Ratgeber zum entfernen von viren und spyware, anleitung zum deinstallieren

DeskPilot Stealer
Trojaner

DeskPilot Stealer

DeskPilot ist eine vielseitige Malware, die die Fähigkeiten eines Informationsdiebs mit denen eines Remote-Access-Trojaners (RAT) vereint. Sie zeichnet Tastatureingaben, die Titel aktiver Fenster und Inhalte der Zwischenablage auf und verschafft Angreifern gleichzeitig die Fernsteuerung des infizie
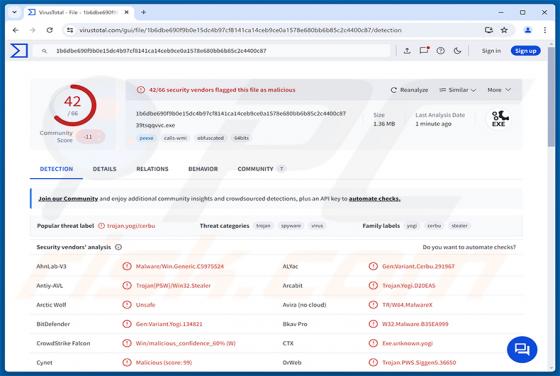
Traceguard - AI Web Security & Dev Agent bösartige Erweiterung
Trojaner

Traceguard - AI Web Security & Dev Agent bösartige Erweiterung

Traceguard ist eine bösartige Google Chrome-Erweiterung, die sich als „AI Web Security & Dev Agent" ausgibt. Ihr eigentlicher Zweck ist die Manipulation des Online-Bankings. Unser Team hat sie als bösartige Erweiterung und Malware eingestuft - sie leitet Banküberweisungen heimlich an die Angrei

xeffStealer Malware
Trojaner

xeffStealer Malware

xeffStealer ist eine Mehrzweck-Malware, die die Fähigkeiten eines Informationsdiebs und eines Remote Access Trojan (RAT) kombiniert. Sie wurde entwickelt, um Anmeldedaten und Sitzungsdaten aus Dutzenden von Anwendungen abzugreifen und Angreifern gleichzeitig eine Live-Fernsteuerung über das infizie

AoQin Ransomware
Ransomware

AoQin Ransomware

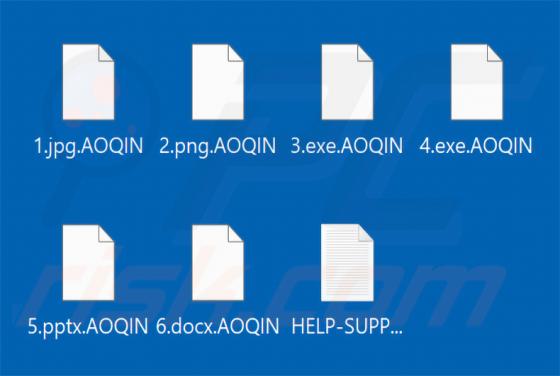
AoQin ist eine Ransomware, auf die unsere Forscher bei der Untersuchung neu eingereichter Proben auf VirusTotal gestoßen sind. Sie sperrt Dateien, indem sie diese verschlüsselt, hängt ihre eigene Erweiterung an die Dateinamen an und hinterlässt eine Lösegeldforderung, in der die Opfer aufgefordert

Dragonfly Shipping E-Mail-Betrug
Phishing/Betrug

Dragonfly Shipping E-Mail-Betrug

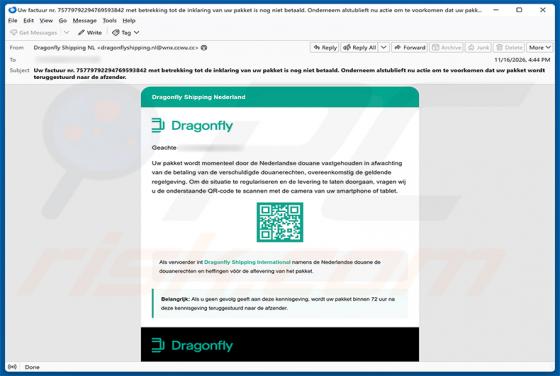
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um Betrug handelt. Die auf Niederländisch verfasste Nachricht gibt sich als offizielle Mitteilung von Dragonfly Shipping aus und behauptet, das Paket des Empfängers werde vom niederländischen Zoll bis zur Zahlung von Einfuhrabgaben zu

Employee Accounts Scheduled For Deletion E-Mail-Betrug
Phishing/Betrug

Employee Accounts Scheduled For Deletion E-Mail-Betrug

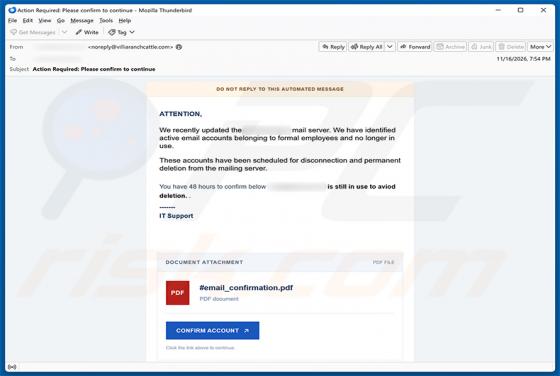
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Die Nachricht gibt sich als IT-Support-Team aus und behauptet fälschlicherweise, dass das E-Mail-Konto des Empfängers zur dauerhaften Löschung vorgesehen ist. Ziel ist es, Benutzer dazu zu verleiten,

Payment Has Been Processed E-Mail-Virus
Phishing/Betrug

Payment Has Been Processed E-Mail-Virus

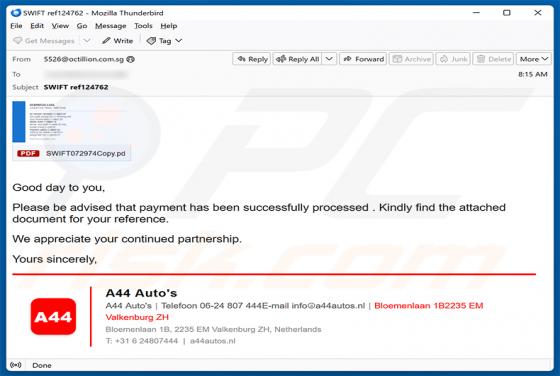
Unser Team hat diese E-Mail überprüft und festgestellt, dass es sich um Malspam handelt. Die Nachricht gibt sich als Zahlungsbestätigung von A44 Auto's aus, einem echten niederländischen Autohändler, um Empfänger dazu zu verleiten, die angehängte Datei zu öffnen. Ihr eigentlicher Zweck besteht dari

Swalnean.com Werbung
Benachrichtigungs-Spam

Swalnean.com Werbung

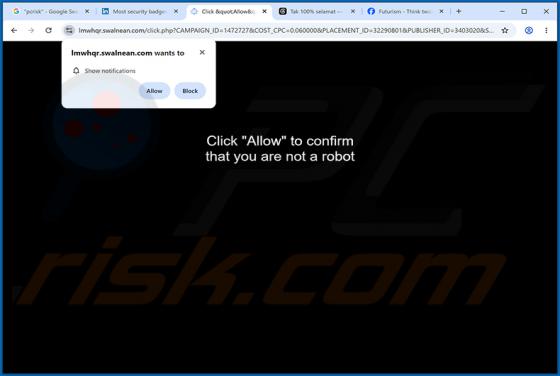
Unsere Analyse hat ergeben, dass swalnean[.]com eine betrügerische Webseite ist, die Besucher dazu verleitet, Browserbenachrichtigungen zuzulassen. Die Seite nutzt eine gefälschte Aufforderung zur Verifizierung als Mensch als Köder und teilt Benutzern mit, dass sie auf „Zulassen" klicken müssen, um

Dark Project Ransomware
Phishing/Betrug

Dark Project Ransomware

Dark Project ist eine Ransomware, die Dateien auf kompromittierten Systemen verschlüsselt und eine Zahlung für einen Entschlüsselungsschlüssel fordert. Sie agiert als Bedrohung mit doppelter Erpressung: Neben dem Sperren von Dateien exfiltriert sie sensible Unternehmensdaten und droht damit, diese

Black Lotus Ransomware
Ransomware

Black Lotus Ransomware

Black Lotus ist eine Ransomware, die unser Forschungsteam bei der Untersuchung neuer Malware-Proben entdeckt hat, die bei VirusTotal eingereicht wurden. Sie verschlüsselt Dateien, hängt eine charakteristische Erweiterung an deren Namen an, legt eine Lösegeldforderung als Textdatei ab und ändert das