Ratgeber zum entfernen von viren und spyware, anleitung zum deinstallieren

Infolinkdusk.co.in Werbung
Benachrichtigungs-Spam

Infolinkdusk.co.in Werbung

Unser Forschungsteam ist bei der Untersuchung verdächtiger Websites auf infolinkdusk[.]co.in gestoßen. Bei der Analyse dieser Seite haben wir festgestellt, dass sie einen gefälschten CAPTCHA-Test verwendet, um Besucher dazu zu verleiten, Browserbenachrichtigungen zuzulassen. Sobald diese erlaubt si
Nexorbytecove.com Werbung
Benachrichtigungs-Spam

Nexorbytecove.com Werbung

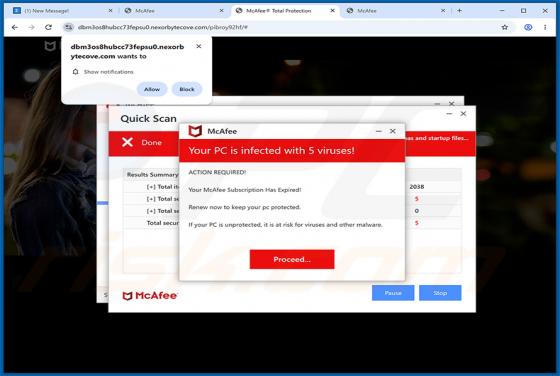
Nexorbytecove[.]com ist eine betrügerische Webseite, die Spam-Browserbenachrichtigungen bewirbt und eine gefälschte McAfee-Sicherheitswarnung anzeigt, um Besucher zu verängstigen. Unsere Analyse hat ergeben, dass die Seite, sofern ihr die Erlaubnis erteilt wird, gefälschte Viruswarnungen ausliefert

Cocaware Ransomware
Ransomware

Cocaware Ransomware

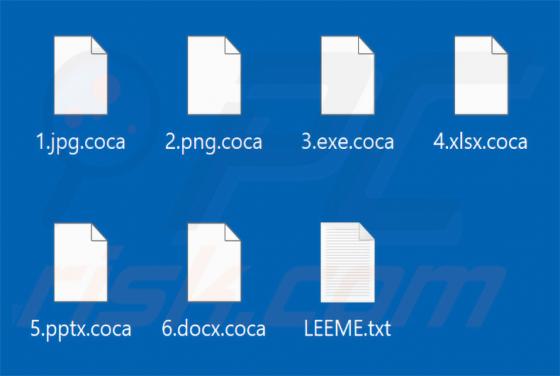
Cocaware ist ein Programm vom Typ Ransomware, das die Dateien der Opfer sperrt und eine Zahlung für deren Wiederherstellung verlangt. Es verschlüsselt Daten, hängt die Erweiterung .coca an jeden Dateinamen an und hinterlässt in jedem Ordner mit verschlüsselten Daten eine Lösegeldforderung in einer

Fable Ransomware
Ransomware

Fable Ransomware

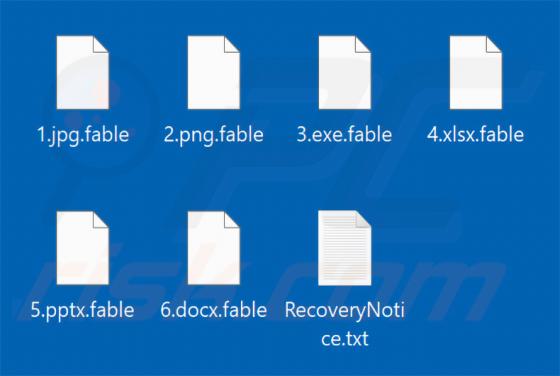
Fable Ransomware ist eine Ransomware, die von unserem Forschungsteam bei einer routinemäßigen Überprüfung neuer Einreichungen auf der Website VirusTotal entdeckt wurde. Sie verschlüsselt Dateien und hängt die Erweiterung „.fable“ an deren Dateinamen an. Außerdem erstellt sie eine Lösegeldforderung

Returned Payment E-Mail-Betrug
Phishing/Betrug

Returned Payment E-Mail-Betrug

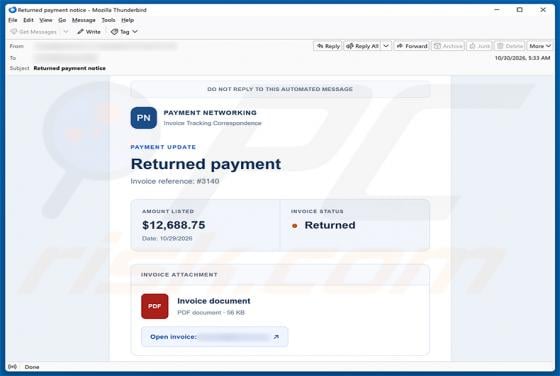
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Die Nachricht ist als geschäftliche Zahlungsbenachrichtigung getarnt und behauptet, dass eine hohe Zahlung zurückgebucht wurde. Sie verleitet Empfänger dazu, auf einen betrügerischen Link zu klicken,

Jupiter (JUP) Staking Checkpoint E-Mail-Betrug
Phishing/Betrug

Jupiter (JUP) Staking Checkpoint E-Mail-Betrug

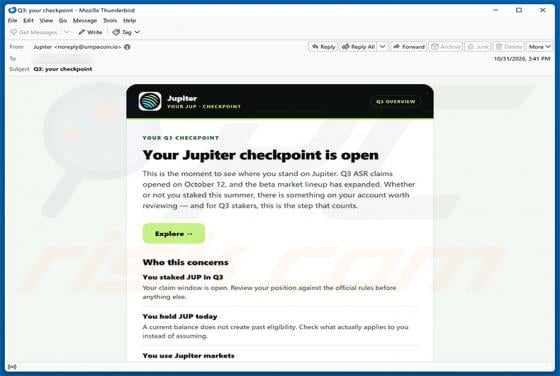
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um Betrug handelt. Die Nachricht gibt sich als Jupiter aus, eine beliebte dezentrale Börse auf Solana-Basis, und behauptet, dass der Q3-Staking-Checkpoint des Empfängers geöffnet sei und Belohnungen zur Überprüfung bereitstünden. Sie

Truist - Suspicious Activity Detected E-Mail-Betrug
Phishing/Betrug

Truist - Suspicious Activity Detected E-Mail-Betrug

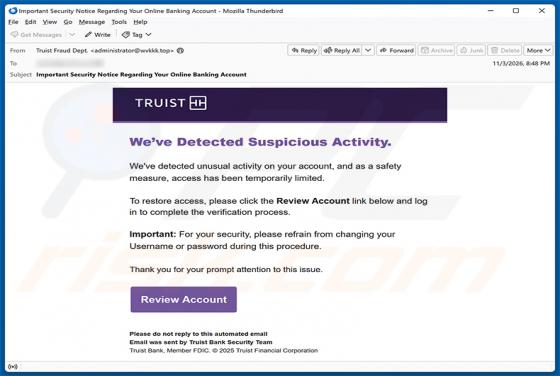
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Die Nachricht ist als Sicherheitswarnung der Truist Bank getarnt und behauptet fälschlicherweise, dass verdächtige Aktivitäten auf dem Konto des Empfängers festgestellt wurden. Sie zielt darauf ab, Zu

You Allowed Someone Access Your Email Data Betrug
Phishing/Betrug

You Allowed Someone Access Your Email Data Betrug

Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Die Nachricht gibt sich als Sicherheitswarnung eines E-Mail-Dienstanbieters aus und behauptet fälschlicherweise, der Empfänger habe jemandem den Zugriff auf seine Kontodaten gestattet. Ziel ist es, de

Neutrino Ransomware
Ransomware

Neutrino Ransomware

Neutrino ist eine Ransomware, die unser Forschungsteam bei der Untersuchung von Malware-Proben entdeckt hat, die bei VirusTotal eingereicht wurden. Sie verschlüsselt die Dateien der Opfer, ersetzt deren Dateinamen durch zufällige Zeichenfolgen, hängt die Erweiterung .neutrino an und behauptet zudem

DHL Express - Import Duty/Tax Payment E-Mail-Betrug
Phishing/Betrug

DHL Express - Import Duty/Tax Payment E-Mail-Betrug

Wir haben diese E-Mail untersucht und festgestellt, dass es sich um Betrug handelt. Sie gibt sich als offizielle Benachrichtigung von DHL Express aus und behauptet fälschlicherweise, dass Einfuhrzölle oder Steuergebühren bezahlt werden müssen, bevor eine Sendung zugestellt werden kann. Ziel ist es,