Ratgeber zum entfernen von viren und spyware, anleitung zum deinstallieren

VOLTA Stealer
Trojaner

VOLTA Stealer

VOLTA Stealer (auch als VOLTA-AUTODOXER bezeichnet) ist ein Informationsdieb für Windows, der dem üblichen Datendiebstahl eine ungewöhnliche Wendung verleiht: Nachdem er Anmeldedaten und persönliche Daten vom infizierten Gerät gesammelt hat, übergibt er die Ergebnisse an ein KI-Sprachmodell und läs
PapRAT Malware
Trojaner

PapRAT Malware

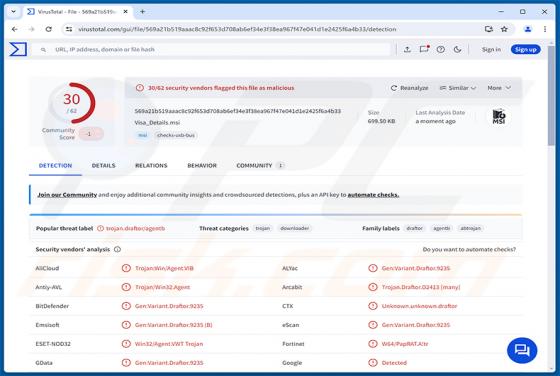
PapRAT ist ein Remote Access Trojan (RAT), der mit BITTER in Verbindung gebracht wird, einer mutmaßlich südasiatischen Cyberspionagegruppe, die seit mindestens 2013 aktiv ist. Sobald PapRAT eingesetzt wurde, verschafft er Angreifern die vollständige Fernkontrolle über den infizierten Computer. Laut

OBSOFT Ransomware
Ransomware

OBSOFT Ransomware

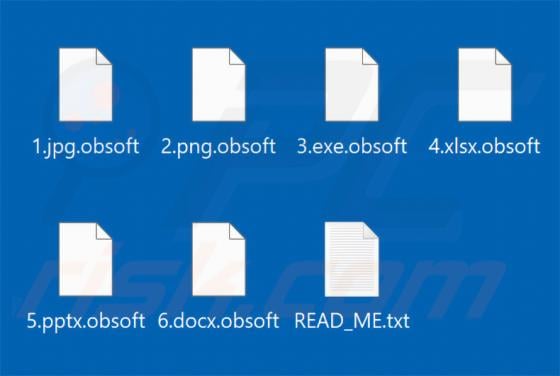
OBSOFT ist eine Ransomware, die wir bei der Untersuchung neuer Dateieinreichungen auf der Website VirusTotal entdeckt haben. Sie verschlüsselt Daten auf infizierten Systemen, hängt die Erweiterung .obsoft an Dateinamen an und hinterlässt eine Lösegeldforderung in einer Textdatei namens READ_ME.txt.

One Decryptor Ransomware
Phishing/Betrug

One Decryptor Ransomware

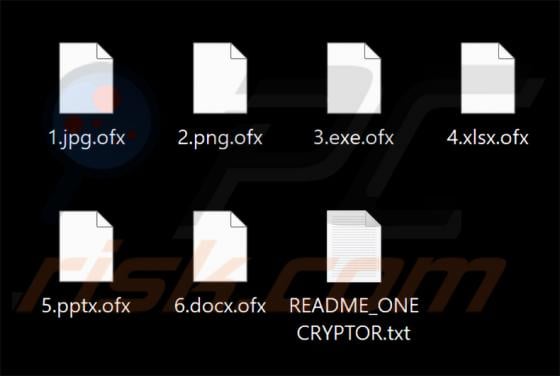
One Decryptor Ransomware ist Ransomware, die von unseren Forschern bei einer routinemäßigen Überprüfung neuer Einreichungen auf der Website VirusTotal entdeckt wurde. Sie verschlüsselt Dateien mit AES-256 in Kombination mit RSA-2048-Schlüsselverpackung, sodass die Opfer ohne den privaten Schlüssel,

Pfizer Competitive Grants Program E-Mail-Betrug
Phishing/Betrug

Pfizer Competitive Grants Program E-Mail-Betrug

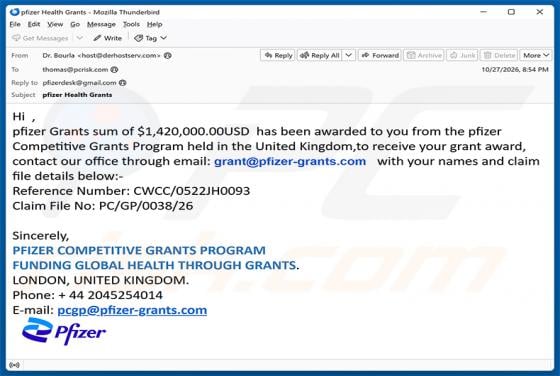
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um Betrug handelt. Die Nachricht gibt sich fälschlicherweise als offizielle Benachrichtigung von Pfizer aus und behauptet, dass der Empfänger ausgewählt wurde, um einen beträchtlichen Geldzuschuss zu erhalten. Es handelt sich um einen

Ledger Device Cannot Complete System Upgrade E-Mail-Betrug
Phishing/Betrug

Ledger Device Cannot Complete System Upgrade E-Mail-Betrug

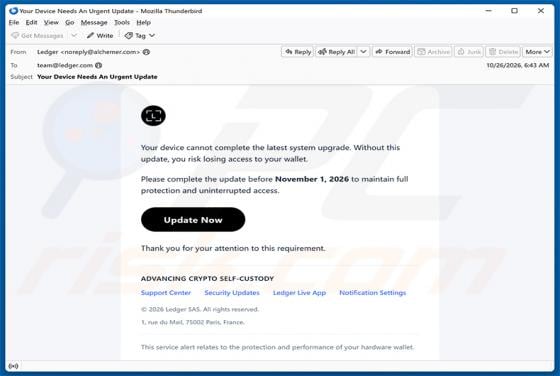
Nach der Untersuchung dieser E-Mail haben wir festgestellt, dass es sich um einen Phishing-Betrug handelt, der sich als Ledger ausgibt, ein bekannter Hersteller von Hardware-Kryptowährungs-Wallets. Die Nachricht behauptet fälschlicherweise, dass das Gerät des Empfängers ein erforderliches System-Up

Microsoft Policies Update E-Mail-Betrug
Phishing/Betrug

Microsoft Policies Update E-Mail-Betrug

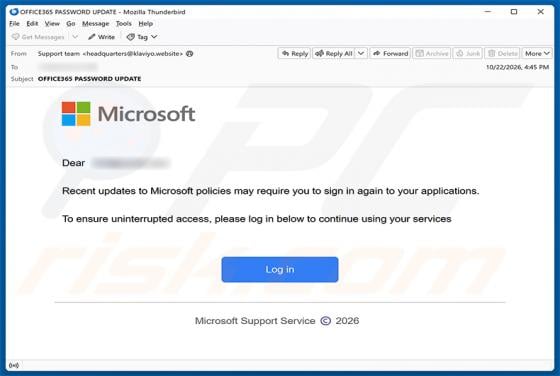
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Die E-Mail gibt sich als offizielle Benachrichtigung von Microsoft aus und behauptet fälschlicherweise, dass Empfänger sich aufgrund einer kürzlichen Richtlinienaktualisierung erneut bei ihren Anwendu

Airbus Account Activation E-Mail-Betrug
Phishing/Betrug

Airbus Account Activation E-Mail-Betrug

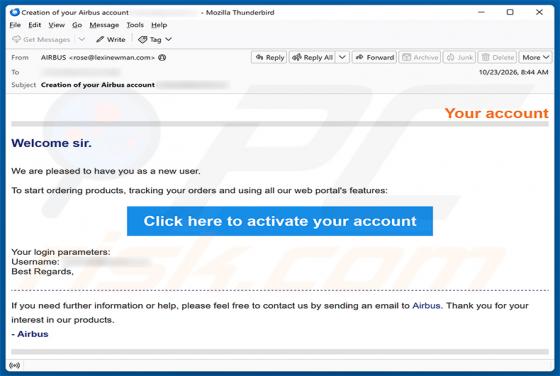
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Sie gibt sich als offizielle Benachrichtigung zur Kontoaktivierung von Airbus aus, einem multinationalen Luft- und Raumfahrtkonzern. Die Nachricht soll Empfänger dazu verleiten, eine betrügerische Web

uCreator RAT (Android)
Trojaner

uCreator RAT (Android)

uCreator RAT (von seinem Entwickler unter dem Namen YingGai verkauft) ist eine ausgeklügelte Android-Spyware-Plattform und ein Remote-Access-Trojaner. Er nutzt App-Virtualisierung, um legitime Messaging- und Zahlungsanwendungen auf infizierten Geräten unbemerkt zu instrumentieren. Laut einer von 0x

Dark Caracal Malware
Trojaner

Dark Caracal Malware

Als Dark Caracal-Malware wird das mehrteilige Toolkit bezeichnet, das von der Advanced Persistent Threat (APT)-Gruppe Dark Caracal eingesetzt wird. Laut einer von Arctic Wolf veröffentlichten Untersuchung ist die Gruppe in ganz Lateinamerika aktiv. Im Juni 2026 wurde ein Einbruch bei einer Kommunik