

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was für eine Art von Malware ist Sword?
Sword ist eine Ransomware, auf die unsere Forscher bei der Untersuchung neuer, an VirusTotal übermittelter Proben gestoßen sind. Sie verschlüsselt Dateien, legt 20 Kopien einer textbasierten Lösegeldforderung auf dem Desktop ab und sperrt den Bildschirm mit einer Vollbildnachricht. Der Sperrbildschirm erscheint nach jedem Neustart etwa 10 Sekunden später erneut, wodurch der infizierte Computer praktisch unbrauchbar wird.
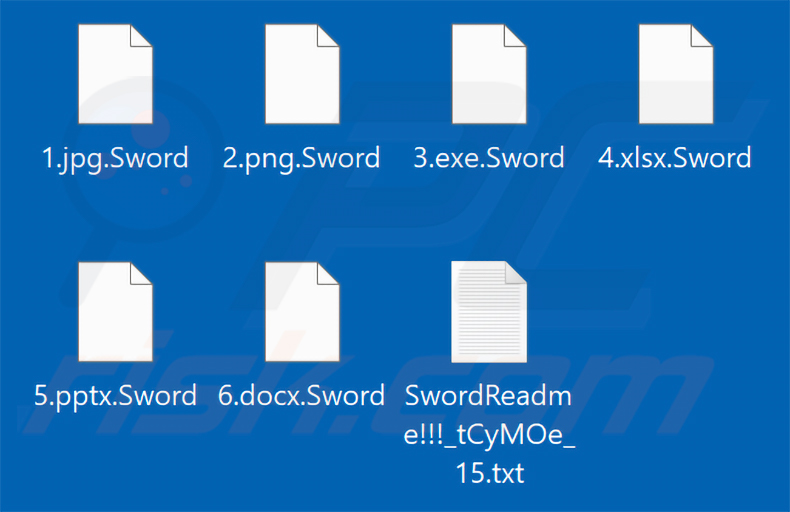
Auf unserem Testrechner hängte Sword die Erweiterung „.Sword" an die Namen der verschlüsselten Dateien an. Beispielsweise wurde aus einer Datei mit dem Namen „1.jpg" die Datei „1.jpg.Sword", aus „2.png" wurde „2.png.Sword" und so weiter. Anschließend erstellte die Ransomware Lösegeldforderungen mit dem Titel „SwordReadme!!![random_string].txt" (zum Beispiel „SwordReadme!!!_tCyMOe_15.txt") und zeigte dieselbe Nachricht in einem Vollbild-Sperrfenster an.
Screenshot der von der Sword-Ransomware verschlüsselten Dateien:
Überblick über die Sword-Lösegeldforderung
Die Textdateien und die Vollbildsperre zeigen nahezu identische Nachrichten an. Sie behaupten, dass Dateien auf jedem Host im Netzwerk des Opfers verschlüsselt wurden und dass Backups verschlüsselt, gelöscht oder formatiert wurden. Der Notiz zufolge wurden auch die Schattenkopien entfernt, und die Verwendung von F8 oder anderen Wiederherstellungsmethoden könnte die verschlüsselten Daten weiter beschädigen.
Die Angreifer behaupten außerdem, Produktionsdatenbanken gestohlen (exfiltriert) zu haben, darunter Kundendaten, Finanztransaktionen, interne Kommunikation und Quellcode-Repositorys. Den Opfern wird mitgeteilt, dass kein öffentliches Entschlüsselungstool existiert, und sie werden davor gewarnt, den Computer zurückzusetzen oder herunterzufahren, angeblich weil dies die verschlüsselten Dateien beschädigen könnte. Warnungen wie diese sollen die Opfer in der Regel dazu drängen, schnell zu handeln.
Das Lösegeld ist auf 5.000 US-Dollar festgesetzt, und in der Textdatei heißt es, dass die Zahlung in USDT (TRC-20) oder Bitcoin akzeptiert wird. Die Opfer werden angewiesen, die Kriminellen über Telegram (@PFYordles) oder E-Mail (PFYordles@proton.me) zu kontaktieren und ihre eindeutige Key-ID anzugeben. Im Gegenzug versprechen die Angreifer einen Entschlüsseler und ein Video, das die Löschung der gestohlenen Datenbanken zeigt.
Die Vollbildsperre enthält zusätzlich ein Feld zur Eingabe eines Entsperrpassworts. Wie in der Nachricht erklärt wird, soll dieses Passwort (zusammen mit dem Datei-Entschlüsseler) bereitgestellt werden, sobald das Lösegeld gezahlt wurde.
Mehr über Sword
Was Sword von vielen anderen Programmen des Ransomware-Typs unterscheidet, ist der beharrliche Sperrbildschirm. Etwa 10 Sekunden nach jedem Neustart erscheint die Vollbildnachricht erneut und blockiert den Zugriff auf den Desktop. Aus diesem Grund muss die Ransomware im abgesicherten Modus von Windows mit Netzwerktreibern entfernt werden (die Anweisungen finden Sie weiter unten).
In den meisten Fällen können durch Ransomware verschlüsselte Dateien nicht ohne Mitwirkung der Angreifer entschlüsselt werden. Ausnahmen sind selten und betreffen in der Regel schwerwiegend fehlerhafte Malware. Dennoch ist eine Zahlung ein Glücksspiel. Cyberkriminelle ignorieren die Opfer oft, nachdem sie das Geld erhalten haben, und es gibt keine Garantie, dass der versprochene Entschlüsseler oder das Löschvideo jemals eintrifft. Wir raten dringend davon ab, das Lösegeld zu zahlen.
Das Entfernen von Sword hindert es daran, weitere Dateien zu verschlüsseln und bei jedem Start den Bildschirm zu sperren. Leider bringt das Entfernen keine bereits verschlüsselten Daten zurück - die einzige zuverlässige Möglichkeit, sie wiederherzustellen, ist ein Backup, das vor dem Angriff erstellt wurde. Backups an mehreren getrennten Orten aufzubewahren, etwa auf Remote-Servern und nicht angeschlossenen Speichergeräten, reduziert den Schaden, den eine Ransomware-Infektion verursachen kann, erheblich.
Ransomware im Allgemeinen
Ransomware-Angriffe existieren aus einem Grund: um Opfern durch das Festhalten ihrer Dateien als Geiseln Geld abzupressen. Die meisten dieser Programme funktionieren auf ähnliche Weise, unterscheiden sich jedoch tendenziell in den symmetrischen oder asymmetrischen Verschlüsselungsalgorithmen, die sie verwenden, und in der Höhe des Lösegelds. Einige, wie Sword, setzen auch auf zusätzliche Druckmittel, etwa Bildschirmsperren und Behauptungen über gestohlene Daten.
Weitere Beispiele für Ransomware sind Vricpe, Face Melter und Regulus.
Wie hat Ransomware meinen Computer infiziert?
Ransomware wird häufig über Phishing und andere Social-Engineering-Taktiken verbreitet. Cyberkriminelle versenden E-Mails mit bösartigen Anhängen oder Links und tarnen die Dateien als Rechnungen, Versandbenachrichtigungen oder andere gewöhnliche Dokumente. Das Öffnen einer solchen Datei, zum Beispiel eines Microsoft Office-Dokuments mit Makros, einer PDF, einer ausführbaren Datei, einer JavaScript-Datei oder eines ZIP-/RAR-Archivs, kann die Infektion auslösen.
Andere häufig genutzte Kanäle sind Trojaner, die dazu dienen, zusätzliche Malware herunterzuladen, raubkopierte Software, illegale Aktivierungswerkzeuge (Cracks), gefälschte Software-Updates, Drive-by-Downloads und bösartige Werbeanzeigen. Auch nicht vertrauenswürdige Download-Quellen wie Freeware-Seiten, inoffizielle App-Stores und Peer-to-Peer-Netzwerke werden missbraucht.
In einigen Fällen sind Ransomware-Programme in der Lage, sich selbstständig über lokale Netzwerke und Wechseldatenträger wie USB-Sticks zu verbreiten. Das Ausnutzen von Schwachstellen in veralteter Software ist eine weitere Methode, mit der Angreifer ihre Malware auf Systeme bringen.
| Name | Sword-Virus |
| Bedrohungstyp | Ransomware, Krypto-Virus, Dateisperre |
| Erweiterung Verschlüsselter Dateien | .Sword |
| Lösegeldforderung | SwordReadme!!![random_string].txt, Vollbildsperre |
| Kostenloser Entschlüsseler Verfügbar? | Nein |
| Kontakt Zum Cyberkriminellen | Telegram: @PFYordles, E-Mail: PFYordles@proton.me |
| Erkennungsnamen | Avast (Win32:PoisonIvy-N [Trj]), Combo Cleaner (Trojan.GenericKD.81426448), ESET-NOD32 (Win64/Filecoder.AXP Trojan), Kaspersky (UDS:Trojan.Win64.Generic), Microsoft (Trojan:Win32/Wacatac.B!ml), Vollständige Liste Der Erkennungen (VirusTotal) |
| Symptome | Auf Ihrem Computer gespeicherte Dateien können nicht geöffnet werden, zuvor funktionsfähige Dateien haben nun eine andere Erweiterung (zum Beispiel my.docx.locked). Eine Lösegeldforderung wird auf Ihrem Desktop angezeigt. Cyberkriminelle fordern die Zahlung eines Lösegelds (in der Regel in Bitcoins), um Ihre Dateien zu entsperren. |
| Verbreitungsmethoden | Infizierte E-Mail-Anhänge (Makros), Torrent-Websites, bösartige Werbeanzeigen. |
| Schaden | Alle Dateien sind verschlüsselt und können nicht ohne Zahlung eines Lösegelds geöffnet werden. Zusätzliche passwortstehlende Trojaner und Malware-Infektionen können zusammen mit einer Ransomware-Infektion installiert werden. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Wie können Sie sich vor Ransomware-Infektionen schützen?
Seien Sie vorsichtig bei unerwarteten E-Mails und Nachrichten, insbesondere bei solchen, die Anhänge oder Links enthalten. Wenn der Absender unbekannt ist oder die Nachricht verdächtig aussieht, ist es am besten, nichts zu öffnen. Laden Sie Software nur von offiziellen Websites oder legitimen App-Stores herunter und verwenden Sie die eigenen Tools des Entwicklers zum Aktivieren und Aktualisieren von Programmen, da Cracks und inoffizielle Updater eine häufige Quelle für Malware sind.
Es ist außerdem wichtig, ein seriöses Antivirenprogramm installiert zu haben, es aktuell zu halten und regelmäßige Systemscans durchzuführen. Wenn Ihr Computer bereits mit Sword infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um diese Ransomware automatisch zu beseitigen.
Wichtiger Hinweis: Sword sperrt den Bildschirm etwa 10 Sekunden nach jedem Neustart, daher muss die Entfernung im abgesicherten Modus von Windows mit Netzwerktreibern durchgeführt werden. Um in diesen zu booten, drücken Sie Strg+Alt+Entf, während der Bildschirm gesperrt ist, halten Sie dann die Umschalttaste gedrückt und klicken Sie unten rechts auf Ein/Aus -> Neu starten. Wenn ein blaues Menü erscheint, klicken Sie auf Problembehandlung -> Erweiterte Optionen -> Starteinstellungen -> Neu starten. Sobald das Menü geladen ist, drücken Sie 5, um Abgesicherter Modus mit Netzwerktreibern auszuwählen.
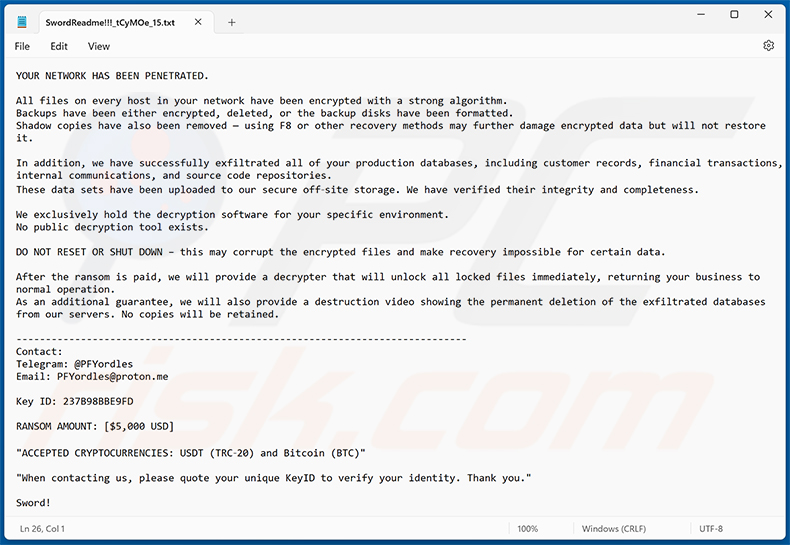
Screenshot von Swords Textdatei („SwordReadme!!![random_string].txt"):
Screenshot von Swords Vollbildsperre:
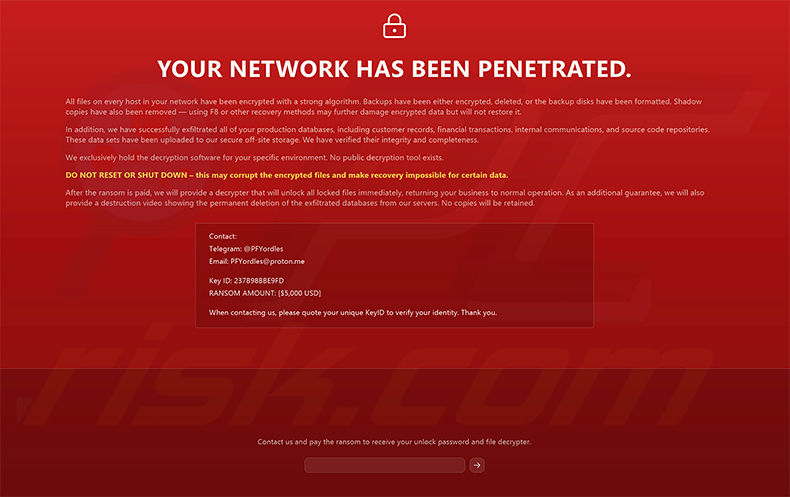
Text, der in der Textdatei und der Bildschirmsperre angezeigt wird:
YOUR NETWORK HAS BEEN PENETRATED.
All files on every host in your network have been encrypted with a strong algorithm.
Backups have been either encrypted, deleted, or the backup disks have been formatted.
Shadow copies have also been removed - using F8 or other recovery methods may further damage encrypted data but will not restore it.In addition, we have successfully exfiltrated all of your production databases, including customer records, financial transactions, internal communications, and source code repositories.
These data sets have been uploaded to our secure off-site storage. We have verified their integrity and completeness.We exclusively hold the decryption software for your specific environment.
No public decryption tool exists.DO NOT RESET OR SHUT DOWN - this may corrupt the encrypted files and make recovery impossible for certain data.
After the ransom is paid, we will provide a decrypter that will unlock all locked files immediately, returning your business to normal operation.
As an additional guarantee, we will also provide a destruction video showing the permanent deletion of the exfiltrated databases from our servers. No copies will be retained.------------------------
Contact:
Telegram: @PFYordles
Email: PFYordles@proton.meKey ID: -
RANSOM AMOUNT: [$5,000 USD]
"ACCEPTED CRYPTOCURRENCIES: USDT (TRC-20) and Bitcoin (BTC)"
"When contacting us, please quote your unique KeyID to verify your identity. Thank you."
Sword!
Entfernung der Sword-Ransomware:
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Das Video zeigt, welche Schritte im Falle einer Ransomware-Infektion unternommen werden sollten:
Schnellmenü:
- Was ist Sword-Virus?
- SCHRITT 1. Ransomware den Behörden melden.
- SCHRITT 2. Isolation des infizierten Geräts.
- SCHRITT 3. Die Ransomware-Infektion erkennen.
- SCHRITT 4. Nach Entschlüsselungswerkzeugen für Ransomware suchen.
- SCHRITT 5. Dateien mit Datenwiederherstellungswerkzeugen wiederherstellen.
- SCHRITT 6. Datensicherungen erzeugen.
Wenn Sie Opfer eines Ransomware-Angriffs sind, empfehlen wir, dass Sie diesen Vorfall den Behörden melden. Indem Sie den Strafverfolgungsbehörden diese Informationen zur Verfügung stellen, helfen Sie Cyberkriminalität zu verfolgen und möglicherweise bei der Anklage gegen die Angreifer zu helfen. Hier ist eine Liste von Behörden, an die Sie einen Ransomware-Angriff melden sollten. Für die vollständige Liste örtlicher Cybersicherheitszentren und Informationen darüber, wie Sie einen Ransomware-Angriffe melden sollten, lesen Sie diesen Artikel.
Liste örtlicher Behörden, an die Ransomware-Angriffe gemeldet werden sollten (wählen Sie eine abhängig von Ihrer Heimatadresse):
 USA - Internet Crime Complaint Centre IC3
 Vereinigtes Königreich - Action Fraud
 Spanien - Policía Nacional
 Frankreich - Ministère de l'Intérieur
 Deutschland - Polizei
 Italien - Polizia di Stato
 Die Niederlande - Politie
 Polen - Policja
 Portugal - Polícia Judiciária
Isolation des infizierten Geräts:
Einige Ransomware-artige Infektionen werden entwickelt, um Dateien innerhalb externer Speichergeräte zu verschlüsseln und sich sogar im gesamten lokalen Netzwerk zu verbreiten. Aus diesem Grund ist es sehr wichtig das infizierte Gerät (Computer) so bald wie möglich zu isolieren.
Schritt 1: Trennen Sie das Gerät vom Internet.
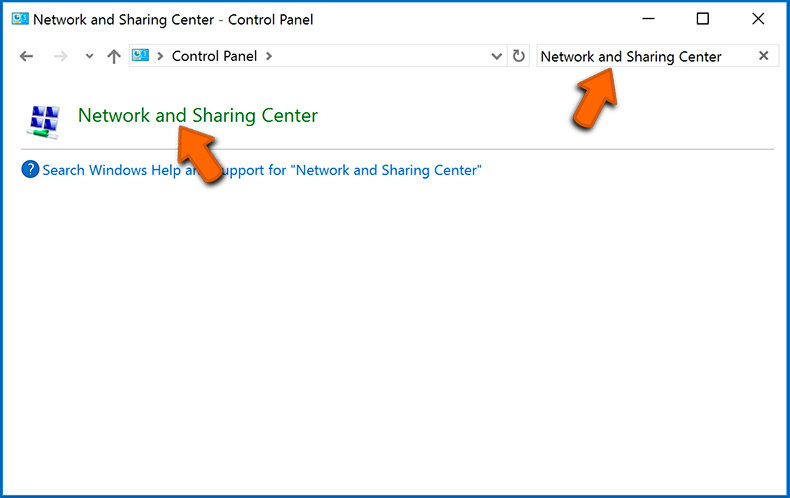
Der einfachste Weg einen Computer vom Internet zu trennen ist, das Ethernet-Kabel von der Hauptplatine zu trennen. Einige Geräte sind jedoch über ein drahtloses Netzwerk verbunden und für einige Benutzer (speziell diejenigen, die nicht besonders technisch versiert sind), kann das Trennen von Kabeln Probleme bereiten. Daher können Sie das System auch manuell über die Systemsteuerung trennen:
Navigieren Sie zu „Systemsteuerung", klicken Sie auf die Suchleiste in der oberen rechten Ecke des Bildschirms, geben Sie „Netzwerk- und Freigabecenter" ein und wählen Sie Suchergebnis:
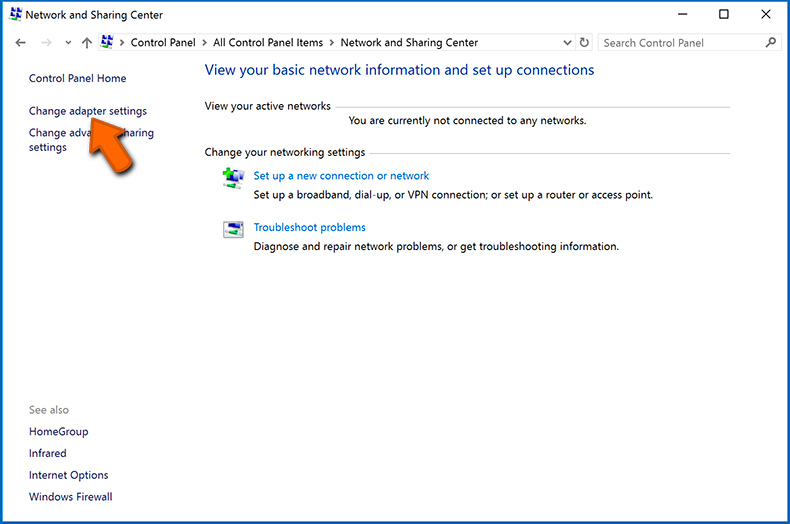
Klicken Sie auf die Option „Adaptereinstellungen ändern“ in der oberen linken Ecke des Fensters:
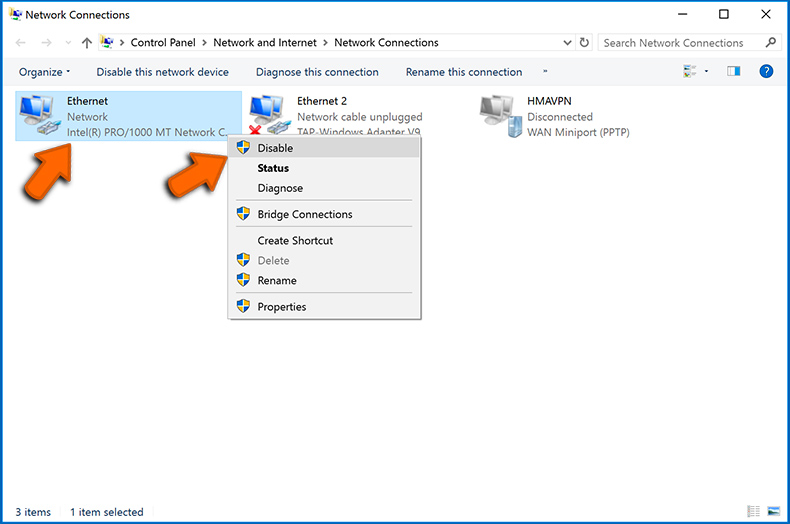
Klicken Sie mit der rechten Maustaste auf jeden Verbindungspunkt und wählen Sie „Deaktivieren“ aus. Nach der Deaktivierung, wird das System nicht mehr mit dem Internet verbunden sein. Um die Verbindungspunkt wieder zu aktivieren, klicken Sie einfach erneut mit der rechten Maustaste darauf und wählen Sie „Aktivieren“.
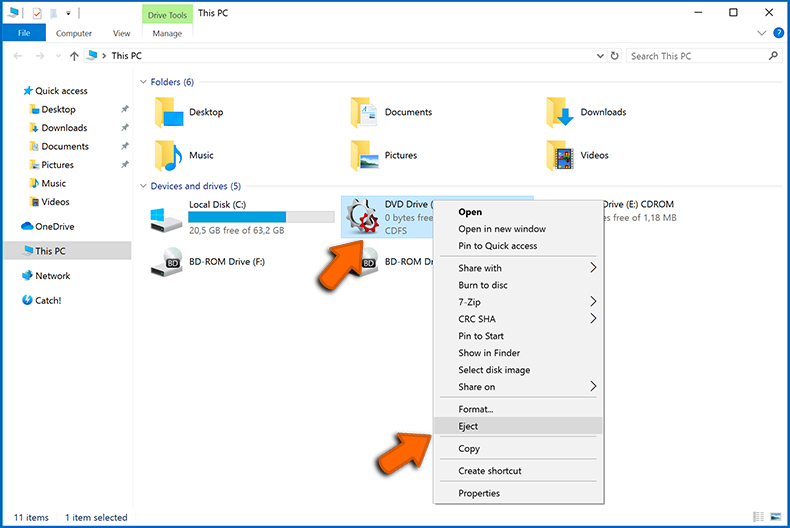
Wie oben erwähnt, könnte Ransomware Daten verschlüsseln und alle Speichergeräte infiltrieren, die mit dem Computer verbunden sind. Aus diesem Grund sollten alle externen Speichergeräte (USB-Sticks, tragbare Festplatten, etc.) sofort getrennt werden. Wir raten Ihnen jedoch dringend, jedes Gerät vor dem Trennen auszuwerfen, um Datenkorruption zu vermeiden:
Navigieren Sie zu „Mein Computer“, klicken Sie mit der rechten Maustaste auf jedes verbundene Gerät und wählen Sie „Auswerfen“ aus:
Schritt 3: Melden Sie sich von allen Cloud-Speicherkonten ab.
Einige Ransomware-Arten könnten Software entführen, die mit Daten innerhalb ‚“der Cloud“ zu tun hat. Daher könnten die Daten korrupt/verschlüsselt sein. Aus diesem Grund sollten Sie sich bei allen Cloud-Speicherkonten, innerhalb von Browsern und verwandter Software, abmelden. Sie sollten auch erwägen die Cloud-Management-Software vorübergehend zu deinstallieren, bis die Infektion vollständig entfernt ist.
Erkennung der Ransomware-Infektion:
Um ordnungsgemäß mit einer Infektion umzugehen, muss man sie zuerst erkennen. Einige Ransomware-Infektion verwenden Lösegeldfordernde Nachrichten als Einleitung (sie die WALDO Ransomware Textdatei unten).
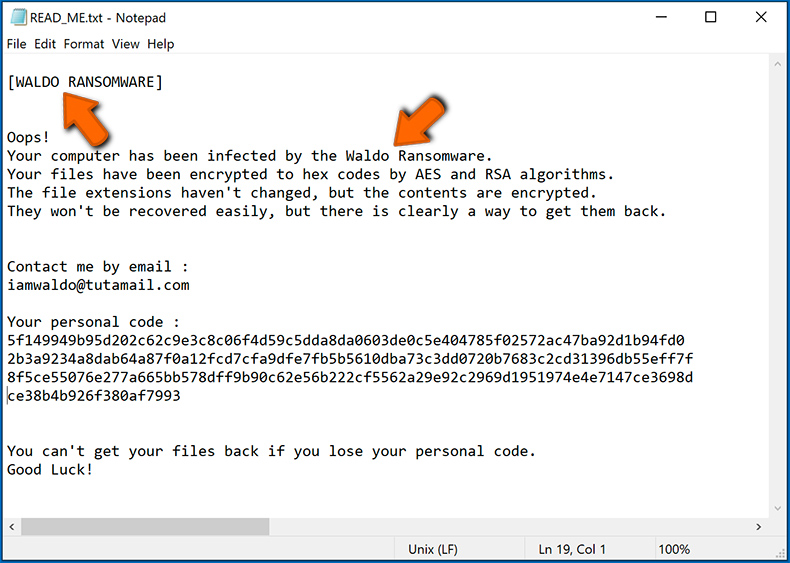
Dies ist jedoch selten. In dem meisten Fällen liefern Ransomware-Infektion direktere Nachrichten, die einfach besagen, dass Daten verschlüsselt sind und dass die Opfer irgendein Lösegeld zahlen müssen. Bedenken Sie, dass Ransomware-artige Infektionen typischerweise Nachrichten mit verschiedenen Dateinamen erzeugen (zum Beispiel „_readme.txt“, „READ-ME.txt“, „DECRYPTION_INSTRUCTIONS.txt“, „DECRYPT_FILES.html“, etc.). Daher scheint die Nutzung der Lösegeldnachricht ein guter Weg zu sein, die Infektion zu erkennen. Das Problem ist, dass die meisten dieser Namen allgemein sind und einige Infektionen die gleichen Namen verwenden, obwohl die gelieferten Nachrichten verschieden sind und die Infektionen selbst sind nicht verwandt. Daher kann die Verwendung des Dateinamens der Nachricht ineffektiv sein und sogar zum dauerhaften Datenverlust führen (zum Beispiel indem man versucht Daten mit Werkzeugen für unterschiedliche Ransomware-Infektionen zu entschlüsseln. Benutzer beschädigen wahrscheinlich Dateien dauerhaft und die Entschlüsselung wird nicht mehr möglich sein, sogar mit dem richtigen Werkzeug).
Ein weiterer Weg eine Ransomware-Infektion zu erkennen ist die Prüfung der Dateierweiterung, die jeder verschlüsselten Datei anhängt. Ransomware-Infektionen werden oft nach der Erweiterung benannt, die sie anhängen (siehe von Qewe Ransomware verschlüsselte Dateien unten).
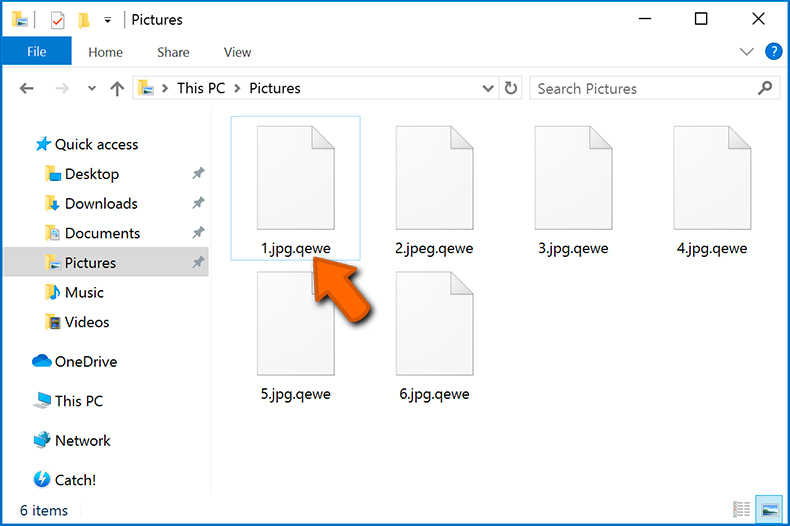
Diese Methode ist jedoch nur effektiv, wenn die angehängte Erweiterung einzigartig ist - viele Ransomware-Infektion hängen eine allgemeine Erweiterung an (zum Beispiel „.encrypted“, „.enc“, „.crypted“, „.locked“, etc.). In diesen Fällen wird die Erkennung von Ransomware durch ihre angehängte Erweiterung unmöglich.
Einer der leichtesten und schnellsten Wege, um eine Ransomware-Infektion zu erkennen, ist die Benutzung der ID Ransomware Webseite. Dieser Dienst unterstützt die meisten bestehenden Ransomware-Infektionen. Die Opfer laden einfach eine Lösegeldnachricht hoch und/oder eine verschlüsselte Datei (wir raten Ihnen, wenn möglich, beides hochzuladen).
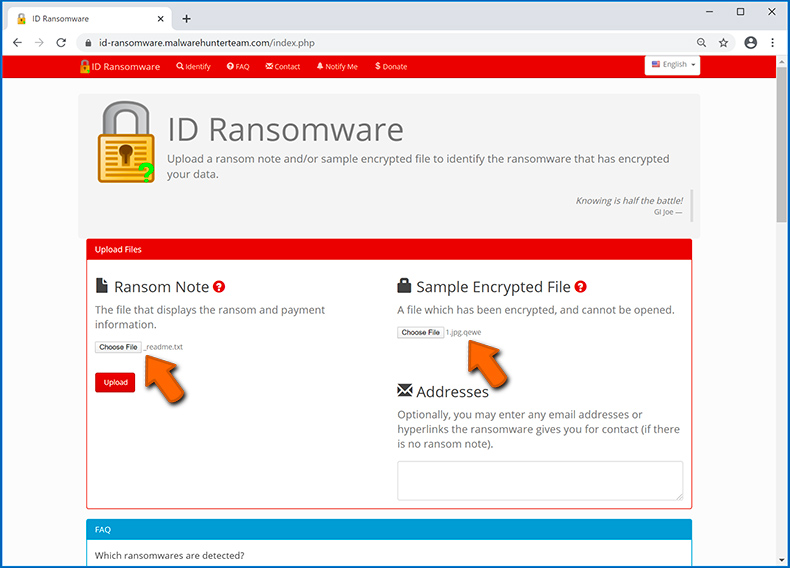
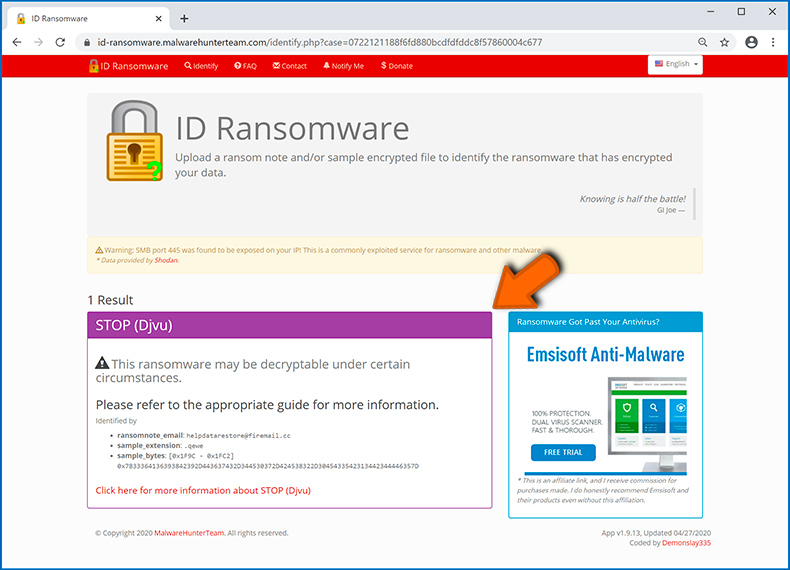
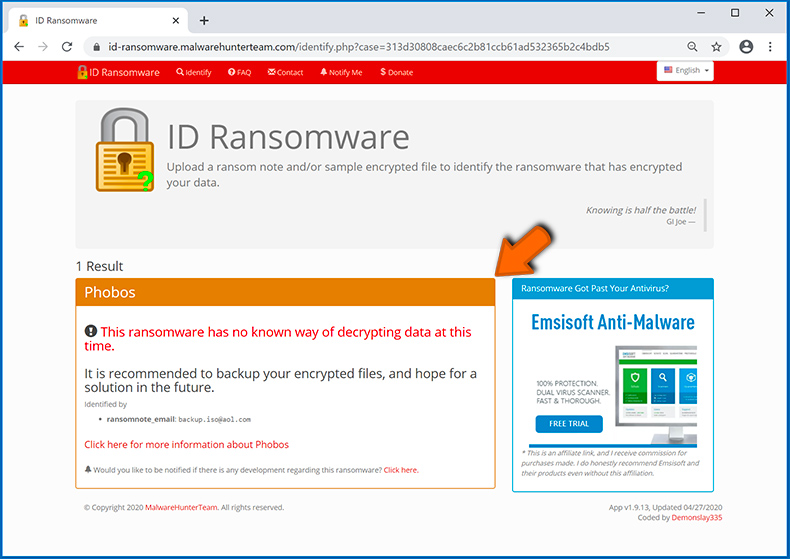
Die Ransomware wird innerhalb von Sekunden erkannt und Ihnen werden verschiedene Details geboten, wie der Name der Malware-Familie, zu der die Infektion gehört, ob sie entschlüsselbar ist und so weiter.
Beispiel 1 (Qewe [Stop/Djvu] Ransomware):
Beispiel 2 (.iso [Phobos] Ransomware):
Wenn Ihre Daten durch eine Ransomware verschlüsselt sind, die nicht von ID Ransomware unterstützt wird, können Sie im Internet suchen, indem Sie bestimmte Schlüsselwörter benutzen (zum Beispiel Titel der Lösegeldnachricht, Dateierweiterung, bereitgestellte Kontakt-E-Mails, Kryptowallet Adressen, etc.)
Nach Ransomware-Entschlüsselungswerkzeugen suchen:
Verschlüsselungsalgorithmen, die von den meisten Ransomware-artigen Infektionen benutzt werden, sind sehr ausgefeilt und, falls die Verschlüsselung ordnungsgemäß ausgeführt wird, kann nur der Entwickler die Daten wiederherstellen. Der Grund dafür ist, dass die Verschlüsselung eine speziellen Schlüssel erfordert, der während der Verschlüsselung erzeugt wird. Daten ohne den Schlüssel wiederherzustellen ist unmöglich. In den meisten Fällen speichern Cyberkriminelle Schlüssel auf einem externen Server, anstatt die infizierte Maschine als Host zu benutzen. Dharma (CrySis), Phobos und andere Familien hochentwickelter Ransomware-Infektionen sind praktisch fehlerlos, weshalb Daten, ohne Mitwirken der Entwickler wiederherzustellen, einfach unmöglich ist. Trotzdem gibt es Dutzende von Ransomware-artigen Infektionen, die schlecht entwickelt sind und mehrere Fehler enthalten (zum Beispiel die Benutzung identischer Verschlüsselungs-/Entschlüsselungschlüssel für jedes Opfer, örtlich gespeicherte Schlüssel, etc.). Daher prüfen Sie immer auf verfügbare Entschlüsselungswerkzeuge für jede Ransomware, die Ihren Computer infiltriert.
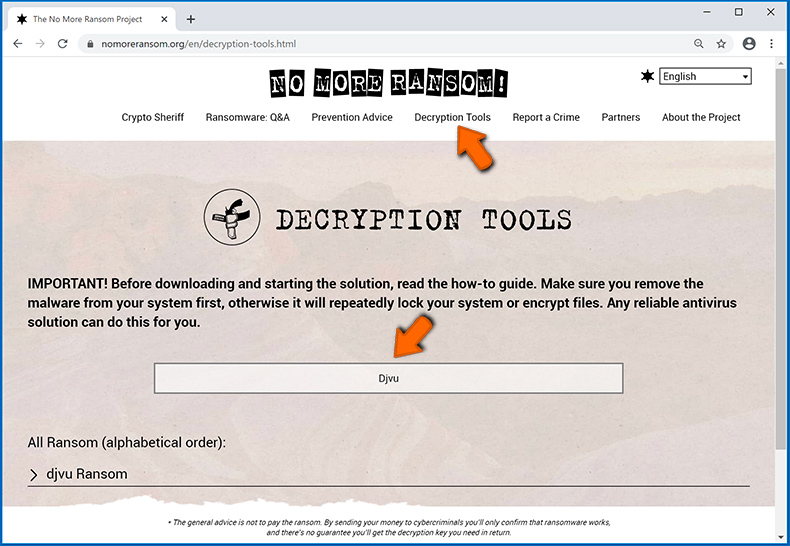
Das richtige Entschlüsselungswerkzeug im Internet zu finden, kann sehr frustrierend sein. Aus diesen Grund empfehlen wir die Benutzung von No More Ransom Project wo die Identifizierung der Ransomware-Infektion nützlich ist. Die Webseite "No More Ransom Project" enthält eine Abschnitt "Entschlüsselungswerkzeuge" mit einer Suchleiste. Geben Sie den Namen der erkannten Ransomware ein und alle verfügbaren Entschlüsselungswerkzeuge (wenn es sie gibt) werden aufgeführt.
Dateien mit Datenwiederherstellungswerkzeugen wiederherstellen:
Abhängig von der Situation (Qualität der Ransomware-Infektion, Art des verwendeten Verschlüsselungsalgorithmus, etc.), könnte die Wiederherstellung der Daten mit bestimmten Drittparteien-Werkzeugen möglich sein. Daher raten wir Ihnen das von CCleaner entwickelte Werkzeug Recuva zu verwenden. Dieses Werkzeug unterstützt über tausend Datentypen (Grafiken, Video, Audio, Dokumente, etc.) und ist sehr intuitiv (geringes Wissen reicht, um Daten wiederherzustellen). Zusätzlich ist die Wiederherstellungsfunktion völlig kostenlos.
Schritt 1: Führen Sie eine Scan durch.
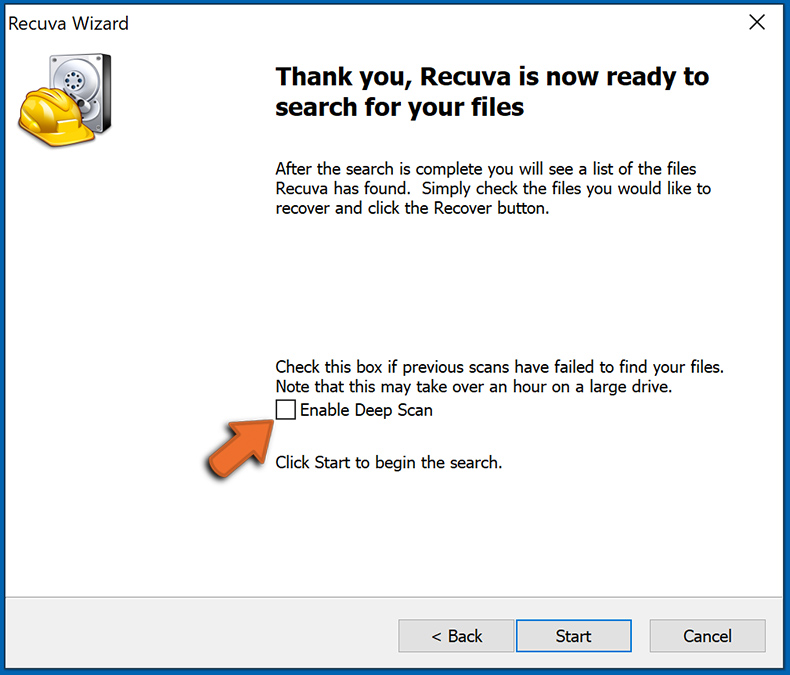
Führen Sie die Recuva Anwendung aus und befolgen Sie den Assistenten. Sie werden mit mehreren Fenstern aufgefordert, die Ihnen ermöglichen zu wählen, nach welchen Dateitypen Sie suchen, welche Orte gescannt werden sollten, etc. Sie müssen nur die Optionen wählen, die Sie suchen und mit dem Scan beginnen. Wir raten Ihnen den "Vollständigen Scan" zu aktivieren, bevor Sie starten, da sonst die Möglichkeiten der Anwendung zum Scannen eingeschränkt werden.
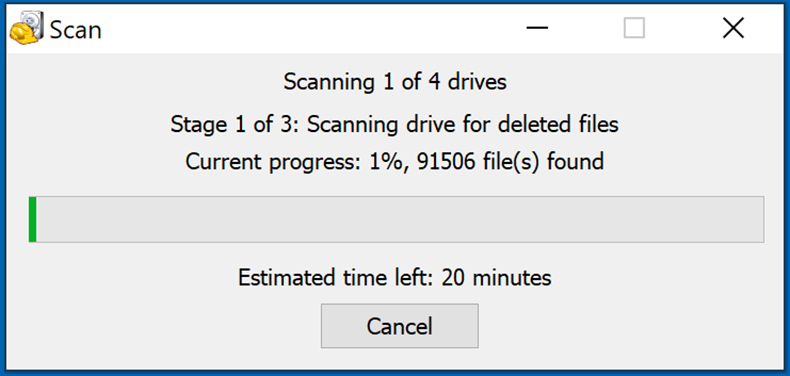
Warten Sie, bis Recuva den Scan abgeschlossen hat. Die Dauer des Scans hängt vom Volumen der Dateien ab (sowohl in Quantität als auch Größe), die Sie scannen (zum Beispiel der Scan mehrerer hundert Gigabyte könnte über eine Stunde dauern). Seien Sie daher während des Scanprozesses geduldig. Wir raten auch davon ab, bestehende Dateien zu modifizieren oder zu löschen da dies den Scan stören kann. Wenn Sie zusätzliche Daten hinzufügen, (zum Beispiel Dateien/Inhalte herunterladen) während Sie scannen, wird dies den Prozess verlängern:
Schritt 2: Daten wiederherstellen.
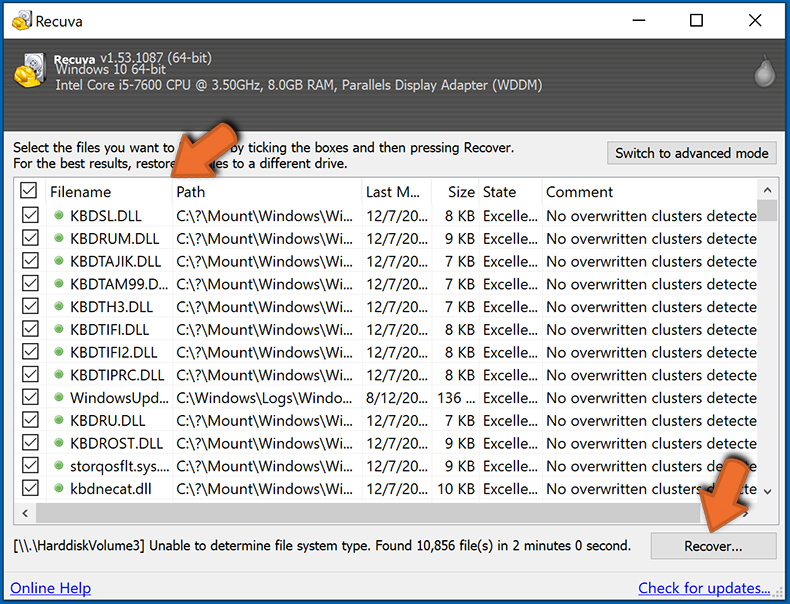
Nachdem der Prozess abgeschlossen ist, wählen Sie die Ordner/Dateien, die Sie wiederherstellen möchten und klicken Sie einfach auf "Wiederherstellen". Beachten Sie, dass auf Ihr Speicherlaufwerk einigen freien Platz braucht, um Daten wiederherzustellen:
Datensicherungen erzeugen:
Ordnungsgemäßes Dateimanagement und das Erstellen von Datensicherungen sind unerlässlich für die Datensicherheit. Daher sollten Sie immer sehr vorsichtig sein und vorausdenken.
Partitionsverwaltung: Wir empfehlen, dass Sie Ihre Daten in mehrfachen Partitionen speichern und es vermeiden wichtige Dateien innerhalb der Partition zu speichern, die das vollständige Betriebssystem enthält. Wenn Sie in eine Situation kommen, in der Sie das System nicht hochfahren können und gezwungen sind, die Festplatte, die auf dem das Betriebssystem installiert, ist zu formatieren (hier verstecken sich in den meisten Fällen Malware-Infektionen), werden alle Daten verlieren, die auf dieser Festplatte gespeichert sind. Dies ist der Vorteil mehrfacher Partitionen: Wenn Sie das gesamte Speichergerät einer einzelnen Partition zugewiesen haben, sind Sie gezwungen alles zu löschen, aber die Erzeugung mehrfacher Partitionen und die ordnungsgemäße Zuweisung der Daten macht es Ihnen möglich, solche Probleme zu vermeiden. Sie können eine einzelne Partition leicht formatieren ohne die anderen zu beeinflussen. Daher wird eine gereinigt, die anderen bleiben unberührt und Ihre Daten werden gespeichert. Die Partitionsverwaltung ist sehr einfach und Sie können alle nötigen Informationen auf der Microsoft Dokumentationswebseite finden.
Datensicherungen: Eine der zuverlässigsten Datensicherungsmethoden ist die Verwendung eines externen Speichergeräts und dies zu trennen. Kopieren Sie Ihre Daten auf eine externe Festplatte, USB-Stick, SSD, HDD oder jedes andere Speichermedium. Trennen und speichern Sie es an einem warmen Ort, vor direkter Sonneneinstrahlung und extremen Temperaturen geschützt. Diese Methode ist jedoch ziemlich effizient, da Datensicherungen und Updates regelmäßig gemacht werden müssen. Sie können auch einen Cloud-Dienst oder einen externen Server benutzen. Hier ist eine Internetverbindung nötig, bei der es immer die Möglichkeit einer Sicherheitslücke gibt, obwohl das selten vorkommt.
Wir empfehlen die Nutzung von Microsoft OneDrive zur Sicherung Ihrer Dateien. OneDrive lässt Sie Ihre persönlichen Dateien und Daten in der Cloud speichern, Dateien über mehrere Computer und Mobilgeräte hinweg zu synchronisieren, ermöglicht Ihnen den Zugriff auf und die Bearbeitung Ihrer Dateien von all Ihren Windows-Geräten. OneDrive lässt Sie Dateien speichern, teilen und eine Vorschau erstellen, auf den Downloadverlauf zugreifen, Dateien bewegen, löschen und umbenennen, sowie neue Ordner zu erstellen und vieles mehr.
Sie können Ihre wichtigsten Ordner und Dateien auf Ihrem PC sichern (Ihren Desktop, Dokument und Bilderordner). Einige der bemerkenswertesten Merkmale von OneDrive sind die Datei-Versionierung, die ältere Versionen von Dateien für bis zu 30 Tage erhält. OneDrive hat einen Papierkorb, in dem alle Ihre gelöschten Dateien für begrenzte Zeit gespeichert werden. Gelöschte Dateien werden nicht als Teil der Benutzerzuweisung gezählt.
Der Dienst wird mit HTML5-Technologien erstellt und erlaubt Ihnen das Hochladen von Dateien bis zu 300 MB über Drag und Drop in den Internetbrowser oder bis zu 10 GB über die OneDrive Desktopanwendung. Mit OneDrive können Sie gesamte Ordner als einzelne ZIP-Datei herunterladen, mit bis zu 10.000 Dateien, obwohl 15 GB pro einzelnem Download nicht überschritten werden können.
OneDrive hat 5 GB freien Speicherplatz mit zusätzlichen 100 GB, 1 TB und 6 TB Speicheroptionen, die für eine Gebühr für ein Abonnement verfügbar sind. Sie können einen dieser Speicheroptionen erhalten, indem Sie entweder zusätzlichen Speicher separat oder mit einem Office 365 Abonnement kaufen.
Eine Datensicherungen erstellen:
Der Datensicherungsprozess ist der gleiche für alle Dateitypen und Ordner. So können Sie Ihre Dateien mit Microsoft OneDrive sichern.
Schritt 1: Wählen Sie die Dateien/Ordner, die Sie sichern möchten.
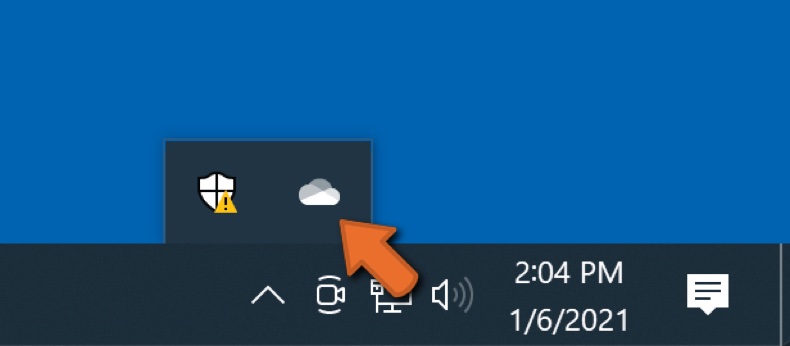
Klicken Sie auf die OneDrive Cloud Schaltfläche, um das OneDrive Menü zu öffnen. In diesem Menü können Sie Ihre Datensicherungseinstellungen individualisieren.
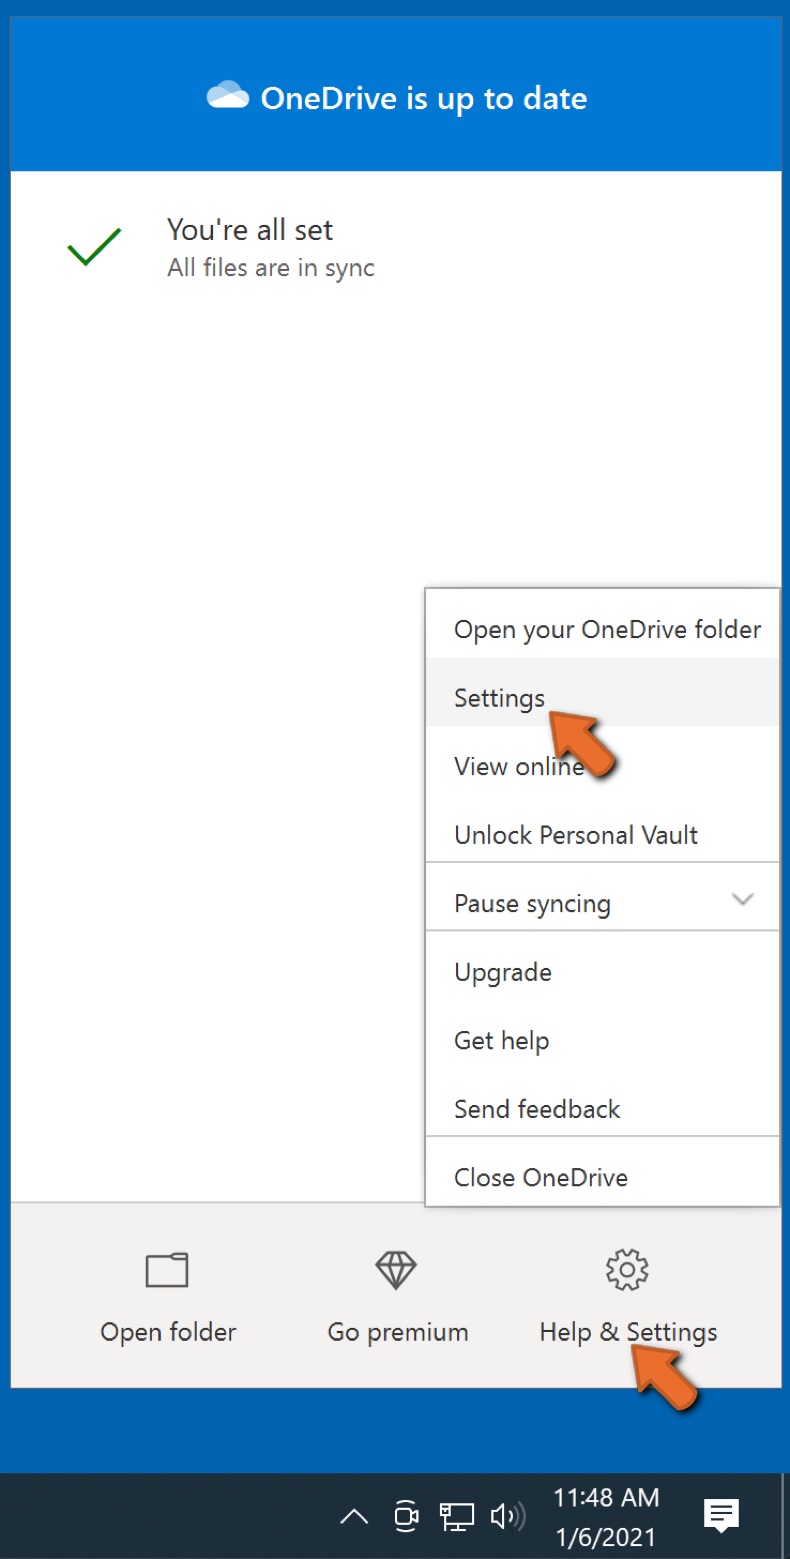
Klicken Sie auf Hilfe und Einstellungen und wählen Sie dann Einstellungen vom Drop-Down-Menü.
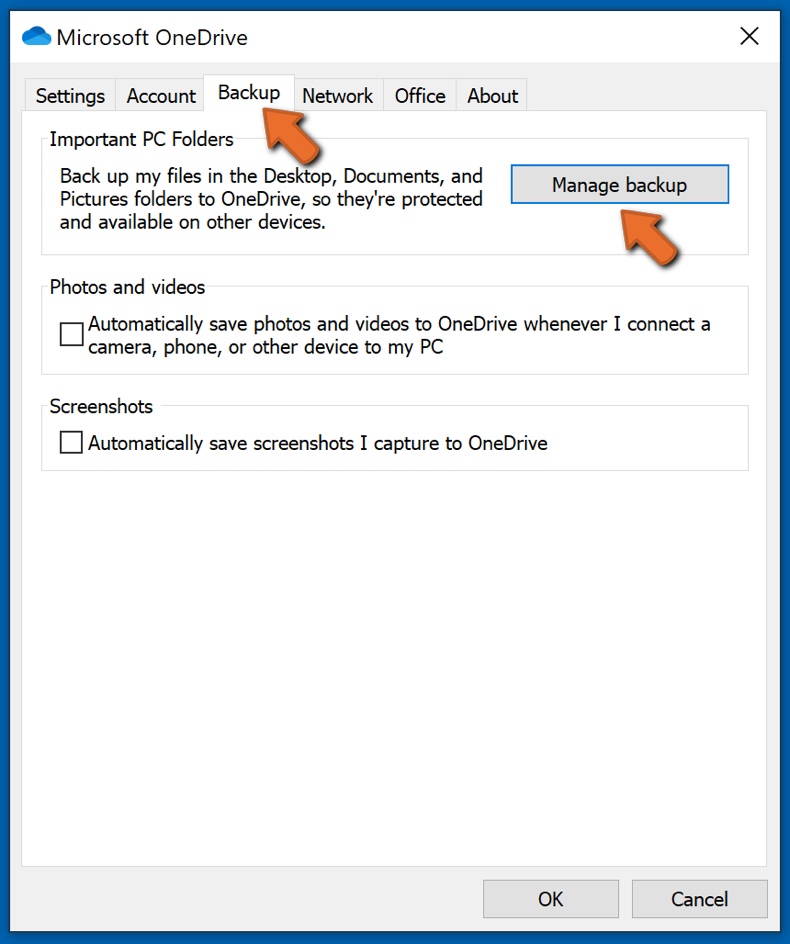
Gehen Sie zur Registerkarte Datensicherung und klicken Sie auf Datensicherung verwalten.
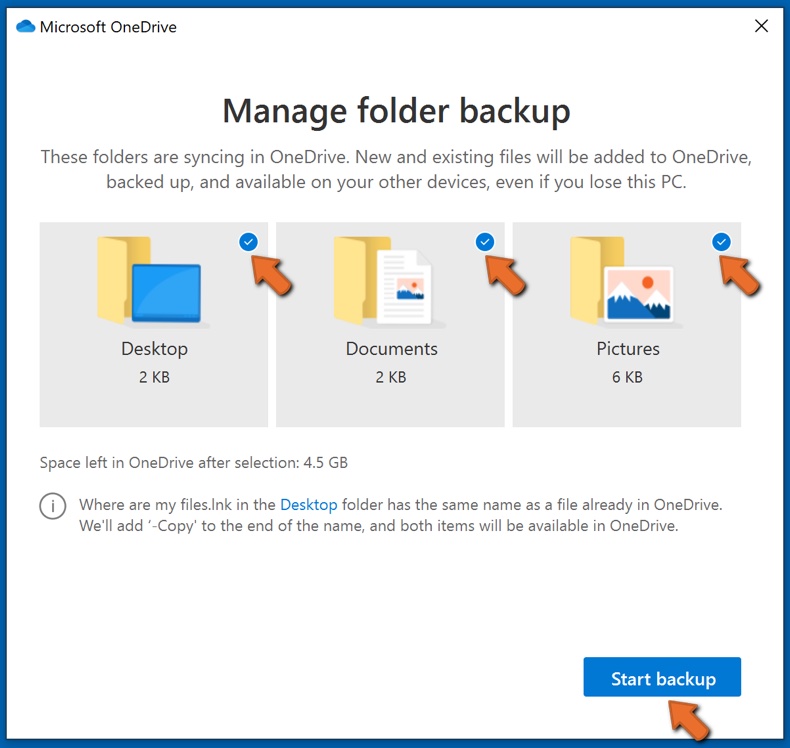
In diesem Menü können Sie wählen den Desktop zu sichern und alle seine Dateien und Dokumente und Bilder Ordner, ebenfalls mit alle diesen Dateien in ihnen. Klicken Sie auf Datensicherung starten.
Wenn Sie jetzt eine Datei oder einen Ordner in die Desktop-, Dokumente- und Bilderordner hinzufügen, werden sie automatisch in OneDrive gesichert.
Um Ordner und Dateien nicht in die oben genannten Orte hinzuzufügen, fügen Sie diese manuell hinzu.
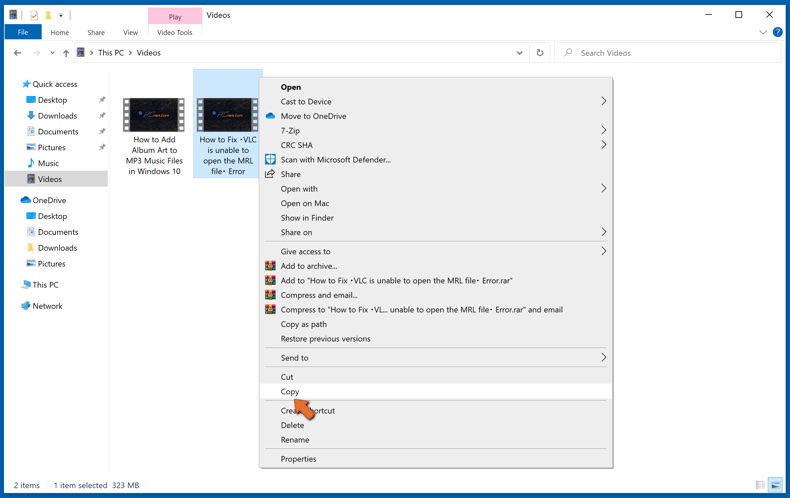
Öffnen Sie die Datei-Suchmaschine und navigieren Sie an den Ort des Ordners/der Datei, die Sie sichern möchten. Wählen Sie einen Punkt, klicken Sie mit der rechten Maustaste darauf und klicken Sie auf Kopieren.
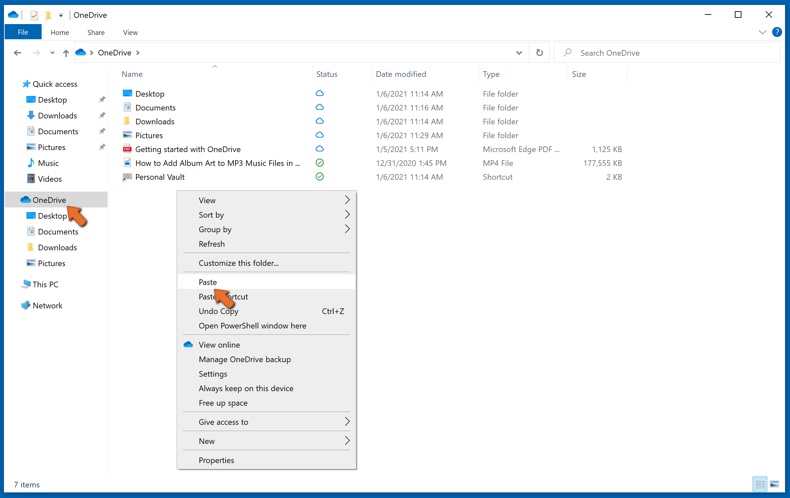
Dann navigieren Sie zu OneDrive, klicken Sie mit der rechten Maustaste irgendwo in das Fenster und klicken Sie auf Einfügen. Alternativ können Sie eine Datei einfach in OneDrive ziehen und fallenlassen. OneDrive erzeugt automatisch eine Datensicherung des Ordners/der Datei.
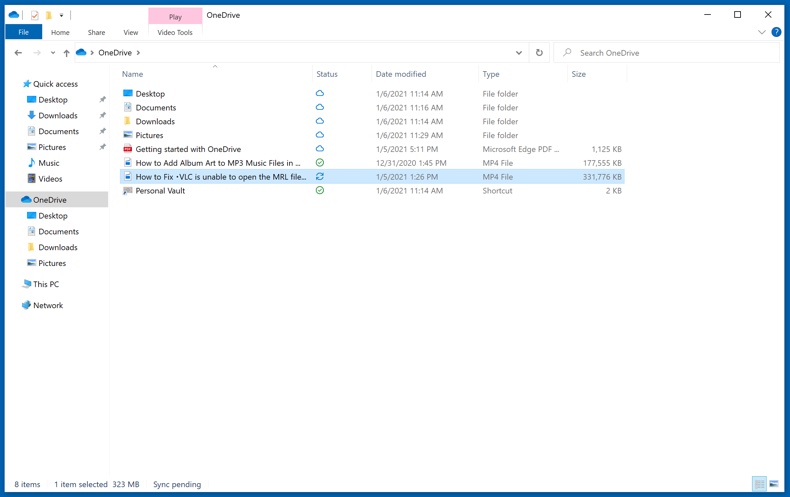
Alle dem OneDrive Ordner hinzugefügten Dateien, werden automatisch in die Cloud gesichert. Der grüne Kreis mit dem Häkchen darin zeigt an, dass die Datei sowohl örtlich als auch auf OneDrive verfügbar ist und dass die Dateiversion für beide gleich ist. Die blaue Cloud-Symbol zeigt an, dass die Datei noch nicht synchronisiert wurde und nur auf OneDrive verfügbar ist. Das Synchronisations-Symbol zeigt an, dass die Datei aktuell synchronisiert wird.
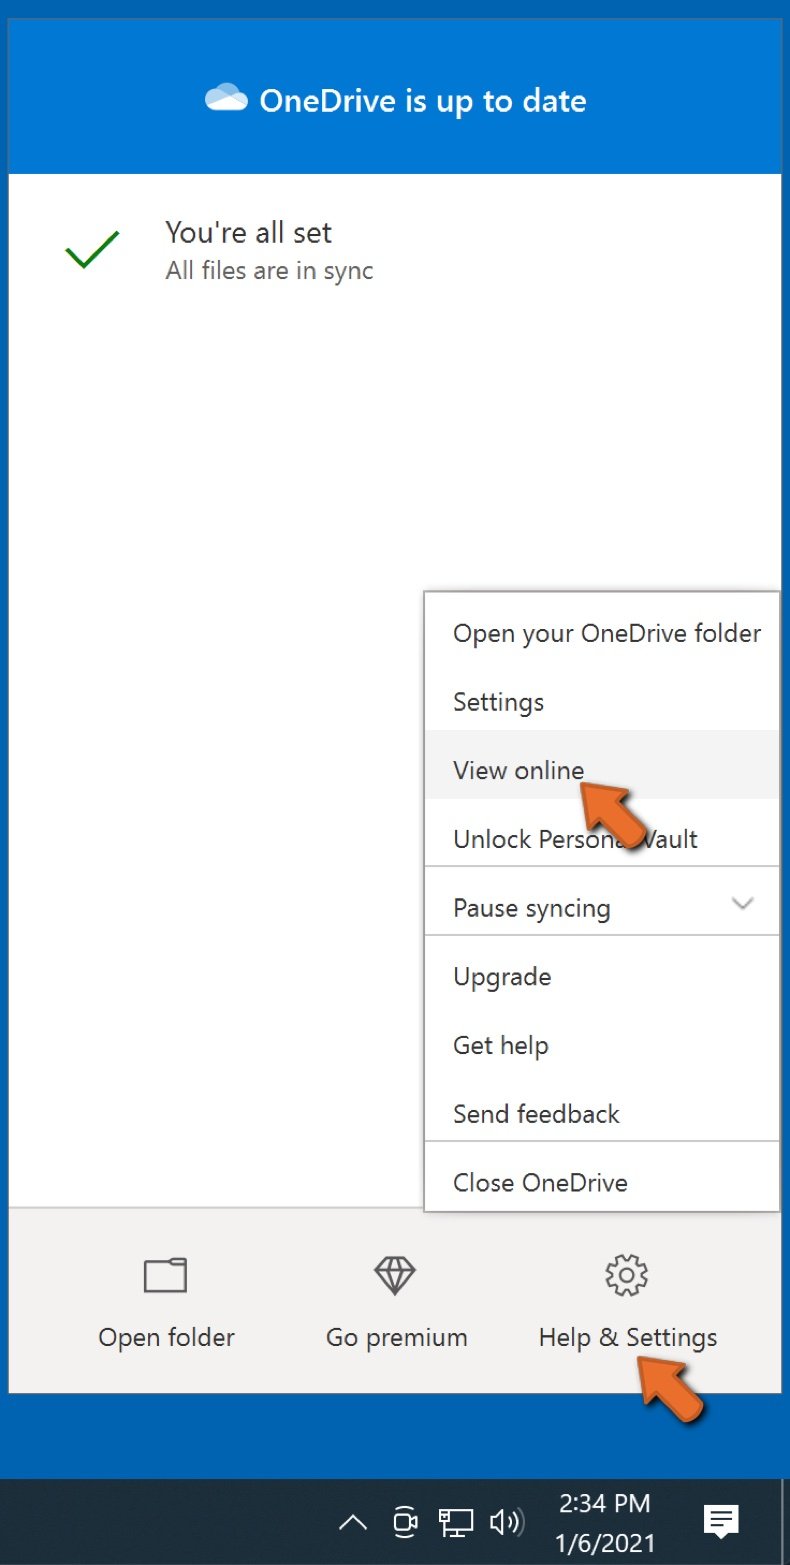
Um auf Dateien zuzugreifen, die nur online auf OneDrive liegen, gehen Sie zum Hilfe und Einstellungen Drop-Down-Menü und wählen Sie Online anzeigen.
Schritt 2: Korrupte Dateien wiederherstellen.
OneDrive stellt sicher, dass die Dateien synchronisiert bleiben, so dass die Version der Datei auf dem Computer die gleich ist, wie die in der Cloud. Wenn Ransomware jedoch Ihre Dateien beschädigt hat, können Sie die OneDrive Versionsverlauf Funktion nutzen, die Ihnen die Wiederherstellung der Versionen vor der Verschlüsselung ermöglicht.
Microsoft 365 hat eine Ransomware-Erkennungsfunktion, die Sie benachrichtig, wenn Ihre OneDrive Dateien angegriffen wurden und führt Sie durch den Prozess Ihre Dateien wiederherzustellen. Es muss gesagt werden, dass Sie, falls Sie keine kostenpflichtiges Abonnement von Microsoft 365 haben, nur eine Erkennung und eine Wiederherstellung kostenlos ist.
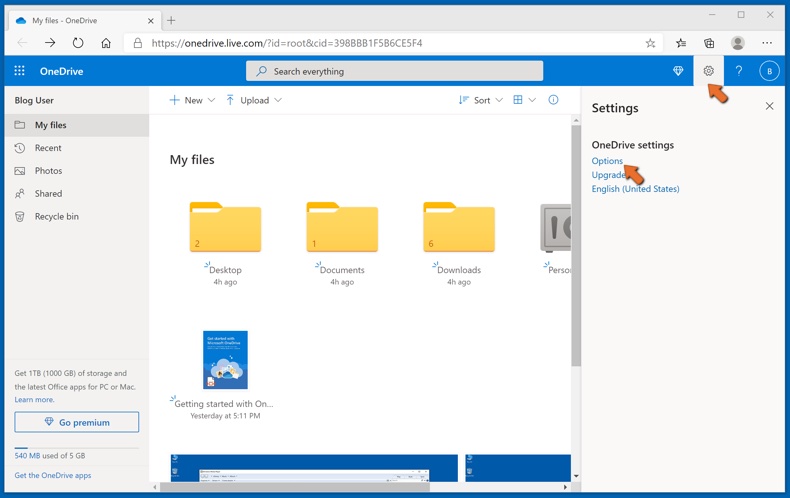
Wenn Ihre OneDrive Dateien gelöscht, beschädigt oder durch Malware infiziert werden, können Sie Ihr gesamtes OneDrive auf eine vorherigen Zustand wiederherstellen. So können Sie Ihre gesamte OneDrive wiederherstellen:
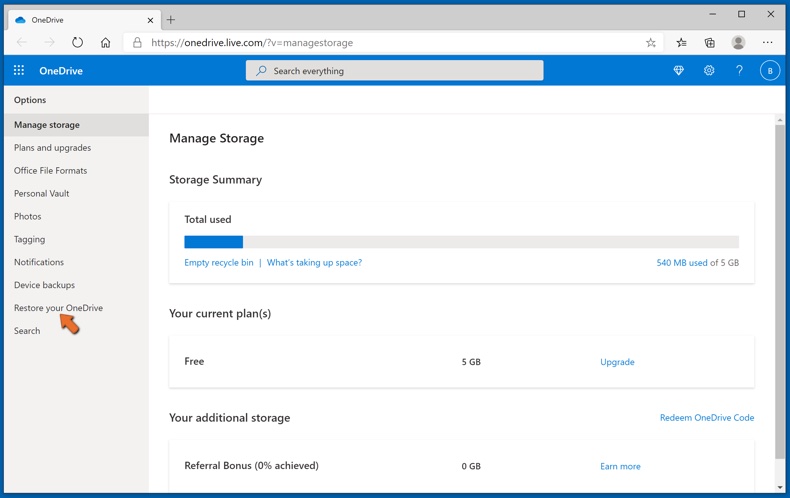
1. Wenn Sie mit einem persönlichen Konto angemeldet sind, klicken Sie auf Einstellungen Zahnrad oben auf der Seite. Klicken Sie dann auf Optionen und wählen Sie Ihre OneDrive wiederherstellen aus.
Wenn Sie mit einem Arbeits- oder Schulkonto angemeldet sind, klicken Sie auf Einstellungen Zahnrad oben auf der Seite. Klicken Sie dann auf Ihre OneDrive wiederherstellen.
2. Auf der Seite "Ihre OneDrive wiederherstellen", wählen Sie ein Datum aus der Drop-Down-Liste. Beachten Sie, dass ein Wiederherstellungsdatum für Sie ausgewählt wird, wenn Sie Ihre Dateien nach einer automatischen Ransomware-Erkennungen wiederherstellen.
3. Nachdem Sie alle Dateiwiederherstellungsoptionen konfiguriert haben, klicken Sie auf Wiederherstellen, um alle von Ihnen ausgewählten Aktivitäten rückgängig zu machen.
Der beste Weg Schäden durch Ransomware-Infektionen zu vermeiden ist, regelmäßig aktuelle Datensicherungen vorzunehmen.
Häufig gestellte Fragen (FAQ)
Wie wurde mein Computer gehackt und wie haben Hacker meine Dateien verschlüsselt?
In vielen Fällen starten die Opfer die Ransomware selbst, ohne es zu bemerken, weil die bösartige Datei als etwas Harmloses getarnt ist. Ransomware wird häufig über Phishing-E-Mails, Trojaner, Drive-by-Downloads, Malvertising, raubkopierte Software, gefälschte Updates, illegale Aktivierungswerkzeuge („Cracks") und dubiose Download-Quellen wie Peer-to-Peer-Netzwerke verbreitet.
Wie öffne ich „.Sword"-Dateien?
Dateien mit der Erweiterung „.Sword" wurden verschlüsselt, sodass sie nicht geöffnet oder verwendet werden können, bis sie entschlüsselt sind.
Wo sollte ich nach kostenlosen Entschlüsselungstools für die Sword-Ransomware suchen?
Wir empfehlen, die Website des No More Ransom-Projekts zu besuchen (weitere Informationen oben), die kostenlose Entschlüsselungstools für verschiedene Ransomware-Familien sammelt.
Ich kann Ihnen viel Geld zahlen, können Sie meine Dateien für mich entschlüsseln?
Nein, wir bieten keine Entschlüsselungsdienste an. Sofern die Ransomware keine schwerwiegenden Mängel aufweist, können verschlüsselte Dateien in der Regel nicht ohne die Hilfe der Angreifer wiederhergestellt werden. Bedenken Sie, dass Dritte, die kostenpflichtige Entschlüsselung anbieten, häufig Betrüger sind oder einfach als Mittelsmänner zwischen Opfern und Cyberkriminellen agieren.
Wird Combo Cleaner mir helfen, die Sword-Ransomware zu entfernen?
Combo Cleaner kann Sword erkennen und von Ihrem Computer entfernen. Da die Ransomware kurz nach jedem Neustart den Bildschirm sperrt, sollte der Scan im abgesicherten Modus mit Netzwerktreibern durchgeführt werden. Allerdings kann keine Sicherheitssoftware Dateien entschlüsseln, die bereits verschlüsselt wurden.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden