

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was für eine Malware ist Fable Ransomware?
Fable Ransomware ist eine Ransomware, die von unserem Forschungsteam bei einer routinemäßigen Überprüfung neuer Einreichungen auf der Website VirusTotal entdeckt wurde. Sie verschlüsselt Dateien und hängt die Erweiterung „.fable“ an deren Dateinamen an. Außerdem erstellt sie eine Lösegeldforderung in einer Textdatei namens „RecoveryNotice.txt“.
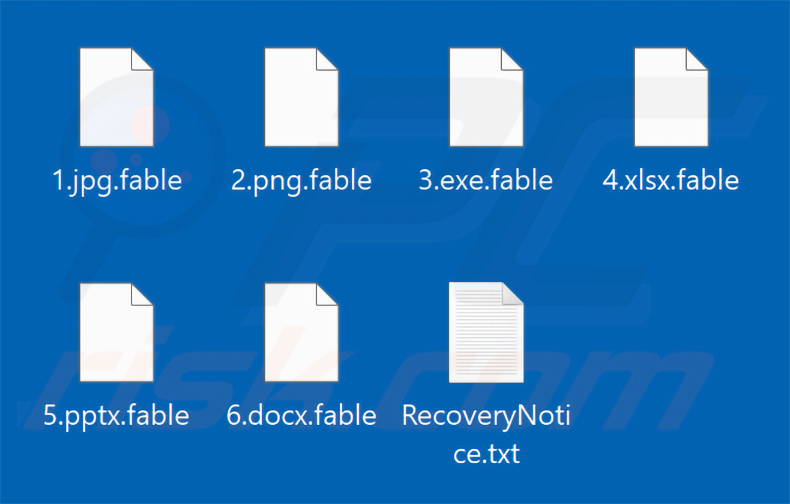
Auf unserem Testsystem verschlüsselte diese Ransomware Dateien und hängte die Erweiterung „.fable“ an deren Dateinamen an. Beispielsweise wurde eine Datei namens „1.jpg“ in „1.jpg.fable“ umbenannt, „2.png“ in „2.png.fable“ und so weiter. Anschließend erstellte die Fable Ransomware eine Lösegeldforderung in einer Textdatei mit dem Titel „RecoveryNotice.txt“.
Screenshot der von Fable Ransomware verschlüsselten Dateien (Erweiterung .fable):
Fable Ransomware Übersicht der Lösegeldforderung
Die Datei „RecoveryNotice.txt" informiert die Opfer darüber, dass ihre Dateien verschlüsselt und die kritischen Daten der Organisation auf die Server der Angreifer übertragen wurden. Die Nachricht richtet sich speziell an Universitäten, was darauf hindeutet, dass diese Ransomware für gezielte Angriffe auf Bildungseinrichtungen eingesetzt wird.
Den Opfern wird eine strikte Frist von 24 Stunden gesetzt, um Kontakt aufzunehmen, und insgesamt 2 Tage, um eine Zahlungsvereinbarung zu treffen. Das geforderte Lösegeld beträgt 25.000 $. Der Kontakt erfolgt über fableofficetoday@atomicmail.io, und die Nachricht empfiehlt die Verwendung eines Atomic Mail-Kontos, damit Antworten nicht als Spam gefiltert werden.
Wird nicht rechtzeitig eine Einigung erzielt, drohen die Angreifer, die gestohlenen Daten öffentlich zu machen oder an Interessenten zu verkaufen. Außerdem behaupten sie, bereits einige der Backups des Opfers gelöscht zu haben, was eine eigenständige Wiederherstellung erschwert. Im Gegenzug für die Zahlung versprechen sie eine vollständige Entschlüsselung innerhalb von 24 Stunden sowie die dauerhafte Löschung der gestohlenen Daten, zusammen mit einem Löschprotokoll als Nachweis.
Mehr über Fable Ransomware
Fable Ransomware verfolgt einen Ansatz der doppelten Erpressung. Neben dem Sperren von Dateien gibt sie auch an, vor der Verschlüsselung des Systems sensible Daten zu stehlen. Diese gestohlenen Daten dienen dann als zusätzliches Druckmittel - die Angreifer können mit ihrer Veröffentlichung drohen, selbst wenn das Opfer sich entscheidet, die Dateien aus einem Backup wiederherzustellen.
In der Regel ist es nicht möglich, von Ransomware verschlüsselte Dateien ohne den Entschlüsselungsschlüssel der Angreifer wiederherzustellen. Ausnahmen gibt es, sie sind jedoch selten und beschränken sich meist auf Fälle, in denen die Ransomware schwerwiegende Programmierfehler aufweist, die es Forschern ermöglichen, ein kostenloses Tool zu entwickeln.
Es wird nicht empfohlen, das Lösegeld zu zahlen. Cyberkriminelle kassieren häufig die Zahlung und liefern nie ein funktionierendes Entschlüsselungstool. Es gibt schlicht keinen Mechanismus, um sie zur Verantwortung zu ziehen, und viele Opfer, die zahlen, stehen am Ende mit leeren Händen da.
Das Entfernen der Ransomware verhindert eine weitere Verschlüsselung, stellt jedoch bereits gesperrte Dateien nicht wieder her. Wurde vor dem Angriff ein sauberes Offline-Backup erstellt, ist die Wiederherstellung daraus der praktikabelste Weg. Backups, die im selben Netzwerk oder auf demselben Rechner gespeichert sind, werden häufig ebenfalls angegriffen und sind möglicherweise nicht zuverlässig.
Ransomware im Allgemeinen
Das Ziel von Ransomware ist einfach: Geld erpressen. Angreifer verschlüsseln die Dateien der Opfer und verlangen eine Zahlung im Austausch für einen Entschlüsselungsschlüssel. Wer keine brauchbaren Backups hat, hat oft nur sehr begrenzte Möglichkeiten.
Wir haben im Laufe der Jahre Tausende von Programmen des Typs Ransomware analysiert. Das grundlegende Verhalten ist bei allen gleich, doch diese Programme unterscheiden sich in den verwendeten symmetrischen oder asymmetrischen Verschlüsselungsalgorithmen und in der Höhe der Forderungen an die Opfer.
Weitere Beispiele für Ransomware sind Neutrino, OBSOFT und One Decryptor. Alle verfolgen denselben grundlegenden Zweck: Dateien sperren und im Austausch für einen Entschlüsselungsschlüssel ein Lösegeld fordern.
Wie hat Ransomware meinen Computer infiziert?
Ransomware wird am häufigsten über Phishing-E-Mails mit bösartigen Anhängen oder Links verbreitet. Das Öffnen einer solchen Datei oder das Klicken auf einen Link kann unbemerkt eine Ransomware-Installation auslösen, ohne dass weitere Aktionen des Benutzers erforderlich sind.
Die in diesen Kampagnen verwendeten Dateitypen variieren: Ausführbare Dateien, Archive (ZIP, RAR), PDF-Dokumente, Microsoft Office-Dateien mit bösartigen Makros und JavaScript-Dateien sind allesamt verbreitet. Manche Infektionen erfolgen auch über Trojaner, die die Ransomware-Nutzlast unbemerkt im Hintergrund herunterladen und ausführen.
Weitere Quellen sind nicht vertrauenswürdige Download-Seiten, Peer-to-Peer (P2P)-Netzwerke, raubkopierte Inhalte und illegale Software-Aktivierungstools (Cracks). Auch gefälschte Software-Update-Aufforderungen werden eingesetzt, um Benutzer zum Ausführen bösartiger Installationsprogramme zu verleiten.
| Name | Fable Virus |
| Art Der Bedrohung | Ransomware, Krypto-Virus, Dateisperre |
| Erweiterung Verschlüsselter Dateien | .fable |
| Nachricht Mit Lösegeldforderung | RecoveryNotice.txt |
| Kostenloser Entschlüsseler Verfügbar? | Nein |
| Kontakt Der Cyberkriminellen | fableofficetoday@atomicmail.io |
| Erkennungsnamen | CrowdStrike Falcon (Win/malicious_confidence_60% (D)), Kaspersky (HEUR:Trojan-Ransom.Win64.Generic), Microsoft (Trojan:Win32/Wacatac.B!ml), Vollständige Liste der Erkennungen (VirusTotal) |
| Symptome | Auf Ihrem Computer gespeicherte Dateien lassen sich nicht öffnen, zuvor funktionsfähige Dateien haben nun eine andere Erweiterung (zum Beispiel my.docx.locked). Auf Ihrem Desktop wird eine Lösegeldforderung angezeigt. Cyberkriminelle verlangen die Zahlung eines Lösegelds (meist in Bitcoins), um Ihre Dateien zu entsperren. |
| Verbreitungsmethoden | Infizierte E-Mail-Anhänge (Makros), Torrent-Websites, bösartige Werbung. |
| Schaden | Alle Dateien sind verschlüsselt und können ohne Zahlung eines Lösegelds nicht geöffnet werden. Zusammen mit einer Ransomware-Infektion können zusätzliche passwortstehlende Trojaner und Malware-Infektionen installiert werden. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Wie können Sie sich vor Ransomware-Infektionen schützen?
Seien Sie vorsichtig beim Surfen im Internet und beim Umgang mit E-Mails. Öffnen Sie keine Anhänge von unbekannten Absendern und klicken Sie nicht auf verdächtige Links. Laden Sie Software nur von offiziellen Websites und autorisierten App-Stores herunter und halten Sie Ihr Betriebssystem sowie alle Anwendungen stets auf dem neuesten Stand.
Aktivieren und aktualisieren Sie Software immer auf legitimem Weg - raubkopierte Tools, Cracks und inoffizielle Update-Aufforderungen sind gängige Methoden zur Verbreitung von Malware. Ein seriöses Sicherheitstool bietet eine wichtige zusätzliche Schutzebene. Wenn Ihr Computer bereits mit Fable Ransomware infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um diese Ransomware automatisch zu entfernen.
Screenshot der Lösegeldforderung von Fable Ransomware („RecoveryNotice.txt"):
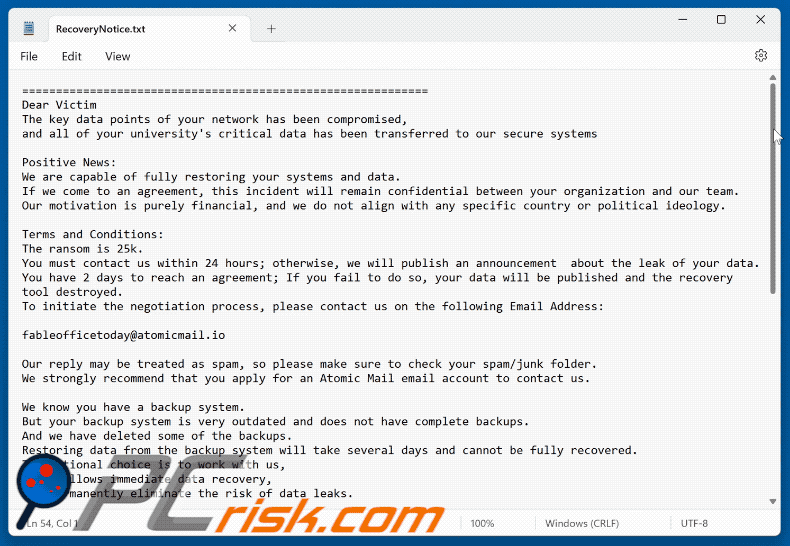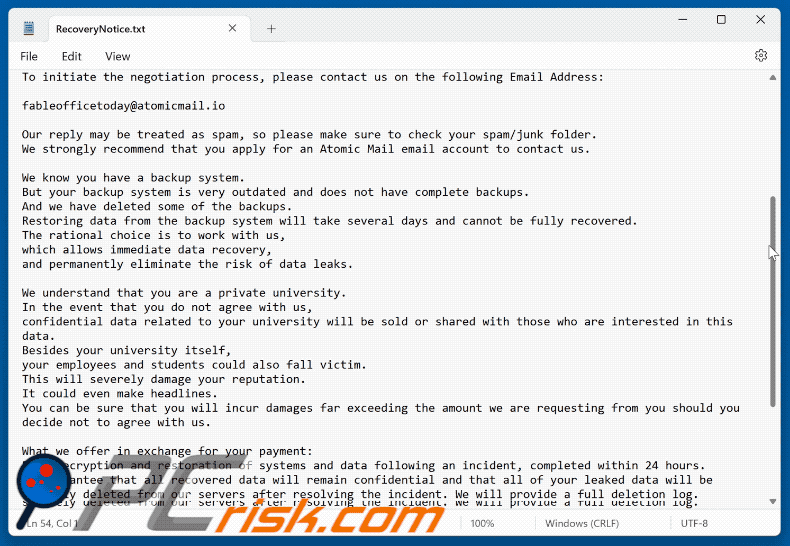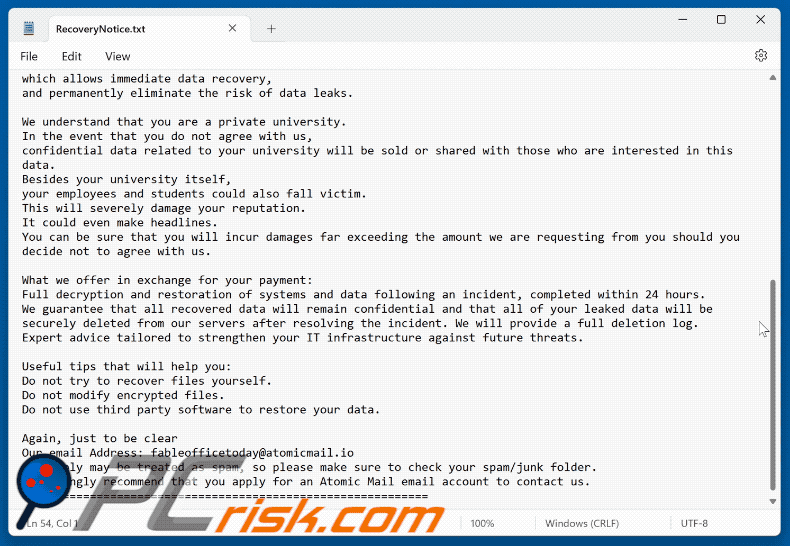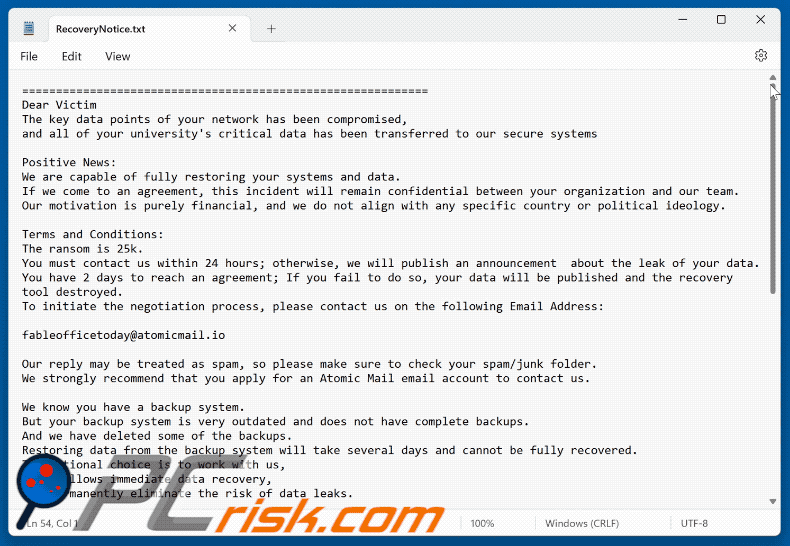
In dieser Lösegeldforderung dargestellter Text:
============================================================
Dear Victim
The key data points of your network has been compromised,
and all of your university's critical data has been transferred to our secure systems
Positive News:
We are capable of fully restoring your systems and data.
If we come to an agreement, this incident will remain confidential between your organization and our team.
Our motivation is purely financial, and we do not align with any specific country or political ideology.
Terms and Conditions:
The ransom is 25k.
You must contact us within 24 hours; otherwise, we will publish an announcement about the leak of your data.
You have 2 days to reach an agreement; If you fail to do so, your data will be published and the recovery tool destroyed.
To initiate the negotiation process, please contact us on the following Email Address:
fableofficetoday@atomicmail.io
Our reply may be treated as spam, so please make sure to check your spam/junk folder.
We strongly recommend that you apply for an Atomic Mail email account to contact us.
We know you have a backup system.
But your backup system is very outdated and does not have complete backups.
And we have deleted some of the backups.
Restoring data from the backup system will take several days and cannot be fully recovered.
The rational choice is to work with us,
which allows immediate data recovery,
and permanently eliminate the risk of data leaks.
We understand that you are a private university.
In the event that you do not agree with us,
confidential data related to your university will be sold or shared with those who are interested in this data.
Besides your university itself,
your employees and students could also fall victim.
This will severely damage your reputation.
It could even make headlines.
You can be sure that you will incur damages far exceeding the amount we are requesting from you should you decide not to agree with us.
What we offer in exchange for your payment:
Full decryption and restoration of systems and data following an incident, completed within 24 hours.
We guarantee that all recovered data will remain confidential and that all of your leaked data will be securely deleted from our servers after resolving the incident. We will provide a full deletion log.
Expert advice tailored to strengthen your IT infrastructure against future threats.
Useful tips that will help you:
Do not try to recover files yourself.
Do not modify encrypted files.
Do not use third party software to restore your data.
Again, just to be clear
Our email Address: fableofficetoday@atomicmail.io
Our reply may be treated as spam, so please make sure to check your spam/junk folder.
We strongly recommend that you apply for an Atomic Mail email account to contact us.
============================================================
Entfernung von Fable Ransomware:
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Das Video zeigt, welche Schritte im Falle einer Ransomware-Infektion unternommen werden sollten:
Schnellmenü:
- Was ist Fable Virus?
- SCHRITT 1. Ransomware den Behörden melden.
- SCHRITT 2. Isolation des infizierten Geräts.
- SCHRITT 3. Die Ransomware-Infektion erkennen.
- SCHRITT 4. Nach Entschlüsselungswerkzeugen für Ransomware suchen.
- SCHRITT 5. Dateien mit Datenwiederherstellungswerkzeugen wiederherstellen.
- SCHRITT 6. Datensicherungen erzeugen.
Wenn Sie Opfer eines Ransomware-Angriffs sind, empfehlen wir, dass Sie diesen Vorfall den Behörden melden. Indem Sie den Strafverfolgungsbehörden diese Informationen zur Verfügung stellen, helfen Sie Cyberkriminalität zu verfolgen und möglicherweise bei der Anklage gegen die Angreifer zu helfen. Hier ist eine Liste von Behörden, an die Sie einen Ransomware-Angriff melden sollten. Für die vollständige Liste örtlicher Cybersicherheitszentren und Informationen darüber, wie Sie einen Ransomware-Angriffe melden sollten, lesen Sie diesen Artikel.
Liste örtlicher Behörden, an die Ransomware-Angriffe gemeldet werden sollten (wählen Sie eine abhängig von Ihrer Heimatadresse):
 USA - Internet Crime Complaint Centre IC3
 Vereinigtes Königreich - Action Fraud
 Spanien - Policía Nacional
 Frankreich - Ministère de l'Intérieur
 Deutschland - Polizei
 Italien - Polizia di Stato
 Die Niederlande - Politie
 Polen - Policja
 Portugal - Polícia Judiciária
Isolation des infizierten Geräts:
Einige Ransomware-artige Infektionen werden entwickelt, um Dateien innerhalb externer Speichergeräte zu verschlüsseln und sich sogar im gesamten lokalen Netzwerk zu verbreiten. Aus diesem Grund ist es sehr wichtig das infizierte Gerät (Computer) so bald wie möglich zu isolieren.
Schritt 1: Trennen Sie das Gerät vom Internet.
Der einfachste Weg einen Computer vom Internet zu trennen ist, das Ethernet-Kabel von der Hauptplatine zu trennen. Einige Geräte sind jedoch über ein drahtloses Netzwerk verbunden und für einige Benutzer (speziell diejenigen, die nicht besonders technisch versiert sind), kann das Trennen von Kabeln Probleme bereiten. Daher können Sie das System auch manuell über die Systemsteuerung trennen:
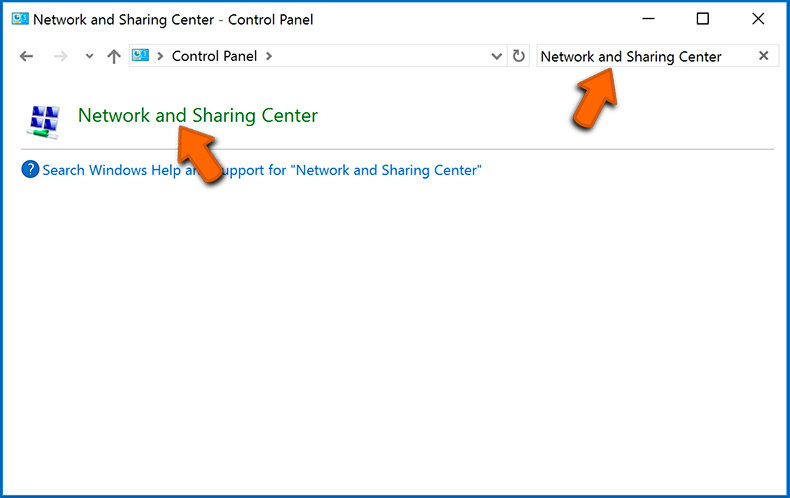
Navigieren Sie zu „Systemsteuerung", klicken Sie auf die Suchleiste in der oberen rechten Ecke des Bildschirms, geben Sie „Netzwerk- und Freigabecenter" ein und wählen Sie Suchergebnis:
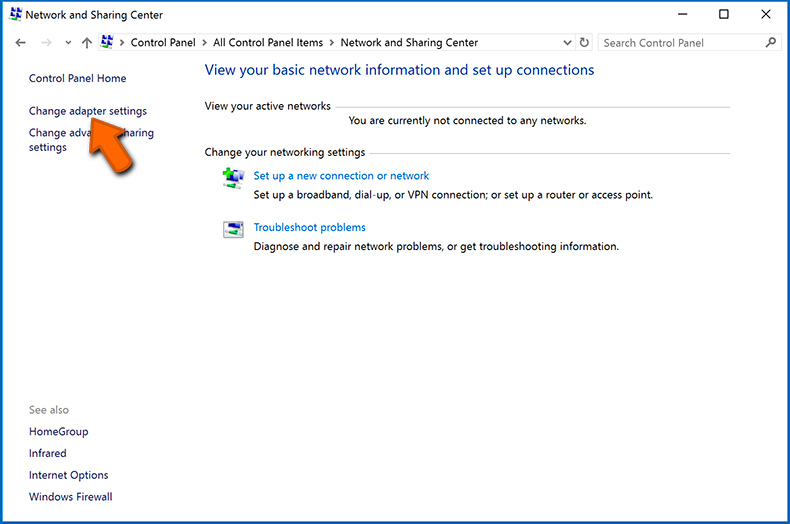
Klicken Sie auf die Option „Adaptereinstellungen ändern“ in der oberen linken Ecke des Fensters:
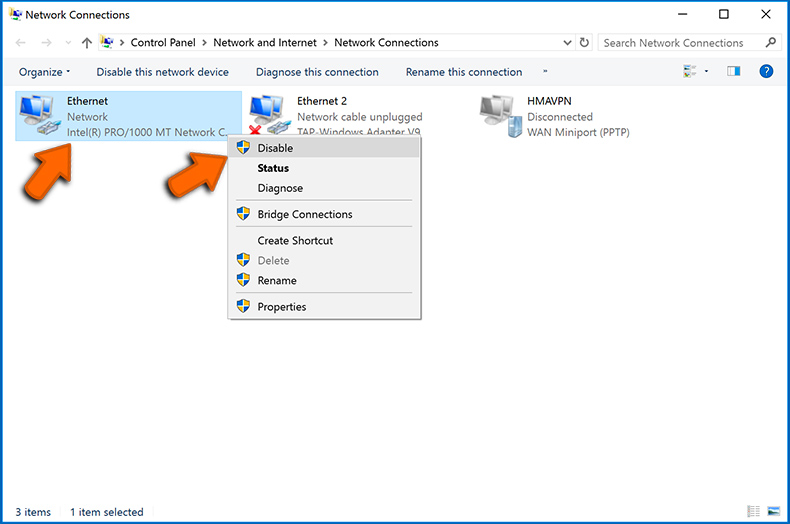
Klicken Sie mit der rechten Maustaste auf jeden Verbindungspunkt und wählen Sie „Deaktivieren“ aus. Nach der Deaktivierung, wird das System nicht mehr mit dem Internet verbunden sein. Um die Verbindungspunkt wieder zu aktivieren, klicken Sie einfach erneut mit der rechten Maustaste darauf und wählen Sie „Aktivieren“.
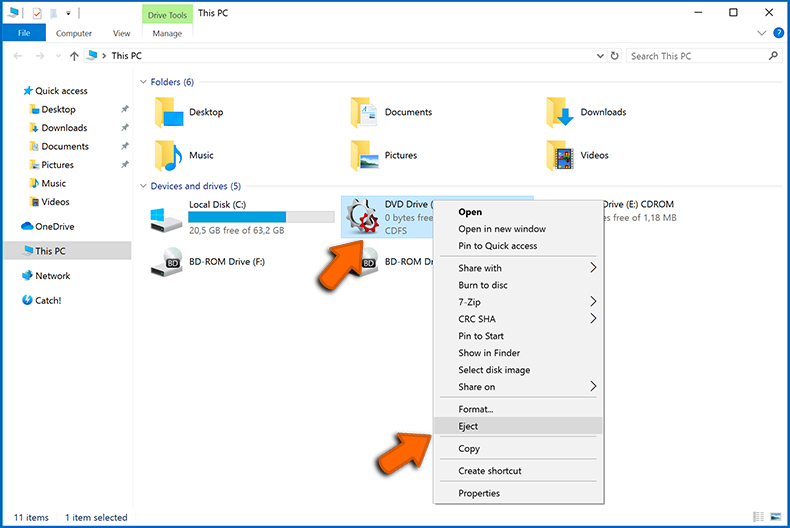
Wie oben erwähnt, könnte Ransomware Daten verschlüsseln und alle Speichergeräte infiltrieren, die mit dem Computer verbunden sind. Aus diesem Grund sollten alle externen Speichergeräte (USB-Sticks, tragbare Festplatten, etc.) sofort getrennt werden. Wir raten Ihnen jedoch dringend, jedes Gerät vor dem Trennen auszuwerfen, um Datenkorruption zu vermeiden:
Navigieren Sie zu „Mein Computer“, klicken Sie mit der rechten Maustaste auf jedes verbundene Gerät und wählen Sie „Auswerfen“ aus:
Schritt 3: Melden Sie sich von allen Cloud-Speicherkonten ab.
Einige Ransomware-Arten könnten Software entführen, die mit Daten innerhalb ‚“der Cloud“ zu tun hat. Daher könnten die Daten korrupt/verschlüsselt sein. Aus diesem Grund sollten Sie sich bei allen Cloud-Speicherkonten, innerhalb von Browsern und verwandter Software, abmelden. Sie sollten auch erwägen die Cloud-Management-Software vorübergehend zu deinstallieren, bis die Infektion vollständig entfernt ist.
Erkennung der Ransomware-Infektion:
Um ordnungsgemäß mit einer Infektion umzugehen, muss man sie zuerst erkennen. Einige Ransomware-Infektion verwenden Lösegeldfordernde Nachrichten als Einleitung (sie die WALDO Ransomware Textdatei unten).
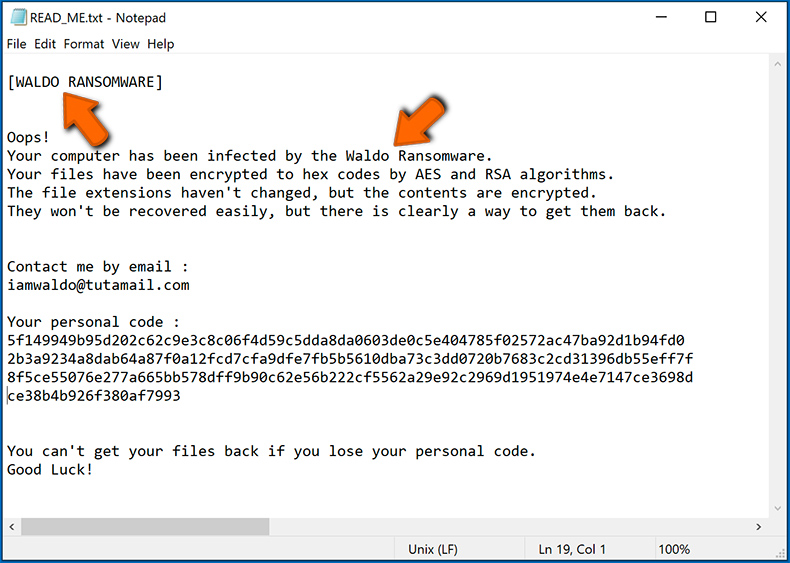
Dies ist jedoch selten. In dem meisten Fällen liefern Ransomware-Infektion direktere Nachrichten, die einfach besagen, dass Daten verschlüsselt sind und dass die Opfer irgendein Lösegeld zahlen müssen. Bedenken Sie, dass Ransomware-artige Infektionen typischerweise Nachrichten mit verschiedenen Dateinamen erzeugen (zum Beispiel „_readme.txt“, „READ-ME.txt“, „DECRYPTION_INSTRUCTIONS.txt“, „DECRYPT_FILES.html“, etc.). Daher scheint die Nutzung der Lösegeldnachricht ein guter Weg zu sein, die Infektion zu erkennen. Das Problem ist, dass die meisten dieser Namen allgemein sind und einige Infektionen die gleichen Namen verwenden, obwohl die gelieferten Nachrichten verschieden sind und die Infektionen selbst sind nicht verwandt. Daher kann die Verwendung des Dateinamens der Nachricht ineffektiv sein und sogar zum dauerhaften Datenverlust führen (zum Beispiel indem man versucht Daten mit Werkzeugen für unterschiedliche Ransomware-Infektionen zu entschlüsseln. Benutzer beschädigen wahrscheinlich Dateien dauerhaft und die Entschlüsselung wird nicht mehr möglich sein, sogar mit dem richtigen Werkzeug).
Ein weiterer Weg eine Ransomware-Infektion zu erkennen ist die Prüfung der Dateierweiterung, die jeder verschlüsselten Datei anhängt. Ransomware-Infektionen werden oft nach der Erweiterung benannt, die sie anhängen (siehe von Qewe Ransomware verschlüsselte Dateien unten).
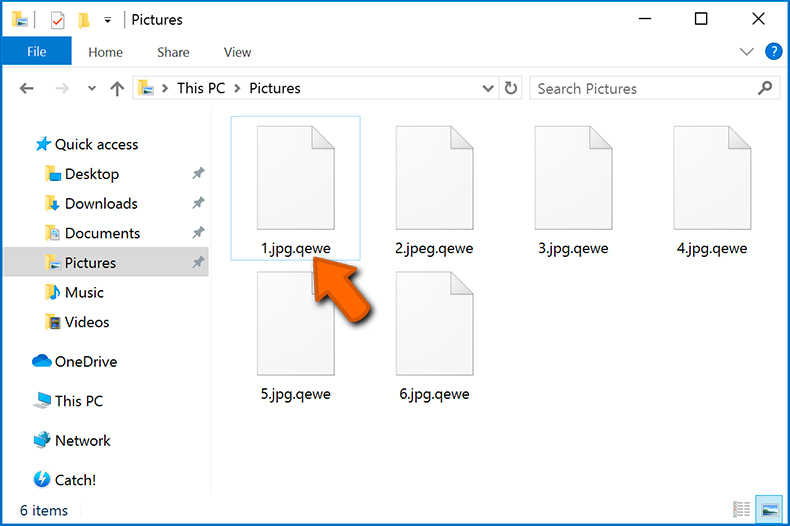
Diese Methode ist jedoch nur effektiv, wenn die angehängte Erweiterung einzigartig ist - viele Ransomware-Infektion hängen eine allgemeine Erweiterung an (zum Beispiel „.encrypted“, „.enc“, „.crypted“, „.locked“, etc.). In diesen Fällen wird die Erkennung von Ransomware durch ihre angehängte Erweiterung unmöglich.
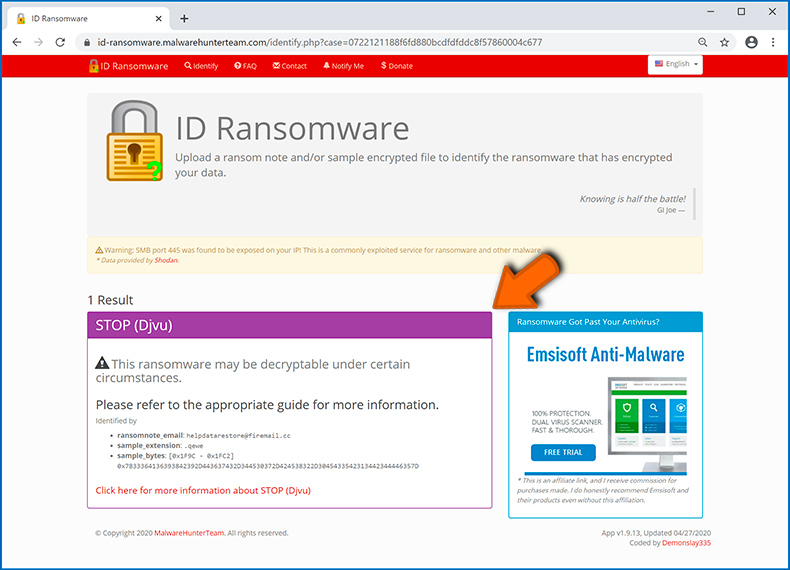
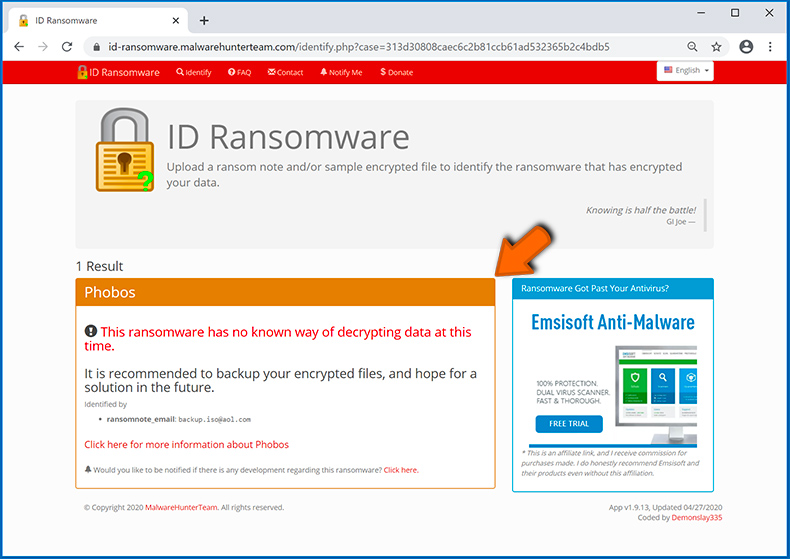
Einer der leichtesten und schnellsten Wege, um eine Ransomware-Infektion zu erkennen, ist die Benutzung der ID Ransomware Webseite. Dieser Dienst unterstützt die meisten bestehenden Ransomware-Infektionen. Die Opfer laden einfach eine Lösegeldnachricht hoch und/oder eine verschlüsselte Datei (wir raten Ihnen, wenn möglich, beides hochzuladen).
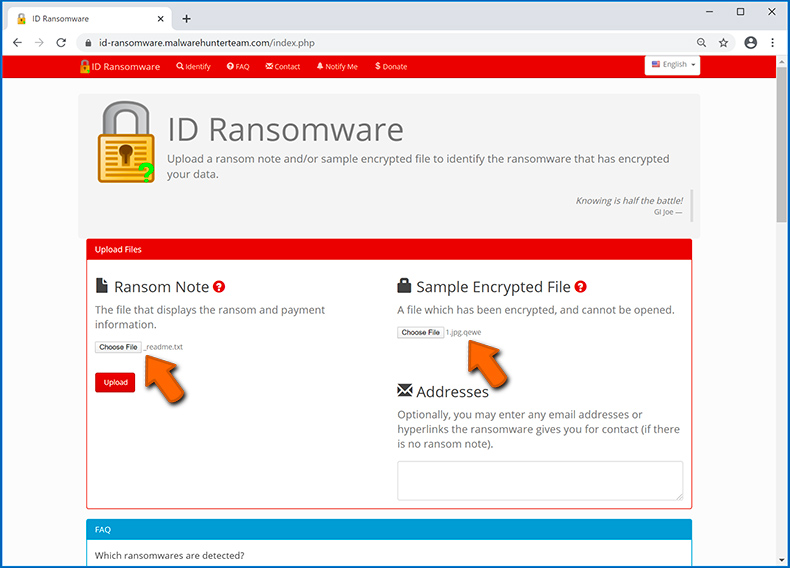
Die Ransomware wird innerhalb von Sekunden erkannt und Ihnen werden verschiedene Details geboten, wie der Name der Malware-Familie, zu der die Infektion gehört, ob sie entschlüsselbar ist und so weiter.
Beispiel 1 (Qewe [Stop/Djvu] Ransomware):
Beispiel 2 (.iso [Phobos] Ransomware):
Wenn Ihre Daten durch eine Ransomware verschlüsselt sind, die nicht von ID Ransomware unterstützt wird, können Sie im Internet suchen, indem Sie bestimmte Schlüsselwörter benutzen (zum Beispiel Titel der Lösegeldnachricht, Dateierweiterung, bereitgestellte Kontakt-E-Mails, Kryptowallet Adressen, etc.)
Nach Ransomware-Entschlüsselungswerkzeugen suchen:
Verschlüsselungsalgorithmen, die von den meisten Ransomware-artigen Infektionen benutzt werden, sind sehr ausgefeilt und, falls die Verschlüsselung ordnungsgemäß ausgeführt wird, kann nur der Entwickler die Daten wiederherstellen. Der Grund dafür ist, dass die Verschlüsselung eine speziellen Schlüssel erfordert, der während der Verschlüsselung erzeugt wird. Daten ohne den Schlüssel wiederherzustellen ist unmöglich. In den meisten Fällen speichern Cyberkriminelle Schlüssel auf einem externen Server, anstatt die infizierte Maschine als Host zu benutzen. Dharma (CrySis), Phobos und andere Familien hochentwickelter Ransomware-Infektionen sind praktisch fehlerlos, weshalb Daten, ohne Mitwirken der Entwickler wiederherzustellen, einfach unmöglich ist. Trotzdem gibt es Dutzende von Ransomware-artigen Infektionen, die schlecht entwickelt sind und mehrere Fehler enthalten (zum Beispiel die Benutzung identischer Verschlüsselungs-/Entschlüsselungschlüssel für jedes Opfer, örtlich gespeicherte Schlüssel, etc.). Daher prüfen Sie immer auf verfügbare Entschlüsselungswerkzeuge für jede Ransomware, die Ihren Computer infiltriert.
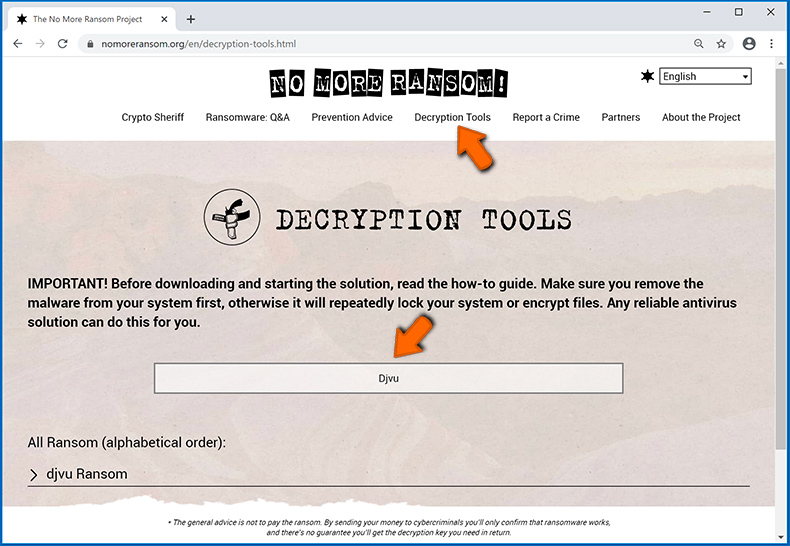
Das richtige Entschlüsselungswerkzeug im Internet zu finden, kann sehr frustrierend sein. Aus diesen Grund empfehlen wir die Benutzung von No More Ransom Project wo die Identifizierung der Ransomware-Infektion nützlich ist. Die Webseite "No More Ransom Project" enthält eine Abschnitt "Entschlüsselungswerkzeuge" mit einer Suchleiste. Geben Sie den Namen der erkannten Ransomware ein und alle verfügbaren Entschlüsselungswerkzeuge (wenn es sie gibt) werden aufgeführt.
Dateien mit Datenwiederherstellungswerkzeugen wiederherstellen:
Abhängig von der Situation (Qualität der Ransomware-Infektion, Art des verwendeten Verschlüsselungsalgorithmus, etc.), könnte die Wiederherstellung der Daten mit bestimmten Drittparteien-Werkzeugen möglich sein. Daher raten wir Ihnen das von CCleaner entwickelte Werkzeug Recuva zu verwenden. Dieses Werkzeug unterstützt über tausend Datentypen (Grafiken, Video, Audio, Dokumente, etc.) und ist sehr intuitiv (geringes Wissen reicht, um Daten wiederherzustellen). Zusätzlich ist die Wiederherstellungsfunktion völlig kostenlos.
Schritt 1: Führen Sie eine Scan durch.
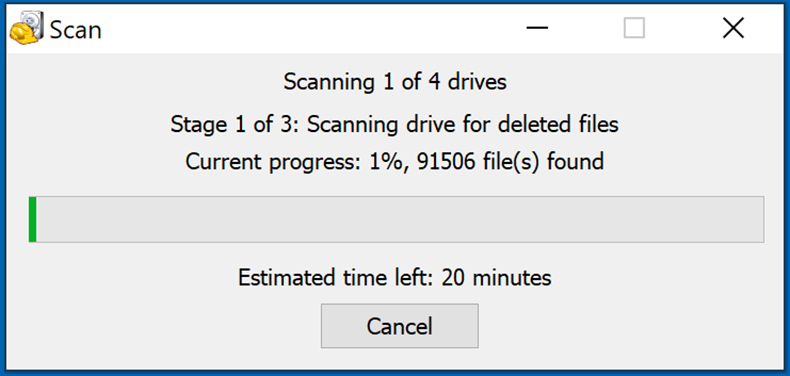
Führen Sie die Recuva Anwendung aus und befolgen Sie den Assistenten. Sie werden mit mehreren Fenstern aufgefordert, die Ihnen ermöglichen zu wählen, nach welchen Dateitypen Sie suchen, welche Orte gescannt werden sollten, etc. Sie müssen nur die Optionen wählen, die Sie suchen und mit dem Scan beginnen. Wir raten Ihnen den "Vollständigen Scan" zu aktivieren, bevor Sie starten, da sonst die Möglichkeiten der Anwendung zum Scannen eingeschränkt werden.
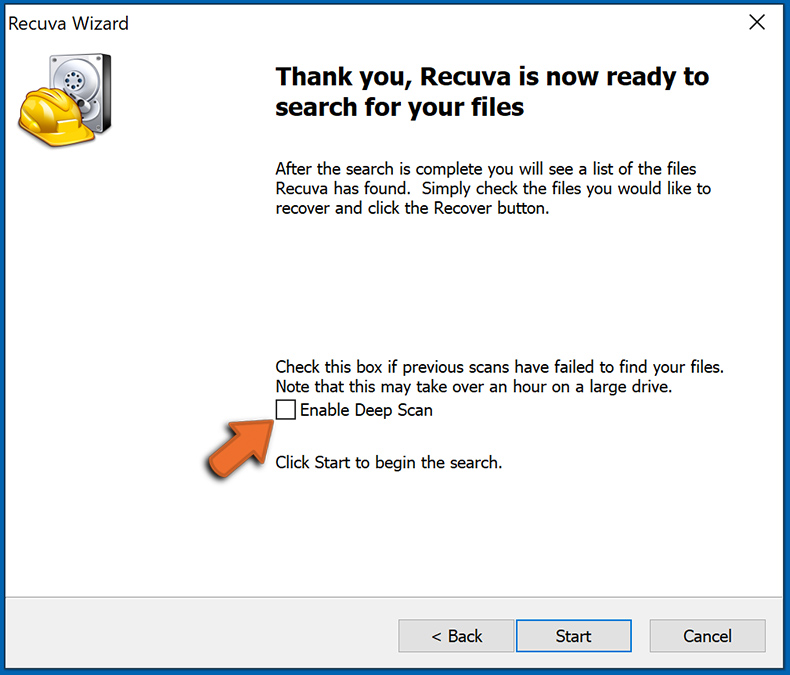
Warten Sie, bis Recuva den Scan abgeschlossen hat. Die Dauer des Scans hängt vom Volumen der Dateien ab (sowohl in Quantität als auch Größe), die Sie scannen (zum Beispiel der Scan mehrerer hundert Gigabyte könnte über eine Stunde dauern). Seien Sie daher während des Scanprozesses geduldig. Wir raten auch davon ab, bestehende Dateien zu modifizieren oder zu löschen da dies den Scan stören kann. Wenn Sie zusätzliche Daten hinzufügen, (zum Beispiel Dateien/Inhalte herunterladen) während Sie scannen, wird dies den Prozess verlängern:
Schritt 2: Daten wiederherstellen.
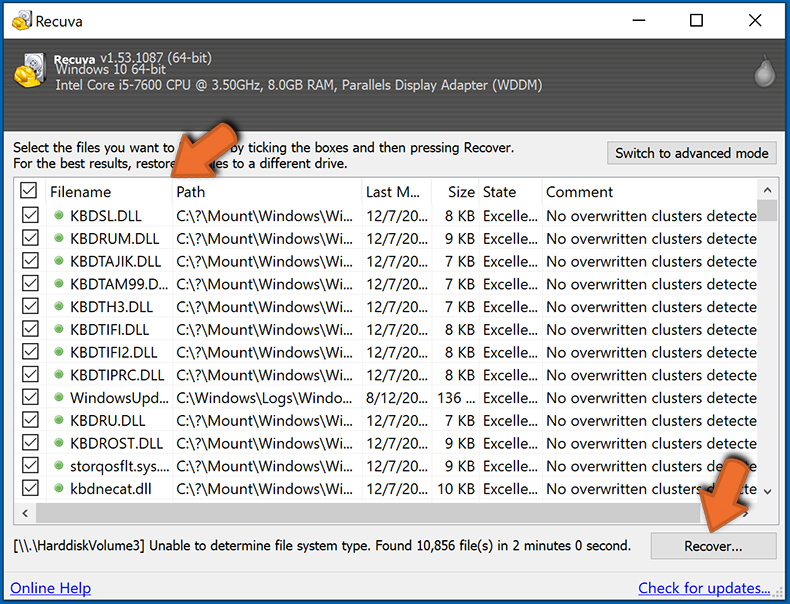
Nachdem der Prozess abgeschlossen ist, wählen Sie die Ordner/Dateien, die Sie wiederherstellen möchten und klicken Sie einfach auf "Wiederherstellen". Beachten Sie, dass auf Ihr Speicherlaufwerk einigen freien Platz braucht, um Daten wiederherzustellen:
Datensicherungen erzeugen:
Ordnungsgemäßes Dateimanagement und das Erstellen von Datensicherungen sind unerlässlich für die Datensicherheit. Daher sollten Sie immer sehr vorsichtig sein und vorausdenken.
Partitionsverwaltung: Wir empfehlen, dass Sie Ihre Daten in mehrfachen Partitionen speichern und es vermeiden wichtige Dateien innerhalb der Partition zu speichern, die das vollständige Betriebssystem enthält. Wenn Sie in eine Situation kommen, in der Sie das System nicht hochfahren können und gezwungen sind, die Festplatte, die auf dem das Betriebssystem installiert, ist zu formatieren (hier verstecken sich in den meisten Fällen Malware-Infektionen), werden alle Daten verlieren, die auf dieser Festplatte gespeichert sind. Dies ist der Vorteil mehrfacher Partitionen: Wenn Sie das gesamte Speichergerät einer einzelnen Partition zugewiesen haben, sind Sie gezwungen alles zu löschen, aber die Erzeugung mehrfacher Partitionen und die ordnungsgemäße Zuweisung der Daten macht es Ihnen möglich, solche Probleme zu vermeiden. Sie können eine einzelne Partition leicht formatieren ohne die anderen zu beeinflussen. Daher wird eine gereinigt, die anderen bleiben unberührt und Ihre Daten werden gespeichert. Die Partitionsverwaltung ist sehr einfach und Sie können alle nötigen Informationen auf der Microsoft Dokumentationswebseite finden.
Datensicherungen: Eine der zuverlässigsten Datensicherungsmethoden ist die Verwendung eines externen Speichergeräts und dies zu trennen. Kopieren Sie Ihre Daten auf eine externe Festplatte, USB-Stick, SSD, HDD oder jedes andere Speichermedium. Trennen und speichern Sie es an einem warmen Ort, vor direkter Sonneneinstrahlung und extremen Temperaturen geschützt. Diese Methode ist jedoch ziemlich effizient, da Datensicherungen und Updates regelmäßig gemacht werden müssen. Sie können auch einen Cloud-Dienst oder einen externen Server benutzen. Hier ist eine Internetverbindung nötig, bei der es immer die Möglichkeit einer Sicherheitslücke gibt, obwohl das selten vorkommt.
Wir empfehlen die Nutzung von Microsoft OneDrive zur Sicherung Ihrer Dateien. OneDrive lässt Sie Ihre persönlichen Dateien und Daten in der Cloud speichern, Dateien über mehrere Computer und Mobilgeräte hinweg zu synchronisieren, ermöglicht Ihnen den Zugriff auf und die Bearbeitung Ihrer Dateien von all Ihren Windows-Geräten. OneDrive lässt Sie Dateien speichern, teilen und eine Vorschau erstellen, auf den Downloadverlauf zugreifen, Dateien bewegen, löschen und umbenennen, sowie neue Ordner zu erstellen und vieles mehr.
Sie können Ihre wichtigsten Ordner und Dateien auf Ihrem PC sichern (Ihren Desktop, Dokument und Bilderordner). Einige der bemerkenswertesten Merkmale von OneDrive sind die Datei-Versionierung, die ältere Versionen von Dateien für bis zu 30 Tage erhält. OneDrive hat einen Papierkorb, in dem alle Ihre gelöschten Dateien für begrenzte Zeit gespeichert werden. Gelöschte Dateien werden nicht als Teil der Benutzerzuweisung gezählt.
Der Dienst wird mit HTML5-Technologien erstellt und erlaubt Ihnen das Hochladen von Dateien bis zu 300 MB über Drag und Drop in den Internetbrowser oder bis zu 10 GB über die OneDrive Desktopanwendung. Mit OneDrive können Sie gesamte Ordner als einzelne ZIP-Datei herunterladen, mit bis zu 10.000 Dateien, obwohl 15 GB pro einzelnem Download nicht überschritten werden können.
OneDrive hat 5 GB freien Speicherplatz mit zusätzlichen 100 GB, 1 TB und 6 TB Speicheroptionen, die für eine Gebühr für ein Abonnement verfügbar sind. Sie können einen dieser Speicheroptionen erhalten, indem Sie entweder zusätzlichen Speicher separat oder mit einem Office 365 Abonnement kaufen.
Eine Datensicherungen erstellen:
Der Datensicherungsprozess ist der gleiche für alle Dateitypen und Ordner. So können Sie Ihre Dateien mit Microsoft OneDrive sichern.
Schritt 1: Wählen Sie die Dateien/Ordner, die Sie sichern möchten.
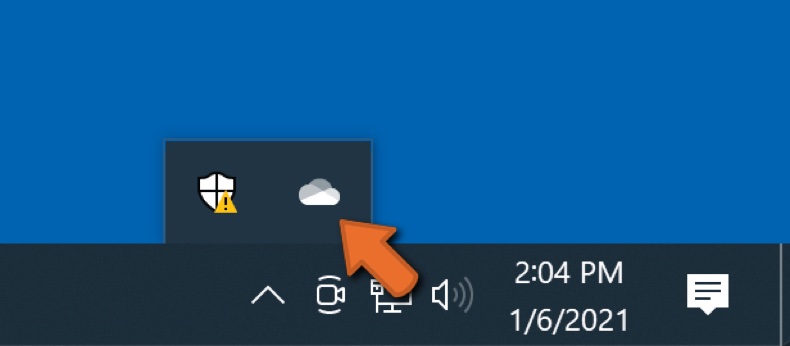
Klicken Sie auf die OneDrive Cloud Schaltfläche, um das OneDrive Menü zu öffnen. In diesem Menü können Sie Ihre Datensicherungseinstellungen individualisieren.
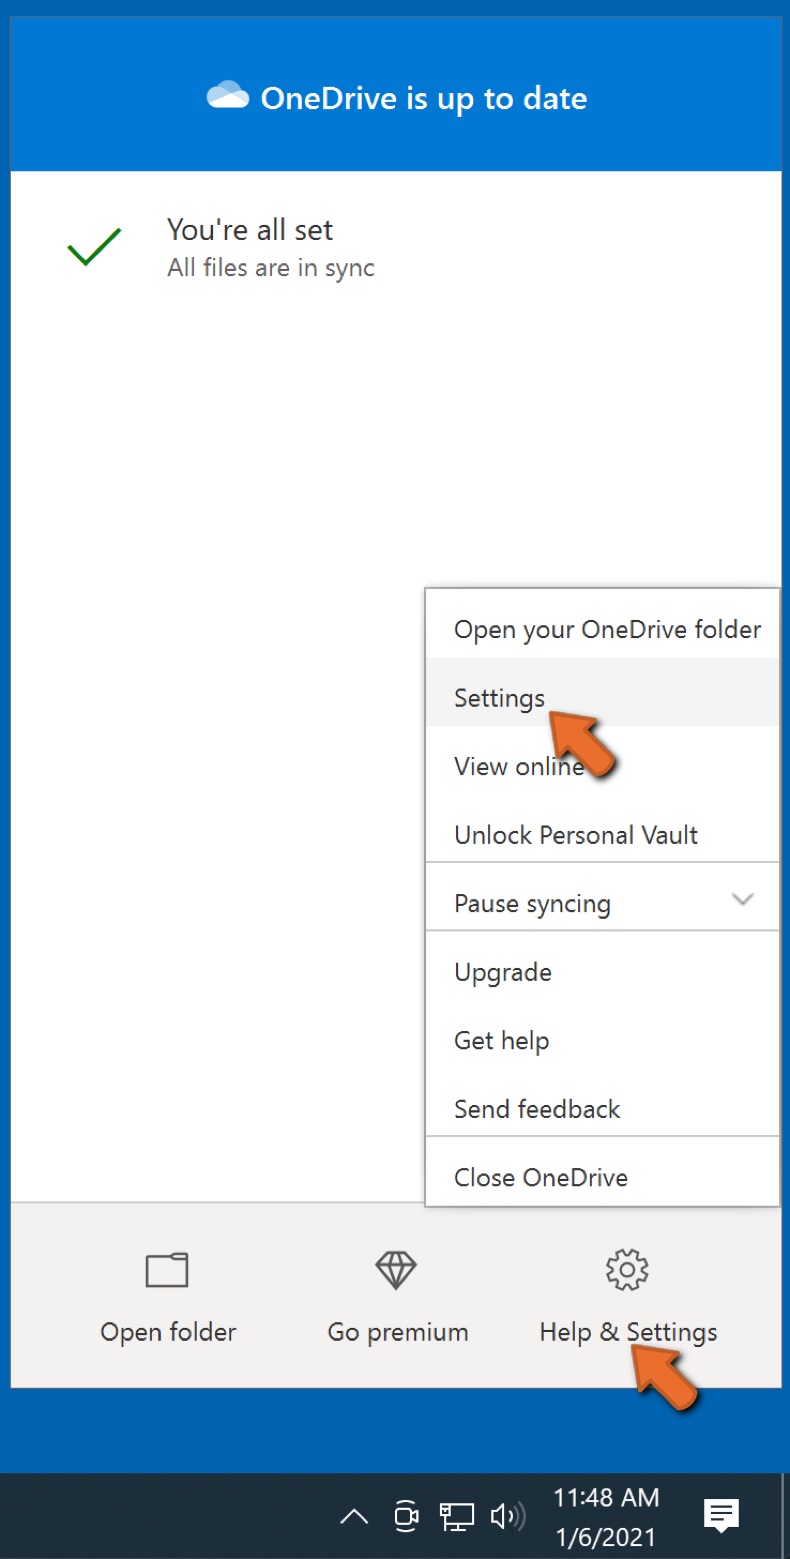
Klicken Sie auf Hilfe und Einstellungen und wählen Sie dann Einstellungen vom Drop-Down-Menü.
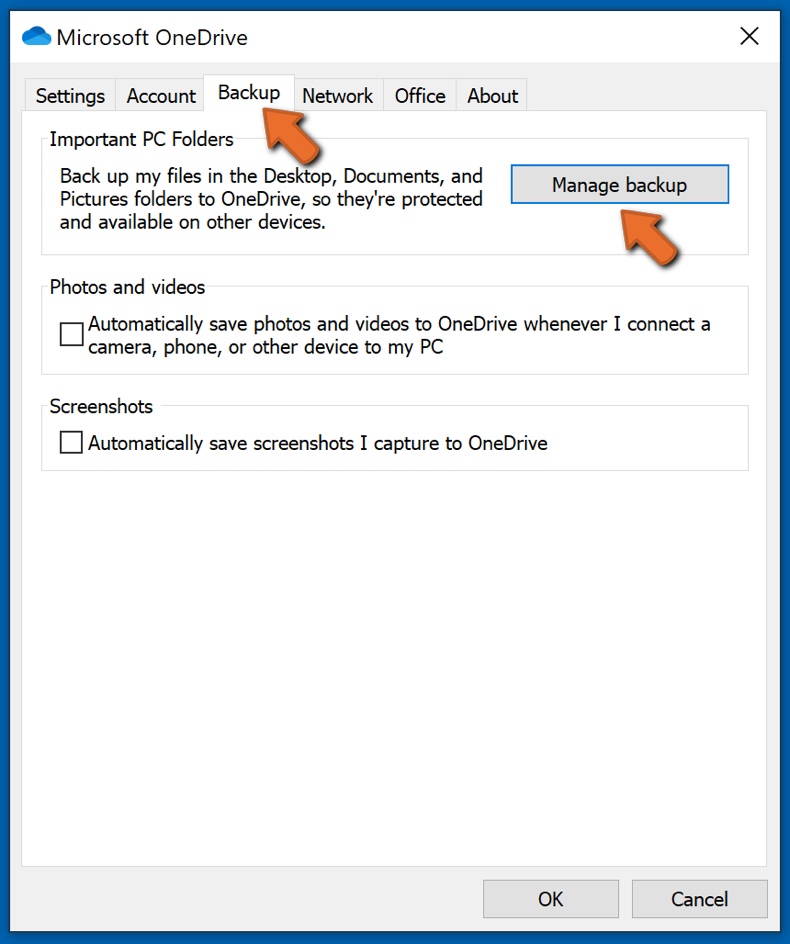
Gehen Sie zur Registerkarte Datensicherung und klicken Sie auf Datensicherung verwalten.
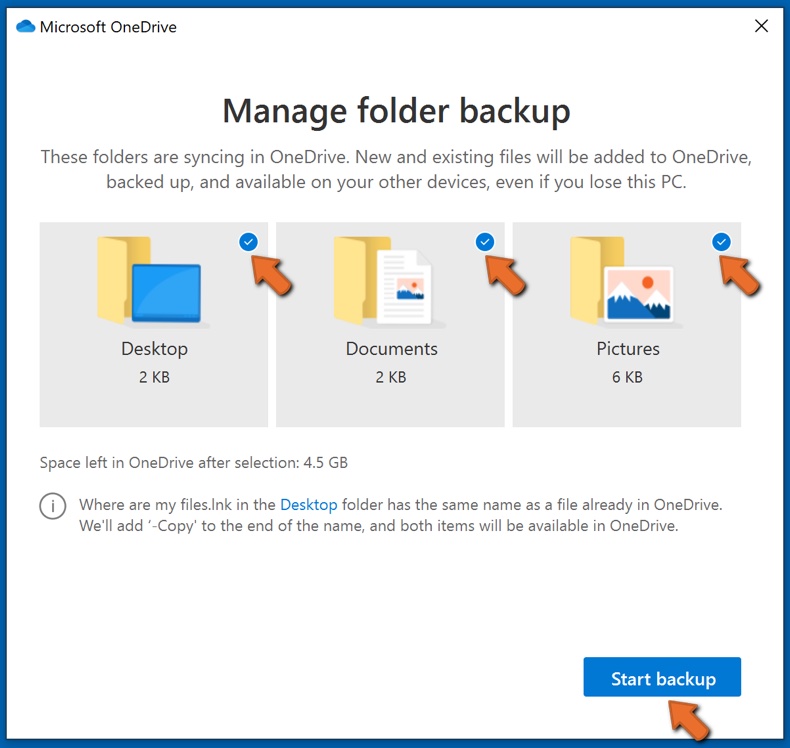
In diesem Menü können Sie wählen den Desktop zu sichern und alle seine Dateien und Dokumente und Bilder Ordner, ebenfalls mit alle diesen Dateien in ihnen. Klicken Sie auf Datensicherung starten.
Wenn Sie jetzt eine Datei oder einen Ordner in die Desktop-, Dokumente- und Bilderordner hinzufügen, werden sie automatisch in OneDrive gesichert.
Um Ordner und Dateien nicht in die oben genannten Orte hinzuzufügen, fügen Sie diese manuell hinzu.
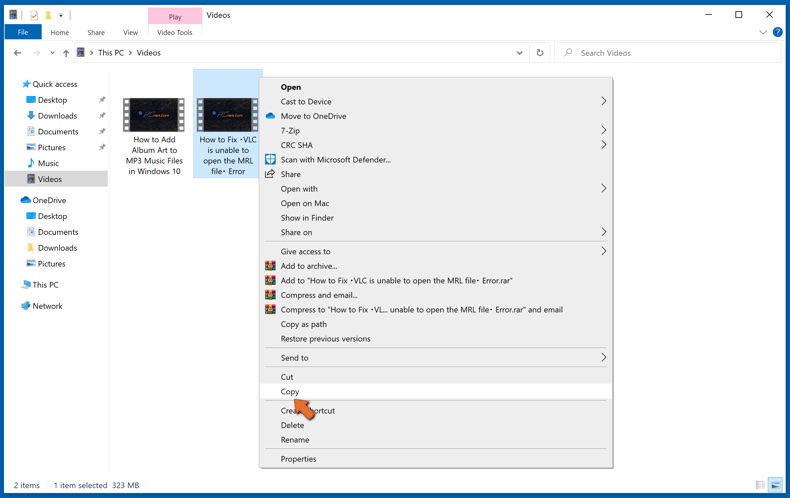
Öffnen Sie die Datei-Suchmaschine und navigieren Sie an den Ort des Ordners/der Datei, die Sie sichern möchten. Wählen Sie einen Punkt, klicken Sie mit der rechten Maustaste darauf und klicken Sie auf Kopieren.
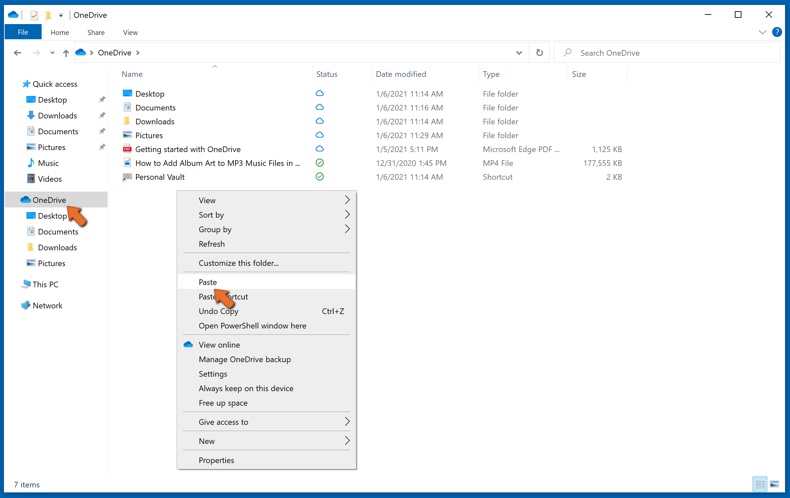
Dann navigieren Sie zu OneDrive, klicken Sie mit der rechten Maustaste irgendwo in das Fenster und klicken Sie auf Einfügen. Alternativ können Sie eine Datei einfach in OneDrive ziehen und fallenlassen. OneDrive erzeugt automatisch eine Datensicherung des Ordners/der Datei.
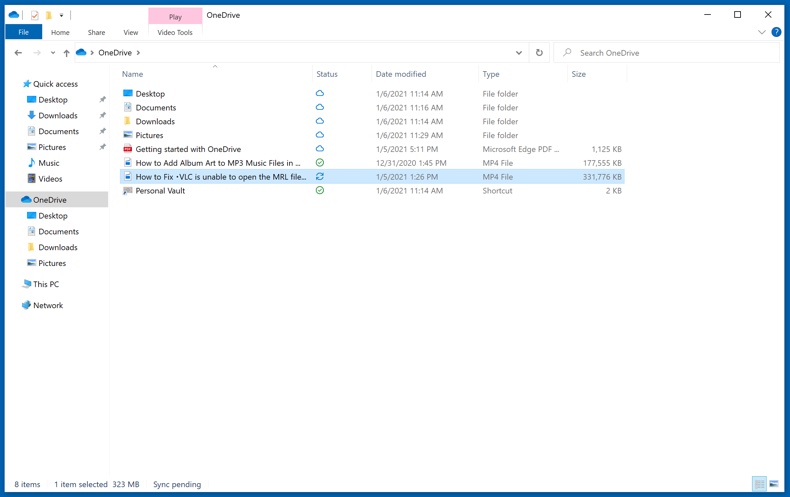
Alle dem OneDrive Ordner hinzugefügten Dateien, werden automatisch in die Cloud gesichert. Der grüne Kreis mit dem Häkchen darin zeigt an, dass die Datei sowohl örtlich als auch auf OneDrive verfügbar ist und dass die Dateiversion für beide gleich ist. Die blaue Cloud-Symbol zeigt an, dass die Datei noch nicht synchronisiert wurde und nur auf OneDrive verfügbar ist. Das Synchronisations-Symbol zeigt an, dass die Datei aktuell synchronisiert wird.
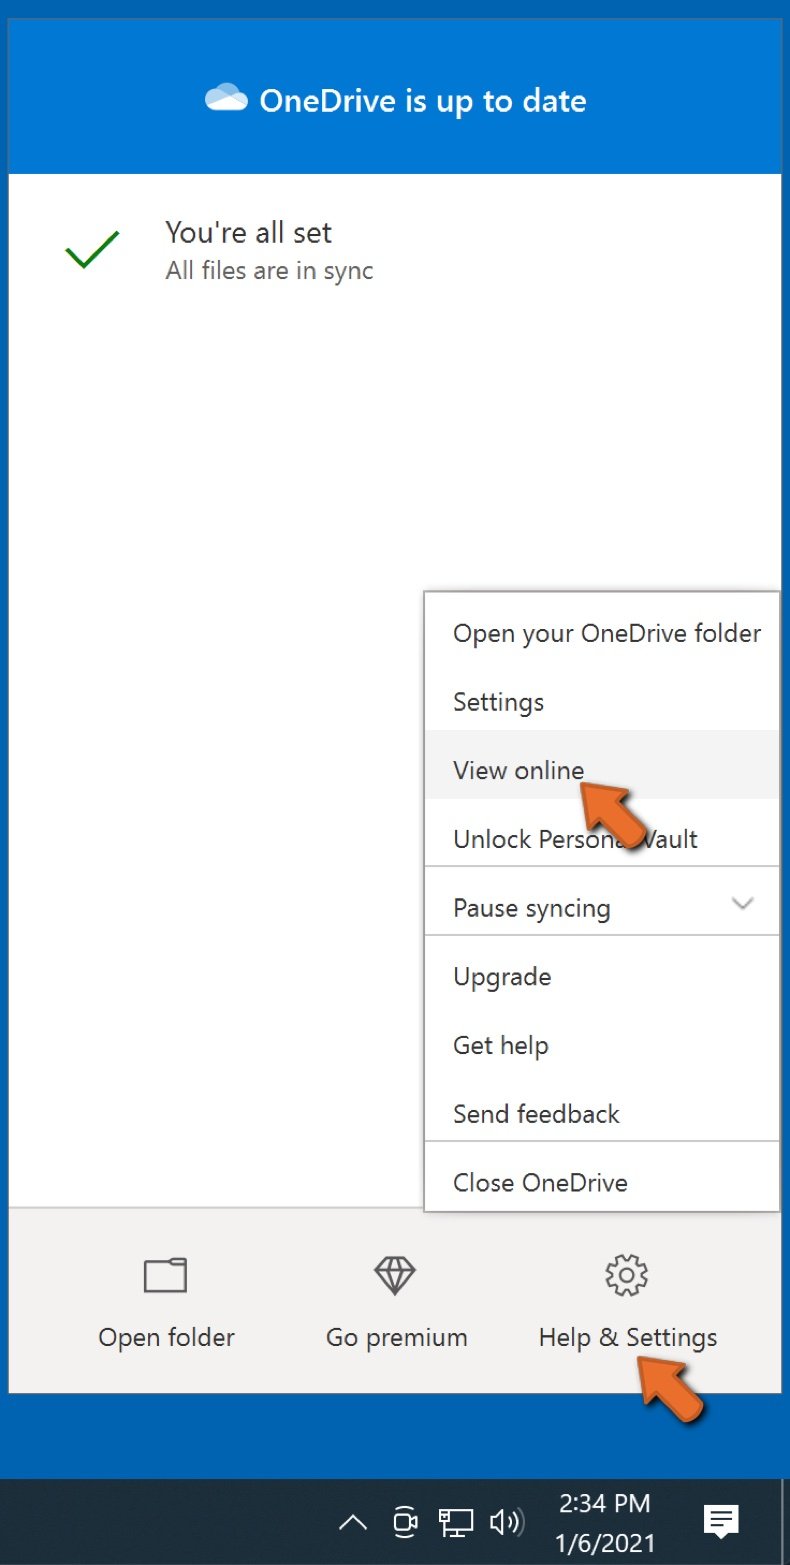
Um auf Dateien zuzugreifen, die nur online auf OneDrive liegen, gehen Sie zum Hilfe und Einstellungen Drop-Down-Menü und wählen Sie Online anzeigen.
Schritt 2: Korrupte Dateien wiederherstellen.
OneDrive stellt sicher, dass die Dateien synchronisiert bleiben, so dass die Version der Datei auf dem Computer die gleich ist, wie die in der Cloud. Wenn Ransomware jedoch Ihre Dateien beschädigt hat, können Sie die OneDrive Versionsverlauf Funktion nutzen, die Ihnen die Wiederherstellung der Versionen vor der Verschlüsselung ermöglicht.
Microsoft 365 hat eine Ransomware-Erkennungsfunktion, die Sie benachrichtig, wenn Ihre OneDrive Dateien angegriffen wurden und führt Sie durch den Prozess Ihre Dateien wiederherzustellen. Es muss gesagt werden, dass Sie, falls Sie keine kostenpflichtiges Abonnement von Microsoft 365 haben, nur eine Erkennung und eine Wiederherstellung kostenlos ist.
Wenn Ihre OneDrive Dateien gelöscht, beschädigt oder durch Malware infiziert werden, können Sie Ihr gesamtes OneDrive auf eine vorherigen Zustand wiederherstellen. So können Sie Ihre gesamte OneDrive wiederherstellen:
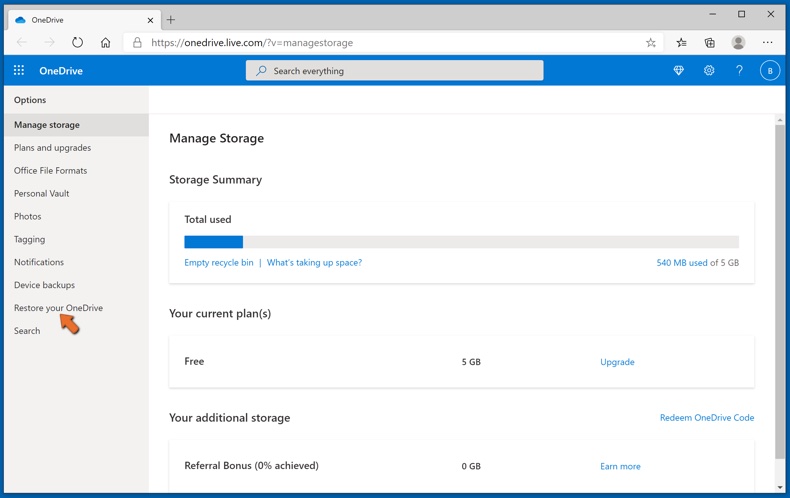
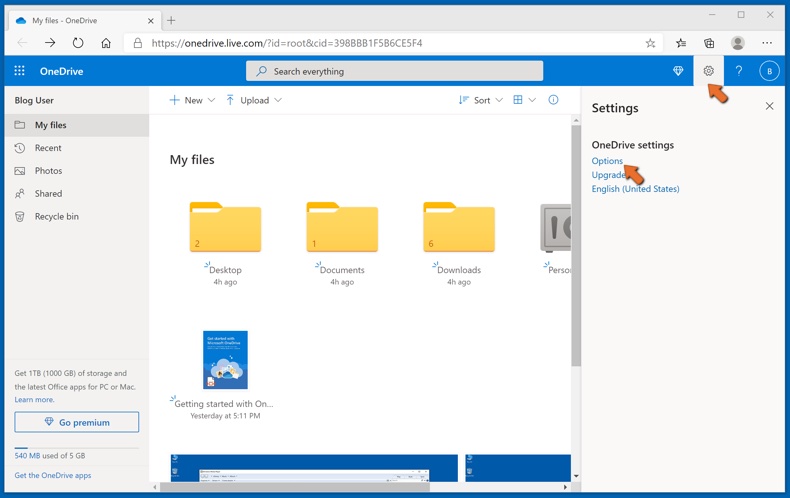
1. Wenn Sie mit einem persönlichen Konto angemeldet sind, klicken Sie auf Einstellungen Zahnrad oben auf der Seite. Klicken Sie dann auf Optionen und wählen Sie Ihre OneDrive wiederherstellen aus.
Wenn Sie mit einem Arbeits- oder Schulkonto angemeldet sind, klicken Sie auf Einstellungen Zahnrad oben auf der Seite. Klicken Sie dann auf Ihre OneDrive wiederherstellen.
2. Auf der Seite "Ihre OneDrive wiederherstellen", wählen Sie ein Datum aus der Drop-Down-Liste. Beachten Sie, dass ein Wiederherstellungsdatum für Sie ausgewählt wird, wenn Sie Ihre Dateien nach einer automatischen Ransomware-Erkennungen wiederherstellen.
3. Nachdem Sie alle Dateiwiederherstellungsoptionen konfiguriert haben, klicken Sie auf Wiederherstellen, um alle von Ihnen ausgewählten Aktivitäten rückgängig zu machen.
Der beste Weg Schäden durch Ransomware-Infektionen zu vermeiden ist, regelmäßig aktuelle Datensicherungen vorzunehmen.
Häufig gestellte Fragen (FAQ)
Wie wurde mein Computer gehackt und wie haben Hacker meine Dateien verschlüsselt?
Opfer stoßen in der Regel auf Ransomware, indem sie Dateien öffnen, die legitim erscheinen, es aber nicht sind - getarnte ausführbare Dateien, die über Phishing-E-Mails verschickt, über Trojaner eingeschleust oder aus unsicheren Quellen wie Seiten mit raubkopierter Software, P2P-Netzwerken oder gefälschten Update-Seiten heruntergeladen werden.
Wie öffnet man „.fable"-Dateien?
Dateien mit der Erweiterung „.fable" wurden von Ransomware gesperrt und können ohne einen funktionierenden Entschlüsselungsschlüssel in keiner Form geöffnet oder verwendet werden. Dieser Schlüssel befindet sich ausschließlich im Besitz der Angreifer.
Wo sollte ich nach kostenlosen Entschlüsselungstools für Fable Ransomware suchen?
Im Falle einer Ransomware-Infektion empfehlen wir, die Website des Projekts No More Ransom zu besuchen (weitere Informationen oben).
Ich kann Ihnen viel Geld zahlen, können Sie meine Dateien entschlüsseln?
Wir bieten keine Entschlüsselungsdienste an. Die Wiederherstellung verschlüsselter Dateien ohne Beteiligung der Angreifer ist in den meisten Fällen nicht möglich, es sei denn, die Ransomware selbst weist einen kritischen Fehler auf, den Forscher ausnutzen können.
Drittanbieterdienste, die eine kostenpflichtige Entschlüsselung bewerben, sind häufig Betrug oder agieren lediglich als Vermittler für die Kriminellen - sie verlangen zusätzliche Gebühren, ohne eine echte Garantie zu bieten.
Wird Combo Cleaner mir helfen, Fable Ransomware zu entfernen?
Combo Cleaner kann Ihr System scannen und eine aktive Infektion mit Fable Ransomware entfernen. Es ist jedoch zu beachten, dass Sicherheitssoftware nur die Bedrohung selbst entfernt - sie kann keine Dateien entschlüsseln, die bereits von der Ransomware gesperrt wurden.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden