

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was für eine Art von Malware ist Regulus?
Regulus ist eine Ransomware, die unsere Forscher bei der Untersuchung neuer Datei-Uploads auf VirusTotal entdeckt haben. Sie verschlüsselt die Dateien der Opfer und fordert eine Zahlung für ein Entschlüsselungstool. Die Angreifer behaupten außerdem, sensible Daten zu stehlen, und drohen damit, diese öffentlich zu machen, falls das Lösegeld nicht gezahlt wird.
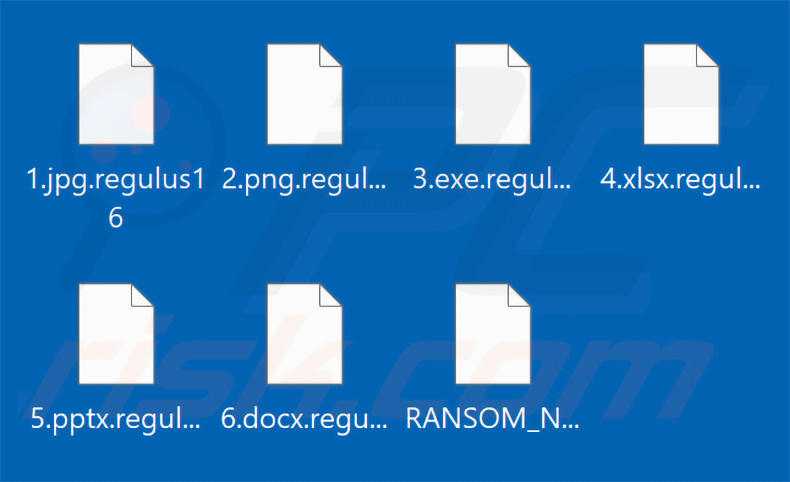
Auf unserem Testrechner hängte Regulus die Erweiterung „.regulus16" an jede verschlüsselte Datei an - die Ziffer in dieser Erweiterung kann je nach Ransomware-Variante unterschiedlich sein. Eine ursprünglich „1.jpg" genannte Datei wurde zu „1.jpg.regulus16", „2.png" wurde zu „2.png.regulus16" und so weiter. Nach der Verschlüsselung der Dateien erstellte die Ransomware eine Lösegeldforderung in einer HTML-Datei mit dem Titel „RANSOM_NOTE.html".
Screenshot von Dateien, die von der Regulus-Ransomware verschlüsselt wurden:
Überblick über die Lösegeldforderung
Die Lösegeldforderung ist eine HTML-Datei mit dem Namen RANSOM_NOTE.html, die im Standardbrowser des Opfers geöffnet wird. Sie informiert die Opfer darüber, dass in ihr Unternehmensnetzwerk eingedrungen wurde und dass hochvertrauliche Daten gesammelt und auf einen privaten Server verschoben wurden.
Die Opfer werden gewarnt, verschlüsselte Dateien nicht umzubenennen oder zu verändern, da Wiederherstellungsversuche durch Dritte diese dauerhaft beschädigen könnten. In der Nachricht heißt es, dass die gestohlenen Daten veröffentlicht oder an einen Wiederverkäufer verkauft werden, falls keine Zahlung erfolgt.
Um Kontakt aufzunehmen, werden die Opfer angewiesen, eine E-Mail an recovery2@salamati.vip oder recovery2@amniyat.xyz zu senden. Die Nachricht empfiehlt die Verwendung eines Proton- oder Hotmail-Kontos und rät von Gmail ab. Als alternativer Kontaktkanal wird zudem eine Tor-Chat-Adresse aufgeführt.
Die Angreifer bieten an, zwei bis drei unwichtige Dateien kostenlos zu entschlüsseln, um zu beweisen, dass sie Daten wiederherstellen können. Sie warnen, dass der Lösegeldpreis steigen wird, wenn nicht innerhalb von 72 Stunden Kontakt aufgenommen wird, und warnen ausdrücklich davor, sich an einen Wiederherstellungsdienst von Drittanbietern zu wenden.
Überblick über die Regulus-Ransomware
Regulus verwendet einen Ansatz der doppelten Erpressung: Es verschlüsselt Dateien und behauptet gleichzeitig, sensible Unternehmensdaten zu stehlen. Opfer, die sich weigern zu zahlen, riskieren, dass ihre Informationen verkauft oder online veröffentlicht werden.
Die Wiederherstellung von durch Ransomware verschlüsselten Dateien ohne Beteiligung der Angreifer ist im Allgemeinen nicht möglich. Die einzigen Ausnahmen betreffen Programme mit schwerwiegenden Programmierfehlern, die eine unabhängige Entschlüsselung ermöglichen.
Die Zahlung des Lösegelds wird nicht empfohlen. Cyberkriminelle nehmen oft die Zahlung an und stellen nie ein funktionierendes Entschlüsselungswerkzeug bereit, sodass die Opfer mit leeren Händen dastehen.
Um zu verhindern, dass Regulus weitere Daten verschlüsselt, muss es sofort vom System entfernt werden. Allerdings stellt das Entfernen der Ransomware bereits verschlüsselte Dateien nicht wieder her. Die Wiederherstellung hängt von einer sauberen Sicherung ab, die vor der Infektion erstellt wurde. Backups, die an mehreren Orten gespeichert werden - auf entfernten Servern und Offline-Geräten - bieten den besten Schutz vor vollständigem Datenverlust.
Ransomware im Allgemeinen
Das Ziel von Ransomware ist einfach: Geld zu erpressen, indem die Dateien der Opfer als Geiseln gehalten werden. Wer keine aktuellen Backups hat, hat oft keine praktikable Möglichkeit, seine Daten zurückzubekommen. Wir haben Tausende dieser Programme untersucht. Während die grundlegende Methode einheitlich ist, gehören zu den wesentlichen Unterschieden die verwendeten symmetrischen oder asymmetrischen Verschlüsselungsalgorithmen und die Höhe des geforderten Lösegelds.
Weitere Beispiele für Ransomware sind NoxLock, qTox und InWatch.
Wie hat Ransomware meinen Computer infiziert?
Ransomware wird am häufigsten über Phishing-E-Mails verbreitet. Angreifer tarnen diese als gewöhnliche Nachrichten - Paketbenachrichtigungen, Rechnungen oder arbeitsbezogene Dokumente - und betten bösartige Links oder Anhänge ein.
Andere häufige Quellen sind Raubkopien von Software, illegale Aktivierungswerkzeuge (Cracks), gefälschte Software-Updates und unzuverlässige Filesharing-Seiten. Zu den gängigen Dateitypen, die zur Verbreitung von Ransomware verwendet werden, gehören Microsoft Office-Dokumente mit bösartigen Makros, komprimierte Archive, ausführbare Dateien und JavaScript-Dateien.
Trojaner werden ebenfalls verwendet, um Ransomware unbemerkt als Teil einer umfassenderen Infektion einzuschleusen. Bösartige Werbeanzeigen und Peer-to-Peer-Netzwerke runden die häufigsten Verbreitungskanäle ab.
| Name | Regulus-Virus |
| Bedrohungstyp | Ransomware, Krypto-Virus, Dateisperre |
| Erweiterung Der Verschlüsselten Dateien | .regulus16 (die Ziffer in der Erweiterung kann je nach Ransomware-Variante variieren, z. B. .regulus1, .regulus2) |
| Lösegeldforderung | RANSOM_NOTE.html |
| Kostenloser Entschlüsseler Verfügbar? | Nein |
| Kontakt Zu Den Cyberkriminellen | recovery2@salamati.vip, recovery2@amniyat.xyz, in der Lösegeldforderung angegebene Tor-Website |
| Erkennungsnamen | Avast (Win64:MalwareX-gen [Ransom]), Combo Cleaner (Gen:Heur.Ransom.REntS.Gen.1), ESET-NOD32 (Win64/Filecoder.Dementor.A Trojan), Kaspersky (HEUR:Trojan-Ransom.Win64.Generic), Microsoft (Ransom:Win64/Dementor.NSN!MTB), Vollständige Liste Der Erkennungen (VirusTotal) |
| Symptome | Sie können auf Ihrem Computer gespeicherte Dateien nicht öffnen, zuvor funktionsfähige Dateien haben jetzt eine andere Erweiterung (zum Beispiel my.docx.locked). Eine Lösegeldforderung wird auf Ihrem Desktop angezeigt. Cyberkriminelle fordern die Zahlung eines Lösegelds (in der Regel in Bitcoins), um Ihre Dateien zu entsperren. |
| Verbreitungsmethoden | Infizierte E-Mail-Anhänge (Makros), Torrent-Websites, bösartige Werbeanzeigen. |
| Schaden | Alle Dateien sind verschlüsselt und können ohne Zahlung eines Lösegelds nicht geöffnet werden. Zusätzliche passwortstehlende Trojaner und Malware-Infektionen können zusammen mit einer Ransomware-Infektion installiert werden. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Wie kann man sich vor Ransomware-Infektionen schützen?
Der wirksamste Schutz vor Ransomware ist ein vorsichtiges Online-Verhalten. Behandeln Sie unerwartete E-Mails und deren Anhänge mit Misstrauen und laden Sie Software nur von offiziellen Entwickler-Websites oder verifizierten Stores herunter. Vermeiden Sie Raubkopien von Programmen und unlizenzierte Aktivierungswerkzeuge.
Halten Sie installierte Software und Ihr Betriebssystem aktuell und verwenden Sie stets ein renommiertes Antivirenprogramm. Wenn Ihr Computer bereits mit Regulus infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um diese Ransomware automatisch zu beseitigen.
Screenshot der Lösegeldforderung von Regulus („RANSOM_NOTE.html"):
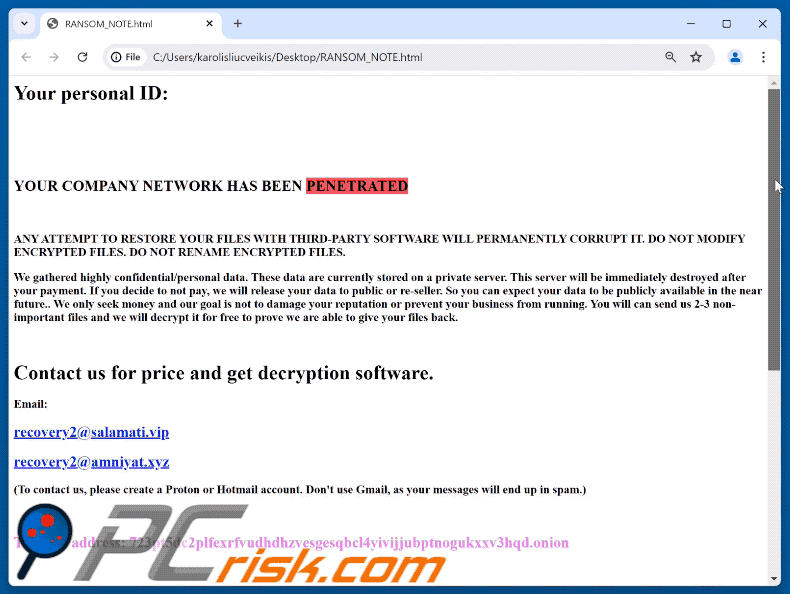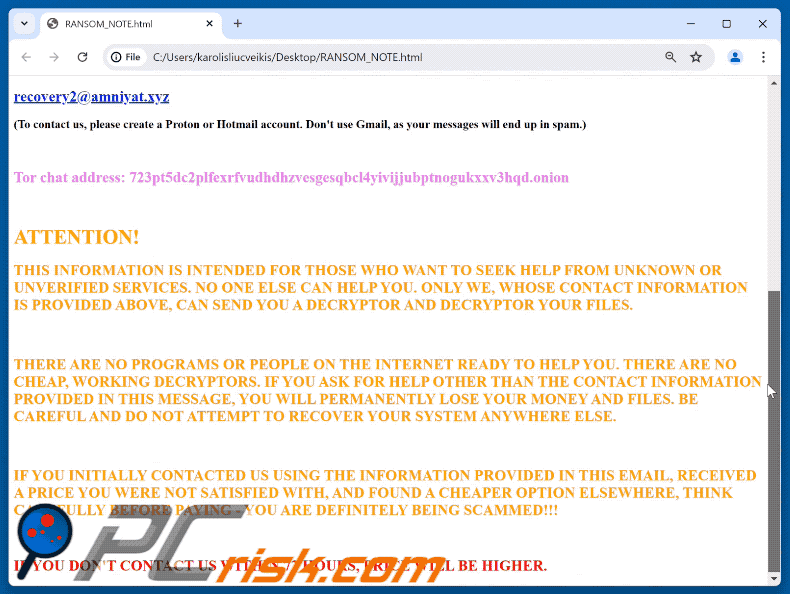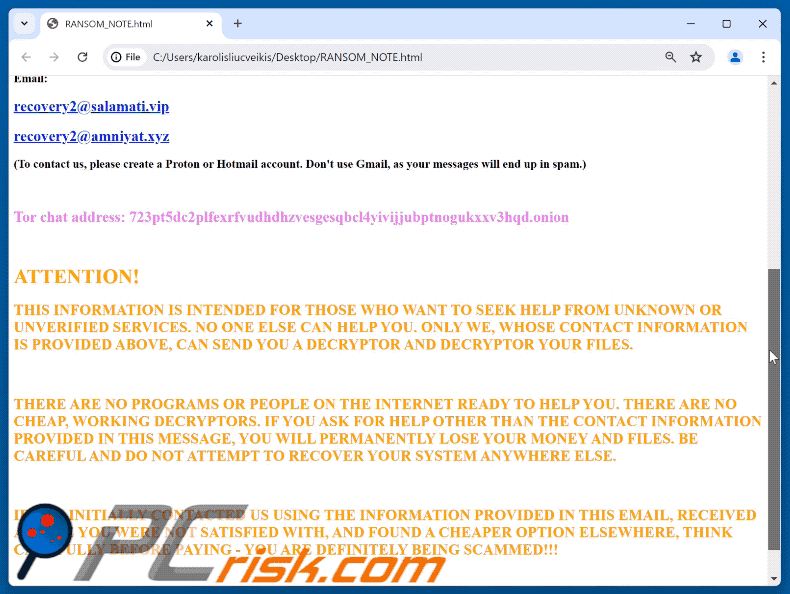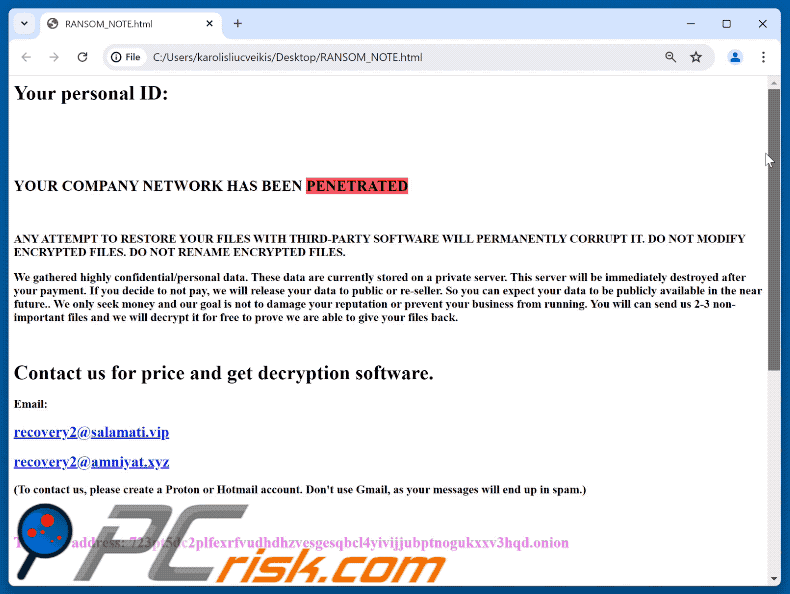
Text in dieser Lösegeldforderung:
Your personal ID:
Key ID: -YOUR COMPANY NETWORK HAS BEEN PENETRATED
ANY ATTEMPT TO RESTORE YOUR FILES WITH THIRD-PARTY SOFTWARE WILL PERMANENTLY CORRUPT IT. DO NOT MODIFY ENCRYPTED FILES. DO NOT RENAME ENCRYPTED FILES.
We gathered highly confidential/personal data. These data are currently stored on a private server. This server will be immediately destroyed after your payment. If you decide to not pay, we will release your data to public or re-seller. So you can expect your data to be publicly available in the near future..
We only seek money and our goal is not to damage your reputation or prevent your business from running. You will can send us 2-3 non-important files and we will decrypt it for free to prove we are able to give your files back.
Contact us for price and get decryption software.
Email:
recovery2@salamati.vip
recovery2@amniyat.xyz
(To contact us, please create a Proton or Hotmail account. Don't use Gmail, as your messages will end up in spam.)Tor chat address: [.onion address]
ATTENTION!
THIS INFORMATION IS INTENDED FOR THOSE WHO WANT TO SEEK HELP FROM UNKNOWN OR UNVERIFIED SERVICES. NO ONE ELSE CAN HELP YOU. ONLY WE, WHOSE CONTACT INFORMATION IS PROVIDED ABOVE, CAN SEND YOU A DECRYPTOR AND DECRYPTOR YOUR FILES.THERE ARE NO PROGRAMS OR PEOPLE ON THE INTERNET READY TO HELP YOU. THERE ARE NO CHEAP, WORKING DECRYPTORS. IF YOU ASK FOR HELP OTHER THAN THE CONTACT INFORMATION PROVIDED IN THIS MESSAGE, YOU WILL PERMANENTLY LOSE YOUR MONEY AND FILES. BE CAREFUL AND DO NOT ATTEMPT TO RECOVER YOUR SYSTEM ANYWHERE ELSE.
IF YOU INITIALLY CONTACTED US USING THE INFORMATION PROVIDED IN THIS EMAIL, RECEIVED A PRICE YOU WERE NOT SATISFIED WITH, AND FOUND A CHEAPER OPTION ELSEWHERE, THINK CAREFULLY BEFORE PAYING - YOU ARE DEFINITELY BEING SCAMMED!!!
IF YOU DON'T CONTACT US WITHIN 72 HOURS, PRICE WILL BE HIGHER.
Entfernung der Regulus-Ransomware:
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Das Video zeigt, welche Schritte im Falle einer Ransomware-Infektion unternommen werden sollten:
Schnellmenü:
- Was ist Regulus-Virus?
- SCHRITT 1. Ransomware den Behörden melden.
- SCHRITT 2. Isolation des infizierten Geräts.
- SCHRITT 3. Die Ransomware-Infektion erkennen.
- SCHRITT 4. Nach Entschlüsselungswerkzeugen für Ransomware suchen.
- SCHRITT 5. Dateien mit Datenwiederherstellungswerkzeugen wiederherstellen.
- SCHRITT 6. Datensicherungen erzeugen.
Wenn Sie Opfer eines Ransomware-Angriffs sind, empfehlen wir, dass Sie diesen Vorfall den Behörden melden. Indem Sie den Strafverfolgungsbehörden diese Informationen zur Verfügung stellen, helfen Sie Cyberkriminalität zu verfolgen und möglicherweise bei der Anklage gegen die Angreifer zu helfen. Hier ist eine Liste von Behörden, an die Sie einen Ransomware-Angriff melden sollten. Für die vollständige Liste örtlicher Cybersicherheitszentren und Informationen darüber, wie Sie einen Ransomware-Angriffe melden sollten, lesen Sie diesen Artikel.
Liste örtlicher Behörden, an die Ransomware-Angriffe gemeldet werden sollten (wählen Sie eine abhängig von Ihrer Heimatadresse):
 USA - Internet Crime Complaint Centre IC3
 Vereinigtes Königreich - Action Fraud
 Spanien - Policía Nacional
 Frankreich - Ministère de l'Intérieur
 Deutschland - Polizei
 Italien - Polizia di Stato
 Die Niederlande - Politie
 Polen - Policja
 Portugal - Polícia Judiciária
Isolation des infizierten Geräts:
Einige Ransomware-artige Infektionen werden entwickelt, um Dateien innerhalb externer Speichergeräte zu verschlüsseln und sich sogar im gesamten lokalen Netzwerk zu verbreiten. Aus diesem Grund ist es sehr wichtig das infizierte Gerät (Computer) so bald wie möglich zu isolieren.
Schritt 1: Trennen Sie das Gerät vom Internet.
Der einfachste Weg einen Computer vom Internet zu trennen ist, das Ethernet-Kabel von der Hauptplatine zu trennen. Einige Geräte sind jedoch über ein drahtloses Netzwerk verbunden und für einige Benutzer (speziell diejenigen, die nicht besonders technisch versiert sind), kann das Trennen von Kabeln Probleme bereiten. Daher können Sie das System auch manuell über die Systemsteuerung trennen:
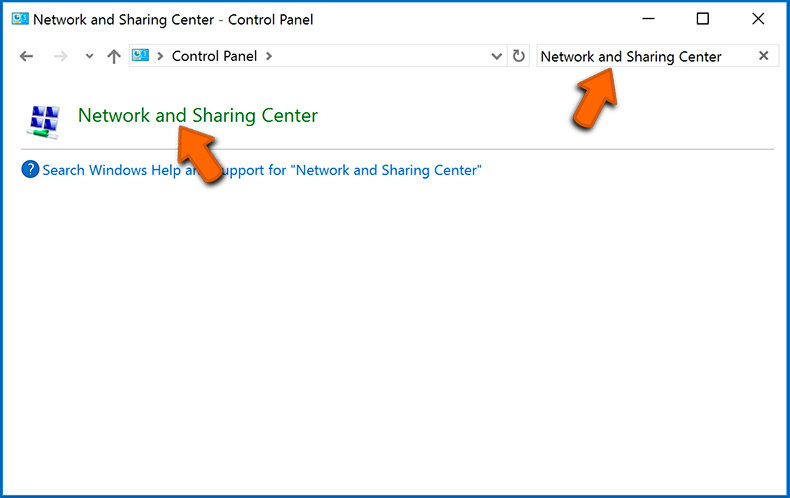
Navigieren Sie zu „Systemsteuerung", klicken Sie auf die Suchleiste in der oberen rechten Ecke des Bildschirms, geben Sie „Netzwerk- und Freigabecenter" ein und wählen Sie Suchergebnis:
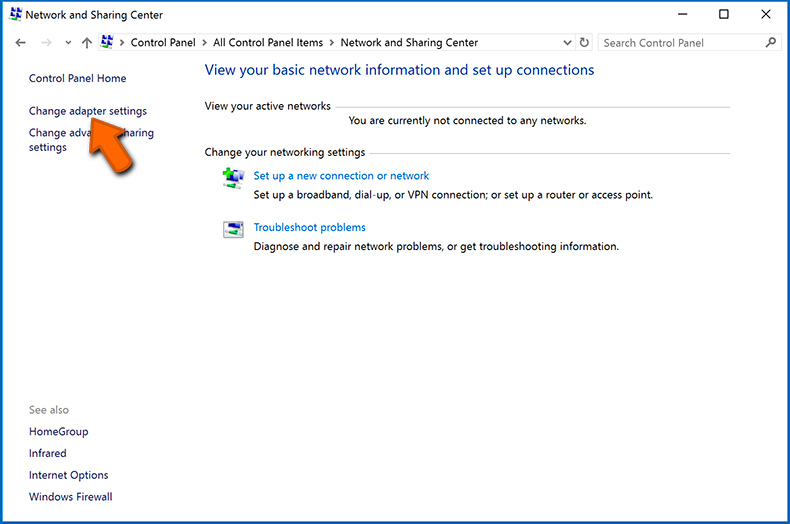
Klicken Sie auf die Option „Adaptereinstellungen ändern“ in der oberen linken Ecke des Fensters:
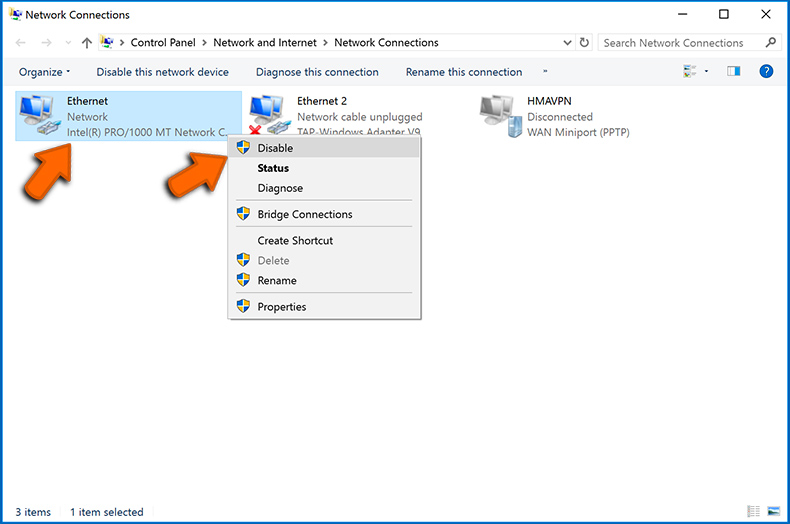
Klicken Sie mit der rechten Maustaste auf jeden Verbindungspunkt und wählen Sie „Deaktivieren“ aus. Nach der Deaktivierung, wird das System nicht mehr mit dem Internet verbunden sein. Um die Verbindungspunkt wieder zu aktivieren, klicken Sie einfach erneut mit der rechten Maustaste darauf und wählen Sie „Aktivieren“.
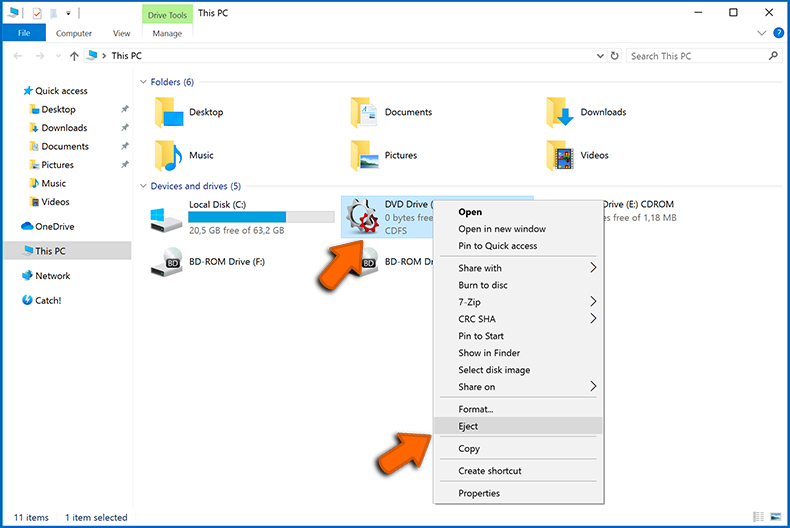
Wie oben erwähnt, könnte Ransomware Daten verschlüsseln und alle Speichergeräte infiltrieren, die mit dem Computer verbunden sind. Aus diesem Grund sollten alle externen Speichergeräte (USB-Sticks, tragbare Festplatten, etc.) sofort getrennt werden. Wir raten Ihnen jedoch dringend, jedes Gerät vor dem Trennen auszuwerfen, um Datenkorruption zu vermeiden:
Navigieren Sie zu „Mein Computer“, klicken Sie mit der rechten Maustaste auf jedes verbundene Gerät und wählen Sie „Auswerfen“ aus:
Schritt 3: Melden Sie sich von allen Cloud-Speicherkonten ab.
Einige Ransomware-Arten könnten Software entführen, die mit Daten innerhalb ‚“der Cloud“ zu tun hat. Daher könnten die Daten korrupt/verschlüsselt sein. Aus diesem Grund sollten Sie sich bei allen Cloud-Speicherkonten, innerhalb von Browsern und verwandter Software, abmelden. Sie sollten auch erwägen die Cloud-Management-Software vorübergehend zu deinstallieren, bis die Infektion vollständig entfernt ist.
Erkennung der Ransomware-Infektion:
Um ordnungsgemäß mit einer Infektion umzugehen, muss man sie zuerst erkennen. Einige Ransomware-Infektion verwenden Lösegeldfordernde Nachrichten als Einleitung (sie die WALDO Ransomware Textdatei unten).
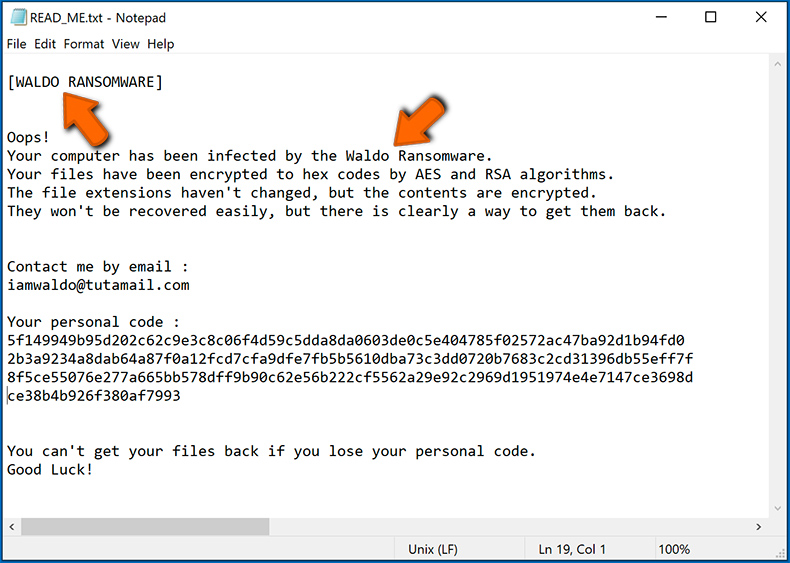
Dies ist jedoch selten. In dem meisten Fällen liefern Ransomware-Infektion direktere Nachrichten, die einfach besagen, dass Daten verschlüsselt sind und dass die Opfer irgendein Lösegeld zahlen müssen. Bedenken Sie, dass Ransomware-artige Infektionen typischerweise Nachrichten mit verschiedenen Dateinamen erzeugen (zum Beispiel „_readme.txt“, „READ-ME.txt“, „DECRYPTION_INSTRUCTIONS.txt“, „DECRYPT_FILES.html“, etc.). Daher scheint die Nutzung der Lösegeldnachricht ein guter Weg zu sein, die Infektion zu erkennen. Das Problem ist, dass die meisten dieser Namen allgemein sind und einige Infektionen die gleichen Namen verwenden, obwohl die gelieferten Nachrichten verschieden sind und die Infektionen selbst sind nicht verwandt. Daher kann die Verwendung des Dateinamens der Nachricht ineffektiv sein und sogar zum dauerhaften Datenverlust führen (zum Beispiel indem man versucht Daten mit Werkzeugen für unterschiedliche Ransomware-Infektionen zu entschlüsseln. Benutzer beschädigen wahrscheinlich Dateien dauerhaft und die Entschlüsselung wird nicht mehr möglich sein, sogar mit dem richtigen Werkzeug).
Ein weiterer Weg eine Ransomware-Infektion zu erkennen ist die Prüfung der Dateierweiterung, die jeder verschlüsselten Datei anhängt. Ransomware-Infektionen werden oft nach der Erweiterung benannt, die sie anhängen (siehe von Qewe Ransomware verschlüsselte Dateien unten).
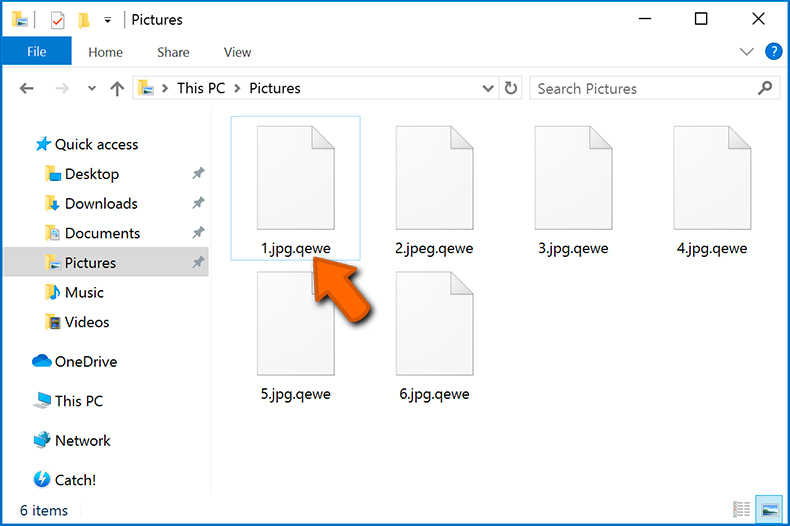
Diese Methode ist jedoch nur effektiv, wenn die angehängte Erweiterung einzigartig ist - viele Ransomware-Infektion hängen eine allgemeine Erweiterung an (zum Beispiel „.encrypted“, „.enc“, „.crypted“, „.locked“, etc.). In diesen Fällen wird die Erkennung von Ransomware durch ihre angehängte Erweiterung unmöglich.
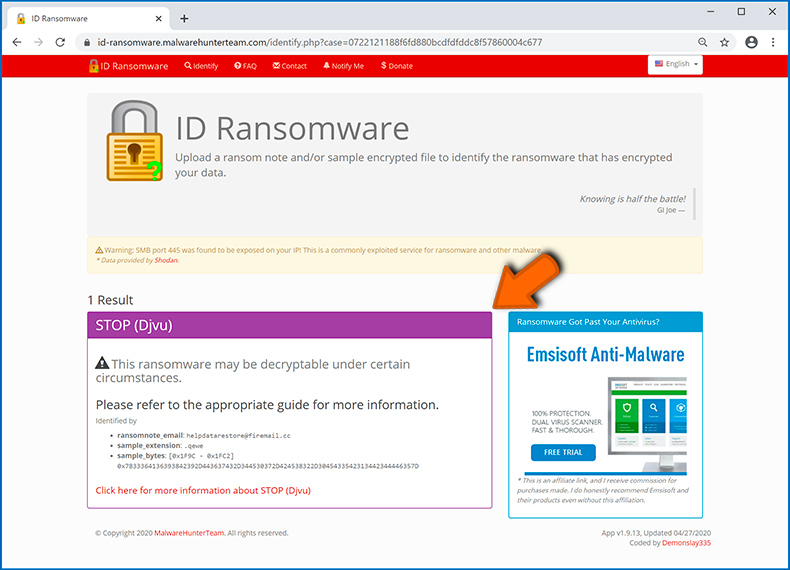
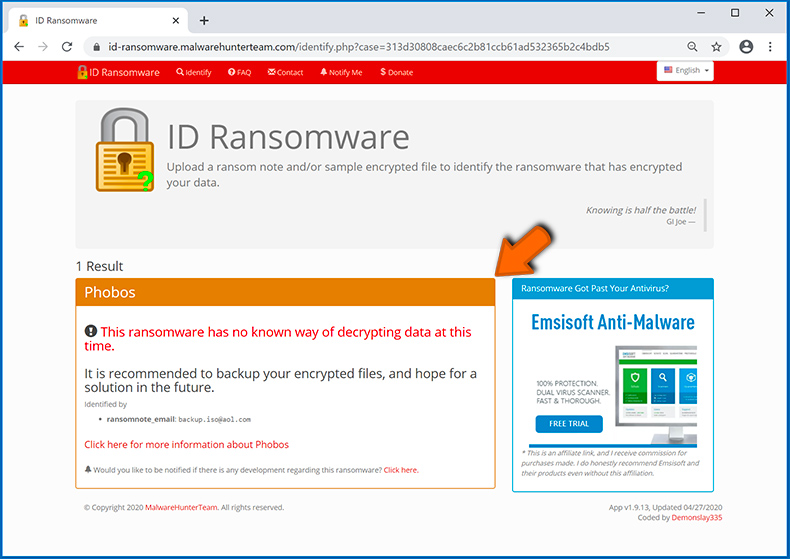
Einer der leichtesten und schnellsten Wege, um eine Ransomware-Infektion zu erkennen, ist die Benutzung der ID Ransomware Webseite. Dieser Dienst unterstützt die meisten bestehenden Ransomware-Infektionen. Die Opfer laden einfach eine Lösegeldnachricht hoch und/oder eine verschlüsselte Datei (wir raten Ihnen, wenn möglich, beides hochzuladen).
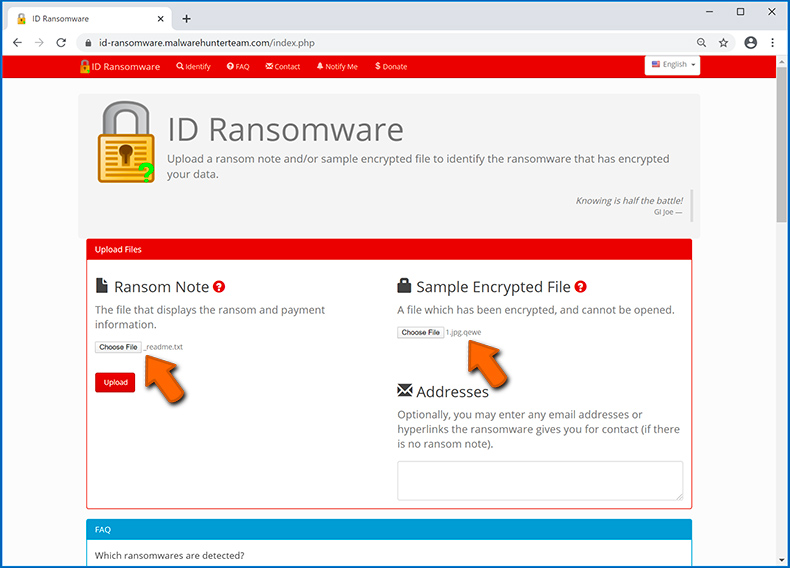
Die Ransomware wird innerhalb von Sekunden erkannt und Ihnen werden verschiedene Details geboten, wie der Name der Malware-Familie, zu der die Infektion gehört, ob sie entschlüsselbar ist und so weiter.
Beispiel 1 (Qewe [Stop/Djvu] Ransomware):
Beispiel 2 (.iso [Phobos] Ransomware):
Wenn Ihre Daten durch eine Ransomware verschlüsselt sind, die nicht von ID Ransomware unterstützt wird, können Sie im Internet suchen, indem Sie bestimmte Schlüsselwörter benutzen (zum Beispiel Titel der Lösegeldnachricht, Dateierweiterung, bereitgestellte Kontakt-E-Mails, Kryptowallet Adressen, etc.)
Nach Ransomware-Entschlüsselungswerkzeugen suchen:
Verschlüsselungsalgorithmen, die von den meisten Ransomware-artigen Infektionen benutzt werden, sind sehr ausgefeilt und, falls die Verschlüsselung ordnungsgemäß ausgeführt wird, kann nur der Entwickler die Daten wiederherstellen. Der Grund dafür ist, dass die Verschlüsselung eine speziellen Schlüssel erfordert, der während der Verschlüsselung erzeugt wird. Daten ohne den Schlüssel wiederherzustellen ist unmöglich. In den meisten Fällen speichern Cyberkriminelle Schlüssel auf einem externen Server, anstatt die infizierte Maschine als Host zu benutzen. Dharma (CrySis), Phobos und andere Familien hochentwickelter Ransomware-Infektionen sind praktisch fehlerlos, weshalb Daten, ohne Mitwirken der Entwickler wiederherzustellen, einfach unmöglich ist. Trotzdem gibt es Dutzende von Ransomware-artigen Infektionen, die schlecht entwickelt sind und mehrere Fehler enthalten (zum Beispiel die Benutzung identischer Verschlüsselungs-/Entschlüsselungschlüssel für jedes Opfer, örtlich gespeicherte Schlüssel, etc.). Daher prüfen Sie immer auf verfügbare Entschlüsselungswerkzeuge für jede Ransomware, die Ihren Computer infiltriert.
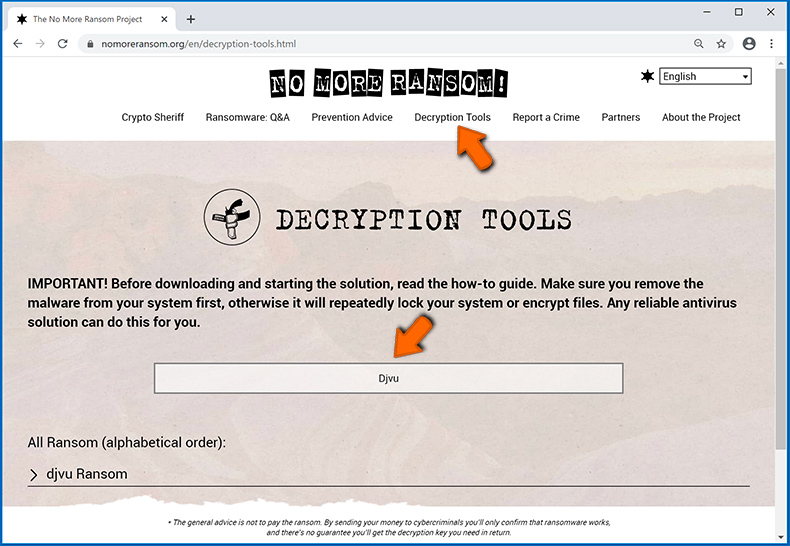
Das richtige Entschlüsselungswerkzeug im Internet zu finden, kann sehr frustrierend sein. Aus diesen Grund empfehlen wir die Benutzung von No More Ransom Project wo die Identifizierung der Ransomware-Infektion nützlich ist. Die Webseite "No More Ransom Project" enthält eine Abschnitt "Entschlüsselungswerkzeuge" mit einer Suchleiste. Geben Sie den Namen der erkannten Ransomware ein und alle verfügbaren Entschlüsselungswerkzeuge (wenn es sie gibt) werden aufgeführt.
Dateien mit Datenwiederherstellungswerkzeugen wiederherstellen:
Abhängig von der Situation (Qualität der Ransomware-Infektion, Art des verwendeten Verschlüsselungsalgorithmus, etc.), könnte die Wiederherstellung der Daten mit bestimmten Drittparteien-Werkzeugen möglich sein. Daher raten wir Ihnen das von CCleaner entwickelte Werkzeug Recuva zu verwenden. Dieses Werkzeug unterstützt über tausend Datentypen (Grafiken, Video, Audio, Dokumente, etc.) und ist sehr intuitiv (geringes Wissen reicht, um Daten wiederherzustellen). Zusätzlich ist die Wiederherstellungsfunktion völlig kostenlos.
Schritt 1: Führen Sie eine Scan durch.
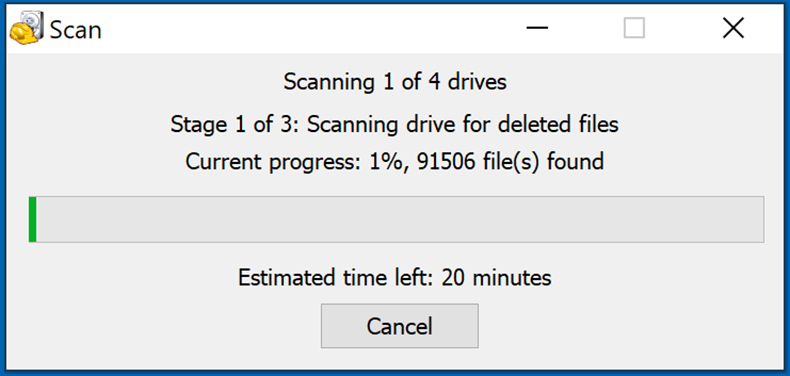
Führen Sie die Recuva Anwendung aus und befolgen Sie den Assistenten. Sie werden mit mehreren Fenstern aufgefordert, die Ihnen ermöglichen zu wählen, nach welchen Dateitypen Sie suchen, welche Orte gescannt werden sollten, etc. Sie müssen nur die Optionen wählen, die Sie suchen und mit dem Scan beginnen. Wir raten Ihnen den "Vollständigen Scan" zu aktivieren, bevor Sie starten, da sonst die Möglichkeiten der Anwendung zum Scannen eingeschränkt werden.
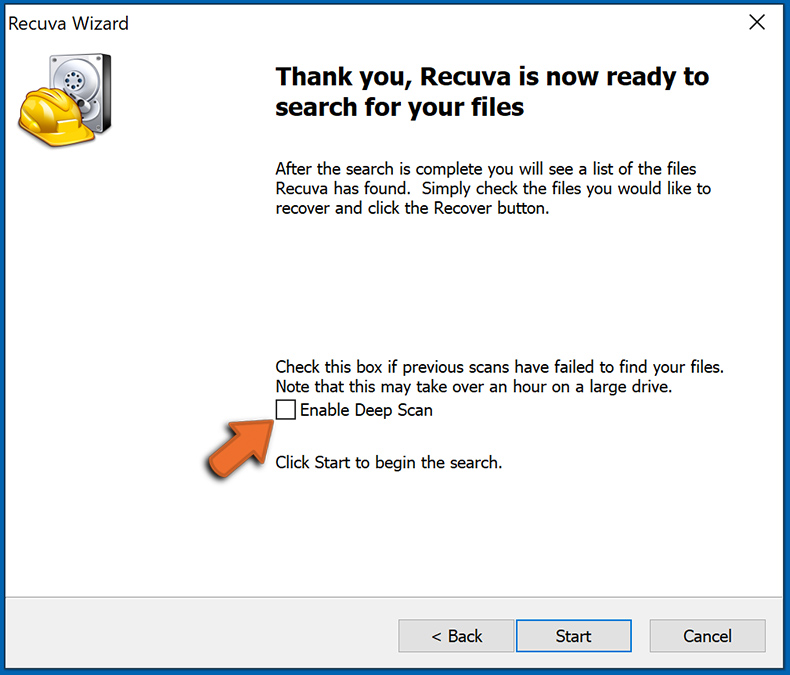
Warten Sie, bis Recuva den Scan abgeschlossen hat. Die Dauer des Scans hängt vom Volumen der Dateien ab (sowohl in Quantität als auch Größe), die Sie scannen (zum Beispiel der Scan mehrerer hundert Gigabyte könnte über eine Stunde dauern). Seien Sie daher während des Scanprozesses geduldig. Wir raten auch davon ab, bestehende Dateien zu modifizieren oder zu löschen da dies den Scan stören kann. Wenn Sie zusätzliche Daten hinzufügen, (zum Beispiel Dateien/Inhalte herunterladen) während Sie scannen, wird dies den Prozess verlängern:
Schritt 2: Daten wiederherstellen.
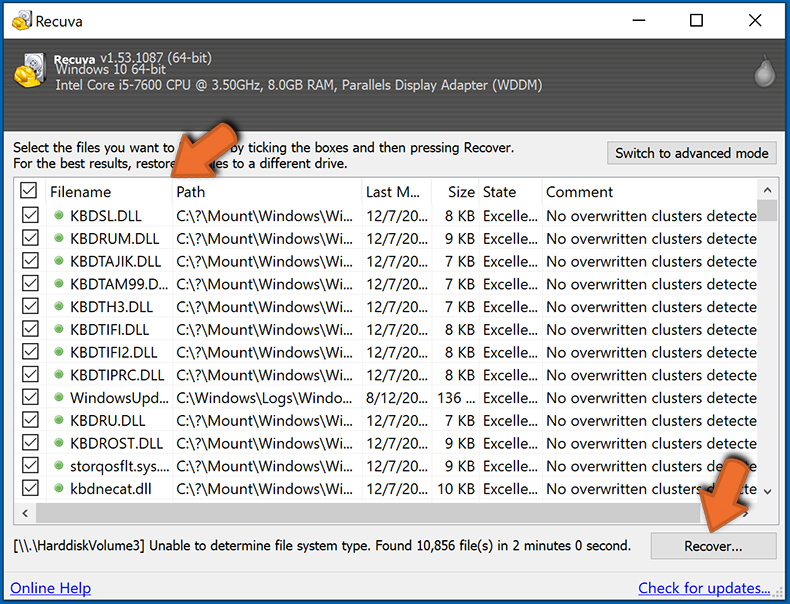
Nachdem der Prozess abgeschlossen ist, wählen Sie die Ordner/Dateien, die Sie wiederherstellen möchten und klicken Sie einfach auf "Wiederherstellen". Beachten Sie, dass auf Ihr Speicherlaufwerk einigen freien Platz braucht, um Daten wiederherzustellen:
Datensicherungen erzeugen:
Ordnungsgemäßes Dateimanagement und das Erstellen von Datensicherungen sind unerlässlich für die Datensicherheit. Daher sollten Sie immer sehr vorsichtig sein und vorausdenken.
Partitionsverwaltung: Wir empfehlen, dass Sie Ihre Daten in mehrfachen Partitionen speichern und es vermeiden wichtige Dateien innerhalb der Partition zu speichern, die das vollständige Betriebssystem enthält. Wenn Sie in eine Situation kommen, in der Sie das System nicht hochfahren können und gezwungen sind, die Festplatte, die auf dem das Betriebssystem installiert, ist zu formatieren (hier verstecken sich in den meisten Fällen Malware-Infektionen), werden alle Daten verlieren, die auf dieser Festplatte gespeichert sind. Dies ist der Vorteil mehrfacher Partitionen: Wenn Sie das gesamte Speichergerät einer einzelnen Partition zugewiesen haben, sind Sie gezwungen alles zu löschen, aber die Erzeugung mehrfacher Partitionen und die ordnungsgemäße Zuweisung der Daten macht es Ihnen möglich, solche Probleme zu vermeiden. Sie können eine einzelne Partition leicht formatieren ohne die anderen zu beeinflussen. Daher wird eine gereinigt, die anderen bleiben unberührt und Ihre Daten werden gespeichert. Die Partitionsverwaltung ist sehr einfach und Sie können alle nötigen Informationen auf der Microsoft Dokumentationswebseite finden.
Datensicherungen: Eine der zuverlässigsten Datensicherungsmethoden ist die Verwendung eines externen Speichergeräts und dies zu trennen. Kopieren Sie Ihre Daten auf eine externe Festplatte, USB-Stick, SSD, HDD oder jedes andere Speichermedium. Trennen und speichern Sie es an einem warmen Ort, vor direkter Sonneneinstrahlung und extremen Temperaturen geschützt. Diese Methode ist jedoch ziemlich effizient, da Datensicherungen und Updates regelmäßig gemacht werden müssen. Sie können auch einen Cloud-Dienst oder einen externen Server benutzen. Hier ist eine Internetverbindung nötig, bei der es immer die Möglichkeit einer Sicherheitslücke gibt, obwohl das selten vorkommt.
Wir empfehlen die Nutzung von Microsoft OneDrive zur Sicherung Ihrer Dateien. OneDrive lässt Sie Ihre persönlichen Dateien und Daten in der Cloud speichern, Dateien über mehrere Computer und Mobilgeräte hinweg zu synchronisieren, ermöglicht Ihnen den Zugriff auf und die Bearbeitung Ihrer Dateien von all Ihren Windows-Geräten. OneDrive lässt Sie Dateien speichern, teilen und eine Vorschau erstellen, auf den Downloadverlauf zugreifen, Dateien bewegen, löschen und umbenennen, sowie neue Ordner zu erstellen und vieles mehr.
Sie können Ihre wichtigsten Ordner und Dateien auf Ihrem PC sichern (Ihren Desktop, Dokument und Bilderordner). Einige der bemerkenswertesten Merkmale von OneDrive sind die Datei-Versionierung, die ältere Versionen von Dateien für bis zu 30 Tage erhält. OneDrive hat einen Papierkorb, in dem alle Ihre gelöschten Dateien für begrenzte Zeit gespeichert werden. Gelöschte Dateien werden nicht als Teil der Benutzerzuweisung gezählt.
Der Dienst wird mit HTML5-Technologien erstellt und erlaubt Ihnen das Hochladen von Dateien bis zu 300 MB über Drag und Drop in den Internetbrowser oder bis zu 10 GB über die OneDrive Desktopanwendung. Mit OneDrive können Sie gesamte Ordner als einzelne ZIP-Datei herunterladen, mit bis zu 10.000 Dateien, obwohl 15 GB pro einzelnem Download nicht überschritten werden können.
OneDrive hat 5 GB freien Speicherplatz mit zusätzlichen 100 GB, 1 TB und 6 TB Speicheroptionen, die für eine Gebühr für ein Abonnement verfügbar sind. Sie können einen dieser Speicheroptionen erhalten, indem Sie entweder zusätzlichen Speicher separat oder mit einem Office 365 Abonnement kaufen.
Eine Datensicherungen erstellen:
Der Datensicherungsprozess ist der gleiche für alle Dateitypen und Ordner. So können Sie Ihre Dateien mit Microsoft OneDrive sichern.
Schritt 1: Wählen Sie die Dateien/Ordner, die Sie sichern möchten.
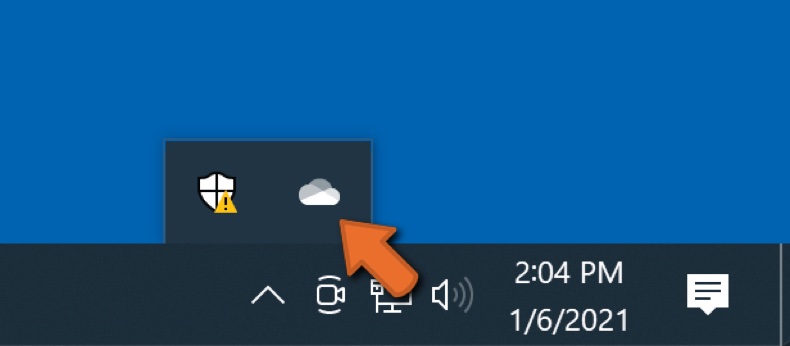
Klicken Sie auf die OneDrive Cloud Schaltfläche, um das OneDrive Menü zu öffnen. In diesem Menü können Sie Ihre Datensicherungseinstellungen individualisieren.
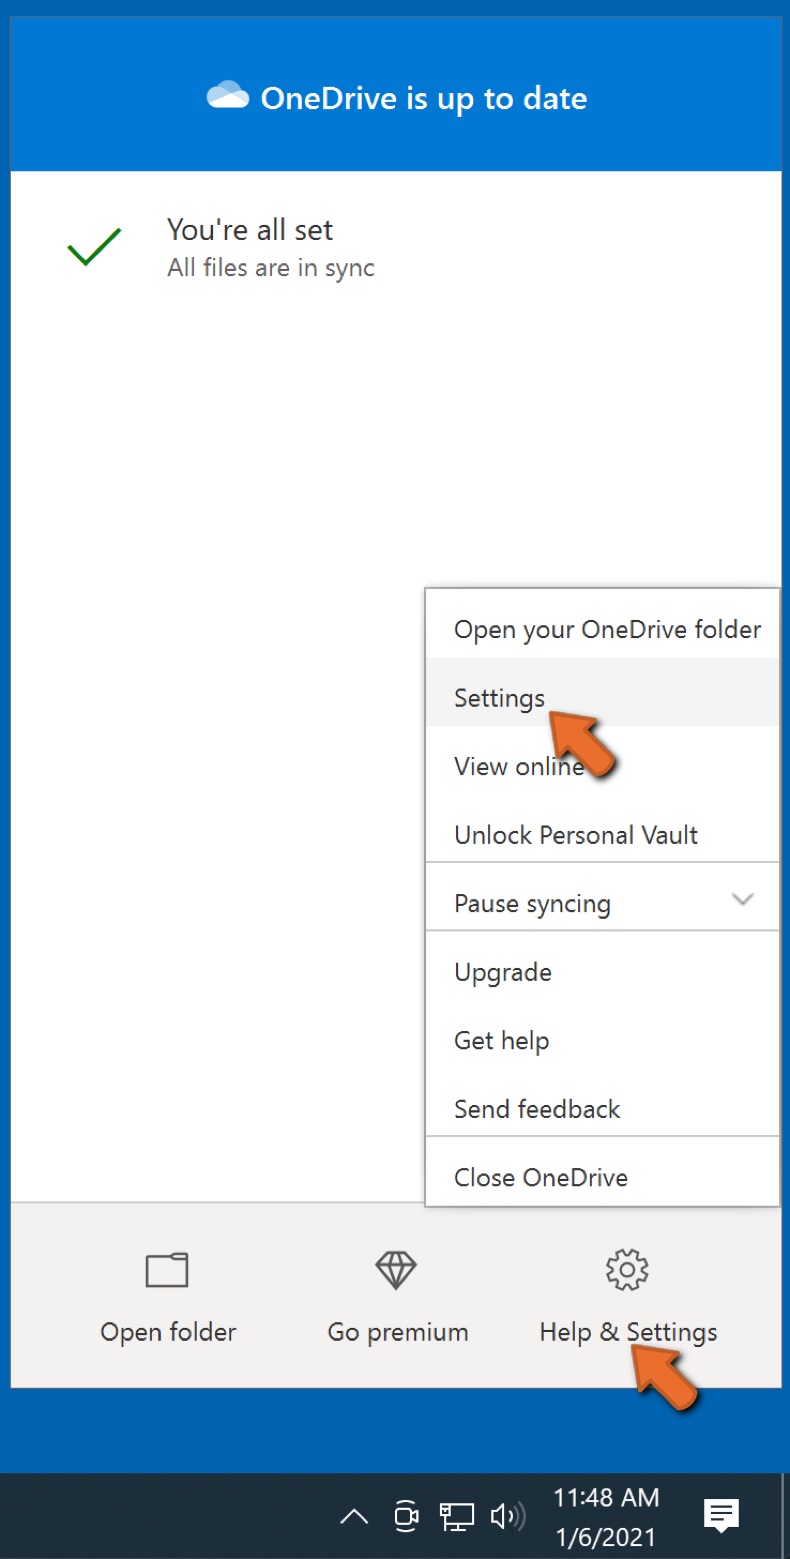
Klicken Sie auf Hilfe und Einstellungen und wählen Sie dann Einstellungen vom Drop-Down-Menü.
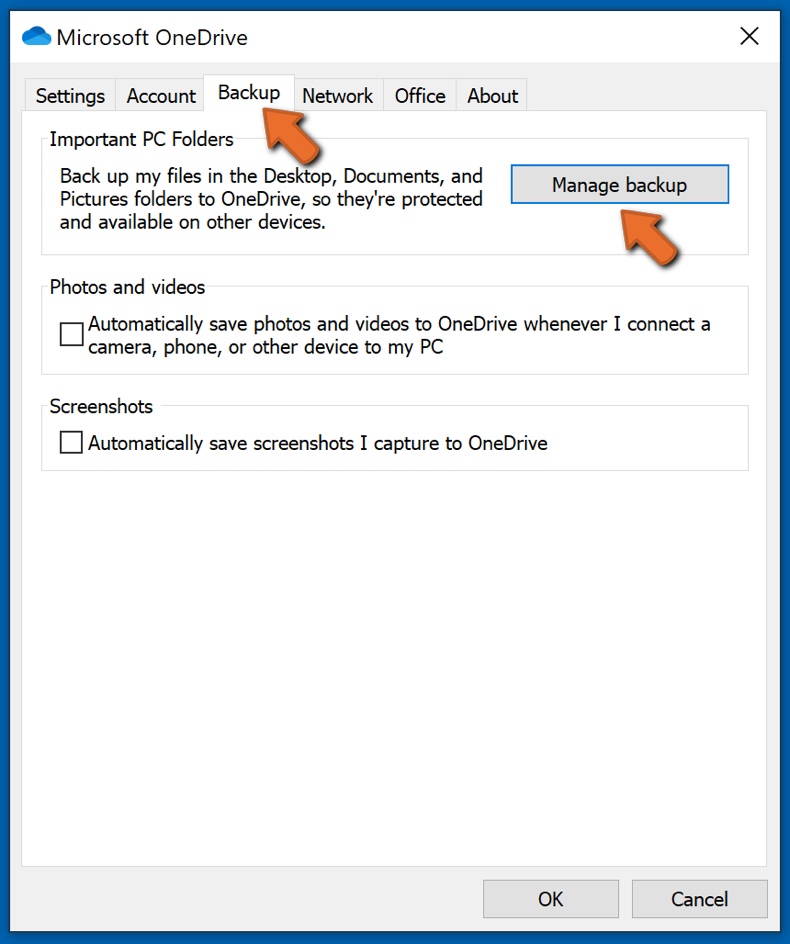
Gehen Sie zur Registerkarte Datensicherung und klicken Sie auf Datensicherung verwalten.
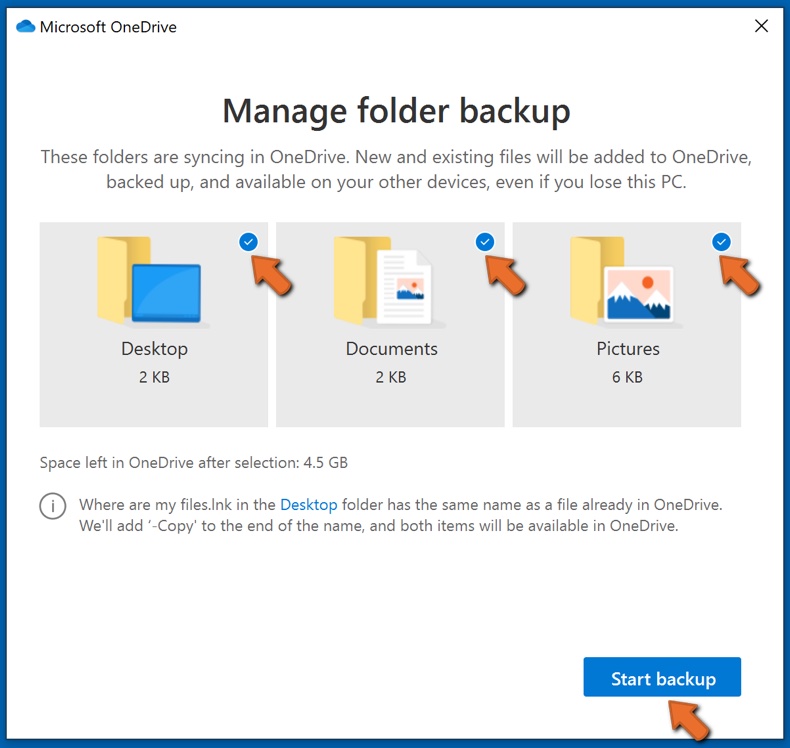
In diesem Menü können Sie wählen den Desktop zu sichern und alle seine Dateien und Dokumente und Bilder Ordner, ebenfalls mit alle diesen Dateien in ihnen. Klicken Sie auf Datensicherung starten.
Wenn Sie jetzt eine Datei oder einen Ordner in die Desktop-, Dokumente- und Bilderordner hinzufügen, werden sie automatisch in OneDrive gesichert.
Um Ordner und Dateien nicht in die oben genannten Orte hinzuzufügen, fügen Sie diese manuell hinzu.
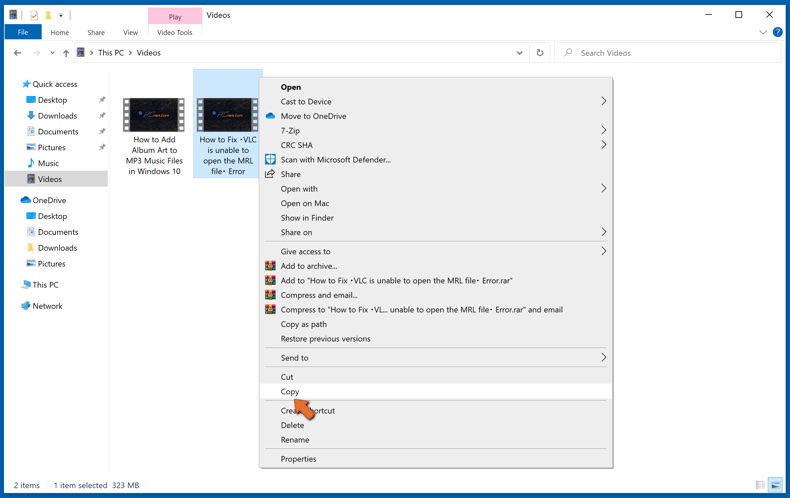
Öffnen Sie die Datei-Suchmaschine und navigieren Sie an den Ort des Ordners/der Datei, die Sie sichern möchten. Wählen Sie einen Punkt, klicken Sie mit der rechten Maustaste darauf und klicken Sie auf Kopieren.
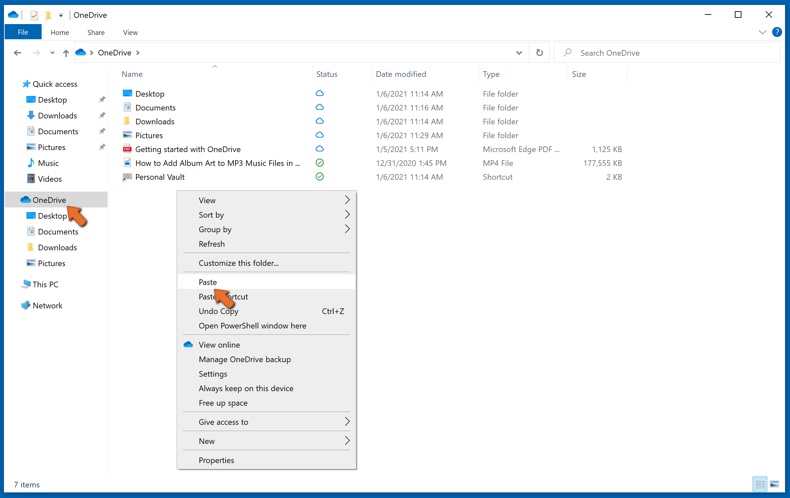
Dann navigieren Sie zu OneDrive, klicken Sie mit der rechten Maustaste irgendwo in das Fenster und klicken Sie auf Einfügen. Alternativ können Sie eine Datei einfach in OneDrive ziehen und fallenlassen. OneDrive erzeugt automatisch eine Datensicherung des Ordners/der Datei.
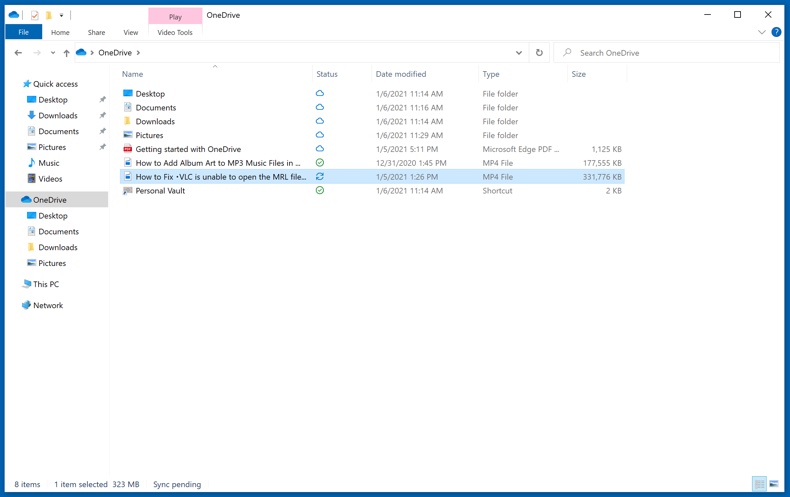
Alle dem OneDrive Ordner hinzugefügten Dateien, werden automatisch in die Cloud gesichert. Der grüne Kreis mit dem Häkchen darin zeigt an, dass die Datei sowohl örtlich als auch auf OneDrive verfügbar ist und dass die Dateiversion für beide gleich ist. Die blaue Cloud-Symbol zeigt an, dass die Datei noch nicht synchronisiert wurde und nur auf OneDrive verfügbar ist. Das Synchronisations-Symbol zeigt an, dass die Datei aktuell synchronisiert wird.
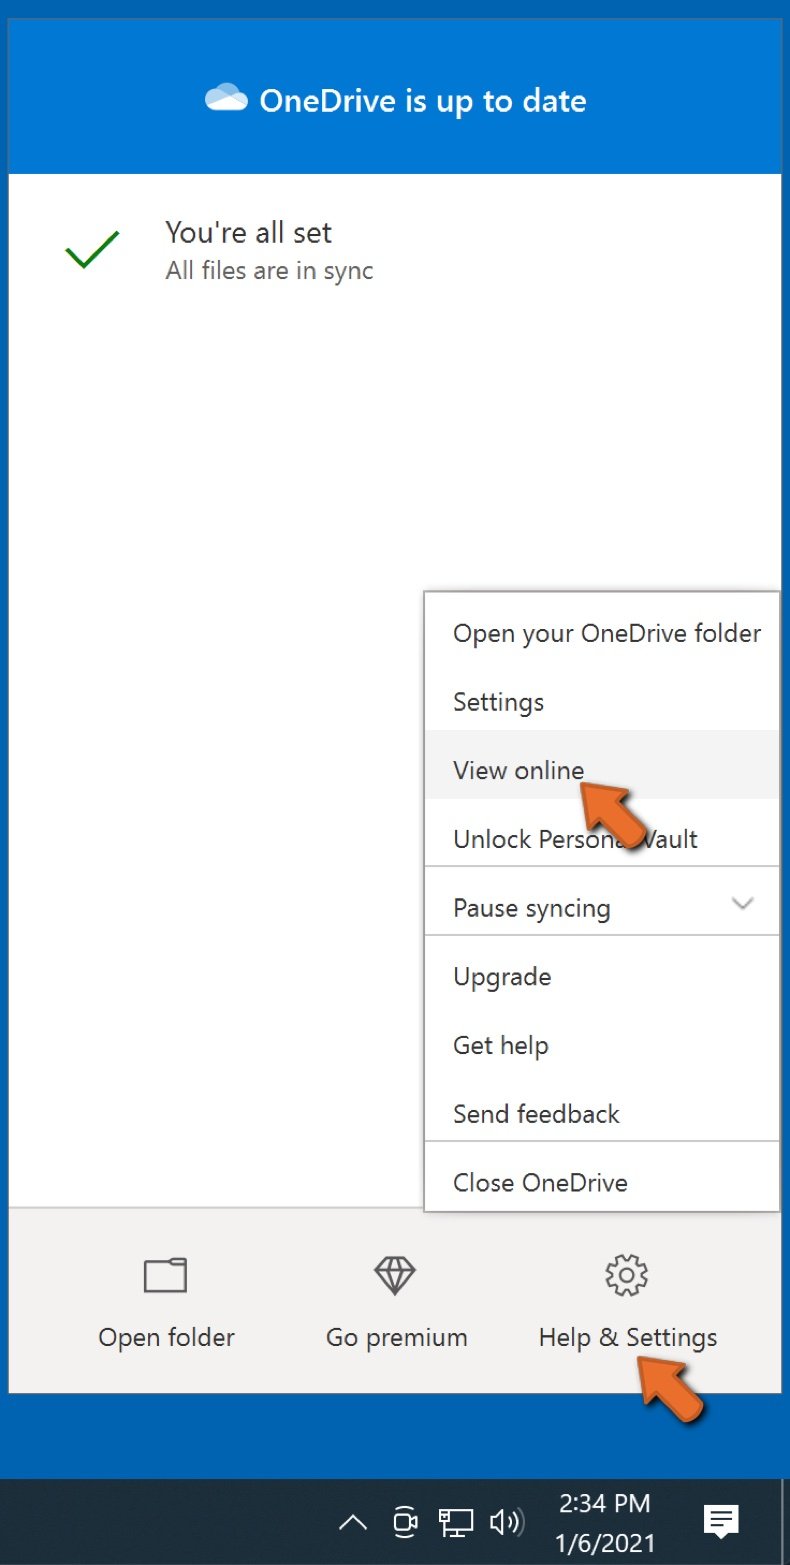
Um auf Dateien zuzugreifen, die nur online auf OneDrive liegen, gehen Sie zum Hilfe und Einstellungen Drop-Down-Menü und wählen Sie Online anzeigen.
Schritt 2: Korrupte Dateien wiederherstellen.
OneDrive stellt sicher, dass die Dateien synchronisiert bleiben, so dass die Version der Datei auf dem Computer die gleich ist, wie die in der Cloud. Wenn Ransomware jedoch Ihre Dateien beschädigt hat, können Sie die OneDrive Versionsverlauf Funktion nutzen, die Ihnen die Wiederherstellung der Versionen vor der Verschlüsselung ermöglicht.
Microsoft 365 hat eine Ransomware-Erkennungsfunktion, die Sie benachrichtig, wenn Ihre OneDrive Dateien angegriffen wurden und führt Sie durch den Prozess Ihre Dateien wiederherzustellen. Es muss gesagt werden, dass Sie, falls Sie keine kostenpflichtiges Abonnement von Microsoft 365 haben, nur eine Erkennung und eine Wiederherstellung kostenlos ist.
Wenn Ihre OneDrive Dateien gelöscht, beschädigt oder durch Malware infiziert werden, können Sie Ihr gesamtes OneDrive auf eine vorherigen Zustand wiederherstellen. So können Sie Ihre gesamte OneDrive wiederherstellen:
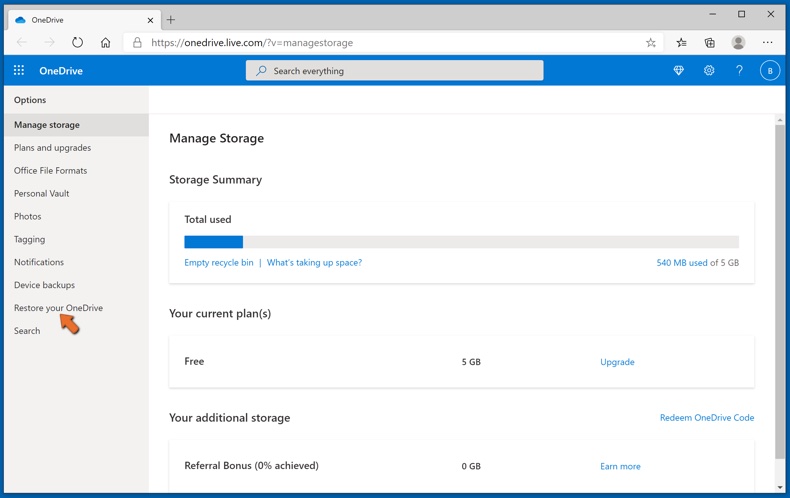
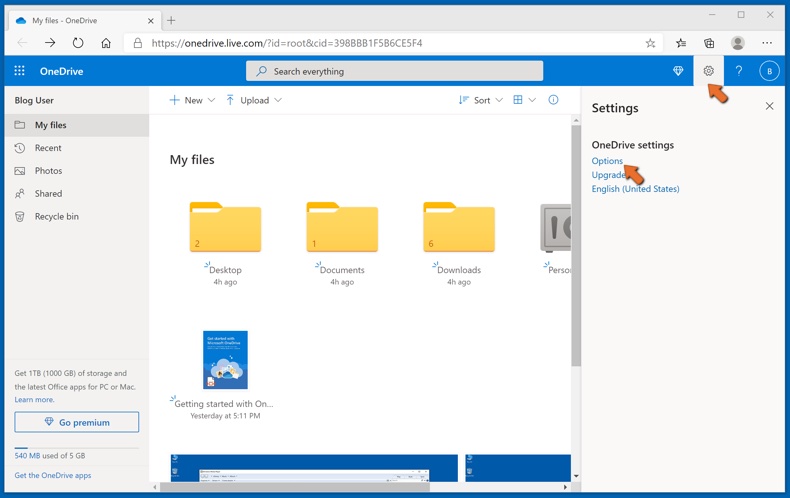
1. Wenn Sie mit einem persönlichen Konto angemeldet sind, klicken Sie auf Einstellungen Zahnrad oben auf der Seite. Klicken Sie dann auf Optionen und wählen Sie Ihre OneDrive wiederherstellen aus.
Wenn Sie mit einem Arbeits- oder Schulkonto angemeldet sind, klicken Sie auf Einstellungen Zahnrad oben auf der Seite. Klicken Sie dann auf Ihre OneDrive wiederherstellen.
2. Auf der Seite "Ihre OneDrive wiederherstellen", wählen Sie ein Datum aus der Drop-Down-Liste. Beachten Sie, dass ein Wiederherstellungsdatum für Sie ausgewählt wird, wenn Sie Ihre Dateien nach einer automatischen Ransomware-Erkennungen wiederherstellen.
3. Nachdem Sie alle Dateiwiederherstellungsoptionen konfiguriert haben, klicken Sie auf Wiederherstellen, um alle von Ihnen ausgewählten Aktivitäten rückgängig zu machen.
Der beste Weg Schäden durch Ransomware-Infektionen zu vermeiden ist, regelmäßig aktuelle Datensicherungen vorzunehmen.
Häufig gestellte Fragen (FAQ)
Wie wurde mein Computer gehackt und wie haben Hacker meine Dateien verschlüsselt?
Nutzer führen Ransomware oft selbst aus, ohne es zu bemerken, da die bösartige Datei als etwas Gewöhnliches getarnt ist - eine Rechnung, ein Software-Installationsprogramm oder ein Routinedokument. Ransomware verbreitet sich am häufigsten über Phishing-E-Mails, Raubkopien von Software, illegale Aktivierungswerkzeuge, gefälschte Update-Meldungen, Trojaner und dubiose Download-Seiten.
Wie öffnet man „.regulus16"-Dateien?
Von Regulus verschlüsselte Dateien können auf keine Weise geöffnet werden, ohne zuvor entschlüsselt zu werden. Zur Wiederherstellung des Zugriffs ist ein Entschlüsselungswerkzeug erforderlich, das derzeit nur die Angreifer besitzen.
Wo sollte ich nach kostenlosen Entschlüsselungswerkzeugen für die Regulus-Ransomware suchen?
Im Falle eines Ransomware-Angriffs empfehlen wir, die Website des No More Ransom-Projekts zu überprüfen (weitere Informationen oben).
Ich kann Ihnen viel Geld zahlen, können Sie meine Dateien für mich entschlüsseln?
Wir bieten keine Entschlüsselungsdienste an. In den meisten Fällen ist die Wiederherstellung von Dateien ohne die Werkzeuge der Angreifer nicht möglich, es sei denn, die Ransomware enthält schwerwiegende Programmierfehler.
Kostenpflichtige Wiederherstellungsdienste von Drittanbietern sind häufig Betrug oder agieren als Vermittler zwischen Opfern und Cyberkriminellen, wobei sie zusätzliche Gebühren kassieren und nichts anbieten, was die Angreifer nicht auch direkt bereitstellen könnten.
Wird Combo Cleaner mir helfen, die Regulus-Ransomware zu entfernen?
Combo Cleaner kann Ihr System scannen und aktive Infektionen mit der Regulus-Ransomware entfernen. Beachten Sie, dass Antivirensoftware Dateien, die bereits verschlüsselt wurden, nicht entschlüsseln kann - das Entfernen der Ransomware ist nur der erste Schritt im Wiederherstellungsprozess.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden