
Was für ein Betrug ist „NetZero Email Update"
Phishing/BetrugAuch bekannt als: NetZero Email Update Phishing-Betrug

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was für eine E-Mail ist „NetZero Email Update"?
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Die Nachricht gibt sich als NetZero aus, einen legitimen Internetdienstanbieter, und behauptet fälschlicherweise, dass das E-Mail-Konto des Empfängers dringend aktualisiert werden müsse. Ihr Ziel ist es, E-Mail-Anmeldedaten über eine betrügerische Website zu stehlen. Diese E-Mail sollte ignoriert werden.
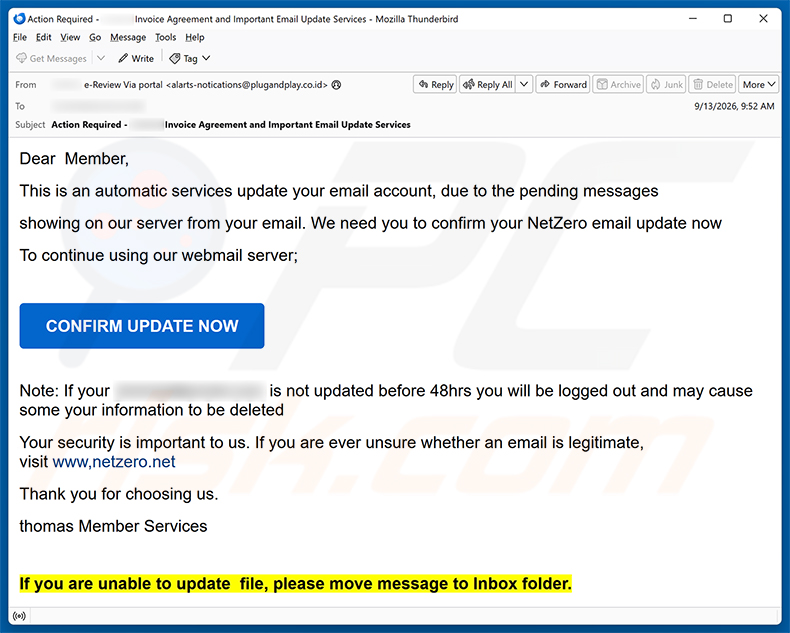
„NetZero Email Update Scam" E-Mail-Betrug im Detail
Die E-Mail gibt sich als automatische Servicebenachrichtigung aus. Sie warnt davor, dass ausstehende Nachrichten auf dem Server erkannt wurden und dass der Empfänger innerhalb von 48 Stunden eine Kontoaktualisierung bestätigen muss - andernfalls droht die Abmeldung und die Löschung seiner Daten. Diese Frist ist vollständig erfunden und dient allein dazu, die Empfänger unter Druck zu setzen, damit sie unüberlegt handeln.
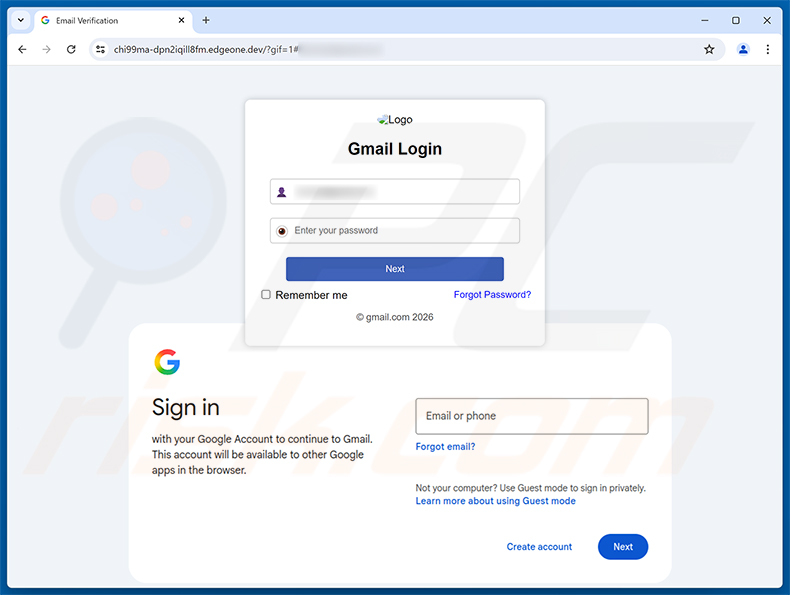
Ein Klick auf den Link in der E-Mail öffnet eine Phishing-Website, die unter chi99ma-dpn2iqill8fm.edgeone[.]dev gehostet wird. Die Seite ist mit „Email Verification" beschriftet und zeigt ein gefälschtes Anmeldeformular an. Sie passt sich an den E-Mail-Anbieter des Empfängers an - für Gmail-Nutzer zeigt sie eine gefälschte Gmail-Anmeldeseite und imitiert wahrscheinlich auch andere Anbieter für Nutzer anderer E-Mail-Dienste.
Die Phishing-Seite lädt zudem im Hintergrund, hinter der gefälschten Anmeldekarte, eine Oberfläche, die wie eine echte Google-Anmeldeoberfläche aussieht. Dies ist eine gezielte visuelle Taktik - eine vertraute Oberfläche in den Hintergrund zu stellen, lässt die betrügerische Überlagerung für einen ahnungslosen Besucher glaubwürdiger erscheinen.
Alle in dieses Formular eingegebenen Anmeldedaten werden erfasst und an die Betrüger gesendet. Mit einem gestohlenen E-Mail-Konto können Cyberkriminelle auf den Posteingang zugreifen, verknüpfte Konten übernehmen, sich als das Opfer ausgeben und das Konto nutzen, um weitere Phishing-E-Mails an Kontakte zu versenden. NetZero hat keine Verbindung zu diesem Betrug und hat diese E-Mail nicht versendet.
| Name | NetZero Email Update Phishing-Betrug |
| Bedrohungstyp | Phishing, Betrug, Social Engineering, Betrügerei |
| Falsche Behauptung | Das E-Mail-Konto des Empfängers hat ausstehende Nachrichten und muss innerhalb von 48 Stunden aktualisiert werden, um eine Abmeldung und Datenverlust zu vermeiden |
| Tarnung | Automatische Servicebenachrichtigung von NetZero |
| Zugehörige Domain | chi99ma-dpn2iqill8fm.edgeone[.]dev |
| Bedrohungsstatus (chi99ma-dpn2iqill8fm.edgeone[.]dev) | PCrisk Website-Scanner-Ergebnisse |
| Symptome | Nicht autorisierte Online-Käufe, geänderte Passwörter von Online-Konten, Identitätsdiebstahl, illegaler Zugriff auf den Computer. |
| Verbreitungsmethoden | Betrügerische E-Mails, betrügerische Online-Pop-up-Anzeigen, Suchmaschinenvergiftungstechniken, falsch geschriebene Domains. |
| Schaden | Verlust sensibler privater Informationen, finanzieller Verlust, Identitätsdiebstahl. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Ähnliche Phishing-E-Mail-Betrügereien
Zusammenfassend handelt es sich um einen Anmeldedaten-Phishing-Betrug, der sich als NetZero ausgibt, um E-Mail-Anmeldedaten zu stehlen. Die verlinkte Seite passt sich an den E-Mail-Anbieter des Opfers an. Empfänger sollten diese E-Mail ignorieren und das Anklicken von Links vermeiden. Ähnliche E-Mails werden manchmal auch dazu verwendet, Malware zu verbreiten.
Einige weitere Beispiele für vergleichbare Phishing-E-Mail-Kampagnen sind FedEx Shipment Scheduled For Delivery, Netflix - Irregular Account Activity und Incoming Messages Are Moving To Wrong Folder.
Wie infizieren Spam-Kampagnen Computer?
Malware wird häufig über Spam-E-Mails verbreitet, die schädliche Dateien als Anhänge oder Links zu schädlichen Websites enthalten. Anhänge können viele Formen annehmen - ausführbare Dateien, Microsoft Office-Dokumente, komprimierte Archive, PDFs und Skriptdateien werden alle regelmäßig von Bedrohungsakteuren verwendet.
Ein Klick auf einen schädlichen Link kann einen automatischen Download auslösen oder den Nutzer auf eine Seite weiterleiten, die ihn zum Ausführen einer Datei auffordert. Das Öffnen einer ausführbaren Datei löst in der Regel sofort eine Infektion aus. Office-Dokumente und ähnliche Dateitypen erfordern oft zusätzliche Interaktion - wie das Aktivieren von schädlichen Makrobefehlen - bevor die Malware mit der Installation beginnt.
Wie kann man die Installation von Malware vermeiden?
Seien Sie misstrauisch gegenüber unaufgeforderten E-Mails, insbesondere gegenüber solchen, die dringendes Handeln verlangen oder mit negativen Konsequenzen drohen. Wenn eine E-Mail vorgibt, von einem Dienst zu stammen, den Sie nutzen, navigieren Sie direkt zur offiziellen Website dieses Dienstes, um alle Behauptungen zu überprüfen - klicken Sie nicht auf Links in der Nachricht.
Laden Sie Software nur von offiziellen Quellen und legitimen App-Stores herunter. Schlüsselgeneratoren, Software-Cracks und raubkopierte Installationsprogramme enthalten häufig versteckte Malware. Es ist ebenso wichtig, das Betriebssystem und alle installierten Anwendungen aktuell zu halten, da Updates oft die Schwachstellen schließen, die Angreifer ausnutzen.
Verwenden Sie ein seriöses Sicherheitstool und halten Sie es aktuell. Wenn Sie vermuten, dass Sie bereits einen schädlichen Anhang geöffnet haben, führen Sie einen vollständigen Scan mit Combo Cleaner Antivirus für Windows durch, um alle möglicherweise installierten Bedrohungen zu identifizieren und zu entfernen.
Text, der im „NetZero Email Update Scam" E-Mail-Schreiben präsentiert wird:
Subject: Action Required - ******** Invoice Agreement and Important Email Update Services
Dear Member,
This is an automatic services update your email account, due to the pending messages showing on our server from your email. We need you to confirm your NetZero email update now
To continue using our webmail server;[CONFIRM UPDATE NOW]
Note: If your ******** is not updated before 48hrs you will be logged out and may cause some your information to be deleted
Your security is important to us.
Thank you for choosing us.
******** Member Services
If you are unable to update file, please move message to Inbox folder.
Eine gefälschte Anmeldeseite, die in diesem Betrug verwendet wird:
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist NetZero Email Update Phishing-Betrug?
- Bösartige E-Mail-Arten.
- Wie entdeckt man eine bösartige E-Mail?
- Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
Bösartige E-Mail-Arten:
 Phishing E-Mails
Meistens verwenden Cyberkriminelle betrügerische E-Mails, um Internetnutzer dazu zu bringen, ihre sensiblen privaten Daten preiszugeben, z. B. Anmeldedaten für verschiedene Online-Dienste, E-Mail-Konten oder Online-Banking-Daten.
Solche Angriffe werden als Phishing bezeichnet. Bei einem Phishing-Angriff versenden Cyberkriminelle in der Regel eine E-Mail-Nachricht mit dem Logo eines beliebten Dienstes (z. B. Microsoft, DHL, Amazon, Netflix), erzeugen eine Dringlichkeit (falsche Lieferadresse, abgelaufenes Kennwort usw.) und platzieren einen Link, von dem sie hoffen, dass ihre potenziellen Opfer darauf klicken.
Nach dem Anklicken des Links in einer solchen E-Mail-Nachricht werden die Opfer auf eine gefälschte Website umgeleitet, die der Original-Webseite identisch oder sehr ähnlich aussieht. Die Opfer werden dann aufgefordert, ihr Passwort, ihre Kreditkartendaten oder andere Informationen einzugeben, die von den Cyberkriminellen gestohlen werden.
 E-Mails mit bösartigen Anhängen
Ein weiterer beliebter Angriffsvektor ist E-Mail-Spam mit bösartigen Anhängen, die die Computer der Benutzer mit Malware infizieren. Bösartige Anhänge enthalten in der Regel Trojaner, die Passwörter, Bankdaten und andere sensible Informationen stehlen können.
Bei solchen Angriffen besteht das Hauptziel der Cyberkriminellen darin, ihre potenziellen Opfer dazu zu bringen, einen infizierten E-Mail-Anhang zu öffnen. Um dieses Ziel zu erreichen, wird in den E-Mail-Nachrichten in der Regel über kürzlich erhaltene Rechnungen, Faxe oder Sprachnachrichten gesprochen.
Wenn ein potenzielles Opfer auf die Verlockung hereinfällt und den Anhang öffnet, wird sein Computer infiziert, und die Cyberkriminellen können eine Menge vertraulicher Informationen sammeln.
Es ist zwar eine kompliziertere Methode, um persönliche Daten zu stehlen (Spam-Filter und Antivirenprogramme erkennen solche Versuche in der Regel), aber wenn sie erfolgreich ist, können Cyberkriminelle eine viel breitere Palette von Daten erhalten und Informationen über einen langen Zeitraum sammeln.
 Sex-Erpressungs-E-Mails
Dies ist eine Art von Phishing. In diesem Fall erhalten die Nutzer eine E-Mail, in der behauptet wird, dass ein Cyberkrimineller auf die Webcam des potenziellen Opfers zugreifen konnte und ein Video von dessen Masturbation aufgenommen hat.
Um das Video loszuwerden, werden die Opfer aufgefordert, ein Lösegeld zu zahlen (normalerweise in Bitcoin oder einer anderen Kryptowährung). All diese Behauptungen sind jedoch falsch - Nutzer, die solche E-Mails erhalten, sollten sie ignorieren und löschen.
Wie entdeckt man eine bösartige E-Mail?
Während Cyberkriminelle versuchen, ihre Köder-E-Mails vertrauenswürdig aussehen zu lassen, gibt es einige Dinge, auf die Sie achten sollten, wenn Sie versuchen, eine Phishing-E-Mail zu erkennen:
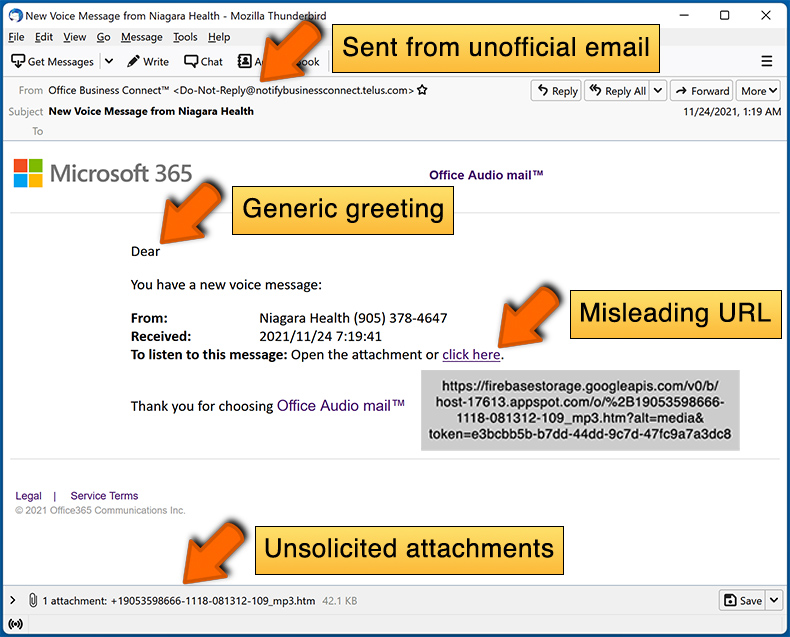
- Überprüfen Sie die ("von") E-Mail-Adresse des Absenders: Fahren Sie mit der Maus über die Absenderadresse und prüfen Sie, ob sie seriös ist. Wenn Sie beispielsweise eine E-Mail von Microsoft erhalten haben, sollten Sie überprüfen, ob die E-Mail-Adresse @microsoft.com lautet und nicht etwas Verdächtiges wie @m1crosoft.com, @microsfot.com, @account-security-noreply.com usw.
- Prüfen Sie auf allgemeine Begrüßungen: Wenn die Begrüßung in der E-Mail "Sehr geehrter Benutzer", "Sehr geehrter @youremail.com", "Sehr geehrter Kunde" lautet, sollte dies misstrauisch machen. In der Regel werden Sie von Unternehmen mit Ihrem Namen angesprochen. Das Fehlen dieser Information könnte ein Hinweis auf einen Phishing-Versuch sein.
- Überprüfen Sie die Links in der E-Mail: Fahren Sie mit der Maus über den Link in der E-Mail. Wenn Ihnen der Link verdächtig vorkommt, klicken Sie ihn nicht an. Wenn Sie zum Beispiel eine E-Mail von Microsoft erhalten haben und der Link in der E-Mail anzeigt, dass er zu firebasestorage.googleapis.com/v0... führt, sollten Sie ihm nicht trauen. Klicken Sie am besten nicht auf die Links in den E-Mails, sondern besuchen Sie die Webseite des Unternehmens, von dem Sie die E-Mail erhalten haben.
- Vertrauen Sie nicht blindlings auf E-Mail-Anhänge: In der Regel fordern seriöse Unternehmen Sie auf, sich auf ihrer Website anzumelden und dort Dokumente einzusehen. Wenn Sie eine E-Mail mit einem Anhang erhalten haben, sollten Sie diese mit einem Virenschutzprogramm überprüfen. Infizierte E-Mail-Anhänge sind ein gängiges Angriffsmittel von Cyberkriminellen.
Um das Risiko des Öffnens von Phishing- und bösartigen E-Mails zu minimieren, empfehlen wir die Verwendung von Combo Cleaner Antivirus für Windows.
Beispiel für eine Spam-E-Mail:
Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
- Wenn Sie auf einen Link in einer Phishing-E-Mail geklickt und Ihr Passwort eingegeben haben, sollten Sie Ihr Passwort so bald wie möglich ändern. Normalerweise sammeln Cyberkriminelle gestohlene Zugangsdaten und verkaufen sie dann an andere Gruppen, die sie für böswillige Zwecke verwenden. Wenn Sie Ihr Kennwort rechtzeitig ändern, haben die Kriminellen wahrscheinlich nicht genug Zeit, um Schaden anzurichten.
- Wenn Sie Ihre Kreditkartendaten eingegeben haben, wenden Sie sich so schnell wie möglich an Ihre Bank und erklären Sie die Situation. Es ist gut möglich, dass Sie Ihre kompromittierte Kreditkarte sperren und eine neue Karte beantragen müssen.
- Wenn Sie Anzeichen für einen Identitätsdiebstahl feststellen, sollten Sie sich umgehend an die Federal Trade Commission wenden. Diese Institution wird Informationen über Ihre Situation sammeln und einen persönlichen Wiederherstellungsplan erstellen.
- Wenn Sie einen bösartigen Anhang geöffnet haben, ist Ihr Computer wahrscheinlich infiziert. Sie sollten ihn mit einem seriösen Antivirenprogramm scannen. Zu diesem Zweck empfehlen wir die Anwendung Combo Cleaner Antivirus für Windows.
- Helfen Sie anderen Internetnutzern - melden Sie Phishing-E-Mails an die Anti-Phishing Arbeitsgruppe, das Beschwerdezentrum für Internetverbrechen des FBI, das nationale Betrugsinformationszentrum und das U.S. Justizministerium.
Häufig gestellte Fragen (FAQ)
Warum habe ich diese E-Mail erhalten?
Cyberkriminelle versenden diese Nachrichten gleichzeitig an eine große Anzahl von Personen - nicht an bestimmte Einzelpersonen. E-Mail-Adressen werden in der Regel durch Datenlecks, gefälschte Websites und ähnliche Methoden gesammelt. Der Erhalt dieser E-Mail bedeutet nicht, dass Sie persönlich ins Visier genommen wurden.
Ich habe meine persönlichen Daten angegeben, weil ich durch diese E-Mail getäuscht wurde. Was soll ich tun?
Ändern Sie sofort Ihr E-Mail-Passwort beim echten Dienst und aktualisieren Sie dasselbe Passwort bei allen anderen Konten, bei denen Sie es wiederverwenden. Die Aktivierung der Zwei-Faktor-Authentifizierung bietet in Zukunft eine zusätzliche Schutzebene.
Wenn Sie auch Finanzdaten oder Ausweisdokumente preisgegeben haben, kontaktieren Sie so schnell wie möglich die zuständigen Institutionen oder Behörden.
Ich habe eine schädliche Datei heruntergeladen und geöffnet, die einer E-Mail beigefügt war. Ist mein Computer infiziert?
Das hängt vom Dateityp ab. Ausführbare Dateien aktivieren die Malware in der Regel, sobald sie geöffnet werden. Dokumentformate wie Word-Dateien oder PDFs erfordern im Allgemeinen zusätzliche Nutzerinteraktion - wie das Aktivieren von Makros - bevor die Infektion beginnt. Ungeachtet dessen wird dringend empfohlen, einen vollständigen Systemscan durchzuführen.
Ich habe die E-Mail gelesen, aber den Anhang nicht geöffnet. Ist mein Computer infiziert?
Nein. Das Lesen einer E-Mail, ohne Anhänge zu öffnen oder auf Links zu klicken, stellt kein Risiko für Ihren Computer dar. Malware erfordert eine Form aktiver Interaktion, um wirksam zu werden.
Wird Combo Cleaner Malware-Infektionen entfernen, die in einem E-Mail-Anhang vorhanden waren?
Combo Cleaner kann die überwiegende Mehrheit der bekannten Malware-Bedrohungen erkennen und entfernen. Allerdings sind einige fortgeschrittenere Infektionen darauf ausgelegt, Standard-Scans zu umgehen, sodass die Durchführung eines vollständigen Systemscans anstelle eines schnellen Scans die besten Chancen bietet, alles zu finden.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden