

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was für eine Art von Malware ist Coffin Locker?
Coffin Locker ist Ransomware, die unser Forschungsteam bei der Untersuchung neuer Einreichungen auf VirusTotal entdeckt hat. Sie verschlüsselt die Dateien der Opfer, hängt die Erweiterung .coffin an, legt in jedem Verzeichnis eine Lösegeldforderung als Textdatei ab und ersetzt das Desktop-Hintergrundbild.
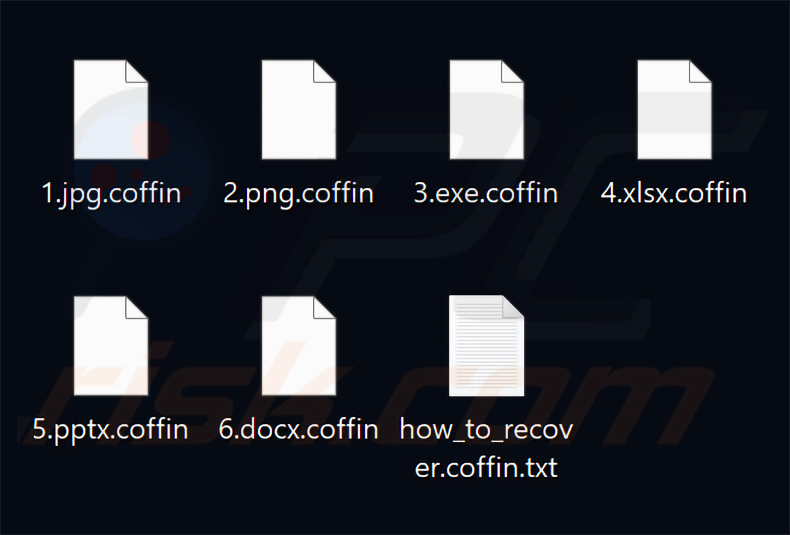
Auf unserem Testsystem verschlüsselte Coffin Locker Dateien und hängte die Erweiterung „.coffin“ an ihre Namen an. Eine Datei namens „1.jpg“ wurde zu „1.jpg.coffin“, „2.png“ zu „2.png.coffin“ und so weiter. Anschließend legte Coffin Locker Kopien seiner Lösegeldforderung (how_to_recover.coffin.txt) in jedem Verzeichnis ab und ersetzte das Desktop-Hintergrundbild.
Screenshot von Dateien, die von der Coffin Locker Ransomware verschlüsselt wurden:
Coffin Locker Lösegeldforderung Übersicht
Die Textdatei how_to_recover.coffin.txt informiert die Opfer darüber, dass alle Dokumente, Datenbanken, Tabellen, Archive und Bilder auf dem Rechner sowie auf allen verbundenen Netzlaufwerken verschlüsselt wurden. Sie setzt eine Frist von sieben Tagen und fordert 0.075 BTC (etwa 4.900 USD).
Die Opfer werden aufgefordert, die Zahlung an eine angegebene Bitcoin-Adresse zu senden und anschließend die Transaktions-ID sowie den Namen ihres Rechners per E-Mail an coffin.locker@onionmail.org zu schicken. Die Angreifer versprechen, innerhalb von 24-48 Stunden nach Bestätigung der Zahlung ein Entschlüsselungspaket zu senden.
Die Nachricht warnt, dass sich der Preis nach Ablauf der Frist ausnahmslos verdoppelt. Außerdem wird angegeben, dass Volumeschattenkopien, der Windows-Sicherungskatalog, Systemwiederherstellungspunkte und der Papierkorb vollständig zerstört wurden - was eine Wiederherstellung mit den integrierten Windows-Tools ausschließt.
Das Desktop-Hintergrundbild wiederholt die wichtigsten Punkte in komprimierter Form. Es nennt die verwendeten Verschlüsselungsalgorithmen, fordert die Opfer auf, die Textdatei für die vollständigen Wiederherstellungsschritte zu lesen, und wiederholt den Lösegeldbetrag sowie die Kontakt-E-Mail-Adresse.
Mehr über Coffin Locker
Die Wiederherstellung von Dateien, die von Coffin Locker gesperrt wurden, ist ohne Mitwirkung der Angreifer realistisch gesehen nicht möglich. Die Ransomware verwendet eine mehrschichtige Verschlüsselung - die Dateiinhalte werden mit AES-256 gesichert, und die dateispezifischen Schlüssel werden mit RSA-4096 umhüllt. Ohne den privaten Schlüssel, der sich im Besitz der Angreifer befindet, kann dieser Schutz nicht geknackt werden.
Die Zahlung des Lösegelds ist kein zuverlässiger Weg zur Wiederherstellung. Cyberkriminelle liefern oft selbst nach Erhalt der Zahlung keine funktionierenden Entschlüsselungstools, und die Opfer haben keine Möglichkeit, eine Vereinbarung durchzusetzen. Wir raten dringend davon ab, zu zahlen.
Coffin Locker muss so schnell wie möglich vom infizierten System entfernt werden. Die Ransomware sichert ihre Persistenz durch eine geplante Aufgabe namens „CoffinLocker" und einen Run-Schlüssel in der Windows-Registrierung. Das bedeutet, dass sie mit dem Rechner neu startet und neu erstellte Dateien weiterhin verschlüsseln kann.
Durch das Entfernen der Ransomware werden bereits verschlüsselte Daten nicht wiederhergestellt. Eine Wiederherstellung ist nur aus sauberen Sicherungskopien möglich, die vor der Infektion erstellt wurden. Es empfiehlt sich, Sicherungskopien auf einem Remote-Server oder einem getrennten Speichergerät aufzubewahren, stets separat vom Hauptsystem.
Ransomware im Allgemeinen
Wir haben Tausende von Programmen des Typs Ransomware analysiert. Die Grundlogik ist immer dieselbe: Die Dateien des Opfers werden verschlüsselt, und für den Entschlüsselungsschlüssel wird eine Gebühr verlangt. Diese Programme unterscheiden sich hauptsächlich in den verwendeten Algorithmen zur symmetrischen oder asymmetrischen Verschlüsselung und in der Höhe des geforderten Lösegelds. Weitere Beispiele für Ransomware sind Citrus, Hexsomeware und SAMURAI-SEC.
Wie hat Ransomware meinen Computer infiziert?
Ransomware erreicht ihre Opfer am häufigsten über Phishing-E-Mails mit bösartigen Anhängen - Office-Dokumenten, Archiven oder ausführbaren Dateien -, die die Malware installieren, wenn das Opfer sie öffnet. Manche Nachrichten enthalten stattdessen Links zu Seiten, die unbemerkt einen Download im Hintergrund auslösen.
Ransomware verbreitet sich außerdem über Trojaner, Drive-by-Downloads, bösartige Werbung auf kompromittierten Websites und gefälschte Software-Update-Aufforderungen. Dateien aus Peer-to-Peer-Netzwerken oder inoffiziellen Download-Seiten bergen ein besonders hohes Risiko.
Illegale Software-Aktivierungstools - allgemein als Cracks bezeichnet - sind eine weitere häufige Verbreitungsmethode. Benutzer, die raubkopierte Software aus zweifelhaften Quellen herunterladen, erhalten oft zusätzlich zu dem, was sie eigentlich wollten, Malware im Paket.
| Name | Coffin Locker Virus |
| Art Der Bedrohung | Ransomware, Krypto-Virus, Dateisperre |
| Erweiterung Verschlüsselter Dateien | .coffin |
| Lösegeldforderung | Desktop-Hintergrundbild, how_to_recover.coffin.txt |
| Kostenloser Entschlüsseler Verfügbar? | Nein |
| Kontakt Der Cyberkriminellen | coffin.locker@onionmail.org |
| Erkennungsnamen | Combo Cleaner (Trojan.GenericKD.81872564), ESET-NOD32 (Python/Filecoder.CXE Trojan), Kaspersky (HEUR:Trojan-Ransom.Python.Agent.gen), Malwarebyes (Ransom.FileCryptor.Python), Microsoft (Trojan:Win32/Ravartar!rfn), Vollständige Liste der Erkennungen (VirusTotal) |
| Symptome | Auf Ihrem Computer gespeicherte Dateien lassen sich nicht öffnen, zuvor funktionierende Dateien haben jetzt eine andere Erweiterung (zum Beispiel my.docx.locked). Auf Ihrem Desktop wird eine Lösegeldforderung angezeigt. Cyberkriminelle verlangen die Zahlung eines Lösegelds (normalerweise in Bitcoins), um Ihre Dateien zu entsperren. |
| Verbreitungsmethoden | Infizierte E-Mail-Anhänge (Makros), Torrent-Websites, bösartige Werbung. |
| Schaden | Alle Dateien sind verschlüsselt und können ohne Zahlung eines Lösegelds nicht geöffnet werden. Zusammen mit einer Ransomware-Infektion können zusätzliche passwortstehlende Trojaner und Malware-Infektionen installiert werden. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Wie schützt man sich vor Ransomware-Infektionen?
Seien Sie vorsichtig mit dem, was Sie online und in Ihrem Posteingang öffnen. Laden Sie Software nur von offiziellen Entwickler-Websites oder verifizierten App-Stores herunter, aktivieren und aktualisieren Sie sie über legitime Kanäle und lassen Sie stets ein seriöses Antivirenprogramm auf Ihrem System laufen.
Wenn Ihr Computer bereits mit Coffin Locker infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um diese Ransomware automatisch zu beseitigen.
Screenshot der Lösegeldforderung von Coffin Locker („how_to_recover.coffin.txt"):
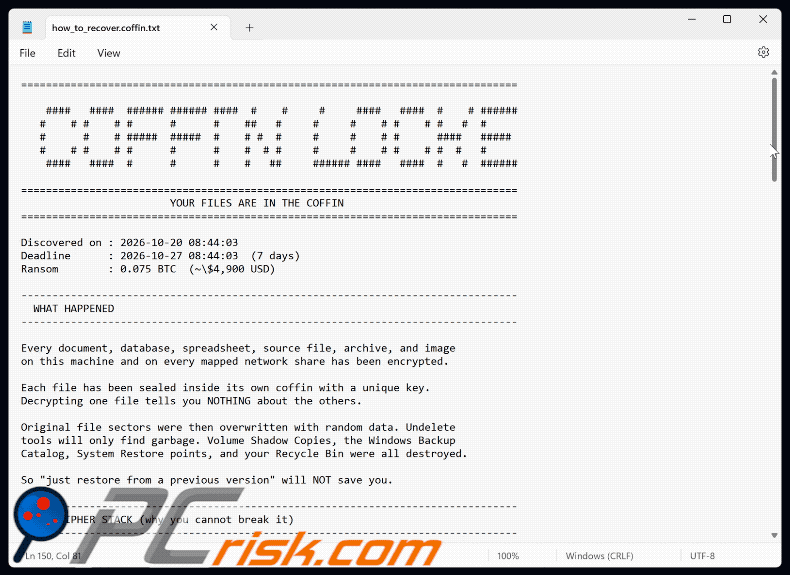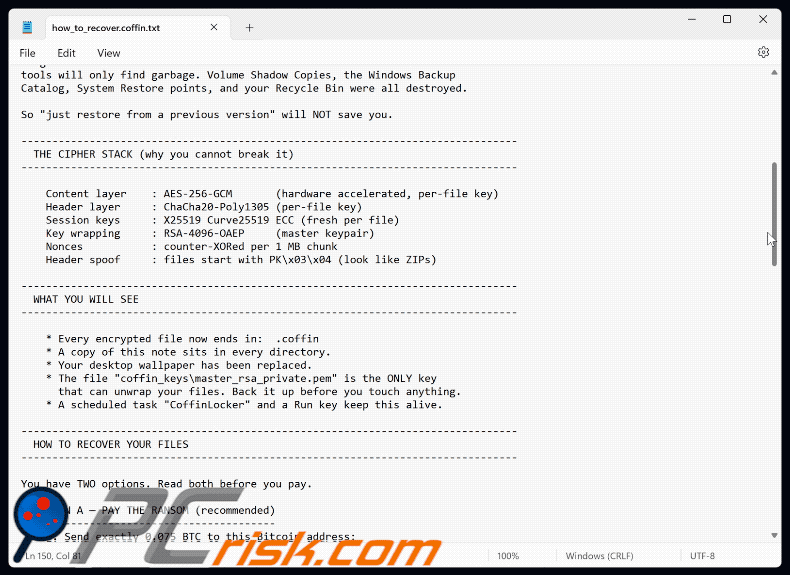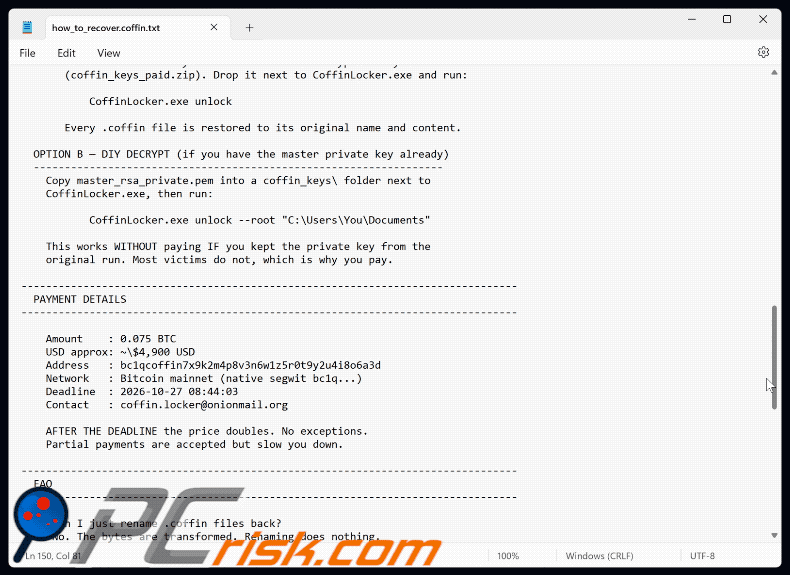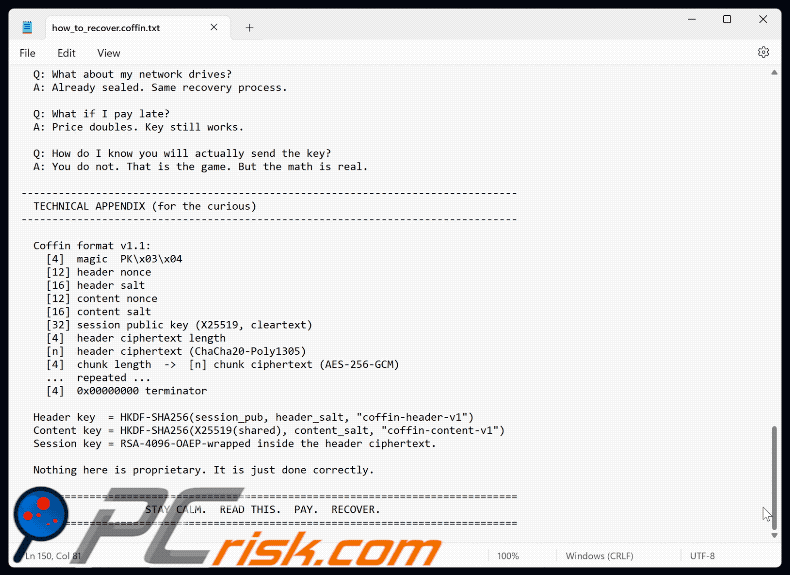
In dieser Lösegeldforderung angezeigter Text:
YOUR FILES ARE IN THE COFFIN
====================================================
Discovered on : 2026-10-20 08:44:03
Deadline: 2026-10-27 08:44:03 (7 days)
Ransom: 0.075 BTC (~$4,900 USD)----------------------------
WHAT HAPPENED
----------------------------
Every document, database, spreadsheet, source file, archive, and image
on this machine and on every mapped network share has been encrypted.
Each file has been sealed inside its own coffin with a unique key.
Decrypting one file tells you NOTHING about the others.
Original file sectors were then overwritten with random data. Undelete
tools will only find garbage. Volume Shadow Copies, the Windows Backup
Catalog, System Restore points, and your Recycle Bin were all destroyed.
So "just restore from a previous version" will NOT save you.----------------------------
THE CIPHER STACK (why you cannot break it)
----------------------------
Content layer: AES-256-GCM (hardware accelerated, per-file key)
Header layer : ChaCha20-Poly1305 (per-file key)
Session keys : X25519 Curve25519 ECC (fresh per file)
Key wrapping : RSA-4096-OAEP (master keypair)
Nonces : counter-XORed per 1 MB chunk
Header spoof : files start with PK\x03\x04 (look like ZIPs)----------------------------
WHAT YOU WILL SEE
----------------------------
* Every encrypted file now ends in: .coffin
* A copy of this note sits in every directory.
* Your desktop wallpaper has been replaced.
* The file "coffin_keys\master_rsa_private.pem" is the ONLY key
that can unwrap your files. Back it up before you touch anything.
* A scheduled task "CoffinLocker" and a Run key keep this alive.----------------------------
HOW TO RECOVER YOUR FILES
----------------------------
You have TWO options. Read both before you pay.
OPTION A — PAY THE RANSOM (recommended)
---------------------------------------
1. Send exactly 0.075 BTC to this Bitcoin address:
[bitcoin wallet address]
2. Email your BTC transaction ID (txid) AND the machine name to:
coffin.locker@onionmail.org
Subject line: COFFIN
You can reach this address from any normal email provider.
OnionMail also works over Tor if you prefer.
3. Within 24-48 hours you will receive the decryption key file
(coffin_keys_paid.zip). Drop it next to CoffinLocker.exe and run:
CoffinLocker.exe unlock
Every .coffin file is restored to its original name and content.
OPTION B — DIY DECRYPT (if you have the master private key already)
--------------
Copy master_rsa_private.pem into a coffin_keys\ folder next to
CoffinLocker.exe, then run:
CoffinLocker.exe unlock --root "C:\Users\You\Documents"
This works WITHOUT paying IF you kept the private key from the
original run. Most victims do not, which is why you pay.----------------------------
PAYMENT DETAILS
----------------------------
Amount: 0.075 BTC
USD approx: ~$4,900 USD
Address : [bitcoin wallet address]
Network : Bitcoin mainnet (native segwit bc1q...)
Deadline: 2026-10-27 08:44:03
Contact : coffin.locker@onionmail.org
AFTER THE DEADLINE the price doubles. No exceptions.
Partial payments are accepted but slow you down.----------------------------
FAQ
----------------------------
Q: Can I just rename .coffin files back?
A: No. The bytes are transformed. Renaming does nothing.
Q: What if I reboot?
A: Fine. Nothing is lost. The task re-runs and finishes any stragglers.
Q: What about my network drives?
A: Already sealed. Same recovery process.
Q: What if I pay late?
A: Price doubles. Key still works.
Q: How do I know you will actually send the key?
A: You do not. That is the game. But the math is real.----------------------------
TECHNICAL APPENDIX (for the curious)
----------------------------
Coffin format v1.1:
[4] magic PK\x03\x04
[12] header nonce
[16] header salt
[12] content nonce
[16] content salt
[32] session public key (X25519, cleartext)
[4] header ciphertext length
[n] header ciphertext (ChaCha20-Poly1305)
[4] chunk length -> [n] chunk ciphertext (AES-256-GCM)
... repeated ...
[4] 0x00000000 terminator
Header key = HKDF-SHA256(session_pub, header_salt, "coffin-header-v1")
Content key = HKDF-SHA256(X25519(shared), content_salt, "coffin-content-v1")
Session key = RSA-4096-OAEP-wrapped inside the header ciphertext.
Nothing here is proprietary. It is just done correctly.
====================================================
STAY CALM. READ THIS. PAY. RECOVER.
====================================================
Screenshot des Desktop-Hintergrundbilds von Coffin Locker:
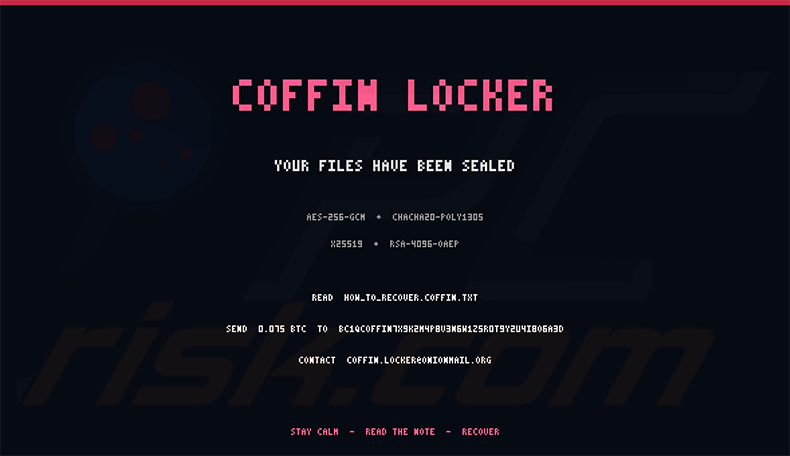
Text im Hintergrundbild:
COFFIN LOCKER
YOUR FILES HAVE BEEN SEALED
AES-256-GCM + CHACHA20-POLY1305
X25519 + RSA-4096-0AEP
READ HOW_TO_RECOVER.COFFIN.TXT
SEIND 0.076 BTC TO [bitcoin wallet address]
CONTACT COFFIN.LOCKEREONIONMAIL.ORG
STAY CALM - READ THE NOTE - RECOVER
Entfernung der Coffin Locker Ransomware:
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Das Video zeigt, welche Schritte im Falle einer Ransomware-Infektion unternommen werden sollten:
Schnellmenü:
- Was ist Coffin Locker Virus?
- SCHRITT 1. Ransomware den Behörden melden.
- SCHRITT 2. Isolation des infizierten Geräts.
- SCHRITT 3. Die Ransomware-Infektion erkennen.
- SCHRITT 4. Nach Entschlüsselungswerkzeugen für Ransomware suchen.
- SCHRITT 5. Dateien mit Datenwiederherstellungswerkzeugen wiederherstellen.
- SCHRITT 6. Datensicherungen erzeugen.
Wenn Sie Opfer eines Ransomware-Angriffs sind, empfehlen wir, dass Sie diesen Vorfall den Behörden melden. Indem Sie den Strafverfolgungsbehörden diese Informationen zur Verfügung stellen, helfen Sie Cyberkriminalität zu verfolgen und möglicherweise bei der Anklage gegen die Angreifer zu helfen. Hier ist eine Liste von Behörden, an die Sie einen Ransomware-Angriff melden sollten. Für die vollständige Liste örtlicher Cybersicherheitszentren und Informationen darüber, wie Sie einen Ransomware-Angriffe melden sollten, lesen Sie diesen Artikel.
Liste örtlicher Behörden, an die Ransomware-Angriffe gemeldet werden sollten (wählen Sie eine abhängig von Ihrer Heimatadresse):
 USA - Internet Crime Complaint Centre IC3
 Vereinigtes Königreich - Action Fraud
 Spanien - Policía Nacional
 Frankreich - Ministère de l'Intérieur
 Deutschland - Polizei
 Italien - Polizia di Stato
 Die Niederlande - Politie
 Polen - Policja
 Portugal - Polícia Judiciária
Isolation des infizierten Geräts:
Einige Ransomware-artige Infektionen werden entwickelt, um Dateien innerhalb externer Speichergeräte zu verschlüsseln und sich sogar im gesamten lokalen Netzwerk zu verbreiten. Aus diesem Grund ist es sehr wichtig das infizierte Gerät (Computer) so bald wie möglich zu isolieren.
Schritt 1: Trennen Sie das Gerät vom Internet.
Der einfachste Weg einen Computer vom Internet zu trennen ist, das Ethernet-Kabel von der Hauptplatine zu trennen. Einige Geräte sind jedoch über ein drahtloses Netzwerk verbunden und für einige Benutzer (speziell diejenigen, die nicht besonders technisch versiert sind), kann das Trennen von Kabeln Probleme bereiten. Daher können Sie das System auch manuell über die Systemsteuerung trennen:
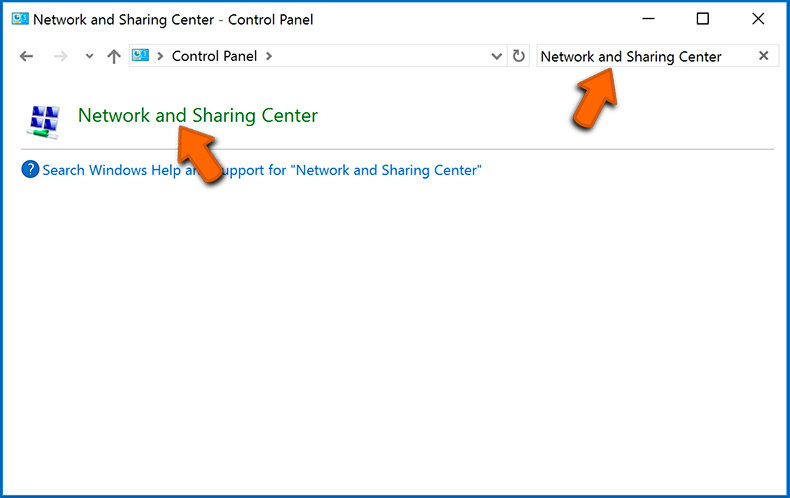
Navigieren Sie zu „Systemsteuerung", klicken Sie auf die Suchleiste in der oberen rechten Ecke des Bildschirms, geben Sie „Netzwerk- und Freigabecenter" ein und wählen Sie Suchergebnis:
Klicken Sie auf die Option „Adaptereinstellungen ändern“ in der oberen linken Ecke des Fensters:
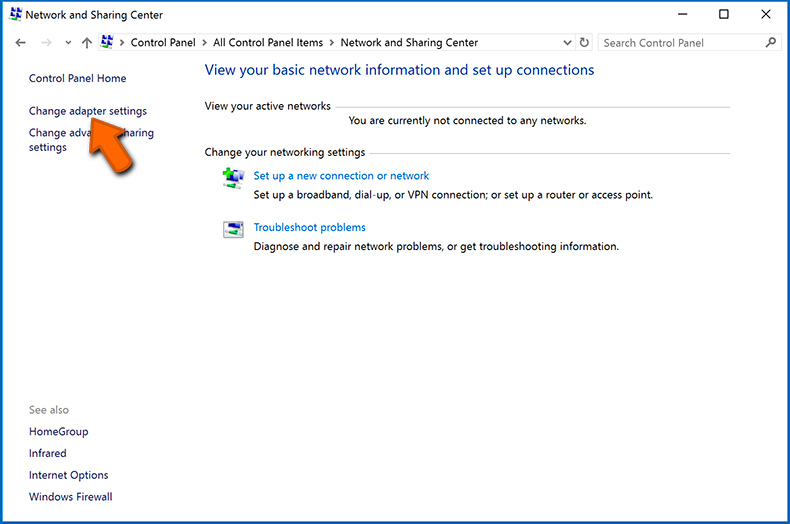
Klicken Sie mit der rechten Maustaste auf jeden Verbindungspunkt und wählen Sie „Deaktivieren“ aus. Nach der Deaktivierung, wird das System nicht mehr mit dem Internet verbunden sein. Um die Verbindungspunkt wieder zu aktivieren, klicken Sie einfach erneut mit der rechten Maustaste darauf und wählen Sie „Aktivieren“.
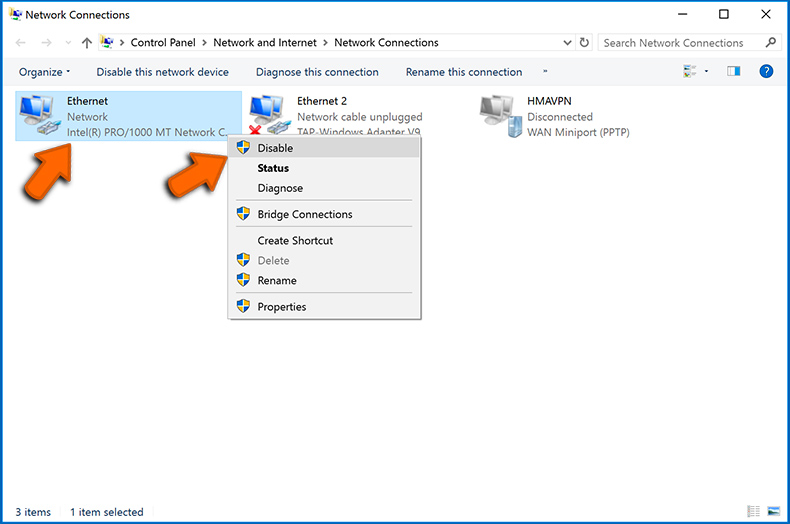
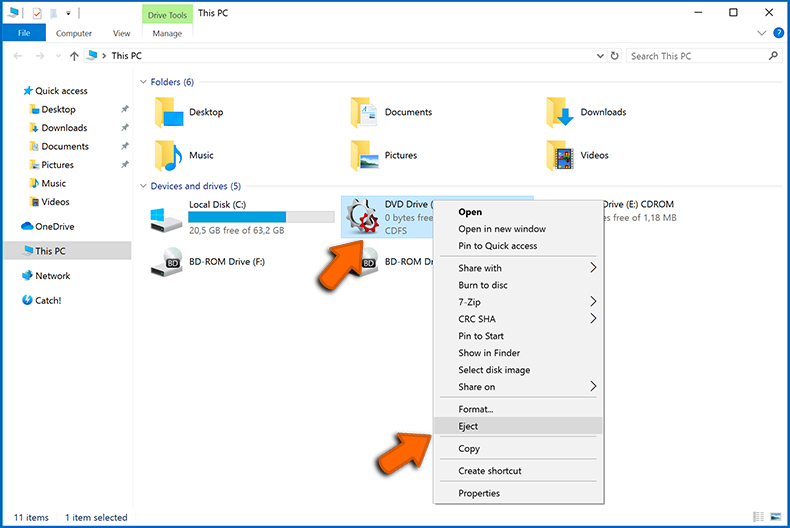
Wie oben erwähnt, könnte Ransomware Daten verschlüsseln und alle Speichergeräte infiltrieren, die mit dem Computer verbunden sind. Aus diesem Grund sollten alle externen Speichergeräte (USB-Sticks, tragbare Festplatten, etc.) sofort getrennt werden. Wir raten Ihnen jedoch dringend, jedes Gerät vor dem Trennen auszuwerfen, um Datenkorruption zu vermeiden:
Navigieren Sie zu „Mein Computer“, klicken Sie mit der rechten Maustaste auf jedes verbundene Gerät und wählen Sie „Auswerfen“ aus:
Schritt 3: Melden Sie sich von allen Cloud-Speicherkonten ab.
Einige Ransomware-Arten könnten Software entführen, die mit Daten innerhalb ‚“der Cloud“ zu tun hat. Daher könnten die Daten korrupt/verschlüsselt sein. Aus diesem Grund sollten Sie sich bei allen Cloud-Speicherkonten, innerhalb von Browsern und verwandter Software, abmelden. Sie sollten auch erwägen die Cloud-Management-Software vorübergehend zu deinstallieren, bis die Infektion vollständig entfernt ist.
Erkennung der Ransomware-Infektion:
Um ordnungsgemäß mit einer Infektion umzugehen, muss man sie zuerst erkennen. Einige Ransomware-Infektion verwenden Lösegeldfordernde Nachrichten als Einleitung (sie die WALDO Ransomware Textdatei unten).
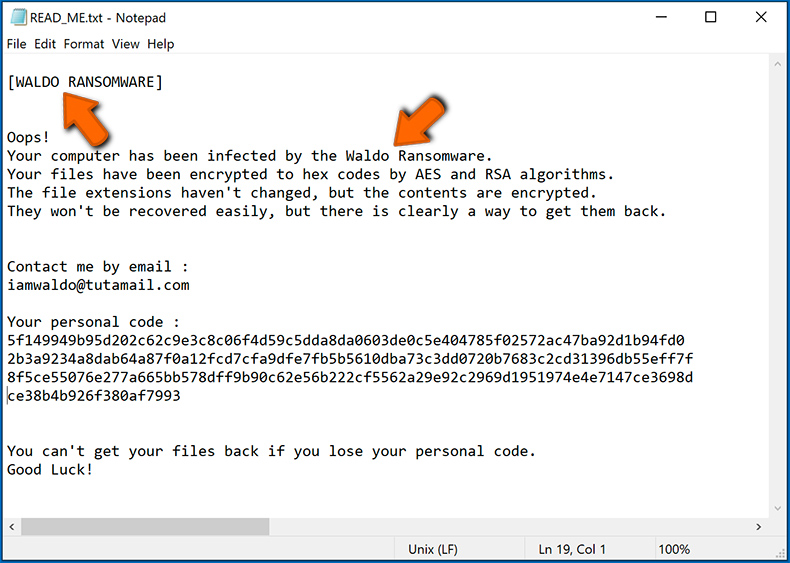
Dies ist jedoch selten. In dem meisten Fällen liefern Ransomware-Infektion direktere Nachrichten, die einfach besagen, dass Daten verschlüsselt sind und dass die Opfer irgendein Lösegeld zahlen müssen. Bedenken Sie, dass Ransomware-artige Infektionen typischerweise Nachrichten mit verschiedenen Dateinamen erzeugen (zum Beispiel „_readme.txt“, „READ-ME.txt“, „DECRYPTION_INSTRUCTIONS.txt“, „DECRYPT_FILES.html“, etc.). Daher scheint die Nutzung der Lösegeldnachricht ein guter Weg zu sein, die Infektion zu erkennen. Das Problem ist, dass die meisten dieser Namen allgemein sind und einige Infektionen die gleichen Namen verwenden, obwohl die gelieferten Nachrichten verschieden sind und die Infektionen selbst sind nicht verwandt. Daher kann die Verwendung des Dateinamens der Nachricht ineffektiv sein und sogar zum dauerhaften Datenverlust führen (zum Beispiel indem man versucht Daten mit Werkzeugen für unterschiedliche Ransomware-Infektionen zu entschlüsseln. Benutzer beschädigen wahrscheinlich Dateien dauerhaft und die Entschlüsselung wird nicht mehr möglich sein, sogar mit dem richtigen Werkzeug).
Ein weiterer Weg eine Ransomware-Infektion zu erkennen ist die Prüfung der Dateierweiterung, die jeder verschlüsselten Datei anhängt. Ransomware-Infektionen werden oft nach der Erweiterung benannt, die sie anhängen (siehe von Qewe Ransomware verschlüsselte Dateien unten).
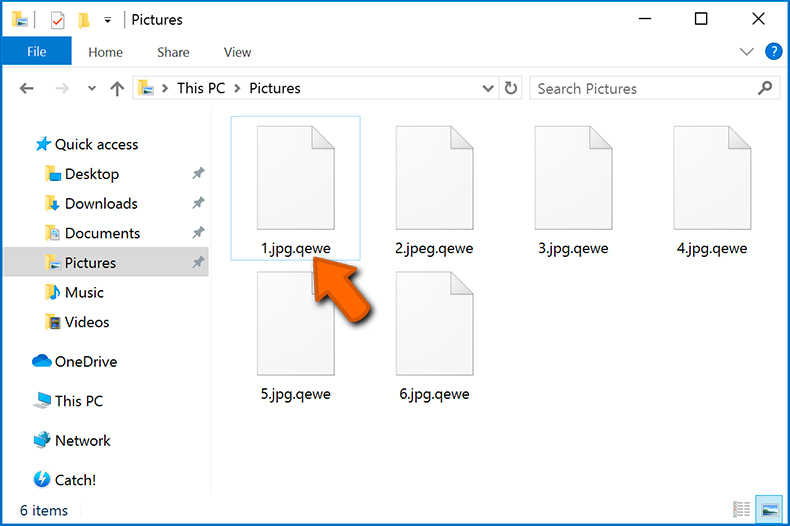
Diese Methode ist jedoch nur effektiv, wenn die angehängte Erweiterung einzigartig ist - viele Ransomware-Infektion hängen eine allgemeine Erweiterung an (zum Beispiel „.encrypted“, „.enc“, „.crypted“, „.locked“, etc.). In diesen Fällen wird die Erkennung von Ransomware durch ihre angehängte Erweiterung unmöglich.
Einer der leichtesten und schnellsten Wege, um eine Ransomware-Infektion zu erkennen, ist die Benutzung der ID Ransomware Webseite. Dieser Dienst unterstützt die meisten bestehenden Ransomware-Infektionen. Die Opfer laden einfach eine Lösegeldnachricht hoch und/oder eine verschlüsselte Datei (wir raten Ihnen, wenn möglich, beides hochzuladen).
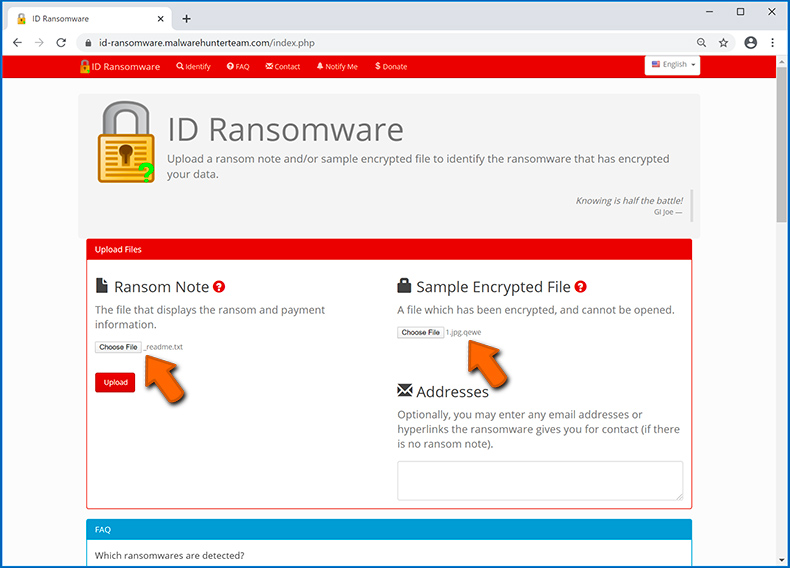
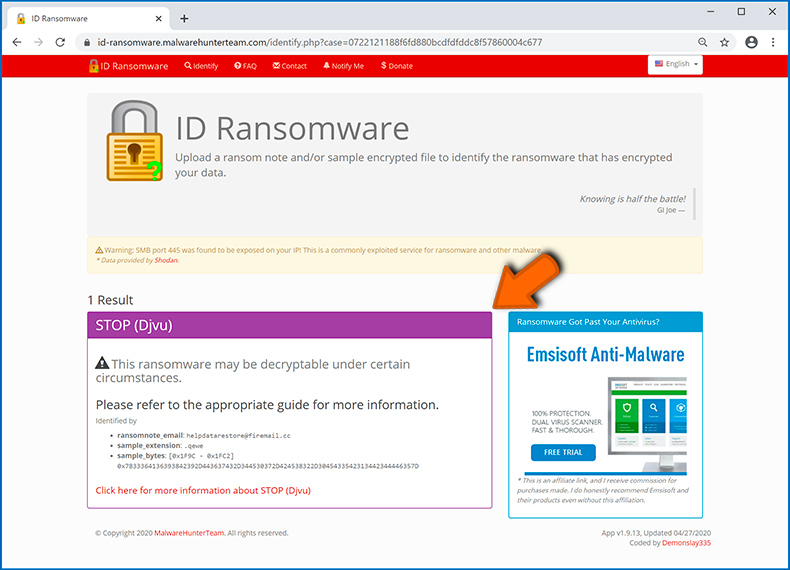
Die Ransomware wird innerhalb von Sekunden erkannt und Ihnen werden verschiedene Details geboten, wie der Name der Malware-Familie, zu der die Infektion gehört, ob sie entschlüsselbar ist und so weiter.
Beispiel 1 (Qewe [Stop/Djvu] Ransomware):
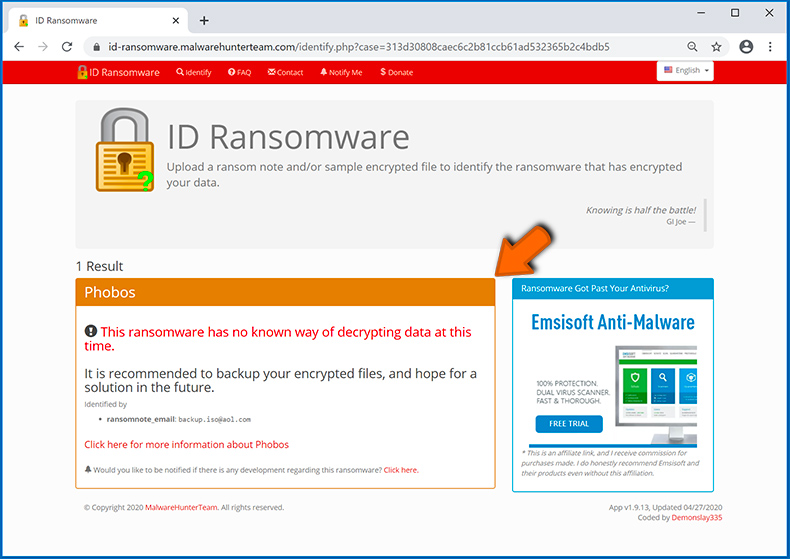
Beispiel 2 (.iso [Phobos] Ransomware):
Wenn Ihre Daten durch eine Ransomware verschlüsselt sind, die nicht von ID Ransomware unterstützt wird, können Sie im Internet suchen, indem Sie bestimmte Schlüsselwörter benutzen (zum Beispiel Titel der Lösegeldnachricht, Dateierweiterung, bereitgestellte Kontakt-E-Mails, Kryptowallet Adressen, etc.)
Nach Ransomware-Entschlüsselungswerkzeugen suchen:
Verschlüsselungsalgorithmen, die von den meisten Ransomware-artigen Infektionen benutzt werden, sind sehr ausgefeilt und, falls die Verschlüsselung ordnungsgemäß ausgeführt wird, kann nur der Entwickler die Daten wiederherstellen. Der Grund dafür ist, dass die Verschlüsselung eine speziellen Schlüssel erfordert, der während der Verschlüsselung erzeugt wird. Daten ohne den Schlüssel wiederherzustellen ist unmöglich. In den meisten Fällen speichern Cyberkriminelle Schlüssel auf einem externen Server, anstatt die infizierte Maschine als Host zu benutzen. Dharma (CrySis), Phobos und andere Familien hochentwickelter Ransomware-Infektionen sind praktisch fehlerlos, weshalb Daten, ohne Mitwirken der Entwickler wiederherzustellen, einfach unmöglich ist. Trotzdem gibt es Dutzende von Ransomware-artigen Infektionen, die schlecht entwickelt sind und mehrere Fehler enthalten (zum Beispiel die Benutzung identischer Verschlüsselungs-/Entschlüsselungschlüssel für jedes Opfer, örtlich gespeicherte Schlüssel, etc.). Daher prüfen Sie immer auf verfügbare Entschlüsselungswerkzeuge für jede Ransomware, die Ihren Computer infiltriert.
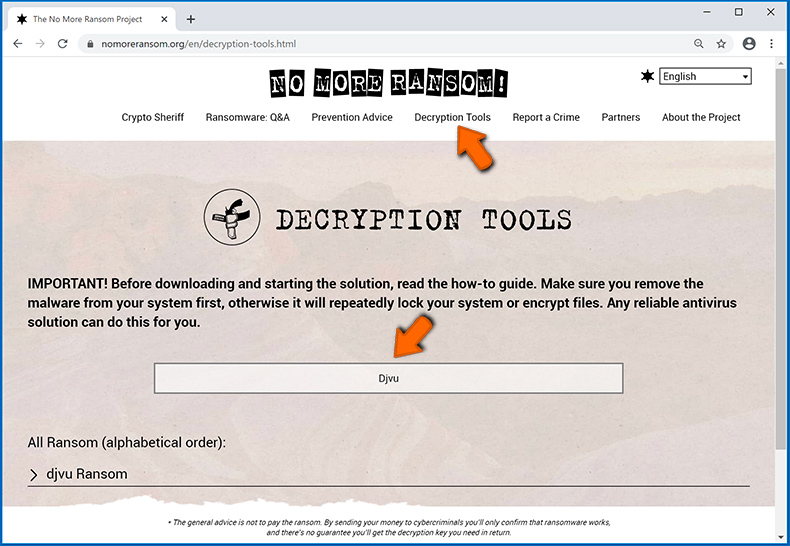
Das richtige Entschlüsselungswerkzeug im Internet zu finden, kann sehr frustrierend sein. Aus diesen Grund empfehlen wir die Benutzung von No More Ransom Project wo die Identifizierung der Ransomware-Infektion nützlich ist. Die Webseite "No More Ransom Project" enthält eine Abschnitt "Entschlüsselungswerkzeuge" mit einer Suchleiste. Geben Sie den Namen der erkannten Ransomware ein und alle verfügbaren Entschlüsselungswerkzeuge (wenn es sie gibt) werden aufgeführt.
Dateien mit Datenwiederherstellungswerkzeugen wiederherstellen:
Abhängig von der Situation (Qualität der Ransomware-Infektion, Art des verwendeten Verschlüsselungsalgorithmus, etc.), könnte die Wiederherstellung der Daten mit bestimmten Drittparteien-Werkzeugen möglich sein. Daher raten wir Ihnen das von CCleaner entwickelte Werkzeug Recuva zu verwenden. Dieses Werkzeug unterstützt über tausend Datentypen (Grafiken, Video, Audio, Dokumente, etc.) und ist sehr intuitiv (geringes Wissen reicht, um Daten wiederherzustellen). Zusätzlich ist die Wiederherstellungsfunktion völlig kostenlos.
Schritt 1: Führen Sie eine Scan durch.
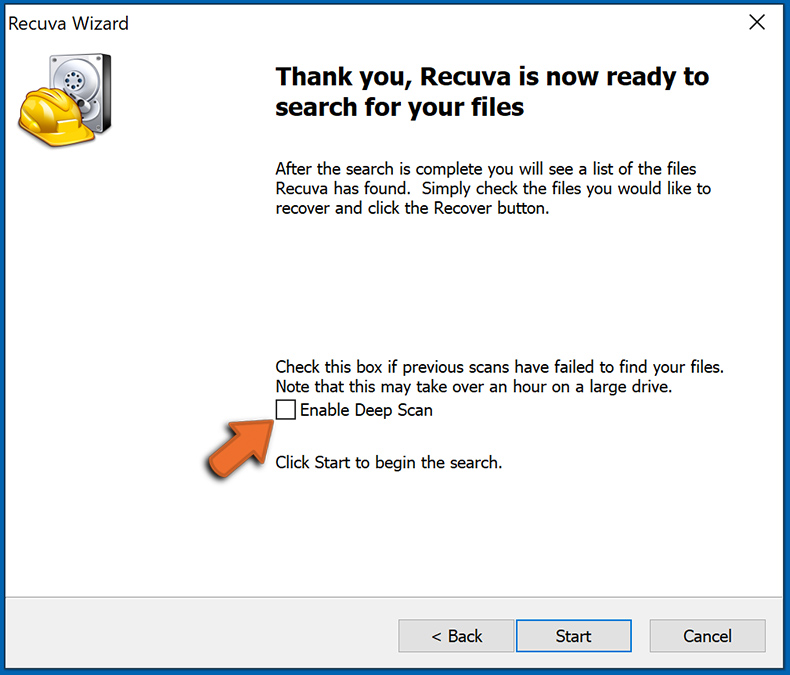
Führen Sie die Recuva Anwendung aus und befolgen Sie den Assistenten. Sie werden mit mehreren Fenstern aufgefordert, die Ihnen ermöglichen zu wählen, nach welchen Dateitypen Sie suchen, welche Orte gescannt werden sollten, etc. Sie müssen nur die Optionen wählen, die Sie suchen und mit dem Scan beginnen. Wir raten Ihnen den "Vollständigen Scan" zu aktivieren, bevor Sie starten, da sonst die Möglichkeiten der Anwendung zum Scannen eingeschränkt werden.
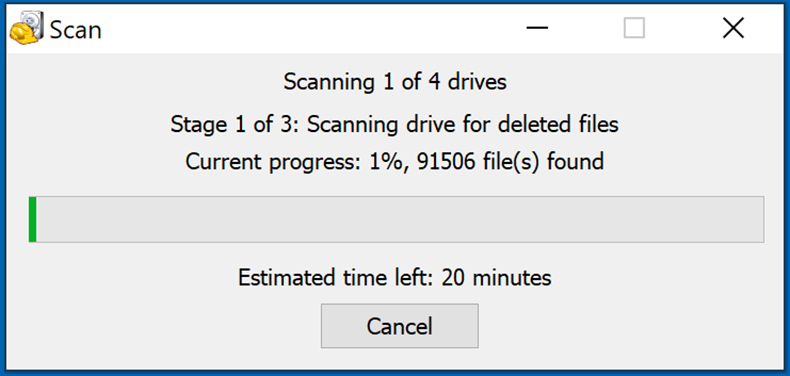
Warten Sie, bis Recuva den Scan abgeschlossen hat. Die Dauer des Scans hängt vom Volumen der Dateien ab (sowohl in Quantität als auch Größe), die Sie scannen (zum Beispiel der Scan mehrerer hundert Gigabyte könnte über eine Stunde dauern). Seien Sie daher während des Scanprozesses geduldig. Wir raten auch davon ab, bestehende Dateien zu modifizieren oder zu löschen da dies den Scan stören kann. Wenn Sie zusätzliche Daten hinzufügen, (zum Beispiel Dateien/Inhalte herunterladen) während Sie scannen, wird dies den Prozess verlängern:
Schritt 2: Daten wiederherstellen.
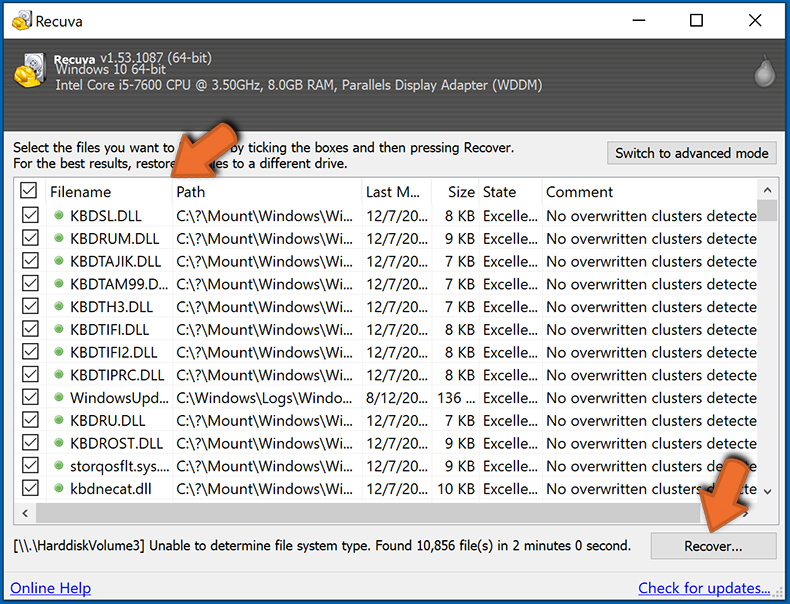
Nachdem der Prozess abgeschlossen ist, wählen Sie die Ordner/Dateien, die Sie wiederherstellen möchten und klicken Sie einfach auf "Wiederherstellen". Beachten Sie, dass auf Ihr Speicherlaufwerk einigen freien Platz braucht, um Daten wiederherzustellen:
Datensicherungen erzeugen:
Ordnungsgemäßes Dateimanagement und das Erstellen von Datensicherungen sind unerlässlich für die Datensicherheit. Daher sollten Sie immer sehr vorsichtig sein und vorausdenken.
Partitionsverwaltung: Wir empfehlen, dass Sie Ihre Daten in mehrfachen Partitionen speichern und es vermeiden wichtige Dateien innerhalb der Partition zu speichern, die das vollständige Betriebssystem enthält. Wenn Sie in eine Situation kommen, in der Sie das System nicht hochfahren können und gezwungen sind, die Festplatte, die auf dem das Betriebssystem installiert, ist zu formatieren (hier verstecken sich in den meisten Fällen Malware-Infektionen), werden alle Daten verlieren, die auf dieser Festplatte gespeichert sind. Dies ist der Vorteil mehrfacher Partitionen: Wenn Sie das gesamte Speichergerät einer einzelnen Partition zugewiesen haben, sind Sie gezwungen alles zu löschen, aber die Erzeugung mehrfacher Partitionen und die ordnungsgemäße Zuweisung der Daten macht es Ihnen möglich, solche Probleme zu vermeiden. Sie können eine einzelne Partition leicht formatieren ohne die anderen zu beeinflussen. Daher wird eine gereinigt, die anderen bleiben unberührt und Ihre Daten werden gespeichert. Die Partitionsverwaltung ist sehr einfach und Sie können alle nötigen Informationen auf der Microsoft Dokumentationswebseite finden.
Datensicherungen: Eine der zuverlässigsten Datensicherungsmethoden ist die Verwendung eines externen Speichergeräts und dies zu trennen. Kopieren Sie Ihre Daten auf eine externe Festplatte, USB-Stick, SSD, HDD oder jedes andere Speichermedium. Trennen und speichern Sie es an einem warmen Ort, vor direkter Sonneneinstrahlung und extremen Temperaturen geschützt. Diese Methode ist jedoch ziemlich effizient, da Datensicherungen und Updates regelmäßig gemacht werden müssen. Sie können auch einen Cloud-Dienst oder einen externen Server benutzen. Hier ist eine Internetverbindung nötig, bei der es immer die Möglichkeit einer Sicherheitslücke gibt, obwohl das selten vorkommt.
Wir empfehlen die Nutzung von Microsoft OneDrive zur Sicherung Ihrer Dateien. OneDrive lässt Sie Ihre persönlichen Dateien und Daten in der Cloud speichern, Dateien über mehrere Computer und Mobilgeräte hinweg zu synchronisieren, ermöglicht Ihnen den Zugriff auf und die Bearbeitung Ihrer Dateien von all Ihren Windows-Geräten. OneDrive lässt Sie Dateien speichern, teilen und eine Vorschau erstellen, auf den Downloadverlauf zugreifen, Dateien bewegen, löschen und umbenennen, sowie neue Ordner zu erstellen und vieles mehr.
Sie können Ihre wichtigsten Ordner und Dateien auf Ihrem PC sichern (Ihren Desktop, Dokument und Bilderordner). Einige der bemerkenswertesten Merkmale von OneDrive sind die Datei-Versionierung, die ältere Versionen von Dateien für bis zu 30 Tage erhält. OneDrive hat einen Papierkorb, in dem alle Ihre gelöschten Dateien für begrenzte Zeit gespeichert werden. Gelöschte Dateien werden nicht als Teil der Benutzerzuweisung gezählt.
Der Dienst wird mit HTML5-Technologien erstellt und erlaubt Ihnen das Hochladen von Dateien bis zu 300 MB über Drag und Drop in den Internetbrowser oder bis zu 10 GB über die OneDrive Desktopanwendung. Mit OneDrive können Sie gesamte Ordner als einzelne ZIP-Datei herunterladen, mit bis zu 10.000 Dateien, obwohl 15 GB pro einzelnem Download nicht überschritten werden können.
OneDrive hat 5 GB freien Speicherplatz mit zusätzlichen 100 GB, 1 TB und 6 TB Speicheroptionen, die für eine Gebühr für ein Abonnement verfügbar sind. Sie können einen dieser Speicheroptionen erhalten, indem Sie entweder zusätzlichen Speicher separat oder mit einem Office 365 Abonnement kaufen.
Eine Datensicherungen erstellen:
Der Datensicherungsprozess ist der gleiche für alle Dateitypen und Ordner. So können Sie Ihre Dateien mit Microsoft OneDrive sichern.
Schritt 1: Wählen Sie die Dateien/Ordner, die Sie sichern möchten.
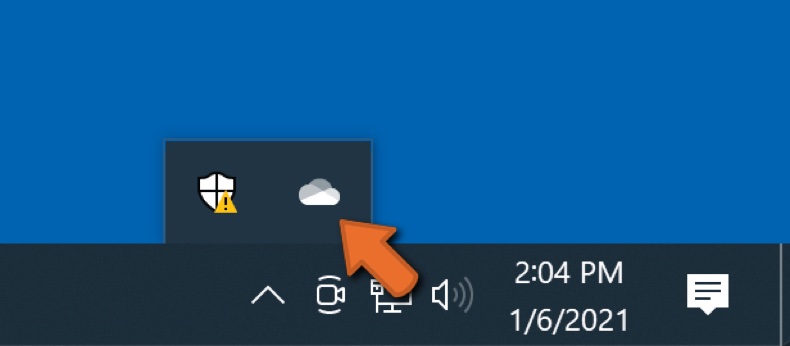
Klicken Sie auf die OneDrive Cloud Schaltfläche, um das OneDrive Menü zu öffnen. In diesem Menü können Sie Ihre Datensicherungseinstellungen individualisieren.
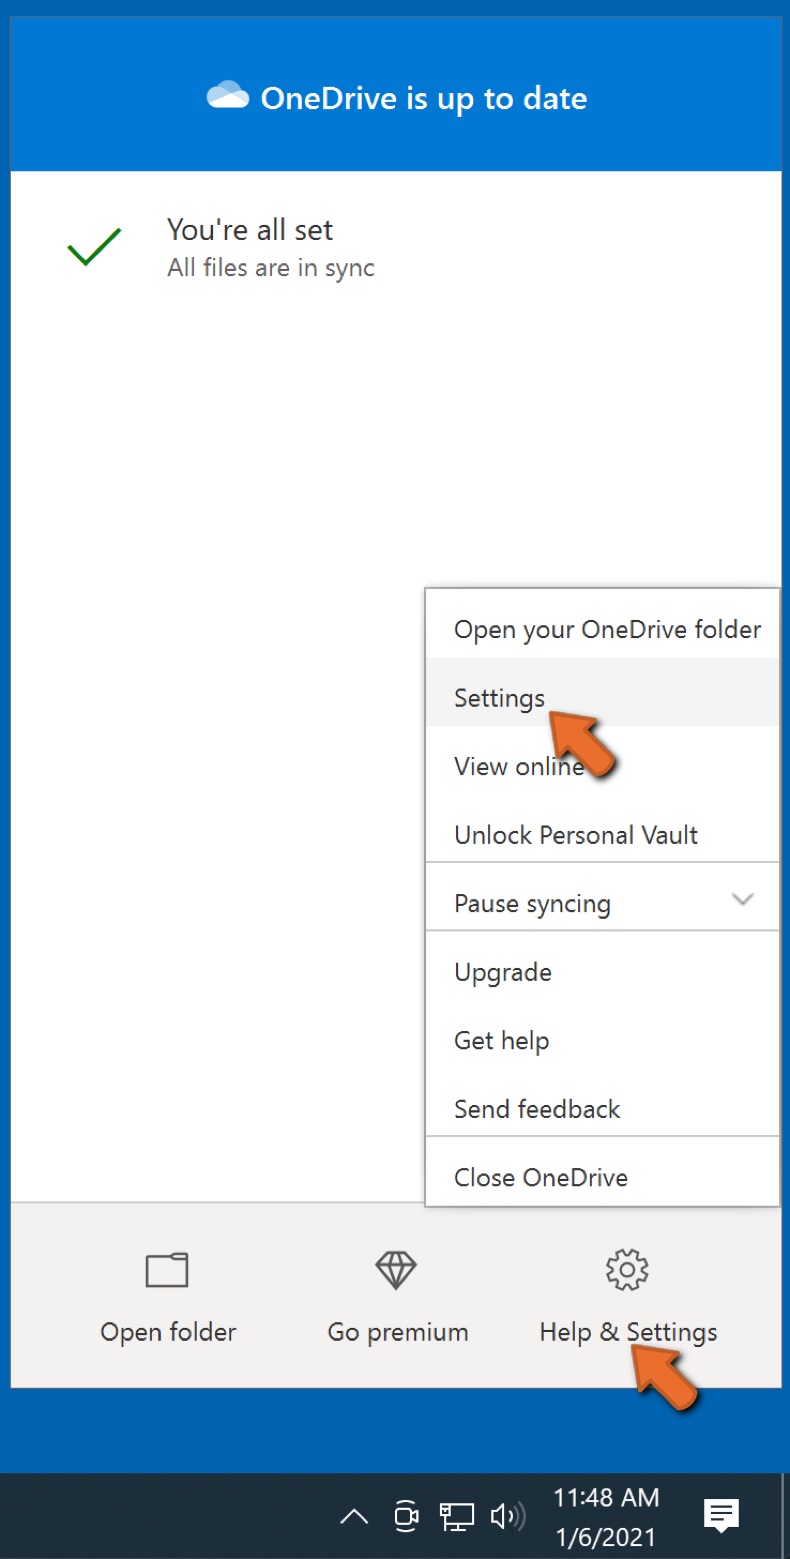
Klicken Sie auf Hilfe und Einstellungen und wählen Sie dann Einstellungen vom Drop-Down-Menü.
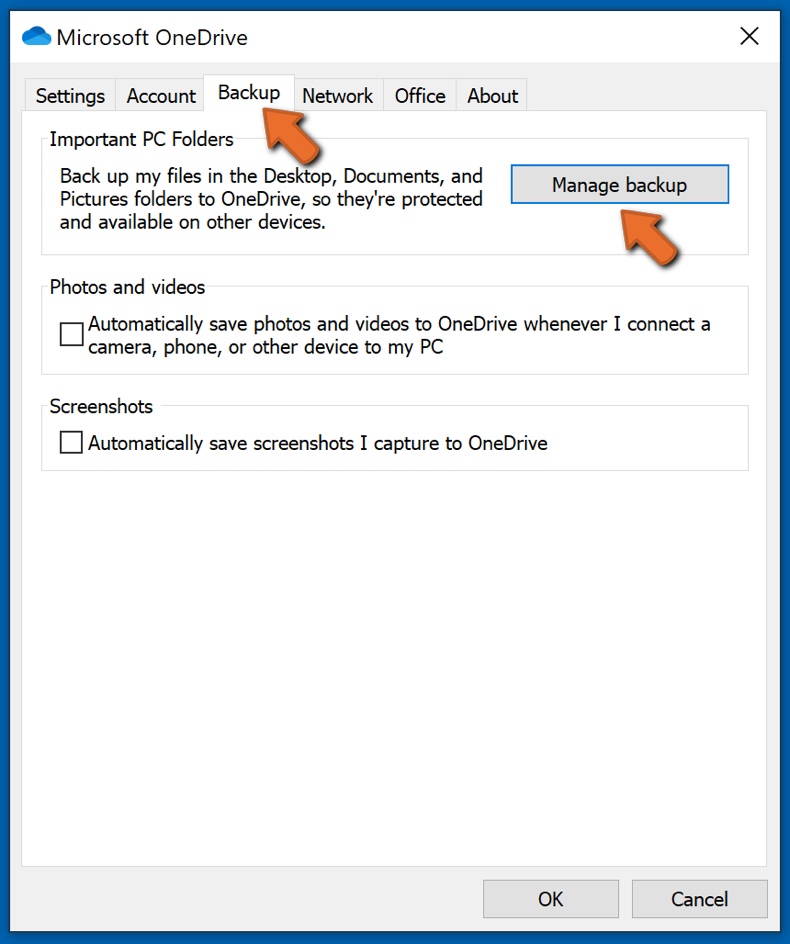
Gehen Sie zur Registerkarte Datensicherung und klicken Sie auf Datensicherung verwalten.
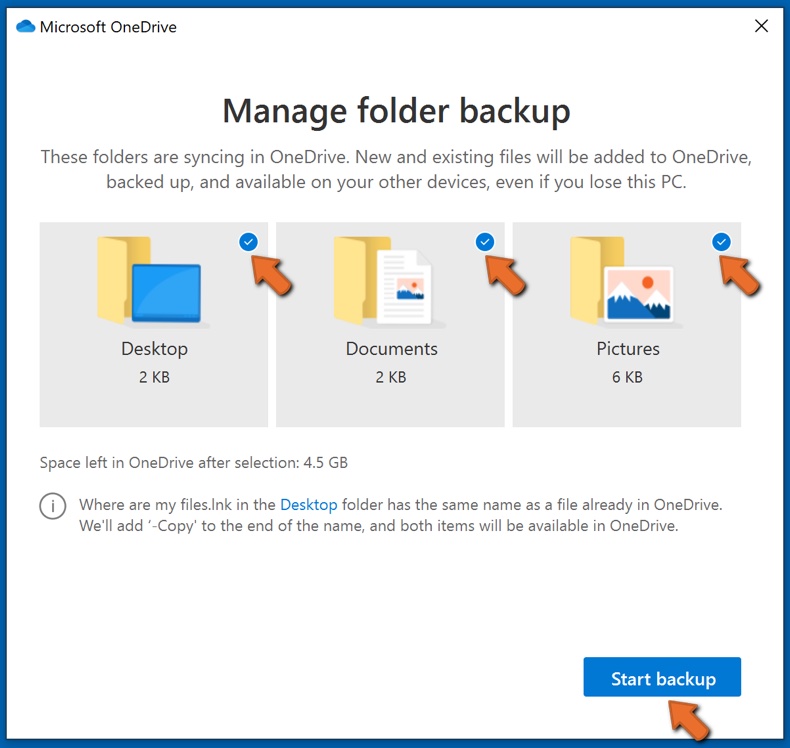
In diesem Menü können Sie wählen den Desktop zu sichern und alle seine Dateien und Dokumente und Bilder Ordner, ebenfalls mit alle diesen Dateien in ihnen. Klicken Sie auf Datensicherung starten.
Wenn Sie jetzt eine Datei oder einen Ordner in die Desktop-, Dokumente- und Bilderordner hinzufügen, werden sie automatisch in OneDrive gesichert.
Um Ordner und Dateien nicht in die oben genannten Orte hinzuzufügen, fügen Sie diese manuell hinzu.
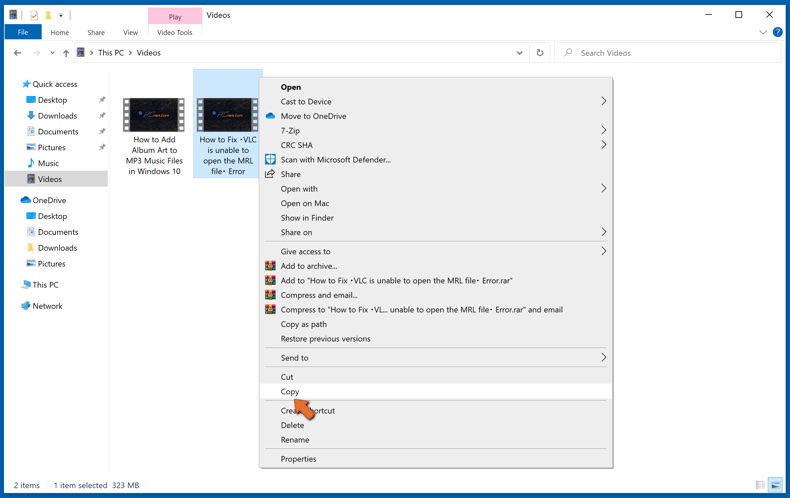
Öffnen Sie die Datei-Suchmaschine und navigieren Sie an den Ort des Ordners/der Datei, die Sie sichern möchten. Wählen Sie einen Punkt, klicken Sie mit der rechten Maustaste darauf und klicken Sie auf Kopieren.
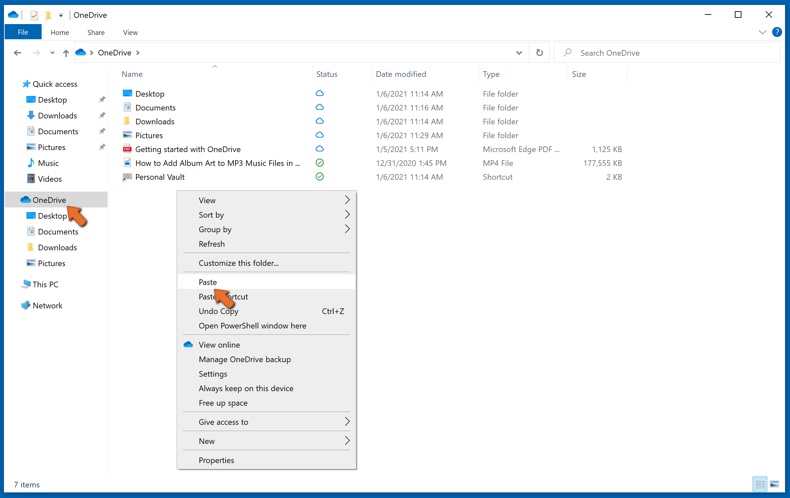
Dann navigieren Sie zu OneDrive, klicken Sie mit der rechten Maustaste irgendwo in das Fenster und klicken Sie auf Einfügen. Alternativ können Sie eine Datei einfach in OneDrive ziehen und fallenlassen. OneDrive erzeugt automatisch eine Datensicherung des Ordners/der Datei.
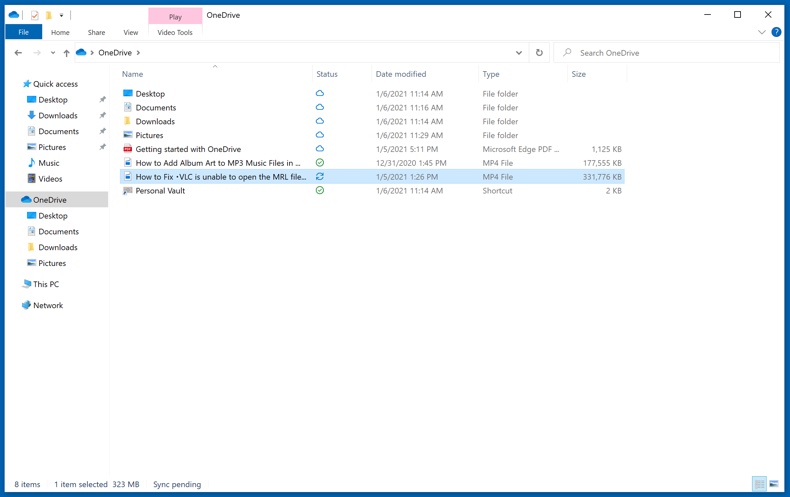
Alle dem OneDrive Ordner hinzugefügten Dateien, werden automatisch in die Cloud gesichert. Der grüne Kreis mit dem Häkchen darin zeigt an, dass die Datei sowohl örtlich als auch auf OneDrive verfügbar ist und dass die Dateiversion für beide gleich ist. Die blaue Cloud-Symbol zeigt an, dass die Datei noch nicht synchronisiert wurde und nur auf OneDrive verfügbar ist. Das Synchronisations-Symbol zeigt an, dass die Datei aktuell synchronisiert wird.
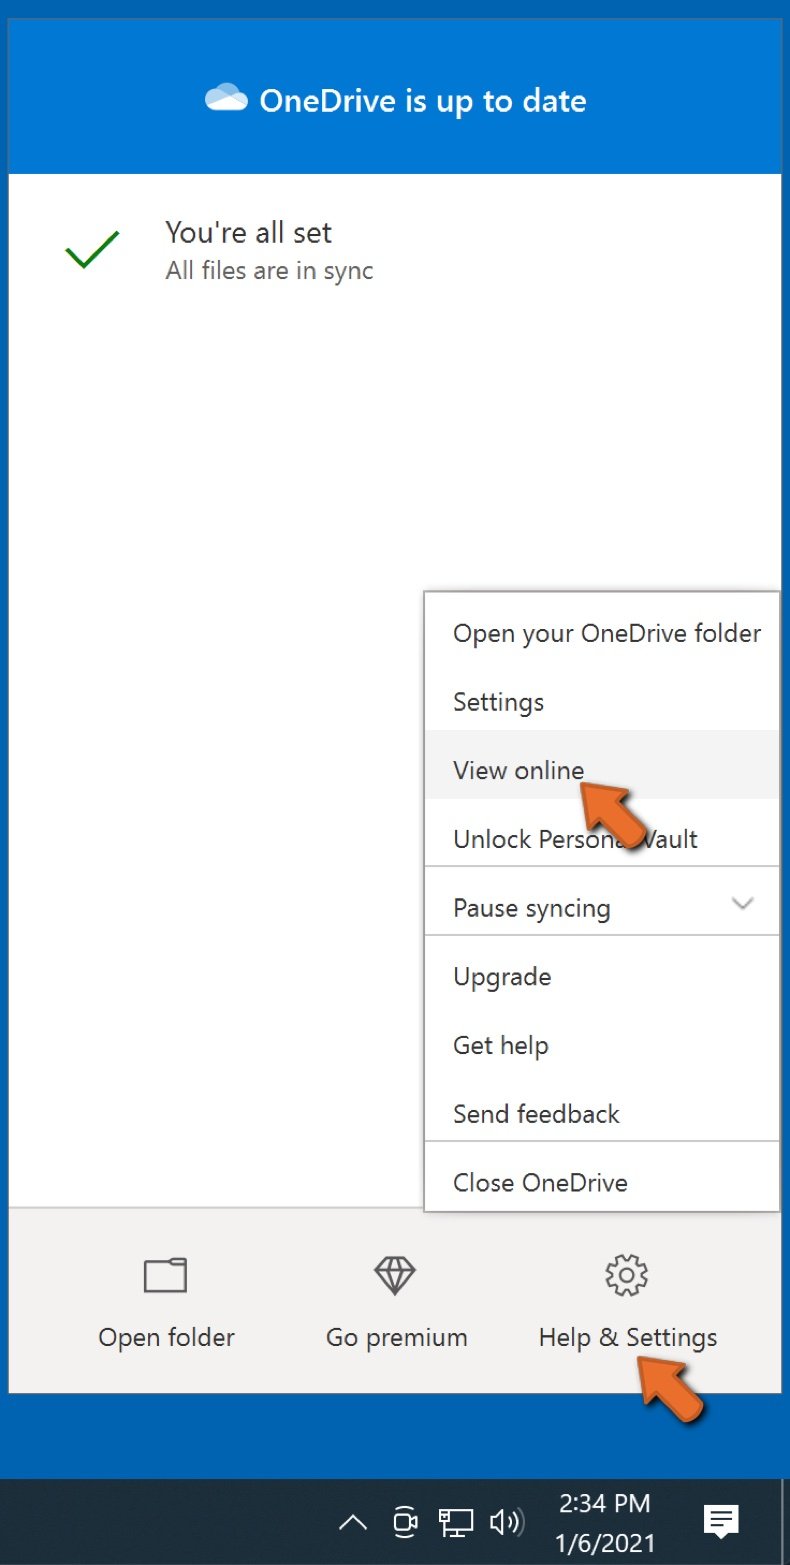
Um auf Dateien zuzugreifen, die nur online auf OneDrive liegen, gehen Sie zum Hilfe und Einstellungen Drop-Down-Menü und wählen Sie Online anzeigen.
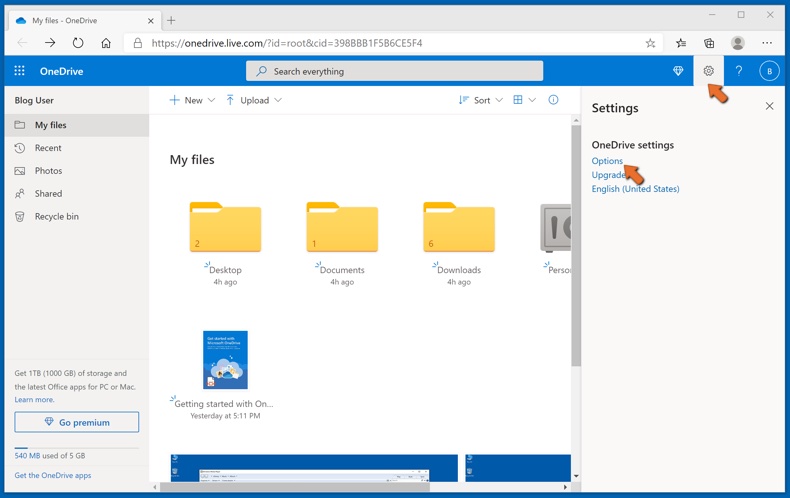
Schritt 2: Korrupte Dateien wiederherstellen.
OneDrive stellt sicher, dass die Dateien synchronisiert bleiben, so dass die Version der Datei auf dem Computer die gleich ist, wie die in der Cloud. Wenn Ransomware jedoch Ihre Dateien beschädigt hat, können Sie die OneDrive Versionsverlauf Funktion nutzen, die Ihnen die Wiederherstellung der Versionen vor der Verschlüsselung ermöglicht.
Microsoft 365 hat eine Ransomware-Erkennungsfunktion, die Sie benachrichtig, wenn Ihre OneDrive Dateien angegriffen wurden und führt Sie durch den Prozess Ihre Dateien wiederherzustellen. Es muss gesagt werden, dass Sie, falls Sie keine kostenpflichtiges Abonnement von Microsoft 365 haben, nur eine Erkennung und eine Wiederherstellung kostenlos ist.
Wenn Ihre OneDrive Dateien gelöscht, beschädigt oder durch Malware infiziert werden, können Sie Ihr gesamtes OneDrive auf eine vorherigen Zustand wiederherstellen. So können Sie Ihre gesamte OneDrive wiederherstellen:
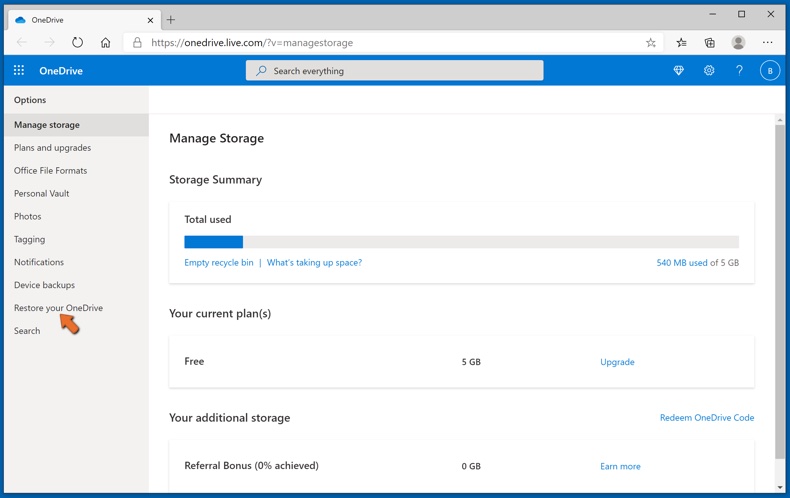
1. Wenn Sie mit einem persönlichen Konto angemeldet sind, klicken Sie auf Einstellungen Zahnrad oben auf der Seite. Klicken Sie dann auf Optionen und wählen Sie Ihre OneDrive wiederherstellen aus.
Wenn Sie mit einem Arbeits- oder Schulkonto angemeldet sind, klicken Sie auf Einstellungen Zahnrad oben auf der Seite. Klicken Sie dann auf Ihre OneDrive wiederherstellen.
2. Auf der Seite "Ihre OneDrive wiederherstellen", wählen Sie ein Datum aus der Drop-Down-Liste. Beachten Sie, dass ein Wiederherstellungsdatum für Sie ausgewählt wird, wenn Sie Ihre Dateien nach einer automatischen Ransomware-Erkennungen wiederherstellen.
3. Nachdem Sie alle Dateiwiederherstellungsoptionen konfiguriert haben, klicken Sie auf Wiederherstellen, um alle von Ihnen ausgewählten Aktivitäten rückgängig zu machen.
Der beste Weg Schäden durch Ransomware-Infektionen zu vermeiden ist, regelmäßig aktuelle Datensicherungen vorzunehmen.
Häufig gestellte Fragen (FAQ)
Wie wurde mein Computer gehackt und wie haben die Hacker meine Dateien verschlüsselt?
Ransomware gelangt in der Regel in ein System, wenn das Opfer eine Datei öffnet, die gewöhnlich aussieht, aber eine bösartige Nutzlast enthält. Zu den gängigen Verbreitungswegen gehören Phishing-E-Mails mit infizierten Anhängen, Trojaner-Downloads, raubkopierte Software, gefälschte Update-Aufforderungen, illegale Aktivierungstools („Cracks"), Malvertising sowie Dateien aus Peer-to-Peer-Netzwerken oder zweifelhaften Download-Seiten.
Wie kann man „.coffin"-Dateien öffnen?
Dateien mit der Erweiterung .coffin können ohne Entschlüsselung nicht geöffnet werden. Das Umbenennen oder Entfernen der Erweiterung hat keine Wirkung - die zugrunde liegenden Daten wurden durch den Verschlüsselungsprozess verändert, und zur Umkehrung wird der richtige Schlüssel benötigt.
Wo sollte ich nach kostenlosen Entschlüsselungstools für die Coffin Locker Ransomware suchen?
Im Falle eines Ransomware-Angriffs sollten Sie die Website des Projekts No More Ransom besuchen (weitere Informationen oben).
Ich kann Ihnen viel Geld bezahlen, können Sie meine Dateien entschlüsseln?
Wir bieten keine Entschlüsselungsdienste an. Abgesehen von Fällen, in denen Ransomware schwerwiegende kryptografische Schwachstellen aufweist, ist die Wiederherstellung verschlüsselter Dateien ohne Mitwirkung der Angreifer im Allgemeinen nicht möglich.
Dritte, die eine kostenpflichtige Dateiwiederherstellung anbieten, sind oft entweder Betrüger oder Vermittler, die lediglich in Ihrem Namen mit den Kriminellen verhandeln - das ist die Kosten oder das zusätzliche Risiko selten wert.
Wird mir Combo Cleaner helfen, die Coffin Locker Ransomware zu entfernen?
Ja, Combo Cleaner kann Ihr System scannen, Coffin Locker erkennen und entfernen. Allerdings werden durch das Entfernen der Infektion bereits verschlüsselte Dateien nicht wiederhergestellt - Antivirenprogramme können die Verschlüsselung nicht rückgängig machen, sondern lediglich die aktive Bedrohung beseitigen.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden