
Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Welche Art von Malware ist Citrus Ransomware?
Citrus Ransomware ist eine Ransomware, die unser Forschungsteam bei der Untersuchung neuer Dateieinreichungen auf der Website VirusTotal entdeckt hat. Sie verschlüsselt die Dateien der Opfer, um sie unzugänglich zu machen, und verlangt eine Zahlung im Austausch für ein Entschlüsselungstool.
Neben der Verschlüsselung von Dateien ändert Citrus Ransomware das Desktop-Hintergrundbild und legt eine Lösegeldforderung in einer Textdatei namens „info_note.txt“ ab.
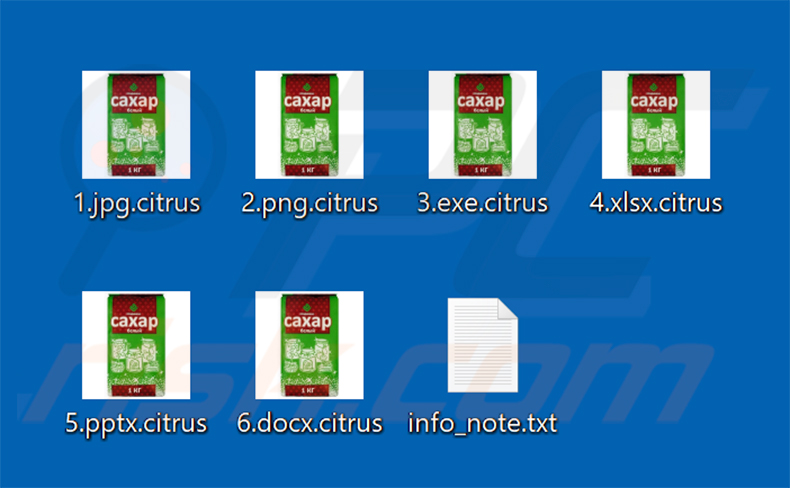
Auf unserem Testrechner verschlüsselte diese Ransomware Dateien und hängte die Erweiterung „.citrus“ an ihre Dateinamen an. Eine Datei mit dem ursprünglichen Namen „1.jpg“ wurde in „1.jpg.citrus“ umbenannt, „2.png“ wurde zu „2.png.citrus“ und so weiter. Anschließend erstellte Citrus Ransomware eine Lösegeldforderung mit dem Titel „info_note.txt“ und ersetzte das Desktop-Hintergrundbild.
Screenshot von Dateien, die von der Citrus Ransomware verschlüsselt wurden:
Übersicht über die Lösegeldforderung der Citrus Ransomware
Die Textdatei „info_note.txt“ ist recht kurz gehalten. Darin wird erklärt, dass sämtliche Daten verschlüsselt wurden, und die Opfer werden davor gewarnt, eine eigenständige Wiederherstellung zu versuchen, da solche Versuche angeblich zu dauerhaftem Datenverlust führen.
Die Opfer werden aufgefordert, die Angreifer über das Telegram-Konto @iwillbehappytohelpyou zu kontaktieren, um Verhandlungen aufzunehmen und ein Wiederherstellungstool zu erhalten. Außerdem wird empfohlen, bei der Kontaktaufnahme ein VPN zu verwenden, und davor gewarnt, von E-Mail-Adressen aus zu schreiben, da Nachrichten möglicherweise nicht zugestellt werden.
Für die Kontaktaufnahme wird eine Frist von 72 Stunden gesetzt. Erfolgt innerhalb von drei Tagen keine Reaktion, wird dies als Weigerung zur Zusammenarbeit gewertet. In diesem Fall drohen die Angreifer mit der Veröffentlichung sensibler Daten, darunter Dienst-Dumps, Mitarbeiterdaten, Buchhaltungsunterlagen, Verträge und Quellcode.
Das Desktop-Hintergrundbild unterstreicht diese Botschaft, indem es die Betreiber als „Citrus Ransomware Group“ ausweist und die Opfer auffordert, für weitere Anweisungen eine separate Datei namens „RECOVERY_SUGAR.txt“ zu lesen.
Mehr über die Citrus Ransomware
Die Wiederherstellung von Dateien, die durch Ransomware verschlüsselt wurden, ist ohne die Mitwirkung der Angreifer in der Regel nicht möglich. Eine seltene Ausnahme bildet Ransomware mit schwerwiegenden Programmierfehlern, die ausgenutzt werden können, um Dateien ohne den Schlüssel wiederherzustellen.
Von der Zahlung des Lösegelds wird abgeraten. Cyberkriminelle stellen häufig selbst nach Erhalt der Zahlung kein funktionierendes Entschlüsselungstool bereit, sodass die Opfer für ihr Geld nichts erhalten.
Das Entfernen der Citrus Ransomware von einem infizierten Gerät ist notwendig, um eine weitere Verschlüsselung von Dateien zu verhindern. Allerdings stellt die Entfernung allein keine Dateien wieder her, die bereits vor der Beseitigung gesperrt wurden.
Eine Wiederherstellung ist nur möglich, wenn vor der Infektion ein Backup erstellt und gespeichert wurde. Am besten bewahren Sie Kopien an mehreren Orten auf, etwa auf einem Remote-Server und einem nicht angeschlossenen externen Laufwerk, damit kein einzelner Vorfall alle Kopien gleichzeitig zerstören kann.
Ransomware im Allgemeinen
Ransomware dient dazu, Geld von den Opfern zu erpressen. Wer keine Backups besitzt, hat oft keine praktikable Möglichkeit, seine Dateien ohne Zahlung wiederherzustellen - und eine Zahlung garantiert nichts. Wir haben Tausende von Ransomware-Programmen analysiert; das grundlegende Verhalten ist nahezu immer gleich. Die wesentlichen Unterschiede liegen darin, welche symmetrischen oder asymmetrischen Verschlüsselungsalgorithmen verwendet werden und wie hoch die Lösegeldforderung ausfällt.
Weitere Beispiele für Ransomware sind Hexsomeware, SAMURAI-SEC und ByteBane. Die Namen und Lösegeldbeträge unterscheiden sich, doch das Ziel, eine Zahlung für ein Entschlüsselungstool zu erpressen, bleibt dasselbe.
Wie hat Ransomware meinen Computer infiziert?
Ransomware gelangt am häufigsten über Phishing-E-Mails mit bösartigen Anhängen oder Links auf Computer. Häufig verwendete Dateitypen sind ZIP- oder RAR-Archive, ausführbare Dateien, PDFs sowie Microsoft Office-Dokumente mit eingebetteten Makros.
Infektionen verbreiten sich außerdem über Trojaner, Drive-by-Downloads, bösartige Werbung und unseriöse Filesharing-Seiten. Raubkopierte Software und Cracks werden häufig als Köder eingesetzt - Benutzer, die sie ausführen, ahnen selten, dass die geöffnete Datei bösartig ist.
In den meisten Fällen führen die Opfer die Ransomware selbst aus, ohne es zu bemerken. Sobald sie aktiv ist, beginnt sie schnell mit der Verschlüsselung von Dateien - oft noch bevor sich irgendwelche Anzeichen eines Problems zeigen.
| Name | Citrus Virus |
| Art Der Bedrohung | Ransomware, Krypto-Virus, Dateisperre |
| Erweiterung Verschlüsselter Dateien | .citrus |
| Lösegeldforderung | Desktop-Hintergrundbild, info_note.txt, RECOVERY_SUGAR.txt (im Hintergrundbild erwähnt) |
| Kostenloses Entschlüsselungstool Verfügbar? | Nein |
| Kontakt Der Cyberkriminellen | Telegram: @iwillbehappytohelpyou |
| Erkennungsnamen | Avast (Win64:MalwareX-gen [Misc]), Combo Cleaner (Trojan.GenericKD.81847610), ESET-NOD32 (WinGo/Filecoder.NightSpire.E Trojan), Kaspersky (UDS:Trojan-Ransom.Win64.Generic), Microsoft (Trojan:Win32/Sonbokli.A!cl), vollständige Liste der Erkennungen (VirusTotal) |
| Symptome | Auf Ihrem Computer gespeicherte Dateien lassen sich nicht öffnen, zuvor funktionierende Dateien haben nun eine andere Erweiterung (zum Beispiel meine.docx.locked). Auf Ihrem Desktop wird eine Lösegeldforderung angezeigt. Cyberkriminelle verlangen die Zahlung eines Lösegelds (meist in Bitcoins), um Ihre Dateien zu entsperren. |
| Verbreitungsmethoden | Infizierte E-Mail-Anhänge (Makros), Torrent-Websites, bösartige Werbung. |
| Schaden | Alle Dateien sind verschlüsselt und können ohne Zahlung eines Lösegelds nicht geöffnet werden. Zusammen mit einer Ransomware-Infektion können zusätzliche passwortstehlende Trojaner und Malware-Infektionen installiert werden. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Wie können Sie sich vor Ransomware-Infektionen schützen?
Sicherheit im Internet beginnt mit Vorsicht dabei, was Sie öffnen und wo Sie Dateien herunterladen. Klicken Sie nicht auf Links und öffnen Sie keine Anhänge in unerwarteten E-Mails, und installieren Sie Software nur von offiziellen Websites oder verifizierten App-Stores. Aktualisieren Sie Programme stets über deren integrierte Funktionen statt über Tools von Drittanbietern.
Falls Ihr Computer bereits mit der Citrus Ransomware infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um diese Ransomware automatisch zu beseitigen.
Screenshot der Lösegeldforderung der Citrus Ransomware („info_note.txt“):
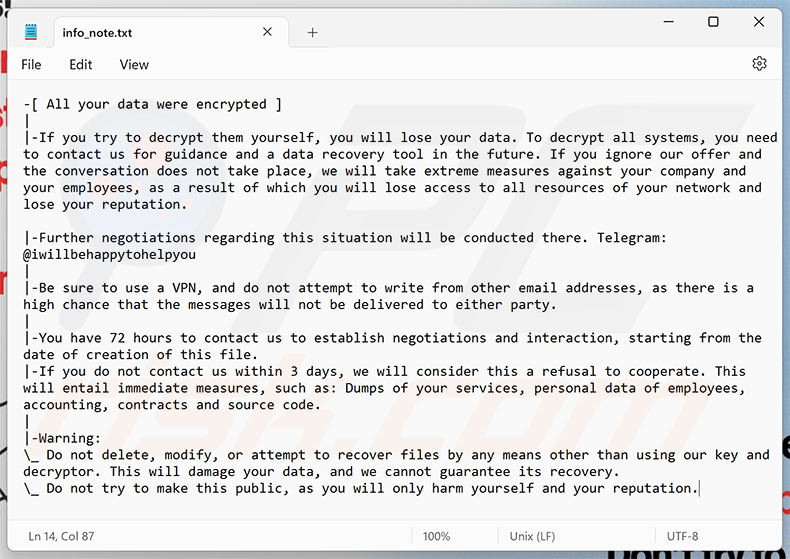
Text dieser Lösegeldforderung:
-[ All your data were encrypted ]
|
|-If you try to decrypt them yourself, you will lose your data. To decrypt all systems, you need to contact us for guidance and a data recovery tool in the future. If you ignore our offer and the conversation does not take place, we will take extreme measures against your company and your employees, as a result of which you will lose access to all resources of your network and lose your reputation.
|-Further negotiations regarding this situation will be conducted there. Telegram: @iwillbehappytohelpyou
|
|-Be sure to use a VPN, and do not attempt to write from other email addresses, as there is a high chance that the messages will not be delivered to either party.
|
|-You have 72 hours to contact us to establish negotiations and interaction, starting from the date of creation of this file.
|-If you do not contact us within 3 days, we will consider this a refusal to cooperate. This will entail immediate measures, such as: Dumps of your services, personal data of employees, accounting, contracts and source code.
|
|-Warning:
\_ Do not delete, modify, or attempt to recover files by any means other than using our key and decryptor. This will damage your data, and we cannot guarantee its recovery.
\_ Do not try to make this public, as you will only harm yourself and your reputation.
Screenshot des Desktop-Hintergrundbilds der Citrus Ransomware:
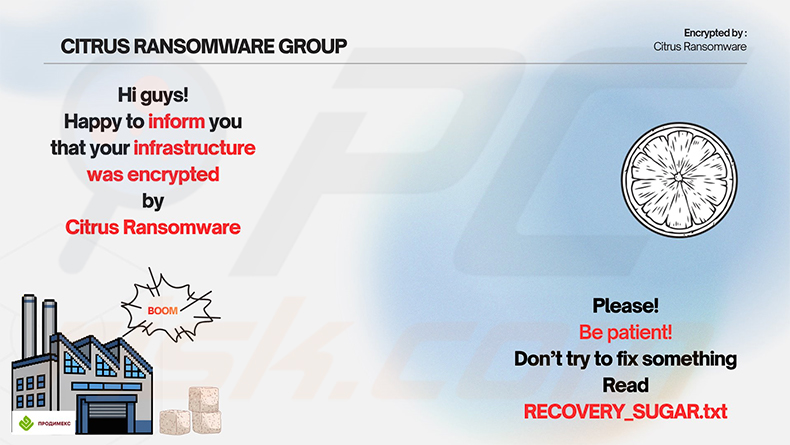
Text im Hintergrundbild:
CITRUS RANSOMWARE GROUP
Encrypted by: Citrus Ransomware
Hi guys!
Happy to inform you that your infrastructure was encrypted by Citrus Ransomware.
Please!
Be patient!
Don't try to fix something
Read RECOVERY_SUGAR.txt
Entfernung der Citrus Ransomware:
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Das Video zeigt, welche Schritte im Falle einer Ransomware-Infektion unternommen werden sollten:
Schnellmenü:
- Was ist Citrus Virus?
- SCHRITT 1. Ransomware den Behörden melden.
- SCHRITT 2. Isolation des infizierten Geräts.
- SCHRITT 3. Die Ransomware-Infektion erkennen.
- SCHRITT 4. Nach Entschlüsselungswerkzeugen für Ransomware suchen.
- SCHRITT 5. Dateien mit Datenwiederherstellungswerkzeugen wiederherstellen.
- SCHRITT 6. Datensicherungen erzeugen.
Wenn Sie Opfer eines Ransomware-Angriffs sind, empfehlen wir, dass Sie diesen Vorfall den Behörden melden. Indem Sie den Strafverfolgungsbehörden diese Informationen zur Verfügung stellen, helfen Sie Cyberkriminalität zu verfolgen und möglicherweise bei der Anklage gegen die Angreifer zu helfen. Hier ist eine Liste von Behörden, an die Sie einen Ransomware-Angriff melden sollten. Für die vollständige Liste örtlicher Cybersicherheitszentren und Informationen darüber, wie Sie einen Ransomware-Angriffe melden sollten, lesen Sie diesen Artikel.
Liste örtlicher Behörden, an die Ransomware-Angriffe gemeldet werden sollten (wählen Sie eine abhängig von Ihrer Heimatadresse):
 USA - Internet Crime Complaint Centre IC3
 Vereinigtes Königreich - Action Fraud
 Spanien - Policía Nacional
 Frankreich - Ministère de l'Intérieur
 Deutschland - Polizei
 Italien - Polizia di Stato
 Die Niederlande - Politie
 Polen - Policja
 Portugal - Polícia Judiciária
Isolation des infizierten Geräts:
Einige Ransomware-artige Infektionen werden entwickelt, um Dateien innerhalb externer Speichergeräte zu verschlüsseln und sich sogar im gesamten lokalen Netzwerk zu verbreiten. Aus diesem Grund ist es sehr wichtig das infizierte Gerät (Computer) so bald wie möglich zu isolieren.
Schritt 1: Trennen Sie das Gerät vom Internet.
Der einfachste Weg einen Computer vom Internet zu trennen ist, das Ethernet-Kabel von der Hauptplatine zu trennen. Einige Geräte sind jedoch über ein drahtloses Netzwerk verbunden und für einige Benutzer (speziell diejenigen, die nicht besonders technisch versiert sind), kann das Trennen von Kabeln Probleme bereiten. Daher können Sie das System auch manuell über die Systemsteuerung trennen:
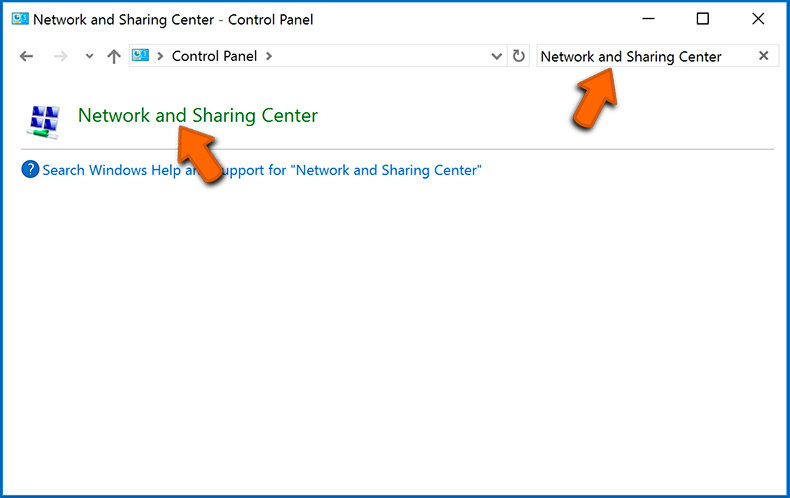
Navigieren Sie zu „Systemsteuerung", klicken Sie auf die Suchleiste in der oberen rechten Ecke des Bildschirms, geben Sie „Netzwerk- und Freigabecenter" ein und wählen Sie Suchergebnis:
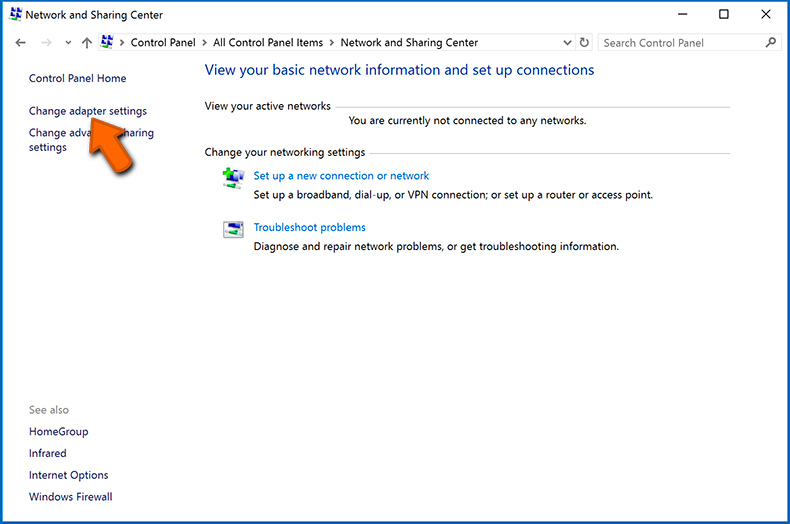
Klicken Sie auf die Option „Adaptereinstellungen ändern“ in der oberen linken Ecke des Fensters:
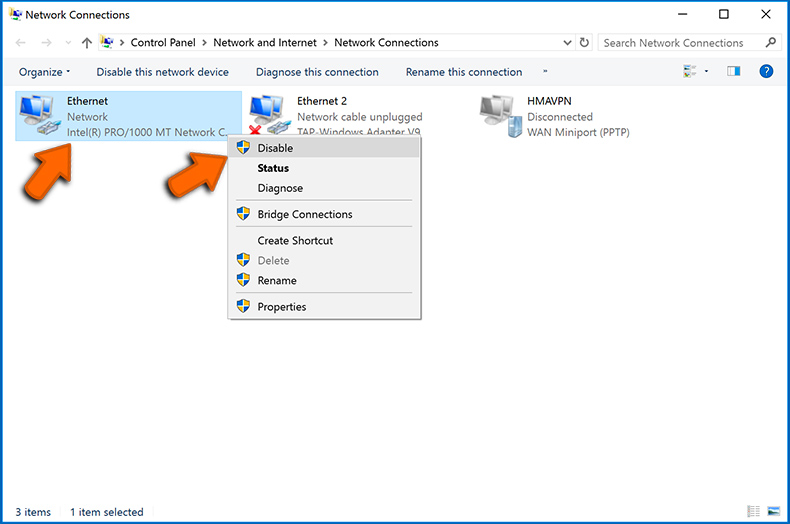
Klicken Sie mit der rechten Maustaste auf jeden Verbindungspunkt und wählen Sie „Deaktivieren“ aus. Nach der Deaktivierung, wird das System nicht mehr mit dem Internet verbunden sein. Um die Verbindungspunkt wieder zu aktivieren, klicken Sie einfach erneut mit der rechten Maustaste darauf und wählen Sie „Aktivieren“.
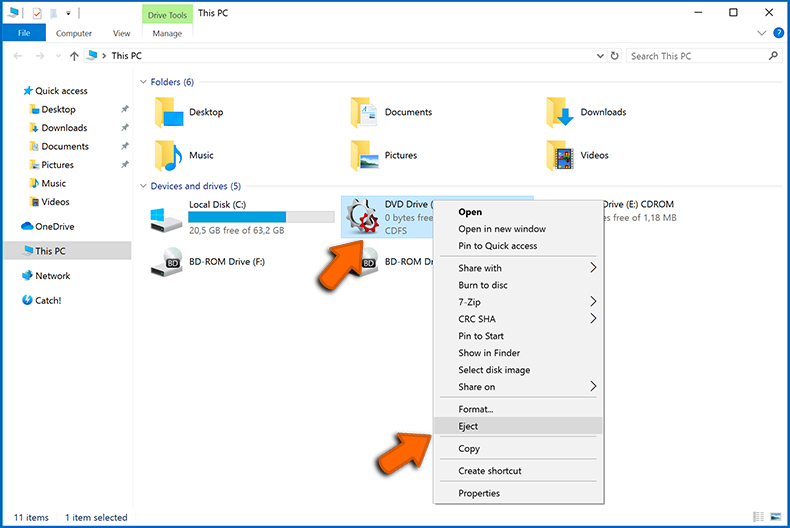
Wie oben erwähnt, könnte Ransomware Daten verschlüsseln und alle Speichergeräte infiltrieren, die mit dem Computer verbunden sind. Aus diesem Grund sollten alle externen Speichergeräte (USB-Sticks, tragbare Festplatten, etc.) sofort getrennt werden. Wir raten Ihnen jedoch dringend, jedes Gerät vor dem Trennen auszuwerfen, um Datenkorruption zu vermeiden:
Navigieren Sie zu „Mein Computer“, klicken Sie mit der rechten Maustaste auf jedes verbundene Gerät und wählen Sie „Auswerfen“ aus:
Schritt 3: Melden Sie sich von allen Cloud-Speicherkonten ab.
Einige Ransomware-Arten könnten Software entführen, die mit Daten innerhalb ‚“der Cloud“ zu tun hat. Daher könnten die Daten korrupt/verschlüsselt sein. Aus diesem Grund sollten Sie sich bei allen Cloud-Speicherkonten, innerhalb von Browsern und verwandter Software, abmelden. Sie sollten auch erwägen die Cloud-Management-Software vorübergehend zu deinstallieren, bis die Infektion vollständig entfernt ist.
Erkennung der Ransomware-Infektion:
Um ordnungsgemäß mit einer Infektion umzugehen, muss man sie zuerst erkennen. Einige Ransomware-Infektion verwenden Lösegeldfordernde Nachrichten als Einleitung (sie die WALDO Ransomware Textdatei unten).
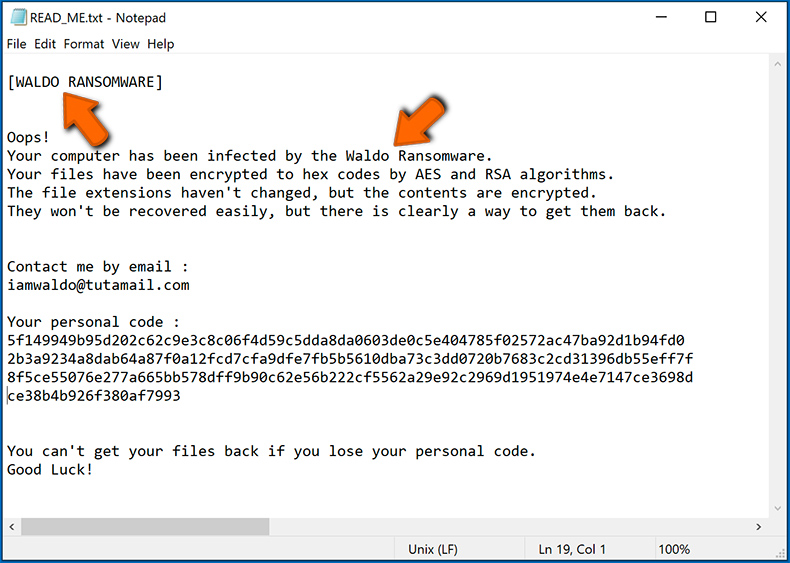
Dies ist jedoch selten. In dem meisten Fällen liefern Ransomware-Infektion direktere Nachrichten, die einfach besagen, dass Daten verschlüsselt sind und dass die Opfer irgendein Lösegeld zahlen müssen. Bedenken Sie, dass Ransomware-artige Infektionen typischerweise Nachrichten mit verschiedenen Dateinamen erzeugen (zum Beispiel „_readme.txt“, „READ-ME.txt“, „DECRYPTION_INSTRUCTIONS.txt“, „DECRYPT_FILES.html“, etc.). Daher scheint die Nutzung der Lösegeldnachricht ein guter Weg zu sein, die Infektion zu erkennen. Das Problem ist, dass die meisten dieser Namen allgemein sind und einige Infektionen die gleichen Namen verwenden, obwohl die gelieferten Nachrichten verschieden sind und die Infektionen selbst sind nicht verwandt. Daher kann die Verwendung des Dateinamens der Nachricht ineffektiv sein und sogar zum dauerhaften Datenverlust führen (zum Beispiel indem man versucht Daten mit Werkzeugen für unterschiedliche Ransomware-Infektionen zu entschlüsseln. Benutzer beschädigen wahrscheinlich Dateien dauerhaft und die Entschlüsselung wird nicht mehr möglich sein, sogar mit dem richtigen Werkzeug).
Ein weiterer Weg eine Ransomware-Infektion zu erkennen ist die Prüfung der Dateierweiterung, die jeder verschlüsselten Datei anhängt. Ransomware-Infektionen werden oft nach der Erweiterung benannt, die sie anhängen (siehe von Qewe Ransomware verschlüsselte Dateien unten).
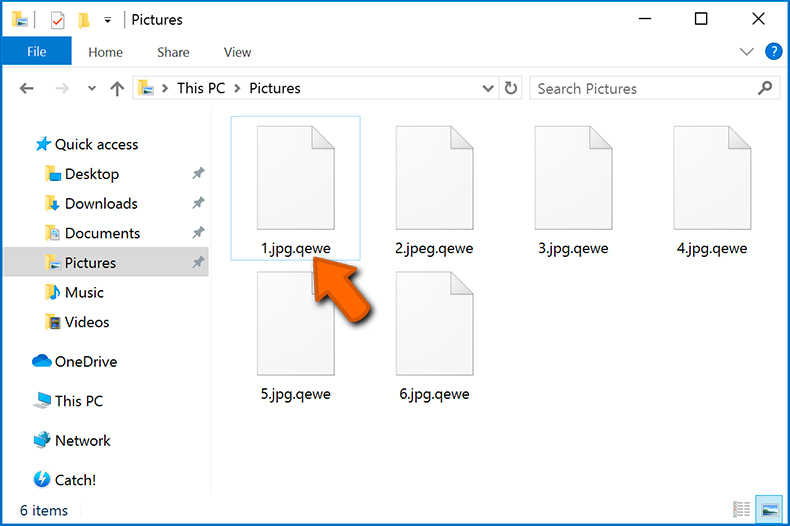
Diese Methode ist jedoch nur effektiv, wenn die angehängte Erweiterung einzigartig ist - viele Ransomware-Infektion hängen eine allgemeine Erweiterung an (zum Beispiel „.encrypted“, „.enc“, „.crypted“, „.locked“, etc.). In diesen Fällen wird die Erkennung von Ransomware durch ihre angehängte Erweiterung unmöglich.
Einer der leichtesten und schnellsten Wege, um eine Ransomware-Infektion zu erkennen, ist die Benutzung der ID Ransomware Webseite. Dieser Dienst unterstützt die meisten bestehenden Ransomware-Infektionen. Die Opfer laden einfach eine Lösegeldnachricht hoch und/oder eine verschlüsselte Datei (wir raten Ihnen, wenn möglich, beides hochzuladen).
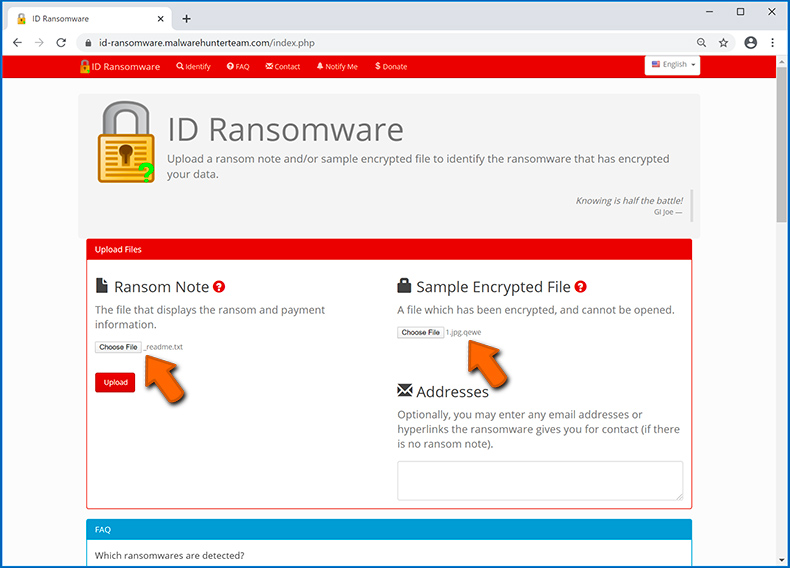
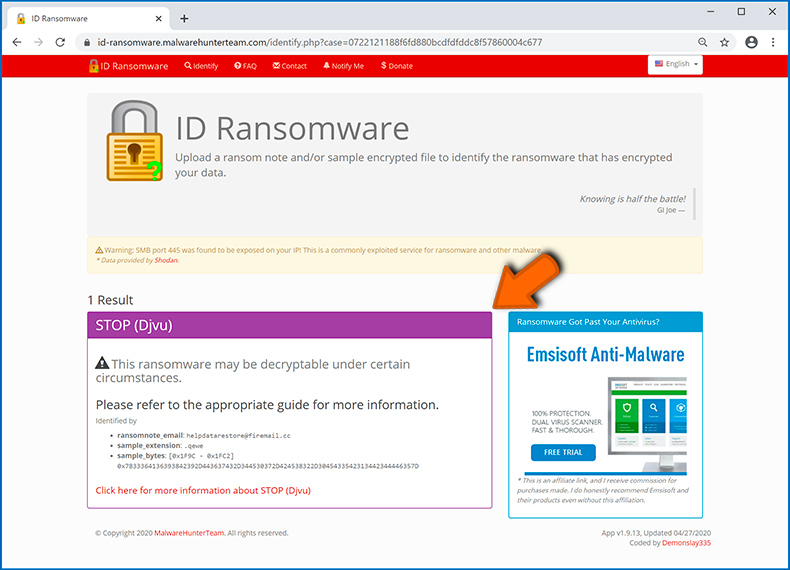
Die Ransomware wird innerhalb von Sekunden erkannt und Ihnen werden verschiedene Details geboten, wie der Name der Malware-Familie, zu der die Infektion gehört, ob sie entschlüsselbar ist und so weiter.
Beispiel 1 (Qewe [Stop/Djvu] Ransomware):
Beispiel 2 (.iso [Phobos] Ransomware):
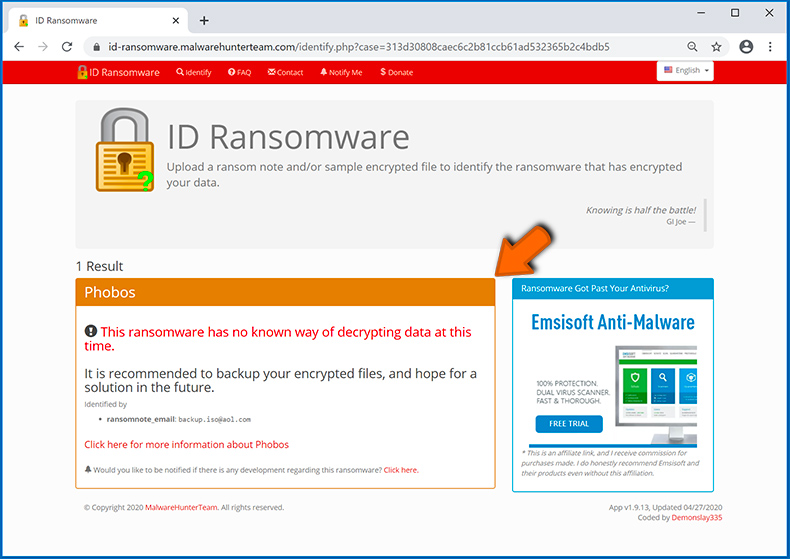
Wenn Ihre Daten durch eine Ransomware verschlüsselt sind, die nicht von ID Ransomware unterstützt wird, können Sie im Internet suchen, indem Sie bestimmte Schlüsselwörter benutzen (zum Beispiel Titel der Lösegeldnachricht, Dateierweiterung, bereitgestellte Kontakt-E-Mails, Kryptowallet Adressen, etc.)
Nach Ransomware-Entschlüsselungswerkzeugen suchen:
Verschlüsselungsalgorithmen, die von den meisten Ransomware-artigen Infektionen benutzt werden, sind sehr ausgefeilt und, falls die Verschlüsselung ordnungsgemäß ausgeführt wird, kann nur der Entwickler die Daten wiederherstellen. Der Grund dafür ist, dass die Verschlüsselung eine speziellen Schlüssel erfordert, der während der Verschlüsselung erzeugt wird. Daten ohne den Schlüssel wiederherzustellen ist unmöglich. In den meisten Fällen speichern Cyberkriminelle Schlüssel auf einem externen Server, anstatt die infizierte Maschine als Host zu benutzen. Dharma (CrySis), Phobos und andere Familien hochentwickelter Ransomware-Infektionen sind praktisch fehlerlos, weshalb Daten, ohne Mitwirken der Entwickler wiederherzustellen, einfach unmöglich ist. Trotzdem gibt es Dutzende von Ransomware-artigen Infektionen, die schlecht entwickelt sind und mehrere Fehler enthalten (zum Beispiel die Benutzung identischer Verschlüsselungs-/Entschlüsselungschlüssel für jedes Opfer, örtlich gespeicherte Schlüssel, etc.). Daher prüfen Sie immer auf verfügbare Entschlüsselungswerkzeuge für jede Ransomware, die Ihren Computer infiltriert.
Das richtige Entschlüsselungswerkzeug im Internet zu finden, kann sehr frustrierend sein. Aus diesen Grund empfehlen wir die Benutzung von No More Ransom Project wo die Identifizierung der Ransomware-Infektion nützlich ist. Die Webseite "No More Ransom Project" enthält eine Abschnitt "Entschlüsselungswerkzeuge" mit einer Suchleiste. Geben Sie den Namen der erkannten Ransomware ein und alle verfügbaren Entschlüsselungswerkzeuge (wenn es sie gibt) werden aufgeführt.
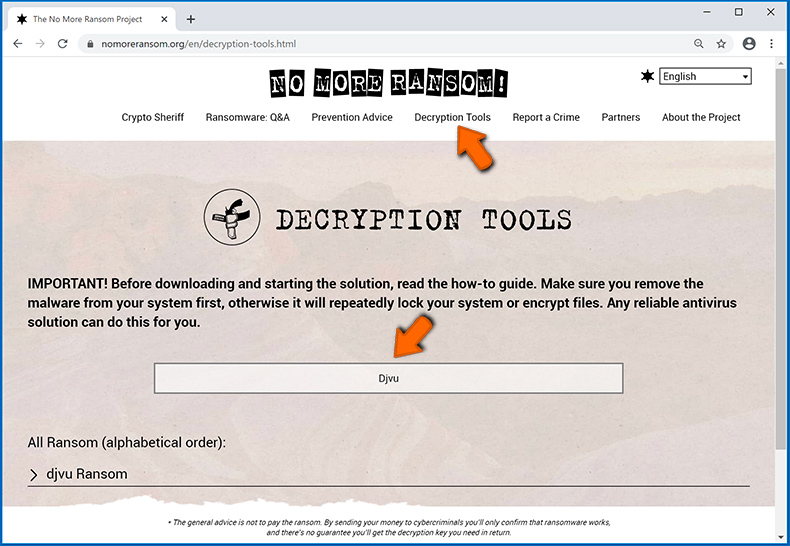
Dateien mit Datenwiederherstellungswerkzeugen wiederherstellen:
Abhängig von der Situation (Qualität der Ransomware-Infektion, Art des verwendeten Verschlüsselungsalgorithmus, etc.), könnte die Wiederherstellung der Daten mit bestimmten Drittparteien-Werkzeugen möglich sein. Daher raten wir Ihnen das von CCleaner entwickelte Werkzeug Recuva zu verwenden. Dieses Werkzeug unterstützt über tausend Datentypen (Grafiken, Video, Audio, Dokumente, etc.) und ist sehr intuitiv (geringes Wissen reicht, um Daten wiederherzustellen). Zusätzlich ist die Wiederherstellungsfunktion völlig kostenlos.
Schritt 1: Führen Sie eine Scan durch.
Führen Sie die Recuva Anwendung aus und befolgen Sie den Assistenten. Sie werden mit mehreren Fenstern aufgefordert, die Ihnen ermöglichen zu wählen, nach welchen Dateitypen Sie suchen, welche Orte gescannt werden sollten, etc. Sie müssen nur die Optionen wählen, die Sie suchen und mit dem Scan beginnen. Wir raten Ihnen den "Vollständigen Scan" zu aktivieren, bevor Sie starten, da sonst die Möglichkeiten der Anwendung zum Scannen eingeschränkt werden.
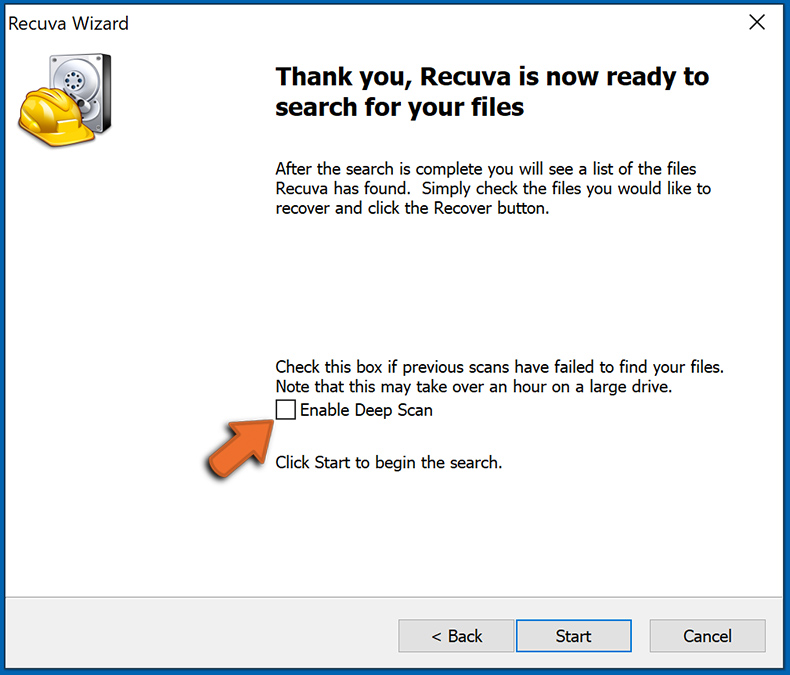
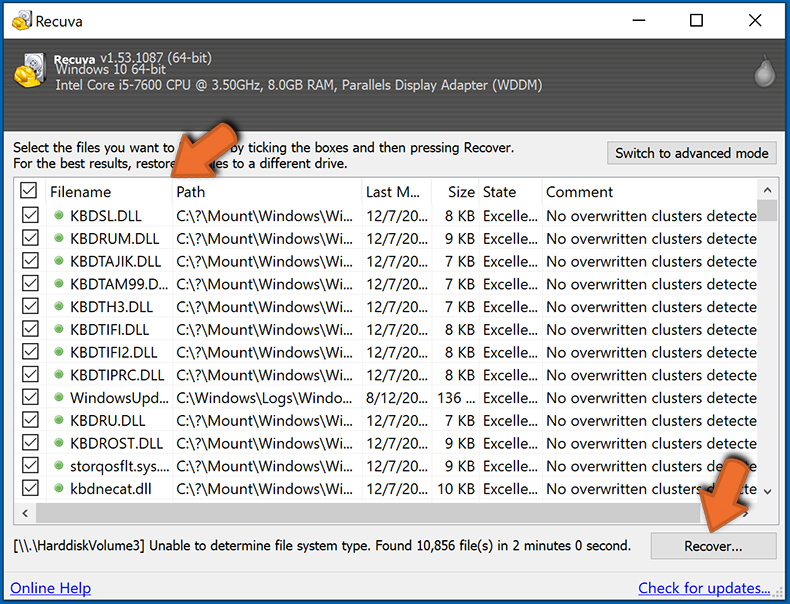
Warten Sie, bis Recuva den Scan abgeschlossen hat. Die Dauer des Scans hängt vom Volumen der Dateien ab (sowohl in Quantität als auch Größe), die Sie scannen (zum Beispiel der Scan mehrerer hundert Gigabyte könnte über eine Stunde dauern). Seien Sie daher während des Scanprozesses geduldig. Wir raten auch davon ab, bestehende Dateien zu modifizieren oder zu löschen da dies den Scan stören kann. Wenn Sie zusätzliche Daten hinzufügen, (zum Beispiel Dateien/Inhalte herunterladen) während Sie scannen, wird dies den Prozess verlängern:
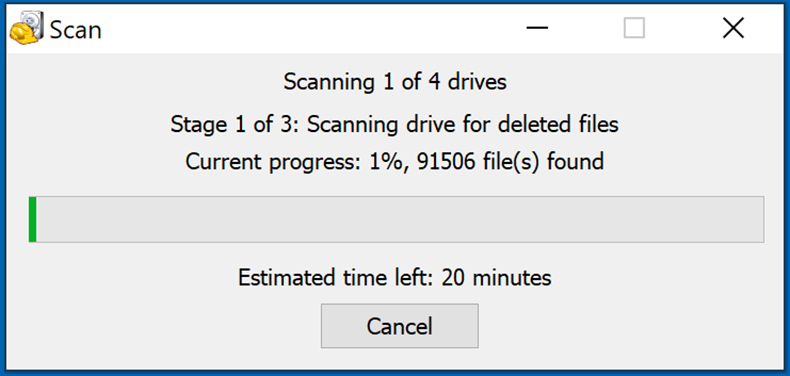
Schritt 2: Daten wiederherstellen.
Nachdem der Prozess abgeschlossen ist, wählen Sie die Ordner/Dateien, die Sie wiederherstellen möchten und klicken Sie einfach auf "Wiederherstellen". Beachten Sie, dass auf Ihr Speicherlaufwerk einigen freien Platz braucht, um Daten wiederherzustellen:
Datensicherungen erzeugen:
Ordnungsgemäßes Dateimanagement und das Erstellen von Datensicherungen sind unerlässlich für die Datensicherheit. Daher sollten Sie immer sehr vorsichtig sein und vorausdenken.
Partitionsverwaltung: Wir empfehlen, dass Sie Ihre Daten in mehrfachen Partitionen speichern und es vermeiden wichtige Dateien innerhalb der Partition zu speichern, die das vollständige Betriebssystem enthält. Wenn Sie in eine Situation kommen, in der Sie das System nicht hochfahren können und gezwungen sind, die Festplatte, die auf dem das Betriebssystem installiert, ist zu formatieren (hier verstecken sich in den meisten Fällen Malware-Infektionen), werden alle Daten verlieren, die auf dieser Festplatte gespeichert sind. Dies ist der Vorteil mehrfacher Partitionen: Wenn Sie das gesamte Speichergerät einer einzelnen Partition zugewiesen haben, sind Sie gezwungen alles zu löschen, aber die Erzeugung mehrfacher Partitionen und die ordnungsgemäße Zuweisung der Daten macht es Ihnen möglich, solche Probleme zu vermeiden. Sie können eine einzelne Partition leicht formatieren ohne die anderen zu beeinflussen. Daher wird eine gereinigt, die anderen bleiben unberührt und Ihre Daten werden gespeichert. Die Partitionsverwaltung ist sehr einfach und Sie können alle nötigen Informationen auf der Microsoft Dokumentationswebseite finden.
Datensicherungen: Eine der zuverlässigsten Datensicherungsmethoden ist die Verwendung eines externen Speichergeräts und dies zu trennen. Kopieren Sie Ihre Daten auf eine externe Festplatte, USB-Stick, SSD, HDD oder jedes andere Speichermedium. Trennen und speichern Sie es an einem warmen Ort, vor direkter Sonneneinstrahlung und extremen Temperaturen geschützt. Diese Methode ist jedoch ziemlich effizient, da Datensicherungen und Updates regelmäßig gemacht werden müssen. Sie können auch einen Cloud-Dienst oder einen externen Server benutzen. Hier ist eine Internetverbindung nötig, bei der es immer die Möglichkeit einer Sicherheitslücke gibt, obwohl das selten vorkommt.
Wir empfehlen die Nutzung von Microsoft OneDrive zur Sicherung Ihrer Dateien. OneDrive lässt Sie Ihre persönlichen Dateien und Daten in der Cloud speichern, Dateien über mehrere Computer und Mobilgeräte hinweg zu synchronisieren, ermöglicht Ihnen den Zugriff auf und die Bearbeitung Ihrer Dateien von all Ihren Windows-Geräten. OneDrive lässt Sie Dateien speichern, teilen und eine Vorschau erstellen, auf den Downloadverlauf zugreifen, Dateien bewegen, löschen und umbenennen, sowie neue Ordner zu erstellen und vieles mehr.
Sie können Ihre wichtigsten Ordner und Dateien auf Ihrem PC sichern (Ihren Desktop, Dokument und Bilderordner). Einige der bemerkenswertesten Merkmale von OneDrive sind die Datei-Versionierung, die ältere Versionen von Dateien für bis zu 30 Tage erhält. OneDrive hat einen Papierkorb, in dem alle Ihre gelöschten Dateien für begrenzte Zeit gespeichert werden. Gelöschte Dateien werden nicht als Teil der Benutzerzuweisung gezählt.
Der Dienst wird mit HTML5-Technologien erstellt und erlaubt Ihnen das Hochladen von Dateien bis zu 300 MB über Drag und Drop in den Internetbrowser oder bis zu 10 GB über die OneDrive Desktopanwendung. Mit OneDrive können Sie gesamte Ordner als einzelne ZIP-Datei herunterladen, mit bis zu 10.000 Dateien, obwohl 15 GB pro einzelnem Download nicht überschritten werden können.
OneDrive hat 5 GB freien Speicherplatz mit zusätzlichen 100 GB, 1 TB und 6 TB Speicheroptionen, die für eine Gebühr für ein Abonnement verfügbar sind. Sie können einen dieser Speicheroptionen erhalten, indem Sie entweder zusätzlichen Speicher separat oder mit einem Office 365 Abonnement kaufen.
Eine Datensicherungen erstellen:
Der Datensicherungsprozess ist der gleiche für alle Dateitypen und Ordner. So können Sie Ihre Dateien mit Microsoft OneDrive sichern.
Schritt 1: Wählen Sie die Dateien/Ordner, die Sie sichern möchten.
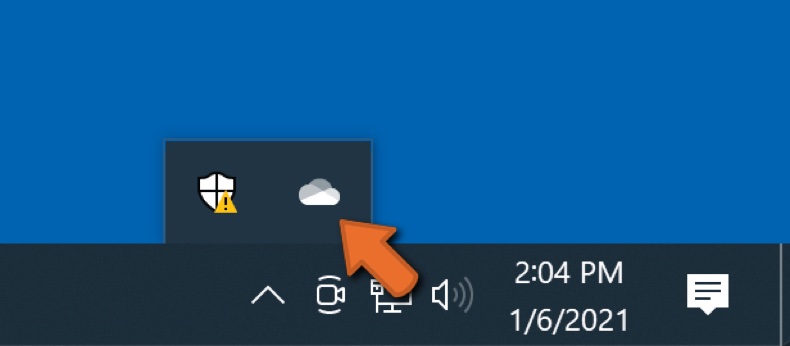
Klicken Sie auf die OneDrive Cloud Schaltfläche, um das OneDrive Menü zu öffnen. In diesem Menü können Sie Ihre Datensicherungseinstellungen individualisieren.
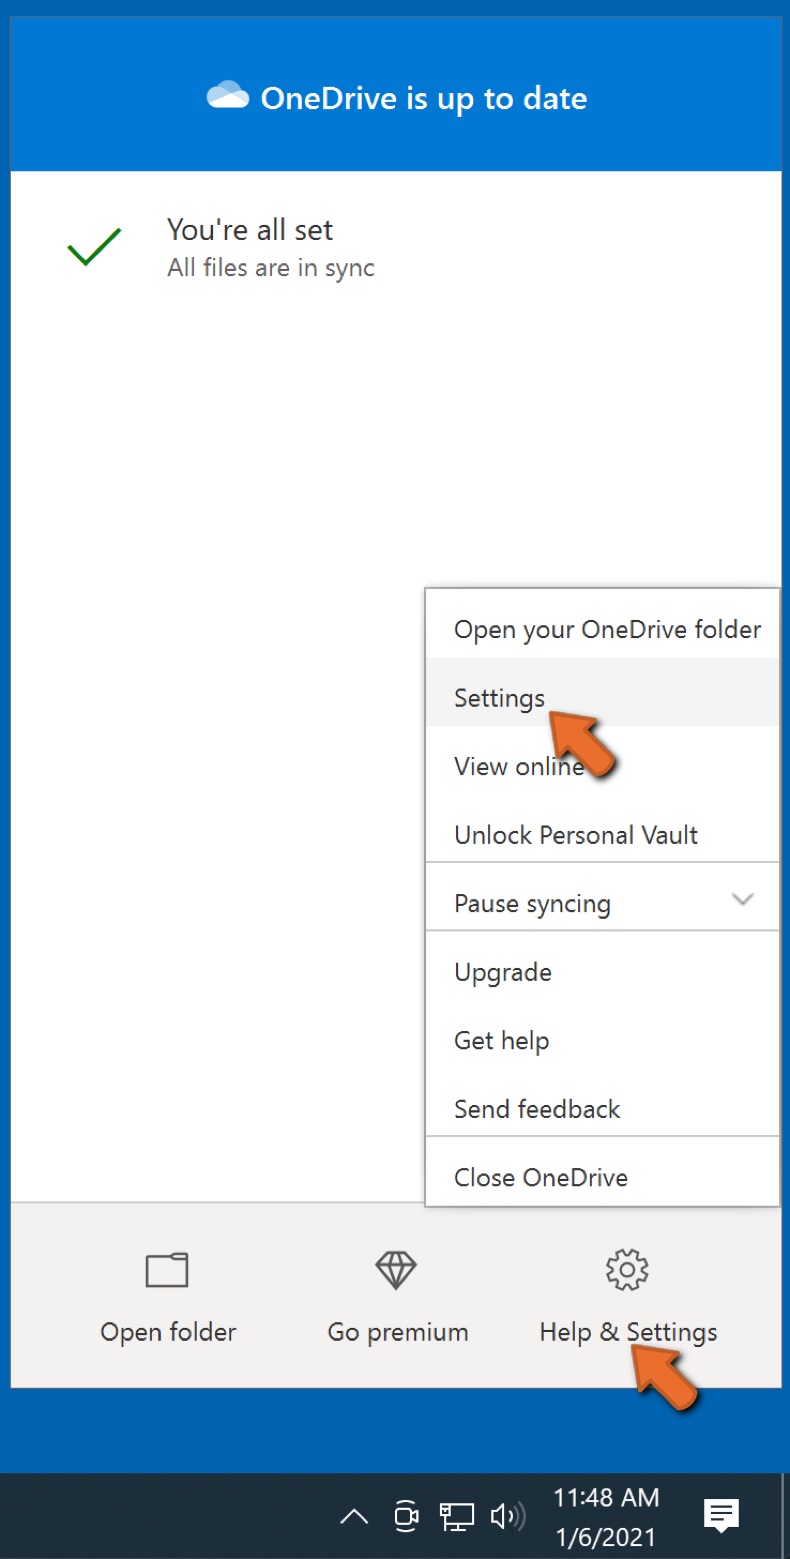
Klicken Sie auf Hilfe und Einstellungen und wählen Sie dann Einstellungen vom Drop-Down-Menü.
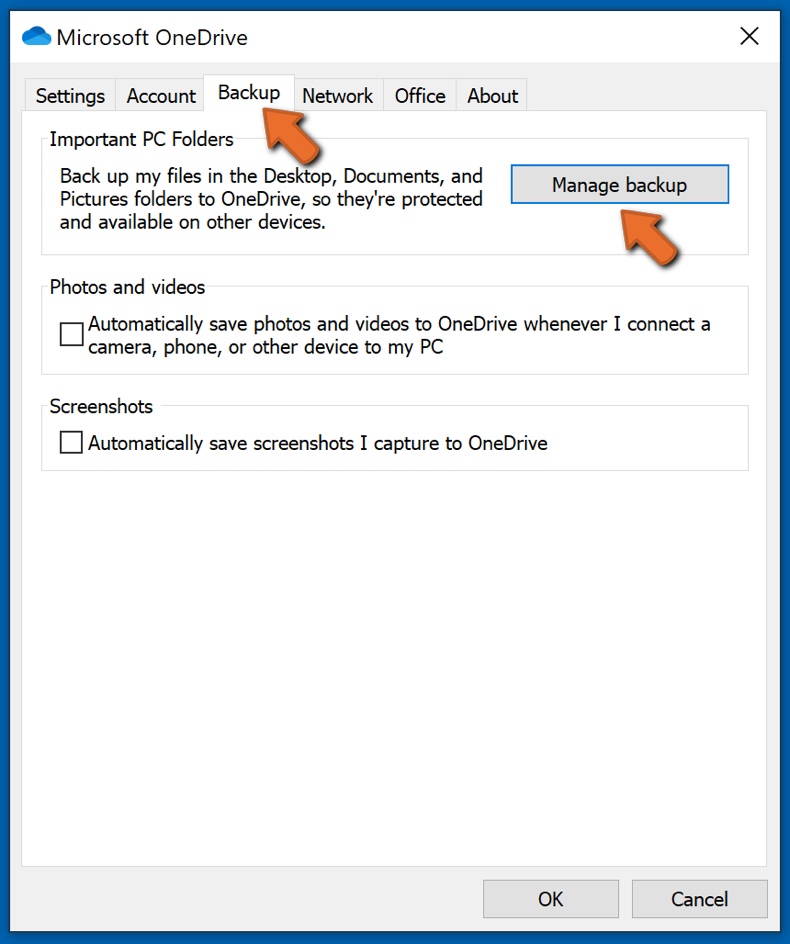
Gehen Sie zur Registerkarte Datensicherung und klicken Sie auf Datensicherung verwalten.
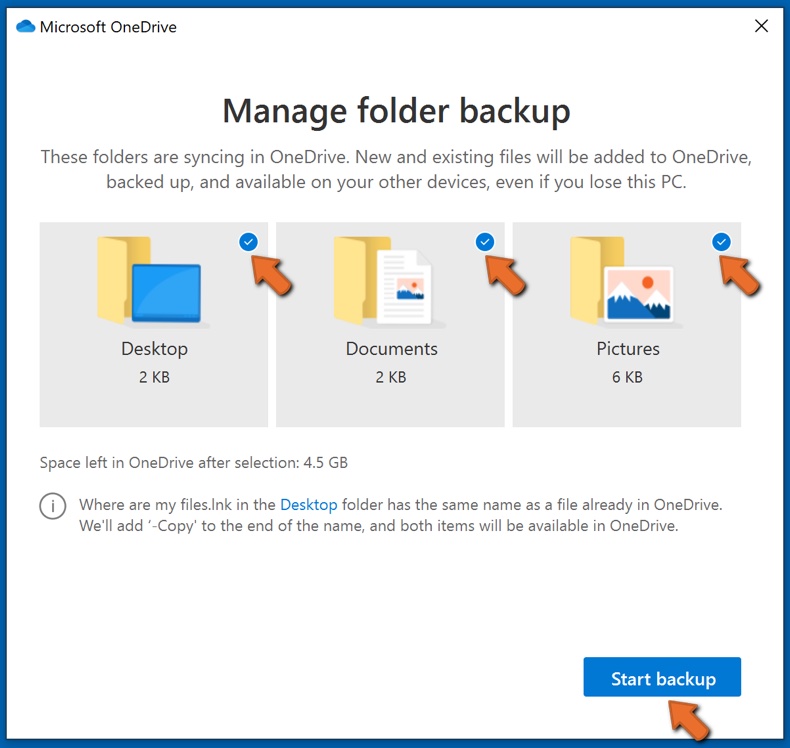
In diesem Menü können Sie wählen den Desktop zu sichern und alle seine Dateien und Dokumente und Bilder Ordner, ebenfalls mit alle diesen Dateien in ihnen. Klicken Sie auf Datensicherung starten.
Wenn Sie jetzt eine Datei oder einen Ordner in die Desktop-, Dokumente- und Bilderordner hinzufügen, werden sie automatisch in OneDrive gesichert.
Um Ordner und Dateien nicht in die oben genannten Orte hinzuzufügen, fügen Sie diese manuell hinzu.
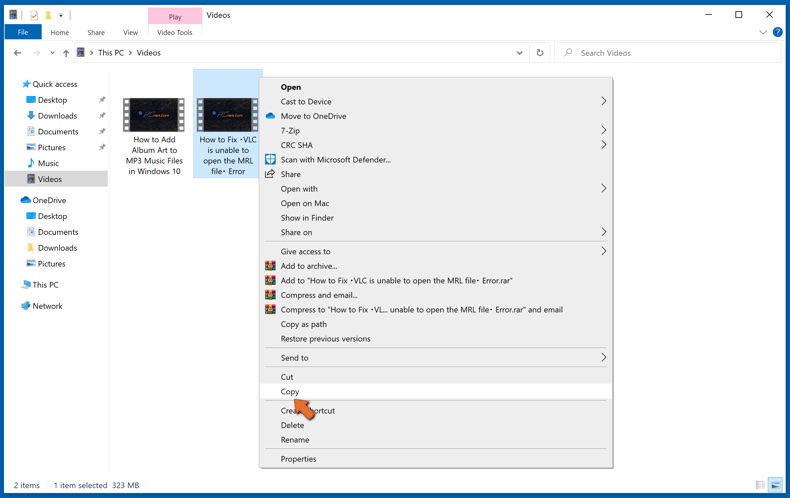
Öffnen Sie die Datei-Suchmaschine und navigieren Sie an den Ort des Ordners/der Datei, die Sie sichern möchten. Wählen Sie einen Punkt, klicken Sie mit der rechten Maustaste darauf und klicken Sie auf Kopieren.
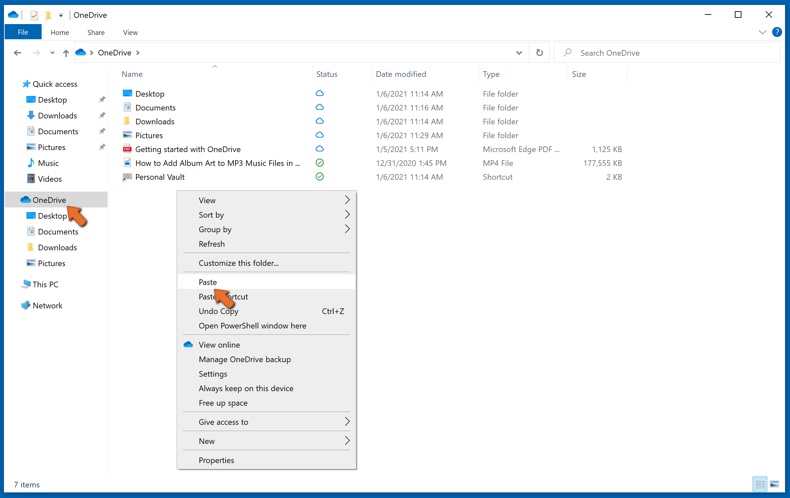
Dann navigieren Sie zu OneDrive, klicken Sie mit der rechten Maustaste irgendwo in das Fenster und klicken Sie auf Einfügen. Alternativ können Sie eine Datei einfach in OneDrive ziehen und fallenlassen. OneDrive erzeugt automatisch eine Datensicherung des Ordners/der Datei.
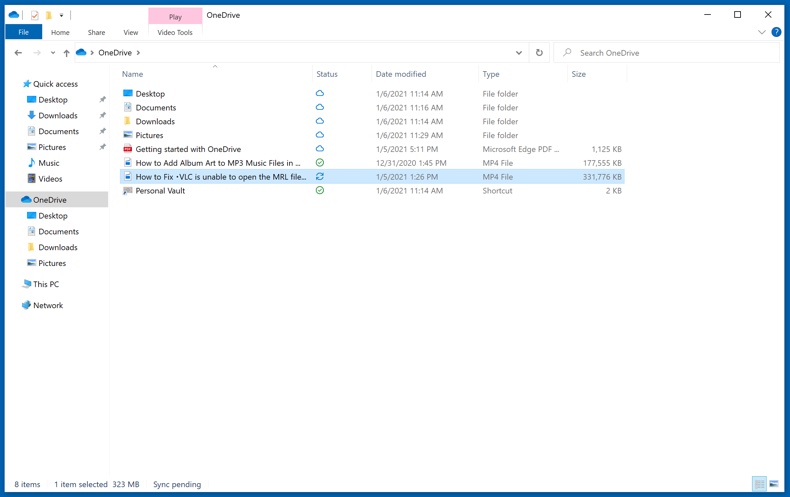
Alle dem OneDrive Ordner hinzugefügten Dateien, werden automatisch in die Cloud gesichert. Der grüne Kreis mit dem Häkchen darin zeigt an, dass die Datei sowohl örtlich als auch auf OneDrive verfügbar ist und dass die Dateiversion für beide gleich ist. Die blaue Cloud-Symbol zeigt an, dass die Datei noch nicht synchronisiert wurde und nur auf OneDrive verfügbar ist. Das Synchronisations-Symbol zeigt an, dass die Datei aktuell synchronisiert wird.
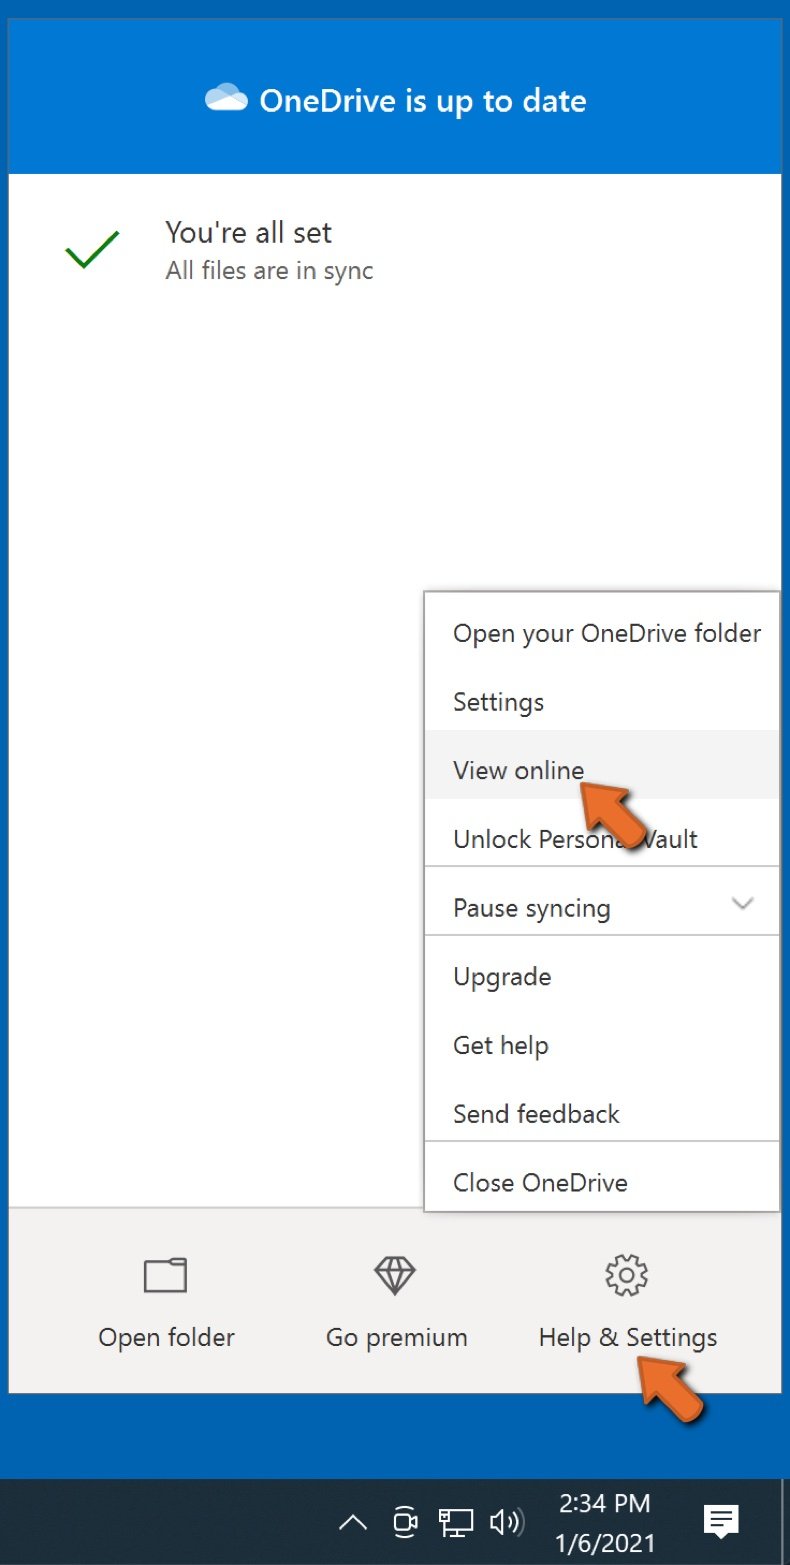
Um auf Dateien zuzugreifen, die nur online auf OneDrive liegen, gehen Sie zum Hilfe und Einstellungen Drop-Down-Menü und wählen Sie Online anzeigen.
Schritt 2: Korrupte Dateien wiederherstellen.
OneDrive stellt sicher, dass die Dateien synchronisiert bleiben, so dass die Version der Datei auf dem Computer die gleich ist, wie die in der Cloud. Wenn Ransomware jedoch Ihre Dateien beschädigt hat, können Sie die OneDrive Versionsverlauf Funktion nutzen, die Ihnen die Wiederherstellung der Versionen vor der Verschlüsselung ermöglicht.
Microsoft 365 hat eine Ransomware-Erkennungsfunktion, die Sie benachrichtig, wenn Ihre OneDrive Dateien angegriffen wurden und führt Sie durch den Prozess Ihre Dateien wiederherzustellen. Es muss gesagt werden, dass Sie, falls Sie keine kostenpflichtiges Abonnement von Microsoft 365 haben, nur eine Erkennung und eine Wiederherstellung kostenlos ist.
Wenn Ihre OneDrive Dateien gelöscht, beschädigt oder durch Malware infiziert werden, können Sie Ihr gesamtes OneDrive auf eine vorherigen Zustand wiederherstellen. So können Sie Ihre gesamte OneDrive wiederherstellen:
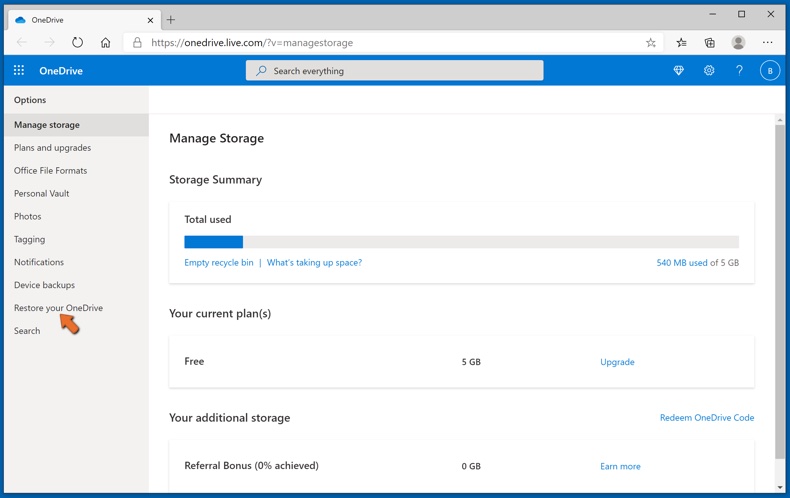
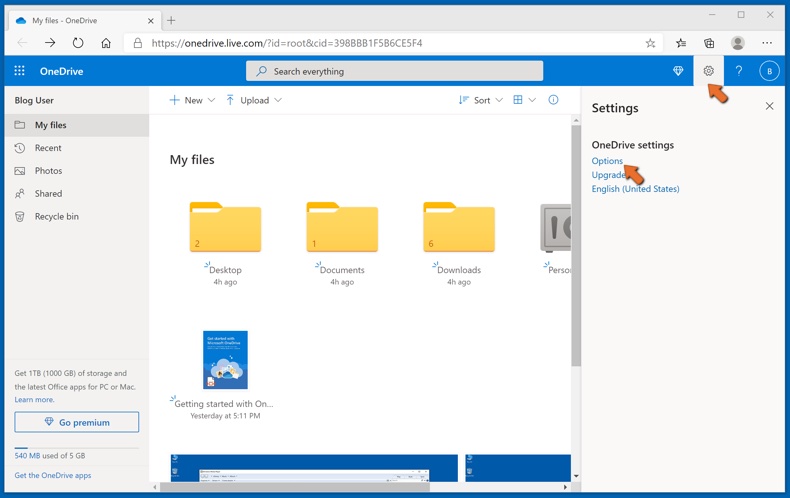
1. Wenn Sie mit einem persönlichen Konto angemeldet sind, klicken Sie auf Einstellungen Zahnrad oben auf der Seite. Klicken Sie dann auf Optionen und wählen Sie Ihre OneDrive wiederherstellen aus.
Wenn Sie mit einem Arbeits- oder Schulkonto angemeldet sind, klicken Sie auf Einstellungen Zahnrad oben auf der Seite. Klicken Sie dann auf Ihre OneDrive wiederherstellen.
2. Auf der Seite "Ihre OneDrive wiederherstellen", wählen Sie ein Datum aus der Drop-Down-Liste. Beachten Sie, dass ein Wiederherstellungsdatum für Sie ausgewählt wird, wenn Sie Ihre Dateien nach einer automatischen Ransomware-Erkennungen wiederherstellen.
3. Nachdem Sie alle Dateiwiederherstellungsoptionen konfiguriert haben, klicken Sie auf Wiederherstellen, um alle von Ihnen ausgewählten Aktivitäten rückgängig zu machen.
Der beste Weg Schäden durch Ransomware-Infektionen zu vermeiden ist, regelmäßig aktuelle Datensicherungen vorzunehmen.
Häufig gestellte Fragen (FAQ)
Wie wurde mein Computer gehackt und wie haben die Hacker meine Dateien verschlüsselt?
Opfer installieren Ransomware oft selbst, ohne es zu bemerken, da bösartige Dateien in der Regel als etwas Alltägliches getarnt sind. Diese Art von Malware wird über Phishing-E-Mails, Trojaner, gefälschte Software-Updates, raubkopierte Inhalte, illegale Aktivierungstools, bösartige Werbung und zweifelhafte Download-Seiten verbreitet.
Wie öffnet man „.citrus“-Dateien?
Dateien mit der Erweiterung „.citrus“ wurden verschlüsselt und können erst geöffnet oder in irgendeiner Weise verwendet werden, wenn sie mit dem richtigen Schlüssel entschlüsselt wurden.
Wo finde ich kostenlose Entschlüsselungstools für die Citrus Ransomware?
Im Falle eines Ransomware-Angriffs empfehlen wir, die Website des Projekts No More Ransom zu besuchen (weitere Informationen oben).
Ich kann Ihnen viel Geld bezahlen - können Sie meine Dateien entschlüsseln?
Wir bieten keine Entschlüsselungsdienste an. In den meisten Fällen lassen sich durch Ransomware gesperrte Dateien ohne die Tools der Angreifer nicht wiederherstellen, es sei denn, die Ransomware weist kritische Programmierfehler auf.
Kostenpflichtige Wiederherstellungsdienste von Drittanbietern sind oft Betrug oder fungieren lediglich als Vermittler zwischen Opfern und Angreifern - und in beiden Fällen gibt es keine Garantie für ein funktionierendes Ergebnis.
Kann Combo Cleaner mir helfen, die Citrus Ransomware zu entfernen?
Combo Cleaner kann Ihr System scannen, die Citrus Ransomware erkennen und entfernen. Bereits verschlüsselte Dateien kann es jedoch nicht entschlüsseln - das kann ohne den Entschlüsselungsschlüssel kein Sicherheitstool.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden