
Was ist der „Microsoft Policies Update“ E-Mail-Betrug
Phishing/BetrugAuch bekannt als: Microsoft Policies Update Phishing-Betrug

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Um welche Art von E-Mail handelt es sich bei „Microsoft Policies Update“?
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Die E-Mail gibt sich als offizielle Benachrichtigung von Microsoft aus und behauptet fälschlicherweise, dass Empfänger sich aufgrund einer kürzlichen Richtlinienaktualisierung erneut bei ihren Anwendungen anmelden müssen. Ziel ist es, Anmeldedaten für Microsoft-Konten zu stehlen. Diese E-Mail sollte daher ignoriert werden.
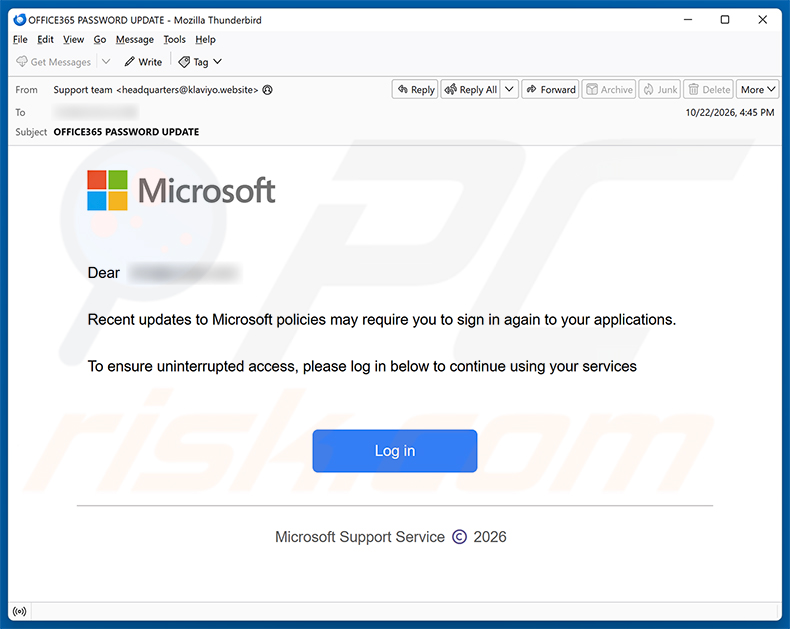
Übersicht über den „Microsoft Policies Update“ E-Mail-Betrug
Die E-Mail gibt sich als offizielle Mitteilung des Microsoft Support Service aus. Sie teilt den Empfängern mit, dass aktuelle Änderungen der Microsoft-Richtlinien eine erneute Anmeldung bei ihren Anwendungen erfordern könnten, und fordert sie auf, auf eine „Log in“-Schaltfläche zu klicken, um den ununterbrochenen Zugriff auf ihre Dienste sicherzustellen.
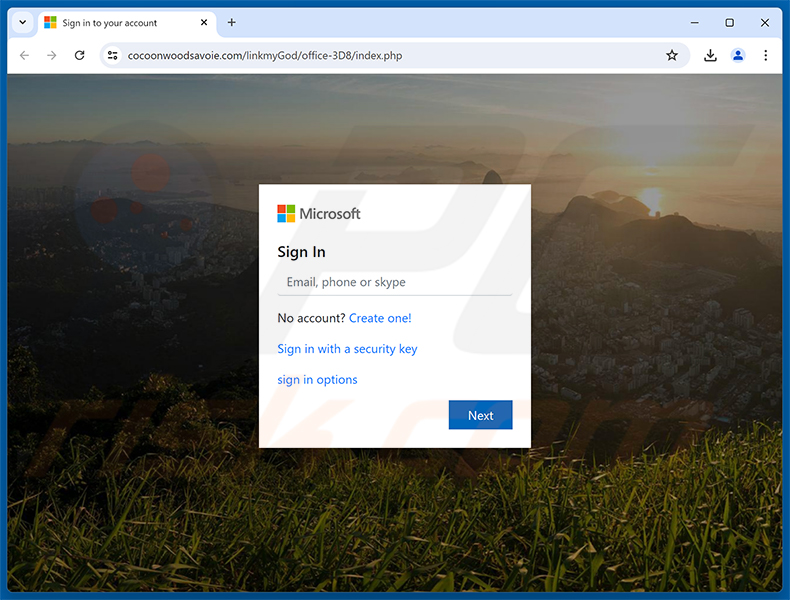
Ein Klick auf diese Schaltfläche führt den Empfänger zu einer gefälschten Anmeldeseite, die unter cocoonwoodsavoie[.]com gehostet wird. Die Seite zeigt das Microsoft-Logo an und fordert den Benutzer auf, eine E-Mail-Adresse, Telefonnummer oder einen Skype-Benutzernamen einzugeben, um fortzufahren.
Alle dort eingegebenen Zugangsdaten gelangen direkt an die Betrüger. Ein kompromittiertes Microsoft-Konto kann E-Mails, OneDrive-Dateien und alle mit dem Konto verknüpften Dienste offenlegen. Wird dasselbe Passwort auch anderweitig verwendet, können diese Konten ebenfalls ins Visier geraten.
Microsoft steht in keinerlei Verbindung zu diesem Betrug. Das Unternehmen leitet Benutzer nicht zur erneuten Authentifizierung auf Websites Dritter weiter und versendet keine unaufgeforderten E-Mails, in denen eine sofortige Anmeldung über externe Links verlangt wird.
| Name | Microsoft Policies Update Phishing-Betrug |
| Bedrohungstyp | Phishing, Betrug, Social Engineering, Schwindel |
| Falsche Behauptung | Aktuelle Änderungen der Microsoft-Richtlinien erfordern eine erneute Anmeldung des Empfängers |
| Tarnung | Legitime Sicherheitsbenachrichtigung von Microsoft |
| Zugehörige Domain | cocoonwoodsavoie[.]com |
| Bedrohungsstatus (Phishing-Seite) | PCrisk Ergebnisse des Website-Scanners |
| Symptome | Nicht autorisierte Online-Käufe, geänderte Passwörter für Online-Konten, Identitätsdiebstahl, illegaler Zugriff auf den Computer. |
| Verbreitungsmethoden | Betrügerische E-Mails, betrügerische Online-Pop-up-Werbung, Techniken zur Suchmaschinenvergiftung, falsch geschriebene Domains. |
| Schaden | Verlust sensibler privater Informationen, finanzieller Verlust, Identitätsdiebstahl. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Beispiele für Phishing-Spam-Kampagnen
Zusammenfassend handelt es sich um einen Phishing-Betrug, der als offizielle Sicherheitsmitteilung von Microsoft getarnt ist. Sein Zweck besteht darin, über eine gefälschte Anmeldeseite die Zugangsdaten von Microsoft-Konten zu stehlen. Empfänger sollten die E-Mail ignorieren und keine darin enthaltenen Links anklicken. Beachten Sie, dass Betrugsmaschen dieser Art manchmal auch zur Verbreitung von Malware genutzt werden.
Weitere Beispiele für ähnliche Betrugs-E-Mails sind Email Failure To Receive Messages, Airbus Account Activation und Abuse Complaint Regarding Your Account.
Wie infizieren Spam-Kampagnen Computer?
Spam-E-Mails sind ein gängiges Mittel zur Verbreitung von Malware. Schädliche Dateien werden entweder als Anhänge oder über in die Nachricht eingebettete Download-Links ausgeliefert. Diese Dateien können verschiedene Formen annehmen - ausführbare Dateien, Office-Dokumente, Archive, PDFs, JavaScript-Dateien und mehr. Das Öffnen einer solchen Datei oder das Aktivieren eingebetteter Funktionen wie schädlicher Makrobefehle kann eine Infektion auslösen.
Manche Spam-E-Mails verzichten ganz auf Anhänge und enthalten stattdessen Links, die zu kompromittierten oder bösartigen Websites führen. Der Besuch dieser Seiten kann unbemerkt einen Malware-Download auslösen, oder Benutzer werden dazu verleitet, eine schädliche Datei manuell herunterzuladen und auszuführen. In den meisten Fällen ist eine Form von Benutzerinteraktion erforderlich, bevor ein Gerät infiziert wird.
Wie lässt sich die Installation von Malware vermeiden?
Gehen Sie mit unerwarteten E-Mails vorsichtig um, insbesondere mit solchen, die zu sofortigem Handeln drängen oder Links und Anhänge enthalten. Wenn eine Nachricht angeblich von einem seriösen Unternehmen stammt, aber von einer nicht zugehörigen Adresse kommt, überprüfen Sie diese, indem Sie die offizielle Website des Unternehmens direkt aufrufen, anstatt auf Links in der E-Mail zu klicken.
Laden Sie Software nur von offiziellen Websites und autorisierten App-Stores herunter. Meiden Sie raubkopierte Software, Schlüsselgeneratoren und Cracks, da diese häufig mit versteckter Malware gebündelt sind. Indem Sie Ihr Betriebssystem und alle Anwendungen auf dem neuesten Stand halten, schließen Sie bekannte Sicherheitslücken, die Angreifer häufig ausnutzen.
Verwenden Sie ein seriöses Sicherheitstool und halten Sie es aktuell. Erlauben Sie unbekannten Websites nicht, Browserbenachrichtigungen zu senden. Wenn Sie bereits einen verdächtigen Anhang geöffnet haben, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um eingedrungene Malware automatisch zu entfernen.
Text in der „Microsoft Policies Update“ E-Mail:
Subject: OFFICE365 PASSWORD UPDATE
Dear ********
Recent updates to Microsoft policies may require you to sign in again to your applications.
To ensure uninterrupted access, please log in below to continue using your services
[Log in]Microsoft Support Service ©️ 2026
Eine gefälschte Microsoft-Website, die bei diesem Betrug verwendet wird:
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist Microsoft Policies Update Phishing-Betrug?
- Bösartige E-Mail-Arten.
- Wie entdeckt man eine bösartige E-Mail?
- Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
Bösartige E-Mail-Arten:
 Phishing E-Mails
Meistens verwenden Cyberkriminelle betrügerische E-Mails, um Internetnutzer dazu zu bringen, ihre sensiblen privaten Daten preiszugeben, z. B. Anmeldedaten für verschiedene Online-Dienste, E-Mail-Konten oder Online-Banking-Daten.
Solche Angriffe werden als Phishing bezeichnet. Bei einem Phishing-Angriff versenden Cyberkriminelle in der Regel eine E-Mail-Nachricht mit dem Logo eines beliebten Dienstes (z. B. Microsoft, DHL, Amazon, Netflix), erzeugen eine Dringlichkeit (falsche Lieferadresse, abgelaufenes Kennwort usw.) und platzieren einen Link, von dem sie hoffen, dass ihre potenziellen Opfer darauf klicken.
Nach dem Anklicken des Links in einer solchen E-Mail-Nachricht werden die Opfer auf eine gefälschte Website umgeleitet, die der Original-Webseite identisch oder sehr ähnlich aussieht. Die Opfer werden dann aufgefordert, ihr Passwort, ihre Kreditkartendaten oder andere Informationen einzugeben, die von den Cyberkriminellen gestohlen werden.
 E-Mails mit bösartigen Anhängen
Ein weiterer beliebter Angriffsvektor ist E-Mail-Spam mit bösartigen Anhängen, die die Computer der Benutzer mit Malware infizieren. Bösartige Anhänge enthalten in der Regel Trojaner, die Passwörter, Bankdaten und andere sensible Informationen stehlen können.
Bei solchen Angriffen besteht das Hauptziel der Cyberkriminellen darin, ihre potenziellen Opfer dazu zu bringen, einen infizierten E-Mail-Anhang zu öffnen. Um dieses Ziel zu erreichen, wird in den E-Mail-Nachrichten in der Regel über kürzlich erhaltene Rechnungen, Faxe oder Sprachnachrichten gesprochen.
Wenn ein potenzielles Opfer auf die Verlockung hereinfällt und den Anhang öffnet, wird sein Computer infiziert, und die Cyberkriminellen können eine Menge vertraulicher Informationen sammeln.
Es ist zwar eine kompliziertere Methode, um persönliche Daten zu stehlen (Spam-Filter und Antivirenprogramme erkennen solche Versuche in der Regel), aber wenn sie erfolgreich ist, können Cyberkriminelle eine viel breitere Palette von Daten erhalten und Informationen über einen langen Zeitraum sammeln.
 Sex-Erpressungs-E-Mails
Dies ist eine Art von Phishing. In diesem Fall erhalten die Nutzer eine E-Mail, in der behauptet wird, dass ein Cyberkrimineller auf die Webcam des potenziellen Opfers zugreifen konnte und ein Video von dessen Masturbation aufgenommen hat.
Um das Video loszuwerden, werden die Opfer aufgefordert, ein Lösegeld zu zahlen (normalerweise in Bitcoin oder einer anderen Kryptowährung). All diese Behauptungen sind jedoch falsch - Nutzer, die solche E-Mails erhalten, sollten sie ignorieren und löschen.
Wie entdeckt man eine bösartige E-Mail?
Während Cyberkriminelle versuchen, ihre Köder-E-Mails vertrauenswürdig aussehen zu lassen, gibt es einige Dinge, auf die Sie achten sollten, wenn Sie versuchen, eine Phishing-E-Mail zu erkennen:
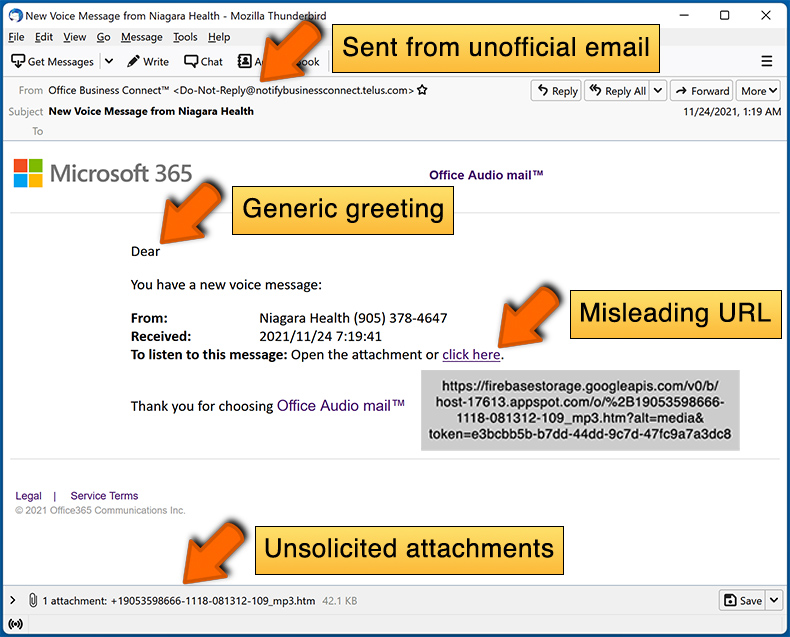
- Überprüfen Sie die ("von") E-Mail-Adresse des Absenders: Fahren Sie mit der Maus über die Absenderadresse und prüfen Sie, ob sie seriös ist. Wenn Sie beispielsweise eine E-Mail von Microsoft erhalten haben, sollten Sie überprüfen, ob die E-Mail-Adresse @microsoft.com lautet und nicht etwas Verdächtiges wie @m1crosoft.com, @microsfot.com, @account-security-noreply.com usw.
- Prüfen Sie auf allgemeine Begrüßungen: Wenn die Begrüßung in der E-Mail "Sehr geehrter Benutzer", "Sehr geehrter @youremail.com", "Sehr geehrter Kunde" lautet, sollte dies misstrauisch machen. In der Regel werden Sie von Unternehmen mit Ihrem Namen angesprochen. Das Fehlen dieser Information könnte ein Hinweis auf einen Phishing-Versuch sein.
- Überprüfen Sie die Links in der E-Mail: Fahren Sie mit der Maus über den Link in der E-Mail. Wenn Ihnen der Link verdächtig vorkommt, klicken Sie ihn nicht an. Wenn Sie zum Beispiel eine E-Mail von Microsoft erhalten haben und der Link in der E-Mail anzeigt, dass er zu firebasestorage.googleapis.com/v0... führt, sollten Sie ihm nicht trauen. Klicken Sie am besten nicht auf die Links in den E-Mails, sondern besuchen Sie die Webseite des Unternehmens, von dem Sie die E-Mail erhalten haben.
- Vertrauen Sie nicht blindlings auf E-Mail-Anhänge: In der Regel fordern seriöse Unternehmen Sie auf, sich auf ihrer Website anzumelden und dort Dokumente einzusehen. Wenn Sie eine E-Mail mit einem Anhang erhalten haben, sollten Sie diese mit einem Virenschutzprogramm überprüfen. Infizierte E-Mail-Anhänge sind ein gängiges Angriffsmittel von Cyberkriminellen.
Um das Risiko des Öffnens von Phishing- und bösartigen E-Mails zu minimieren, empfehlen wir die Verwendung von Combo Cleaner Antivirus für Windows.
Beispiel für eine Spam-E-Mail:
Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
- Wenn Sie auf einen Link in einer Phishing-E-Mail geklickt und Ihr Passwort eingegeben haben, sollten Sie Ihr Passwort so bald wie möglich ändern. Normalerweise sammeln Cyberkriminelle gestohlene Zugangsdaten und verkaufen sie dann an andere Gruppen, die sie für böswillige Zwecke verwenden. Wenn Sie Ihr Kennwort rechtzeitig ändern, haben die Kriminellen wahrscheinlich nicht genug Zeit, um Schaden anzurichten.
- Wenn Sie Ihre Kreditkartendaten eingegeben haben, wenden Sie sich so schnell wie möglich an Ihre Bank und erklären Sie die Situation. Es ist gut möglich, dass Sie Ihre kompromittierte Kreditkarte sperren und eine neue Karte beantragen müssen.
- Wenn Sie Anzeichen für einen Identitätsdiebstahl feststellen, sollten Sie sich umgehend an die Federal Trade Commission wenden. Diese Institution wird Informationen über Ihre Situation sammeln und einen persönlichen Wiederherstellungsplan erstellen.
- Wenn Sie einen bösartigen Anhang geöffnet haben, ist Ihr Computer wahrscheinlich infiziert. Sie sollten ihn mit einem seriösen Antivirenprogramm scannen. Zu diesem Zweck empfehlen wir die Anwendung Combo Cleaner Antivirus für Windows.
- Helfen Sie anderen Internetnutzern - melden Sie Phishing-E-Mails an die Anti-Phishing Arbeitsgruppe, das Beschwerdezentrum für Internetverbrechen des FBI, das nationale Betrugsinformationszentrum und das U.S. Justizministerium.
Häufig gestellte Fragen (FAQ)
Warum habe ich diese E-Mail erhalten?
Betrugs-E-Mails dieser Art werden massenhaft an eine große Anzahl von Adressen gleichzeitig versendet. Cyberkriminelle beschaffen sich E-Mail-Adressen durch Datenlecks, gefälschte oder kompromittierte Websites und ähnliche Mittel. Diese Kampagnen richten sich nicht gezielt an einzelne Personen.
Ich habe meine persönlichen Daten preisgegeben, als ich auf diese E-Mail hereingefallen bin. Was soll ich tun?
Ändern Sie umgehend das Passwort Ihres Microsoft-Kontos. Aktualisieren Sie außerdem das Passwort aller anderen Konten, bei denen dieselben Zugangsdaten verwendet wurden. Falls Sie Finanzdaten weitergegeben haben, wenden Sie sich so schnell wie möglich an Ihre Bank oder Ihren Kartenanbieter.
Ich habe eine schädliche Datei aus einem E-Mail-Anhang heruntergeladen und geöffnet. Ist mein Computer infiziert?
Das hängt vom Dateityp ab. Ausführbare Dateien können ein System kompromittieren, sobald sie gestartet werden. Dokumente wie Word-Dateien oder PDFs erfordern in der Regel zusätzliche Schritte, etwa das Aktivieren von Makros oder das Ausführen eines Installationsprogramms, bevor Schaden entsteht. Das Risiko hängt letztlich vom Dateiformat und den durchgeführten Aktionen ab.
Ich habe die E-Mail gelesen, aber den Anhang nicht geöffnet. Ist mein Computer infiziert?
Das bloße Lesen oder Anzeigen einer E-Mail infiziert keinen Computer. Für eine Infektion ist eine direkte Interaktion erforderlich - das Öffnen eines Anhangs oder das Anklicken eines schädlichen Links. Wenn Sie keines von beiden getan haben, geht von dieser E-Mail keine Gefahr für Ihren Computer aus.
Entfernt Combo Cleaner Malware-Infektionen, die sich in einem E-Mail-Anhang befanden?
Combo Cleaner kann die überwiegende Mehrheit bekannter Malware erkennen und entfernen. Ein vollständiger Systemscan wird dringend empfohlen, da sich manche ausgeklügelte Bedrohungen tief im System verbergen und von einem Schnellscan möglicherweise nicht erfasst werden.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden