
So entfernen Sie die BambooToken-Malware vom Betriebssystem
TrojanerAuch bekannt als: BambooToken-Backdoor

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Welche Art von Malware ist BambooToken?
BambooToken ist eine Malware vom Typ Backdoor, die Angreifern verdeckten Fernzugriff auf infizierte Windows- und Linux-Systeme gewährt. Sie wurde von Black Lotus Labs, der Abteilung für Bedrohungsforschung bei Lumen, aufgedeckt und ist wahrscheinlich seit mindestens Februar 2023 aktiv.
Die Malware wird bei gezielten Angriffen eingesetzt, hauptsächlich gegen Organisationen und Server in Asien und in geringerem Maße in Südamerika. Das Ungewöhnliche daran ist die Art und Weise, wie sie mit ihren Betreibern kommuniziert - anstatt über standardmäßigen Web-Traffic verlässt sie sich auf MQTT, ein Nachrichtenprotokoll, das normalerweise von Smart-Geräten und anderer Internet-of-Things-Hardware verwendet wird.
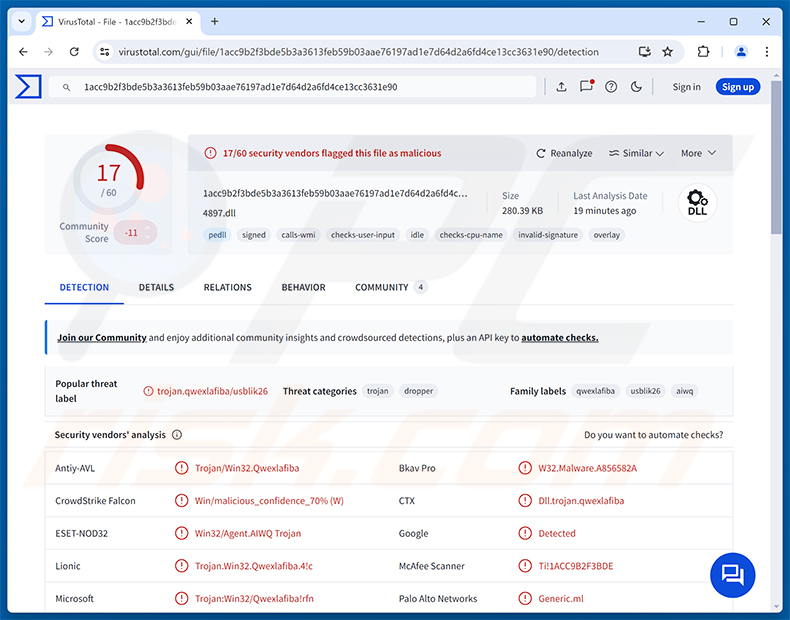
BambooToken Übersicht
Unter Windows wird BambooToken über ein legitimes Programm namens OnKey geladen, das von Tendyron entwickelt wurde. OnKey arbeitet mit USB-Sicherheitstoken, die zur Bestätigung der Identität einer Person verwendet werden, und ist in chinesischen Banken- und Regierungsnetzwerken weit verbreitet. Die Angreifer platzieren eine schädliche Datei namens OnKeyToken_KEB.dll neben dem echten OnKey-Programm, das sie dann ohne weitere Prüfung lädt.
Dieser Trick ist als DLL-Side-Loading bekannt. Da das ladende Programm legitim und ordnungsgemäß signiert ist, ist die Infektion schwerer zu erkennen. Lumen weist darauf hin, dass Tendyrons Code-Signing-Zertifikat offenbar nicht kompromittiert wurde - die Angreifer missbrauchen einfach eine Datei, die für diese Technik anfällig ist. Eine Variante gab sich außerdem als Software von Zhuhai Kingsoft Office aus, einem chinesischen Entwickler von Office-Suiten.
Frühere Versionen von BambooToken (2023) kommunizierten über gewöhnlichen Web-Traffic mit dem Server des Angreifers. Versionen aus den Jahren 2024 und 2025 wechselten zu MQTT. Bei diesem Aufbau kommuniziert der infizierte Computer nie direkt mit dem echten Server des Angreifers - Nachrichten laufen über einen zwischengeschalteten „Broker", der den Rest der Infrastruktur des Angreifers verbirgt und den Datenverkehr schwerer nachvollziehbar macht.
Fähigkeiten von BambooToken
Sobald BambooToken läuft, sammelt es Informationen über das infizierte System und sendet sie an den Angreifer. Dazu gehören Details über das Betriebssystem, den Prozessor, den Arbeitsspeicher, die MAC-Adresse, die öffentliche IP-Adresse, die Seriennummer und sogar den ursprünglichen Windows-Produktschlüssel, die über Windows Management Instrumentation erfasst werden.
Danach wartet die Malware auf Befehle. Angreifer können auf dem Gerät eine Befehlsshell öffnen, was ihnen im Wesentlichen erlaubt, alles auszuführen, was sie wollen. Sie können außerdem Dateien vom Opfer herunterladen, neue Dateien auf das System hochladen und Dateien löschen. Die Malware meldet sich regelmäßig bei ihren Betreibern, sodass diese wissen, welche Rechner online sind.
BambooToken ist so konzipiert, dass es mit Plugins erweitert werden kann. Bislang wurde nur ein einziges Plugin identifiziert - es überprüft alle fünf Sekunden, welche Antivirenprodukte auf dem Computer laufen, und meldet dies an die Angreifer. Forscher gehen davon aus, dass es wahrscheinlich zuerst eingesetzt wurde, um den Betreibern zu helfen, ihre anderen Tools nicht der Sicherheitssoftware auszusetzen.
Geplante Funktionen und Linux-Version
Übrig gebliebener Code in einem Sample deutet auf Funktionen hin, die die Entwickler möglicherweise später hinzufügen. Dazu gehören ein Keylogger (zum Aufzeichnen von Tastenanschlägen), Zugriff auf die Zwischenablage, Audioaufnahmen sowie das Erfassen von Bildern von der Webcam und dem Bildschirm. Diese Funktionen waren in den analysierten Samples nicht aktiv, zeigen jedoch, welche Richtung das Projekt einschlagen könnte.
Eine Linux-Version von BambooToken wurde erstmals im Dezember 2025 beobachtet. Sie bietet die gleichen Kernfunktionen wie die Windows-Version (Befehlsshell, Dateioperationen und Sammlung von Systeminformationen) und schien zu diesem Zeitpunkt noch in Entwicklung zu sein.
Es ist erwähnenswert, dass die Entwickler darauf achteten, ihre Spuren zu verwischen. Samples enthalten gefälschte Build-Details, die darauf hindeuten, dass sie mit sehr alter Software kompiliert wurden, und einige Werte wurden absichtlich variiert, damit die Dateien keinen leicht erkennbaren Fingerabdruck teilen.
| Name | BambooToken-Backdoor |
| Bedrohungstyp | Backdoor, Trojaner |
| Erkennungsnamen | ESET-NOD32 (Win32/Agent.AIWQ Trojan), Kaspersky (), McAfee Scanner (Ti!1ACC9B2F3BDE), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Vollständige Liste (VirusTotal) |
| Symptome | Backdoors sind darauf ausgelegt, heimlich in den Computer des Opfers einzudringen und unauffällig zu bleiben, weshalb auf einem infizierten Rechner keine besonderen Symptome deutlich sichtbar sind. |
| Verbreitungsmethoden | DLL-Side-Loading über legitime Software, kompromittierte Server und Netzwerkgeräte, gezielte Angriffe. |
| Schaden | Gestohlene Daten, Fernsteuerung des infizierten Systems, zusätzliche Infektionen, Kompromittierung von Servern und verbundenen Netzwerken. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Fazit
BambooToken ermöglicht es Angreifern, infizierte Rechner unauffällig zu steuern, Befehle auszuführen, Dateien ein- und auszuschleusen und die installierte Sicherheitssoftware im Auge zu behalten. Da zu den Opfern Softwareentwickler und Server hinter mobilen Apps gehören, kann eine einzige Infektion auch die Kunden und Nutzer dieser Organisationen gefährden. Wenn BambooToken auf einem System gefunden wird, sollte es sofort entfernt werden. Weitere Beispiele für Backdoors sind SparroWocky, Mistic und Beagle.
Wie ist BambooToken in meinen Computer eingedrungen?
BambooToken wird nicht über Massen-Spam-Kampagnen verbreitet. Es wird bei gezielten Angriffen eingesetzt und unter Windows durch Side-Loading der schädlichen Datei OnKeyToken_KEB.dll in das OnKey-Programm von Tendyron gestartet. Forscher vermuten, dass die Angreifer OnKey wählten, weil es in den Netzwerken, die sie ins Visier nehmen, wahrscheinlich bereits vorhanden ist. Frühere Samples begannen mit einer Datei namens update.log, die die Malware direkt in den Arbeitsspeicher lud.
Lumens Telemetrie zeigte etwa ein Dutzend kompromittierte Organisationen, darunter Backend-Server mobiler Apps, einen GitLab-Server in Hongkong, ein auf Smartwatch-Software spezialisiertes Unternehmen in Vietnam, ein Hotel, eine Anwaltskanzlei, eine Finanzorganisation und eine Kryptowährungs-Website. Forscher beobachteten außerdem Router in Singapur, Kambodscha und Vietnam, die mit den Servern der Angreifer kommunizierten, im Anschluss an ein internetweites Scanning, das wahrscheinlich darauf abzielte, Router-Verwaltungsdienste auszunutzen.
Im Allgemeinen verschaffen sich Angreifer hinter dieser Art von Malware den ersten Zugriff, indem sie Schwachstellen in exponierten Servern und Netzwerkgeräten ausnutzen, gestohlene Zugangsdaten verwenden oder Phishing-E-Mails an Mitarbeiter senden. Sobald sie eingedrungen sind, platzieren sie die Malware neben vertrauenswürdiger Software, damit sie sich in normale Aktivitäten einfügt.
Wie lässt sich die Installation von Malware vermeiden?
Halten Sie Ihr Betriebssystem, Ihre Anwendungen und Ihre Netzwerkgeräte (insbesondere Router) auf dem neuesten Stand und ändern Sie die Standardpasswörter aller Geräte, die mit dem Internet verbunden sind. Seien Sie vorsichtig bei unerwarteten E-Mails, Anhängen und Links, selbst wenn sie scheinbar von Kollegen oder bekannten Unternehmen stammen. Laden Sie Software nur von offiziellen Websites und vertrauenswürdigen App-Stores herunter.
Verwenden Sie ein seriöses Sicherheitstool und scannen Sie Ihr System regelmäßig. Organisationen sollten außerdem auf ungewöhnlichen Netzwerkverkehr achten, etwa auf unerwartete MQTT-Verbindungen von Arbeitsplatzrechnern und Servern. Wenn Sie glauben, dass Ihr Computer bereits infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um eingedrungene Malware automatisch zu beseitigen.
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist BambooToken?
- SCHRITT 1. Manuelle Entfernung der BambooToken-Malware.
- SCHRITT 2. Prüfen, ob Ihr Computer sauber ist.
Wie entfernt man Malware manuell?
Die manuelle Entfernung von Malware ist eine komplizierte Aufgabe - in der Regel ist es am besten, Antiviren- oder Anti-Malware-Programme dies automatisch erledigen zu lassen. Um diese Malware zu entfernen, empfehlen wir die Verwendung von Combo Cleaner Antivirus für Windows.
Wenn Sie Malware manuell entfernen möchten, besteht der erste Schritt darin, den Namen der Malware zu identifizieren, die Sie zu entfernen versuchen. Hier ist ein Beispiel für ein verdächtiges Programm, das auf dem Computer eines Benutzers läuft:
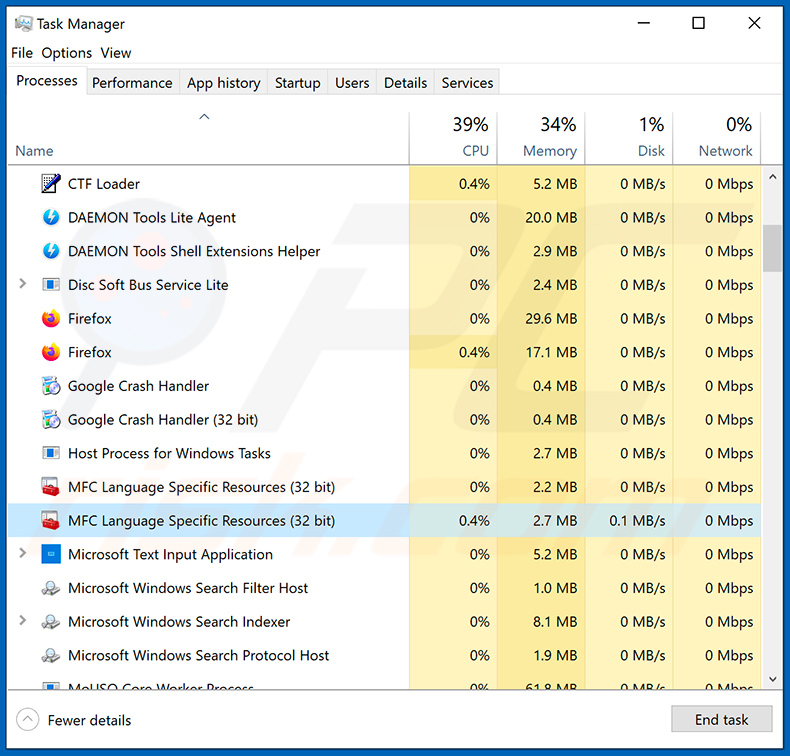
Wenn Sie die Liste der auf Ihrem Computer laufenden Programme überprüft haben, zum Beispiel mit dem Task-Manager, und ein verdächtig aussehendes Programm identifiziert haben, sollten Sie mit diesen Schritten fortfahren:
 Laden Sie ein Programm namens Autoruns herunter. Dieses Programm zeigt automatisch startende Anwendungen sowie Registrierungs- und Dateisystemspeicherorte an:
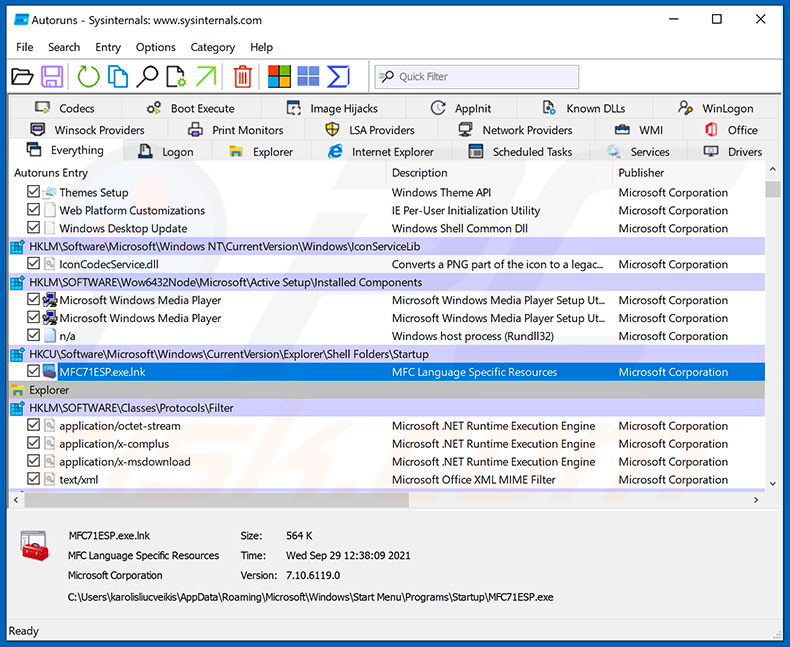
 Starten Sie Ihren Computer im abgesicherten Modus neu:
Benutzer von Windows XP und Windows 7: Starten Sie Ihren Computer im abgesicherten Modus. Klicken Sie auf Start, klicken Sie auf Herunterfahren, klicken Sie auf Neu starten, klicken Sie auf OK. Drücken Sie während des Startvorgangs Ihres Computers mehrmals die Taste F8 auf Ihrer Tastatur, bis das Menü mit den erweiterten Windows-Optionen erscheint, und wählen Sie dann Abgesicherter Modus mit Netzwerktreibern aus der Liste aus.
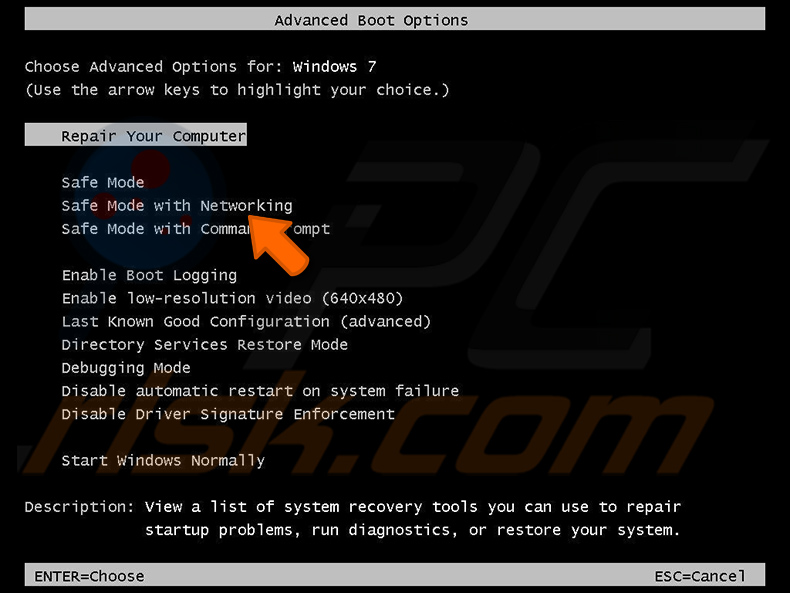
Video, das zeigt, wie man Windows 7 im „Abgesicherten Modus mit Netzwerktreibern" startet:
Benutzer von Windows 8: Windows 8 im abgesicherten Modus mit Netzwerktreibern starten - Gehen Sie zum Windows 8-Startbildschirm, geben Sie Erweitert ein und wählen Sie in den Suchergebnissen Einstellungen. Klicken Sie auf Erweiterte Startoptionen und wählen Sie im geöffneten Fenster „Allgemeine PC-Einstellungen" den Punkt Erweiterter Start.
Klicken Sie auf die Schaltfläche „Jetzt neu starten". Ihr Computer startet nun in das „Menü der erweiterten Startoptionen" neu. Klicken Sie auf die Schaltfläche „Problembehandlung" und dann auf die Schaltfläche „Erweiterte Optionen". Klicken Sie im Bildschirm für erweiterte Optionen auf „Starteinstellungen".
Klicken Sie auf die Schaltfläche „Neu starten". Ihr PC startet in den Bildschirm der Starteinstellungen neu. Drücken Sie F5, um im abgesicherten Modus mit Netzwerktreibern zu starten.
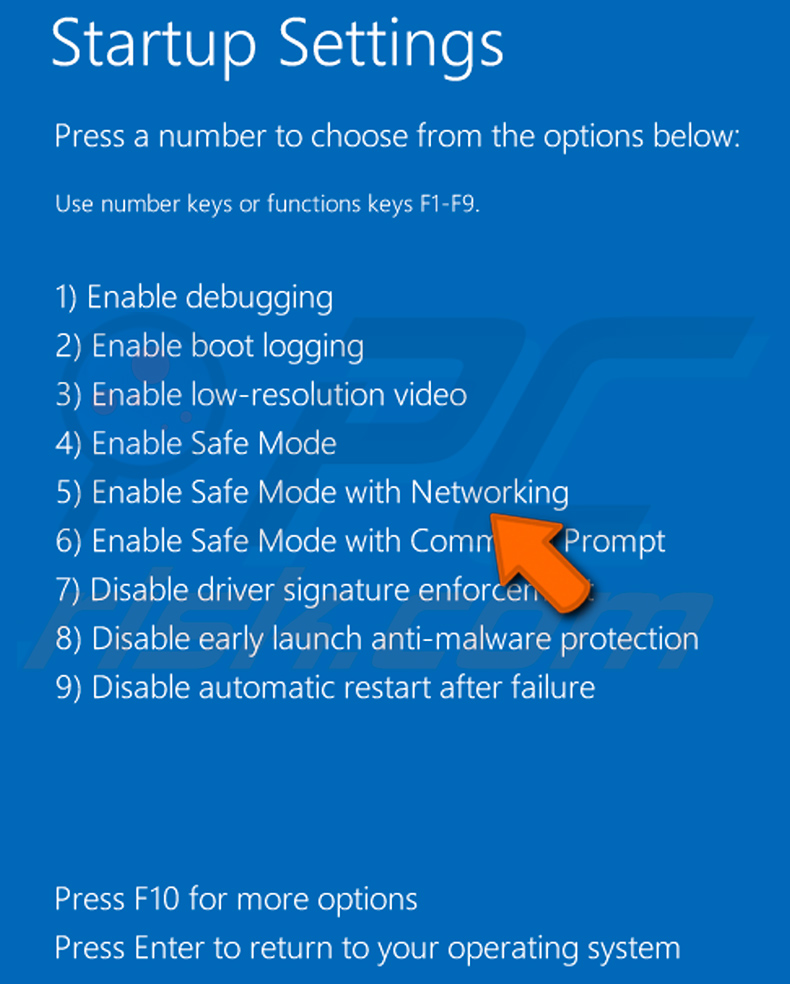
Video, das zeigt, wie man Windows 8 im „Abgesicherten Modus mit Netzwerktreibern" startet:
Benutzer von Windows 10: Klicken Sie auf das Windows-Logo und wählen Sie das Symbol Ein/Aus. Klicken Sie im geöffneten Menü auf „Neu starten", während Sie die „Umschalt"-Taste auf Ihrer Tastatur gedrückt halten. Klicken Sie im Fenster „Option auswählen" auf „Problembehandlung" und wählen Sie anschließend „Erweiterte Optionen".
Wählen Sie im Menü der erweiterten Optionen „Starteinstellungen" und klicken Sie auf die Schaltfläche „Neu starten". Im folgenden Fenster sollten Sie die Taste „F5" auf Ihrer Tastatur drücken. Dadurch wird Ihr Betriebssystem im abgesicherten Modus mit Netzwerktreibern neu gestartet.
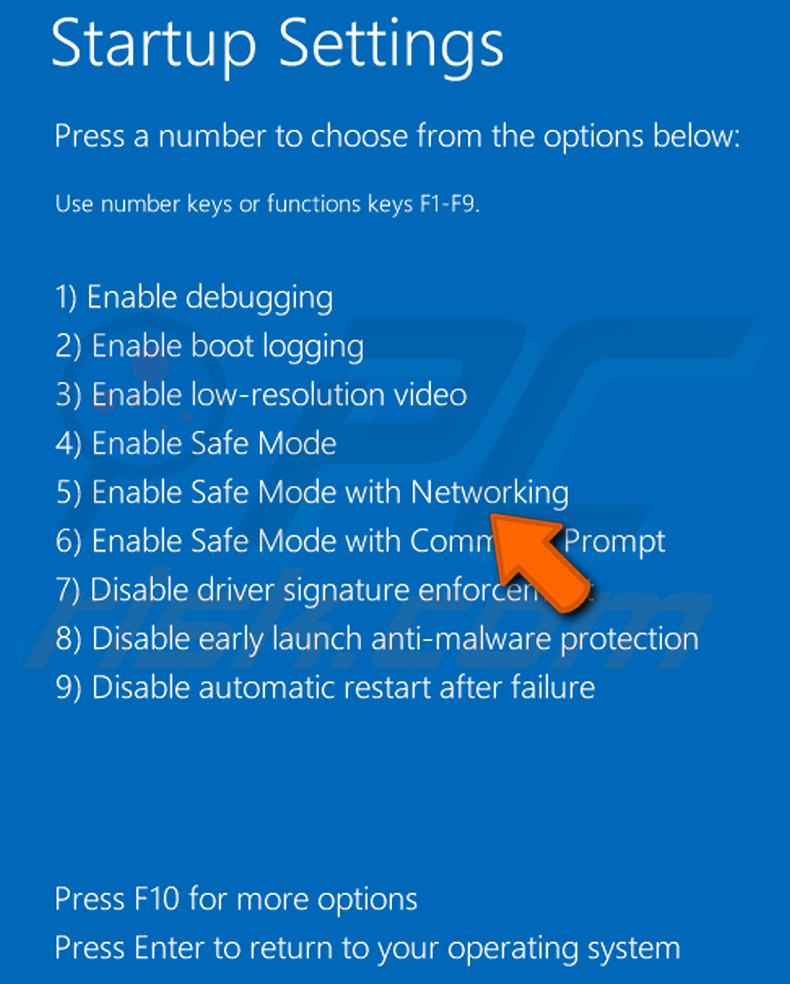
Video, das zeigt, wie man Windows 10 im „Abgesicherten Modus mit Netzwerktreibern" startet:
 Entpacken Sie das heruntergeladene Archiv und führen Sie die Datei Autoruns.exe aus.
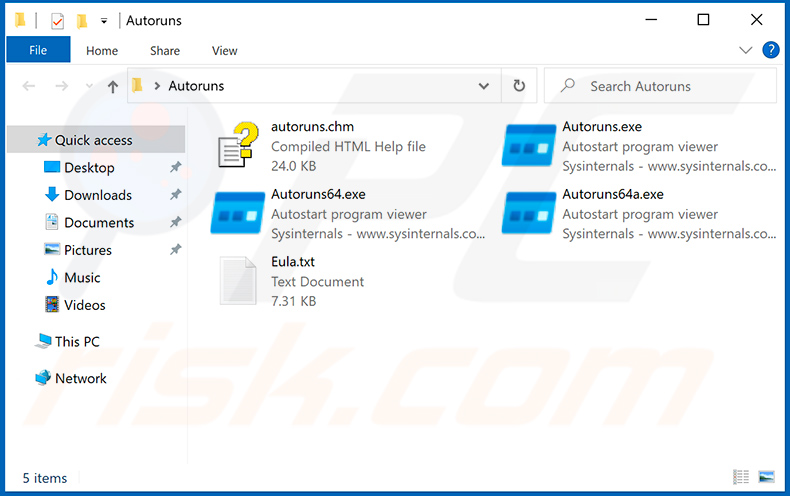
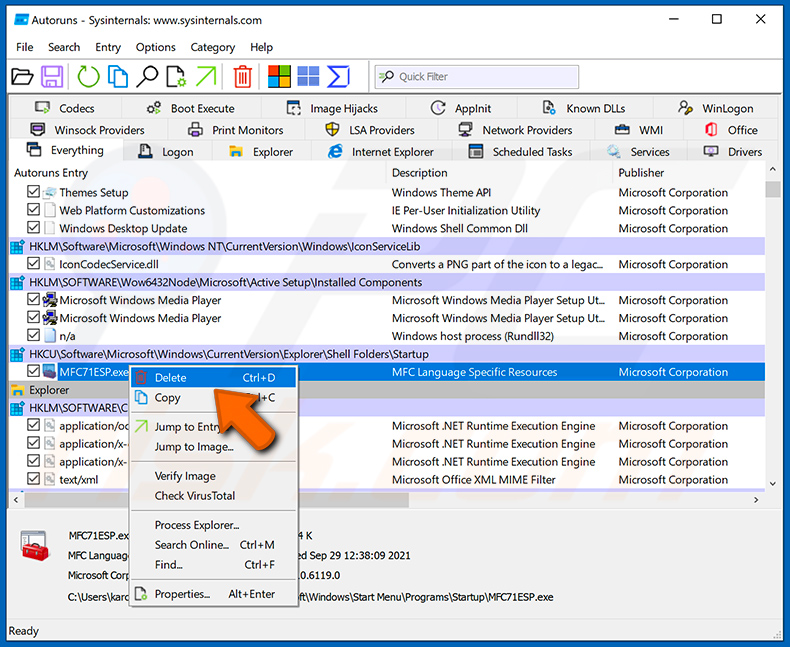
 Klicken Sie in der Autoruns-Anwendung oben auf „Options" und deaktivieren Sie die Optionen „Hide Empty Locations" und „Hide Windows Entries". Klicken Sie nach diesem Vorgang auf das Symbol „Refresh".
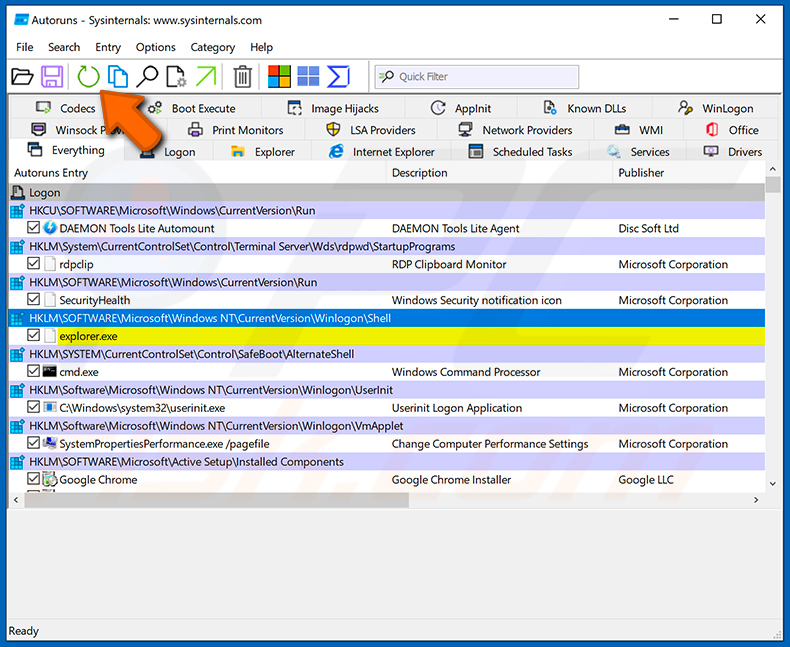
 Überprüfen Sie die von der Autoruns-Anwendung bereitgestellte Liste und lokalisieren Sie die Malware-Datei, die Sie beseitigen möchten.
Sie sollten den vollständigen Pfad und Namen notieren. Beachten Sie, dass manche Malware Prozessnamen unter legitimen Windows-Prozessnamen verbirgt. In diesem Stadium ist es sehr wichtig, das Entfernen von Systemdateien zu vermeiden. Nachdem Sie das verdächtige Programm gefunden haben, das Sie entfernen möchten, klicken Sie mit der rechten Maustaste auf dessen Namen und wählen Sie „Delete".
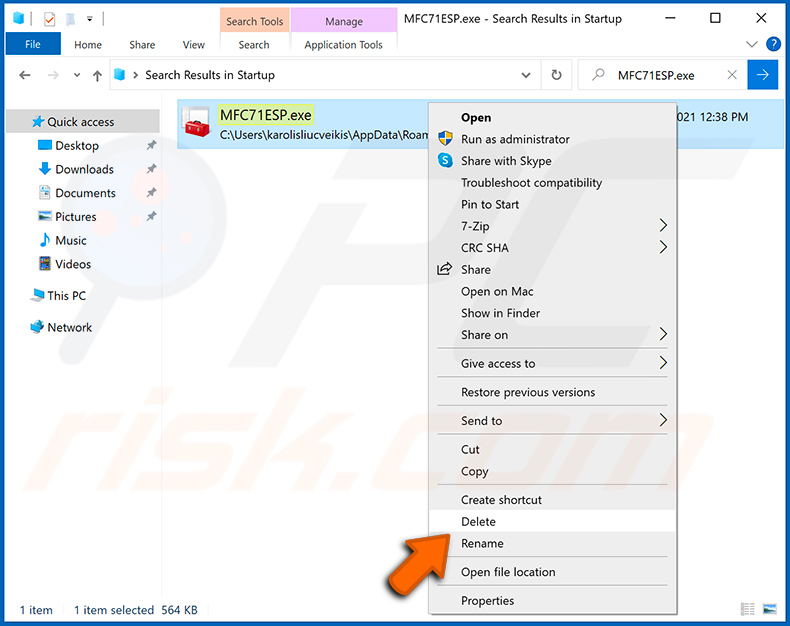
Nachdem Sie die Malware über die Autoruns-Anwendung entfernt haben (dies stellt sicher, dass die Malware beim nächsten Systemstart nicht automatisch ausgeführt wird), sollten Sie auf Ihrem Computer nach dem Malware-Namen suchen. Stellen Sie sicher, dass Sie versteckte Dateien und Ordner aktivieren, bevor Sie fortfahren. Wenn Sie den Dateinamen der Malware finden, entfernen Sie ihn unbedingt.
Starten Sie Ihren Computer im normalen Modus neu. Das Befolgen dieser Schritte sollte jegliche Malware von Ihrem Computer entfernen. Beachten Sie, dass die manuelle Bedrohungsentfernung fortgeschrittene Computerkenntnisse erfordert. Wenn Sie diese Kenntnisse nicht besitzen, überlassen Sie die Malware-Entfernung Antiviren- und Anti-Malware-Programmen.
Diese Schritte funktionieren möglicherweise nicht bei fortgeschrittenen Malware-Infektionen. Wie immer ist es am besten, eine Infektion zu verhindern, anstatt zu versuchen, Malware später zu entfernen. Um Ihren Computer sicher zu halten, installieren Sie die neuesten Betriebssystem-Updates und verwenden Sie Antivirensoftware. Um sicherzustellen, dass Ihr Computer frei von Malware-Infektionen ist, empfehlen wir, ihn mit Combo Cleaner Antivirus für Windows zu scannen.
Häufig gestellte Fragen (FAQ)
Mein Computer ist mit der BambooToken-Malware infiziert. Sollte ich mein Speichergerät formatieren, um sie loszuwerden?
Durch Formatieren wird BambooToken beseitigt, aber es werden auch alle Dateien auf dem Laufwerk gelöscht. Es ist besser, zuerst einen Scan mit einem seriösen Sicherheitstool wie Combo Cleaner durchzuführen. In Unternehmensumgebungen sollte der Vorfall außerdem dem IT- oder Sicherheitsteam gemeldet werden, da andere Systeme im Netzwerk betroffen sein könnten.
Was sind die größten Probleme, die die BambooToken-Malware verursachen kann?
BambooToken verschafft Angreifern Fernzugriff auf das infizierte Gerät, wodurch sie Befehle ausführen, Dateien stehlen und zusätzliche Malware platzieren können. Auf Servern und Entwicklungssystemen kann dies zu Datenschutzverletzungen und Angriffen auf die Kunden und Nutzer der Organisation führen.
Was ist der Zweck der BambooToken-Malware?
Der Zweck von BambooToken besteht darin, einen versteckten Kanal zu infizierten Rechnern offen zu halten, damit Angreifer jederzeit Informationen sammeln, Dateien verschieben und Befehle ausführen können. Sein Plugin-System ermöglicht es den Betreibern, neue Funktionen hinzuzufügen, möglicherweise einschließlich Keylogging und Webcam- oder Bildschirmaufnahmen.
Wie ist die BambooToken-Malware in meinen Computer eingedrungen?
Unter Windows wird BambooToken geladen, indem eine schädliche DLL-Datei in das legitime OnKey-Programm von Tendyron per Side-Loading eingeschleust wird. Es wird bei gezielten Angriffen auf Organisationen und Server eingesetzt, hauptsächlich in Asien, und nicht über Spam oder gefälschte Downloads an Privatanwender verbreitet.
Wird Combo Cleaner mich vor Malware schützen?
Ja. Combo Cleaner kann die meisten bekannten Malware-Infektionen erkennen und entfernen. Da heimliche Bedrohungen wie BambooToken sich in legitimer Software verstecken können, wird empfohlen, einen vollständigen Systemscan durchzuführen, um sicherzustellen, dass nichts zurückbleibt.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden