
So entfernen Sie den SparroWocky-Backdoor aus dem Betriebssystem
TrojanerAuch bekannt als: SparroWocky Remote-Access-Trojaner

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was für eine Malware ist SparroWocky Backdoor?
SparroWocky ist eine Backdoor, die in C++ geschrieben und von FamousSparrow, einer chinanahen Cyberspionage-Gruppe, eingesetzt wird. Sie stellt einen verdeckten, dauerhaften Zugriff auf infizierte Computer her und ermöglicht es den Betreibern, Befehle auszuführen, Dateien zu übertragen, Screenshots zu erstellen und Netzwerkverkehr über kompromittierte Maschinen zu leiten.
Laut einer von ESET veröffentlichten Untersuchung tauchte SparroWocky im August 2025 als Nachfolger des früheren SparrowDoor-Implants von FamousSparrow auf. Die Gruppe führt seit mindestens 2019 Cyberspionage-Operationen durch.
Die Kampagne hat sich stark auf Regierungsorganisationen in ganz Lateinamerika konzentriert. Zu den betroffenen Ländern gehören Argentinien, Ecuador, Guatemala, Honduras, Panama, Peru, Puerto Rico und Venezuela. Die Gruppe scheint Informationen im Zusammenhang mit dem diplomatischen Druck der USA zu sammeln, der chinesische Wirtschaftsinteressen in der Region beeinträchtigt.
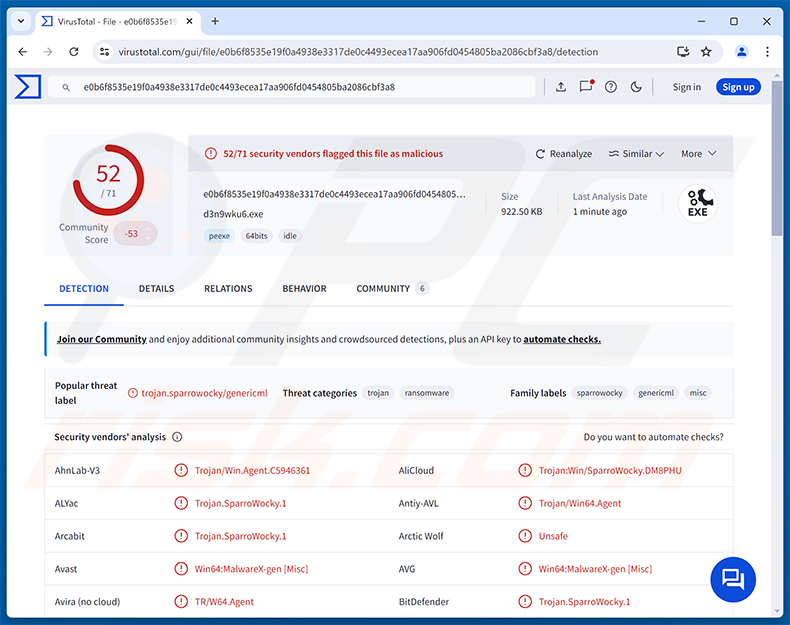
SparroWocky Backdoor Übersicht
SparroWocky kommuniziert mit seinem Command-and-Control (C2)-Server über TLS-verschlüsselte Verbindungen und nutzt dabei Port 443 oder 8080. Die Malware unterstützt direkte Verbindungen, HTTP-Proxys mit Negotiate/Basic-Authentifizierung sowie SOCKS5-Proxy-Tunneling mit optionalen Anmeldedaten.
Jede Befehlsnachricht wird mit RC4 unter Verwendung eines für jede Übertragung frischen Schlüssels verschlüsselt, was die Verkehrsanalyse erschwert. ESET identifizierte mindestens 18 verwendete C2-Serveradressen, die bei mehreren Anbietern gehostet werden, darunter LightNode, Kaopu Cloud und Cogent Communications.
Der Backdoor wird über einen dreiteiligen Loader ausgeliefert, der auf DLL-Side-Loading setzt. Eine legitime ausführbare Datei, eine bösartige DLL und eine verschlüsselte Payload-Datei arbeiten zusammen. Die DLL entschlüsselt die Payload und lädt sie direkt in den Speicher, sodass der Backdoor selbst niemals als erkennbare Datei auf die Festplatte geschrieben wird.
SparroWocky Backdoor Fähigkeiten
SparroWocky unterstützt über 30 verschiedene Befehle. Er kann Shell-Befehle und beliebige Programme ausführen, Dateien hoch- und herunterladen, kopieren, verschieben, umbenennen und löschen sowie Laufwerke, Verzeichnisse und aktive Benutzersitzungen auf dem Rechner auflisten.
Screenshots werden alle 500 Millisekunden aufgenommen. Um die gesendete Datenmenge zu begrenzen, werden nur die Teile des Bildschirms an den Angreifer übertragen, die sich zwischen den Aufnahmen geändert haben. Der Backdoor kann außerdem Prozesse unter der Sitzung eines anderen angemeldeten Benutzers starten und Beacon Object Files (BOFs) direkt im Speicher laden, um seine Funktionalität zu erweitern.
Ein TCP-Proxy-Modul ermöglicht es Angreifern, ihren eigenen Netzwerkverkehr über den kompromittierten Rechner zu leiten. SparroWocky sammelt außerdem Systemdaten - Hostname, Benutzername, Domänenname, IP-Adressen und Windows-Version - und meldet diese Informationen beim Verbinden an den Operator.
Persistenz und Umgehung von Abwehrmaßnahmen
SparroWocky richtet je nach Berechtigungsstufe die Persistenz auf eine von zwei Arten ein. Er kann sich als Windows-Dienst mit dem Namen ProcAuditManager installieren oder einen Windows-Registrierungs-Ausführungsschlüssel mit dem Namen SnapCart unter HKLM oder HKCU hinzufügen.
Um sich vor Sicherheitssoftware zu verstecken, verwendet die Malware SilentMoonwalk, eine Technik, die gefälschte Call-Stacks erzeugt. Dadurch erscheinen überwachte Windows-API-Aufrufe so, als stammten sie von legitimen Systemthreads statt von bösartigem Code, was Sicherheitsüberwachungstools täuscht.
SparroWocky hookt außerdem die Windows-Thread-Erstellungsfunktion mithilfe der MinHook-Bibliothek und leitet die Ausführung über eine legitime Windows-Funktion um, um den wahren Zweck jedes Threads zu verschleiern. Dynamische API-Auflösung bedeutet, dass Funktionsnamen zur Laufzeit mit einem benutzerdefinierten Hash-Algorithmus aufgelöst werden, sodass keine erkennbaren Importe im eigenen Code der Malware erscheinen.
Wenn die Operatoren mit einem Ziel fertig sind, kann die Malware ihre eigenen Persistenzeinträge entfernen und zugehörige Dateien mithilfe eines ausgeführten Batch-Skripts löschen und so beim Verlassen ihre Spuren verwischen.
| Name | SparroWocky Remote-Access-Trojaner |
| Bedrohungstyp | Backdoor, Trojaner |
| Erkennungsnamen | Avast (Win64:MalwareX-gen [Misc]), Combo Cleaner (Trojan.SparroWocky.1), ESET-NOD32 (Win64/Agent.ASW Trojan), Kaspersky (UDS:Trojan.Win32.GenericML.xnet), Microsoft (Trojan:Win64/SparroWocky.DA!MTB), Vollständige Liste (VirusTotal) |
| Symptome | Backdoors sind darauf ausgelegt, den Computer des Opfers heimlich zu infiltrieren und unbemerkt zu bleiben, sodass auf einem infizierten Rechner keine besonderen Symptome deutlich sichtbar sind. |
| Verbreitungsmethoden | Ausgenutzte Serverschwachstellen, DLL-Side-Loading, gezielte Angriffe. |
| Schaden | Gestohlene Passwörter und Bankdaten, Identitätsdiebstahl, Hinzufügen des Computers des Opfers zu einem Botnet, zusätzliche Infektionen, finanzieller Verlust, Kontoübernahme. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Fazit
SparroWocky Backdoor ist eine ausgeklügelte Bedrohung, die in staatlich verknüpften Spionagekampagnen eingesetzt wird. Sie verschafft Angreifern die vollständige Fernsteuerung über infizierte Rechner, unterstützt umfangreiche Datei- und Überwachungsoperationen und nutzt fortschrittliche Techniken, um Erkennung und Analyse zu entgehen.
Opfer sind Risiken ausgesetzt, darunter unbefugte Überwachung, langfristige Kompromittierung sensibler Systeme, Exfiltration vertraulicher Daten und die Bereitstellung zusätzlicher Malware. Jedes System, das als infiziert festgestellt wird, sollte umgehend bereinigt werden. Weitere Beispiele für Backdoors sind Mistic, Beagle und NANOREMOTE.
Wie ist SparroWocky Backdoor in meinen Computer eingedrungen?
Wie von BleepingComputer dokumentiert, verschaffte sich FamousSparrow den ersten Zugang durch die Ausnutzung bekannter Schwachstellen in öffentlich zugänglichen Microsoft-Exchange-Servern, insbesondere der in ungepatchten Installationen vorhandenen ProxyLogon-Schwachstellen.
Sobald sie eingedrungen waren, setzten die Angreifer SparroWocky mittels DLL-Side-Loading ein. Eine legitime ausführbare Datei wird zusammen mit einer bösartigen DLL und einer verschlüsselten Payload-Datei platziert. Das Ausführen der ausführbaren Datei bewirkt, dass die DLL geladen wird, die die Backdoor-Payload entschlüsselt und in den Speicher lädt, ohne sie auf die Festplatte zu schreiben.
Allgemeiner betrachtet können ausgeklügelte Backdoors wie SparroWocky auch über gezielte Phishing-E-Mails, kompromittierte Fernzugriffsdienste und bösartige Softwareinstallationsprogramme eintreffen. Alle serverseitige Software gepatcht und aktuell zu halten, ist der direkteste Weg, um die Angriffsfläche für diese Angriffsklasse zu verringern.
Wie lässt sich die Installation von Malware vermeiden?
Seien Sie vorsichtig bei unerwarteten E-Mails und Nachrichten, insbesondere bei solchen mit Anhängen oder Links. Laden Sie Software nur von offiziellen Anbieter-Websites und vertrauenswürdigen Quellen herunter. Vermeiden Sie Cracks, Key-Generatoren und raubkopierte Inhalte, da diese häufige Verbreitungswege für Malware sind.
Halten Sie Ihr Betriebssystem und alle installierten Anwendungen auf dem neuesten Stand, da viele Angriffe auf ungepatchte Schwachstellen setzen. Verwenden Sie seriöse Sicherheitssoftware und führen Sie regelmäßige Scans durch, um Bedrohungen frühzeitig zu erkennen. Wenn Sie glauben, dass Ihr Computer bereits infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um infiltrierte Malware automatisch zu beseitigen.
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist SparroWocky Backdoor?
- SCHRITT 1. Manuelle Entfernung der SparroWocky Backdoor-Malware.
- SCHRITT 2. Prüfen, ob Ihr Computer sauber ist.
Wie entfernt man Malware manuell?
Die manuelle Entfernung von Malware ist eine komplizierte Aufgabe - in der Regel ist es am besten, Antiviren- oder Anti-Malware-Programme dies automatisch erledigen zu lassen. Um diese Malware zu entfernen, empfehlen wir die Verwendung von Combo Cleaner Antivirus für Windows.
Wenn Sie Malware manuell entfernen möchten, besteht der erste Schritt darin, den Namen der Malware zu ermitteln, die Sie zu entfernen versuchen. Hier ist ein Beispiel für ein verdächtiges Programm, das auf dem Computer eines Benutzers läuft:
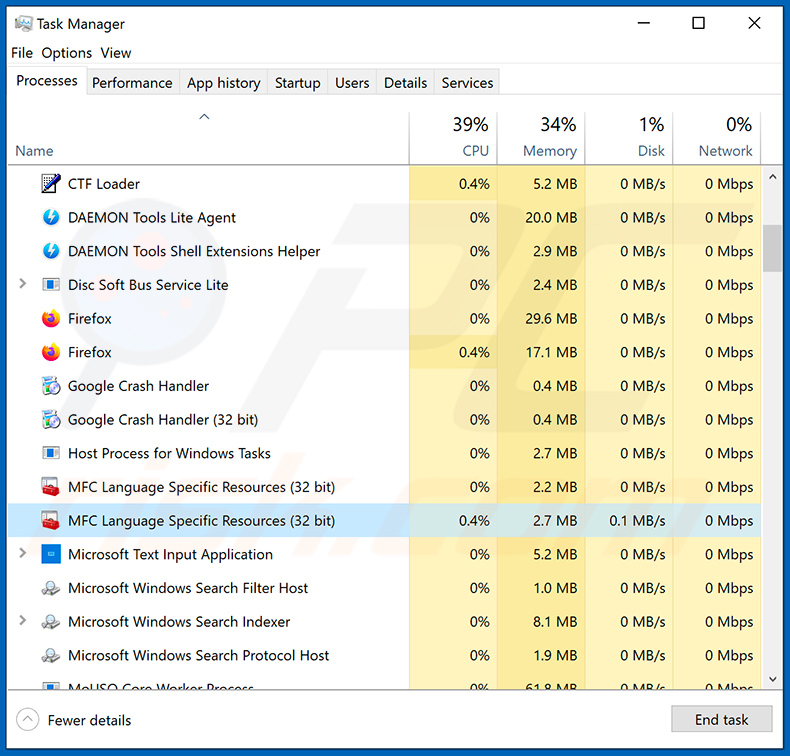
Wenn Sie die Liste der auf Ihrem Computer laufenden Programme überprüft haben, zum Beispiel mit dem Task-Manager, und ein Programm gefunden haben, das verdächtig aussieht, sollten Sie mit diesen Schritten fortfahren:
 Laden Sie ein Programm namens Autoruns herunter. Dieses Programm zeigt Autostart-Anwendungen, Registrierungs- und Dateisystemstandorte an:
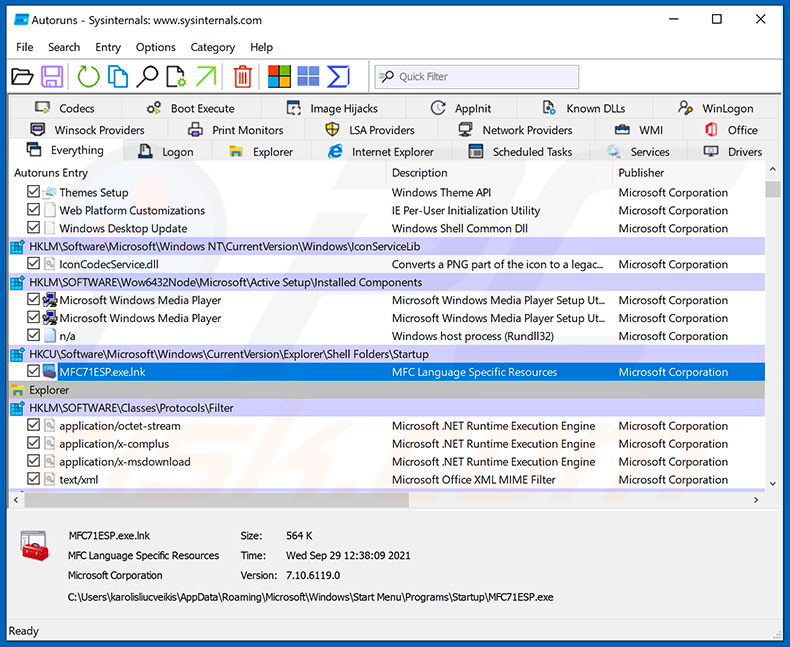
 Starten Sie Ihren Computer im abgesicherten Modus neu:
Benutzer von Windows XP und Windows 7: Starten Sie Ihren Computer im abgesicherten Modus. Klicken Sie auf Start, klicken Sie auf Herunterfahren, klicken Sie auf Neu starten, klicken Sie auf OK. Drücken Sie während des Startvorgangs Ihres Computers mehrmals die Taste F8 auf Ihrer Tastatur, bis das Menü mit den erweiterten Windows-Optionen erscheint, und wählen Sie dann Abgesicherter Modus mit Netzwerktreibern aus der Liste.
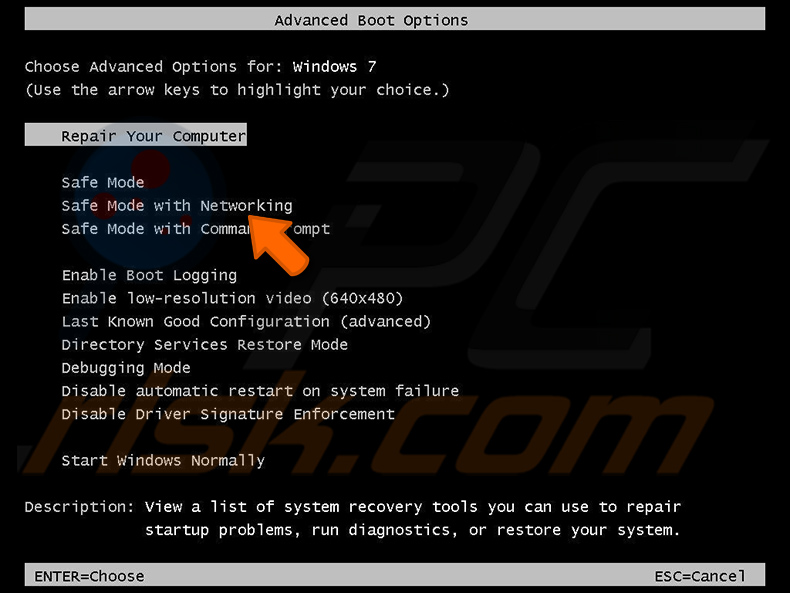
Video, das zeigt, wie man Windows 7 im „abgesicherten Modus mit Netzwerktreibern" startet:
Benutzer von Windows 8: Starten Sie Windows 8 im abgesicherten Modus mit Netzwerktreibern - Gehen Sie zum Windows 8-Startbildschirm, geben Sie Erweitert ein, wählen Sie in den Suchergebnissen Einstellungen. Klicken Sie auf Erweiterte Startoptionen, wählen Sie im geöffneten Fenster „Allgemeine PC-Einstellungen" die Option Erweiterter Start.
Klicken Sie auf die Schaltfläche „Jetzt neu starten". Ihr Computer startet nun in das „Menü der erweiterten Startoptionen" neu. Klicken Sie auf die Schaltfläche „Problembehandlung" und dann auf die Schaltfläche „Erweiterte Optionen". Klicken Sie im Bildschirm für erweiterte Optionen auf „Starteinstellungen".
Klicken Sie auf die Schaltfläche „Neu starten". Ihr PC startet in den Bildschirm für Starteinstellungen neu. Drücken Sie F5, um im abgesicherten Modus mit Netzwerktreibern zu starten.
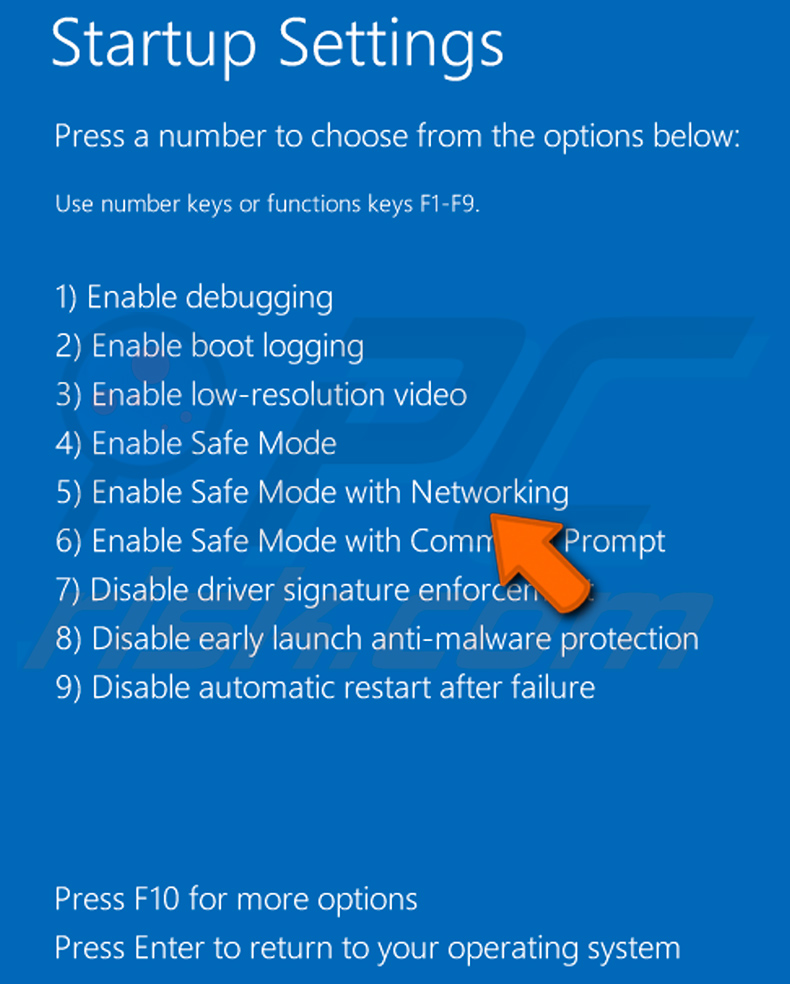
Video, das zeigt, wie man Windows 8 im „abgesicherten Modus mit Netzwerktreibern" startet:
Benutzer von Windows 10: Klicken Sie auf das Windows-Logo und wählen Sie das Ein/Aus-Symbol. Klicken Sie im geöffneten Menü auf „Neu starten", während Sie die Taste „Umschalt" auf Ihrer Tastatur gedrückt halten. Klicken Sie im Fenster „Option auswählen" auf „Problembehandlung" und wählen Sie anschließend „Erweiterte Optionen".
Wählen Sie im Menü der erweiterten Optionen „Starteinstellungen" und klicken Sie auf die Schaltfläche „Neu starten". Im folgenden Fenster sollten Sie die Taste „F5" auf Ihrer Tastatur drücken. Dadurch wird Ihr Betriebssystem im abgesicherten Modus mit Netzwerktreibern neu gestartet.
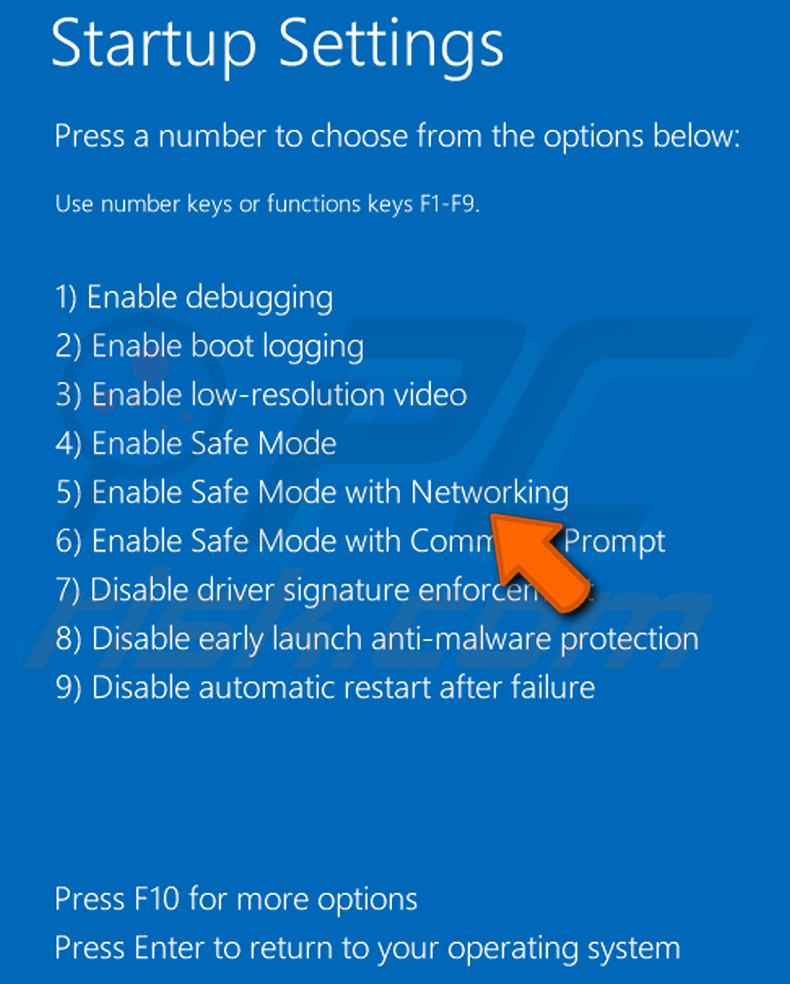
Video, das zeigt, wie man Windows 10 im „abgesicherten Modus mit Netzwerktreibern" startet:
 Entpacken Sie das heruntergeladene Archiv und führen Sie die Datei Autoruns.exe aus.
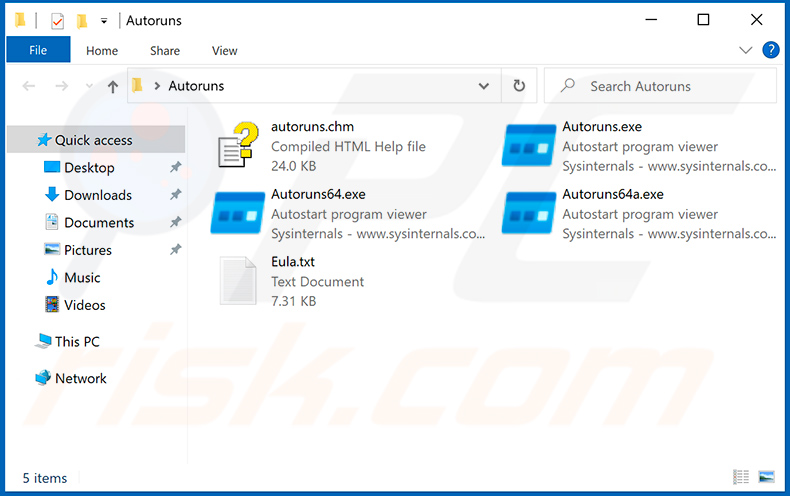
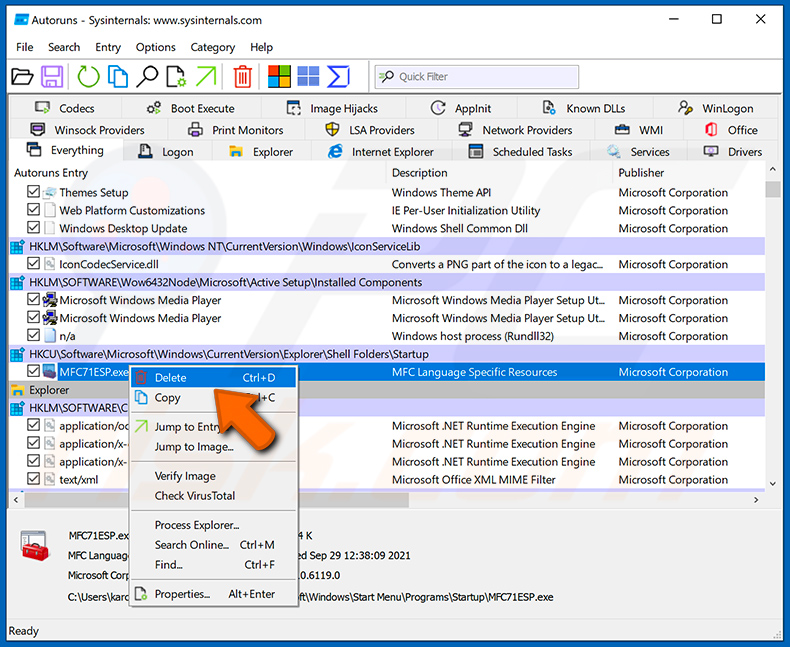
 Klicken Sie in der Autoruns-Anwendung oben auf „Options" und deaktivieren Sie die Optionen „Hide Empty Locations" und „Hide Windows Entries". Klicken Sie nach diesem Vorgang auf das Symbol „Refresh".
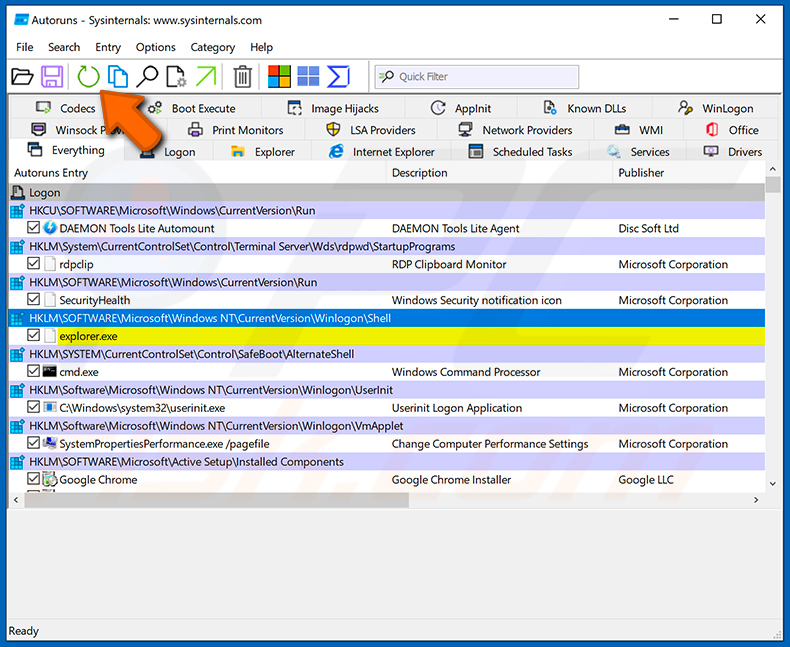
 Überprüfen Sie die von der Autoruns-Anwendung bereitgestellte Liste und lokalisieren Sie die Malware-Datei, die Sie beseitigen möchten.
Sie sollten den vollständigen Pfad und Namen notieren. Beachten Sie, dass einige Malware Prozessnamen unter legitimen Windows-Prozessnamen verbirgt. In diesem Stadium ist es sehr wichtig, das Entfernen von Systemdateien zu vermeiden. Nachdem Sie das verdächtige Programm gefunden haben, das Sie entfernen möchten, klicken Sie mit der rechten Maustaste auf dessen Namen und wählen Sie „Delete".
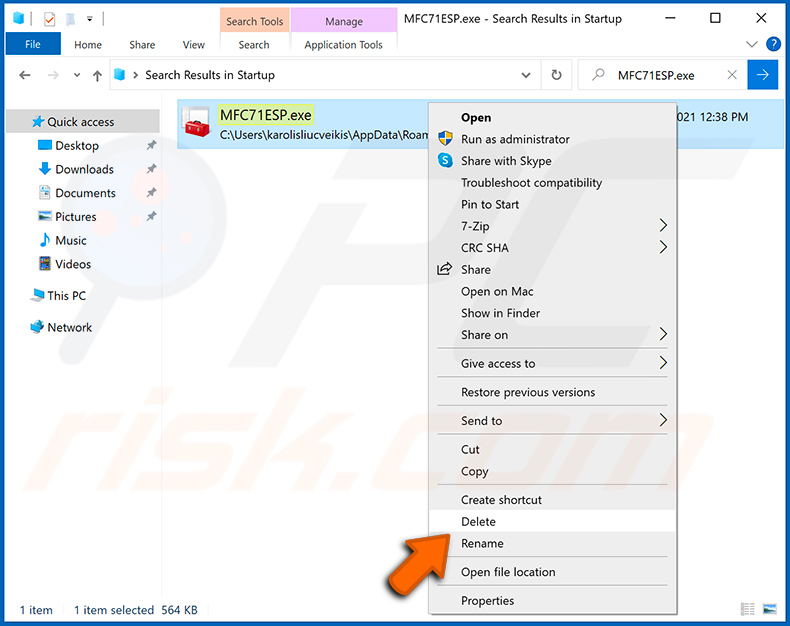
Nachdem Sie die Malware über die Autoruns-Anwendung entfernt haben (dies stellt sicher, dass die Malware beim nächsten Systemstart nicht automatisch ausgeführt wird), sollten Sie auf Ihrem Computer nach dem Malware-Namen suchen. Stellen Sie sicher, dass Sie versteckte Dateien und Ordner aktivieren, bevor Sie fortfahren. Wenn Sie den Dateinamen der Malware finden, stellen Sie sicher, dass Sie ihn entfernen.
Starten Sie Ihren Computer im normalen Modus neu. Das Befolgen dieser Schritte sollte jegliche Malware von Ihrem Computer entfernen. Beachten Sie, dass die manuelle Entfernung von Bedrohungen fortgeschrittene Computerkenntnisse erfordert. Wenn Sie diese Kenntnisse nicht besitzen, überlassen Sie die Malware-Entfernung Antiviren- und Anti-Malware-Programmen.
Diese Schritte funktionieren möglicherweise nicht bei fortgeschrittenen Malware-Infektionen. Wie immer ist es am besten, eine Infektion zu verhindern, statt zu versuchen, die Malware später zu entfernen. Um Ihren Computer sicher zu halten, installieren Sie die neuesten Betriebssystemupdates und verwenden Sie Antivirensoftware. Um sicherzugehen, dass Ihr Computer frei von Malware-Infektionen ist, empfehlen wir, ihn mit Combo Cleaner Antivirus für Windows zu scannen.
Häufig gestellte Fragen (FAQ)
Mein Computer ist mit SparroWocky Backdoor-Malware infiziert, sollte ich mein Speichergerät formatieren, um sie loszuwerden?
Das Formatieren des Laufwerks entfernt SparroWocky Backdoor, löscht aber auch jede darauf gespeicherte Datei. Das Ausführen eines vertrauenswürdigen Sicherheitstools wie Combo Cleaner ist in der Regel der bessere erste Schritt, da es die Infektion beseitigen kann, ohne Ihre Daten zu zerstören.
Was sind die größten Probleme, die SparroWocky Backdoor-Malware verursachen kann?
SparroWocky Backdoor verschafft Angreifern die vollständige Fernsteuerung über einen infizierten Rechner. Sie können Dateien exfiltrieren, Befehle ausführen, Aktivitäten über Screenshots überwachen und zusätzliche Malware einsetzen - alles ohne das Wissen des Opfers.
Zu den nachgelagerten Folgen gehören eine anhaltende Systemkompromittierung, der Verlust sensibler oder vertraulicher Daten und eine mögliche Kontoübernahme.
Was ist der Zweck der SparroWocky Backdoor-Malware?
SparroWocky Backdoor ist für Spionage konzipiert. Seine Operatoren nutzen ihn, um dauerhaften, verdeckten Zugriff auf infizierte Systeme aufrechtzuerhalten, damit sie Befehle erteilen, Dateien exfiltrieren, Screenshots aufnehmen und eine langfristige Überwachung anvisierter Organisationen durchführen können.
Wie ist SparroWocky Backdoor-Malware in meinen Computer eingedrungen?
Der primäre dokumentierte Vektor für SparroWocky Backdoor ist die Ausnutzung von ProxyLogon-Schwachstellen in ungepatchten Microsoft-Exchange-Servern. Nachdem sie sich Zugang verschafft haben, setzen Angreifer den Backdoor mithilfe einer DLL-Side-Loading-Technik ein.
Allgemeiner betrachtet können Backdoors dieser Art auch über Phishing-E-Mails, kompromittierte Fernzugriffsdienste oder bösartige Softwareinstallationsprogramme ausgeliefert werden.
Wird Combo Cleaner mich vor Malware schützen?
Ja, Combo Cleaner kann die meiste bekannte Malware erkennen und entfernen, einschließlich Backdoors wie SparroWocky. Es wird empfohlen, einen vollständigen Systemscan durchzuführen, um sicherzustellen, dass keine Komponenten der Infektion auf dem System verbleiben.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden