Ratgeber zum entfernen von viren und spyware, anleitung zum deinstallieren

Just Ransomware
Ransomware

Just Ransomware

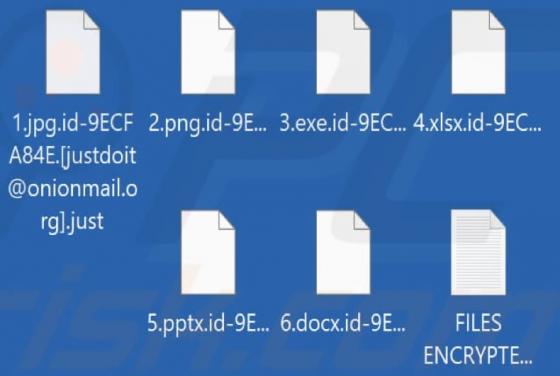
Just ist eine der Ransomware-Varianten, die zu der Dharma Ransomware-Familie gehört. Sie verschlüsselt Dateien und hängt Dateinamen die ID des Opfers, die E-Mail-Adresse justdoit@onionmail.org und die Erweiterung ".just" an. Außerdem legt Just die Datei "FILES ENCRYPTED.txt" ab und zeigt ein Dialo
Injector Trojaner
Trojaner

Injector Trojaner

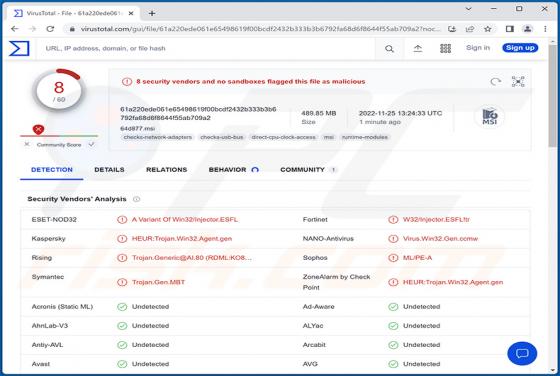
Injector-Trojaner bezieht sich auf eine Art von Malware, die entwickelt wurde, um bösartigen Code in Programme und Prozesse zu injizieren. Die Anwendung dieser Trojaner variiert; sie können in der Lage sein, den Betrieb seriöser Software zu ändern oder Ketteninfektionen zu verursachen (d.h. zusätz

CryWiper Ransomware
Ransomware

CryWiper Ransomware

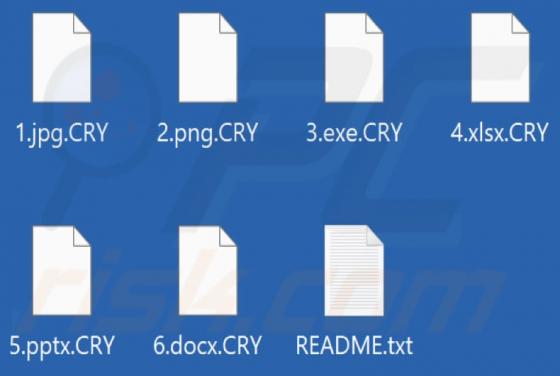
CryWiper ist eine Malware, die sich als Ransomware tarnt. Es funktioniert wie ein Datenwischer: Anstatt Dateien zu verschlüsseln, beschädigt CryWiper sie. Außerdem fügt sie die Erweiterung ".CRY" an die Dateinamen an und löscht Schattenkopien, um zu verhindern, dass die Opfer ihre Dateien wiederhe

Thehypefeed.com Werbung
Other

Thehypefeed.com Werbung

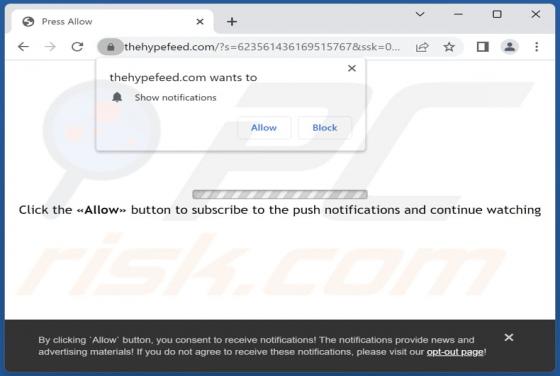
Thehypefeed[.]com ist eine der Webseiten, die Besucher dazu verleiten sollen, dem Erhalt von Benachrichtigungen zuzustimmen. Thepositiveimpactnow[.]com zeigt nicht nur betrügerische Benachrichtigungen an, sondern leitet auch auf andere Seiten weiter. Wir haben thehypefeed[.]com bei der Untersuchun

Videos Adware
Werbefinanzierte Software

Videos Adware

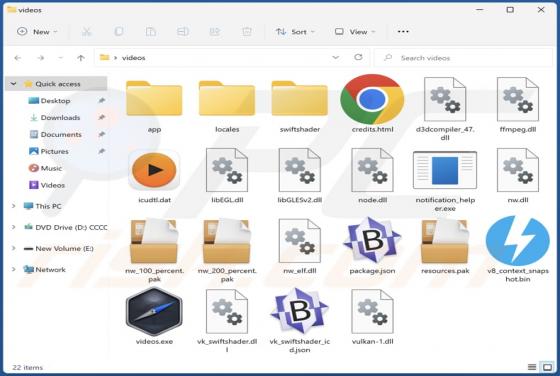
Bei der Untersuchung der Anwendung Videos fanden wir heraus, dass sie zur ChromeLoader Malware-Familie gehört. Sie ist eine werbeunterstützte Anwendung, die unerwünschte Anzeigen zeigt. Wir entdeckten die App Videos nach dem Herunterladen einer VHD-Datei von einer irreführenden Seite. Es ist wicht

D0nut Ransomware
Ransomware

D0nut Ransomware

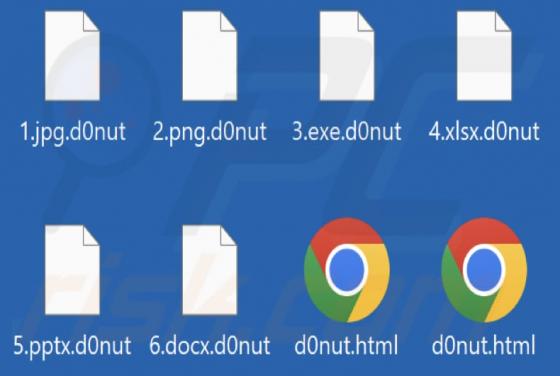
D0nut ist eine Art von Ransomware, die Dateien verschlüsselt und Dateinamen die Erweiterung ".d0nut" anhängt (z.B. benennt sie "1.jpg" in "1.jpg.d0nut", "2.png" in "2.png.d0nut" um, etc.). D0nut löscht auch zwei HTML-Dateien ("d0nut.html") und zeigt ein Dialogfenster an. Sie enthalten Lösegeldford

IcRAT Malware (Android)
Trojaner

IcRAT Malware (Android)

IcRAT ist ein Fernzugriffstrojaner (Remote-Access-Trojaner - RAT), der auf Android-Betriebssysteme abzielt. RATs sind so konzipiert, dass Angreifer die Kontrolle über infizierte Geräte übernehmen können. IcRAT wurde vor allem durch Smishing-Kampagnen (SMS-Phishing) verbreitet, die auf Kunden beka

Elibomi Malware (Android)
Trojaner

Elibomi Malware (Android)

Elibomi ist eine multifunktionale Malware, die auf Android-Betriebssysteme (OS) abzielt. Dieses bösartige Programm kann verschiedene Aktionen auf infizierten Geräten durchführen und ein breites Spektrum an sensiblen Daten extrahieren. Diese Malware gibt es seit mindestens 2020 und in mehreren Vari

CustomSearch Browserentführer
Browser Entführer

CustomSearch Browserentführer

Bei einer routinemäßigen Inspektion verdächtiger softwarefördernder Webseiten entdeckten unsere Forscher die Anwendung CustomSearch. Unsere Analyse ergab, dass diese App als Browserentführer agiert. Sie fördert gefälschte Suchmaschinen (z.B. nseext.info, customsear.ch, etc.), indem es Weiterleitun

FakeReward Malware (Android)
Trojaner

FakeReward Malware (Android)

FakeReward ist der Name eines bösartigen Programms, das auf Android-Geräte abzielt. Es dient dazu, persönlich identifizierbare und bankbezogene Informationen zu erhalten. Es gibt mehrere Varianten von FakeReward; zum Zeitpunkt der Erstellung dieses Artikels wurden mindestens fünf Versionen gesicht