Die Installation des Kryptik Trojaners via "WeTransfer" E-Mails vermeiden
TrojanerAuch bekannt als: WeTransfer E-Mail Betrug Virus

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was ist "WeTransfer"?
"WeTransfer" ist der Titel einer betrügerischen E-Mail, die den Trojaner Kryptik verbreiten soll. Die E-Mail kann auch dazu verwendet werden, andere bösartige Programme zu verbreiten. Es wird dringend davon abgeraten, diese Nachricht und insbesondere die darin enthaltenen Links zu öffnen, da dies die Installation der oben erwähnten Malware-Infektion auslöst.
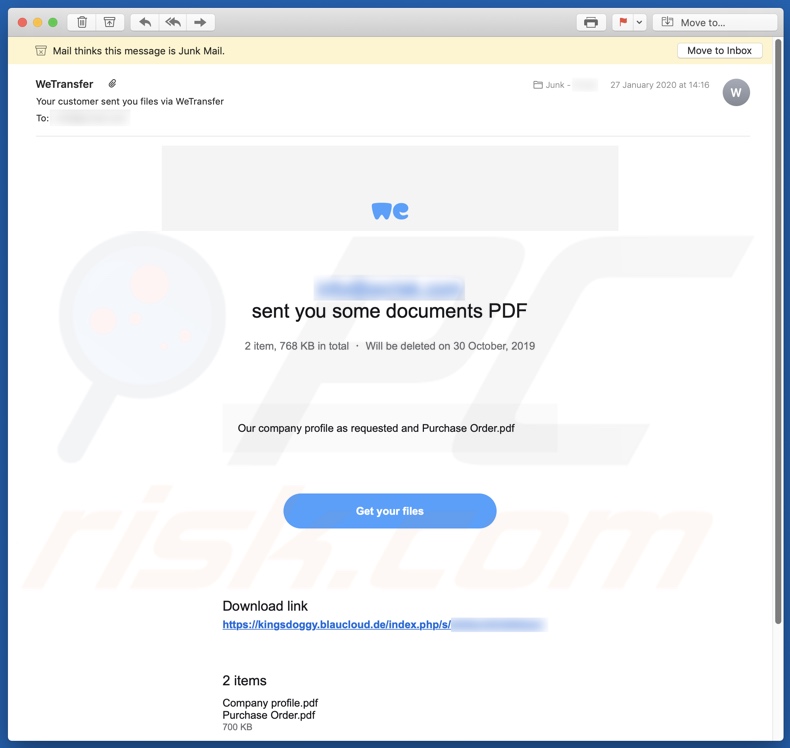
Der in der "WeTransfer"-E-Mail dargestellte Text ist kurz und informiert die Empfänger lediglich darüber, dass ihnen ein Dokument über das nicht spezifizierte Firmenprofil und die Bestell-/Bestelldaten ("Unser Firmenprofil wie gewünscht und Bestellung.pdf") zugesandt wurde. Die Nachricht enthält nur wenige Details und spielt nicht auf die Emotionen der Leute an (z.B. durch Panikmache), jedoch besteht die Gefahr, dass sie durch Verwirrung oder Neugierde dazu verleitet werden, die archivierte Datei innerhalb der Nachricht herunterzuladen.
Cyberkriminelle erwähnen oft legitime Dienste oder nutzen sie für ihre böswilligen Zwecke. Sowohl WeTransfer als auch ownCloud sind echte Dienste (Dateiübertragung bzw. Hosting), die von den Personen hinter dieser Spam-Kampagne missbraucht werden.
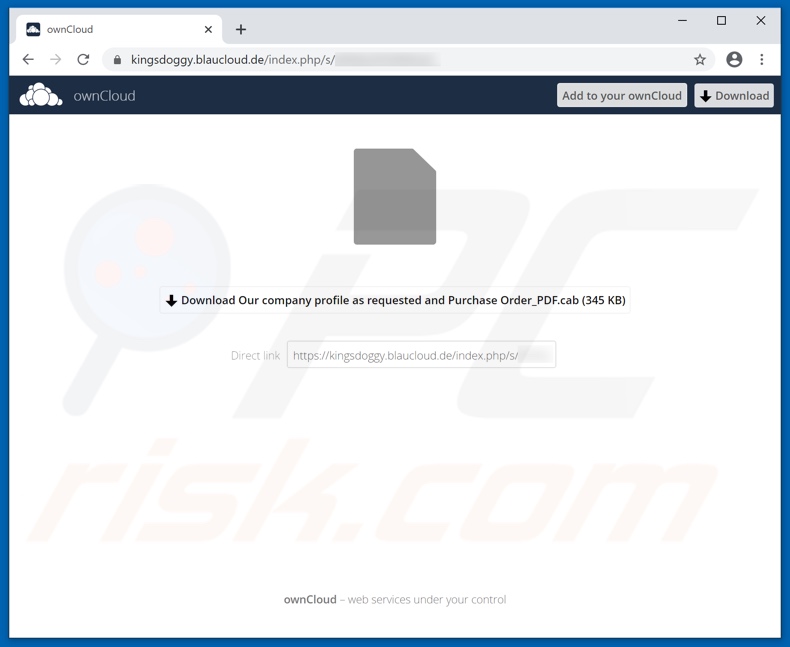
Zum Zeitpunkt der Recherche öffnete der Link in der "WeTransfer"-E-Mail eine ownCloud-Webseite, von der die Datei mit dem Trojaner Kryptik heruntergeladen werden konnte. Dabei handelt es sich um risikoreiche Malware mit einer breiten Palette von Fähigkeiten, darunter (aber nicht nur) System- und Browser-Modifikationen, Kontrolle über die angeschlossene Hardware und Datenexfiltration.
Zusammenfassend lässt sich sagen, dass Kryptik wahrscheinlich ernsthafte Datenschutzprobleme, erhebliche finanzielle Verluste und sogar Identitätsdiebstahl verursachen wird. Zum Schutz der Geräte- und Benutzersicherheit ist es entscheidend, alle bösartigen Programme unverzüglich zu eliminieren.
| Name | WeTransfer E-Mail Betrug Virus |
| Art der Bedrohung | Trojaner, passwortstehlender Virus, Banking-Malware, Sypware. |
| Betrug | Die Empfänger von E-Mail-Anträgen haben Firmen- und Kaufdetails gemäß ihrer Anfrage erhalten. |
| Anhang (Anhänge) | Download-Link von "Our company profile as requested and Purchase Order_PDF.cab" (bösartige ausführbare Datei im Inneren) |
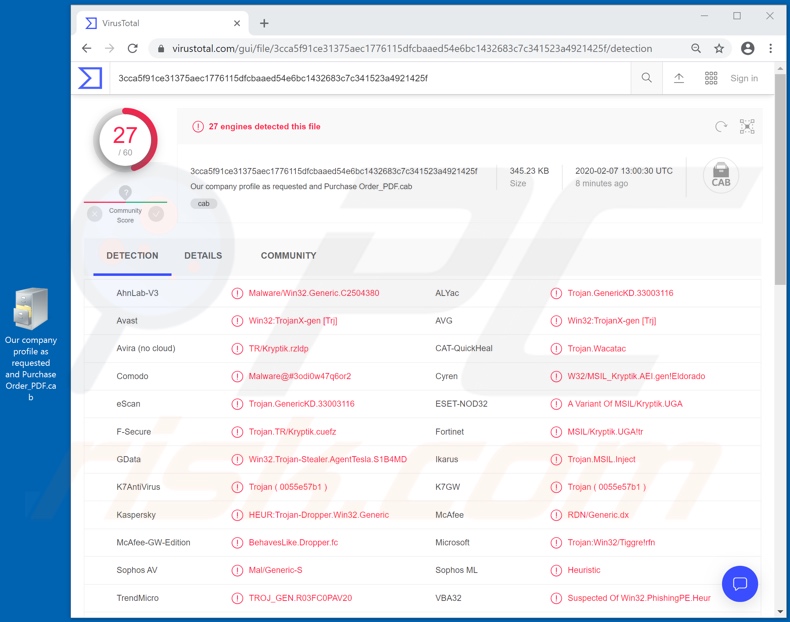
| Erkennungsnamen | Avast (Win32:TrojanX-gen [Trj]), Fortinet (MSIL/Kryptik.UGA!tr), ESET-NOD32 (eine Variante von MSIL/Kryptik.UGA), Kaspersky (HEUR:Trojan-Dropper.Win32.Generic), vollständige Liste (VirusTotal) |
| Symptome | Trojaner werden entwickelt, um den Computer des Opfers heimlich zu infiltrieren und ruhig zu bleiben und daher sind auf einer infizierten Maschine keine bestimmten Symptome klar erkennbar. |
| Nutzlast | Kryptik |
| Verbreitungsmethoden | Infizierte E-Mail-Anhänge, bösartige Online-Werbung, Social Engineering, Software-'Cracks'. |
| Schaden | Gestohlene Passwörter und Bankdaten, Identitätsdiebstahl, der Computer des Opfers, der zu einem Botnetz hinzugefügt wurde. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Social Engineering und Panikmache werden in der Regel eingesetzt, um Betrugs-/Schwindel-E-Mails zu fördern. Diese Nachrichten sind in der Regel als "offiziell", "wichtig", "Priorität", "dringend" und so weiter getarnt.
Der Gegenstand variiert drastisch: Der schriftliche Inhalt kann gut recherchiert und detailliert oder schlampig und hastig zusammengestellt sein. Daher sollten E-Mails, die mit grammatikalischen Fehlern, Rechtschreibfehlern und anderen Ungereimtheiten behaftet sind, die Legitimität der Botschaft sofort in Frage stellen.
Der einzige Zweck dieser betrügerischen E-Mails besteht darin, Einnahmen auf Kosten der Benutzer zu erzielen. Dies wird durch Malware-Infektionen erreicht, die die Empfänger zur Preisgabe ihrer persönlichen Daten (z.B. Angaben zur Identität, Bankkonto- oder Kreditkartendaten usw.) oder zu Geldtransaktionen (z.B. Erpressung von Personen um vorhandenes oder nicht vorhandenes kompromittierendes Material, verschiedene gefälschte Gebühren oder Zahlungen usw.) verleiten, sowie durch den Einsatz vieler anderer Betrugstechniken.
Systeme werden durch Anhänge oder Links, die zum Herunterladen der Datei führen, infiziert. "Your computer hacked!", "Christmas Party Email", und "HARASSMENT COMPLAINT" sind einige Beispiele für E-Mails, die zur Verbreitung von Malware verwendet werden.
Die bösartige Software Kryptik wird über die E-Mail-Spam-Kampagne "WeTransfer" verbreitet und weist Ähnlichkeiten mit Emotet, TrickBot, Adwind und zahllosen anderen Trojanern auf.
Wie hat "WeTransfer" meinen Computer infiziert?
Betrugs-/Schwindel-E-Mails infizieren Systeme über gefährliche Dateien, die an die Nachricht angehängt oder darin verlinkt werden können. Links werden für die "WeTransfer"-E-Mail verwendet.
Infektiöse Dateien gibt es in einer Vielzahl von Formaten, darunter Archivdateien (CAB, ZIP, RAR usw.) und ausführbare Dateien (.exe, .run, .etc.), Microsoft Office- und PDF-Dokumente, JavaScript und andere. Wenn diese Dateien ausgeführt, ausgeführt oder anderweitig geöffnet werden, wird der Infektionsprozess eingeleitet, und sie beginnen mit dem Herunterladen/Installieren von Malware.
Beispielsweise werden Benutzer beim Öffnen von Microsoft Office-Dokumenten aufgefordert, Makrobefehle zu aktivieren (d. h. die Bearbeitung zu ermöglichen). Deren Aktivierung kann eine Infektion auslösen. In MS Office-Versionen, die vor 2010 veröffentlicht wurden, werden Makros jedoch automatisch aktiviert, sobald das Dokument geöffnet wird.
Wie die Installation von Malware vermieden werden kann
Verdächtige und/oder irrelevante E-Mails sollten nicht geöffnet werden, insbesondere wenn sie von unbekannten Absendern (Adressen) eingehen. Öffnen Sie auch keine angehängten Dateien oder Links, die in verdächtigen Nachrichten gefunden wurden, da sie den potenziellen Ursprung einer Infektion darstellen.
Es wird dringend empfohlen, Microsoft Office-Versionen zu verwenden, die nach 2010 veröffentlicht wurden. Die neueren Versionen verfügen über den Modus "Geschützte Ansicht", der verhindert, dass bösartige Makros beim Öffnen des Dokuments sofort den Infektionsprozess einleiten.
Bösartige Inhalte werden oft von nicht vertrauenswürdigen Downloadkanälen wie inoffiziellen und kostenlosen File-Hosting-Websites, Peer-to-Peer-Freigabe-Netzwerken (BitTorrent, eMule, Gnutella usw.) und anderen Downloadkanälen Dritter heruntergeladen. Verwenden Sie daher nur offizielle und verifizierte Downloadquellen.
Illegale Aktivierungswerkzeuge ("Cracking") und Updateprogramme von Drittanbietern können ebenfalls Infektionen verursachen. Daher sollten Programme nur mit Werkzeugen/Funktionen aktiviert und aktualisiert werden, die von legitimen Entwicklern zur Verfügung gestellt werden.
Um die Integrität der Geräte und die Sicherheit der Benutzer zu gewährleisten, sollten Sie seriöse Antiviren-/Anti-Spyware-Software installieren und auf dem neuesten Stand halten. Verwenden Sie diese Software außerdem für regelmäßige System-Scans und die Entfernung erkannter Bedrohungen/Probleme.
Wenn Sie die Datei, die Sie von der über "WeTransfer"-E-Mail aufgerufenen Webseite heruntergeladen haben, bereits geöffnet haben, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um eingedrungene Malware automatisch zu entfernen.
Text in der E-Mail-Nachricht "WeTransfer":
Click 'Download images' to view images
********
sent you some documents PDF
2 item, 768 KB in total ・ Will be deleted on 30 October, 2019
Our company profile as requested and Purchase Order.pdfGet your files
Download link
hxxps://kingsdoggy.blaucloud.de/index.php/s/*****
2 items
Company profile.pdf
Purchase Order.pdf
700 KB
To make sure our emails arrive, please add noreply@wetransfer.com to your contacts.
About WeTransfer ・ Help ・ Legal ・ Report this transfer as spam
Screenshot der Webseite, die über einen Link in der "WeTransfer"-E-Mail geöffnet wurde:
Screenshot der Erkennungen in der Malware-Datenbank VirusTotal von "Unser Firmenprofil wie angefordert und Bestellung_PDF.cab" (archivierte Datei mit der ausführbaren Datei des Kryptik):
Eine weitere Variante der "WeTransfer"-Spam-E-Mail:
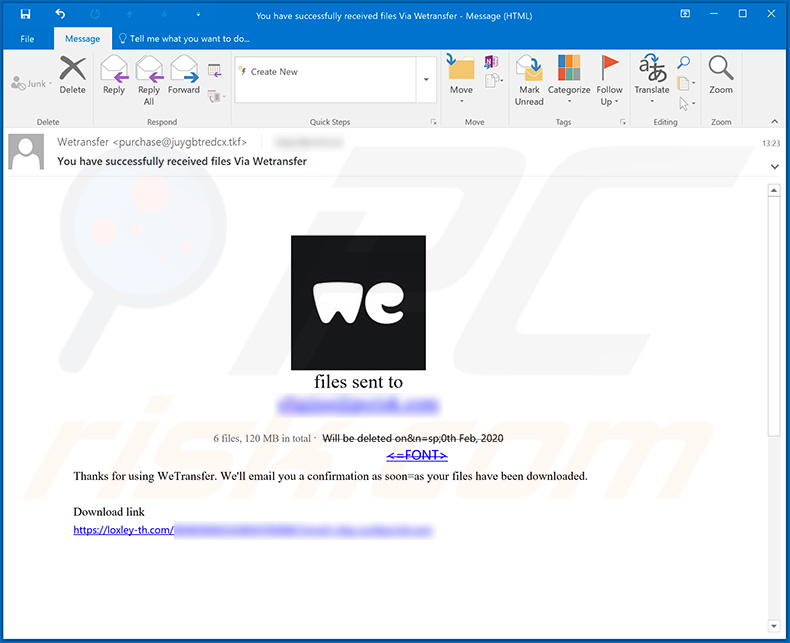
Text, der in dieser E-Mail präsentiert wird:
Subject: You have successfully received files Via Wetransfer
files sent to
*****
6 files, 120 MB in total · Will be deleted on&n=sp;0th Feb, 2020
Download files hereThanks for using WeTransfer. We'll email you a confirmation as soon=as your files have been downloaded.
Download link
hxxps://loxley-th.com/*****Message
Hi - please download files here. Thx.
To make sure our emails arrive, please add noreply@wetransfer.com to your contacts.
Screenshot der mit dieser E-Mail beworbenen Webseite:
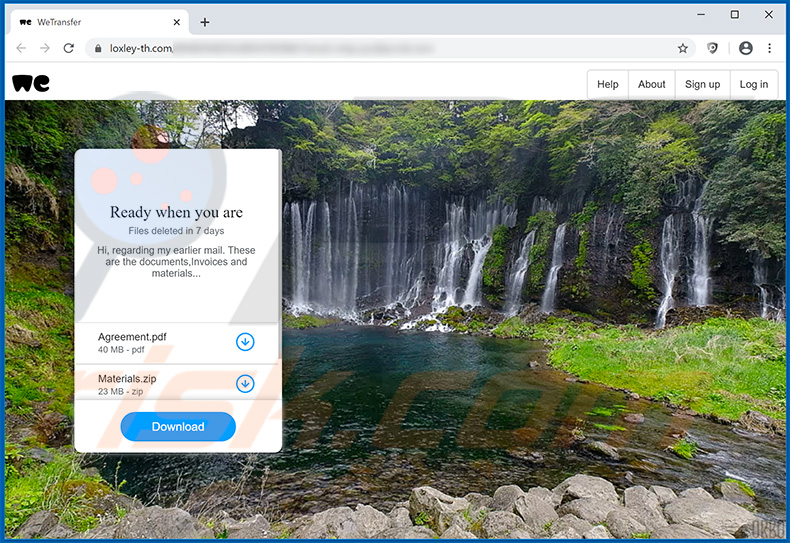
Text, der auf dieser Webseite präsentiert wird:
Help About Sign up Log in
Ready when you areFiles deleted in 7 days
Hi, regarding my earlier mail. These are the documents,Invoices and materials...
Agreement.pdf
40 MB - pdf
Materials.zip
23 MB - zip
Mov Intro.mp4
76 MB - mp4Download
Ein weiteres Beispiel für die Phishing-Spam-Kampagne von WeTransfer (der Text enthält "" Text, der eigentlich ein Link ist, der zu bösartigen Webseiten führt):
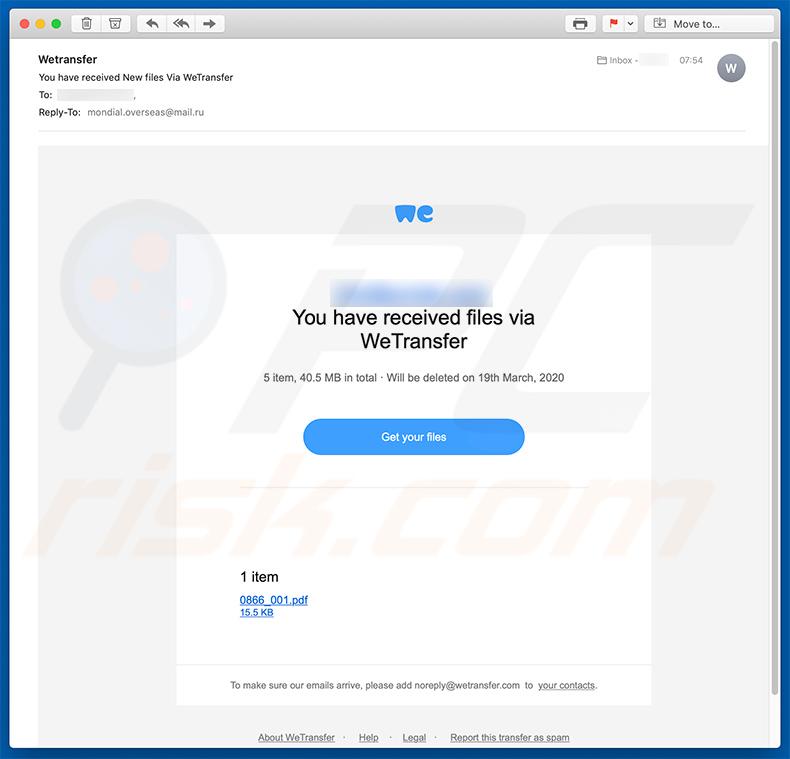
Text, der in dieser E-Mail präsentiert wird:
Click 'Download images' to view images
****
You have received files via WeTransfer
5 item, 40.5 MB in total · Will be deleted on 19th March, 2020
Get your files1 item
0866_001.pdf
15.5 KB
To make sure our emails arrive, please add noreply@wetransfer.com to your contacts.
About WeTransfer · Help · Legal · Report this transfer as spam
Screenshot der Phishing-E-Mail:
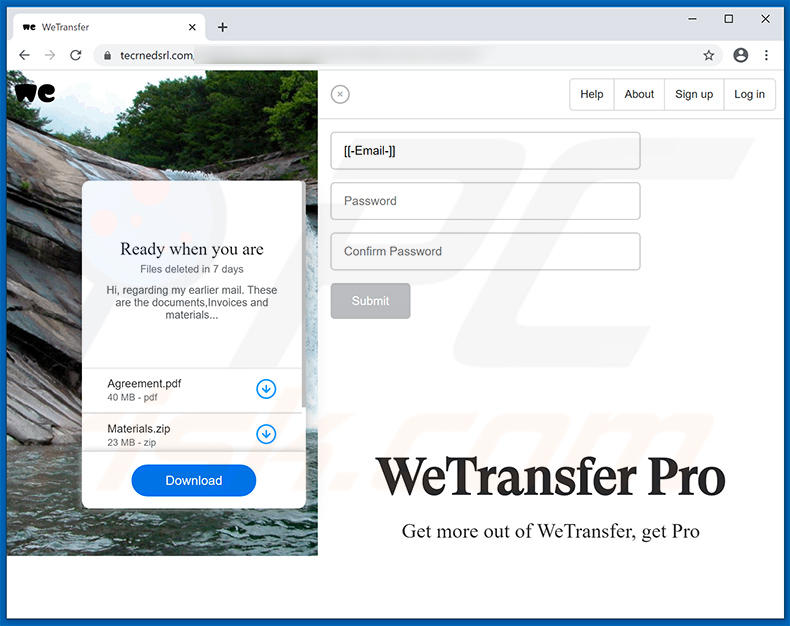
Eine weitere Variante der WeTransfer-Spam-E-Mail:
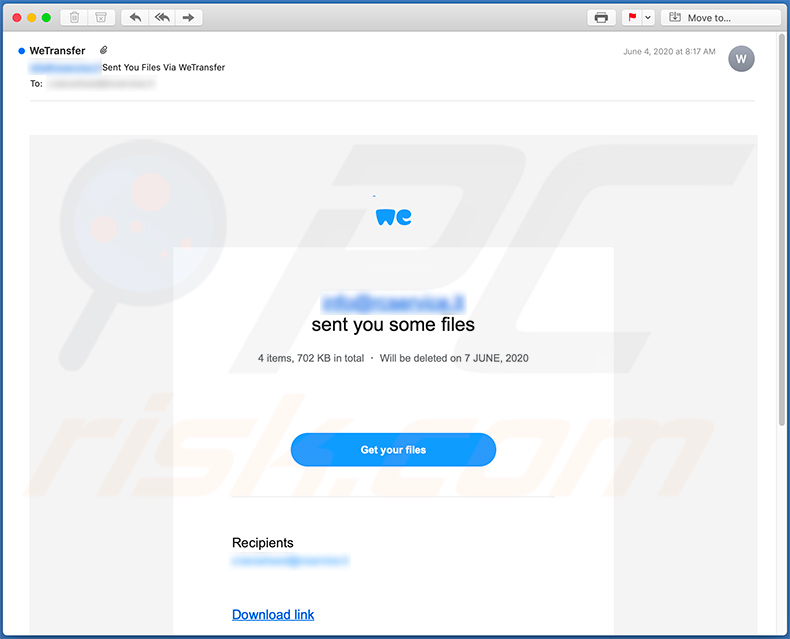
Text, der darin präsentiert wird:
Subject: WeTransfer
Click 'Download images' to view images
*******
sent you some files
4 items, 702 KB in total ・ Will be deleted on 7 JUNE, 2020
Get your files
Recipients
*******
Download link
1 File
PAYMENT PLAN INV -2020 JUNE
BL + PL AND TELEX RELEASE
700 kB
To make sure our emails arrive, please add noreply@wetransfer.com to your contacts.
Get more out of WeTransfer, get Pro
About WeTransfer ・ Help ・ Legal ・ Report this transfer as spam
Wie lässt sich Malware manuell entfernen?
Die meisten Trojaner-Infektionen lassen sich mit einem vollständigen Systemscan mit Combo Cleaner entfernen. Die folgende vollständige manuelle Vorgehensweise ist für Fälle gedacht, in denen die automatische Entfernung fehlgeschlagen ist, Sie überprüfen möchten, ob ein Scan wirklich alles erfasst hat, oder die Bedrohung mehrere Persistenzpunkte angelegt hat.
Vom Netzwerk trennen
Ziehen Sie Ihr Ethernet-Kabel ab und schalten Sie das WLAN aus. Auf einem Laptop geht es mit der Flugmodus-Taste am schnellsten.
Viele Trojaner schleusen Daten aus - im Browser gespeicherte Passwörter, Banking-Sitzungen, Screenshots - und nehmen Fernbefehle entgegen. Das Trennen des Netzwerks stoppt beides sofort. Lassen Sie die Verbindung bis Phase 4 getrennt.
Im abgesicherten Modus mit Netzwerktreibern starten
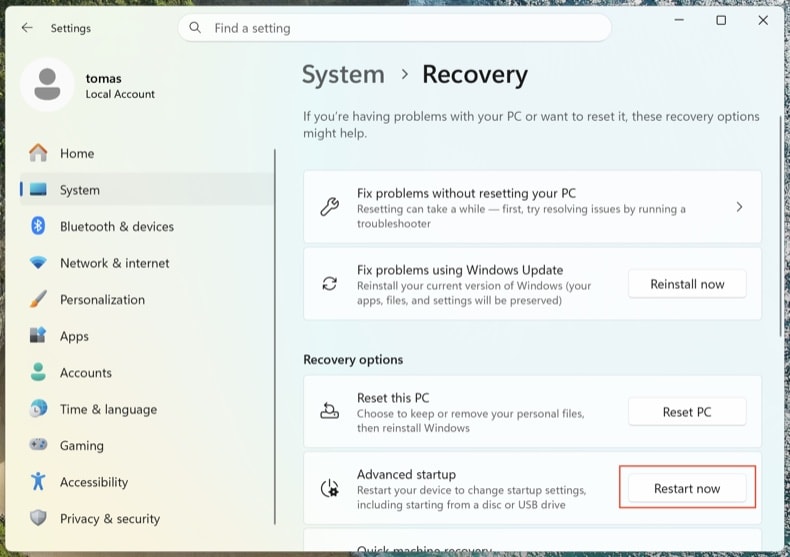
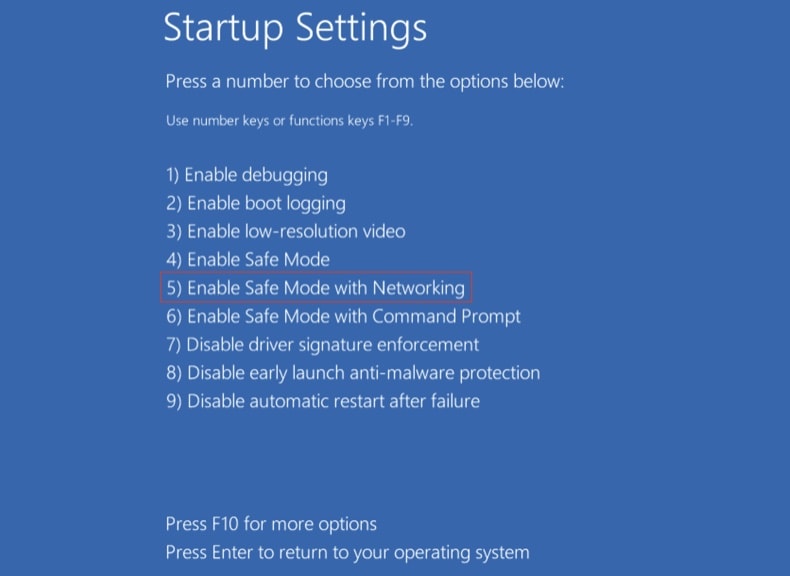
Der abgesicherte Modus lädt nur einen minimalen Satz an Treibern und verhindert, dass die meiste Malware automatisch startet. Mit „Netzwerktreibern“ können Sie Tools herunterladen - aktivieren Sie das WLAN erst wieder, nachdem der Rechner gestartet ist.
Öffnen Sie . Klicken Sie neben Erweiterter Start auf Jetzt neu starten.
Ihr Computer startet neu und zeigt das Menü „Option auswählen“ an. Klicken Sie auf . Drücken Sie nach dem zweiten Neustart 5 oder F5.
Klicken Sie auf das Windows-Logo, halten Sie Umschalt gedrückt, klicken Sie auf das Ein/Aus-Symbol und wählen Sie Neu starten. Klicken Sie im Bildschirm „Option auswählen“ auf . Drücken Sie F5.
Windows 8
Öffnen Sie den Startbildschirm, geben Sie erweitert ein und wählen Sie Einstellungen → Erweiterte Startoptionen → Jetzt neu starten → Problembehandlung → Erweiterte Optionen → Starteinstellungen → Neu starten → F5.
Hinweis: Der Support für Windows 8 endete im Januar 2023 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Windows 7
Klicken Sie auf Start → Herunterfahren → Neu starten → OK. Drücken Sie während des Systemstarts wiederholt F8, bis das Menü „Erweiterte Startoptionen“ erscheint, und wählen Sie dann „Abgesicherter Modus mit Netzwerktreibern“.
Hinweis: Der Support für Windows 7 endete im Januar 2020 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Laufende Prozesse mit Process Explorer überprüfen
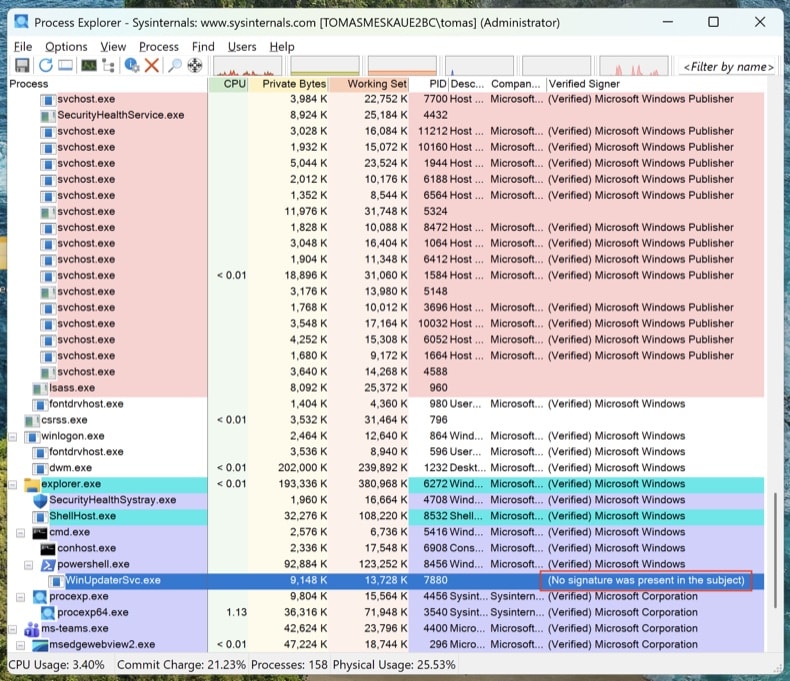
Laden Sie Process Explorer von Microsoft Sysinternals herunter. Führen Sie das Programm als Administrator aus. Klicken Sie auf und .
Sortieren Sie nach „Verified Signer“. Alles, was unsigniert aus %AppData%, %LocalAppData%, %Temp% oder %ProgramData% läuft, ist verdächtig. Rechtsklick → Properties zeigt den vollständigen Pfad der Programmdatei an. Mit Rechtsklick → „Search Online“ können Sie unbekannte Prozessnamen nachschlagen.
Der Task-Manager blendet vollständige Dateipfade aus, zeigt keine digitalen Signaturen an und gruppiert Prozesse so, dass Malware leicht übersehen wird. Process Explorer ist dasselbe Tool, das auch Microsoft-Techniker verwenden.
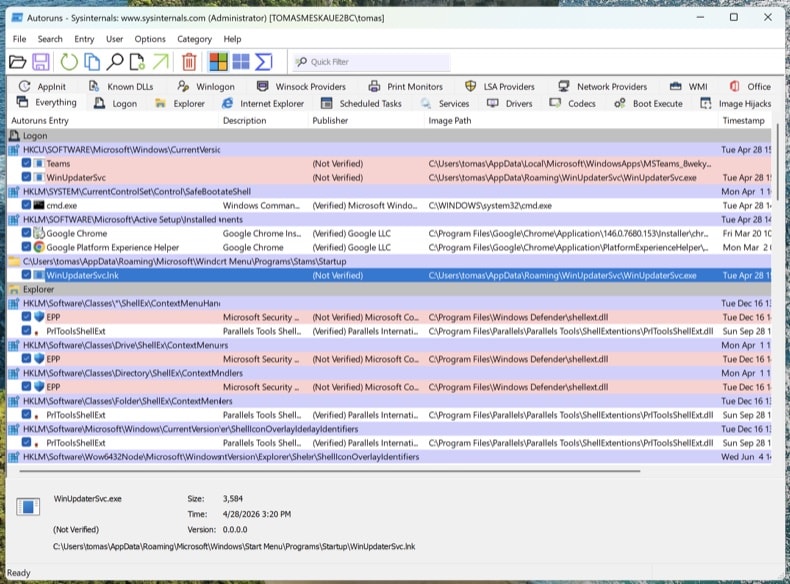
Alle Persistenzpunkte mit Autoruns erfassen
Laden Sie Autoruns herunter. Klicken Sie mit der rechten Maustaste auf Autoruns.exe und wählen Sie Als Administrator ausführen - ohne erhöhte Rechte kann Autoruns geschützte Registrierungsstrukturen nicht untersuchen.
Öffnen Sie im Menü und und klicken Sie dann auf Refresh.
Moderne Trojaner nisten sich nicht nur im Autostart ein. Gehen Sie diese Registerkarten durch und suchen Sie nach unsignierten oder unbekannten Einträgen:
- Logon - klassische Run-/RunOnce-Schlüssel
- Scheduled Tasks - ein häufiges Versteck, insbesondere Aufgaben mit PowerShell-, MSHTA- oder rundll32-Aktionen
- Services - unsignierte Dienste in Ordnern, die nicht zu Microsoft gehören
- WMI - Ereignisabonnements sind ein unauffälliger Persistenzmechanismus (MITRE T1546.003)
- Image Hijacks - Missbrauch des „Debugger“-Werts in den Image File Execution Options
- AppInit - DLLs, die in jeden Prozess mit grafischer Oberfläche geladen werden
- Browser plug-ins - unsignierte Add-ons in allen installierten Browsern
Rechtsklick auf einen verdächtigen Eintrag → „Jump to Image“ zeigt die tatsächliche Datei. Rechtsklick → „Search Online“ öffnet VirusTotal für den Hash der Datei. Noch nicht löschen - notieren Sie sich nur die Dateipfade und Eintragsnamen. Wir entfernen sie nach den Scans.
Hosts-Datei und DNS-Einstellungen prüfen
Trojaner leiten Domains von Banken, Antivirenherstellern und Update-Diensten oft auf Server der Angreifer weiter, indem sie die hosts-Datei oder die DNS-Einstellungen ändern.
Hosts-Datei: Öffnen Sie den Editor als Administrator und öffnen Sie C:\Windows\System32\drivers\etc\hosts. Legitime Einträge sind mit # auskommentiert. Jede nicht auskommentierte Zuordnung von IP-Adresse zu Domain ist verdächtig - insbesondere Weiterleitungen für microsoft.com, windowsupdate oder Ihre Bank.
DNS-Einstellungen: Öffnen Sie die Eingabeaufforderung als Administrator und führen Sie ipconfig /all aus. Vergewissern Sie sich, dass Ihre DNS-Server auf Ihren Internetanbieter, Ihren Router oder einen bekannten öffentlichen Resolver (Cloudflare 1.1.1.1, Google 8.8.8.8) verweisen. Öffnen Sie dann und prüfen Sie, dass weder die DNS- noch die DNS-über-HTTPS-Einstellungen (DoH) manipuliert wurden.
Ein bereinigter PC mit manipuliertem DNS ist immer noch ein kompromittierter PC. Sie glauben, Sie seien auf chase.com, landen aber auf dem Klon des Angreifers.
Kein einzelnes Antivirenprogramm erkennt alles. Die folgende Reihenfolge ist beabsichtigt: zuerst der Offline-Scan (erkennt Rootkits, bevor Windows vollständig geladen ist), dann On-Demand-Scanner im laufenden System und schließlich die manuelle Bereinigung von allem, was übersehen wurde.
Microsoft Defender Offline ausführen
Starten Sie Windows im normalen Modus neu. Öffnen Sie . Wählen Sie Microsoft Defender Antivirus (Offlineüberprüfung) und klicken Sie auf Jetzt überprüfen. Ihr Computer startet in einer abgespeckten Umgebung neu und führt den Scan durch, bevor das vollständige Betriebssystem geladen wird.
Rootkits und Bootkits verbergen sich vor jedem Scanner, der in derselben, bereits infizierten Windows-Sitzung läuft. Ein Offline-Scan vor dem Systemstart sieht die Festplatte, bevor sich die Malware verstecken kann.
VB100-zertifiziert. Kombiniert Anti-Trojaner-Schutz, Registrierungs- und Persistenz-Scans sowie Anti-Spyware in einem Durchgang. Eine 7-tägige kostenlose Testversion ist verfügbar.
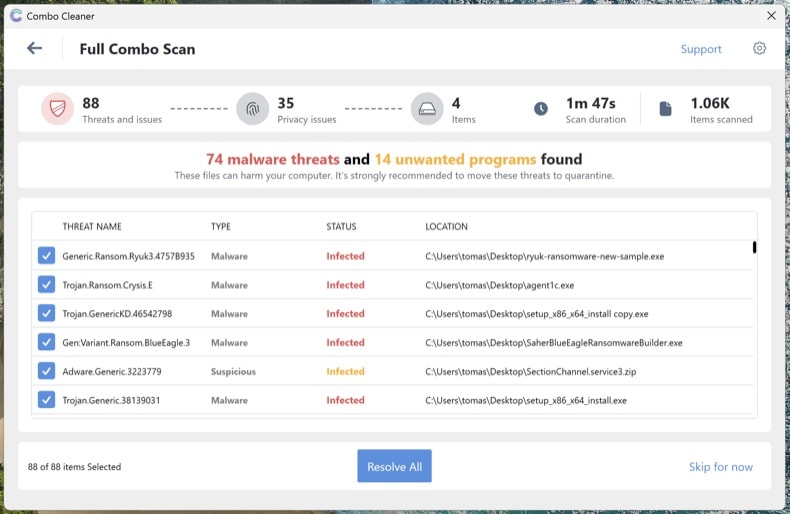
Combo Cleaner herunterladenVollständigen Systemscan mit Combo Cleaner durchführen
Installieren Sie Combo Cleaner und führen Sie einen vollständigen Systemscan durch (nicht den Schnellscan). Lassen Sie ihn vollständig durchlaufen, prüfen Sie die erkannten Bedrohungen und wenden Sie die empfohlenen Aktionen an. Combo Cleaner stellt bekannte Trojaner und deren Persistenzeinträge in der Registrierung unter Quarantäne.
Microsoft Safety Scanner als Zweitscan ausführen
Laden Sie Microsoft Safety Scanner (MSERT.exe) herunter, das kostenlose On-Demand-Tool von Microsoft. Die Programmdatei läuft nach 10 Tagen ab, sodass jeder Download die neuesten Signaturen enthält. Führen Sie nach Combo Cleaner einen vollständigen Scan durch, um alles zu erfassen, was eine einzelne Engine möglicherweise übersieht.
Unterschiedliche Scan-Engines erkennen unterschiedliche Bedrohungen. Ein zusätzlicher Microsoft-Scan nach Combo Cleaner ist der am meisten unterschätzte Überprüfungsschritt bei der Malware-Entfernung.
Alles, was noch in Autoruns aufgeführt ist, manuell entfernen
Öffnen Sie Autoruns erneut. Alles, was Sie in Schritt 4 markiert haben und noch vorhanden ist, wurde von den automatischen Scans nicht erfasst. Gehen Sie bei jedem verbliebenen verdächtigen Eintrag wie folgt vor: Rechtsklick → Delete in Autoruns (damit wird die Persistenzregistrierung entfernt), dann zum Dateipfad navigieren und die eigentliche Datei löschen. Leeren Sie den Papierkorb.
Manche Malware-Dateien tauchen nach dem Löschen wieder auf, weil etwas anderes im System sie neu erstellt. Wenn Sie eine Datei löschen und sie innerhalb weniger Minuten zurückkehrt, gibt es noch einen Persistenzpunkt, den Autoruns nicht angezeigt hat - meist einen Dienst oder eine geplante Aufgabe, die unter SYSTEM ausgeführt wird. Wiederholen Sie die Scans aus den Schritten 6-8 oder führen Sie eine Neuinstallation durch (siehe Ende der Anleitung).
Browser zurücksetzen und Benachrichtigungsberechtigungen entfernen
Trojaner und Adware entführen häufig Browser - sie ändern die Standardsuchmaschine, installieren betrügerische Erweiterungen oder verschaffen sich Benachrichtigungsberechtigungen, um auch nach der Entfernung der Malware weiterhin betrügerische Pop-ups anzuzeigen.
- Chrome: Rufen Sie
chrome://settings/resetauf und klicken Sie auf „Einstellungen auf ursprüngliche Standardwerte zurücksetzen“. Rufen Sie dannchrome://settings/content/notificationsauf und entfernen Sie alle unbekannten Websites. - Edge: Rufen Sie
edge://settings/resetauf. Prüfen Sie dannedge://settings/content/notifications. - Firefox: Öffnen Sie
about:supportund klicken Sie auf Firefox bereinigen (Firefox spricht hier von „Bereinigen“, nicht von „Zurücksetzen“). Prüfen Sie dann Einstellungen → Datenschutz & Sicherheit → Berechtigungen → Benachrichtigungen.
Überprüfen Sie in jedem Browser die installierten Erweiterungen und entfernen Sie alles, was Sie nicht kennen - insbesondere Erweiterungen, die Sie nicht selbst installiert haben.
Defender und Manipulationsschutz wieder aktivieren und alles aktualisieren
Viele Trojaner deaktivieren Sicherheitssoftware. Öffnen Sie und vergewissern Sie sich, dass Echtzeitschutz, Cloudbasierter Schutz und Manipulationsschutz aktiviert sind. Der Manipulationsschutz verhindert, dass Malware Defender unbemerkt deaktiviert.
Führen Sie anschließend Windows Update aus () und aktualisieren Sie Ihre Browser und Anwendungen. Der Infektionsweg, über den der Trojaner ursprünglich eingedrungen ist, hängt meist mit veralteter Software zusammen.
Passwörter von einem sauberen Gerät aus ändern
Wenn es sich bei dem Trojaner um einen Info-Stealer handelte (Lumma, RedLine, Vidar und ähnliche sind extrem verbreitet), gehen Sie davon aus, dass jedes in Ihrem Browser gespeicherte Passwort kompromittiert ist. Ändern Sie diese Passwörter von einem anderen, nachweislich sauberen Gerät aus - Ihr Smartphone eignet sich, sofern es nicht infiziert ist.
Empfohlene Reihenfolge:
- Primäre E-Mail-Adresse zuerst - sie ist die zentrale Wiederherstellungsstelle für alle anderen Konten
- Bank- und Finanzkonten
- Master-Passwort des Passwort-Managers (falls Sie einen verwenden)
- Soziale Medien, Online-Shopping und übrige Konten
Aktivieren Sie, wo verfügbar, eine phishing-resistente Multi-Faktor-Authentifizierung (Passkeys / FIDO2-Hardwareschlüssel / Authentifizierungs-Apps) - SMS-basierte MFA lässt sich von versierten Angreifern umgehen.
Bereinigung überprüfen und 7 Tage lang überwachen
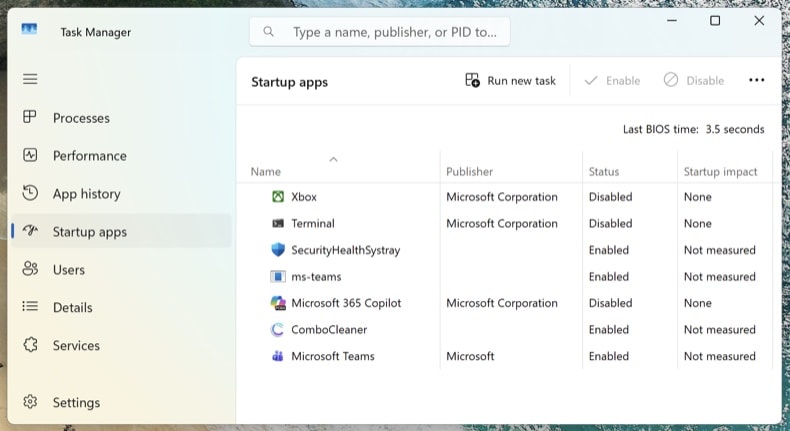
Stellen Sie die Netzwerkverbindung wieder her und führen Sie einen letzten vollständigen Scan mit Combo Cleaner durch. Öffnen Sie den Task-Manager (Strg + Umschalt + Esc) und wechseln Sie zur Registerkarte Autostart-Apps - vergewissern Sie sich, dass nichts Verdächtiges wieder aufgetaucht ist.
Achten Sie in den nächsten 7 Tagen darauf, ob Symptome zurückkehren: unerwartet hohe CPU-Auslastung, wieder auftauchende unbekannte Prozesse, Browser-Weiterleitungen oder Pop-ups. Wenn etwas zurückkehrt, haben Sie einen Persistenzpunkt übersehen und müssen die Vorgehensweise wiederholen - oder es liegt eine tiefergehende Kompromittierung vor, die eine Neuinstallation erfordert.
Wann Sie Windows stattdessen neu installieren sollten
Die manuelle Entfernung ist nicht immer die richtige Lösung. Eine komplette Neuinstallation von Windows ist der einzige Weg, um zu 100 % sicher zu sein, wenn:
- Die Malware nach jedem Entfernungsversuch wieder auftaucht
- Ein Bootkit oder UEFI-Rootkit erkannt wurde (diese Art von Bedrohung sitzt unterhalb des Betriebssystems und übersteht eine normale Windows-Neuinstallation)
- Nachweislich ein Trojaner zum Diebstahl von Zugangsdaten mit Administratorrechten lief (Lumma, RedLine, Vidar) - das System enthält dann wahrscheinlich mehrere unbekannte Payloads
- Der PC für Online-Banking, geschäftliche E-Mails oder andere Zwecke genutzt wird, bei denen auch nur geringe Zweifel nicht akzeptabel sind
Eine Neuinstallation dauert 30-60 Minuten: Windows 11 lässt sich über neu installieren. Sichern Sie Ihre Dokumente vorher auf einem externen Speicher, scannen Sie die Sicherung mit Combo Cleaner, bevor Sie sie wiederherstellen, und installieren Sie Ihre Anwendungen neu - stellen Sie sie niemals aus einer Sicherung des infizierten Systems wieder her.
Wichtig: Die manuelle Entfernung erfordert fortgeschrittene Computerkenntnisse. Wenn Sie sich nicht sicher sind, Systemdateien von bösartigen Dateien zu unterscheiden, führen Sie einen automatischen Scan mit Combo Cleaner und Windows Defender durch und belassen Sie es dabei - damit erfassen Sie die überwiegende Mehrheit der Trojaner, die Privatanwender treffen, ohne zu riskieren, Windows durch das Löschen der falschen Datei zu beschädigen.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden