

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was ist der "DHL Express" E-Mail-Virus?
„DHL Express Email Virus" ist eine Spam-E-Mail-Kampagne, die verwendet wird, um einen hochriskanten Trojaner namens LokiBot zu vermehren. Cyberkriminelle versenden Tausende von betrügerischen E-Mails, in denen sie Nutzer dazu auffordern, angehängte Microsoft Office-Dokumente zu öffnen. Dies führt zur Infiltration mit dem Trojaner LokiBot.
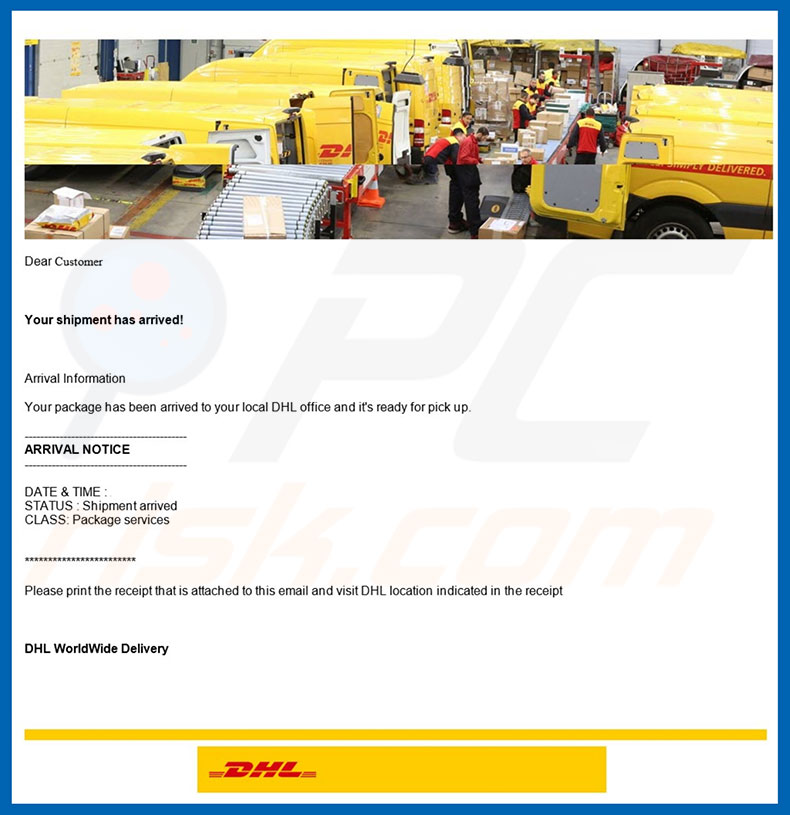
"DHL Express" E-Mail-Virus Übersicht
„DHL Express E-Mail-Virus" Kampagnen-E-Mails sind im Wesentlichen Benachrichtigungen über eingegangene Pakete. In den Nachrichten wird darauf hingewiesen, dass die Nutzer Pakete erhalten haben, und sie werden aufgefordert, die beigefügten Dokumente zu lesen, um detaillierte Informationen zu erhalten. Dies ist ein Betrug. Das angehängte Dokument infiziert das System.
Bitte beachten Sie, dass DHL ein seriöses Versandunternehmen ist und nichts mit dieser Spam-Kampagne zu tun hat. Cyberkriminelle verstecken sich oft hinter den Namen bekannter Unternehmen und Regierungsbehörden. Sie tun dies, um die Zahl der Infektionen zu erhöhen, da die Benutzer viel eher bereit sind, Dateien zu öffnen, wenn sie von bekannten Namen stammen.
LokiBot ist ein hochriskanter Trojaner, der persönliche Daten aufzeichnet, z. B. Anmeldedaten/Passwörter, Internetsurfing-Daten usw. Daher könnten die Entwickler von LokiBot Zugang zu den persönlichen Konten der Benutzer in sozialen Netzwerken, Banken usw. erhalten. Diese Leute wollen so viele Einnahmen wie möglich generieren, und es ist sehr wahrscheinlich, dass die gehackten Konten missbraucht werden.
Das Vorhandensein eines informationsverfolgenden Virus wie LokiBot kann zu erheblichen finanziellen Verlusten und sogar zum Identitätsdiebstahl führen. Wenn Sie bereits Anhänge der Kampagne "DHL Express E-Mail-Virus" geöffnet haben, ist die Wahrscheinlichkeit hoch, dass Ihr Computer infiziert ist. Scannen Sie es daher mit einem seriösen Antiviren-/Anti-Spyware-Programm und beseitigen Sie alle Bedrohungen.
| Name | LokiBot Virus |
| Art der Bedrohung | Trojaner, Passwortstehlender Virus, Banking-Malware, Spyware. |
| Symptome | Trojaner werden entwickelt, um den Computer des Opfers heimlich zu infiltrieren und ruhig zu bleiben und daher sind auf einer infizierten Maschine keine bestimmten Symptome klar erkennbar. |
| Verbreitungsmethoden | Infizierte E-Mail-Anhänge, bösartige Online-Werbeanzeigen, Social Engineering, Software-"Cracks". |
| Schaden | Gestohlene Passwörter und Bankdaten, Identitätsdiebstahl, der Computer des Opfers wurde einem Botnetz hinzugefügt. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Malware-vermehrende Spam-Kampagnen im Allgemeinen
"Apple Recent Purchase Email Virus", "Payroll Timetable Email Virus" und "Companies House Email Virus", sind nur wenige Beispiele für Malware-verbreitende Spam-Kampagnen.
LokiBot hat viele Ähnlichkeiten mit Dutzenden anderer Trojaner, die ebenfalls über Spam-E-Mails verbreitet werden. Die Liste von Beispielen umfasst (aber nicht ausschließlich) TrickBot, Adwind, Emotet und FormBook.
Das Verhalten kann sich zwar leicht unterscheiden (einige verfolgen Informationen, andere verbreiten Malware usw.), aber alle diese Viren haben eines gemeinsam: Sie stellen eine erhebliche Bedrohung für Ihre Privatsphäre und die Sicherheit Ihres Computers dar. Entfernen Sie Trojaner-artige Viren daher sofort.
Wie hat DHL Express E-Mail-Virus meinen Computer infiziert?
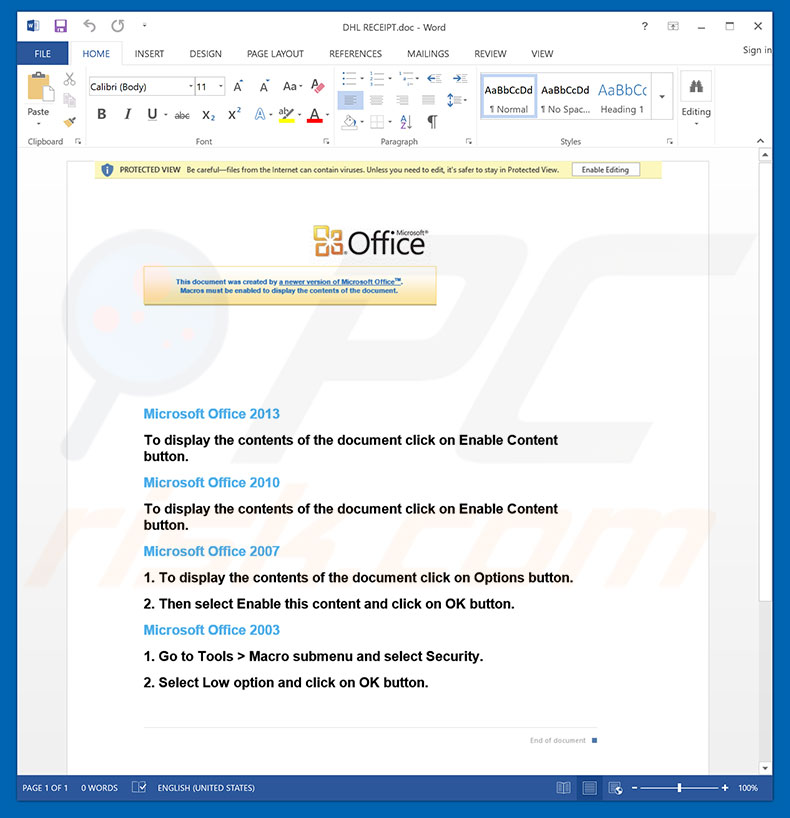
Wie oben bereits erwähnt, verbreitet die Kampagne "DHL Express E-Mail-Virus" einen infektiösen MS Office-Anhang. Das Dokument fordert die Opfer sofort auf, Makrobefehle zu aktivieren, da der Inhalt sonst nicht richtig angezeigt wird. Indem sie das tun, gewähren die Benutzer den Anhängen jedoch versehentlich die Erlaubnis, Befehle auszuführen, die LokiBot auf das System herunterladen und installieren.
Die Malware-Verbreitungsmethode ist einfach und extrem wirksam. Dies funktioniert jedoch nur, wenn der Benutzer das Dokument mit den Tools von MS Office öffnet. Wenn beispielsweise eine .doc-Datei mit einer anderen Anwendung als MS Word geöffnet wird, wird die Malware nicht heruntergeladen.
Außerdem funktioniert der LokiBot nur auf den Betriebssystemen Microsoft Windows und Google Android. Benutzer anderer Plattformen sind sicher.
Wie vermeidet man die Installation von Malware?
Um diese Situation zu verhindern, müssen Sie beim Surfen im Internet sehr vorsichtig sein. Überlegen Sie es sich genau, bevor Sie E-Mail-Anhänge öffnen. Dateien, die irrelevant erscheinen, und solche, die von verdächtigen/unbekannten E-Mail-Adressen stammen, sollten nicht geöffnet werden.
Außerdem sollten Sie ein seriöses Antiviren-/Antispyware-Programm installieren und ausführen, da diese Tools bösartige Dateien mit hoher Wahrscheinlichkeit erkennen und beenden, bevor sie dem System schaden. 2010 und neuere Versionen von MS Office öffnen neu heruntergeladene Dokumente im Modus "Geschützte Ansicht". Dies hindert bösartige Anhänge daran, das System zu infizieren.
Daher ist die Verwendung älterer Versionen riskant. Die Hauptgründe für Computerinfektionen sind mangelnde Kenntnisse und unvorsichtiges Verhalten. Der Schlüssel zur Sicherheit heißt Vorsicht. Wenn Sie den Anhang von "DHL Express E-Mail-Virus" bereits geöffnet haben, empfehlen wir Ihnen, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um infiltrierte Malware automatisch zu entfernen.
Text in der E-Mail-Nachricht "DHL Express E-Mail-Virus":
Subject: ARRIVAL NOTICE
Dear Customer
Your shipment has arrived!
Arrival Information
Your package has been arrived to your local DHL office and it’s ready for pick up.
——————————————
ARRIVAL NOTICE
——————————————
DATE & TIME : 2018-09-14 at 4:15
STATUS : Shipment arrived
CLASS: Package services
************************
Please print the receipt that is attached to this email and visit DHL location indicated in the receipt
DHL WorldWide Delivery
Bösartiger Anhang, der über die Spam-Kampagne "DHL Express E-Mail-Virus" verbreitet wird:
Beispiel für eine weitere DHL Express-Spam-E-Mail, die eine bösartige .iso-Datei verbreitet ("gskfyc.iso"):
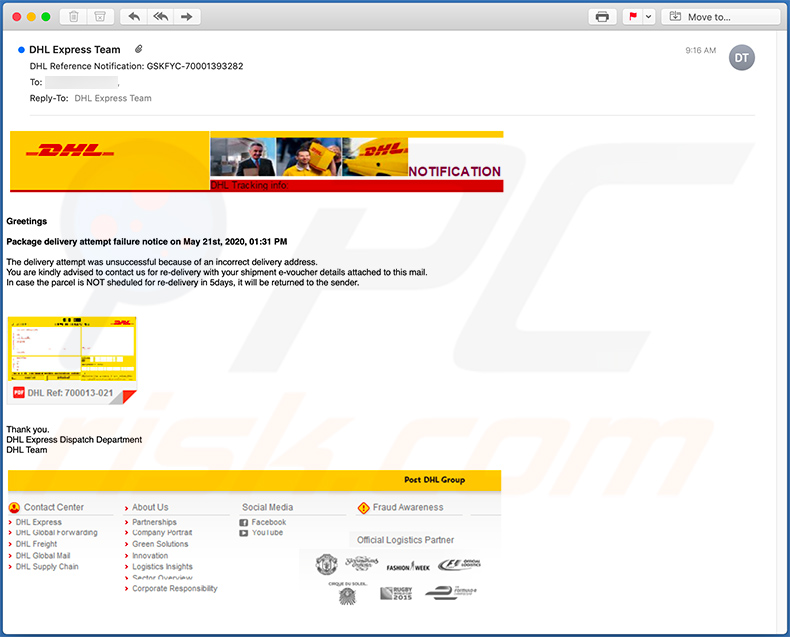
Darin dargestellter Text:
Subject: DHL Reference Notification: GSKFYC-70001393282
Greetings
Package delivery attempt failure notice on May 21st, 2020, 01:31 PM
The delivery attempt was unsuccessful because of an incorrect delivery address.
You are kindly advised to contact us for re-delivery with your shipment e-voucher details attached to this mail.
In case the parcel is NOT sheduled for re-delivery in 5days, it will be returned to the sender.Thank you.
DHL Express Dispatch DepartmentDHL Team
Beispiel für eine Spam-E-Mail mit dem Thema DHL Express, die zur Verbreitung der AgentTesla-Malware verwendet wird:
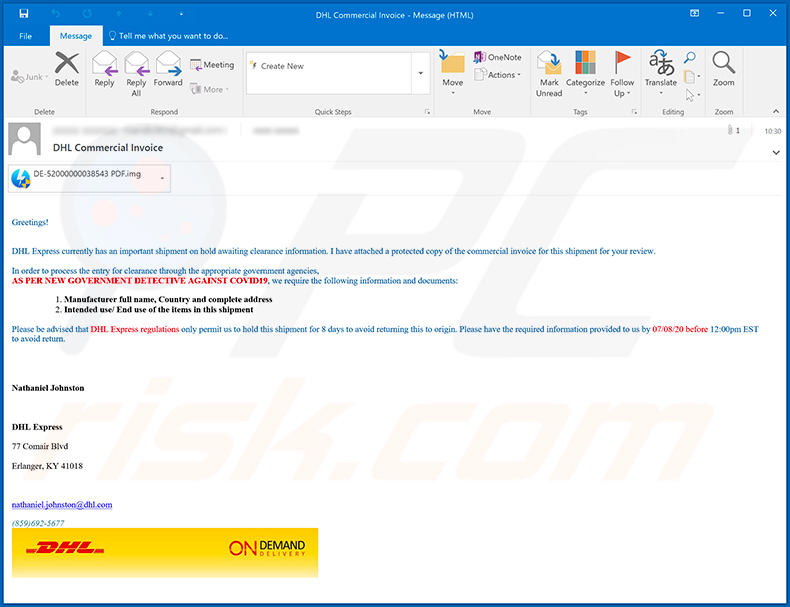
Darin dargestellter Text:
Subject: DHL Commercial Invoice
Greetings!
DHL Express currently has an important shipment on hold awaiting clearance information. I have attached a protected copy of the commercial invoice for this shipment for your review.In order to process the entry for clearance through the appropriate government agencies,
AS PER NEW GOVERNMENT DETECTIVE AGAINST COVID19, we require the following information and documents:1. Manufacturer full name, Country and complete address
2. Intended use/ End use of the items in this shipmentPlease be advised that DHL Express regulations only permit us to hold this shipment for 8 days to avoid returning this to origin. Please have the required information provided to us by 07/08/20 before 12:00pm EST to avoid return.
Nathaniel JohnstonDHL Express
77 Comair Blvd
Erlanger, KY 41018
nathaniel.johnston@dhl.com
(859)692-5677
Eine Variante einer Spam-E-Mail mit dem Thema DHL Express, die für eine Phishing-Website wirbt:
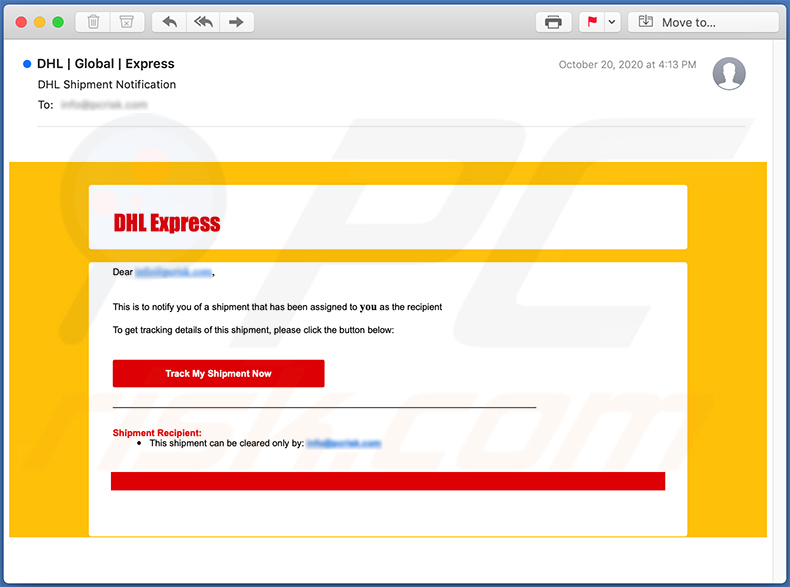
Darin dargestellter Text:
Subject: DHL Shipment Notification
DHL Express
Dear -,
This is to notify you of a shipment that has been assigned to you as the recipient
To get tracking details of this shipment, please click the button below:
Track My Shipment Now
Shipment Recipient:
This shipment can be cleared only by: -DHL Express Worldwide 2020.
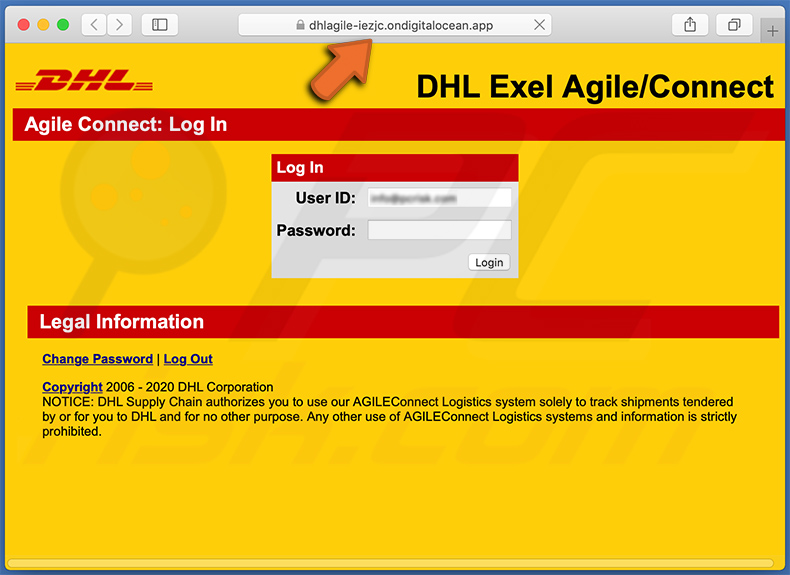
Screenshot der beworbenen Phishing-Webseite:
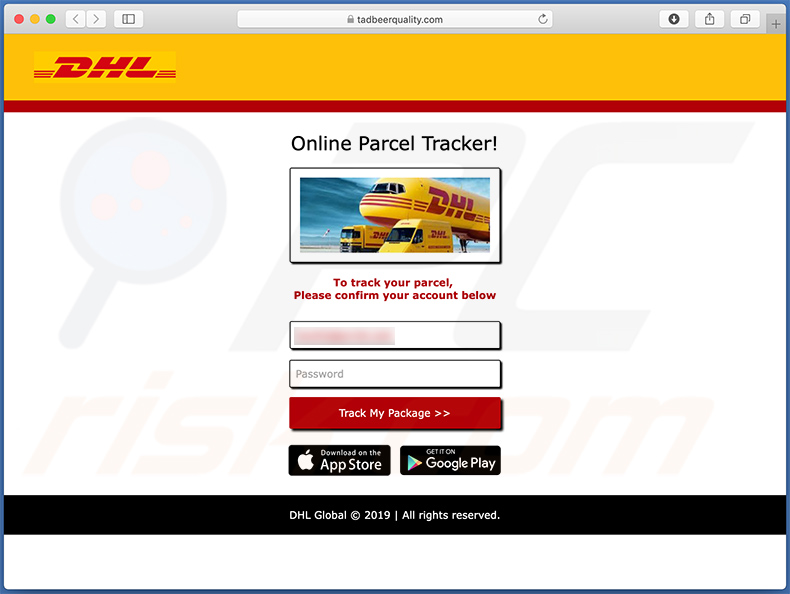
Eine weitere Phishing-Webseite, die über eine identische Spam-E-Mail beworben wird:
Eine italienische Variante einer Spam-E-Mail mit dem Thema DHL Express, die für eine Phishing-Webseite wirbt:
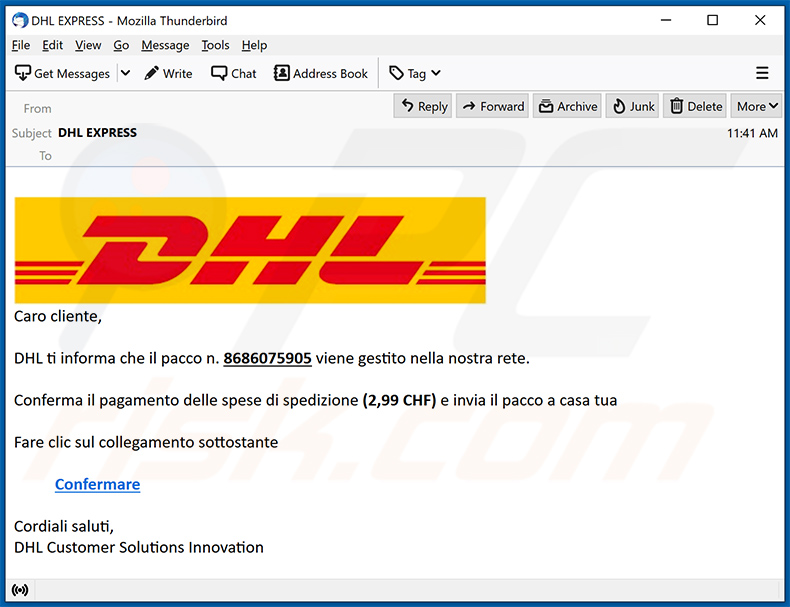
Darin dargestellter Text:
Subject: DHL EXPRESS
Caro cliente,
DHL ti informa che il pacco n. 8686075905 viene gestito nella nostra rete.
Conferma il pagamento delle spese di spedizione (2,99 CHF) e invia il pacco a casa tua
Fare clic sul collegamento sottostante
Confermare
Cordiali saluti,
DHL Customer Solutions Innovation
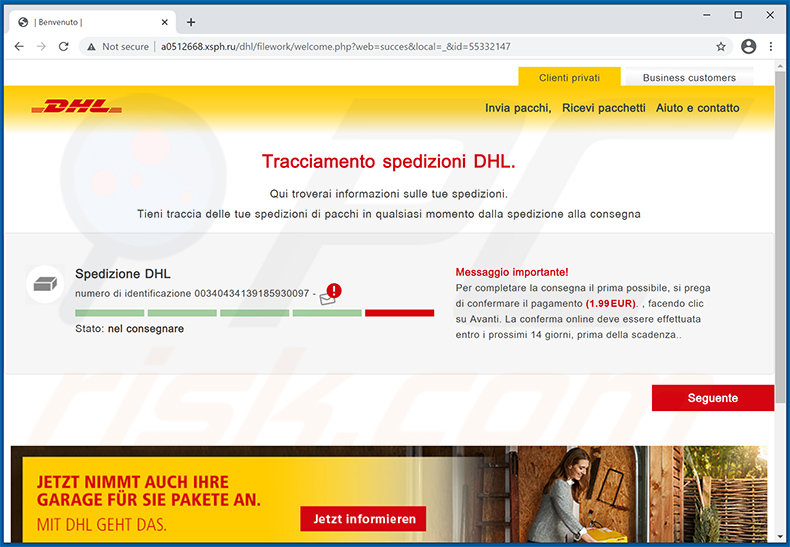
Screenshot der beworbenen Phishing-Webseite:
Ein Beispiel für eine Spam-E-Mail mit dem Thema DHL Express, in der ein bösartiges MS Excel-Dokument verbreitet wird (der Link in dieser E-Mail lädt das Dokument herunter):
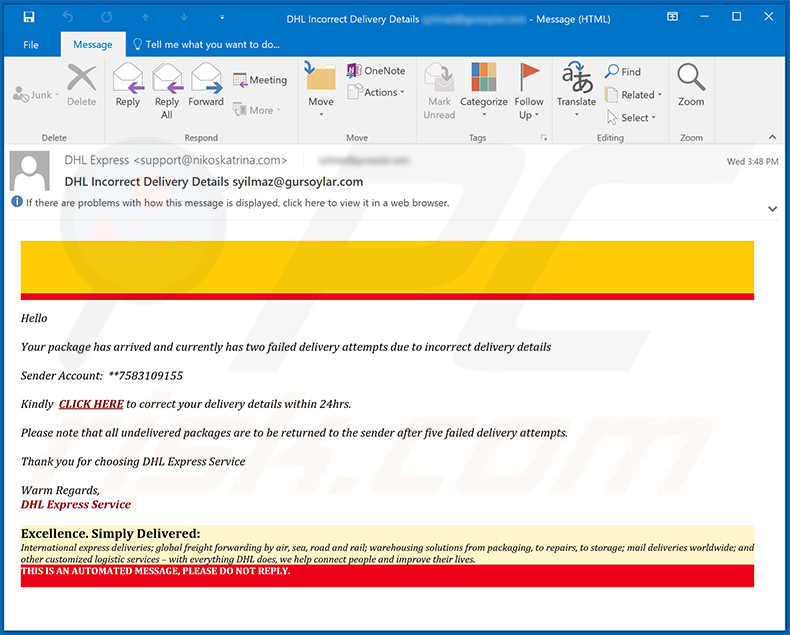
Darin dargestellter Text:
Subject: DHL Incorrect Delivery Details
Hello
Your package has arrived and currently has two failed delivery attempts due to incorrect delivery details
Sender Account: **7583109155
Kindly CLICK HERE to correct your delivery details within 24hrs.
Please note that all undelivered packages are to be returned to the sender after five failed delivery attempts.
Thank you for choosing DHL Express ServiceWarm Regards,
DHL Express Service
Excellence. Simply Delivered:
International express deliveries; global freight forwarding by air, sea, road and rail; warehousing solutions from packaging, to repairs, to storage; mail deliveries worldwide; and other customized logistic services – with everything DHL does, we help connect people and improve their lives.
THIS IS AN AUTOMATED MESSAGE, PLEASE DO NOT REPLY.
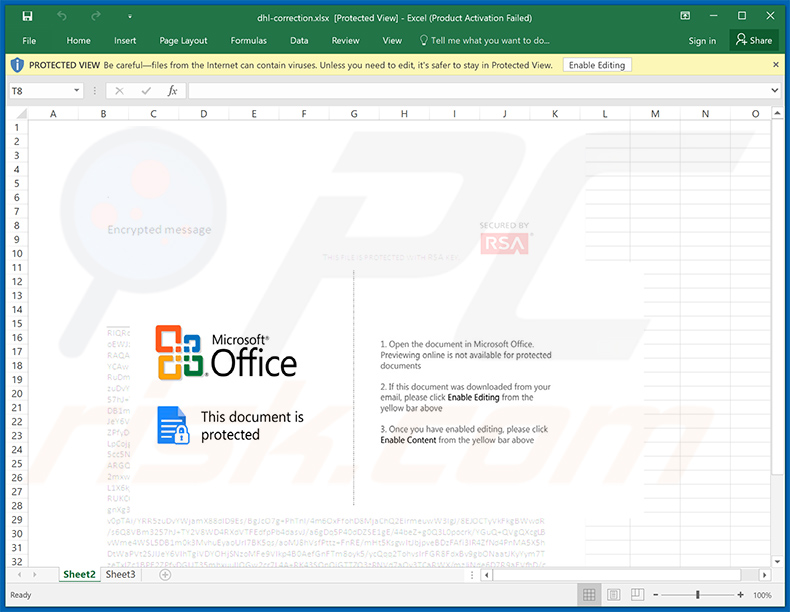
Screenshot des bösartigen Excel-Dokuments:
Ein weiteres Beispiel einer Spam-E-Mail mit dem Thema DHL Express, die für eine Phishing-Website wirbt:
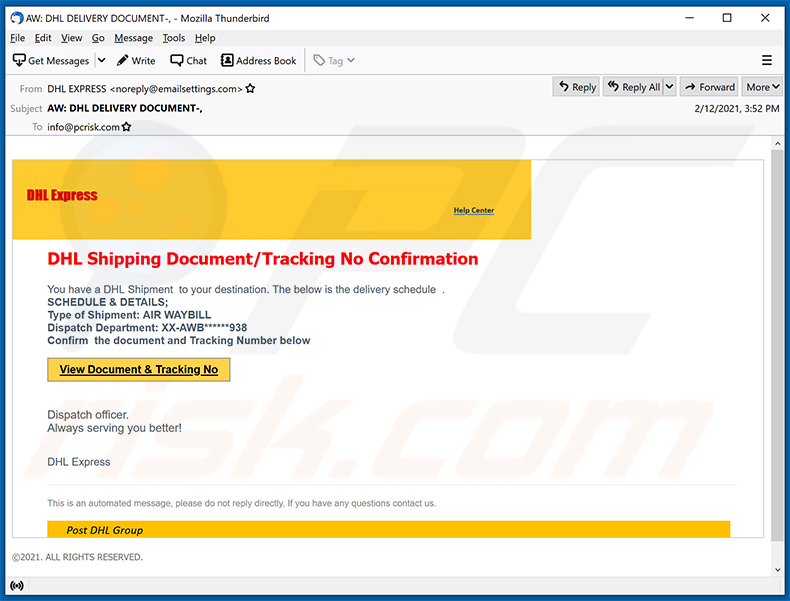
Darin dargestellter Text:
Subject: AW: DHL DELIVERY DOCUMENT
DHL Express
Help Center
DHL Shipping Document/Tracking No Confirmation
You have a DHL Shipment to your destination. The below is the delivery schedule .
SCHEDULE & DETAILS;
Type of Shipment: AIR WAYBILL
Dispatch Department: XX-AWB******938
Confirm the document and Tracking Number below
View Document & Tracking No
Dispatch officer.
Always serving you better!DHL Express
This is an automated message, please do not reply directly. If you have any questions contact us.
Post DHL Group©2021. ALL RIGHTS RESERVED.
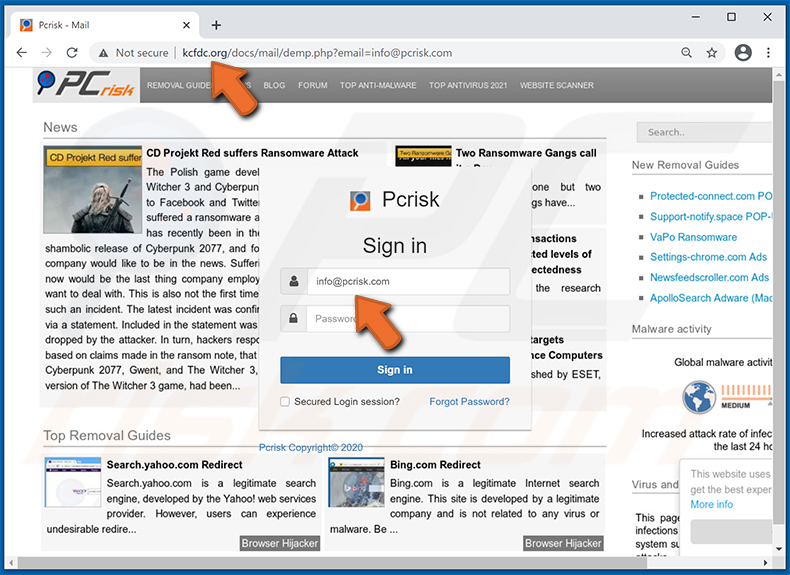
Screenshot der beworbenen Phishing-Webseite - beachten Sie, dass die Webseite die E-Mail-Adresse des Empfängers überprüft und ihren Hintergrund entsprechend einstellt. Wenn die E-Mail des Opfers zum Beispiel @yahoo.com lautet, wird die Webseite das Bild der Webseite yahoo.com als Hintergrund haben usw. In diesem Beispiel lautet die E-Mail-Adresse des Empfängers @pcrisk.com, daher ist der Hintergrund der Phishing-Webseite ein Bild von pcrisk.com:
Ein weiteres Beispiel für eine Spam-E-Mail mit dem Thema DHL Express, die zu Phishing-Zwecken verwendet wird (das angehängte HTML-Dokument imitiert die DHL-Webseite und sendet alle Benutzereingaben an einen Remote-Server):
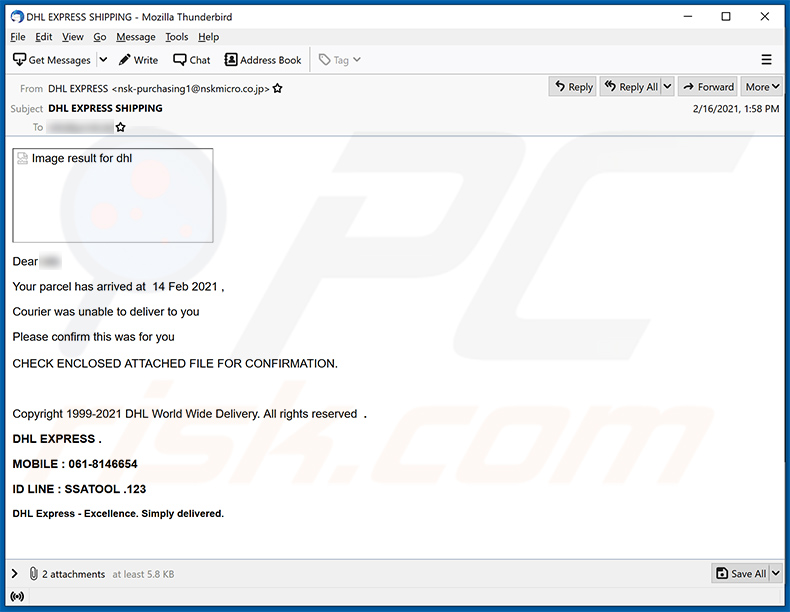
Darin dargestellter Text:
Subject: DHL EXPRESS SHIPPING
Dear -
Your parcel has arrived at 14 Feb 2021 ,
Courier was unable to deliver to you
Please confirm this was for you
CHECK ENCLOSED ATTACHED FILE FOR CONFIRMATION.
Copyright 1999-2021 DHL World Wide Delivery. All rights reserved .
DHL EXPRESS .
MOBILE : 061-8146654
ID LINE : SSATOOL .123
DHL Express - Excellence. Simply delivered.
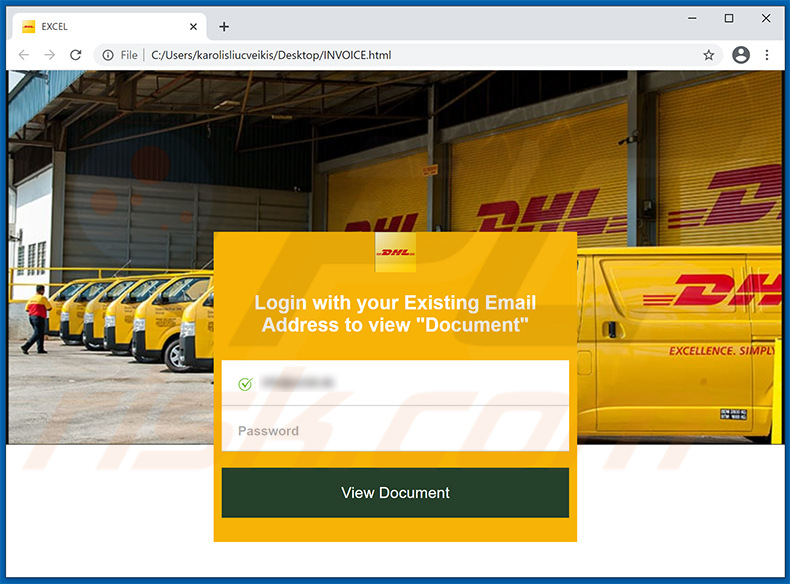
Screenshot des angehängten HTML Dokuments ("INVOICE.html"):
Ein weiteres Beispiel einer Spam-E-Mail mit dem Thema DHL Express, die für eine Phishing-Webseite wirbt:
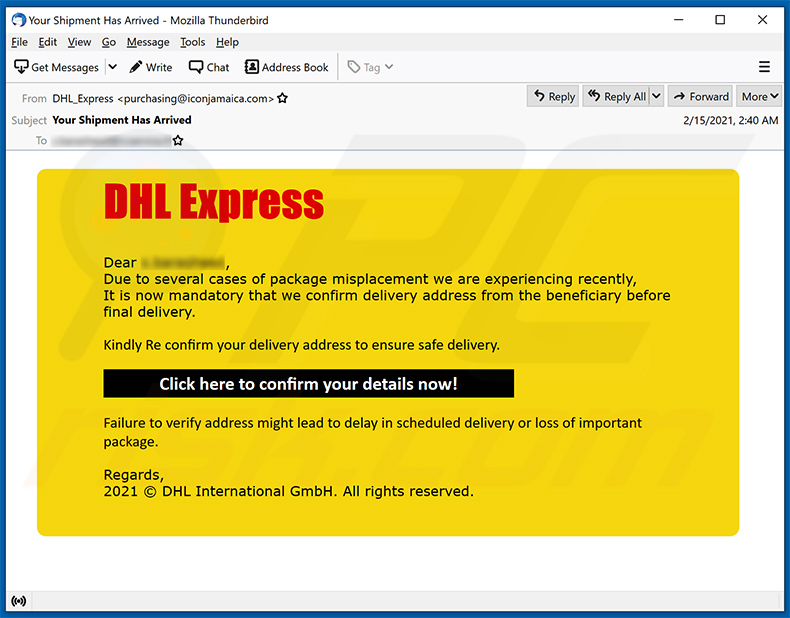
Darin dargestellter Text:
Subject: Your Shipment Has Arrived
DHL ExpressDear -,
Due to several cases of package misplacement we are experiencing recently,
It is now mandatory that we confirm delivery address from the beneficiary before final delivery.Kindly Re confirm your delivery address to ensure safe delivery.
Click here to confirm your details now!Failure to verify address might lead to delay in scheduled delivery or loss of important package.
Regards,
2021 © DHL International GmbH. All rights reserved.
Screenshot der beworbenen Phishing-Webseite:
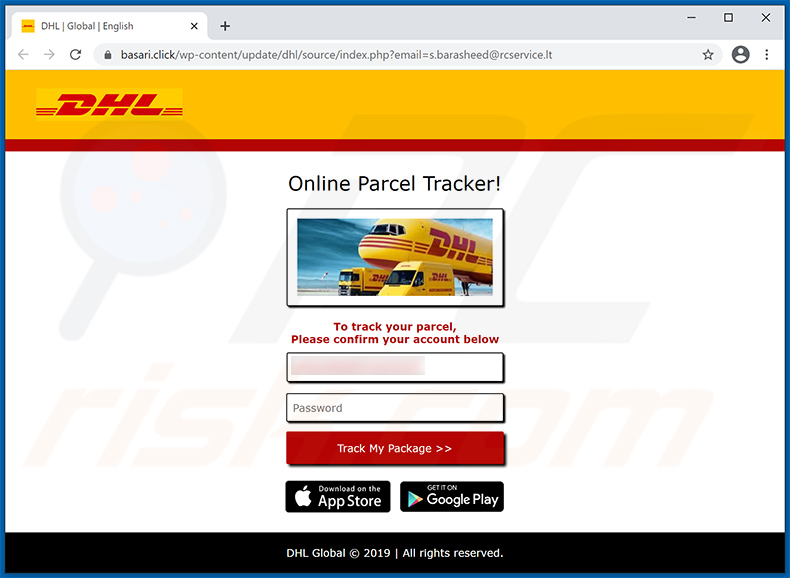
Ein weiteres Beispiel einer Spam-E-Mail mit dem Thema DHL Express, die für eine Phishing-Webseite wirbt:
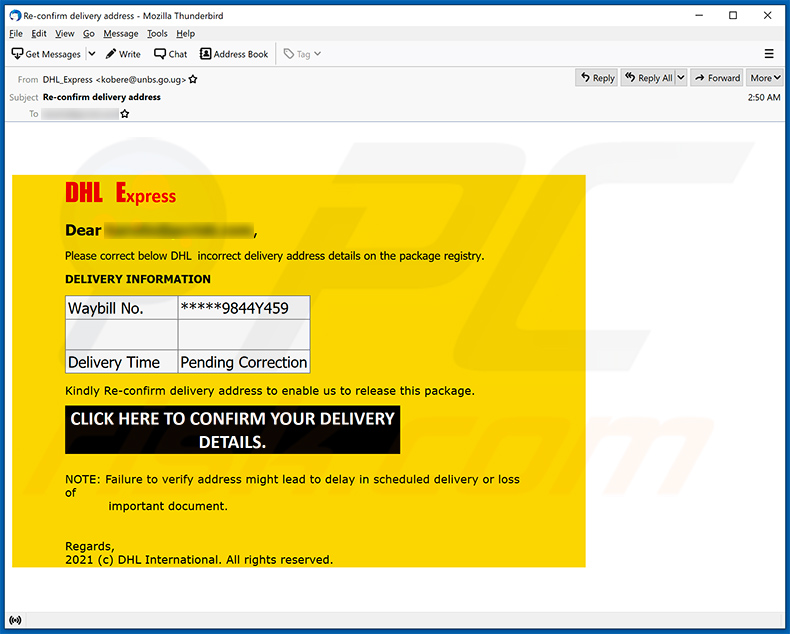
Darin dargestellter Text:
Subject: Re-confirm delivery address
DHL Express
Dear ******,
Please correct below DHL incorrect delivery address details on the package registry.
DELIVERY INFORMATION
Waybill No.
*****9844Y459Delivery Time
Pending Correction
Kindly Re-confirm delivery address to enable us to release this package.
CLICK HERE TO CONFIRM YOUR DELIVERY DETAILS.
NOTE: Failure to verify address might lead to delay in scheduled delivery or loss of
important document.Regards,
2021 (c) DHL International. All rights reserved.
Ein weiteres Beispiel einer Spam-E-Mail mit dem Thema DHL Express, die für eine Phishing-Webseite wirbt:
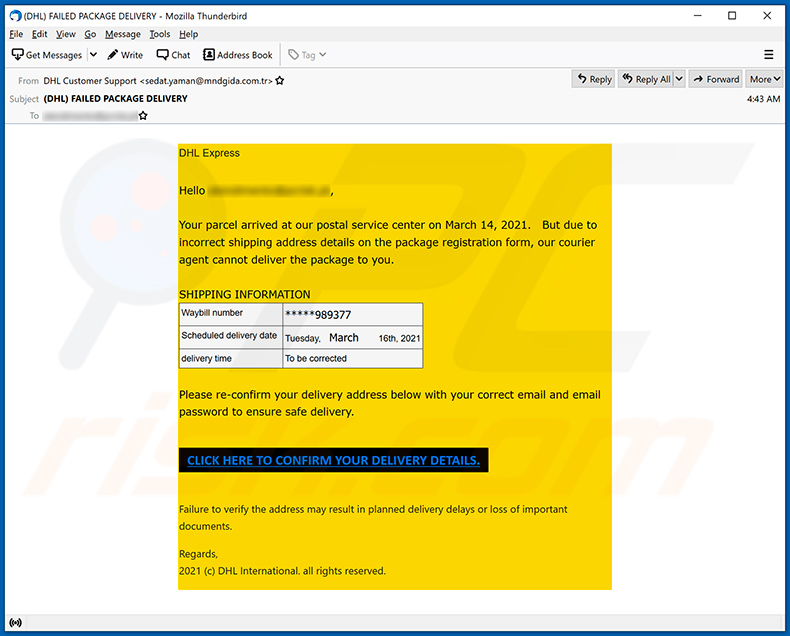
Darin dargestellter Text:
Subject: (DHL) FAILED PACKAGE DELIVERY
DHL Express
Hello ********,Your parcel arrived at our postal service center on March 14, 2021. But due to incorrect shipping address details on the package registration form, our courier agent cannot deliver the package to you.
SHIPPING INFORMATION
Waybill number
*****989377
Scheduled delivery date
Tuesday, March 16th, 2021
delivery time
To be correctedPlease re-confirm your delivery address below with your correct email and email password to ensure safe delivery.
CLICK HERE TO CONFIRM YOUR DELIVERY DETAILS.
Failure to verify the address may result in planned delivery delays or loss of important documents.Regards,
2021 (c) DHL International. all rights reserved.
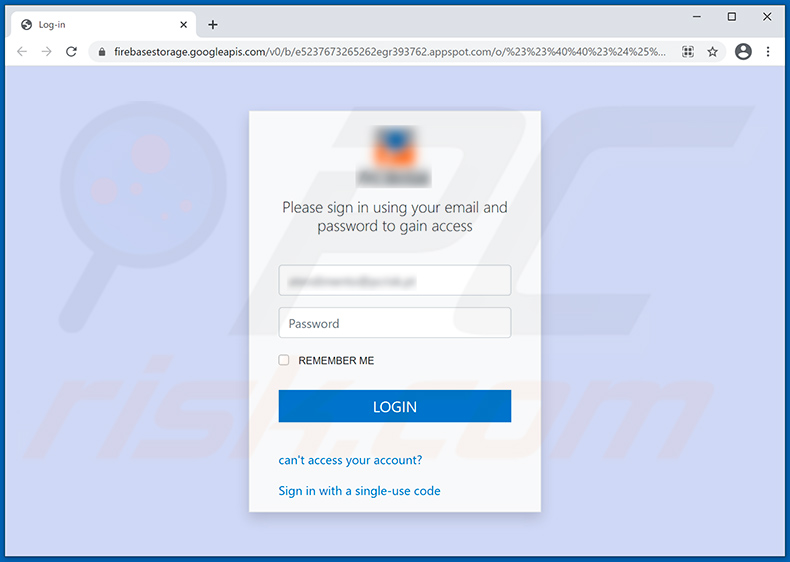
Screenshot der beworbenen Phishing-Webseite:
Ein weiteres Beispiel einer Spam-E-Mail mit dem Thema DHL Express, die für Agent Tesla RAT wirbt:
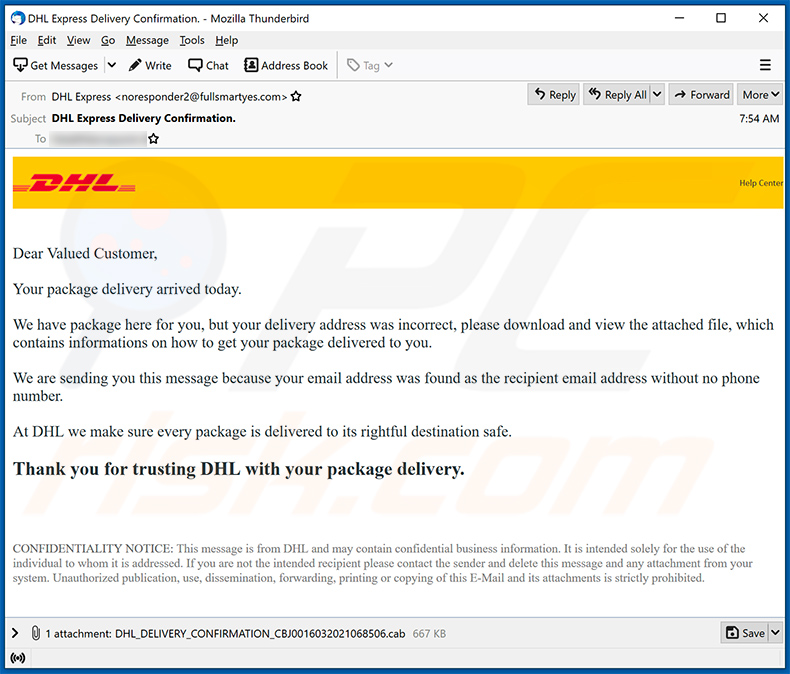
Darin dargestellter Text:
Subject: DHL Express Delivery Confirmation.
Help Center
Dear Valued Customer,
Your package delivery arrived today.
We have package here for you, but your delivery address was incorrect, please download and view the attached file, which contains informations on how to get your package delivered to you.
We are sending you this message because your email address was found as the recipient email address without no phone number.
At DHL we make sure every package is delivered to its rightful destination safe.
Thank you for trusting DHL with your package delivery.
CONFIDENTIALITY NOTICE: This message is from DHL and may contain confidential business information. It is intended solely for the use of the individual to whom it is addressed. If you are not the intended recipient please contact the sender and delete this message and any attachment from your system. Unauthorized publication, use, dissemination, forwarding, printing or copying of this E-Mail and its attachments is strictly prohibited.
Ein weiteres Beispiel einer Spam-E-Mail mit dem Thema DHL Express, die für eine Phishing-Webseite wirbt:
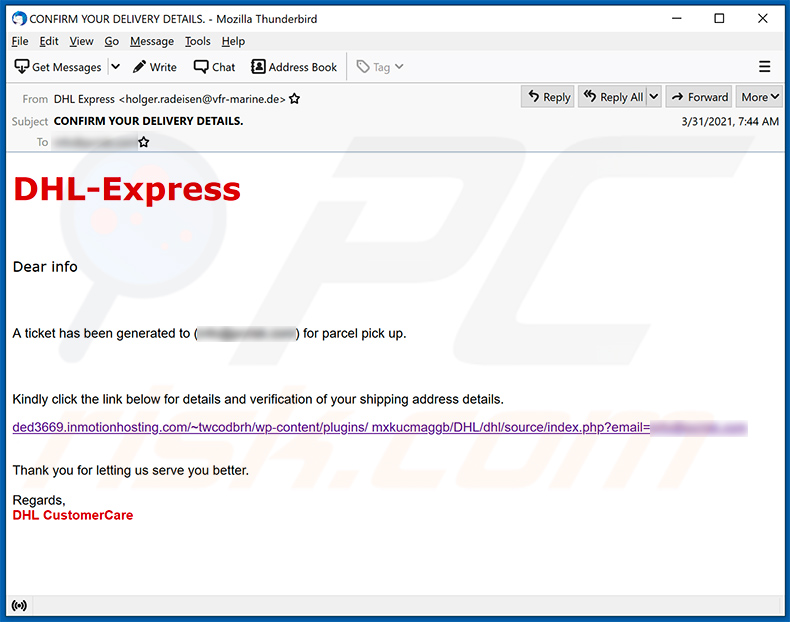
Darin dargestellter Text:
Subject: CONFIRM YOUR DELIVERY DETAILS.
DHL-Express
Dear info
A ticket has been generated to (********) for parcel pick up.
Kindly click the link below for details and verification of your shipping address details.-
Thank you for letting us serve you better.
Regards,
DHL CustomerCare
Ein weiteres Beispiel für eine Spam-E-Mail mit dem Thema DHL Express, die zur Verbreitung von Agent Tesla RAT:
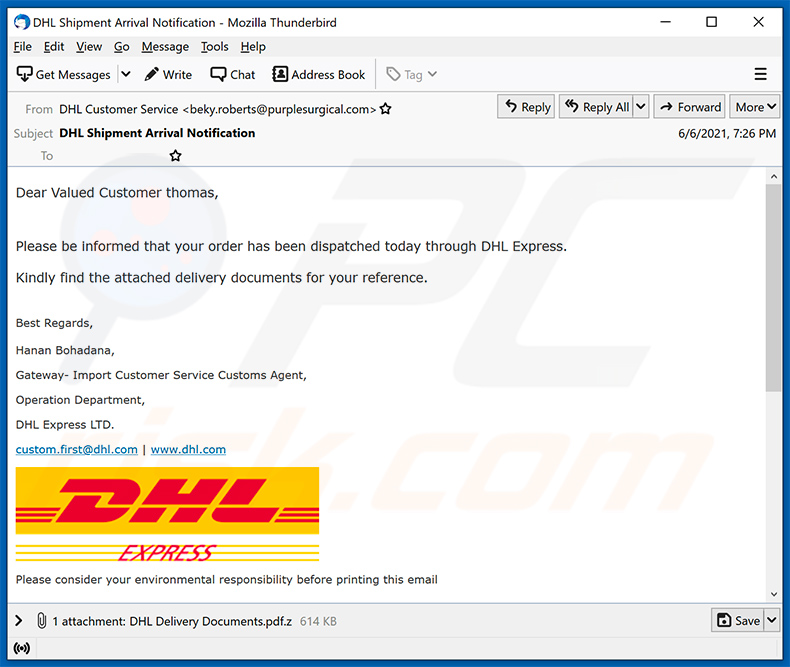
Darin dargestellter Text:
Subject: DHL Shipment Arrival Notification
Dear Valued Customer ********,
Please be informed that your order has been dispatched today through DHL Express.Kindly find the attached delivery documents for your reference.
Best Regards,Hanan Bohadana,
Gateway- Import Customer Service Customs Agent,
Operation Department,
DHL Express LTD.
custom.first@dhl.com | www.dhl.com
Please consider your environmental responsibility before printing this email
Ein weiteres Beispiel für eine Spam-E-Mail mit dem Thema DHL Express, die eine HTML-Datei für Phishing-Zwecke bewirbt:
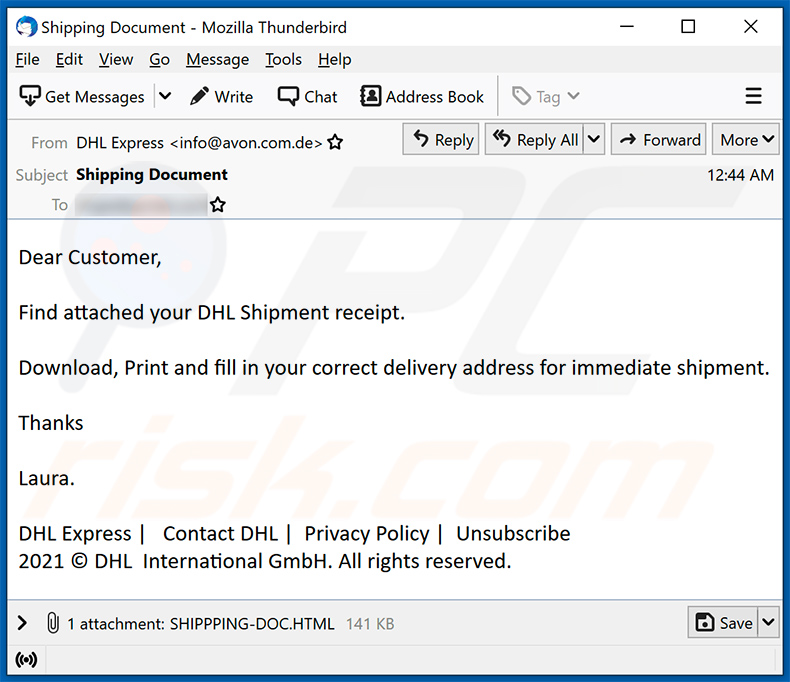
Darin dargestellter Text:
Subject: Shipping Document
Dear Customer,
Find attached your DHL Shipment receipt.
Download, Print and fill in your correct delivery address for immediate shipment.
Thanks
Laura.
DHL Express | Contact DHL | Privacy Policy | Unsubscribe
2021 © DHL International GmbH. All rights reserved.
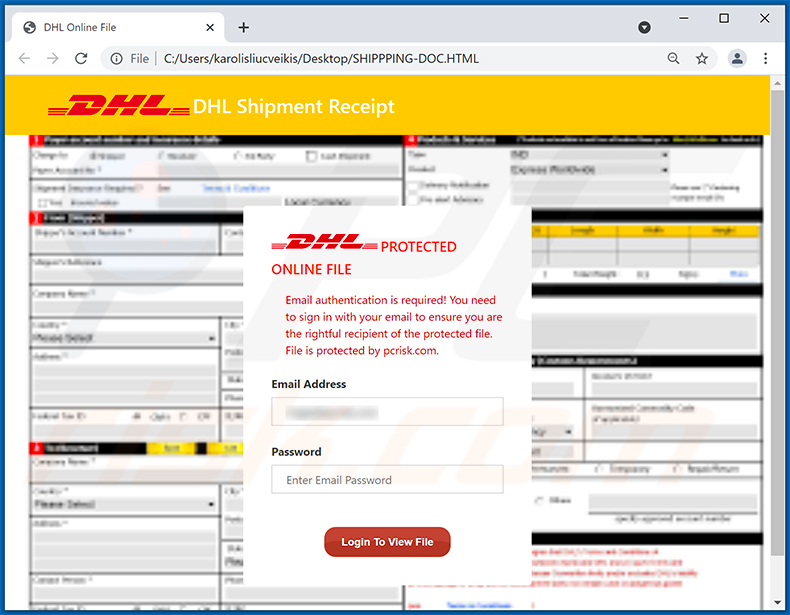
Screenshot der beworbenen HTML-Datei:
Ein weiteres Beispiel einer Spam-E-Mail mit dem Thema DHL Express, die für eine Phishing-Webseite wirbt:
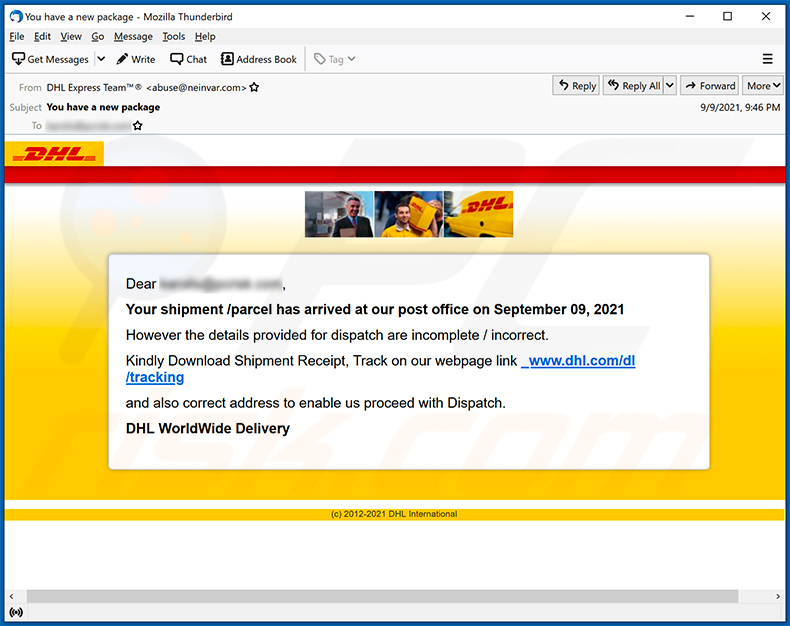
Darin dargestellter Text:
Subject: You have a new package
Dear ********,Your shipment /parcel has arrived at our post office on September 09, 2021
However the details provided for dispatch are incomplete / incorrect.
Kindly Download Shipment Receipt, Track on our webpage link _www.dhl.com/dl/tracking
and also correct address to enable us proceed with Dispatch.
DHL WorldWide Delivery
(c) 2012-2021 DHL International
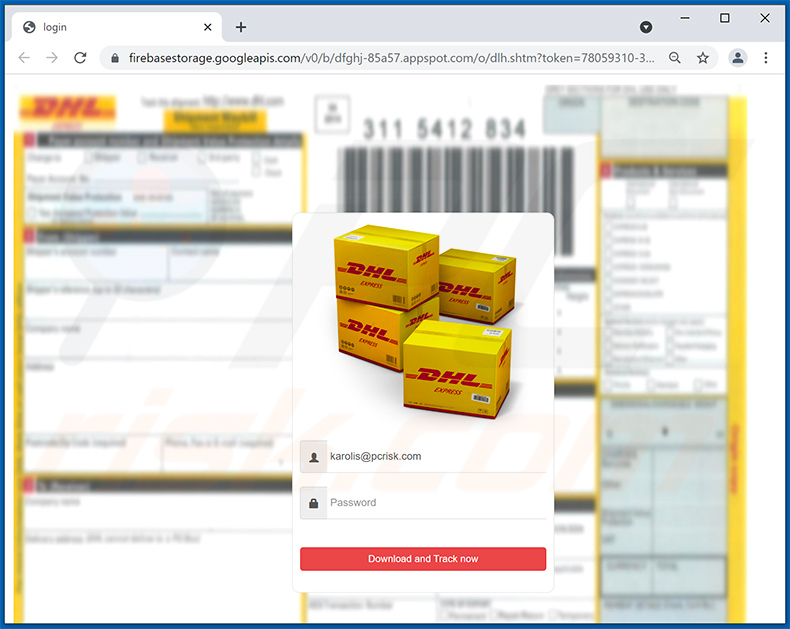
Screenshot der beworbenen Phishing-Webseite:
Eine litauische Variante einer Spam-E-Mail mit dem Thema DHL Express, die Malware verbreitet:
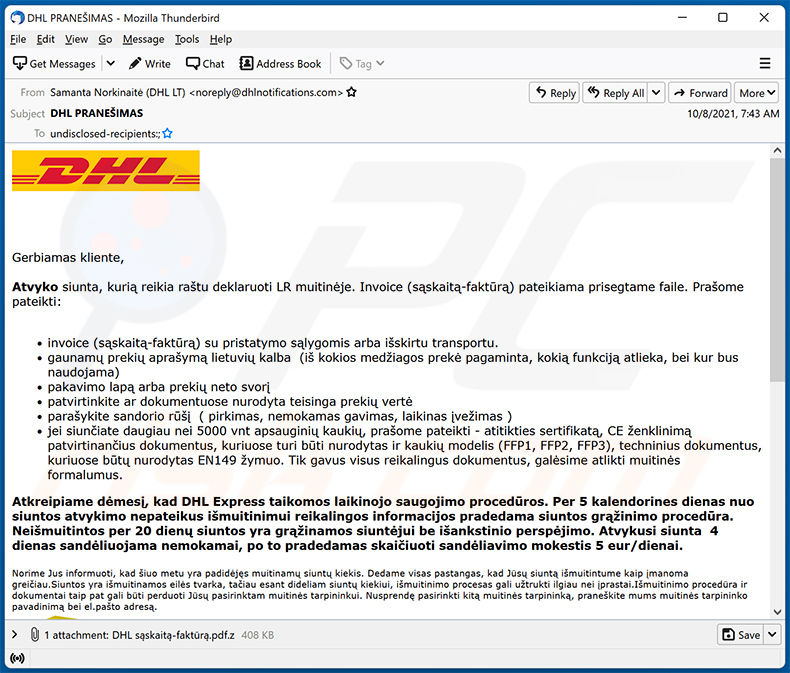
Darin dargestellter Text:
Subject: DHL PRANEŠIMAS
Gerbiamas kliente,
Atvyko siunta, kurią reikia raštu deklaruoti LR muitinėje. Invoice (sąskaitą-faktūrą) pateikiama prisegtame faile. Prašome pateikti:
invoice (sąskaitą-faktūrą) su pristatymo sąlygomis arba išskirtu transportu.
gaunamų prekių aprašymą lietuvių kalba (iš kokios medžiagos prekė pagaminta, kokią funkciją atlieka, bei kur bus naudojama)
pakavimo lapą arba prekių neto svorį
patvirtinkite ar dokumentuose nurodyta teisinga prekių vertė
parašykite sandorio rūšį ( pirkimas, nemokamas gavimas, laikinas įvežimas )
jei siunčiate daugiau nei 5000 vnt apsauginių kaukių, prašome pateikti - atitikties sertifikatą, CE ženklinimą patvirtinančius dokumentus, kuriuose turi būti nurodytas ir kaukių modelis (FFP1, FFP2, FFP3), techninius dokumentus, kuriuose būtų nurodytas EN149 žymuo. Tik gavus visus reikalingus dokumentus, galėsime atlikti muitinės formalumus.Atkreipiame dėmesį, kad DHL Express taikomos laikinojo saugojimo procedūros. Per 5 kalendorines dienas nuo siuntos atvykimo nepateikus išmuitinimui reikalingos informacijos pradedama siuntos grąžinimo procedūra. Neišmuitintos per 20 dienų siuntos yra grąžinamos siuntėjui be išankstinio perspėjimo. Atvykusi siunta 4 dienas sandėliuojama nemokamai, po to pradedamas skaičiuoti sandėliavimo mokestis 5 eur/dienai.
Norime Jus informuoti, kad šiuo metu yra padidėjęs muitinamų siuntų kiekis. Dedame visas pastangas, kad Jūsų siuntą išmuitintume kaip įmanoma greičiau.Siuntos yra išmuitinamos eilės tvarka, tačiau esant dideliam siuntų kiekiui, išmuitinimo procesas gali užtrukti ilgiau nei įprastai.Išmuitinimo procedūra ir dokumentai taip pat gali būti perduoti Jūsų pasirinktam muitinės tarpininkui. Nusprendę pasirinkti kitą muitinės tarpininką, praneškite mums muitinės tarpininko pavadinimą bei el.pašto adresą.
Pagarbiai / Kind regards,
Samanta NorkinaitėMuitinės tarpininkų asistentė/ Customs Broker Assistant
Darbo laikas: 7.00-16.00
Tel.: 870077060
DHL Lietuva, UAB
Dariaus ir Girėno g. 81
LT - 02189 Vilnius
Wie lässt sich Malware manuell entfernen?
Die meisten Trojaner-Infektionen lassen sich mit einem vollständigen Systemscan mit Combo Cleaner entfernen. Die folgende vollständige manuelle Vorgehensweise ist für Fälle gedacht, in denen die automatische Entfernung fehlgeschlagen ist, Sie überprüfen möchten, ob ein Scan wirklich alles erfasst hat, oder die Bedrohung mehrere Persistenzpunkte angelegt hat.
Vom Netzwerk trennen
Ziehen Sie Ihr Ethernet-Kabel ab und schalten Sie das WLAN aus. Auf einem Laptop geht es mit der Flugmodus-Taste am schnellsten.
Viele Trojaner schleusen Daten aus - im Browser gespeicherte Passwörter, Banking-Sitzungen, Screenshots - und nehmen Fernbefehle entgegen. Das Trennen des Netzwerks stoppt beides sofort. Lassen Sie die Verbindung bis Phase 4 getrennt.
Im abgesicherten Modus mit Netzwerktreibern starten
Der abgesicherte Modus lädt nur einen minimalen Satz an Treibern und verhindert, dass die meiste Malware automatisch startet. Mit „Netzwerktreibern“ können Sie Tools herunterladen - aktivieren Sie das WLAN erst wieder, nachdem der Rechner gestartet ist.
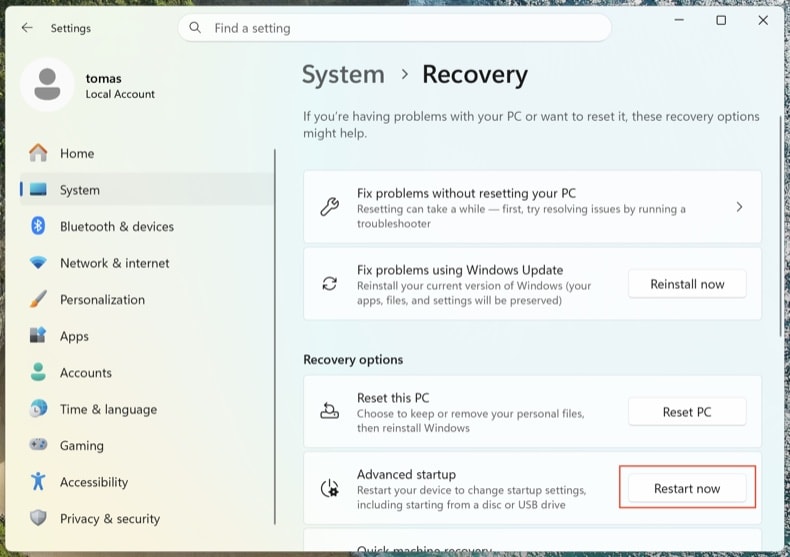
Öffnen Sie . Klicken Sie neben Erweiterter Start auf Jetzt neu starten.
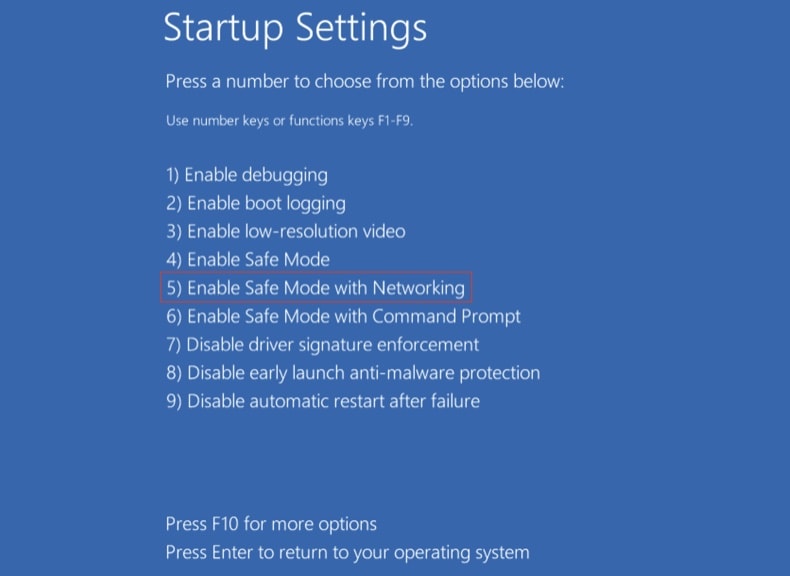
Ihr Computer startet neu und zeigt das Menü „Option auswählen“ an. Klicken Sie auf . Drücken Sie nach dem zweiten Neustart 5 oder F5.
Klicken Sie auf das Windows-Logo, halten Sie Umschalt gedrückt, klicken Sie auf das Ein/Aus-Symbol und wählen Sie Neu starten. Klicken Sie im Bildschirm „Option auswählen“ auf . Drücken Sie F5.
Windows 8
Öffnen Sie den Startbildschirm, geben Sie erweitert ein und wählen Sie Einstellungen → Erweiterte Startoptionen → Jetzt neu starten → Problembehandlung → Erweiterte Optionen → Starteinstellungen → Neu starten → F5.
Hinweis: Der Support für Windows 8 endete im Januar 2023 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Windows 7
Klicken Sie auf Start → Herunterfahren → Neu starten → OK. Drücken Sie während des Systemstarts wiederholt F8, bis das Menü „Erweiterte Startoptionen“ erscheint, und wählen Sie dann „Abgesicherter Modus mit Netzwerktreibern“.
Hinweis: Der Support für Windows 7 endete im Januar 2020 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Laufende Prozesse mit Process Explorer überprüfen
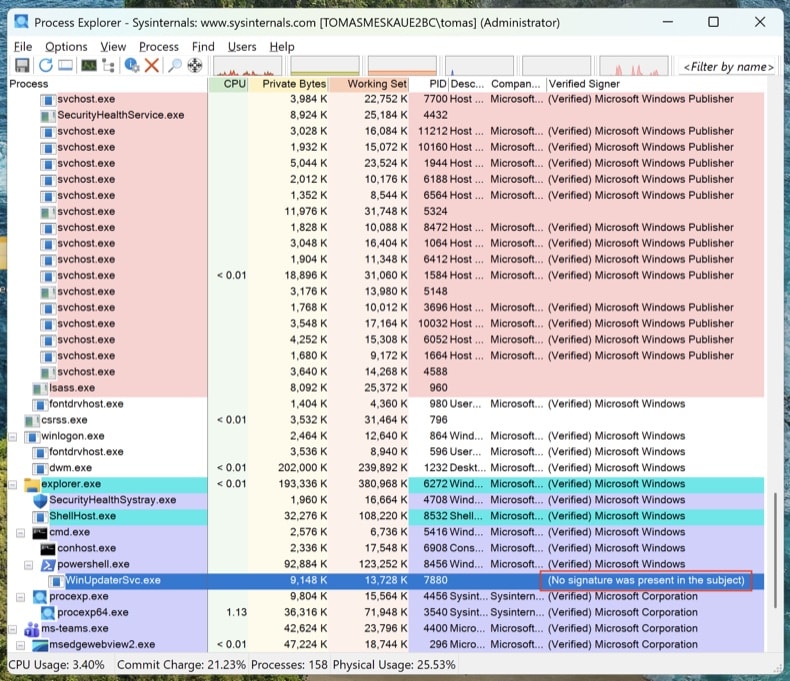
Laden Sie Process Explorer von Microsoft Sysinternals herunter. Führen Sie das Programm als Administrator aus. Klicken Sie auf und .
Sortieren Sie nach „Verified Signer“. Alles, was unsigniert aus %AppData%, %LocalAppData%, %Temp% oder %ProgramData% läuft, ist verdächtig. Rechtsklick → Properties zeigt den vollständigen Pfad der Programmdatei an. Mit Rechtsklick → „Search Online“ können Sie unbekannte Prozessnamen nachschlagen.
Der Task-Manager blendet vollständige Dateipfade aus, zeigt keine digitalen Signaturen an und gruppiert Prozesse so, dass Malware leicht übersehen wird. Process Explorer ist dasselbe Tool, das auch Microsoft-Techniker verwenden.
Alle Persistenzpunkte mit Autoruns erfassen
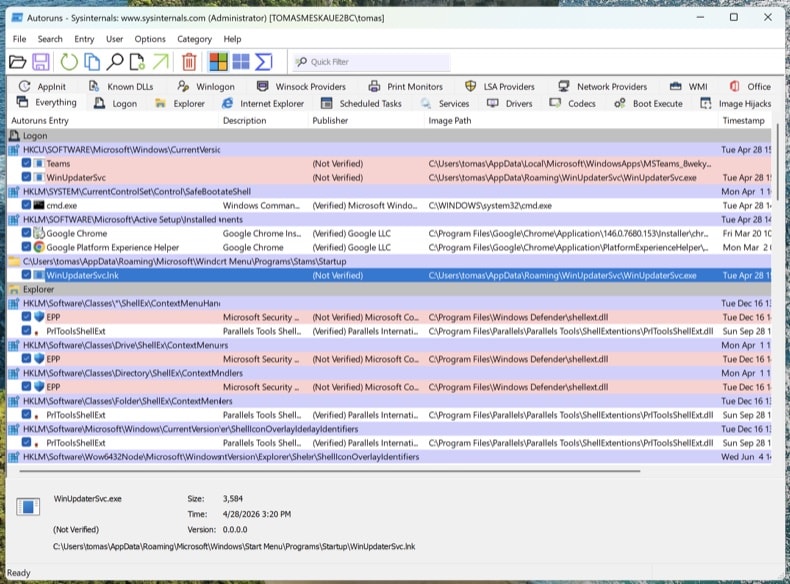
Laden Sie Autoruns herunter. Klicken Sie mit der rechten Maustaste auf Autoruns.exe und wählen Sie Als Administrator ausführen - ohne erhöhte Rechte kann Autoruns geschützte Registrierungsstrukturen nicht untersuchen.
Öffnen Sie im Menü und und klicken Sie dann auf Refresh.
Moderne Trojaner nisten sich nicht nur im Autostart ein. Gehen Sie diese Registerkarten durch und suchen Sie nach unsignierten oder unbekannten Einträgen:
- Logon - klassische Run-/RunOnce-Schlüssel
- Scheduled Tasks - ein häufiges Versteck, insbesondere Aufgaben mit PowerShell-, MSHTA- oder rundll32-Aktionen
- Services - unsignierte Dienste in Ordnern, die nicht zu Microsoft gehören
- WMI - Ereignisabonnements sind ein unauffälliger Persistenzmechanismus (MITRE T1546.003)
- Image Hijacks - Missbrauch des „Debugger“-Werts in den Image File Execution Options
- AppInit - DLLs, die in jeden Prozess mit grafischer Oberfläche geladen werden
- Browser plug-ins - unsignierte Add-ons in allen installierten Browsern
Rechtsklick auf einen verdächtigen Eintrag → „Jump to Image“ zeigt die tatsächliche Datei. Rechtsklick → „Search Online“ öffnet VirusTotal für den Hash der Datei. Noch nicht löschen - notieren Sie sich nur die Dateipfade und Eintragsnamen. Wir entfernen sie nach den Scans.
Hosts-Datei und DNS-Einstellungen prüfen
Trojaner leiten Domains von Banken, Antivirenherstellern und Update-Diensten oft auf Server der Angreifer weiter, indem sie die hosts-Datei oder die DNS-Einstellungen ändern.
Hosts-Datei: Öffnen Sie den Editor als Administrator und öffnen Sie C:\Windows\System32\drivers\etc\hosts. Legitime Einträge sind mit # auskommentiert. Jede nicht auskommentierte Zuordnung von IP-Adresse zu Domain ist verdächtig - insbesondere Weiterleitungen für microsoft.com, windowsupdate oder Ihre Bank.
DNS-Einstellungen: Öffnen Sie die Eingabeaufforderung als Administrator und führen Sie ipconfig /all aus. Vergewissern Sie sich, dass Ihre DNS-Server auf Ihren Internetanbieter, Ihren Router oder einen bekannten öffentlichen Resolver (Cloudflare 1.1.1.1, Google 8.8.8.8) verweisen. Öffnen Sie dann und prüfen Sie, dass weder die DNS- noch die DNS-über-HTTPS-Einstellungen (DoH) manipuliert wurden.
Ein bereinigter PC mit manipuliertem DNS ist immer noch ein kompromittierter PC. Sie glauben, Sie seien auf chase.com, landen aber auf dem Klon des Angreifers.
Kein einzelnes Antivirenprogramm erkennt alles. Die folgende Reihenfolge ist beabsichtigt: zuerst der Offline-Scan (erkennt Rootkits, bevor Windows vollständig geladen ist), dann On-Demand-Scanner im laufenden System und schließlich die manuelle Bereinigung von allem, was übersehen wurde.
Microsoft Defender Offline ausführen
Starten Sie Windows im normalen Modus neu. Öffnen Sie . Wählen Sie Microsoft Defender Antivirus (Offlineüberprüfung) und klicken Sie auf Jetzt überprüfen. Ihr Computer startet in einer abgespeckten Umgebung neu und führt den Scan durch, bevor das vollständige Betriebssystem geladen wird.
Rootkits und Bootkits verbergen sich vor jedem Scanner, der in derselben, bereits infizierten Windows-Sitzung läuft. Ein Offline-Scan vor dem Systemstart sieht die Festplatte, bevor sich die Malware verstecken kann.
VB100-zertifiziert. Kombiniert Anti-Trojaner-Schutz, Registrierungs- und Persistenz-Scans sowie Anti-Spyware in einem Durchgang. Eine 7-tägige kostenlose Testversion ist verfügbar.
Combo Cleaner herunterladenVollständigen Systemscan mit Combo Cleaner durchführen
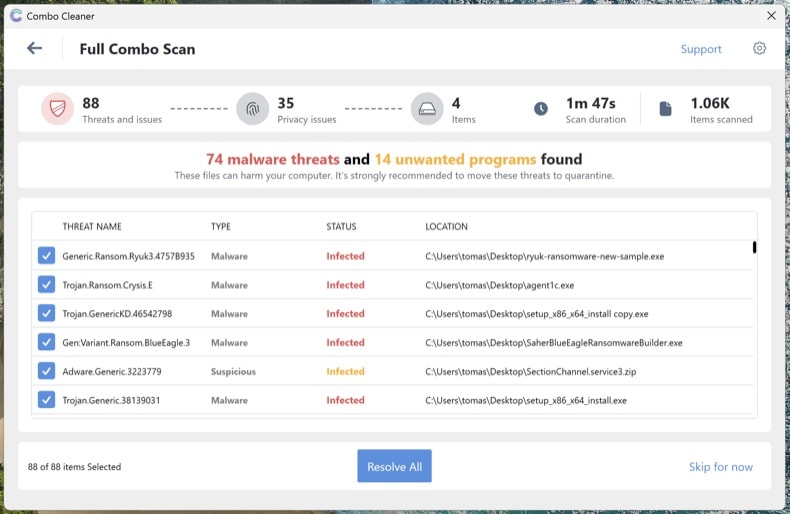
Installieren Sie Combo Cleaner und führen Sie einen vollständigen Systemscan durch (nicht den Schnellscan). Lassen Sie ihn vollständig durchlaufen, prüfen Sie die erkannten Bedrohungen und wenden Sie die empfohlenen Aktionen an. Combo Cleaner stellt bekannte Trojaner und deren Persistenzeinträge in der Registrierung unter Quarantäne.
Microsoft Safety Scanner als Zweitscan ausführen
Laden Sie Microsoft Safety Scanner (MSERT.exe) herunter, das kostenlose On-Demand-Tool von Microsoft. Die Programmdatei läuft nach 10 Tagen ab, sodass jeder Download die neuesten Signaturen enthält. Führen Sie nach Combo Cleaner einen vollständigen Scan durch, um alles zu erfassen, was eine einzelne Engine möglicherweise übersieht.
Unterschiedliche Scan-Engines erkennen unterschiedliche Bedrohungen. Ein zusätzlicher Microsoft-Scan nach Combo Cleaner ist der am meisten unterschätzte Überprüfungsschritt bei der Malware-Entfernung.
Alles, was noch in Autoruns aufgeführt ist, manuell entfernen
Öffnen Sie Autoruns erneut. Alles, was Sie in Schritt 4 markiert haben und noch vorhanden ist, wurde von den automatischen Scans nicht erfasst. Gehen Sie bei jedem verbliebenen verdächtigen Eintrag wie folgt vor: Rechtsklick → Delete in Autoruns (damit wird die Persistenzregistrierung entfernt), dann zum Dateipfad navigieren und die eigentliche Datei löschen. Leeren Sie den Papierkorb.
Manche Malware-Dateien tauchen nach dem Löschen wieder auf, weil etwas anderes im System sie neu erstellt. Wenn Sie eine Datei löschen und sie innerhalb weniger Minuten zurückkehrt, gibt es noch einen Persistenzpunkt, den Autoruns nicht angezeigt hat - meist einen Dienst oder eine geplante Aufgabe, die unter SYSTEM ausgeführt wird. Wiederholen Sie die Scans aus den Schritten 6-8 oder führen Sie eine Neuinstallation durch (siehe Ende der Anleitung).
Browser zurücksetzen und Benachrichtigungsberechtigungen entfernen
Trojaner und Adware entführen häufig Browser - sie ändern die Standardsuchmaschine, installieren betrügerische Erweiterungen oder verschaffen sich Benachrichtigungsberechtigungen, um auch nach der Entfernung der Malware weiterhin betrügerische Pop-ups anzuzeigen.
- Chrome: Rufen Sie
chrome://settings/resetauf und klicken Sie auf „Einstellungen auf ursprüngliche Standardwerte zurücksetzen“. Rufen Sie dannchrome://settings/content/notificationsauf und entfernen Sie alle unbekannten Websites. - Edge: Rufen Sie
edge://settings/resetauf. Prüfen Sie dannedge://settings/content/notifications. - Firefox: Öffnen Sie
about:supportund klicken Sie auf Firefox bereinigen (Firefox spricht hier von „Bereinigen“, nicht von „Zurücksetzen“). Prüfen Sie dann Einstellungen → Datenschutz & Sicherheit → Berechtigungen → Benachrichtigungen.
Überprüfen Sie in jedem Browser die installierten Erweiterungen und entfernen Sie alles, was Sie nicht kennen - insbesondere Erweiterungen, die Sie nicht selbst installiert haben.
Defender und Manipulationsschutz wieder aktivieren und alles aktualisieren
Viele Trojaner deaktivieren Sicherheitssoftware. Öffnen Sie und vergewissern Sie sich, dass Echtzeitschutz, Cloudbasierter Schutz und Manipulationsschutz aktiviert sind. Der Manipulationsschutz verhindert, dass Malware Defender unbemerkt deaktiviert.
Führen Sie anschließend Windows Update aus () und aktualisieren Sie Ihre Browser und Anwendungen. Der Infektionsweg, über den der Trojaner ursprünglich eingedrungen ist, hängt meist mit veralteter Software zusammen.
Passwörter von einem sauberen Gerät aus ändern
Wenn es sich bei dem Trojaner um einen Info-Stealer handelte (Lumma, RedLine, Vidar und ähnliche sind extrem verbreitet), gehen Sie davon aus, dass jedes in Ihrem Browser gespeicherte Passwort kompromittiert ist. Ändern Sie diese Passwörter von einem anderen, nachweislich sauberen Gerät aus - Ihr Smartphone eignet sich, sofern es nicht infiziert ist.
Empfohlene Reihenfolge:
- Primäre E-Mail-Adresse zuerst - sie ist die zentrale Wiederherstellungsstelle für alle anderen Konten
- Bank- und Finanzkonten
- Master-Passwort des Passwort-Managers (falls Sie einen verwenden)
- Soziale Medien, Online-Shopping und übrige Konten
Aktivieren Sie, wo verfügbar, eine phishing-resistente Multi-Faktor-Authentifizierung (Passkeys / FIDO2-Hardwareschlüssel / Authentifizierungs-Apps) - SMS-basierte MFA lässt sich von versierten Angreifern umgehen.
Bereinigung überprüfen und 7 Tage lang überwachen
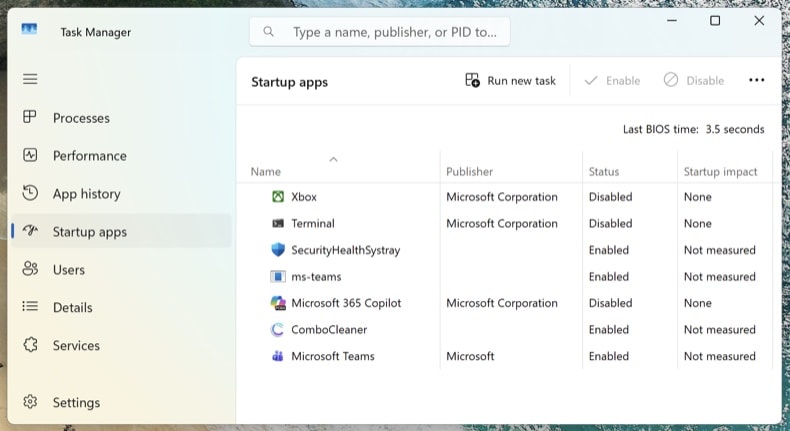
Stellen Sie die Netzwerkverbindung wieder her und führen Sie einen letzten vollständigen Scan mit Combo Cleaner durch. Öffnen Sie den Task-Manager (Strg + Umschalt + Esc) und wechseln Sie zur Registerkarte Autostart-Apps - vergewissern Sie sich, dass nichts Verdächtiges wieder aufgetaucht ist.
Achten Sie in den nächsten 7 Tagen darauf, ob Symptome zurückkehren: unerwartet hohe CPU-Auslastung, wieder auftauchende unbekannte Prozesse, Browser-Weiterleitungen oder Pop-ups. Wenn etwas zurückkehrt, haben Sie einen Persistenzpunkt übersehen und müssen die Vorgehensweise wiederholen - oder es liegt eine tiefergehende Kompromittierung vor, die eine Neuinstallation erfordert.
Wann Sie Windows stattdessen neu installieren sollten
Die manuelle Entfernung ist nicht immer die richtige Lösung. Eine komplette Neuinstallation von Windows ist der einzige Weg, um zu 100 % sicher zu sein, wenn:
- Die Malware nach jedem Entfernungsversuch wieder auftaucht
- Ein Bootkit oder UEFI-Rootkit erkannt wurde (diese Art von Bedrohung sitzt unterhalb des Betriebssystems und übersteht eine normale Windows-Neuinstallation)
- Nachweislich ein Trojaner zum Diebstahl von Zugangsdaten mit Administratorrechten lief (Lumma, RedLine, Vidar) - das System enthält dann wahrscheinlich mehrere unbekannte Payloads
- Der PC für Online-Banking, geschäftliche E-Mails oder andere Zwecke genutzt wird, bei denen auch nur geringe Zweifel nicht akzeptabel sind
Eine Neuinstallation dauert 30-60 Minuten: Windows 11 lässt sich über neu installieren. Sichern Sie Ihre Dokumente vorher auf einem externen Speicher, scannen Sie die Sicherung mit Combo Cleaner, bevor Sie sie wiederherstellen, und installieren Sie Ihre Anwendungen neu - stellen Sie sie niemals aus einer Sicherung des infizierten Systems wieder her.
Wichtig: Die manuelle Entfernung erfordert fortgeschrittene Computerkenntnisse. Wenn Sie sich nicht sicher sind, Systemdateien von bösartigen Dateien zu unterscheiden, führen Sie einen automatischen Scan mit Combo Cleaner und Windows Defender durch und belassen Sie es dabei - damit erfassen Sie die überwiegende Mehrheit der Trojaner, die Privatanwender treffen, ohne zu riskieren, Windows durch das Löschen der falschen Datei zu beschädigen.
Häufig gestellte Fragen (Frequently Asked Questions - FAQ)
Warum habe ich diese E-Mail erhalten?
Spam-E-Mails werden im Rahmen von Massenkampagnen verschickt; daher erhalten Tausende von Nutzern denselben Brief.
Ich habe die "DHL Express"-Spam-E-Mail gelesen, aber den Anhang nicht geöffnet. Ist mein Computer infiziert?
Nein, das bloße Öffnen einer Spam-E-Mail führt nicht zum Herunterladen/Installieren von Malware. Diese Prozesse beginnen erst, wenn die Anhänge oder Links in diesen E-Mails geöffnet werden.
Ich habe die an die "DHL Express"-Spam-E-Mail angehängte Datei heruntergeladen und geöffnet, ist mein Computer infiziert?
Ob eine Infektion ausgelöst wurde, hängt vom Format der Datei ab. Wenn es sich um eine ausführbare Datei handelt - höchstwahrscheinlich, ja. Andererseits erfordern Dokumentdateien (z. B. .pdf, .doc usw.) möglicherweise zusätzliche Aktionen (z. B. die Aktivierung von Makrobefehlen usw.), um den Infektionsprozess in Gang zu setzen.
Mein Computer ist mit LokiBot-Malware infiziert. Sollte ich mein Speichermedium formatieren, um die Malware loszuwerden?
Nein, eine Formatierung ist für die Entfernung von LokiBot nicht erforderlich.
Was sind die größten Probleme, die Malware verursachen kann?
Die von einem Schadprogramm ausgehenden Bedrohungen hängen von seinen Fähigkeiten und der Art und Weise ab, wie die Cyberkriminellen es einsetzen. Da die LokiBot-Malware darauf ausgelegt ist, Informationen zu stehlen, gefährdet sie vor allem die Privatsphäre und die finanzielle Integrität der Benutzer. Im Allgemeinen können Systeminfektionen den Betrieb des Systems beeinträchtigen und Hardware-Schäden oder dauerhafte Verluste verursachen.
Was ist der Zweck von Malware?
Malware wird hauptsächlich von Cyber-Kriminellen eingesetzt, um Gewinne zu erzielen. Diese Software kann jedoch auch aus anderen Gründen eingesetzt werden, z. B. zum Vergnügen der Kriminellen, aus politischen/geopolitischen Motiven, um bestimmte Opfer (aus persönlichen Gründen) anzugreifen oder um Prozesse (z. B. Webseiten, Dienste, Unternehmen usw.) zu stören.
Entfernt Combo Cleaner Malware-Infektionen, die in E-Mail-Anhängen enthalten sind?
Ja, Combo Cleaner ist in der Lage, praktisch alle bekannten Malware-Infektionen zu erkennen und zu beseitigen. Es muss betont werden, dass ein vollständiges System ausgeführt werden muss, da sich hochentwickelte Malware normalerweise tief im System versteckt.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden