
Was für ein Pop-up-Betrug ist „Microsoft Firewall Alert"
Phishing/BetrugAuch bekannt als: Microsoft Firewall Alert Tech-Support-Betrug

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was ist der Pop-up-Betrug „Microsoft Firewall Alert"?
Wir haben diese Seite analysiert und festgestellt, dass es sich um einen technischen Support-Betrug handelt. Er verwendet gefälschte Windows-Sicherheitswarnungen, um Besucher zu verängstigen und sie zum Anruf bei einer betrügerischen Support-Nummer zu bewegen. Die Microsoft Corporation und Windows stehen in keinerlei Verbindung zu diesem Machwerk.
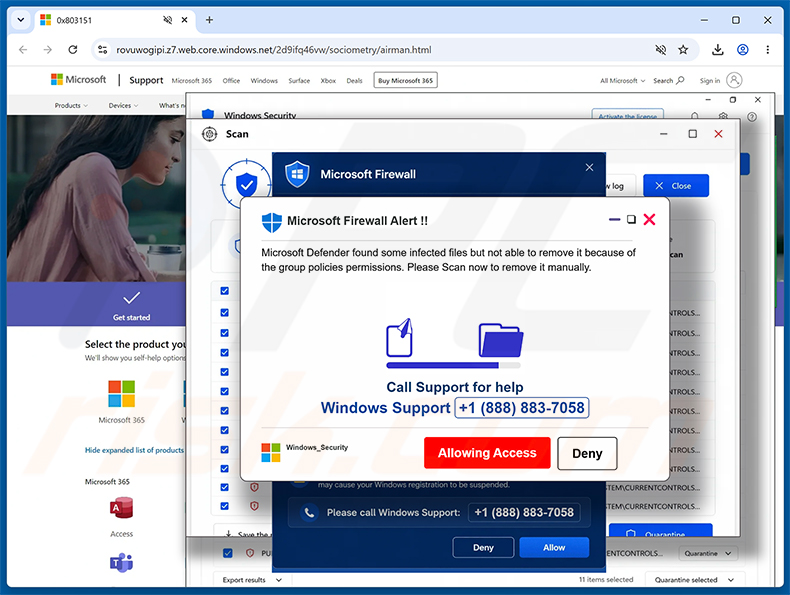
„Microsoft Firewall Alert"-Betrug im Detail
Die Seite unter rovuwogipi.z7.web.core.windows[.]net öffnet mehrere sich überlappende Pop-up-Fenster, um Besucher zu überwältigen und das Schließen des Browsers zu erschweren.
Das im Vordergrund angezeigte Pop-up trägt die Überschrift „Microsoft Firewall Alert !!" und behauptet, dass Microsoft Defender infizierte Dateien gefunden habe, die aufgrund von Gruppenrichtlinienbeschränkungen nicht entfernt werden könnten. Besucher werden angewiesen, eine „Windows Support"-Nummer anzurufen, um Hilfe zu erhalten.
Es muss betont werden, dass die Microsoft Corporation und Windows keinerlei Verbindung zu diesem Betrugsschema haben. Echte Windows-Sicherheitswarnungen erscheinen über das Betriebssystem selbst, nicht über ein Browserfenster, und sie fordern Benutzer niemals auf, eine Telefonnummer anzurufen.
Wer die angezeigte Nummer anruft, gelangt an Betrüger, die sich als Microsoft-Support-Mitarbeiter ausgeben. Diese bitten in der Regel darum, sich über Fernzugriffssoftware wie TeamViewer mit dem Computer zu verbinden. Sobald die Verbindung hergestellt ist, können sie gespeicherte Passwörter stehlen, auf Bankkonten zugreifen oder dem Opfer erfundene Reparaturarbeiten in Rechnung stellen.
Das Gewähren von Fernzugriff birgt erhebliche und anhaltende Risiken. Angreifer können Trojaner, Ransomware oder Keylogger installieren, die noch lange nach Beendigung des Anrufs auf dem Gerät weiterlaufen und Schäden verursachen, die weit über die ursprüngliche Sitzung hinausgehen.
Dieser Betrug wird auch über betrügerische Spam-E-Mails verbreitet. Diese Nachrichten treffen unter der Betreffzeile „Activity Sent From Your Own Account" ein und warnen, dass ungewöhnliche Aktivitäten auf dem Konto des Empfängers festgestellt wurden. Die E-Mail enthält Links mit der Bezeichnung „Review account activity" und „Review security settings" - beim Anklicken eines dieser Links wird der Empfänger direkt zur Betrugsseite weitergeleitet.
Die richtige Reaktion beim Aufrufen dieser Seite ist, den Browser sofort zu schließen. Wenn der Browser nicht mehr reagiert, verwenden Sie den Task-Manager, um ihn zwangsweise zu beenden. Rufen Sie nicht die auf der Seite angezeigte Nummer an und interagieren Sie mit keiner der in den Pop-ups angezeigten Schaltflächen.
| Name | Microsoft Firewall Alert Tech-Support-Betrug |
| Bedrohungstyp | Phishing, Betrug, Social Engineering, Betrügerei |
| Falsche Behauptung | Microsoft Defender habe infizierte Dateien auf dem Computer gefunden, die aufgrund von Gruppenrichtlinienbeschränkungen nicht entfernt werden können |
| Tarnung | Legitime Sicherheitswarnung von Microsoft Windows Firewall und Defender |
| Falsche Telefonnummer | +1 (888) 883-7058 |
| Zugehörige Domain | rovuwogipi.z7.web.core.windows[.]net |
| Bedrohungsstatus (Phishing-Site) | PCrisk Website-Scanner-Ergebnisse |
| Symptome | Gefälschte Fehlermeldungen, gefälschte Systemwarnungen, Pop-up-Fehler, vorgetäuschter Computerscan. |
| Verbreitungsmethoden | Kompromittierte Websites, betrügerische Online-Pop-up-Werbung, Spam-E-Mails, potenziell unerwünschte Anwendungen. |
| Schaden | Verlust sensibler privater Informationen, finanzieller Verlust, Identitätsdiebstahl, mögliche Malware-Infektionen. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Online-Betrug im Allgemeinen
Betrugsmaschen mit technischem Support gehören zu den häufigsten Kategorien des Online-Betrugs. Sie setzen auf vorgetäuschte Dringlichkeit und autoritär wirkendes Branding, um Opfer zu unüberlegtem Handeln zu drängen - meist durch das Anrufen einer betrügerischen Nummer oder das Gewähren von Fernzugriff auf ihren Computer.
Einige Beispiele für ähnliche Betrugsmaschen sind „Your Avast Protection Expired", „Scan Computer To See If Antivirus Is Working" und „Windows Security Certificate Expired/Invalid".
Wie bin ich auf eine Betrugswebsite gelangt?
Viele Besucher gelangen über betrügerische Spam-E-Mails auf Seiten wie diese. Die Nachricht „Activity Sent From Your Own Account", die zur Verbreitung dieses Betrugs verwendet wird, erzeugt ein falsches Gefühl der Dringlichkeit und enthält Links, die die Empfänger direkt zur gefälschten Warnseite führen.
Betrügerische Werbenetzwerke auf Torrent-Seiten, illegalen Streaming-Diensten und ähnlichen Plattformen sind ein weiterer häufiger Weg. Benachrichtigungen von zuvor besuchten betrügerischen Websites und auf dem Gerät installierte Adware sind ebenfalls häufige Ursachen für diese unerwünschten Weiterleitungen.
Wie vermeide ich den Besuch von Betrugsseiten?
Gewähren Sie unbekannten oder nicht vertrauenswürdigen Websites keine Benachrichtigungsberechtigungen. Vermeiden Sie das Anklicken von Werbeanzeigen, Pop-up-Schaltflächen oder Links auf zweifelhaften Seiten und laden Sie Software nur von offiziellen Quellen oder autorisierten App-Stores herunter.
Behandeln Sie unerwartete E-Mails mit Vorsicht - insbesondere solche, die dringende Sicherheitsprobleme oder eine Kontokompromittierung behaupten. Halten Sie das Betriebssystem und die gesamte installierte Software auf dem neuesten Stand. Wenn bereits unerwünschte Programme auf dem Gerät vorhanden sind, empfehlen wir einen Scan mit Combo Cleaner Antivirus für Windows, um sie automatisch zu entfernen.
Vollständiges Erscheinungsbild des „Microsoft Firewall Alert"-Pop-ups (GIF):
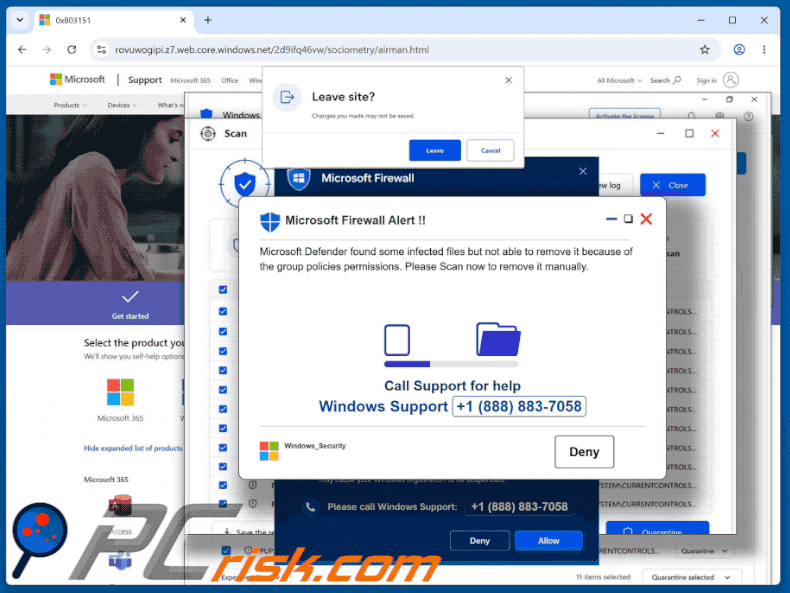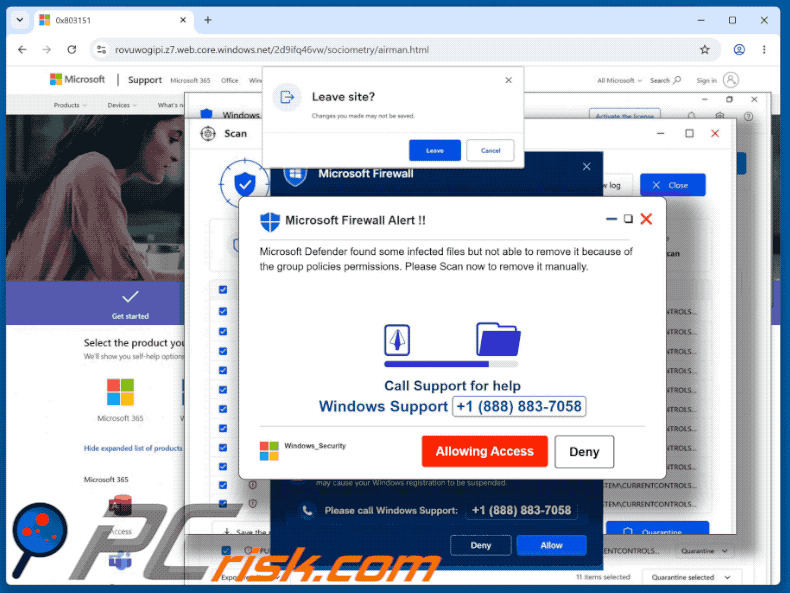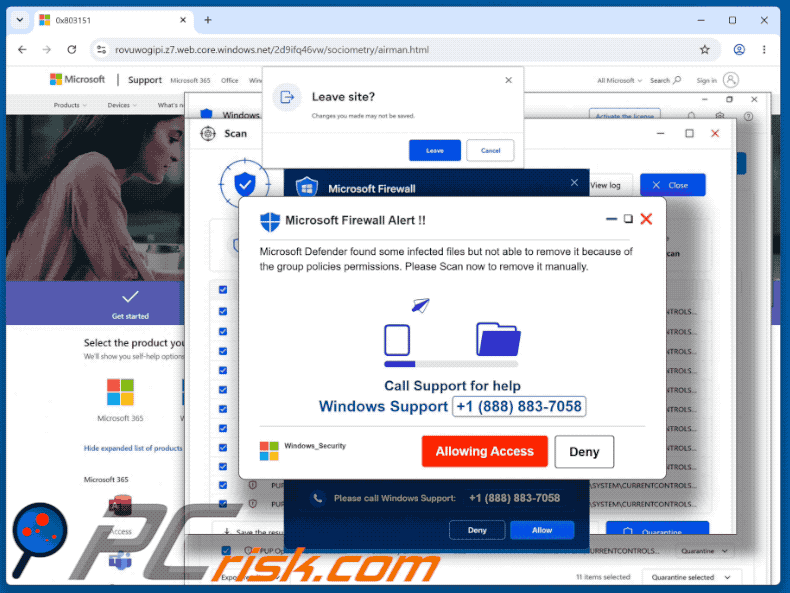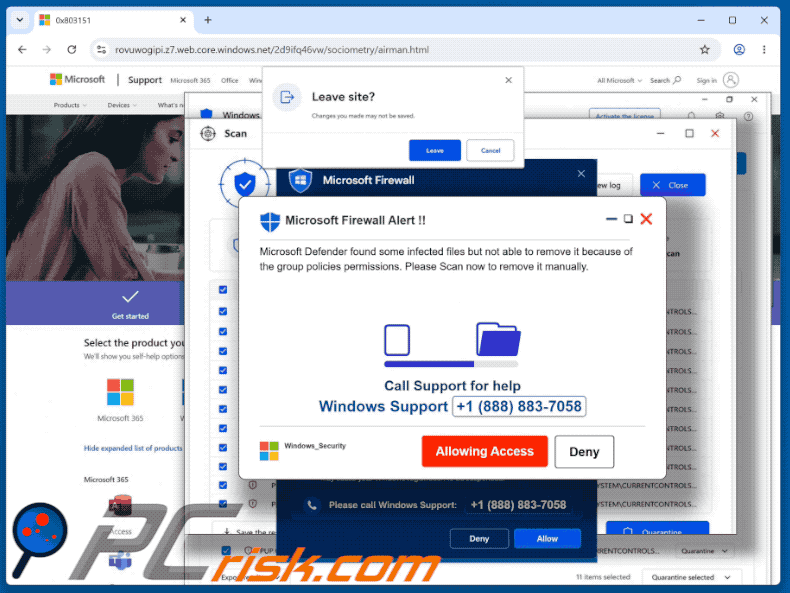
Im „Microsoft Firewall Alert"-Pop-up angezeigter Text:
Microsoft Firewall Alert !!
microsoft Defender found some infected files but not able to remove it because of the group policies permissions. Please Scan now to remove it manually.
Call Support for help
Windows Support +1 (888) 883-7058[Allowing Access] [Deny]
Screenshot der Spam-E-Mail, die zur Verbreitung dieses Betrugs verwendet wird:
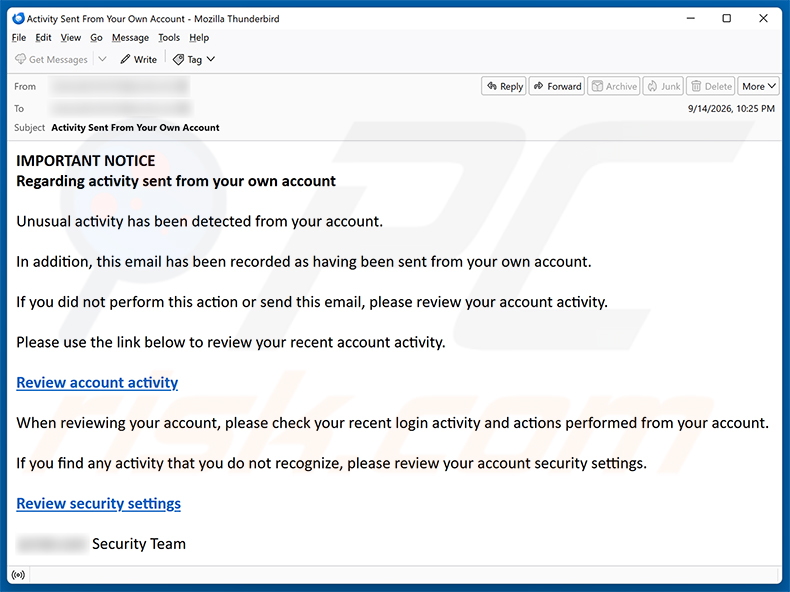
Im „Activity Sent From Your Own Account"-Spam-E-Mail angezeigter Text:
Subject: Activity Sent From Your Own Account
IMPORTANT NOTICE
Regarding activity sent from your own account
Unusual activity has been detected from your account.
In addition, this email has been recorded as having been sent from your own account.
If you did not perform this action or send this email, please review your account activity.
Please use the link below to review your recent account activity.
Review account activity
When reviewing your account, please check your recent login activity and actions performed from your account.
If you find any activity that you do not recognize, please review your account security settings.
Review security settings
******** Security Team
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist Microsoft Firewall Alert Tech-Support-Betrug?
- Wie erkennt man einen Pop-up-Betrug?
- Wie funktionieren Pop-up-Betrügereien?
- Wie entfernt man gefälschte Pop-ups?
- Wie verhindert man gefälschte Pop-ups?
- Was ist zu tun, wenn Sie auf einen Pop-up-Betrug hereingefallen sind?
Wie erkennt man einen Pop-up-Betrug?
Pop-up-Fenster mit verschiedenen gefälschten Nachrichten sind eine gängige Ködermethode von Cyberkriminellen. Sie sammeln sensible persönliche Daten, verleiten Internetnutzer dazu, gefälschte technische Support-Nummern anzurufen, sich bei nutzlosen Online-Diensten anzumelden, in dubiose Kryptowährungsprogramme zu investieren usw.
In den meisten Fällen infizieren diese Pop-ups die Geräte der Nutzer zwar nicht mit Malware, sie können aber direkte finanzielle Verluste verursachen oder zu Identitätsdiebstahl führen.
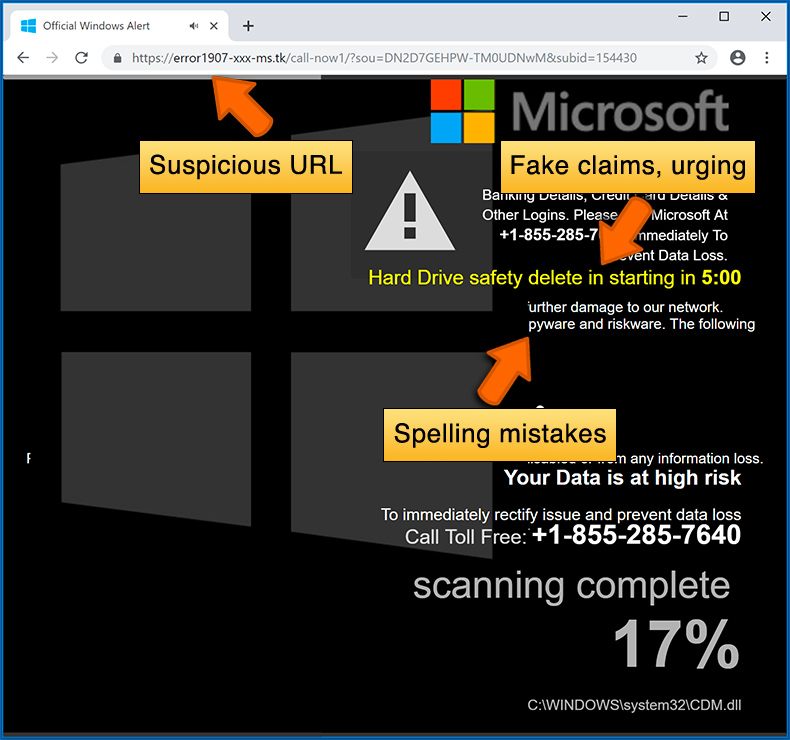
Cyberkriminelle bemühen sich, ihre gefälschten Pop-up-Fenster so zu gestalten, dass sie vertrauenswürdig aussehen, aber Betrügereien haben in der Regel die folgenden Merkmale:
- Buchstabierfehler und unprofessionelle Bilder - Prüfen Sie die in einem Pop-up abgebildeten Informationen genau. Buchstabierfehler und unprofessionelle Bilder könnten Anzeichen für einen Betrug sein.
- Dringlichkeit - Ein Countdown-Timer mit ein paar Minuten Zeitangabe, der Sie auffordert, Ihre persönlichen Daten einzugeben oder einen Online-Dienst zu abonnieren.
- Aussagen, dass Sie etwas gewonnen haben - Wenn Sie nicht an einer Lotterie, einem Online-Gewinnspiel usw. teilgenommen haben und ein Pop-up-Fenster erscheint, in dem Ihnen mitgeteilt wird, dass Sie gewonnen haben.
- Scannen eines Computers oder eines mobilen Geräts - Ein Pop-up-Fenster, das Ihr Gerät scannt und Sie über erkannte Probleme informiert, ist zweifellos ein Betrug. Webseiten können solche Aktionen nicht durchführen.
- Exklusivität - Pop-up-Fenster, die darauf hinweisen, dass nur Sie einen geheimen Zugang zu einem Finanzplan haben, der Sie schnell reich machen kann.
Beispiel für einen Pop-up-Betrug:
Wie funktionieren Pop-up-Betrügereien?
Cyberkriminelle und betrügerische Händler nutzen in der Regel verschiedene Werbenetzwerke, Techniken zur Vergiftung von Suchmaschinen und zwielichtige Webseiten, um Besucher für ihre Pop-ups zu gewinnen. Die Benutzer landen auf ihren Online-Fallen, wenn sie auf gefälschte Download-Schaltflächen klicken, eine Torrent-Webseite nutzen oder einfach auf ein Ergebnis einer Internetsuchmaschine klicken.
Auf der Grundlage des Standorts und der Geräteinformationen der Benutzer wird ihnen ein Pop-up-Fenster mit einer betrügerischen Nachricht angezeigt. Die Fallen, die in solchen Pop-ups präsentiert werden, reichen von Strategien, mit denen man schnell reich werden kann, bis hin zu gefälschten Virenscans.
Wie entfernt man gefälschte Pop-ups?
In den meisten Fällen infizieren Pop-up-Betrügereien die Geräte der Benutzer nicht mit Malware. Wenn Sie auf ein betrügerisches Pop-up gestoßen sind, sollten Sie es einfach schließen. In manchen Fällen lassen sich Pop-ups nur schwer schließen. In diesen Fällen sollten Sie Ihren Internetbrowser schließen und neu starten.
In sehr seltenen Fällen müssen Sie eventuell Ihren Internetbrowser zurücksetzen. Verwenden Sie zu diesem Zweck unsere Anleitung darüber, wie Sie Ihre Internetbrowser-Einstellungen zurücksetzen.
Wie verhindert man gefälschte Pop-ups?
Um zu vermeiden, dass Ihnen Pop-up-Betrügereien angezeigt werden, sollten Sie nur seriöse Webseiten besuchen. Torrent, Crack, kostenloses Online-Film-Streaming, das Herunterladen von YouTube Videos und andere Webseiten mit ähnlichem Ruf leiten Internetnutzer häufig auf Pop-up-Betrügereien um.
Um das Risiko von Pop-up-Betrügereien zu minimieren, sollten Sie Ihren Internetbrowser auf dem neuesten Stand halten und eine seriöse Anti-Malware-Anwendung verwenden. Für diesen Zweck empfehlen wir Combo Cleaner Antivirus für Windows.
Was ist zu tun, wenn Sie auf einen Pop-up-Betrug hereingefallen sind?
Das kommt auf die Art des Betrugs an, auf den Sie hereingefallen sind. Am häufigsten versuchen Pop-up-Betrügereien Benutzer dazu zu verleiten Geld zu senden, persönliche Daten preiszugeben oder ihnen Zugriff auf ihr Gerät zu gewähren.
- Wenn Sie Betrügern Geld gesendet haben: Sie sollten Ihr Finanzinstitut kontaktieren und erklären, dass Sie betrogen wurden. Wenn diese Institute sofort darüber informiert werden, besteht die Chance, dass Sie Ihr Geld zurückbekommen.
- Wenn Sie Ihre persönlichen Daten preisgegeben haben: Sie sollten Ihre Passwörter ändern und die Zwei-Faktoren-Authentifizierung bei allen von Ihnen genutzten Online-Diensten aktivieren. Besuchen Sie die Federal Trade Commission (Bundeshandelskommission) um Identitätsdiebstahl zu melden und personalisierte Wiederherstellungschritte zu erhalten.
- Wenn Sie zulassen, dass Betrüger Zugriff auf Ihr Gerät haben: Sie sollten Ihren Computer mit einem seriösen Anti-Malwareprogramm (wir empfehlen Combo Cleaner Antivirus für Windows) scannen. Cyberkriminelle könnten Trojaner, Keylogger und andere Malware eingesetzt haben, weshalb Sie Ihren Computer nicht benutzen sollten, bis Sie mögliche Bedrohungen entfernt haben.
- Helfen Sie anderen Internetnutzern: Melden Sie Internet-Betrügereien an die Federal Trade Commission.
Häufig gestellte Fragen (FAQ)
Was ist ein Pop-up-Betrug?
Ein Pop-up-Betrug ist eine gefälschte Nachricht, die beim Besuch einer Website im Browser erscheint. Sie ist darauf ausgelegt, den Besucher zu einer schädlichen Handlung zu verleiten - etwa das Anrufen einer betrügerischen Telefonnummer, die Preisgabe persönlicher Informationen, das Senden von Geld oder die Installation unerwünschter Software.
Was ist der Zweck eines Pop-up-Betrugs?
Der Zweck ist der finanzielle Gewinn für die dahinterstehenden Cyberkriminellen. Bei Betrugsmaschen mit technischem Support wie dieser besteht das Hauptziel darin, direkte Zahlungen für gefälschte Dienstleistungen zu erpressen oder Fernzugriff auf das Gerät des Opfers zu erlangen, um Bankdaten und sensible persönliche Daten zu stehlen.
Warum begegnen mir gefälschte Pop-ups?
Diese Seiten erreichen Benutzer über verschiedene Kanäle: Spam-E-Mails mit betrügerischen Links, betrügerische Werbenetzwerke auf nicht vertrauenswürdigen Websites, Benachrichtigungen von zuvor besuchten betrügerischen Websites und bereits auf dem Gerät laufende Adware. Die meisten Menschen, die ihnen begegnen, haben nicht danach gesucht.
Wird Combo Cleaner mich vor Pop-up-Betrug schützen?
Ja. Combo Cleaner überprüft jede besuchte Website anhand einer Datenbank bekannter schädlicher und betrügerischer Seiten. Wenn eine Betrugsseite für technischen Support wie diese erkannt wird, blockiert Combo Cleaner den Zugriff und warnt den Benutzer, bevor ein Schaden entstehen kann.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden