
So entfernt man Luna Grabber von infizierten Computern
TrojanerAuch bekannt als: Luna Grabber Informations-Diesbstahlprogramm

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Welche Art von Malware ist Luna Grabber?
Luna Grabber ist der Name einer Malware, die Informationen stiehlt. Die Cyberkriminellen, die hinter dieser Kampagne stehen, konzentrieren sich auf Entwickler, die Skripte für die Spieleplattform Roblox erstellen. Möglicherweise zielen sie aber auch auf regelmäßige Benutzer ab.

Mehr über Luna Grabber
Luna Grabber wurde als Schadsoftware entwickelt, um Daten aus Internetbrowsern, der Discord-Anwendung und lokalen Systemdetails zu extrahieren. Darüber hinaus verfügt er über typische Merkmale von Schadprogrammen, wie die Fähigkeit, seine Ausführung in einer virtuellen Umgebung zu erkennen und eine Selbstzerstörungsfunktion.
Luna Grabber ist in hohem Maße anpassbar. Angreifer können sie für verschiedene Aufgaben anpassen. Mit dem Werkzeug des Entwicklers können Cyberkriminelle Luna Grabber ganz einfach so einrichten, dass es automatisch startet, wenn ein Computer eingeschaltet wird, Daten wie WLAN-Informationen und sogar 2FA-Codes sammelt und sogar auf Details aus Spielen wie Minecraft zugreift.
Luna Grabber birgt erhebliche Gefahren und potenzielle Schäden. Diese bösartige Software wurde entwickelt, um unbemerkt persönliche und sensible Informationen aus verschiedenen Quellen auf dem Computer des Opfers zu stehlen. Dazu gehören Daten aus Internetbrowsern, die Anmeldedaten, Finanzinformationen, private Kommunikation, persönliche Konten und vieles mehr gefährden können.
Wenn das Opfer die Discord-Anwendung verwendet, kann Luna Grabber auch Informationen von dort stehlen und so persönliche Gespräche und sensible Daten preisgeben. Die Malware kann auch lokale Systemdetails sammeln, die dem Angreifer Einblicke in das Gerät des Opfers verschaffen und es ihm möglicherweise ermöglichen, Sicherheitslücken auszunutzen.
Die Fähigkeit von Luna Grabber, virtuelle Umgebungen aufzuspüren, und ihre Selbstzerstörungsfunktion deuten auf ein hohes Maß an Raffinesse hin, die ihre Entdeckung und Entfernung erschwert. Dies könnte zu einer längeren Exposition und einem fortgesetzten Datendiebstahl führen.
| Name | Luna Grabber Informations-Diesbstahlprogramm |
| Art der Bedrohung | Grabber, Informations-Diebstahlprogramm |
| Erkennungsnamen | Avast (MacOS:ReverseShell-C [Trj]), AVG (MacOS:ReverseShell-C [Trj]), Cyren (PYC/Smugrab.A.gen!Camelot), Kaspersky (UDS:DangerousObject.Multi.Generic), Microsoft (Trojan:Win32/Wacatac.B!ml), vollständige Liste (VirusTotal) |
| Symptome | Informationsdiebstahlprogramme und Grabber sind so konzipiert, dass sie sich unbemerkt in den Computer des Opfers einschleusen, so dass auf einem infizierten Computer keine besonderen Symptome zu erkennen sind. |
| Verbreitungsmethoden | Trojanisierte nobolox.js Pakete, infizierte E-Mail-Anhänge, bösartige Online-Werbung, Social Engineering, Software „Cracks“. |
| Schaden | Gestohlene Passwörter und Bankdaten, Identitätsdiebstahl, Geldverlust, Datenschutzverletzungen und vieles mehr. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Fazit
Luna Grabber ist eine Art Schadsoftware, die von Cyberkriminellen eingesetzt wird, um wichtige Informationen vom Computer des Opfers zu stehlen. Sie kann Daten von Internetbrowsern, der Discord-App und lokalen Systemdetails sammeln. Diese Software ist so konzipiert, dass sie schwer zu entdecken ist und sich sogar selbst zerstören kann. Angreifer können sie so anpassen, dass sie verschiedene Dinge tun, was zu Datenverletzungen, finanziellen Einbußen und anderen negativen Auswirkungen für das Opfer führen kann.
Weitere Beispiele für Malware, die Daten stehlen soll sind: Blank Grabber, Agniane und RATRUN.
Wie hat Luna Grabber meinen Computer infiltriert?
Cyberkriminelle verbreiten Luna Grabber, indem sie Entwickler austricksen, die Skripts für Roblox-Spiele erstellen. Sie verwenden ein echtes Werkzeug namens "noblox.js", mit dem die Spieler verschiedene Dinge mit Code machen können. Bedrohungsakteure haben jedoch gefälschte Versionen dieses Werkzeugs erstellt, die zwar echt aussehen, aber heimlich Daten stehlen. Wenn Entwickler also das gefälschte Werkzeug verwenden, werden ihre Daten ohne ihr Wissen übernommen.
Malware kann sich auch auf andere Weise verbreiten, z. B. über betrügerische E-Mails mit schädlichen Anhängen oder Links, über kompromittierte Webseiten, die automatisch Malware herunterladen, und über Software-Schwachstellen, die Angreifer ausnutzen.
Bösartige Drive-by-Downloads können bereits durch den Besuch infizierter Webseiten erfolgen, während der Austausch von Dateien aus nicht vertrauenswürdigen Quellen oder die Nutzung von Peer-to-Peer-Netzwerken ebenfalls zu Malware-Infektionen führen kann. Darüber hinaus können Angreifer Benutzer durch Social-Engineering-Taktiken zum Herunterladen von Malware verleiten oder legitime Werkzeuge zur Durchführung ihrer bösartigen Aktivitäten missbrauchen.
Wie kann man die Installation von Malware vermeiden?
Laden Sie nur Software, Dateien und Anwendungen aus seriösen und offiziellen Quellen herunter. Vermeiden Sie raubkopierte oder geknackte Software. Halten Sie Ihr Betriebssystem und die installierte Software (einschließlich Antivirenprogramm) auf dem neuesten Stand. Vermeiden Sie es, E-Mail-Anhänge zu öffnen oder auf Links von unbekannten oder verdächtigen Adressen zu klicken. Seien Sie besonders vorsichtig bei unerwarteten Anhängen oder dringenden Nachrichten.
Seien Sie vorsichtig, wenn Sie unbekannte Webseiten besuchen oder auf Werbung klicken. Wenn Sie glauben, dass Ihr Computer bereits infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um infiltrierte Malware automatisch zu entfernen.
Wie lässt sich Malware manuell entfernen?
Die meisten Trojaner-Infektionen lassen sich mit einem vollständigen Systemscan mit Combo Cleaner entfernen. Die folgende vollständige manuelle Vorgehensweise ist für Fälle gedacht, in denen die automatische Entfernung fehlgeschlagen ist, Sie überprüfen möchten, ob ein Scan wirklich alles erfasst hat, oder die Bedrohung mehrere Persistenzpunkte angelegt hat.
Vom Netzwerk trennen
Ziehen Sie Ihr Ethernet-Kabel ab und schalten Sie das WLAN aus. Auf einem Laptop geht es mit der Flugmodus-Taste am schnellsten.
Viele Trojaner schleusen Daten aus - im Browser gespeicherte Passwörter, Banking-Sitzungen, Screenshots - und nehmen Fernbefehle entgegen. Das Trennen des Netzwerks stoppt beides sofort. Lassen Sie die Verbindung bis Phase 4 getrennt.
Im abgesicherten Modus mit Netzwerktreibern starten
Der abgesicherte Modus lädt nur einen minimalen Satz an Treibern und verhindert, dass die meiste Malware automatisch startet. Mit „Netzwerktreibern“ können Sie Tools herunterladen - aktivieren Sie das WLAN erst wieder, nachdem der Rechner gestartet ist.
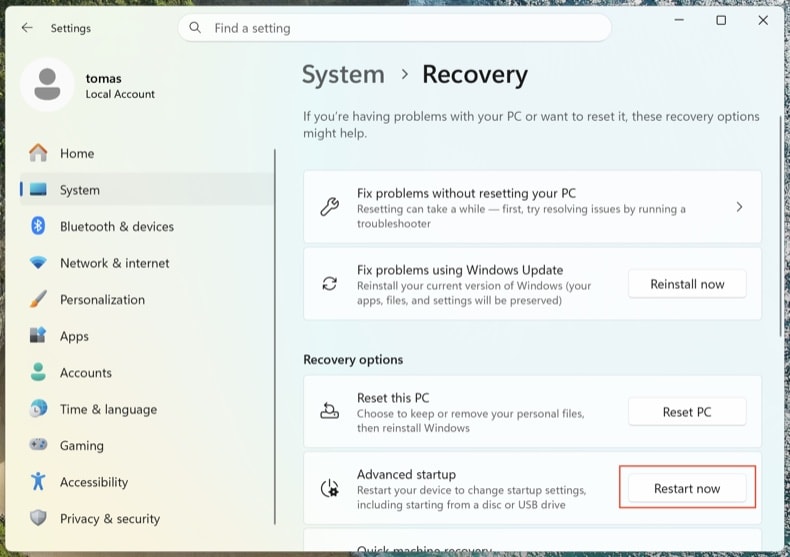
Öffnen Sie . Klicken Sie neben Erweiterter Start auf Jetzt neu starten.
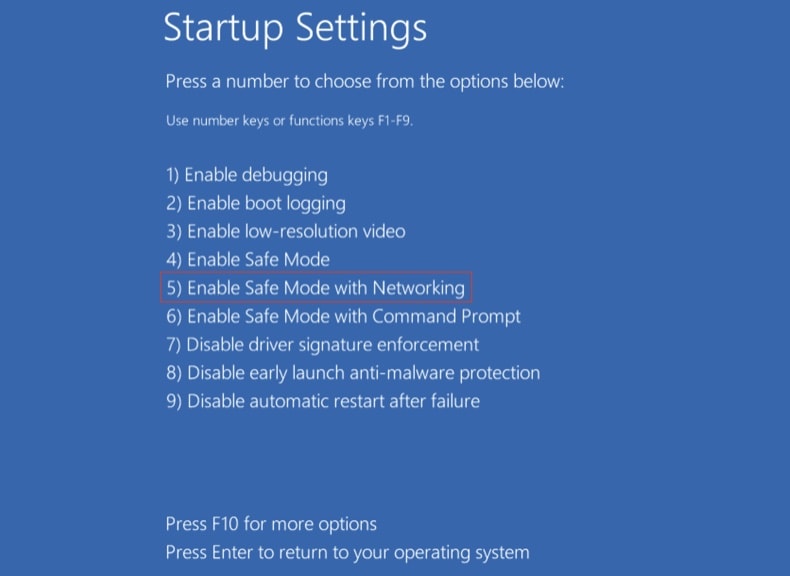
Ihr Computer startet neu und zeigt das Menü „Option auswählen“ an. Klicken Sie auf . Drücken Sie nach dem zweiten Neustart 5 oder F5.
Klicken Sie auf das Windows-Logo, halten Sie Umschalt gedrückt, klicken Sie auf das Ein/Aus-Symbol und wählen Sie Neu starten. Klicken Sie im Bildschirm „Option auswählen“ auf . Drücken Sie F5.
Windows 8
Öffnen Sie den Startbildschirm, geben Sie erweitert ein und wählen Sie Einstellungen → Erweiterte Startoptionen → Jetzt neu starten → Problembehandlung → Erweiterte Optionen → Starteinstellungen → Neu starten → F5.
Hinweis: Der Support für Windows 8 endete im Januar 2023 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Windows 7
Klicken Sie auf Start → Herunterfahren → Neu starten → OK. Drücken Sie während des Systemstarts wiederholt F8, bis das Menü „Erweiterte Startoptionen“ erscheint, und wählen Sie dann „Abgesicherter Modus mit Netzwerktreibern“.
Hinweis: Der Support für Windows 7 endete im Januar 2020 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Laufende Prozesse mit Process Explorer überprüfen
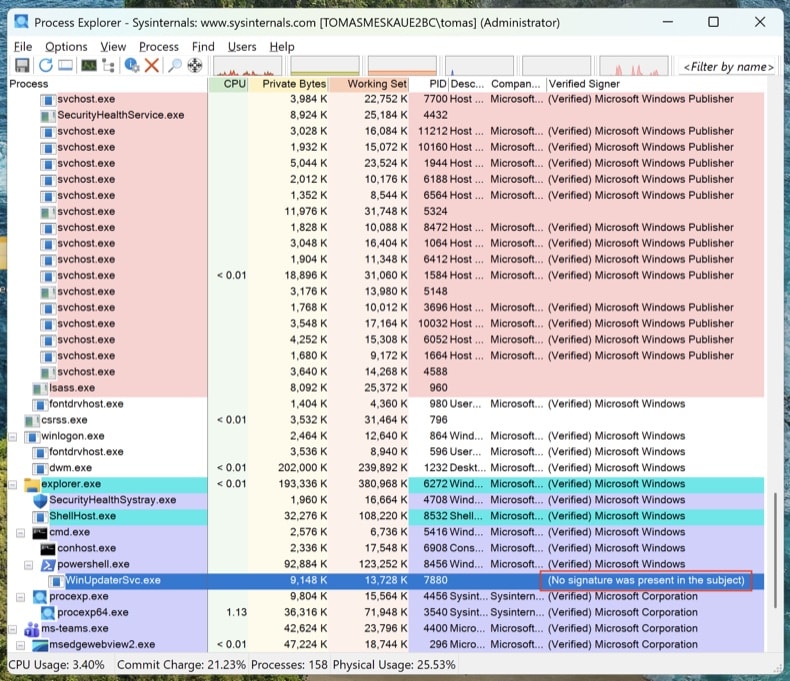
Laden Sie Process Explorer von Microsoft Sysinternals herunter. Führen Sie das Programm als Administrator aus. Klicken Sie auf und .
Sortieren Sie nach „Verified Signer“. Alles, was unsigniert aus %AppData%, %LocalAppData%, %Temp% oder %ProgramData% läuft, ist verdächtig. Rechtsklick → Properties zeigt den vollständigen Pfad der Programmdatei an. Mit Rechtsklick → „Search Online“ können Sie unbekannte Prozessnamen nachschlagen.
Der Task-Manager blendet vollständige Dateipfade aus, zeigt keine digitalen Signaturen an und gruppiert Prozesse so, dass Malware leicht übersehen wird. Process Explorer ist dasselbe Tool, das auch Microsoft-Techniker verwenden.
Alle Persistenzpunkte mit Autoruns erfassen
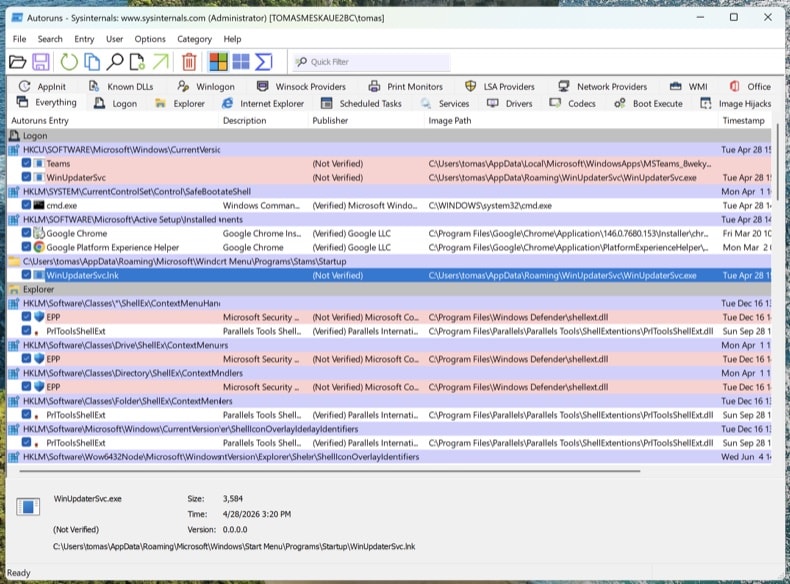
Laden Sie Autoruns herunter. Klicken Sie mit der rechten Maustaste auf Autoruns.exe und wählen Sie Als Administrator ausführen - ohne erhöhte Rechte kann Autoruns geschützte Registrierungsstrukturen nicht untersuchen.
Öffnen Sie im Menü und und klicken Sie dann auf Refresh.
Moderne Trojaner nisten sich nicht nur im Autostart ein. Gehen Sie diese Registerkarten durch und suchen Sie nach unsignierten oder unbekannten Einträgen:
- Logon - klassische Run-/RunOnce-Schlüssel
- Scheduled Tasks - ein häufiges Versteck, insbesondere Aufgaben mit PowerShell-, MSHTA- oder rundll32-Aktionen
- Services - unsignierte Dienste in Ordnern, die nicht zu Microsoft gehören
- WMI - Ereignisabonnements sind ein unauffälliger Persistenzmechanismus (MITRE T1546.003)
- Image Hijacks - Missbrauch des „Debugger“-Werts in den Image File Execution Options
- AppInit - DLLs, die in jeden Prozess mit grafischer Oberfläche geladen werden
- Browser plug-ins - unsignierte Add-ons in allen installierten Browsern
Rechtsklick auf einen verdächtigen Eintrag → „Jump to Image“ zeigt die tatsächliche Datei. Rechtsklick → „Search Online“ öffnet VirusTotal für den Hash der Datei. Noch nicht löschen - notieren Sie sich nur die Dateipfade und Eintragsnamen. Wir entfernen sie nach den Scans.
Hosts-Datei und DNS-Einstellungen prüfen
Trojaner leiten Domains von Banken, Antivirenherstellern und Update-Diensten oft auf Server der Angreifer weiter, indem sie die hosts-Datei oder die DNS-Einstellungen ändern.
Hosts-Datei: Öffnen Sie den Editor als Administrator und öffnen Sie C:\Windows\System32\drivers\etc\hosts. Legitime Einträge sind mit # auskommentiert. Jede nicht auskommentierte Zuordnung von IP-Adresse zu Domain ist verdächtig - insbesondere Weiterleitungen für microsoft.com, windowsupdate oder Ihre Bank.
DNS-Einstellungen: Öffnen Sie die Eingabeaufforderung als Administrator und führen Sie ipconfig /all aus. Vergewissern Sie sich, dass Ihre DNS-Server auf Ihren Internetanbieter, Ihren Router oder einen bekannten öffentlichen Resolver (Cloudflare 1.1.1.1, Google 8.8.8.8) verweisen. Öffnen Sie dann und prüfen Sie, dass weder die DNS- noch die DNS-über-HTTPS-Einstellungen (DoH) manipuliert wurden.
Ein bereinigter PC mit manipuliertem DNS ist immer noch ein kompromittierter PC. Sie glauben, Sie seien auf chase.com, landen aber auf dem Klon des Angreifers.
Kein einzelnes Antivirenprogramm erkennt alles. Die folgende Reihenfolge ist beabsichtigt: zuerst der Offline-Scan (erkennt Rootkits, bevor Windows vollständig geladen ist), dann On-Demand-Scanner im laufenden System und schließlich die manuelle Bereinigung von allem, was übersehen wurde.
Microsoft Defender Offline ausführen
Starten Sie Windows im normalen Modus neu. Öffnen Sie . Wählen Sie Microsoft Defender Antivirus (Offlineüberprüfung) und klicken Sie auf Jetzt überprüfen. Ihr Computer startet in einer abgespeckten Umgebung neu und führt den Scan durch, bevor das vollständige Betriebssystem geladen wird.
Rootkits und Bootkits verbergen sich vor jedem Scanner, der in derselben, bereits infizierten Windows-Sitzung läuft. Ein Offline-Scan vor dem Systemstart sieht die Festplatte, bevor sich die Malware verstecken kann.
VB100-zertifiziert. Kombiniert Anti-Trojaner-Schutz, Registrierungs- und Persistenz-Scans sowie Anti-Spyware in einem Durchgang. Eine 7-tägige kostenlose Testversion ist verfügbar.
Combo Cleaner herunterladenVollständigen Systemscan mit Combo Cleaner durchführen
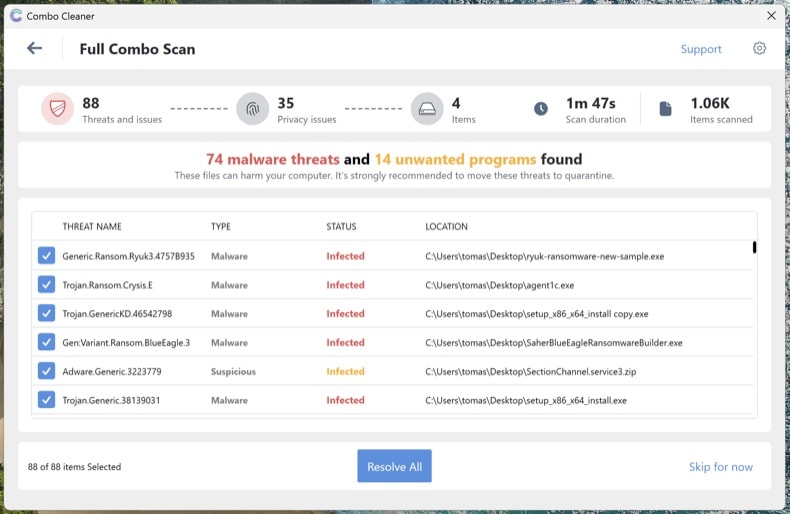
Installieren Sie Combo Cleaner und führen Sie einen vollständigen Systemscan durch (nicht den Schnellscan). Lassen Sie ihn vollständig durchlaufen, prüfen Sie die erkannten Bedrohungen und wenden Sie die empfohlenen Aktionen an. Combo Cleaner stellt bekannte Trojaner und deren Persistenzeinträge in der Registrierung unter Quarantäne.
Microsoft Safety Scanner als Zweitscan ausführen
Laden Sie Microsoft Safety Scanner (MSERT.exe) herunter, das kostenlose On-Demand-Tool von Microsoft. Die Programmdatei läuft nach 10 Tagen ab, sodass jeder Download die neuesten Signaturen enthält. Führen Sie nach Combo Cleaner einen vollständigen Scan durch, um alles zu erfassen, was eine einzelne Engine möglicherweise übersieht.
Unterschiedliche Scan-Engines erkennen unterschiedliche Bedrohungen. Ein zusätzlicher Microsoft-Scan nach Combo Cleaner ist der am meisten unterschätzte Überprüfungsschritt bei der Malware-Entfernung.
Alles, was noch in Autoruns aufgeführt ist, manuell entfernen
Öffnen Sie Autoruns erneut. Alles, was Sie in Schritt 4 markiert haben und noch vorhanden ist, wurde von den automatischen Scans nicht erfasst. Gehen Sie bei jedem verbliebenen verdächtigen Eintrag wie folgt vor: Rechtsklick → Delete in Autoruns (damit wird die Persistenzregistrierung entfernt), dann zum Dateipfad navigieren und die eigentliche Datei löschen. Leeren Sie den Papierkorb.
Manche Malware-Dateien tauchen nach dem Löschen wieder auf, weil etwas anderes im System sie neu erstellt. Wenn Sie eine Datei löschen und sie innerhalb weniger Minuten zurückkehrt, gibt es noch einen Persistenzpunkt, den Autoruns nicht angezeigt hat - meist einen Dienst oder eine geplante Aufgabe, die unter SYSTEM ausgeführt wird. Wiederholen Sie die Scans aus den Schritten 6-8 oder führen Sie eine Neuinstallation durch (siehe Ende der Anleitung).
Browser zurücksetzen und Benachrichtigungsberechtigungen entfernen
Trojaner und Adware entführen häufig Browser - sie ändern die Standardsuchmaschine, installieren betrügerische Erweiterungen oder verschaffen sich Benachrichtigungsberechtigungen, um auch nach der Entfernung der Malware weiterhin betrügerische Pop-ups anzuzeigen.
- Chrome: Rufen Sie
chrome://settings/resetauf und klicken Sie auf „Einstellungen auf ursprüngliche Standardwerte zurücksetzen“. Rufen Sie dannchrome://settings/content/notificationsauf und entfernen Sie alle unbekannten Websites. - Edge: Rufen Sie
edge://settings/resetauf. Prüfen Sie dannedge://settings/content/notifications. - Firefox: Öffnen Sie
about:supportund klicken Sie auf Firefox bereinigen (Firefox spricht hier von „Bereinigen“, nicht von „Zurücksetzen“). Prüfen Sie dann Einstellungen → Datenschutz & Sicherheit → Berechtigungen → Benachrichtigungen.
Überprüfen Sie in jedem Browser die installierten Erweiterungen und entfernen Sie alles, was Sie nicht kennen - insbesondere Erweiterungen, die Sie nicht selbst installiert haben.
Defender und Manipulationsschutz wieder aktivieren und alles aktualisieren
Viele Trojaner deaktivieren Sicherheitssoftware. Öffnen Sie und vergewissern Sie sich, dass Echtzeitschutz, Cloudbasierter Schutz und Manipulationsschutz aktiviert sind. Der Manipulationsschutz verhindert, dass Malware Defender unbemerkt deaktiviert.
Führen Sie anschließend Windows Update aus () und aktualisieren Sie Ihre Browser und Anwendungen. Der Infektionsweg, über den der Trojaner ursprünglich eingedrungen ist, hängt meist mit veralteter Software zusammen.
Passwörter von einem sauberen Gerät aus ändern
Wenn es sich bei dem Trojaner um einen Info-Stealer handelte (Lumma, RedLine, Vidar und ähnliche sind extrem verbreitet), gehen Sie davon aus, dass jedes in Ihrem Browser gespeicherte Passwort kompromittiert ist. Ändern Sie diese Passwörter von einem anderen, nachweislich sauberen Gerät aus - Ihr Smartphone eignet sich, sofern es nicht infiziert ist.
Empfohlene Reihenfolge:
- Primäre E-Mail-Adresse zuerst - sie ist die zentrale Wiederherstellungsstelle für alle anderen Konten
- Bank- und Finanzkonten
- Master-Passwort des Passwort-Managers (falls Sie einen verwenden)
- Soziale Medien, Online-Shopping und übrige Konten
Aktivieren Sie, wo verfügbar, eine phishing-resistente Multi-Faktor-Authentifizierung (Passkeys / FIDO2-Hardwareschlüssel / Authentifizierungs-Apps) - SMS-basierte MFA lässt sich von versierten Angreifern umgehen.
Bereinigung überprüfen und 7 Tage lang überwachen
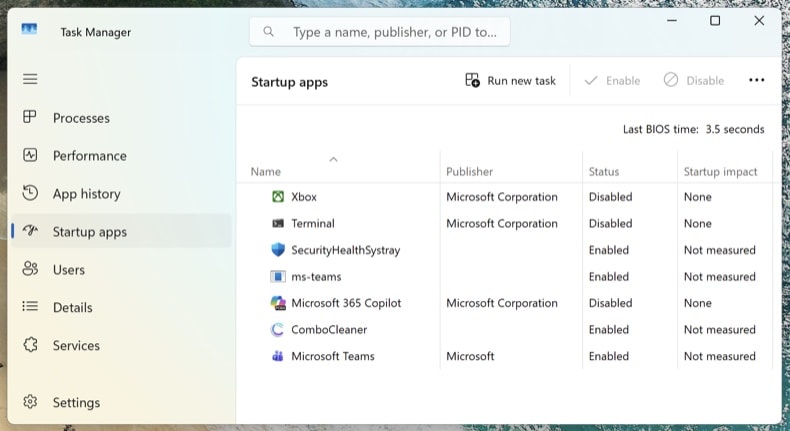
Stellen Sie die Netzwerkverbindung wieder her und führen Sie einen letzten vollständigen Scan mit Combo Cleaner durch. Öffnen Sie den Task-Manager (Strg + Umschalt + Esc) und wechseln Sie zur Registerkarte Autostart-Apps - vergewissern Sie sich, dass nichts Verdächtiges wieder aufgetaucht ist.
Achten Sie in den nächsten 7 Tagen darauf, ob Symptome zurückkehren: unerwartet hohe CPU-Auslastung, wieder auftauchende unbekannte Prozesse, Browser-Weiterleitungen oder Pop-ups. Wenn etwas zurückkehrt, haben Sie einen Persistenzpunkt übersehen und müssen die Vorgehensweise wiederholen - oder es liegt eine tiefergehende Kompromittierung vor, die eine Neuinstallation erfordert.
Wann Sie Windows stattdessen neu installieren sollten
Die manuelle Entfernung ist nicht immer die richtige Lösung. Eine komplette Neuinstallation von Windows ist der einzige Weg, um zu 100 % sicher zu sein, wenn:
- Die Malware nach jedem Entfernungsversuch wieder auftaucht
- Ein Bootkit oder UEFI-Rootkit erkannt wurde (diese Art von Bedrohung sitzt unterhalb des Betriebssystems und übersteht eine normale Windows-Neuinstallation)
- Nachweislich ein Trojaner zum Diebstahl von Zugangsdaten mit Administratorrechten lief (Lumma, RedLine, Vidar) - das System enthält dann wahrscheinlich mehrere unbekannte Payloads
- Der PC für Online-Banking, geschäftliche E-Mails oder andere Zwecke genutzt wird, bei denen auch nur geringe Zweifel nicht akzeptabel sind
Eine Neuinstallation dauert 30-60 Minuten: Windows 11 lässt sich über neu installieren. Sichern Sie Ihre Dokumente vorher auf einem externen Speicher, scannen Sie die Sicherung mit Combo Cleaner, bevor Sie sie wiederherstellen, und installieren Sie Ihre Anwendungen neu - stellen Sie sie niemals aus einer Sicherung des infizierten Systems wieder her.
Wichtig: Die manuelle Entfernung erfordert fortgeschrittene Computerkenntnisse. Wenn Sie sich nicht sicher sind, Systemdateien von bösartigen Dateien zu unterscheiden, führen Sie einen automatischen Scan mit Combo Cleaner und Windows Defender durch und belassen Sie es dabei - damit erfassen Sie die überwiegende Mehrheit der Trojaner, die Privatanwender treffen, ohne zu riskieren, Windows durch das Löschen der falschen Datei zu beschädigen.
Häufig gestellte Fragen (FAQ)
Mein Computer ist mit Luna Grabber-Malware infiziert. Sollte ich mein Speichermedium formatieren, um es loszuwerden?
Bevor Sie die Formatierung Ihres Speichergeräts in Erwägung ziehen, sollten Sie einen ersten Scan mit einem vertrauenswürdigen Antiviren- oder Anti-Malware-Programm durchführen. Zuverlässige Sicherheitssoftware wie Combo Cleaner ist in der Regel wirksam bei der Erkennung und Beseitigung bekannter Malware.
Was sind die größten Probleme, die Malware verursachen kann?
Die durch Malware verursachten Folgen können unterschiedlich sein und reichen von Identitätsdiebstahl und finanziellen Rückschlägen bis hin zu verringerter Computergeschwindigkeit und erhöhter Anfälligkeit für weitere Infektionen.
Was ist der Zweck von Luna Grabber Malware?
Der Hauptzweck der Luna Grabber-Malware besteht darin, wertvolle Informationen von infizierten Systemen zu stehlen. Sie zielt auf Daten in Internetbrowsern, die Discord-Anwendung und lokale Systemdetails ab. Cyberkriminelle können diese gestohlenen Informationen für Identitätsdiebstahl, finanziellen Gewinn und andere böswillige Aktivitäten ausnutzen. Die Fähigkeit der Malware, ihre Aktionen anzupassen und sich der Erkennung zu entziehen, ermöglicht es den Angreifern außerdem, ihr Verhalten auf ihre Ziele zuzuschneiden.
Wie ist Malware in meinen Computer eingedrungen?
Eine Möglichkeit ist, dass Sie auf eine kompromittierte Webseite gestoßen sind oder auf einen bösartigen Link geklickt haben, wodurch ein automatischer Download und die Installation der Malware ausgelöst wurde. Sie kann auch über betrügerische E-Mails mit infizierten Anhängen oder Links eingeschleust worden sein. Wenn Sie außerdem Software oder Dateien aus nicht vertrauenswürdigen Quellen heruntergeladen haben, könnte die Malware mit diesen Downloads gebündelt worden sein.
Wird Combo Cleaner mich vor Malware schützen?
Combo Cleaner kann fast alle bekannten Arten von Malware finden und entfernen. Denken Sie daran, dass fortgeschrittene Malware tief in Ihrem System schwer zu finden sein kann. Deshalb ist es wichtig, eine vollständige Systemprüfung durchzuführen, um sicherzustellen, dass Sie alles entfernen.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden