
Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was ist der Invoice Email Virus?
„Invoice Email Virus" (auch bekannt als „Outstanding Invoice Email Virus") ist eine Malspam-Kampagne, die zur Verbreitung eines hochriskanten Trojaners namens TrickBot verwendet wird. Diese Kampagne hat viele Ähnlichkeiten mit einer Reihe von anderen Spam-Kampagnen, wie beispielsweise (zum Beispiel) eFax, Important Documents IRS und insbesondere HM Revenue & Customs Outstanding Amount.
Der Text in diesen E-Mails kann unterschiedlich sein, obwohl die zugestellte Nachricht im Wesentlichen identisch ist: Der Benutzer hat angeblich eine Rechnung (über einen MS-Word-Anhang) erhalten und muss bezahlen. Beachten Sie jedoch, dass die angehängte Datei bösartig ist und entwickelt wurde, um die Malware TrickBot herunterzuladen und zu installieren.

Invoice E-Mail Virus im Detail
Wie bereits erwähnt, besagen die E-Mail-Nachrichten, dass Zahlungen nicht übermittelt wurden, und ermutigen die Benutzer dazu, den MS Word-Anhang zu öffnen, der eine Rechnung enthält. Dies ist eine Betrugsmasche. Cyberkriminelle versuchen, leichtgläubige Benutzer dazu zu verleiten, eine bösartige Datei zu öffnen, die das System infiziert.
Der Text in E-Mails der „Invoice Email Virus“-Kampagne kann variieren, da Cyberkriminelle verschiedene Web-Domains und E-Mail-Adressen mit den Namen seriöser Unternehmen und Regierungsbehörden registrieren. Diese URLs/E-Mail-Adressen werden dann zum Versenden von Spam verwendet – es ist einfacher, einen Eindruck von Seriosität zu erwecken, wenn der Absender dem Benutzer bekannt ist.
Beachten Sie, dass es sich bei TrickBot um hochriskante Malware handelt. Sie entführt Webbrowser und sammelt verschiedene Logins/Passwörter. Gesammelte Daten werden an einen Fernserver versendet, der von Cyberkriminellen kontrolliert wird. Diese Personen können vertrauliche Informationen erhalten (z.B. könnten Kriminelle Zugriff auf die sozialen Netzwerke, Bankkonten usw. von Benutzern erhalten).
Die Präsenz dieser Malware kann zu erheblichen finanziellen Verlusten oder sogar zu Identitätsdiebstahl führen. Daher kann Datenverfolgung zu ernsthaften Datenschutzproblemen oder sogar zu Identitätsdiebstahl führen.
Wenn Sie E-Mails/Anhänge geöffnet haben, die zu einer Spam-Kampagne „Invoice Email Virus“ gehören, sollten Sie das System sofort mit einer seriösen Antiviren-/Anti-Spyware-Suite scannen und alle erkannten Bedrohungen entfernen.
| Name | TrickBot Trojaner |
| Art der Bedrohung | Trojaner, passwortstehlender Virus, Banking-Malware, Spyware |
| Symptome | Trojaner werden entwickelt, um den Computer des Opfers heimlich zu infiltrieren und ruhig zu bleiben und daher sind auf einer infizierten Maschine keine bestimmten Symptome klar erkennbar. |
| Verbreitungsmethode | Infizierte E-Mail-Anhänge, bösartige Online-Werbeanzeigen, Social Engineering, Software-Cracks. |
| Schaden | Gestohlene Bankdaten, Passwörter, Identitätsdiebstahl, der Computer des Opfers wird einem Botnet hinzugefügt. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Ähnlichkeiten mit anderen Trojanern
TrickBot ist praktisch identisch mit Dutzenden anderen, Trojaner-artigen Viren, wie beispielsweise Pony, Adwind, FormBook und viele andere. Wie bei TrickBot, werden diese Viren häufig durch Spam-Email-Kampagnen verbreitet. Außerdem ist ihr Verhalten auch sehr ähnlich – alle von ihnen sammeln Daten.
Einige Trojaner wurden auch entwickelt, um andere Viren zu verbreiten (normalerweise Ransomware). Daher stellen diese Viren eine direkte Bedrohung für Ihre Privatsphäre und Internet-Surfsicherheit dar.
Wie hat Invoice Email virus meinen Computer infiziert?
"Invoice Email virus" kommt zusammen mit bösartigen MS-Word-Anhängen, die als Rechnungen dargestellt werden. Nachdem diese Dateien geöffnet werden, werden Benutzer darum gebeten, Makrobefehle zu aktivieren, andernfalls werden die Inhalte nicht ordnungsgemäß angezeigt. Dabei erteilen Benutzer den Anhängen jedoch die Erlaubnis, Scripts auszuführen, die heimlich Malware herunterladen/installieren.
Beachten Sie, dass dies nur funktioniert, wenn der Anhang mit dem Programm MS Word geöffnet wird. Falls die Datei mithilfe von anderer Software geöffnet wird, die diese Formate lesen kann, werden die Scripts nicht ausgeführt. Darüber hinaus zielt die Malware nur auf das Betriebssystem Windows ab, sodass Benutzer, die andere Plattformen ausführen, sicher sind.
Wie kann die Installation von Malware vermieden werden?
Die Hauptgründe für Computerinfektionen sind mangelndes Fachwissen und leichtsinniges Verhalten. Daher sollten Sie beim Surfen im Internet sehr aufmerksam sein. Denken Sie immer zweimal nach, bevor Sie E-Mail-Anhänge öffnen. Wenn die Datei irrelevant erscheint oder von einer verdächtigen/nicht erkennbaren E-Mail empfangen wurde, sollte sie niemals geöffnet werden – diese E-Mails sollten ungelesen gelöscht werden.
Darüber hinaus werden einige Trojaner mithilfe der Methode "Bündelung" (heimliche Installation von betrügerischen Apps zusammen mit gewöhnlicher Software) und gefälschter Aktualisierungsprogramme verbreitet. Seien Sie deshalb vorsichtig beim Herunterladen/Installieren/Aktualisieren von Software. Analysieren Sie sorgfältig jedes Fenster von Download/Installationsdialogen und entscheidenen Sie sich gegen alle zusätzlich enthalten Programme.
Ihre Programme sollten ausschließlich von offiziellen Quellen, unter Verwendung direkter Download-Links heruntergeladen werden. Halten Sie installierte Apps außerdem auf dem neuesten Stand. Um dies zu erreichen, sollten Sie ausschließlich die hierfür eingebauten, von den Entwicklern zur Verfügung zu gestellten Funktionen oder Tools nutzen. Wir empfehlen außerdem dringend, dass Sie eine seriöse Antiviren-/Anti-Spyware-Suite installiert haben und ausführen.
Neuere Versionen (2010 und später) von MS Office öffnen neu heruntergeladene Dateien im „geschützten Modus“ und verhindern so, dass schädliche Anhänge Malware herunterladen/installieren. Wir empfehlen Ihnen daher dringend, ältere Versionen von MS Word nicht zu verwenden. Der Schlüssel zu Computersicherheit ist Vorsicht.
Falls Sie bereits bösartige Anhänge geöffnet haben, empfehlen wir einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um infiltrierte Malware automatisch zu entfernen.
Beispiele für Nachrichten, die in verschiedenen Varianten dieser bösartigen E-Mail-Nachrichten präsentiert werden:
Subject: RE: Outstanding INVOICE BIA/066250/5423
The invoices came to us very late. Both are enclosed in attachement.
hxxp://www.perezdearceycia.cl/
alexa.ballantine@gmail.com------------------------------------------------------
Subject: INCORRECT INVOICE
We are waiting for the confirmation from your side so that we can send you the Invoice & Credit card link to process the payment and start the services. If you have any queries, please feel free to contact us. We hope for a positive reply.
hxxp://cqfsbj.cn/
This message is confidential and/or contains legally privileged information. It is intended for the addressees only.
Jamacapq@sbcglobal.net------------------------------------------------------
Subject: Outstanding INVOICE XOJR/7763411/6403
We have not received payment or an update on when the overdue invoices will be paid. Our payment terms are strictly 30 days. Please let me know when these invoices will be paid. Please see below the list of overdue invoices:
hxxp://minami.com.tw/
Regards
Priyanka Kapadia------------------------------------------------------
Subject: Outstanding INVOICE FQOVN/2773110/730
Please see below the list of overdue invoices, of which 223.00 euro is due since last month. Can you please advise when payment will be made.
hxxp://www.legionofboomfireworks.com/
This message is confidential and/or contains legally privileged information. It is intended for the addressees only.
Thanks
Kira Holden------------------------------------------------------
Subject: Invoice Number 55057
Last one year we started to charge for CRB check. They pay us first and we apply for CRB. =0DI do not have invoices.
hxxp://www.caglarturizm.com.tr/
Kind Regards,
andy------------------------------------------------------
Subject: Final Account
Please find attached your confirmation documents. What you need to do Urgently Print off, sign and scan/send back the full proposal form within 7 days
hxxp://www.jxprint.ru/
Many Thanks
CYNTHIA HARRY
Der durch die "Invoice Email SPAM"-Kampagne verbreitete schädliche Anhang:

Beispiel für eine weitere Spam-E-Mail mit dem Thema Rechnung, die in portugiesischer Sprache zugestellt wird:

Der darin dargestellte Text:
Subject: Estimado Cliente Pingo Doce - Segue em anexo a sua Fatura Eletronica. - ( 685809856280 )
Prezado (a) atendimento@pcrisk.pt ,
Segue em anexo a sua Fatura Eletronica.
Anexo: NFe-311502664715151006891154.PDF
Envio automatico, Favor nao Responder
Atenciosamente,
DPC Pingo Doce
Lisboa, Portugal 21 380 8520
Este email foi escaneado pelo Avast antivirus.
www.avast.com16/09/2020 09:41:16
Eine weitere Spam-E-Mail mit dem Thema Rechnungen, die zur Verbreitung eines bösartigen MS-Excel-Dokuments verwendet wird:

Der darin dargestellte Text:
Subject: Invoice 523389
Invoice Due:11/02/2020
523389 Amount Due: $1,860.00Dear Customer:
Your PAST DUE invoice is attached. Please remit payment at your earliest convenience
Thank you for your business - we appreciate it very much.
Sincerely,
Accounts Payable
Screenshot des angehängten bösartigen MS Excel-Dokuments:

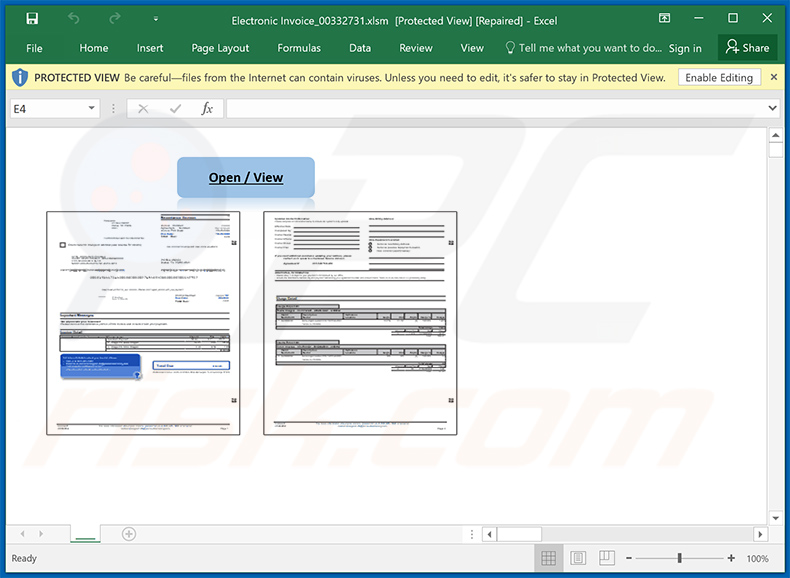
Beispiel für eine weitere Spam-E-Mail mit dem Thema Rechnungen, die zur Verbreitung eines bösartigen MS Excel-Dokuments verwendet wird, das Dridex-Malware in das System einschleust:

Der darin dargestellte Text:
Subject: Electronic Invoice (#00332731)
Per your request, here is the invoice you have asked to be sent via email. If you have any questions, please feel free to call us at 800-485-1863
Screenshot des angehängten bösartigen MS Excel-Dokuments:
Noch eine weitere Spam-E-Mail mit dem Thema Rechnungen, die verwendet wird, um eine bösartige .IMG-Datei zu verbreiten (die darin enthaltenen Links führen zum Download der besagten Datei):

Der darin dargestellte Text:
Subject: INV-209734564
Good Day
Please see attached Invoice.
For any other concern, please inform me.
Thanks.
Best Regards,
Ellen Maralit
Procurement Specialist
Sodexo On-Site Services, Inc.
Tel: (2) 499-4356
Mobile: 9167781908
pdf.gif Invoice .pdf
194K View as HTML Scan and download
Disclaimer and Confidentiality
This e-mail, attachments included, is confidential. It is intended solely for the addressees. If you are not an intended recipient, any use, copy or diffusion, even partial of this message is prohibited. Please delete it and notify the sender immediately. Since the integrity of this message cannot be guaranteed on the Internet, SODEXO cannot therefore be considered liable for its content.Ce message, pieces jointes incluses, est confidentiel. Il est etabli a l'attention exclusive de ses destinataires. Si vous n'etes pas un destinataire, toute utilisation, copie ou diffusion, meme partielle de ce message est interdite. Merci de le detruire et d'en avertir immediatement l'expediteur. L'integrite de ce message ne pouvant etre garantie sur Internet, SODEXO ne peut etre tenu responsable de son contenu.
Please consider the environment before printing this message.
Avast logo
This email has been checked for viruses by Avast antivirus software.
www.avast.com
Noch eine weitere Spam-E-Mail mit dem Thema Rechnungen, die zur Verbreitung eines bösartigen MS Excel-Dokuments verwendet wird, das Dridex-Malware in das System einschleust:

Der darin dargestellte Text:
Subject: Invoice 093090
Invoice
Due:12/2/2020
093090
Amount Due: $1,940.00
Dear Customer:Your invoice-093090 for $1,940.00 is attached.
We accept cash, check or ACH transfer per this invoice with INTUIT.
If you wish to pay by credit card, please contact our office.
A processing fee of 3.5% will be added to this invoice amount. Please remit payment at your earliest convenience.Thank you for your business - we appreciate it very much.
Sincerely,
HEAD Office
919-36-0288
Screenshot des angehängten bösartigen MS Excel-Dokuments:

Noch eine weitere Variante von Spam-E-Mails mit dem Thema Rechnungen:

Der darin dargestellte Text:
Subject: Invoice 9170
Invoice Due:01/12/2021
9170
Amount Due: $1,440.00
Dear Customer:Your invoice is attached. Please remit payment at your earliest convenience.
There is a 3% credit/debit card processing fee for all transactions.
If wanting to pay by credit/debit card, please respond to this email or call our office and we will forward a link for on-line processing.Thank you for your business - we appreciate it very much.
808-245-4405
View & Pay Invoice
Eine spanische Variante einer Spam-E-Mail mit Rechnungen, die eine Phishing-Webseite fördert:

Der darin dargestellte Text:
Subject: Factura
Estimado cliente,
Buen día
Se adjunta una factura. N -Descargar Factura
Gracias por su preferencia.
Saludos cordiales.
Noch ein weiteres Beispiel für Spam-E-Mails mit dem Thema Rechnungen, die zur Verbreitung von Malware verwendet werden:

Der darin dargestellte Text:
Subject: Reminder about Unpaid invoice LL015445
Good day,
Please find attached invoice LL015445.
According to our data, the above mentioned invoice is still unpaid.
Please let us know when the payment will be done.
AMITH BALRAMON BEHALF OF,
Announcement : This is to inform all our customers and partners that COVID-19 global pandemic situation has created severe disruptions in Airlines and Shipping Lines schedules, services and availability of space for timely loading. Please note that these disruptions can cause delay / cancellation of our planned schedule of shipment leading to additional cost being incurred on the shipment being charged by Airlines / Shipping Lines on case to case basis. Therefore, all our quotations shall be subject to variance due to these factors. We request your understanding and co-operation.Thanks & Regards,
Jovita Vas
Inside Sales-Importsales
jovita.vas@glweststardubai.com
+971 4 3974400
+971 43974666
+971 4 6098530www.glweststardubai.com
11th Floor, Fahidi Heights, Khalid Bin Al Waleed Street, Bur Dubai, PO. BOx 6027, Dubai, United Arab Emirates
All our business activities and business transactions are undertaken in accordance with the NAFL Standard Trading Conditions. The duties, responsibilities and liabilities of the company are subject to the provisions of the NAFL Standard Trading Conditions. A copy of NAFL Standard Trading Conditions can be furnished upon request.
This message contains confidential and/or privileged information. If you are not the intended addressee or authorized to receive this for the intended addressee, you must not use, copy, disclose or take any action based on this message or any information herein. If you have received this message in error, please advise the sender immediately by reply e-mail and delete this message. Thank you for your cooperation.
Ein weiteres Beispiel für eine Spam-E-Mail mit dem Thema Rechnungen, die eine Phishing-Seite fördert:

Der darin dargestellte Text:
Subject: File "******** /Overdue Invoices- MARCH-JUNE21.pdf" has been shared with you on 7/22/2021 5:35:18 a.m.
A file has been shared with ********
forlogs.icu Q2 Overdue Invoices - JUNE21.pdf
******** Q2 Overdue Invoices - JUNE21.pdf
This link will work only for boss1
Open
Privacy Statement
Screenshot der geförderten Phishing-Seite:

Noch ein weiteres Beispiel für eine Spam-E-Mail mit dem Thema Rechnungen, die ein bösartiges MS PowerPoint-Dokument verbreitet:

Der darin dargestellte Text:
Subject: Re: Review Kindly
Good Day.
Please confirm the invoice of the ordered products before we initiate the transfer as attached.Also, we request you to send us your best price for the items on the attached file with data sheets.
Please indicate the below information as well.
1. Delivery Period
2. Warranty
3. Payment TermsAwaiting your immediate response in this regard.
Yours sincerely,
Mark Henry
Petro-Canada Lubricants Inc.
2310 Lakeshore Road West
Mississauga, Ontario, L5J 1K2
Canada.
Noch ein weiteres Beispiel für eine Spam-E-Mail mit dem Thema Rechnungen, die ein bösartiges MS Excel-Dokument verbreitet:

Der darin dargestellte Text:
Subject: Invoice/Sales Receipt
Your sales receipt is attached. Your credit card on file has been charged.Thank you for your business - we appreciate it very much.
Sincerely,
------------------------- Sales Receipt Summary ---------------------------
Receipt # : 4479
Receipt Date: 10/13/2021
Total: $3,442.00The complete version has been provided as an attachment to this email.
----------------------------------------------------------------------
Screenshot des verbreiteten bösartigen MS Excel-Dokuments:

Wie lässt sich Malware manuell entfernen?
Die meisten Trojaner-Infektionen lassen sich mit einem vollständigen Systemscan mit Combo Cleaner entfernen. Die folgende vollständige manuelle Vorgehensweise ist für Fälle gedacht, in denen die automatische Entfernung fehlgeschlagen ist, Sie überprüfen möchten, ob ein Scan wirklich alles erfasst hat, oder die Bedrohung mehrere Persistenzpunkte angelegt hat.
Vom Netzwerk trennen
Ziehen Sie Ihr Ethernet-Kabel ab und schalten Sie das WLAN aus. Auf einem Laptop geht es mit der Flugmodus-Taste am schnellsten.
Viele Trojaner schleusen Daten aus - im Browser gespeicherte Passwörter, Banking-Sitzungen, Screenshots - und nehmen Fernbefehle entgegen. Das Trennen des Netzwerks stoppt beides sofort. Lassen Sie die Verbindung bis Phase 4 getrennt.
Im abgesicherten Modus mit Netzwerktreibern starten
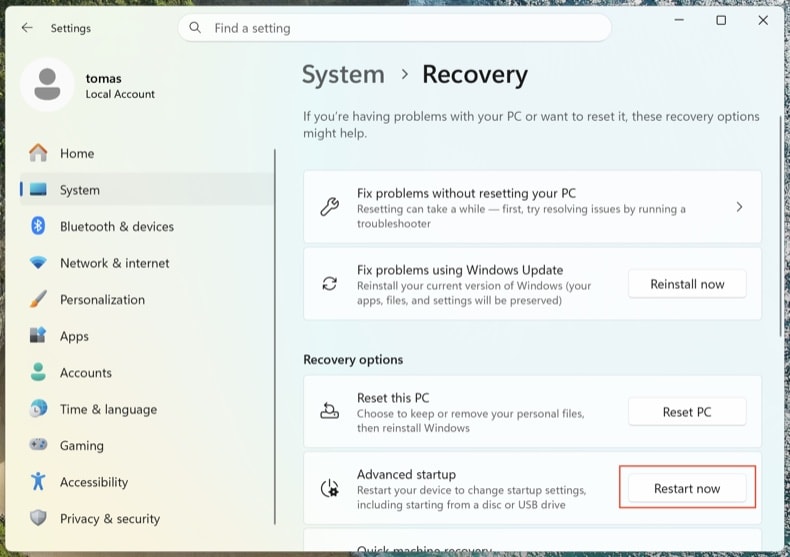
Der abgesicherte Modus lädt nur einen minimalen Satz an Treibern und verhindert, dass die meiste Malware automatisch startet. Mit „Netzwerktreibern“ können Sie Tools herunterladen - aktivieren Sie das WLAN erst wieder, nachdem der Rechner gestartet ist.
Öffnen Sie . Klicken Sie neben Erweiterter Start auf Jetzt neu starten.
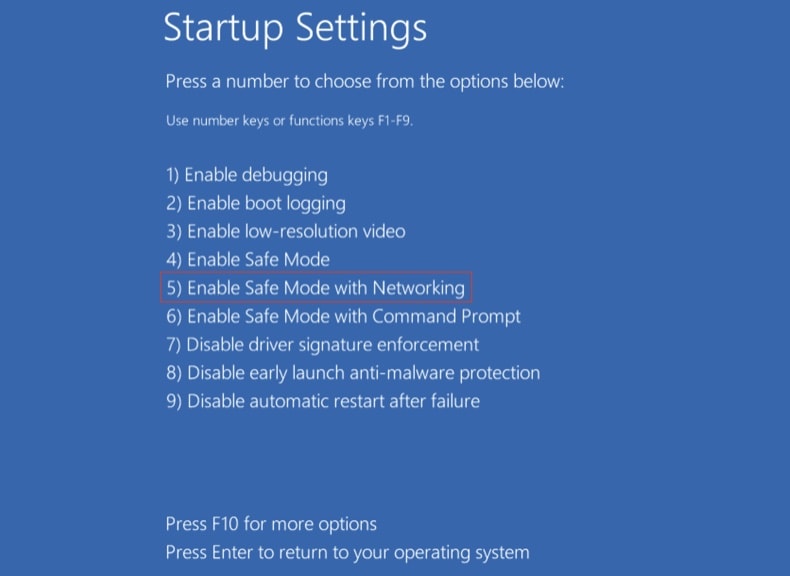
Ihr Computer startet neu und zeigt das Menü „Option auswählen“ an. Klicken Sie auf . Drücken Sie nach dem zweiten Neustart 5 oder F5.
Klicken Sie auf das Windows-Logo, halten Sie Umschalt gedrückt, klicken Sie auf das Ein/Aus-Symbol und wählen Sie Neu starten. Klicken Sie im Bildschirm „Option auswählen“ auf . Drücken Sie F5.
Windows 8
Öffnen Sie den Startbildschirm, geben Sie erweitert ein und wählen Sie Einstellungen → Erweiterte Startoptionen → Jetzt neu starten → Problembehandlung → Erweiterte Optionen → Starteinstellungen → Neu starten → F5.
Hinweis: Der Support für Windows 8 endete im Januar 2023 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Windows 7
Klicken Sie auf Start → Herunterfahren → Neu starten → OK. Drücken Sie während des Systemstarts wiederholt F8, bis das Menü „Erweiterte Startoptionen“ erscheint, und wählen Sie dann „Abgesicherter Modus mit Netzwerktreibern“.
Hinweis: Der Support für Windows 7 endete im Januar 2020 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
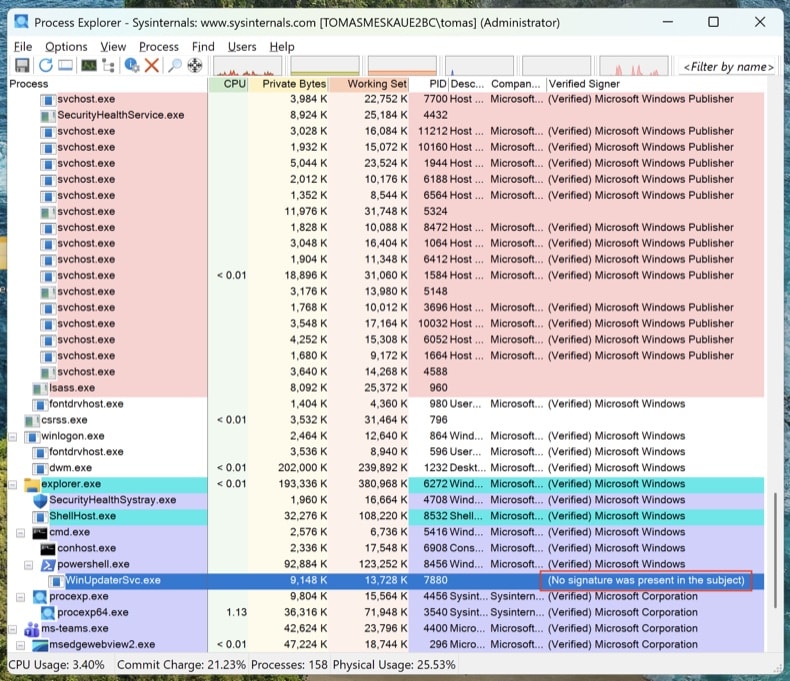
Laufende Prozesse mit Process Explorer überprüfen
Laden Sie Process Explorer von Microsoft Sysinternals herunter. Führen Sie das Programm als Administrator aus. Klicken Sie auf und .
Sortieren Sie nach „Verified Signer“. Alles, was unsigniert aus %AppData%, %LocalAppData%, %Temp% oder %ProgramData% läuft, ist verdächtig. Rechtsklick → Properties zeigt den vollständigen Pfad der Programmdatei an. Mit Rechtsklick → „Search Online“ können Sie unbekannte Prozessnamen nachschlagen.
Der Task-Manager blendet vollständige Dateipfade aus, zeigt keine digitalen Signaturen an und gruppiert Prozesse so, dass Malware leicht übersehen wird. Process Explorer ist dasselbe Tool, das auch Microsoft-Techniker verwenden.
Alle Persistenzpunkte mit Autoruns erfassen
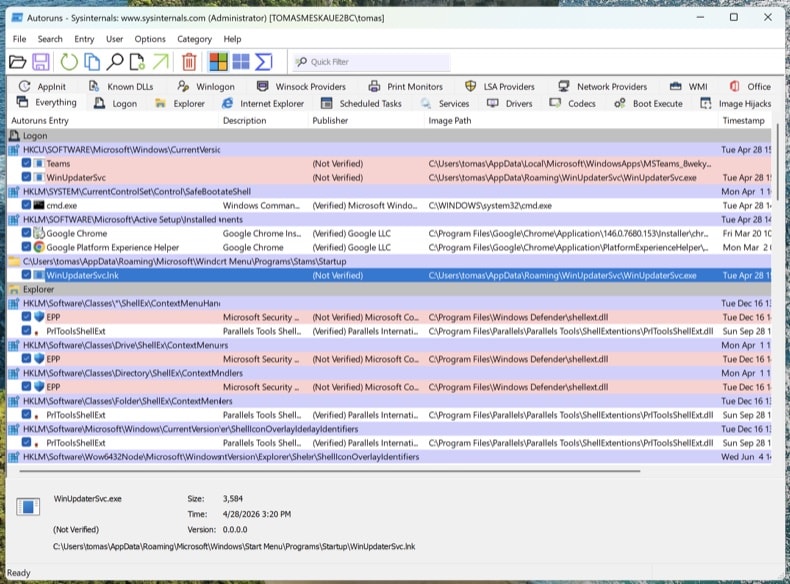
Laden Sie Autoruns herunter. Klicken Sie mit der rechten Maustaste auf Autoruns.exe und wählen Sie Als Administrator ausführen - ohne erhöhte Rechte kann Autoruns geschützte Registrierungsstrukturen nicht untersuchen.
Öffnen Sie im Menü und und klicken Sie dann auf Refresh.
Moderne Trojaner nisten sich nicht nur im Autostart ein. Gehen Sie diese Registerkarten durch und suchen Sie nach unsignierten oder unbekannten Einträgen:
- Logon - klassische Run-/RunOnce-Schlüssel
- Scheduled Tasks - ein häufiges Versteck, insbesondere Aufgaben mit PowerShell-, MSHTA- oder rundll32-Aktionen
- Services - unsignierte Dienste in Ordnern, die nicht zu Microsoft gehören
- WMI - Ereignisabonnements sind ein unauffälliger Persistenzmechanismus (MITRE T1546.003)
- Image Hijacks - Missbrauch des „Debugger“-Werts in den Image File Execution Options
- AppInit - DLLs, die in jeden Prozess mit grafischer Oberfläche geladen werden
- Browser plug-ins - unsignierte Add-ons in allen installierten Browsern
Rechtsklick auf einen verdächtigen Eintrag → „Jump to Image“ zeigt die tatsächliche Datei. Rechtsklick → „Search Online“ öffnet VirusTotal für den Hash der Datei. Noch nicht löschen - notieren Sie sich nur die Dateipfade und Eintragsnamen. Wir entfernen sie nach den Scans.
Hosts-Datei und DNS-Einstellungen prüfen
Trojaner leiten Domains von Banken, Antivirenherstellern und Update-Diensten oft auf Server der Angreifer weiter, indem sie die hosts-Datei oder die DNS-Einstellungen ändern.
Hosts-Datei: Öffnen Sie den Editor als Administrator und öffnen Sie C:\Windows\System32\drivers\etc\hosts. Legitime Einträge sind mit # auskommentiert. Jede nicht auskommentierte Zuordnung von IP-Adresse zu Domain ist verdächtig - insbesondere Weiterleitungen für microsoft.com, windowsupdate oder Ihre Bank.
DNS-Einstellungen: Öffnen Sie die Eingabeaufforderung als Administrator und führen Sie ipconfig /all aus. Vergewissern Sie sich, dass Ihre DNS-Server auf Ihren Internetanbieter, Ihren Router oder einen bekannten öffentlichen Resolver (Cloudflare 1.1.1.1, Google 8.8.8.8) verweisen. Öffnen Sie dann und prüfen Sie, dass weder die DNS- noch die DNS-über-HTTPS-Einstellungen (DoH) manipuliert wurden.
Ein bereinigter PC mit manipuliertem DNS ist immer noch ein kompromittierter PC. Sie glauben, Sie seien auf chase.com, landen aber auf dem Klon des Angreifers.
Kein einzelnes Antivirenprogramm erkennt alles. Die folgende Reihenfolge ist beabsichtigt: zuerst der Offline-Scan (erkennt Rootkits, bevor Windows vollständig geladen ist), dann On-Demand-Scanner im laufenden System und schließlich die manuelle Bereinigung von allem, was übersehen wurde.
Microsoft Defender Offline ausführen
Starten Sie Windows im normalen Modus neu. Öffnen Sie . Wählen Sie Microsoft Defender Antivirus (Offlineüberprüfung) und klicken Sie auf Jetzt überprüfen. Ihr Computer startet in einer abgespeckten Umgebung neu und führt den Scan durch, bevor das vollständige Betriebssystem geladen wird.
Rootkits und Bootkits verbergen sich vor jedem Scanner, der in derselben, bereits infizierten Windows-Sitzung läuft. Ein Offline-Scan vor dem Systemstart sieht die Festplatte, bevor sich die Malware verstecken kann.
VB100-zertifiziert. Kombiniert Anti-Trojaner-Schutz, Registrierungs- und Persistenz-Scans sowie Anti-Spyware in einem Durchgang. Eine 7-tägige kostenlose Testversion ist verfügbar.
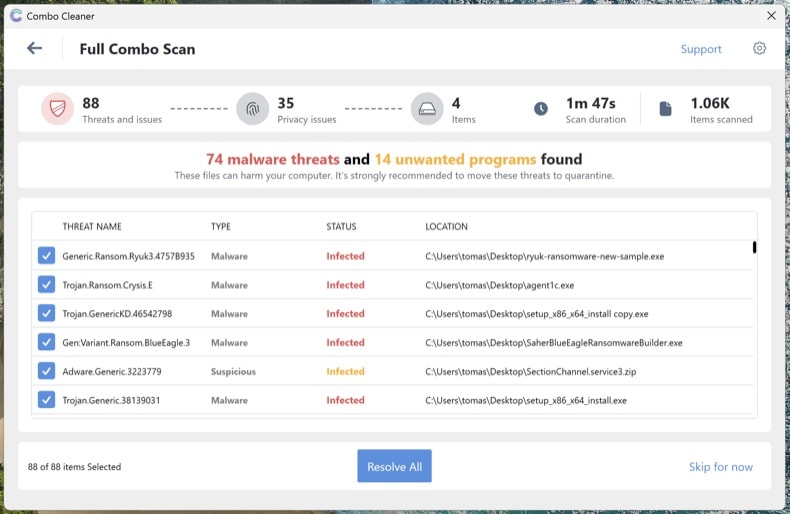
Combo Cleaner herunterladenVollständigen Systemscan mit Combo Cleaner durchführen
Installieren Sie Combo Cleaner und führen Sie einen vollständigen Systemscan durch (nicht den Schnellscan). Lassen Sie ihn vollständig durchlaufen, prüfen Sie die erkannten Bedrohungen und wenden Sie die empfohlenen Aktionen an. Combo Cleaner stellt bekannte Trojaner und deren Persistenzeinträge in der Registrierung unter Quarantäne.
Microsoft Safety Scanner als Zweitscan ausführen
Laden Sie Microsoft Safety Scanner (MSERT.exe) herunter, das kostenlose On-Demand-Tool von Microsoft. Die Programmdatei läuft nach 10 Tagen ab, sodass jeder Download die neuesten Signaturen enthält. Führen Sie nach Combo Cleaner einen vollständigen Scan durch, um alles zu erfassen, was eine einzelne Engine möglicherweise übersieht.
Unterschiedliche Scan-Engines erkennen unterschiedliche Bedrohungen. Ein zusätzlicher Microsoft-Scan nach Combo Cleaner ist der am meisten unterschätzte Überprüfungsschritt bei der Malware-Entfernung.
Alles, was noch in Autoruns aufgeführt ist, manuell entfernen
Öffnen Sie Autoruns erneut. Alles, was Sie in Schritt 4 markiert haben und noch vorhanden ist, wurde von den automatischen Scans nicht erfasst. Gehen Sie bei jedem verbliebenen verdächtigen Eintrag wie folgt vor: Rechtsklick → Delete in Autoruns (damit wird die Persistenzregistrierung entfernt), dann zum Dateipfad navigieren und die eigentliche Datei löschen. Leeren Sie den Papierkorb.
Manche Malware-Dateien tauchen nach dem Löschen wieder auf, weil etwas anderes im System sie neu erstellt. Wenn Sie eine Datei löschen und sie innerhalb weniger Minuten zurückkehrt, gibt es noch einen Persistenzpunkt, den Autoruns nicht angezeigt hat - meist einen Dienst oder eine geplante Aufgabe, die unter SYSTEM ausgeführt wird. Wiederholen Sie die Scans aus den Schritten 6-8 oder führen Sie eine Neuinstallation durch (siehe Ende der Anleitung).
Browser zurücksetzen und Benachrichtigungsberechtigungen entfernen
Trojaner und Adware entführen häufig Browser - sie ändern die Standardsuchmaschine, installieren betrügerische Erweiterungen oder verschaffen sich Benachrichtigungsberechtigungen, um auch nach der Entfernung der Malware weiterhin betrügerische Pop-ups anzuzeigen.
- Chrome: Rufen Sie
chrome://settings/resetauf und klicken Sie auf „Einstellungen auf ursprüngliche Standardwerte zurücksetzen“. Rufen Sie dannchrome://settings/content/notificationsauf und entfernen Sie alle unbekannten Websites. - Edge: Rufen Sie
edge://settings/resetauf. Prüfen Sie dannedge://settings/content/notifications. - Firefox: Öffnen Sie
about:supportund klicken Sie auf Firefox bereinigen (Firefox spricht hier von „Bereinigen“, nicht von „Zurücksetzen“). Prüfen Sie dann Einstellungen → Datenschutz & Sicherheit → Berechtigungen → Benachrichtigungen.
Überprüfen Sie in jedem Browser die installierten Erweiterungen und entfernen Sie alles, was Sie nicht kennen - insbesondere Erweiterungen, die Sie nicht selbst installiert haben.
Defender und Manipulationsschutz wieder aktivieren und alles aktualisieren
Viele Trojaner deaktivieren Sicherheitssoftware. Öffnen Sie und vergewissern Sie sich, dass Echtzeitschutz, Cloudbasierter Schutz und Manipulationsschutz aktiviert sind. Der Manipulationsschutz verhindert, dass Malware Defender unbemerkt deaktiviert.
Führen Sie anschließend Windows Update aus () und aktualisieren Sie Ihre Browser und Anwendungen. Der Infektionsweg, über den der Trojaner ursprünglich eingedrungen ist, hängt meist mit veralteter Software zusammen.
Passwörter von einem sauberen Gerät aus ändern
Wenn es sich bei dem Trojaner um einen Info-Stealer handelte (Lumma, RedLine, Vidar und ähnliche sind extrem verbreitet), gehen Sie davon aus, dass jedes in Ihrem Browser gespeicherte Passwort kompromittiert ist. Ändern Sie diese Passwörter von einem anderen, nachweislich sauberen Gerät aus - Ihr Smartphone eignet sich, sofern es nicht infiziert ist.
Empfohlene Reihenfolge:
- Primäre E-Mail-Adresse zuerst - sie ist die zentrale Wiederherstellungsstelle für alle anderen Konten
- Bank- und Finanzkonten
- Master-Passwort des Passwort-Managers (falls Sie einen verwenden)
- Soziale Medien, Online-Shopping und übrige Konten
Aktivieren Sie, wo verfügbar, eine phishing-resistente Multi-Faktor-Authentifizierung (Passkeys / FIDO2-Hardwareschlüssel / Authentifizierungs-Apps) - SMS-basierte MFA lässt sich von versierten Angreifern umgehen.
Bereinigung überprüfen und 7 Tage lang überwachen
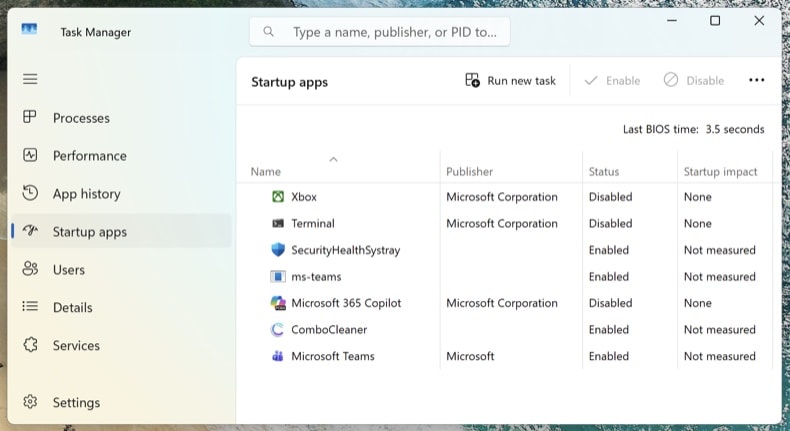
Stellen Sie die Netzwerkverbindung wieder her und führen Sie einen letzten vollständigen Scan mit Combo Cleaner durch. Öffnen Sie den Task-Manager (Strg + Umschalt + Esc) und wechseln Sie zur Registerkarte Autostart-Apps - vergewissern Sie sich, dass nichts Verdächtiges wieder aufgetaucht ist.
Achten Sie in den nächsten 7 Tagen darauf, ob Symptome zurückkehren: unerwartet hohe CPU-Auslastung, wieder auftauchende unbekannte Prozesse, Browser-Weiterleitungen oder Pop-ups. Wenn etwas zurückkehrt, haben Sie einen Persistenzpunkt übersehen und müssen die Vorgehensweise wiederholen - oder es liegt eine tiefergehende Kompromittierung vor, die eine Neuinstallation erfordert.
Wann Sie Windows stattdessen neu installieren sollten
Die manuelle Entfernung ist nicht immer die richtige Lösung. Eine komplette Neuinstallation von Windows ist der einzige Weg, um zu 100 % sicher zu sein, wenn:
- Die Malware nach jedem Entfernungsversuch wieder auftaucht
- Ein Bootkit oder UEFI-Rootkit erkannt wurde (diese Art von Bedrohung sitzt unterhalb des Betriebssystems und übersteht eine normale Windows-Neuinstallation)
- Nachweislich ein Trojaner zum Diebstahl von Zugangsdaten mit Administratorrechten lief (Lumma, RedLine, Vidar) - das System enthält dann wahrscheinlich mehrere unbekannte Payloads
- Der PC für Online-Banking, geschäftliche E-Mails oder andere Zwecke genutzt wird, bei denen auch nur geringe Zweifel nicht akzeptabel sind
Eine Neuinstallation dauert 30-60 Minuten: Windows 11 lässt sich über neu installieren. Sichern Sie Ihre Dokumente vorher auf einem externen Speicher, scannen Sie die Sicherung mit Combo Cleaner, bevor Sie sie wiederherstellen, und installieren Sie Ihre Anwendungen neu - stellen Sie sie niemals aus einer Sicherung des infizierten Systems wieder her.
Wichtig: Die manuelle Entfernung erfordert fortgeschrittene Computerkenntnisse. Wenn Sie sich nicht sicher sind, Systemdateien von bösartigen Dateien zu unterscheiden, führen Sie einen automatischen Scan mit Combo Cleaner und Windows Defender durch und belassen Sie es dabei - damit erfassen Sie die überwiegende Mehrheit der Trojaner, die Privatanwender treffen, ohne zu riskieren, Windows durch das Löschen der falschen Datei zu beschädigen.
Häufig gestellte Fragen (Frequently Asked Questions - FAQ)
Warum habe ich diese E-Mail erhalten?
Es ist wahrscheinlich, dass Cyberkriminelle Ihre E-Mail-Adresse aus einer Datenbank mit geleakten E-Mails erhalten haben. E-Mails, die zur Übermittlung von Malware verwendet werden, sind nicht persönlich.
Ich habe eine dieser E-Mail angehängte Datei heruntergeladen und geöffnet, ist mein Computer infiziert?
Die in dieser Malspam-Kampagne verwendeten MS Office-Dokumente infizieren keine Computer, es sei denn, sie erhalten die Erlaubnis, Makrobefehle (das Bearbeiten oder Inhalte) zu aktivieren. Obwohl bösartige Dokumente, die mit MS Office-Versionen, die vor 2010 veröffentlicht wurden, geöffnet wurden, Computer infizieren, ohne darum zu bitten, Makrobefehle zu aktivieren.
Ich habe die E-Mail gelesen, aber den Anhang nicht geöffnet, ist mein Computer infiziert?
Das Öffnen einer schädlichen E-Mail kann keinen Schaden anrichten. Computer werden nur dann infiziert, wenn Empfänger bösartige Dateien öffnen/ausführen (Anhänge oder Dateien, die von empfangenen Webseiten heruntergeladen wurden).
Wird Combo Cleaner in E-Mail-Anhängen vorhandene Malware-Infektionen entfernen?
Ja, Combo Cleaner kann fast alle bekannten bösartigen Programme erkennen und entfernen. Bestimmte Arten von Malware können sich tief im System verstecken. In solchen Fällen muss das Betriebssystem vollständig gescannt werden.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden