
Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was ist Vigorf?
Vigorf ist der Name einer Bedrohung, die die meisten Virenerkennungsmaschinen als Trojaner erkennen. Dieser Trojaner ist auch bekannt als TROJANER Win32/Vigorf.
Es ist unbekannt, was genau dieser Trojaner mit dem infizierten Computer/System macht, aber diese Bedrohung könnte so konzipiert sein, dass sie eine Reihe von verschiedenen Aktionen ausführt. Auf die eine oder andere Weise, falls erkannt, sollten bösartige Software dieser Art so schnell wie möglich entfernt werden.
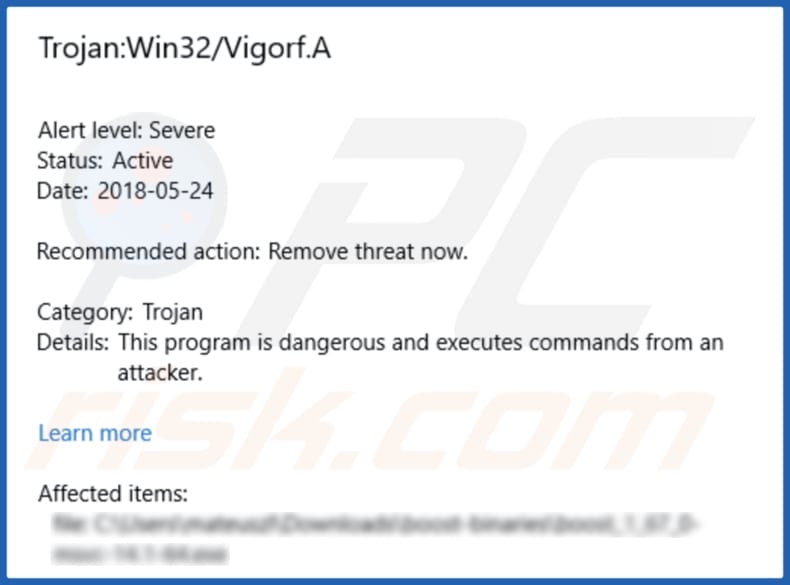
Typischerweise sind bösartige Programme wie Vigorf darauf ausgelegt, andere Malware herunterzuladen oder zu installieren, infizierte Computer für Klickbetrug zu verwenden, Tastenanschläge und Informationen über die Surfgewohnheiten der Opfer aufzuzeichnen oder Cyberkriminellen einen Zugang zum infizierten Computer zu ermöglichen und ihnen zu erlauben, bösartige Aktionen durchzuführen. Nicht selten sind Trojaner so konzipiert, dass sie Ketteninfektionen verursachen (um andere Malware herunterzuladen und zu installieren).
Es gibt eine große Anzahl von bösartigen Programmen, die über Trojaner verbreitet werden könnten. Zum Beispiel könnten Cyberkriminelle sie so gestalten, dass sie den Computer des Opfers mit Ransomware, einigen RAT (Remote Access Trojanern), Banking Malware und so weiter infizieren.
Installierte bösartige Software könnte verwendet werden, um das infizierte System aus der Ferne zu kontrollieren, Dateien zu sperren (zu verschlüsseln) und Opfer zu zwingen, ein Lösegeld zu zahlen, persönliche Daten zu stehlen und sie zur Generierung von Einnahmen zu verwenden, etc. Einfach ausgedrückt, könnten Cyberkriminelle verteilte Malware verwenden, um Geld von Menschen zu extrahieren und/oder gestohlene Informationen zu nutzen, um auf die eine oder andere Weise Einnahmen zu generieren.
RATs sind Programme, die es ihren Benutzern ermöglichen, andere, infizierte Computer aus der Ferne über ein anderes System zu steuern. Es gibt verschiedene RATs, einige von ihnen sind wirklich fortgeschritten und können verwendet werden, um eine Reihe von Aktionen durchzuführen.
Zum Beispiel, um Screenshots zu machen, Webcam zu verwenden, um Fotos zu machen oder Videos aufzunehmen, unerwünschte, bösartige Software herunterzuladen und zu installieren, Computer auszuschalten/neu zu starten, Tastenanschläge aufzuzeichnen, Anmeldeinformationen von persönlichen Konten zu stehlen und so weiter. Trojaner, die Tastenanschläge aufzeichnen, können verwendet werden, um Anmeldungen, Passwörter von persönlichen Konten wie E-Mail oder Bankkonten zu stehlen.
Tastenlogger sind Programme, die die auf einer Tastatur getroffenen Tasten aufzeichnen. Darüber hinaus können Programme wie Vigorf verwendet werden, um auch andere Details zu stehlen, z.B. Systeminformationen, Browserverlauf, IP-Adressen und so weiter.
Darüber hinaus können Cyberkriminelle mit diesem Trojaner Klickbetrug durch damit infizierte Computer durchführen. Es gibt viele Fälle, in denen Menschen, die Klickbetrug praktizieren, andere Computer benutzen, um auf verschiedene Anzeigen zu klicken, um auf betrügerische Weise Einnahmen zu generieren.
Typischerweise verwenden sie den Computer des Opfers, um auf Anzeigen zu klicken, die auf einer Website gehostet werden, mit der Absicht, Einnahmen für die Host-Website zu generieren oder Einnahmen aus dem Werbetreibenden abzuziehen. Einfach gesagt, ist es eine Art von Betrug, der bei Pay-per-Click-Online-Werbung auftritt.
Es ist möglich, dass Vigorf auch auf andere Aktionen ausgerichtet sein könnte. So oder so, es könnte Opfer von Problemen mit der Privatsphäre, Finanzen, Datenverlust, Vigorf könnte auch dazu benutzt werden, Identitäten zu stehlen, Computer mit anderer Malware zu infizieren und so weiter. Dies sind die Hauptgründe, warum es so schnell wie möglich deinstalliert werden sollte.
| Name | Trojaner Win32/Vigorf.A |
| Art der Bedrohung | Trojaner, Passwort-stehlender Virus, Banking-Malware, Sypware |
| Erkennungsnamen | Avast (Win32:Snaki [Trj]), BitDefender (Trojan.Exploit.Rpclocator.C), ESET-NOD32 (Win32/Exploit.RpcLocator.C), Kaspersky (Exploit.Win32.RpcLocator.c), Vollständige Liste (VirusTotal) |
| Nutzlast | Vigorf könnte zur Installation von RAT (Remote Access Trojaner), Keystroke Logger, Banking-Malware, Spyware und anderer bösartiger Software verwendet werden. |
| Symptome | Trojaner wurden entwickelt, um den Computer des Opfers heimlich zu infiltrieren und sich ruhig zu verhalten, so dass auf einem infizierten Computer keine besonderen Symptome deutlich sichtbar sind. |
| Verbreitungsmethoden | Infizierte E-Mail-Anhänge, bösartige Online-Werbung, Social Engineering, Software-Cracks. |
| Schaden | Gestohlene Bankdaten, Passwörter, Identitätsdiebstahl, Computer des Opfers wird einem Botnetz hinzugefügt. |
| Entfernung |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Meistens installieren Menschen Trojaner, ohne sich dessen bewusst zu sein. Bei der Installation können solche Programme den Benutzern und ihrem System auf verschiedene Weise schaden.
So oder so, sie können der Grund für ernsthafte Probleme sein, deshalb ist es wichtig, sie zu entfernen, sobald eine Virenerkennungsmaschine über ihr Vorhandensein informiert. Andere Beispiele für Trojaner sind: Kryptik, Varenyky und GozNym.
Wie hat Vigorf meinen Computer infiltriert?
In der Regel verbreiten Cyberkriminelle bösartige Programme wie Trojaner durch unzuverlässige Software-Download-Quellen, gefälschte Software-Updater, E-Mails und Tools zur inoffiziellen Softwareaktivierung ("Cracking"). Beispiele für unzuverlässige Software- und Dateidownload-Quellen sind: Peer-to-Peer (P2P)-Netzwerke (wie Torrent-Clients, eMule und andere ähnliche Tools), Freeware-Download-Websites, File-Hosting-Websites, inoffizielle Websites, Drittanbieter-Downloader und so weiter.
Um Malware über Kanäle dieser Art zu verbreiten, laden Cyberkriminelle bösartige Dateien hoch, die als legitim und harmlos getarnt sind. Wer Programme oder Dateien öffnet, die von solchen Kanälen heruntergeladen werden, riskiert, Malware selbst zu installieren.
Inoffizielle (gefälschte) Software-Aktualisierungstools können so konzipiert werden, dass sie bösartige Programme anstelle von Software-Updates oder -Fixes herunterladen und installieren. Sie könnten so konzipiert sein, dass sie Fehler ausnutzen, auch Fehler veralteter Software.
Um Trojaner oder andere bösartige Programme per E-Mail zu verbreiten, verwenden Cyberkriminelle Spam-Kampagnen. Sie benutzen sie, um Leute dazu zu bringen, angehängte Dateien herunterzuladen und zu öffnen. Beim Öffnen installieren diese Anhänge Malware.
Typischerweise hängen sie Dateien wie MS Office-Dokumente, Archivdateien (wie ZIP, RAR), PDF-Dokumente, ausführbare Dateien (wie.exe), JavaScript-Dateien und so weiter an. Software-Cracking-Tools können so konzipiert werden, dass sie auch bösartige Programme verbreiten.
Typischerweise verwenden Menschen sie, wenn sie Software aktivieren wollen, ohne dafür bezahlen zu müssen. Häufig haben sie jedoch einen Computer mit hochriskanter Malware infiziert. Diese Tools laden und installieren häufig bösartige Programme herunter.
Wie kann man die Installation von Malware vermeiden?
Alle irrelevanten E-Mails, die Anhänge (oder Weblinks) enthalten und von unbekannten, verdächtigen Adressen empfangen werden, sollten nicht vertrauenswürdig sein. Es wird nicht empfohlen, Anhänge, die in solchen E-Mails präsentiert werden, zu öffnen, ohne sicher zu sein, dass sie sicher sind.
Installierte Software muss mit implementierten Funktionen oder Tools aktualisiert werden, die von offiziellen Softwareentwicklern entwickelt wurden. Anderen Tools kann man nicht vertrauen. Software und Dateien sollten von offiziellen Websites heruntergeladen werden, es wird nicht empfohlen, eine der Quellen/Tools, die im obigen Absatz erwähnt werden.
Darüber hinaus ist es nicht sicher (und legal), Programme mit Tools von Drittanbietern zu aktivieren, die eine kostenpflichtige Aktivierung umgehen sollen, es sollte richtig erreicht werden. Und schließlich sollte das Betriebssystem regelmäßig auf Bedrohungen überprüft werden, dies sollte mit einer seriösen Anti-Virus- oder Anti-Spyware-Suite geschehen.
Wenn Sie glauben, dass Ihr Computer bereits infiziert ist, empfehlen wir Ihnen, eine Überprüfung mit Combo Cleaner Antivirus für Windows durchzuführen, um infiltrierte Malware automatisch zu entfernen.
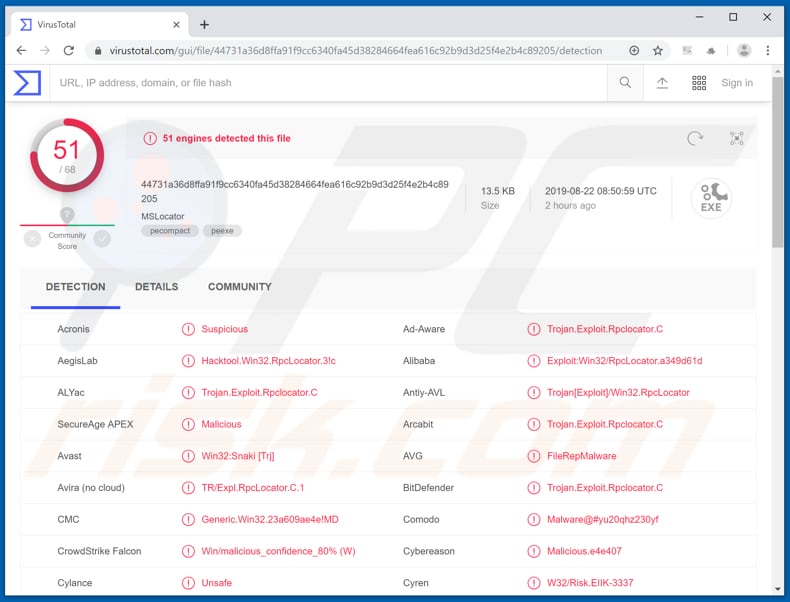
Screenshot von Vigorf, der von verschiedenen Virenerkennungsmaschinen als Trojaner erkannt wurde:
Wie lässt sich Malware manuell entfernen?
Die meisten Trojaner-Infektionen lassen sich mit einem vollständigen Systemscan mit Combo Cleaner entfernen. Die folgende vollständige manuelle Vorgehensweise ist für Fälle gedacht, in denen die automatische Entfernung fehlgeschlagen ist, Sie überprüfen möchten, ob ein Scan wirklich alles erfasst hat, oder die Bedrohung mehrere Persistenzpunkte angelegt hat.
Vom Netzwerk trennen
Ziehen Sie Ihr Ethernet-Kabel ab und schalten Sie das WLAN aus. Auf einem Laptop geht es mit der Flugmodus-Taste am schnellsten.
Viele Trojaner schleusen Daten aus - im Browser gespeicherte Passwörter, Banking-Sitzungen, Screenshots - und nehmen Fernbefehle entgegen. Das Trennen des Netzwerks stoppt beides sofort. Lassen Sie die Verbindung bis Phase 4 getrennt.
Im abgesicherten Modus mit Netzwerktreibern starten
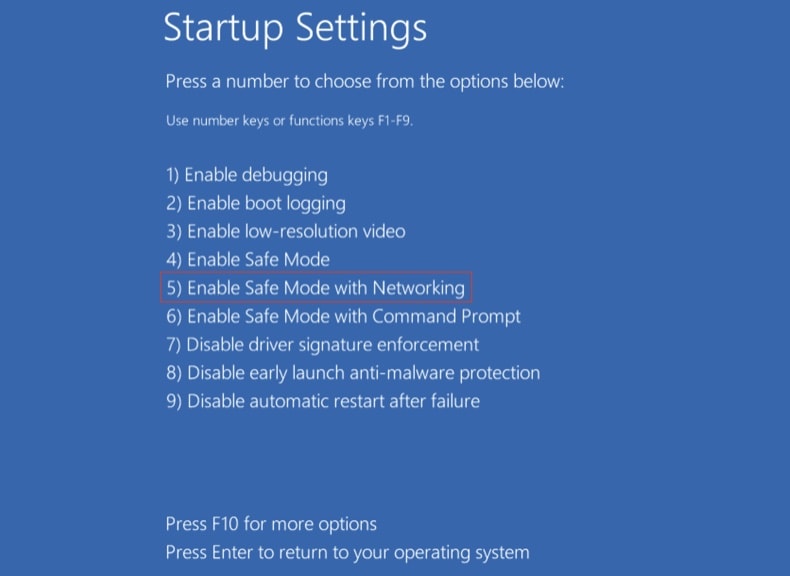
Der abgesicherte Modus lädt nur einen minimalen Satz an Treibern und verhindert, dass die meiste Malware automatisch startet. Mit „Netzwerktreibern“ können Sie Tools herunterladen - aktivieren Sie das WLAN erst wieder, nachdem der Rechner gestartet ist.
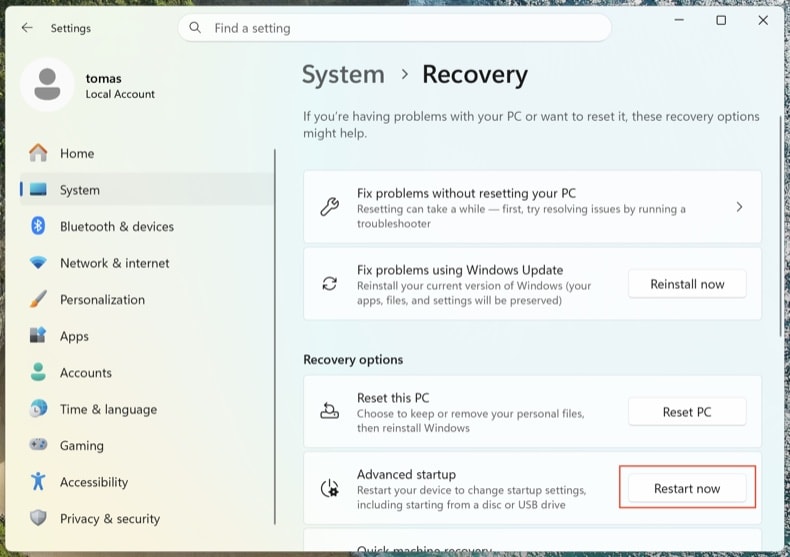
Öffnen Sie . Klicken Sie neben Erweiterter Start auf Jetzt neu starten.
Ihr Computer startet neu und zeigt das Menü „Option auswählen“ an. Klicken Sie auf . Drücken Sie nach dem zweiten Neustart 5 oder F5.
Klicken Sie auf das Windows-Logo, halten Sie Umschalt gedrückt, klicken Sie auf das Ein/Aus-Symbol und wählen Sie Neu starten. Klicken Sie im Bildschirm „Option auswählen“ auf . Drücken Sie F5.
Windows 8
Öffnen Sie den Startbildschirm, geben Sie erweitert ein und wählen Sie Einstellungen → Erweiterte Startoptionen → Jetzt neu starten → Problembehandlung → Erweiterte Optionen → Starteinstellungen → Neu starten → F5.
Hinweis: Der Support für Windows 8 endete im Januar 2023 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Windows 7
Klicken Sie auf Start → Herunterfahren → Neu starten → OK. Drücken Sie während des Systemstarts wiederholt F8, bis das Menü „Erweiterte Startoptionen“ erscheint, und wählen Sie dann „Abgesicherter Modus mit Netzwerktreibern“.
Hinweis: Der Support für Windows 7 endete im Januar 2020 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Laufende Prozesse mit Process Explorer überprüfen
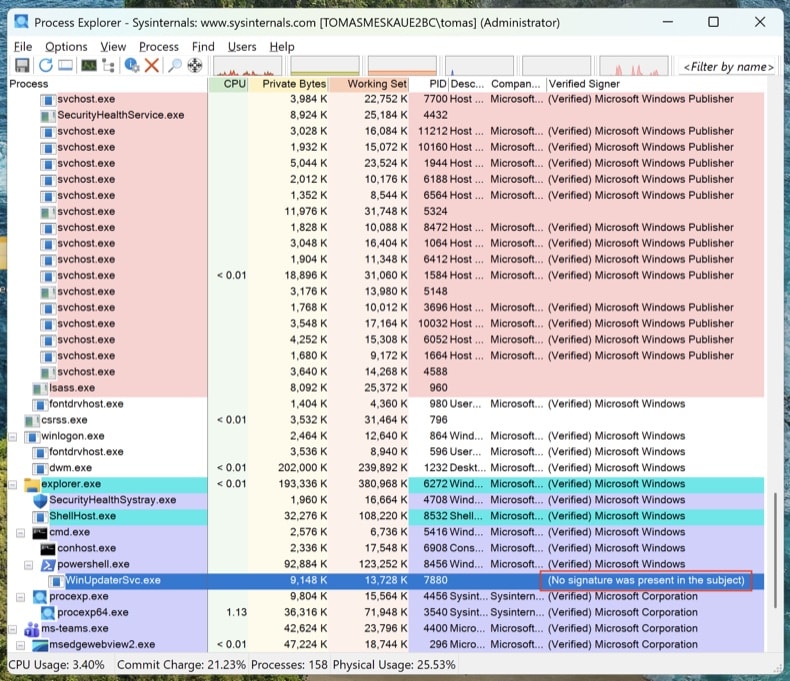
Laden Sie Process Explorer von Microsoft Sysinternals herunter. Führen Sie das Programm als Administrator aus. Klicken Sie auf und .
Sortieren Sie nach „Verified Signer“. Alles, was unsigniert aus %AppData%, %LocalAppData%, %Temp% oder %ProgramData% läuft, ist verdächtig. Rechtsklick → Properties zeigt den vollständigen Pfad der Programmdatei an. Mit Rechtsklick → „Search Online“ können Sie unbekannte Prozessnamen nachschlagen.
Der Task-Manager blendet vollständige Dateipfade aus, zeigt keine digitalen Signaturen an und gruppiert Prozesse so, dass Malware leicht übersehen wird. Process Explorer ist dasselbe Tool, das auch Microsoft-Techniker verwenden.
Alle Persistenzpunkte mit Autoruns erfassen
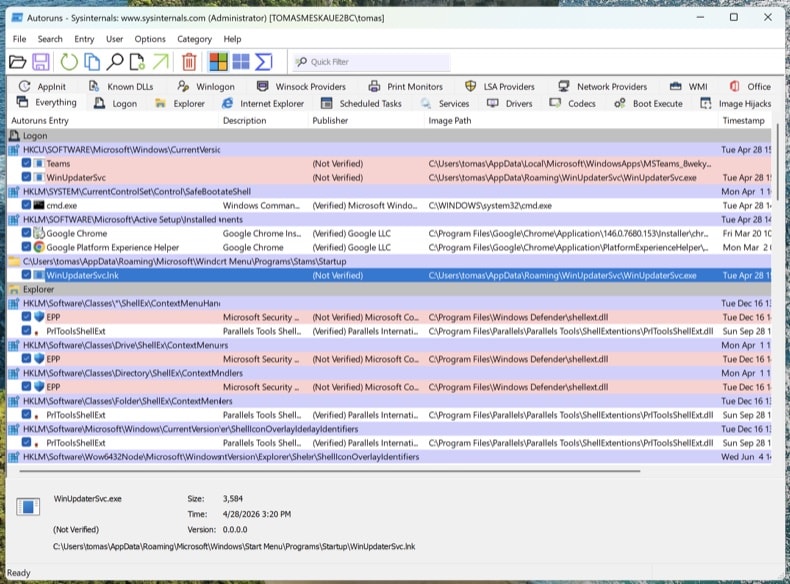
Laden Sie Autoruns herunter. Klicken Sie mit der rechten Maustaste auf Autoruns.exe und wählen Sie Als Administrator ausführen - ohne erhöhte Rechte kann Autoruns geschützte Registrierungsstrukturen nicht untersuchen.
Öffnen Sie im Menü und und klicken Sie dann auf Refresh.
Moderne Trojaner nisten sich nicht nur im Autostart ein. Gehen Sie diese Registerkarten durch und suchen Sie nach unsignierten oder unbekannten Einträgen:
- Logon - klassische Run-/RunOnce-Schlüssel
- Scheduled Tasks - ein häufiges Versteck, insbesondere Aufgaben mit PowerShell-, MSHTA- oder rundll32-Aktionen
- Services - unsignierte Dienste in Ordnern, die nicht zu Microsoft gehören
- WMI - Ereignisabonnements sind ein unauffälliger Persistenzmechanismus (MITRE T1546.003)
- Image Hijacks - Missbrauch des „Debugger“-Werts in den Image File Execution Options
- AppInit - DLLs, die in jeden Prozess mit grafischer Oberfläche geladen werden
- Browser plug-ins - unsignierte Add-ons in allen installierten Browsern
Rechtsklick auf einen verdächtigen Eintrag → „Jump to Image“ zeigt die tatsächliche Datei. Rechtsklick → „Search Online“ öffnet VirusTotal für den Hash der Datei. Noch nicht löschen - notieren Sie sich nur die Dateipfade und Eintragsnamen. Wir entfernen sie nach den Scans.
Hosts-Datei und DNS-Einstellungen prüfen
Trojaner leiten Domains von Banken, Antivirenherstellern und Update-Diensten oft auf Server der Angreifer weiter, indem sie die hosts-Datei oder die DNS-Einstellungen ändern.
Hosts-Datei: Öffnen Sie den Editor als Administrator und öffnen Sie C:\Windows\System32\drivers\etc\hosts. Legitime Einträge sind mit # auskommentiert. Jede nicht auskommentierte Zuordnung von IP-Adresse zu Domain ist verdächtig - insbesondere Weiterleitungen für microsoft.com, windowsupdate oder Ihre Bank.
DNS-Einstellungen: Öffnen Sie die Eingabeaufforderung als Administrator und führen Sie ipconfig /all aus. Vergewissern Sie sich, dass Ihre DNS-Server auf Ihren Internetanbieter, Ihren Router oder einen bekannten öffentlichen Resolver (Cloudflare 1.1.1.1, Google 8.8.8.8) verweisen. Öffnen Sie dann und prüfen Sie, dass weder die DNS- noch die DNS-über-HTTPS-Einstellungen (DoH) manipuliert wurden.
Ein bereinigter PC mit manipuliertem DNS ist immer noch ein kompromittierter PC. Sie glauben, Sie seien auf chase.com, landen aber auf dem Klon des Angreifers.
Kein einzelnes Antivirenprogramm erkennt alles. Die folgende Reihenfolge ist beabsichtigt: zuerst der Offline-Scan (erkennt Rootkits, bevor Windows vollständig geladen ist), dann On-Demand-Scanner im laufenden System und schließlich die manuelle Bereinigung von allem, was übersehen wurde.
Microsoft Defender Offline ausführen
Starten Sie Windows im normalen Modus neu. Öffnen Sie . Wählen Sie Microsoft Defender Antivirus (Offlineüberprüfung) und klicken Sie auf Jetzt überprüfen. Ihr Computer startet in einer abgespeckten Umgebung neu und führt den Scan durch, bevor das vollständige Betriebssystem geladen wird.
Rootkits und Bootkits verbergen sich vor jedem Scanner, der in derselben, bereits infizierten Windows-Sitzung läuft. Ein Offline-Scan vor dem Systemstart sieht die Festplatte, bevor sich die Malware verstecken kann.
VB100-zertifiziert. Kombiniert Anti-Trojaner-Schutz, Registrierungs- und Persistenz-Scans sowie Anti-Spyware in einem Durchgang. Eine 7-tägige kostenlose Testversion ist verfügbar.
Combo Cleaner herunterladenVollständigen Systemscan mit Combo Cleaner durchführen
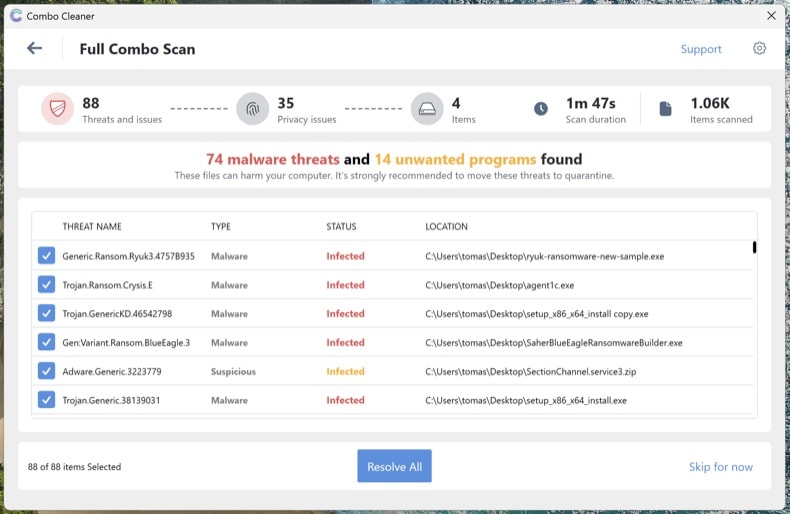
Installieren Sie Combo Cleaner und führen Sie einen vollständigen Systemscan durch (nicht den Schnellscan). Lassen Sie ihn vollständig durchlaufen, prüfen Sie die erkannten Bedrohungen und wenden Sie die empfohlenen Aktionen an. Combo Cleaner stellt bekannte Trojaner und deren Persistenzeinträge in der Registrierung unter Quarantäne.
Microsoft Safety Scanner als Zweitscan ausführen
Laden Sie Microsoft Safety Scanner (MSERT.exe) herunter, das kostenlose On-Demand-Tool von Microsoft. Die Programmdatei läuft nach 10 Tagen ab, sodass jeder Download die neuesten Signaturen enthält. Führen Sie nach Combo Cleaner einen vollständigen Scan durch, um alles zu erfassen, was eine einzelne Engine möglicherweise übersieht.
Unterschiedliche Scan-Engines erkennen unterschiedliche Bedrohungen. Ein zusätzlicher Microsoft-Scan nach Combo Cleaner ist der am meisten unterschätzte Überprüfungsschritt bei der Malware-Entfernung.
Alles, was noch in Autoruns aufgeführt ist, manuell entfernen
Öffnen Sie Autoruns erneut. Alles, was Sie in Schritt 4 markiert haben und noch vorhanden ist, wurde von den automatischen Scans nicht erfasst. Gehen Sie bei jedem verbliebenen verdächtigen Eintrag wie folgt vor: Rechtsklick → Delete in Autoruns (damit wird die Persistenzregistrierung entfernt), dann zum Dateipfad navigieren und die eigentliche Datei löschen. Leeren Sie den Papierkorb.
Manche Malware-Dateien tauchen nach dem Löschen wieder auf, weil etwas anderes im System sie neu erstellt. Wenn Sie eine Datei löschen und sie innerhalb weniger Minuten zurückkehrt, gibt es noch einen Persistenzpunkt, den Autoruns nicht angezeigt hat - meist einen Dienst oder eine geplante Aufgabe, die unter SYSTEM ausgeführt wird. Wiederholen Sie die Scans aus den Schritten 6-8 oder führen Sie eine Neuinstallation durch (siehe Ende der Anleitung).
Browser zurücksetzen und Benachrichtigungsberechtigungen entfernen
Trojaner und Adware entführen häufig Browser - sie ändern die Standardsuchmaschine, installieren betrügerische Erweiterungen oder verschaffen sich Benachrichtigungsberechtigungen, um auch nach der Entfernung der Malware weiterhin betrügerische Pop-ups anzuzeigen.
- Chrome: Rufen Sie
chrome://settings/resetauf und klicken Sie auf „Einstellungen auf ursprüngliche Standardwerte zurücksetzen“. Rufen Sie dannchrome://settings/content/notificationsauf und entfernen Sie alle unbekannten Websites. - Edge: Rufen Sie
edge://settings/resetauf. Prüfen Sie dannedge://settings/content/notifications. - Firefox: Öffnen Sie
about:supportund klicken Sie auf Firefox bereinigen (Firefox spricht hier von „Bereinigen“, nicht von „Zurücksetzen“). Prüfen Sie dann Einstellungen → Datenschutz & Sicherheit → Berechtigungen → Benachrichtigungen.
Überprüfen Sie in jedem Browser die installierten Erweiterungen und entfernen Sie alles, was Sie nicht kennen - insbesondere Erweiterungen, die Sie nicht selbst installiert haben.
Defender und Manipulationsschutz wieder aktivieren und alles aktualisieren
Viele Trojaner deaktivieren Sicherheitssoftware. Öffnen Sie und vergewissern Sie sich, dass Echtzeitschutz, Cloudbasierter Schutz und Manipulationsschutz aktiviert sind. Der Manipulationsschutz verhindert, dass Malware Defender unbemerkt deaktiviert.
Führen Sie anschließend Windows Update aus () und aktualisieren Sie Ihre Browser und Anwendungen. Der Infektionsweg, über den der Trojaner ursprünglich eingedrungen ist, hängt meist mit veralteter Software zusammen.
Passwörter von einem sauberen Gerät aus ändern
Wenn es sich bei dem Trojaner um einen Info-Stealer handelte (Lumma, RedLine, Vidar und ähnliche sind extrem verbreitet), gehen Sie davon aus, dass jedes in Ihrem Browser gespeicherte Passwort kompromittiert ist. Ändern Sie diese Passwörter von einem anderen, nachweislich sauberen Gerät aus - Ihr Smartphone eignet sich, sofern es nicht infiziert ist.
Empfohlene Reihenfolge:
- Primäre E-Mail-Adresse zuerst - sie ist die zentrale Wiederherstellungsstelle für alle anderen Konten
- Bank- und Finanzkonten
- Master-Passwort des Passwort-Managers (falls Sie einen verwenden)
- Soziale Medien, Online-Shopping und übrige Konten
Aktivieren Sie, wo verfügbar, eine phishing-resistente Multi-Faktor-Authentifizierung (Passkeys / FIDO2-Hardwareschlüssel / Authentifizierungs-Apps) - SMS-basierte MFA lässt sich von versierten Angreifern umgehen.
Bereinigung überprüfen und 7 Tage lang überwachen
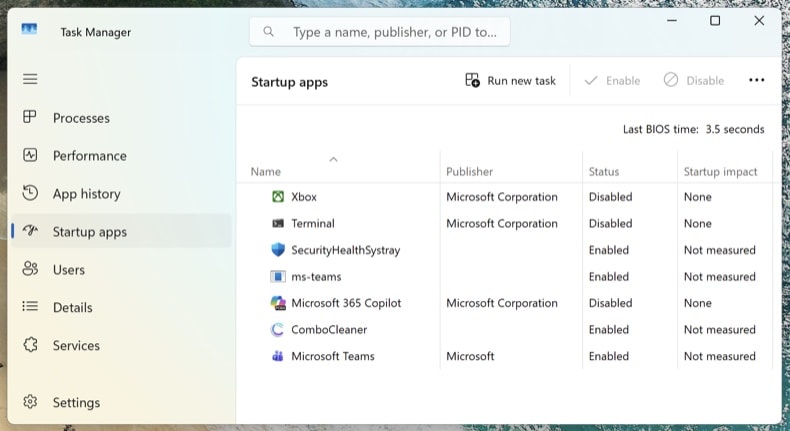
Stellen Sie die Netzwerkverbindung wieder her und führen Sie einen letzten vollständigen Scan mit Combo Cleaner durch. Öffnen Sie den Task-Manager (Strg + Umschalt + Esc) und wechseln Sie zur Registerkarte Autostart-Apps - vergewissern Sie sich, dass nichts Verdächtiges wieder aufgetaucht ist.
Achten Sie in den nächsten 7 Tagen darauf, ob Symptome zurückkehren: unerwartet hohe CPU-Auslastung, wieder auftauchende unbekannte Prozesse, Browser-Weiterleitungen oder Pop-ups. Wenn etwas zurückkehrt, haben Sie einen Persistenzpunkt übersehen und müssen die Vorgehensweise wiederholen - oder es liegt eine tiefergehende Kompromittierung vor, die eine Neuinstallation erfordert.
Wann Sie Windows stattdessen neu installieren sollten
Die manuelle Entfernung ist nicht immer die richtige Lösung. Eine komplette Neuinstallation von Windows ist der einzige Weg, um zu 100 % sicher zu sein, wenn:
- Die Malware nach jedem Entfernungsversuch wieder auftaucht
- Ein Bootkit oder UEFI-Rootkit erkannt wurde (diese Art von Bedrohung sitzt unterhalb des Betriebssystems und übersteht eine normale Windows-Neuinstallation)
- Nachweislich ein Trojaner zum Diebstahl von Zugangsdaten mit Administratorrechten lief (Lumma, RedLine, Vidar) - das System enthält dann wahrscheinlich mehrere unbekannte Payloads
- Der PC für Online-Banking, geschäftliche E-Mails oder andere Zwecke genutzt wird, bei denen auch nur geringe Zweifel nicht akzeptabel sind
Eine Neuinstallation dauert 30-60 Minuten: Windows 11 lässt sich über neu installieren. Sichern Sie Ihre Dokumente vorher auf einem externen Speicher, scannen Sie die Sicherung mit Combo Cleaner, bevor Sie sie wiederherstellen, und installieren Sie Ihre Anwendungen neu - stellen Sie sie niemals aus einer Sicherung des infizierten Systems wieder her.
Wichtig: Die manuelle Entfernung erfordert fortgeschrittene Computerkenntnisse. Wenn Sie sich nicht sicher sind, Systemdateien von bösartigen Dateien zu unterscheiden, führen Sie einen automatischen Scan mit Combo Cleaner und Windows Defender durch und belassen Sie es dabei - damit erfassen Sie die überwiegende Mehrheit der Trojaner, die Privatanwender treffen, ohne zu riskieren, Windows durch das Löschen der falschen Datei zu beschädigen.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden