
Was für ein Betrug ist „Google Cloud Storage Is Full“?
Phishing/BetrugAuch bekannt als: Google Cloud Storage Is Full Phishing-Betrug

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Um welche Art von E-Mail handelt es sich bei „Google Cloud Storage Is Full"?
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um Betrug handelt. Die Nachricht behauptet fälschlicherweise, dass der Google Cloud-Speicher des Empfängers kritisch voll sei und sein Konto innerhalb von 24 Stunden dauerhaft gelöscht werden solle. Es handelt sich um einen Affiliate-Betrug, der Empfänger über irreführende Seiten von Drittanbietern zum Abschluss kostenpflichtiger Cloud-Speicher-Abonnements bewegen soll. Diese E-Mail sollte ignoriert werden.
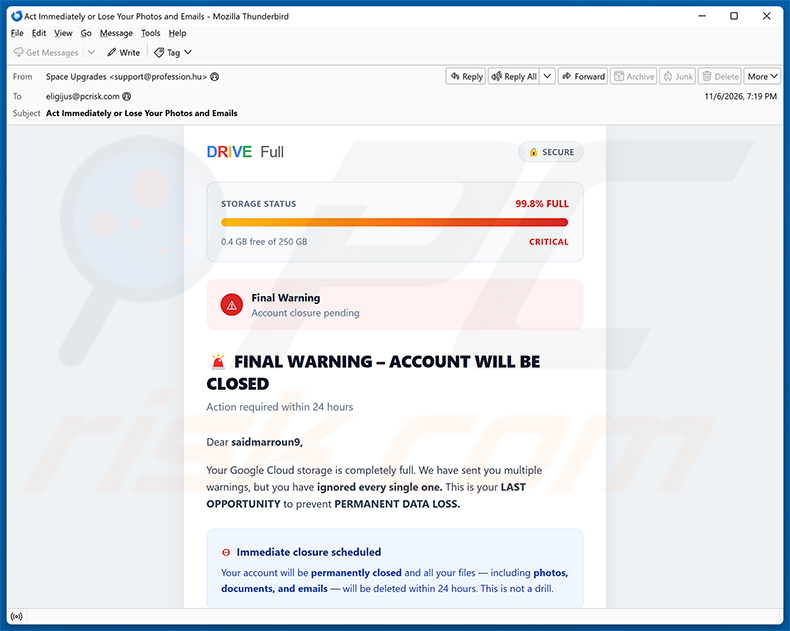
„Google Cloud Storage Is Full“ E-Mail-Betrug Übersicht
Die E-Mail trägt den Betreff „Act Immediately or Lose Your Photos and Emails“ und gibt sich als automatische Benachrichtigung von Google Cloud aus. Sie warnt, dass der Speicher zu 99,8 % voll sei und nur noch 0,4 GB frei seien, und behauptet, dass alle Dateien - einschließlich Fotos, Dokumente und E-Mails - innerhalb von 24 Stunden dauerhaft gelöscht würden.
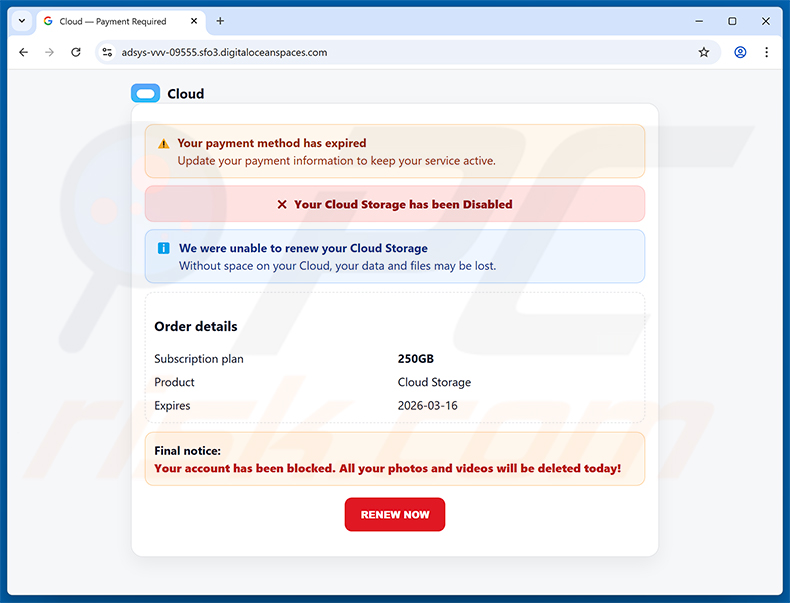
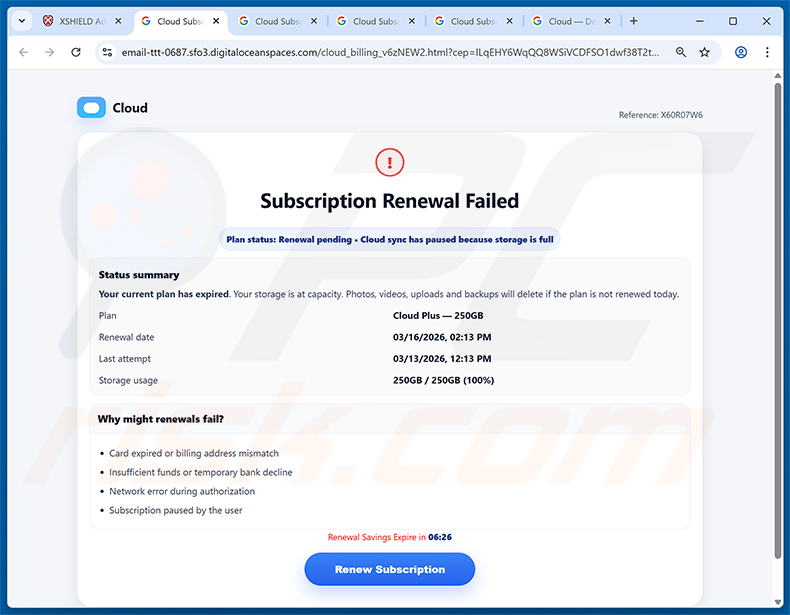
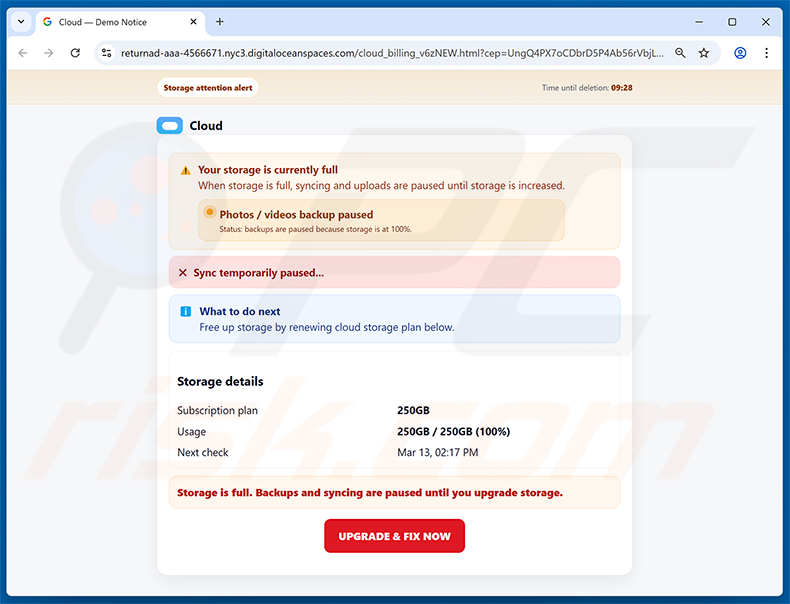
Ein Klick auf die Schaltfläche „Secure My Account Now“ in der E-Mail führt zu einer von mehreren gefälschten Warnseiten. Diese Seiten zeigen eine generische „Cloud“-Marke statt des Designs von Google und werden auf externen Servern gehostet. Sie zeigen erfundene Warnmeldungen an - abgelaufene Zahlungsmethoden, fehlgeschlagene Abonnementverlängerungen oder Hinweise auf vollen Speicher - oft kombiniert mit Countdown-Timern, die Besucher unter Druck setzen sollen, sofort zu handeln.
Jede gefälschte Seite enthält eine auffällige Schaltfläche wie „RENEW NOW“, „Renew Subscription“ oder „UPGRADE & FIX NOW“. Ein Klick darauf leitet den Benutzer zu einem legitimen Cloud-Speicher-Abonnementdienst weiter. Die Weiterleitungs-URL enthält jedoch die Affiliate-Tracking-Parameter des Betrügers. Für jedes auf diese Weise abgeschlossene Abonnement erhält der Betrüger eine Provision.
Es sind keine Dateien in Gefahr. Google steht in keinerlei Verbindung zu diesem Betrug. Der Absender hat nichts mit Google zu tun, und alle Behauptungen über eine bevorstehende Kontoschließung und einen dauerhaften Datenverlust sind frei erfunden, um Panik und Dringlichkeit zu erzeugen.
| Name | Google Cloud Storage Is Full Phishing-Betrug |
| Bedrohungstyp | Phishing, Scam, Social Engineering, Betrug |
| Falsche Behauptung | Der Google Cloud-Speicher sei voll und das Konto des Empfängers werde innerhalb von 24 Stunden dauerhaft geschlossen und alle Daten gelöscht |
| Tarnung | Automatische Benachrichtigung von Google Cloud |
| Symptome | Nicht autorisierte Online-Käufe, geänderte Passwörter von Online-Konten, Identitätsdiebstahl, illegaler Zugriff auf den Computer. |
| Verbreitungsmethoden | Betrügerische E-Mails, betrügerische Online-Pop-up-Werbung, Techniken zur Suchmaschinenvergiftung, falsch geschriebene Domains. |
| Schaden | Verlust sensibler privater Informationen, finanzieller Verlust, Identitätsdiebstahl. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Ähnliche Betrugs-E-Mails im Allgemeinen
Zusammenfassend handelt es sich hierbei um einen Affiliate-Betrug, der als dringende Warnung zum Google Cloud-Speicher getarnt ist. Er führt die Empfänger über gefälschte Warnseiten, die sie anschließend über die Affiliate-Links des Betrügers zu echten Abonnementdiensten weiterleiten. Die E-Mail und alle Seiten, auf die sie verweist, sollten ignoriert werden. Manchmal werden solche Betrugsmaschen auch zur Verbreitung von Malware genutzt.
Weitere Beispiele für ähnliche Betrugs-E-Mails sind „Cloud Storage Plan Has Been Paused“, „iCloud Storage Full“ und „Cloud Subscription Paused“.
Wie infizieren Spam-Kampagnen Computer?
Cyberkriminelle verbreiten Malware häufig über E-Mail-Anhänge oder eingebettete Links. Anhänge können als Rechnungen, Quittungen oder andere vertraute Dokumenttypen getarnt sein - darunter ausführbare Dateien, Archive, PDFs und Microsoft Office-Dateien. Das Öffnen dieser Dateien oder das Aktivieren von Funktionen wie bösartigen Makrobefehlen kann eine Malware-Infektion auf dem Gerät auslösen.
E-Mails können auch Links zu bösartigen Websites enthalten, die entweder automatisch schädliche Software herunterladen oder den Benutzer auffordern, dies manuell zu tun. In den meisten Fällen ist ein gewisses Maß an Benutzerinteraktion erforderlich - das Öffnen einer Datei, das Klicken auf einen Link oder das Ausführen eines heruntergeladenen Programms. Vorsicht bei jeder unerwarteten E-Mail ist eine der zuverlässigsten Möglichkeiten, geschützt zu bleiben.
Wie vermeidet man die Installation von Malware?
Seien Sie vorsichtig bei E-Mails von unbekannten Absendern, insbesondere wenn sie Anhänge oder dringende Aufforderungen enthalten. Laden Sie keine Dateien herunter und klicken Sie nicht auf Links in Nachrichten, die alarmierend oder unerwartet wirken. Seriöse Dienste drohen nicht in unaufgeforderten E-Mails damit, Ihre Daten zu löschen.
Laden Sie Software nur von offiziellen Websites und autorisierten App-Stores herunter. Vermeiden Sie raubkopierte Software, Key-Generatoren und Cracking-Tools, da diese häufige Quellen für Malware sind. Halten Sie Ihr Betriebssystem und alle installierten Anwendungen auf dem neuesten Stand, um das Risiko durch bekannte Sicherheitslücken zu verringern.
Verwenden Sie ein seriöses Antiviren- oder Anti-Malware-Programm und halten Sie es aktuell. Erlauben Sie unbekannten Websites nicht, Browser-Benachrichtigungen zu senden, da diese häufig zur Verbreitung betrügerischer Inhalte genutzt werden. Falls Sie bereits mit bösartigen Inhalten interagiert haben, führen Sie einen Scan mit Combo Cleaner Antivirus für Windows durch, um Bedrohungen automatisch zu erkennen und zu entfernen.
Text in der „Google Cloud Storage Is Full“ E-Mail:
Subject: Act Immediately or Lose Your Photos and Emails
DRIVE Full SECURE
Storage Status 99.8% FULL
0.4 GB free of 250 GB CRITICALFinal Warning
Account closure pendingFINAL WARNING – ACCOUNT WILL BE CLOSED
Action required within 24 hoursDear -,
Your Google Cloud storage is completely full. We have sent you multiple warnings, but you have ignored every single one. This is your LAST OPPORTUNITY to prevent PERMANENT DATA LOSS.
⊖ Immediate closure scheduled
Your account will be permanently closed and all your files — including photos, documents, and emails — will be deleted within 24 hours. This is not a drill.
What you will lose forever
[Secure My Account Now]
This is an automated service message from Google Cloud. If you take no action, your account will be scheduled for deletion.
Gefälschte Cloud-Speicher-Warnseiten, die bei diesem Betrug verwendet werden:
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist Google Cloud Storage Is Full Phishing-Betrug?
- Bösartige E-Mail-Arten.
- Wie entdeckt man eine bösartige E-Mail?
- Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
Bösartige E-Mail-Arten:
 Phishing E-Mails
Meistens verwenden Cyberkriminelle betrügerische E-Mails, um Internetnutzer dazu zu bringen, ihre sensiblen privaten Daten preiszugeben, z. B. Anmeldedaten für verschiedene Online-Dienste, E-Mail-Konten oder Online-Banking-Daten.
Solche Angriffe werden als Phishing bezeichnet. Bei einem Phishing-Angriff versenden Cyberkriminelle in der Regel eine E-Mail-Nachricht mit dem Logo eines beliebten Dienstes (z. B. Microsoft, DHL, Amazon, Netflix), erzeugen eine Dringlichkeit (falsche Lieferadresse, abgelaufenes Kennwort usw.) und platzieren einen Link, von dem sie hoffen, dass ihre potenziellen Opfer darauf klicken.
Nach dem Anklicken des Links in einer solchen E-Mail-Nachricht werden die Opfer auf eine gefälschte Website umgeleitet, die der Original-Webseite identisch oder sehr ähnlich aussieht. Die Opfer werden dann aufgefordert, ihr Passwort, ihre Kreditkartendaten oder andere Informationen einzugeben, die von den Cyberkriminellen gestohlen werden.
 E-Mails mit bösartigen Anhängen
Ein weiterer beliebter Angriffsvektor ist E-Mail-Spam mit bösartigen Anhängen, die die Computer der Benutzer mit Malware infizieren. Bösartige Anhänge enthalten in der Regel Trojaner, die Passwörter, Bankdaten und andere sensible Informationen stehlen können.
Bei solchen Angriffen besteht das Hauptziel der Cyberkriminellen darin, ihre potenziellen Opfer dazu zu bringen, einen infizierten E-Mail-Anhang zu öffnen. Um dieses Ziel zu erreichen, wird in den E-Mail-Nachrichten in der Regel über kürzlich erhaltene Rechnungen, Faxe oder Sprachnachrichten gesprochen.
Wenn ein potenzielles Opfer auf die Verlockung hereinfällt und den Anhang öffnet, wird sein Computer infiziert, und die Cyberkriminellen können eine Menge vertraulicher Informationen sammeln.
Es ist zwar eine kompliziertere Methode, um persönliche Daten zu stehlen (Spam-Filter und Antivirenprogramme erkennen solche Versuche in der Regel), aber wenn sie erfolgreich ist, können Cyberkriminelle eine viel breitere Palette von Daten erhalten und Informationen über einen langen Zeitraum sammeln.
 Sex-Erpressungs-E-Mails
Dies ist eine Art von Phishing. In diesem Fall erhalten die Nutzer eine E-Mail, in der behauptet wird, dass ein Cyberkrimineller auf die Webcam des potenziellen Opfers zugreifen konnte und ein Video von dessen Masturbation aufgenommen hat.
Um das Video loszuwerden, werden die Opfer aufgefordert, ein Lösegeld zu zahlen (normalerweise in Bitcoin oder einer anderen Kryptowährung). All diese Behauptungen sind jedoch falsch - Nutzer, die solche E-Mails erhalten, sollten sie ignorieren und löschen.
Wie entdeckt man eine bösartige E-Mail?
Während Cyberkriminelle versuchen, ihre Köder-E-Mails vertrauenswürdig aussehen zu lassen, gibt es einige Dinge, auf die Sie achten sollten, wenn Sie versuchen, eine Phishing-E-Mail zu erkennen:
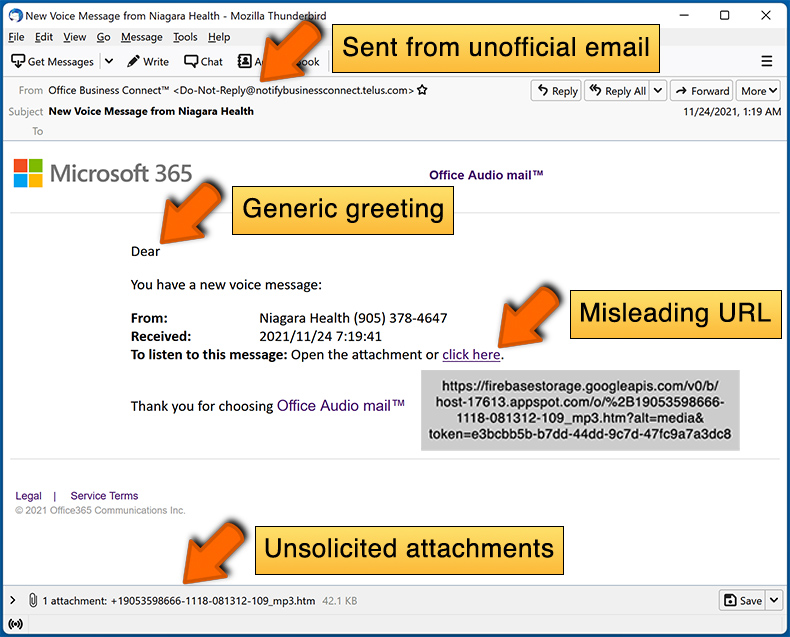
- Überprüfen Sie die ("von") E-Mail-Adresse des Absenders: Fahren Sie mit der Maus über die Absenderadresse und prüfen Sie, ob sie seriös ist. Wenn Sie beispielsweise eine E-Mail von Microsoft erhalten haben, sollten Sie überprüfen, ob die E-Mail-Adresse @microsoft.com lautet und nicht etwas Verdächtiges wie @m1crosoft.com, @microsfot.com, @account-security-noreply.com usw.
- Prüfen Sie auf allgemeine Begrüßungen: Wenn die Begrüßung in der E-Mail "Sehr geehrter Benutzer", "Sehr geehrter @youremail.com", "Sehr geehrter Kunde" lautet, sollte dies misstrauisch machen. In der Regel werden Sie von Unternehmen mit Ihrem Namen angesprochen. Das Fehlen dieser Information könnte ein Hinweis auf einen Phishing-Versuch sein.
- Überprüfen Sie die Links in der E-Mail: Fahren Sie mit der Maus über den Link in der E-Mail. Wenn Ihnen der Link verdächtig vorkommt, klicken Sie ihn nicht an. Wenn Sie zum Beispiel eine E-Mail von Microsoft erhalten haben und der Link in der E-Mail anzeigt, dass er zu firebasestorage.googleapis.com/v0... führt, sollten Sie ihm nicht trauen. Klicken Sie am besten nicht auf die Links in den E-Mails, sondern besuchen Sie die Webseite des Unternehmens, von dem Sie die E-Mail erhalten haben.
- Vertrauen Sie nicht blindlings auf E-Mail-Anhänge: In der Regel fordern seriöse Unternehmen Sie auf, sich auf ihrer Website anzumelden und dort Dokumente einzusehen. Wenn Sie eine E-Mail mit einem Anhang erhalten haben, sollten Sie diese mit einem Virenschutzprogramm überprüfen. Infizierte E-Mail-Anhänge sind ein gängiges Angriffsmittel von Cyberkriminellen.
Um das Risiko des Öffnens von Phishing- und bösartigen E-Mails zu minimieren, empfehlen wir die Verwendung von Combo Cleaner Antivirus für Windows.
Beispiel für eine Spam-E-Mail:
Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
- Wenn Sie auf einen Link in einer Phishing-E-Mail geklickt und Ihr Passwort eingegeben haben, sollten Sie Ihr Passwort so bald wie möglich ändern. Normalerweise sammeln Cyberkriminelle gestohlene Zugangsdaten und verkaufen sie dann an andere Gruppen, die sie für böswillige Zwecke verwenden. Wenn Sie Ihr Kennwort rechtzeitig ändern, haben die Kriminellen wahrscheinlich nicht genug Zeit, um Schaden anzurichten.
- Wenn Sie Ihre Kreditkartendaten eingegeben haben, wenden Sie sich so schnell wie möglich an Ihre Bank und erklären Sie die Situation. Es ist gut möglich, dass Sie Ihre kompromittierte Kreditkarte sperren und eine neue Karte beantragen müssen.
- Wenn Sie Anzeichen für einen Identitätsdiebstahl feststellen, sollten Sie sich umgehend an die Federal Trade Commission wenden. Diese Institution wird Informationen über Ihre Situation sammeln und einen persönlichen Wiederherstellungsplan erstellen.
- Wenn Sie einen bösartigen Anhang geöffnet haben, ist Ihr Computer wahrscheinlich infiziert. Sie sollten ihn mit einem seriösen Antivirenprogramm scannen. Zu diesem Zweck empfehlen wir die Anwendung Combo Cleaner Antivirus für Windows.
- Helfen Sie anderen Internetnutzern - melden Sie Phishing-E-Mails an die Anti-Phishing Arbeitsgruppe, das Beschwerdezentrum für Internetverbrechen des FBI, das nationale Betrugsinformationszentrum und das U.S. Justizministerium.
Häufig gestellte Fragen (FAQ)
Warum habe ich diese E-Mail erhalten?
Diese Betrugs-E-Mails sind nicht persönlich an Sie gerichtet. Cyberkriminelle versenden sie massenhaft an Adresslisten, die sie über Datenlecks, gefälschte Websites und ähnliche Quellen gesammelt haben. Der Erhalt einer solchen E-Mail bedeutet nicht, dass der Absender über bestimmte Informationen über Sie oder Ihre Speicherkonten verfügt.
Ich habe meine persönlichen Daten preisgegeben, als ich auf diese E-Mail hereingefallen bin. Was soll ich tun?
Wenn Sie über einen Link in dieser E-Mail einen Kauf getätigt haben, wenden Sie sich so schnell wie möglich an Ihre Bank oder Ihren Kartenanbieter, um die Transaktion zu melden. Wenn Sie auf einer der verlinkten Seiten persönliche Daten eingegeben haben, überwachen Sie Ihre Konten auf ungewöhnliche Aktivitäten und ändern Sie alle Passwörter, die möglicherweise kompromittiert wurden.
Ich habe eine bösartige Datei aus einem E-Mail-Anhang heruntergeladen und geöffnet. Ist mein Computer infiziert?
Ausführbare Dateien können ein Gerät in dem Moment kompromittieren, in dem sie ausgeführt werden. Dokumentformate wie PDFs oder Office-Dateien erfordern in der Regel eine zusätzliche Interaktion - etwa das Aktivieren von Makros oder das Ausführen einer mitgelieferten Komponente -, bevor die Malware aktiv wird. Das Risiko hängt vom Dateityp und davon ab, wie Sie damit interagiert haben.
Ich habe die E-Mail gelesen, aber den Anhang nicht geöffnet. Ist mein Computer infiziert?
Das Öffnen und Lesen einer E-Mail allein ist harmlos. Für eine Infektion muss auf einen Link geklickt, ein Anhang geöffnet oder auf andere Weise mit dem Inhalt der E-Mail interagiert werden, sodass bösartiger Code ausgeführt wird. Wenn keine solche Aktion erfolgt ist, ist das Gerät nicht gefährdet.
Wird Combo Cleaner Malware-Infektionen entfernen, die sich in einem E-Mail-Anhang befanden?
Combo Cleaner ist in der Lage, eine Vielzahl von Malware-Bedrohungen zu erkennen und zu entfernen. Dennoch ist es wichtig, einen vollständigen Systemscan durchzuführen, da sich raffinierte Infektionen in Bereichen verbergen können, die bei Teilscans übersehen werden. Die meisten bekannten Bedrohungen können durch einen vollständigen Scan erkannt und entfernt werden.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden