Um welche Art von Betrug handelt es sich bei „XRP Ledger Airdrop"?
Phishing/BetrugAuch bekannt als: XRP Ledger Airdrop Krypto-Drainer

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was ist der gefälschte „XRP Ledger Airdrop Betrug“?
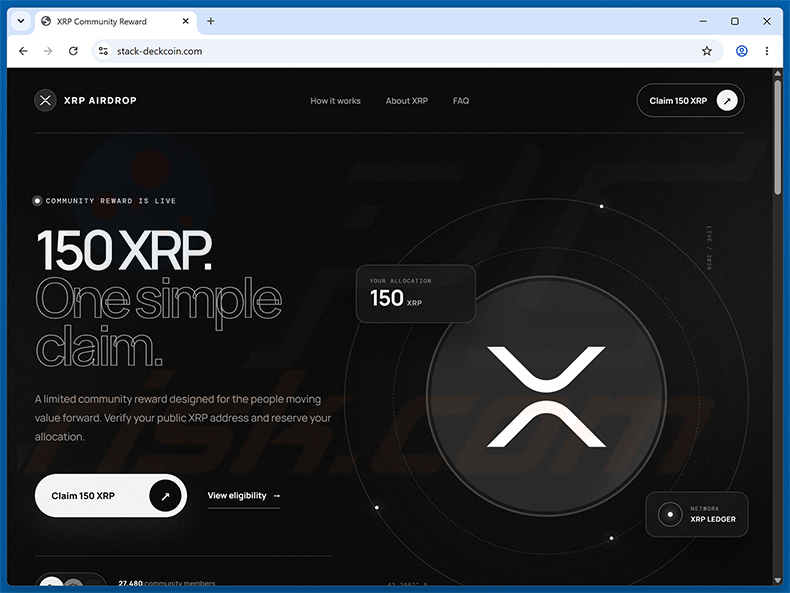
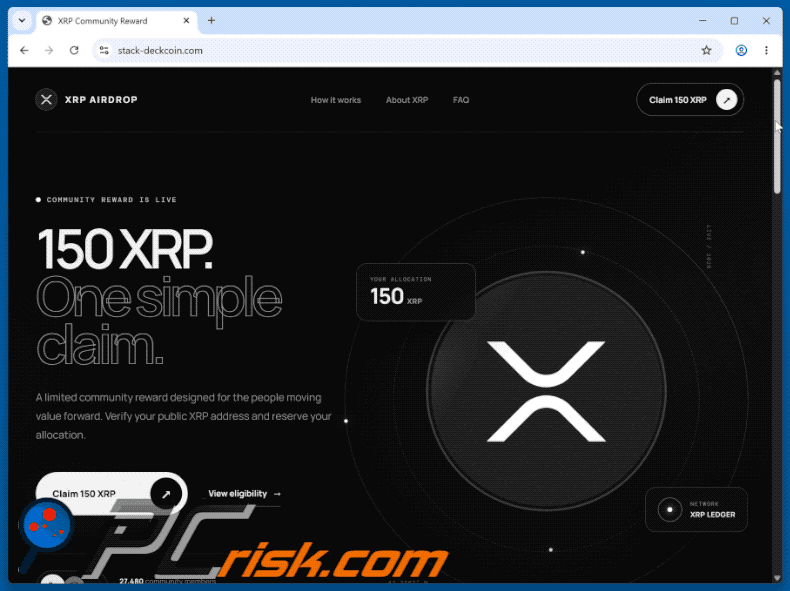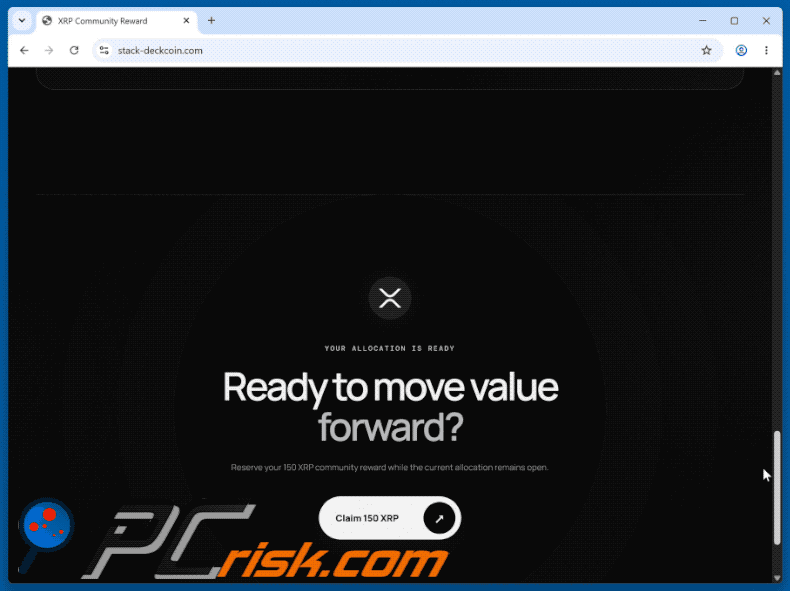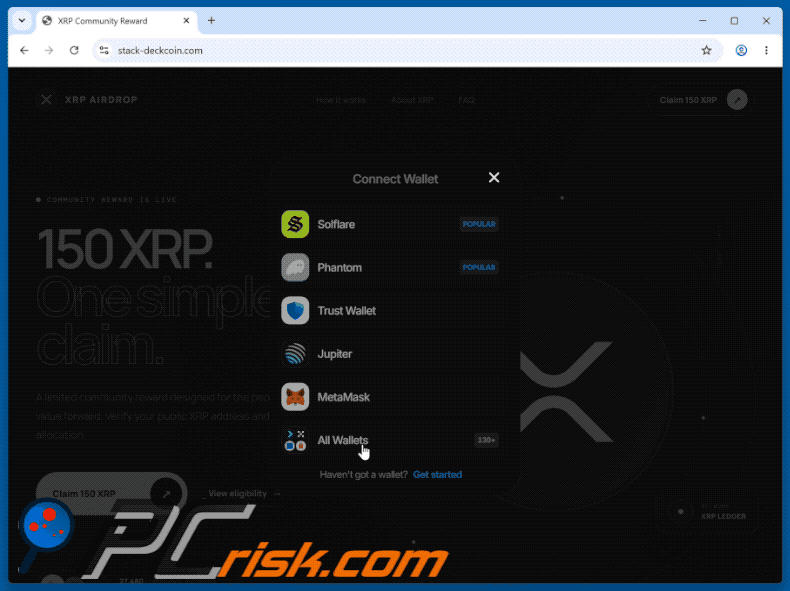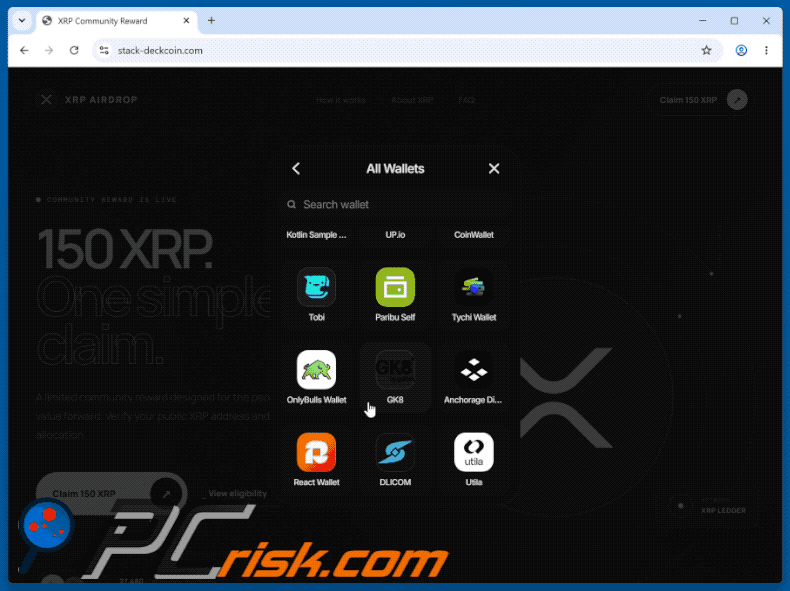
Bei der Untersuchung verdächtiger Websites stießen unsere Forscher auf stack-deckcoin[.]com, eine betrügerische Seite, die für eine gefälschte XRP-Community-Belohnung wirbt. Die Website behauptet fälschlicherweise, dass Besucher berechtigt seien, kostenlos 150 XRP-Token zu erhalten. Ihr eigentlicher Zweck besteht jedoch darin, Kryptowährungen zu stehlen, indem Benutzer dazu verleitet werden, ihre digitalen Wallets zu verbinden.
WICHTIGER HINWEIS: Wir bewerten keine Krypto-Projekte. Bitte recherchieren Sie selbst, bevor Sie Geld investieren.
Die US-Handelskommission (Federal Trade Commission, FTC) gibt an, dass seit Anfang 2021 mehr als 46.000 Menschen gemeldet haben, über 1 Milliarde US-Dollar in Kryptowährung durch Betrug verloren zu haben - das ist etwa jeder vierte als verloren gemeldete Dollar, mehr als bei jeder anderen Zahlungsmethode.
„XRP Ledger Airdrop Betrug“ im Detail
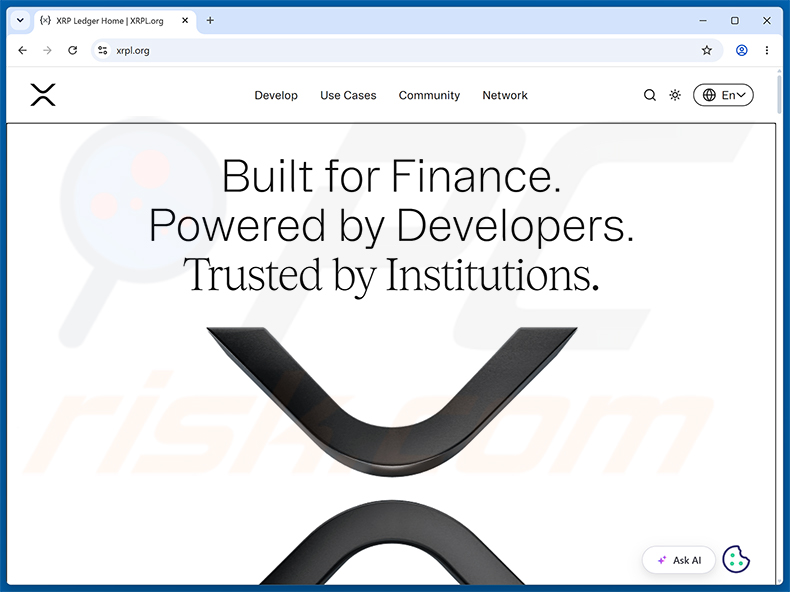
Das legitime XRP Ledger (xrpl.org) ist eine Open-Source-Blockchain, die für schnelle und kostengünstige Finanztransaktionen entwickelt wurde. Es bildet die Infrastruktur für XRP, einen digitalen Vermögenswert, der häufig für grenzüberschreitende Zahlungen und den Währungsumtausch verwendet wird.
Stack-deckcoin[.]com gibt sich mithilfe von XRP-Branding und der kühnen Behauptung, eine „Community-Belohnung sei jetzt verfügbar“, als diese Plattform aus. Besuchern wird mitgeteilt, dass ihre persönliche Zuteilung 150 XRP beträgt, die mit einer einzigen Aktion beansprucht werden können.
Ein Klick auf „Claim 150 XRP“ öffnet einen Dialog zur Wallet-Verbindung, in dem über 130 unterstützte Wallets aufgeführt sind. Zu den Optionen gehören Solflare, Phantom, Trust Wallet, Jupiter, MetaMask, Bitget Wallet, OKX Wallet, Base und Backpack.
Sobald eine Wallet verbunden ist, wird automatisch ein Kryptowährungs-Drainer aktiviert. Dieses Tool überträgt die Gelder des Opfers auf eine Wallet, die von Cyberkriminellen kontrolliert wird, ohne dass im Gegenzug jemals eine XRP-Belohnung ausgezahlt wird.
Blockchain-Transaktionen können nicht rückgängig gemacht werden. Jede auf diese Weise gestohlene Kryptowährung ist dauerhaft verloren, sobald die Übertragung im Netzwerk bestätigt wurde.
Benutzer sollten stets überprüfen, ob eine Website legitim ist, bevor sie eine Wallet verbinden oder Kontodaten weitergeben. Für echte XRP Ledger-Dienste ist der direkte Besuch von xrpl.org der sicherste Weg.
| Name | XRP Ledger Airdrop Krypto-Drainer |
| Bedrohungstyp | Betrug, Social Engineering, Schwindel |
| Falsche Behauptung | Teilnehmer können 150 XRP als Community-Belohnung beanspruchen |
| Tarnung | Legitime Community-Belohnung/Airdrop von XRP Ledger |
| Zugehörige Domain(s) | stack-deckcoin[.]com |
| Bedrohungsstatus (stack-deckcoin[.]com) | PCrisk Website-Scanner-Ergebnisse |
| Symptome | Inoffizielle Domain, fehlende offizielle Verifizierung, unrealistische Behauptungen, Versprechen, die zu gut sind, um wahr zu sein |
| Verbreitungsmethoden | Gefälschte Social-Media-Konten, betrügerische Websites, betrügerische Online-Werbung |
| Schaden | Diebstahl von Kryptowährung |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Fazit
Stack-deckcoin[.]com ist eine betrügerische Website, die sich als die XRP Ledger-Plattform ausgibt. Sie lockt Besucher mit einem gefälschten Airdrop-Angebot, verleitet sie dazu, ihre Wallets zu verbinden, und nutzt anschließend einen Drainer, um ihre Gelder zu stehlen.
Einige Beispiele für ähnliche Betrügereien sind „Extended ($EXT) Allocation“, „Trust Wallet - Blue Moon Crypto Giveaway“ und „DeepSeek Crypto Giveaway“.
Wie habe ich eine betrügerische Website geöffnet?
Gefälschte Kryptowährungs-Airdrop-Seiten werden häufig über gekaperte oder gefälschte Social-Media-Konten von Influencern, bekannten Unternehmen oder offiziellen Krypto-Projekten beworben. Betrüger veröffentlichen über diese Konten Links, um ahnungslose Follower auf betrügerische Websites zu führen.
Benutzer können auch über betrügerische Werbenetzwerke auf diese Seiten stoßen, die auf Torrent-Websites, illegalen Streaming-Diensten und ähnlichen minderwertigen Plattformen zu finden sind. Adware, Phishing-E-Mails, irreführende Pop-up-Benachrichtigungen und betrügerische Links auf unsicheren Websites sind weitere gängige Verbreitungswege.
Wie vermeidet man den Besuch betrügerischer Seiten?
Halten Sie Ihr Betriebssystem und alle installierte Software auf dem neuesten Stand. Laden Sie Anwendungen nur von offiziellen Websites und verifizierten Quellen herunter. Seien Sie vorsichtig bei unerwarteten E-Mails, die Links oder Anhänge enthalten, selbst wenn sie scheinbar von einem bekannten Absender stammen.
Klicken Sie nicht auf verdächtige Anzeigen, Pop-up-Fenster oder Links auf unzuverlässigen Websites. Erteilen Sie Websites, die Sie nicht kennen, keine Benachrichtigungsberechtigungen. Wenn Ihr Computer bereits mit unerwünschten Apps infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um diese automatisch zu entfernen.
Das Erscheinungsbild des Betrugs „XRP Ledger Airdrop Betrug“ (GIF):
Die offizielle XRP Ledger-Website (xrpl.org):
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist XRP Ledger Airdrop Krypto-Drainer?
- Wie erkennt man einen Pop-up-Betrug?
- Wie funktionieren Pop-up-Betrügereien?
- Wie entfernt man gefälschte Pop-ups?
- Wie verhindert man gefälschte Pop-ups?
- Was ist zu tun, wenn Sie auf einen Pop-up-Betrug hereingefallen sind?
Wie erkennt man einen Pop-up-Betrug?
Pop-up-Fenster mit verschiedenen gefälschten Nachrichten sind eine gängige Ködermethode von Cyberkriminellen. Sie sammeln sensible persönliche Daten, verleiten Internetnutzer dazu, gefälschte technische Support-Nummern anzurufen, sich bei nutzlosen Online-Diensten anzumelden, in dubiose Kryptowährungsprogramme zu investieren usw.
In den meisten Fällen infizieren diese Pop-ups die Geräte der Nutzer zwar nicht mit Malware, sie können aber direkte finanzielle Verluste verursachen oder zu Identitätsdiebstahl führen.
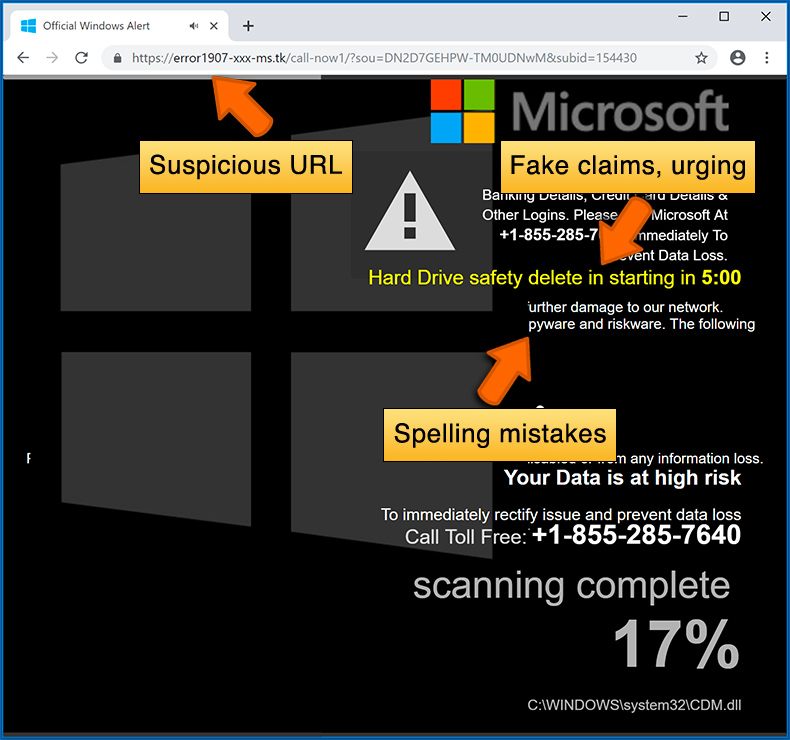
Cyberkriminelle bemühen sich, ihre gefälschten Pop-up-Fenster so zu gestalten, dass sie vertrauenswürdig aussehen, aber Betrügereien haben in der Regel die folgenden Merkmale:
- Buchstabierfehler und unprofessionelle Bilder - Prüfen Sie die in einem Pop-up abgebildeten Informationen genau. Buchstabierfehler und unprofessionelle Bilder könnten Anzeichen für einen Betrug sein.
- Dringlichkeit - Ein Countdown-Timer mit ein paar Minuten Zeitangabe, der Sie auffordert, Ihre persönlichen Daten einzugeben oder einen Online-Dienst zu abonnieren.
- Aussagen, dass Sie etwas gewonnen haben - Wenn Sie nicht an einer Lotterie, einem Online-Gewinnspiel usw. teilgenommen haben und ein Pop-up-Fenster erscheint, in dem Ihnen mitgeteilt wird, dass Sie gewonnen haben.
- Scannen eines Computers oder eines mobilen Geräts - Ein Pop-up-Fenster, das Ihr Gerät scannt und Sie über erkannte Probleme informiert, ist zweifellos ein Betrug. Webseiten können solche Aktionen nicht durchführen.
- Exklusivität - Pop-up-Fenster, die darauf hinweisen, dass nur Sie einen geheimen Zugang zu einem Finanzplan haben, der Sie schnell reich machen kann.
Beispiel für einen Pop-up-Betrug:
Wie funktionieren Pop-up-Betrügereien?
Cyberkriminelle und betrügerische Händler nutzen in der Regel verschiedene Werbenetzwerke, Techniken zur Vergiftung von Suchmaschinen und zwielichtige Webseiten, um Besucher für ihre Pop-ups zu gewinnen. Die Benutzer landen auf ihren Online-Fallen, wenn sie auf gefälschte Download-Schaltflächen klicken, eine Torrent-Webseite nutzen oder einfach auf ein Ergebnis einer Internetsuchmaschine klicken.
Auf der Grundlage des Standorts und der Geräteinformationen der Benutzer wird ihnen ein Pop-up-Fenster mit einer betrügerischen Nachricht angezeigt. Die Fallen, die in solchen Pop-ups präsentiert werden, reichen von Strategien, mit denen man schnell reich werden kann, bis hin zu gefälschten Virenscans.
Wie entfernt man gefälschte Pop-ups?
In den meisten Fällen infizieren Pop-up-Betrügereien die Geräte der Benutzer nicht mit Malware. Wenn Sie auf ein betrügerisches Pop-up gestoßen sind, sollten Sie es einfach schließen. In manchen Fällen lassen sich Pop-ups nur schwer schließen. In diesen Fällen sollten Sie Ihren Internetbrowser schließen und neu starten.
In sehr seltenen Fällen müssen Sie eventuell Ihren Internetbrowser zurücksetzen. Verwenden Sie zu diesem Zweck unsere Anleitung darüber, wie Sie Ihre Internetbrowser-Einstellungen zurücksetzen.
Wie verhindert man gefälschte Pop-ups?
Um zu vermeiden, dass Ihnen Pop-up-Betrügereien angezeigt werden, sollten Sie nur seriöse Webseiten besuchen. Torrent, Crack, kostenloses Online-Film-Streaming, das Herunterladen von YouTube Videos und andere Webseiten mit ähnlichem Ruf leiten Internetnutzer häufig auf Pop-up-Betrügereien um.
Um das Risiko von Pop-up-Betrügereien zu minimieren, sollten Sie Ihren Internetbrowser auf dem neuesten Stand halten und eine seriöse Anti-Malware-Anwendung verwenden. Für diesen Zweck empfehlen wir Combo Cleaner Antivirus für Windows.
Was ist zu tun, wenn Sie auf einen Pop-up-Betrug hereingefallen sind?
Das kommt auf die Art des Betrugs an, auf den Sie hereingefallen sind. Am häufigsten versuchen Pop-up-Betrügereien Benutzer dazu zu verleiten Geld zu senden, persönliche Daten preiszugeben oder ihnen Zugriff auf ihr Gerät zu gewähren.
- Wenn Sie Betrügern Geld gesendet haben: Sie sollten Ihr Finanzinstitut kontaktieren und erklären, dass Sie betrogen wurden. Wenn diese Institute sofort darüber informiert werden, besteht die Chance, dass Sie Ihr Geld zurückbekommen.
- Wenn Sie Ihre persönlichen Daten preisgegeben haben: Sie sollten Ihre Passwörter ändern und die Zwei-Faktoren-Authentifizierung bei allen von Ihnen genutzten Online-Diensten aktivieren. Besuchen Sie die Federal Trade Commission (Bundeshandelskommission) um Identitätsdiebstahl zu melden und personalisierte Wiederherstellungschritte zu erhalten.
- Wenn Sie zulassen, dass Betrüger Zugriff auf Ihr Gerät haben: Sie sollten Ihren Computer mit einem seriösen Anti-Malwareprogramm (wir empfehlen Combo Cleaner Antivirus für Windows) scannen. Cyberkriminelle könnten Trojaner, Keylogger und andere Malware eingesetzt haben, weshalb Sie Ihren Computer nicht benutzen sollten, bis Sie mögliche Bedrohungen entfernt haben.
- Helfen Sie anderen Internetnutzern: Melden Sie Internet-Betrügereien an die Federal Trade Commission.
Häufig gestellte Fragen (FAQ)
Was ist ein gefälschter Krypto-Airdrop?
Diese Betrügereien versprechen kostenlose Kryptowährung im Austausch für eine einfache Aktion, wie etwa das Verbinden einer Wallet. Sie geben sich als legitime Projekte oder Plattformen aus, um vertrauenswürdig zu wirken und Benutzer zur Interaktion mit betrügerischen Seiten zu bewegen.
Was ist der Zweck eines Krypto-Betrugs?
Diese Betrügereien zielen darauf ab, Kryptowährung zu stehlen. In der Regel geschieht dies, indem ein Drainer aktiviert wird, sobald eine Wallet verbunden ist, indem Benutzer dazu verleitet werden, ihre Seed-Phrase preiszugeben, oder indem Opfer überredet werden, Gelder direkt an die Betrüger zu senden.
Warum stoße ich auf gefälschte Websites?
Betrügerische Seiten werden über gestohlene oder gefälschte Social-Media-Konten, Phishing-E-Mails, betrügerische Werbenetzwerke sowie irreführende Pop-ups oder Links auf unsicheren Websites verbreitet. Auch Adware kann Benutzer automatisch auf diese Seiten weiterleiten.
Wird Combo Cleaner mich vor Betrug schützen?
Combo Cleaner kann potenziell gefährliche Websites erkennen, einschließlich Seiten, die als Kryptowährungs-Drainer fungieren, und Benutzer warnen, bevor sie damit interagieren. Dies trägt dazu bei, das Risiko zu verringern, Opfer von Finanzbetrug zu werden.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden