

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was ist Predator The Thief?
Predator The Thief ist eine risikoreiche Trojaner-Infektion, die dazu dient, verschiedene Informationen über das Benutzersystem zu sammeln. Diese Infektionen dringen typischerweise ohne Zustimmung der Benutzer in Computer ein. Ihre Anwesenheit kann zu ernsthaften Datenschutzproblemen und erheblichen finanziellen Verlusten führen.
Nach der Systeminfiltration versucht Predator The Thief, Informationen aus verschiedenen Anwendungen zu extrahieren und Dateien zu sammeln. Die Liste der Zielanwendungen umfasst eine Reihe von Internetbrowsern, Steam, Discord, FileZilla und WinFTP.
Beachten Sie, dass Predator The Thief zunächst einen Screenshot des aktuellen Bildschirms macht. Der Hauptzweck dieser Infektion ist das Sammeln von Konto-Zugangsdaten.
Er schleust sich in Discord/Steam-Anwendungen ein und versucht, Anmeldeinformationen zu extrahieren. Darüber hinaus zeichnet sie Cookies, gespeicherte Anmeldedaten/Passwörter und andere Informationen auf, die auf verschiedenen Internetbrowsern gespeichert sind.
Die Liste der Funktionen umfasst auch den Diebstahl von Kryptogeld-Brieftaschen. Durch die Aufzeichnung dieser Daten könnten Cyberkriminelle Zugang zu den Konten der Opfer erhalten.
Vielen Benutzern fehlt es an Kenntnissen im Bereich der Cybersicherheit und sie werden wahrscheinlich identische E-Mails/Anmeldedaten und Passwörter für mehrere Konten verwenden - nachdem sie Zugang zu einem einzigen Konto erhalten haben, können Cyberkriminelle so auf andere zugreifen. Diese Leute versuchen, so viel Umsatz wie möglich zu erzielen.
Daher können gekaperte Konten auf verschiedene Weise missbraucht werden. Bankkonten werden in der Regel durch Online-Käufe, Geldüberweisungen und so weiter missbraucht.
E-Mail-Konten und Konten in sozialen Netzwerken werden dazu benutzt, Malware zu verbreiten und die Identität der Opfer zu stehlen. Kriminelle verbreiten Malware, indem sie bösartige Dateien an alle Kontakte der Opfer senden und sie dazu auffordern, die Dateien zu öffnen.
Sie können solche Konten auch dazu benutzen, sich Geld von den Kontakten der Opfer zu leihen. Daher kann das Verfolgen von Informationen zu ernsthaften Datenschutzproblemen, erheblichen finanziellen Verlusten und sogar zu einer Verschuldung der Opfer führen.
Aktendiebstahl ist eine weitere Funktion von Predator The Thief. Diese bösartige Anwendung sucht in den Ordnern Desktop, Downloads und Dokumente nach .doc-, .docx-, .txt- und .log-Dateien.
Dateien dieses Typs werden im Ordner "Files" (der von Predator The Thief erstellt wird) gespeichert und später zusammen mit den gesammelten Informationen auf einen Remote Command & Control (C&C)-Server hochgeladen. Obwohl Predator The Thief auch Systeminformationen (CPU, GPU, Betriebssystem, Benutzername usw.) sammelt, besteht sein Hauptzweck darin, Kontoinformationen aufzuzeichnen, um die Konten der Opfer zu kapern.
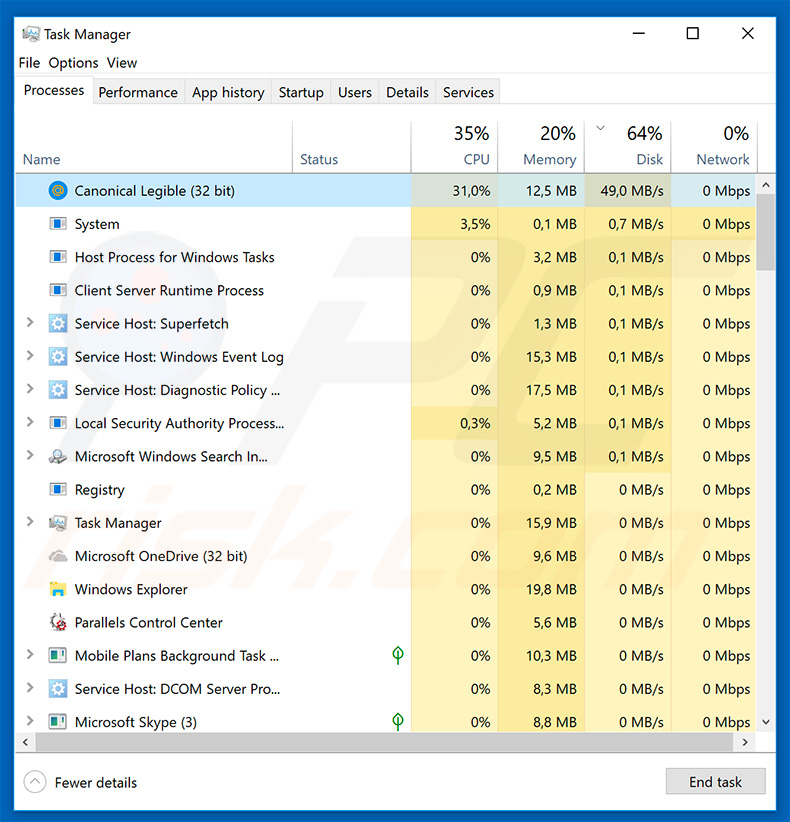
Daher ist die Beseitigung dieser Infektion von größter Wichtigkeit. Beachten Sie, dass der Prozess von Predator The Thief im Windows Task-Manager getarnt ist. Die von uns analysierte Probe wurde "Canonical Legible" genannt, ein Prozessname, der nicht besonders verdächtig oder schädlich erscheint (andere Trojaner dieses Typs führen normalerweise Prozesse mit Namen von zufälligen Zeichen/Ziffern aus, oder der Prozess hat keinen Namen).
Wenn Sie also zweifelhafte Prozesse sehen (z.B. Anwendungen, die Sie nie installiert haben), beenden Sie den Prozess sofort, scannen Sie das System mit einer seriösen Internet-Sicherheitssuite und entfernen Sie alle erkannten Bedrohungen.
| Name | Predator The Thief Trojaner |
| Art der Bedrohung | Trojaner, Passwort-stehlender Virus, Banking-Malware, Spyware. |
| Erkennungsnamen | Avast (Win32:DangerousSig [Trj]), BitDefender (Trojan.GenericKD.31830202), ESET-NOD32 (Win32/Spy.Agent.PQW), Kaspersky (Trojan-Spy.Win32.Stealer.lbn), vollständige Liste (VirusTotal) |
| Symptome | Trojaner sind darauf ausgelegt, heimlich in den Computer des Opfers einzudringen und sich ruhig zu verhalten. Daher sind auf einem infizierten Computer keine besonderen Symptome deutlich sichtbar. |
| Verbreitungsmethoden | Infizierte E-Mail-Anhänge, bösartige Online-Werbung, Social Engineering, Software-Cracks. |
| Schaden | Gestohlene Bankdaten, Passwörter, Identitätsdiebstahl, Computer des Opfers, der zu einem Botnetz hinzugefügt wurde. |
| Entfernung |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Es gibt Dutzende von Infektionen vom Typ Trojaner, die Ähnlichkeiten mit Predator The Thief aufweisen. Die Liste der Beispiele umfasst PsiXBot, Tinynuke, FormBook, TrickBot und Adwind.
Obwohl die Infektionen von verschiedenen Cyberkriminellen entwickelt wurden, ist ihr Verhalten im Wesentlichen identisch - alle sammeln Informationen und stellen eine erhebliche Bedrohung für Ihre Privatsphäre und Ihre finanzielle Sicherheit dar. Sie sollten diese Infektionen sofort beseitigen.
Technische Analyse der Malware Predator The Thief:
- Erkennungsnamen: Avast (Win32:DangerousSig [Trj]), BitDefender (Trojan.GenericKD.31830202), Kaspersky (Trojan-Spy.Win32.Stealer.lbn), ESET-NOD32 (Win32/Spy.Agent.PQW)
- Vollständige Liste von Antivirus-Erkennungen: VirusTotal
- Ausführbarer Dateiname: 6421790b5ee44f21d25eb82b559ce92c.exe
- Probe zuerst eingereicht: 27.03.2019 (erstellt 25.03.2019)
Wie ist Predator The Thief in meinen Computer eingedrungen?
Die genaue Art und Weise, wie Entwickler für Predator The Thief werben, ist derzeit nicht bekannt, jedoch werden solche Infektionen in der Regel durch Spam-E-Mail-Kampagnen, Trojaner, gefälschte Software-Updateprogramme/Cracks und Software-Downloadquellen von Drittanbietern verbreitet. Spam-Kampagnen werden eingesetzt, um bösartige Anhänge (z.B. PDFs, Microsoft Office-Dokumente, Archive, ausführbare Dateien usw.) zusammen mit betrügerischen Nachrichten zu verbreiten, die die Benutzer zum Öffnen dieser Anhänge auffordern.
Anhänge werden in der Regel als Rechnungen, Quittungen und andere "wichtige Dokumente" präsentiert, dies ist jedoch nur eine Tarnung - ihr Öffnen führt zu verschiedenen Computerinfektionen. Einige Trojaner verursachen so genannte "Ketteninfektionen". Sie dringen heimlich in Computer ein und infizieren Systeme weiterhin mit zusätzlicher Malware.
Falsche Updateprogramme infizieren Computer, indem sie alte Software-Mängel/Fehler ausnutzen oder einfach Malware herunterladen und installieren, anstatt Updates zu installieren. Auch Software-Cracks verhalten sich ähnlich.
Obwohl ihr Zweck darin besteht, kostenpflichtige Software kostenlos zu aktivieren, werden sie von Kriminellen oft dazu benutzt, Malware zu verbreiten, so dass die Benutzer ihre Computer infizieren, anstatt Zugang zu kostenpflichtigen Funktionen zu erhalten. Schließlich werden inoffizielle Software-Download-Quellen genutzt, um bösartige Anwendungen als legitime Software darzustellen und so Benutzer dazu zu verleiten, Malware statt Updates herunterzuladen und zu installieren.
Zusammenfassend lässt sich sagen, dass die Hauptgründe für Computerinfektionen in mangelnder Kenntnis dieser Bedrohungen und unvorsichtigem Verhalten liegen.
Wie lässt sich die Installation von Malware vermeiden?
Um dieser Situation vorzubeugen, sollten Sie beim Surfen im Internet und beim Herunterladen, Installieren und Aktualisieren von Software sehr vorsichtig sein. Der Schlüssel zur Computersicherheit ist Vorsicht.
Denken Sie zweimal nach, bevor Sie E-Mail-Anhänge öffnen. Wenn die Datei/der Link von einer verdächtigen/nicht erkennbaren E-Mail-Adresse empfangen wird oder wenn sie/er Sie nicht betrifft, öffnen Sie nichts.
Laden Sie außerdem nur Anwendungen aus offiziellen Quellen herunter, indem Sie direkte Download-Links verwenden. Download-/Installationsprogramme von Drittanbietern enthalten in der Regel betrügerische Apps, weshalb diese Werkzeuge niemals verwendet werden sollten.
Dasselbe gilt für Software-Updates. Es ist wichtig, die installierten Anwendungen und Betriebssysteme auf dem neuesten Stand zu halten, dies sollte jedoch durch implementierte Funktionen oder Werkzeuge erreicht werden, die vom offiziellen Entwickler zur Verfügung gestellt werden.
Denken Sie daran, dass Software-Piraterie ein Cyberverbrechen ist und die Gefahr von Infektionen extrem hoch ist. Versuchen Sie daher niemals, installierte Anwendungen zu knacken.
Lassen Sie eine seriöse Antiviren-/Anti-Spyware-Suite installieren und ausführen, da diese Werkzeuge in der Regel Malware erkennen und beseitigen, bevor das System geschädigt wird. Wenn Sie glauben, dass Ihr Computer bereits infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um eingedrungene Malware automatisch zu eliminieren.
Liste der von Predator The Thief ins Visier genommenen Internetbrowser:
- Amigo
- BlackHawk
- Chromium
- Comodo Dragon
- Cyberfox
- Epic Privacy Browser
- Google Chrome
- IceCat
- K-Meleon
- Kometa
- Maxthon5
- Mozilla Firefox
- Nichrome
- Opera
- Orbitum
- Pale Moon
- Sputnik
- Torch
- Vivaldi
- Waterfox
Die Liste der Kryptowährungs-Brieftaschen, die Predator The Thief ins Visier genommen hat:
- Armory
- Bitcoin
- Bytecoin
- Electrum
- Ethereum
- Multibit
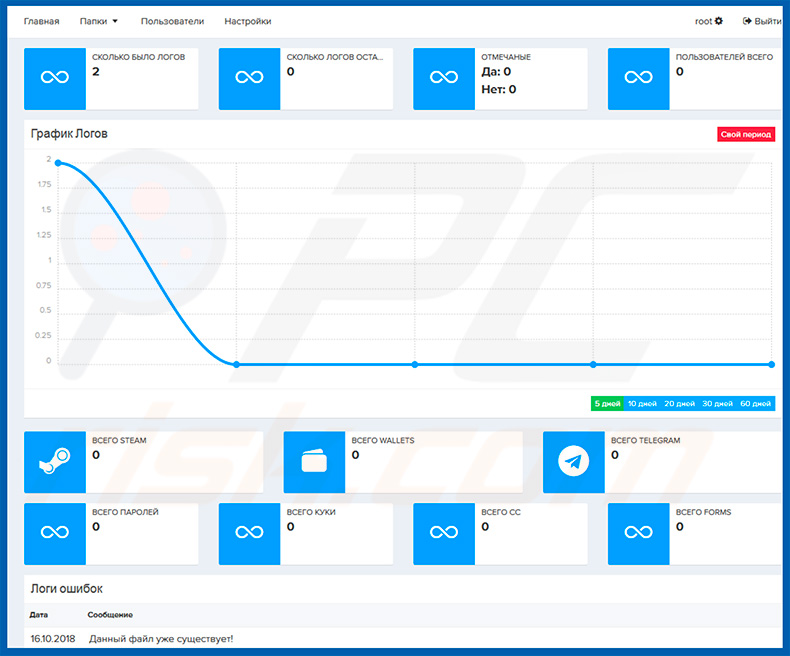
Predator The Thief's Dashboard, das von Cyberkriminellen benutzt wird:
Wie lässt sich Malware manuell entfernen?
Die meisten Trojaner-Infektionen lassen sich mit einem vollständigen Systemscan mit Combo Cleaner entfernen. Die folgende vollständige manuelle Vorgehensweise ist für Fälle gedacht, in denen die automatische Entfernung fehlgeschlagen ist, Sie überprüfen möchten, ob ein Scan wirklich alles erfasst hat, oder die Bedrohung mehrere Persistenzpunkte angelegt hat.
Vom Netzwerk trennen
Ziehen Sie Ihr Ethernet-Kabel ab und schalten Sie das WLAN aus. Auf einem Laptop geht es mit der Flugmodus-Taste am schnellsten.
Viele Trojaner schleusen Daten aus - im Browser gespeicherte Passwörter, Banking-Sitzungen, Screenshots - und nehmen Fernbefehle entgegen. Das Trennen des Netzwerks stoppt beides sofort. Lassen Sie die Verbindung bis Phase 4 getrennt.
Im abgesicherten Modus mit Netzwerktreibern starten
Der abgesicherte Modus lädt nur einen minimalen Satz an Treibern und verhindert, dass die meiste Malware automatisch startet. Mit „Netzwerktreibern“ können Sie Tools herunterladen - aktivieren Sie das WLAN erst wieder, nachdem der Rechner gestartet ist.
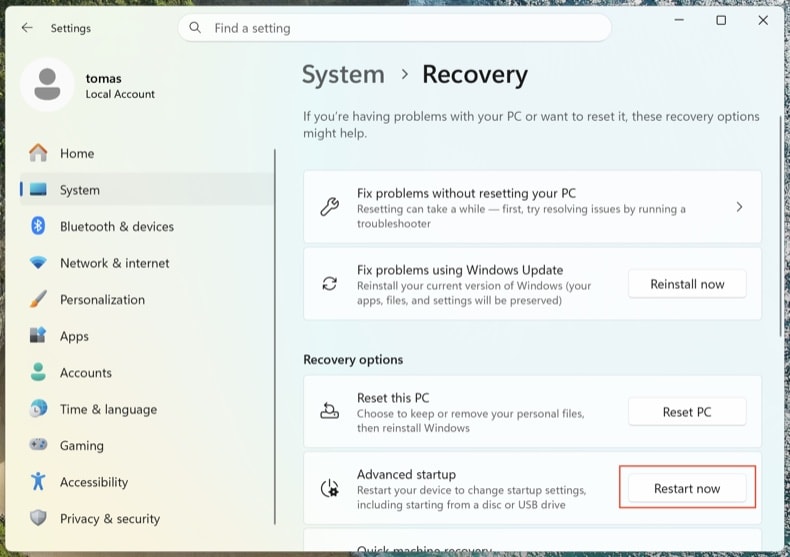
Öffnen Sie . Klicken Sie neben Erweiterter Start auf Jetzt neu starten.
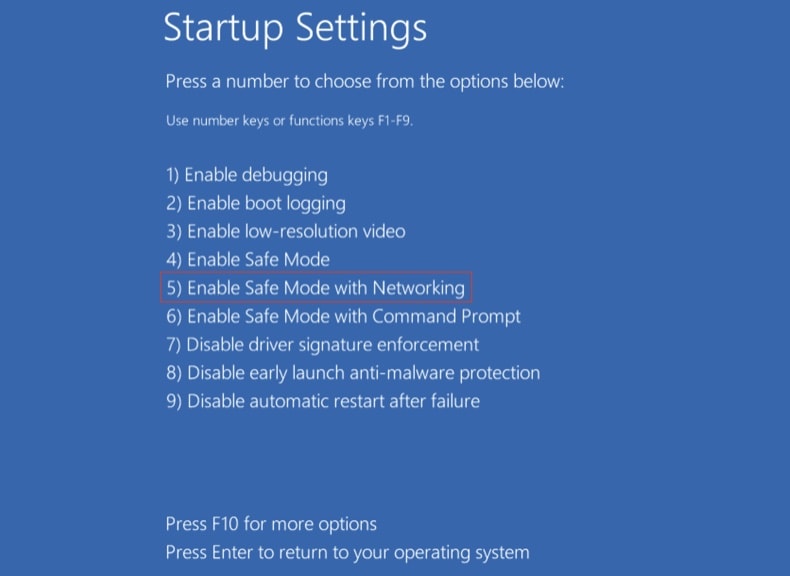
Ihr Computer startet neu und zeigt das Menü „Option auswählen“ an. Klicken Sie auf . Drücken Sie nach dem zweiten Neustart 5 oder F5.
Klicken Sie auf das Windows-Logo, halten Sie Umschalt gedrückt, klicken Sie auf das Ein/Aus-Symbol und wählen Sie Neu starten. Klicken Sie im Bildschirm „Option auswählen“ auf . Drücken Sie F5.
Windows 8
Öffnen Sie den Startbildschirm, geben Sie erweitert ein und wählen Sie Einstellungen → Erweiterte Startoptionen → Jetzt neu starten → Problembehandlung → Erweiterte Optionen → Starteinstellungen → Neu starten → F5.
Hinweis: Der Support für Windows 8 endete im Januar 2023 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Windows 7
Klicken Sie auf Start → Herunterfahren → Neu starten → OK. Drücken Sie während des Systemstarts wiederholt F8, bis das Menü „Erweiterte Startoptionen“ erscheint, und wählen Sie dann „Abgesicherter Modus mit Netzwerktreibern“.
Hinweis: Der Support für Windows 7 endete im Januar 2020 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
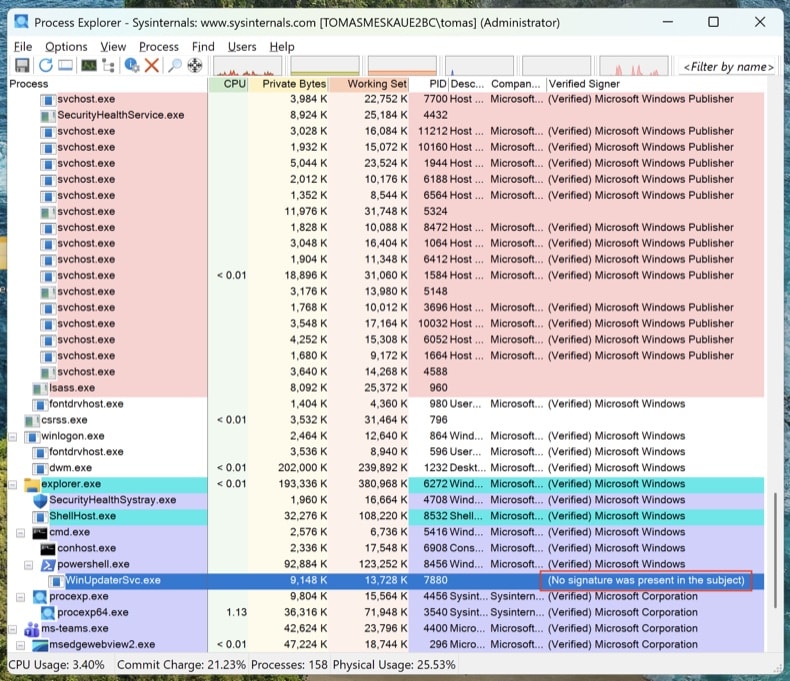
Laufende Prozesse mit Process Explorer überprüfen
Laden Sie Process Explorer von Microsoft Sysinternals herunter. Führen Sie das Programm als Administrator aus. Klicken Sie auf und .
Sortieren Sie nach „Verified Signer“. Alles, was unsigniert aus %AppData%, %LocalAppData%, %Temp% oder %ProgramData% läuft, ist verdächtig. Rechtsklick → Properties zeigt den vollständigen Pfad der Programmdatei an. Mit Rechtsklick → „Search Online“ können Sie unbekannte Prozessnamen nachschlagen.
Der Task-Manager blendet vollständige Dateipfade aus, zeigt keine digitalen Signaturen an und gruppiert Prozesse so, dass Malware leicht übersehen wird. Process Explorer ist dasselbe Tool, das auch Microsoft-Techniker verwenden.
Alle Persistenzpunkte mit Autoruns erfassen
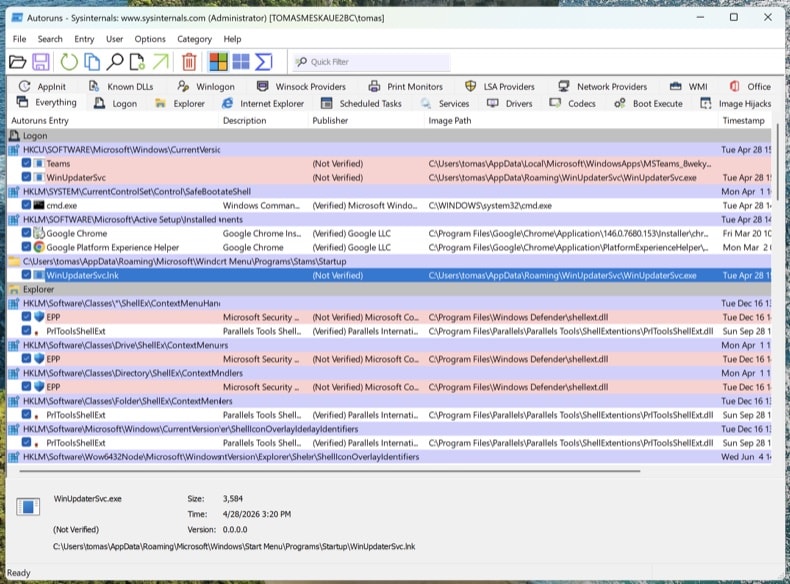
Laden Sie Autoruns herunter. Klicken Sie mit der rechten Maustaste auf Autoruns.exe und wählen Sie Als Administrator ausführen - ohne erhöhte Rechte kann Autoruns geschützte Registrierungsstrukturen nicht untersuchen.
Öffnen Sie im Menü und und klicken Sie dann auf Refresh.
Moderne Trojaner nisten sich nicht nur im Autostart ein. Gehen Sie diese Registerkarten durch und suchen Sie nach unsignierten oder unbekannten Einträgen:
- Logon - klassische Run-/RunOnce-Schlüssel
- Scheduled Tasks - ein häufiges Versteck, insbesondere Aufgaben mit PowerShell-, MSHTA- oder rundll32-Aktionen
- Services - unsignierte Dienste in Ordnern, die nicht zu Microsoft gehören
- WMI - Ereignisabonnements sind ein unauffälliger Persistenzmechanismus (MITRE T1546.003)
- Image Hijacks - Missbrauch des „Debugger“-Werts in den Image File Execution Options
- AppInit - DLLs, die in jeden Prozess mit grafischer Oberfläche geladen werden
- Browser plug-ins - unsignierte Add-ons in allen installierten Browsern
Rechtsklick auf einen verdächtigen Eintrag → „Jump to Image“ zeigt die tatsächliche Datei. Rechtsklick → „Search Online“ öffnet VirusTotal für den Hash der Datei. Noch nicht löschen - notieren Sie sich nur die Dateipfade und Eintragsnamen. Wir entfernen sie nach den Scans.
Hosts-Datei und DNS-Einstellungen prüfen
Trojaner leiten Domains von Banken, Antivirenherstellern und Update-Diensten oft auf Server der Angreifer weiter, indem sie die hosts-Datei oder die DNS-Einstellungen ändern.
Hosts-Datei: Öffnen Sie den Editor als Administrator und öffnen Sie C:\Windows\System32\drivers\etc\hosts. Legitime Einträge sind mit # auskommentiert. Jede nicht auskommentierte Zuordnung von IP-Adresse zu Domain ist verdächtig - insbesondere Weiterleitungen für microsoft.com, windowsupdate oder Ihre Bank.
DNS-Einstellungen: Öffnen Sie die Eingabeaufforderung als Administrator und führen Sie ipconfig /all aus. Vergewissern Sie sich, dass Ihre DNS-Server auf Ihren Internetanbieter, Ihren Router oder einen bekannten öffentlichen Resolver (Cloudflare 1.1.1.1, Google 8.8.8.8) verweisen. Öffnen Sie dann und prüfen Sie, dass weder die DNS- noch die DNS-über-HTTPS-Einstellungen (DoH) manipuliert wurden.
Ein bereinigter PC mit manipuliertem DNS ist immer noch ein kompromittierter PC. Sie glauben, Sie seien auf chase.com, landen aber auf dem Klon des Angreifers.
Kein einzelnes Antivirenprogramm erkennt alles. Die folgende Reihenfolge ist beabsichtigt: zuerst der Offline-Scan (erkennt Rootkits, bevor Windows vollständig geladen ist), dann On-Demand-Scanner im laufenden System und schließlich die manuelle Bereinigung von allem, was übersehen wurde.
Microsoft Defender Offline ausführen
Starten Sie Windows im normalen Modus neu. Öffnen Sie . Wählen Sie Microsoft Defender Antivirus (Offlineüberprüfung) und klicken Sie auf Jetzt überprüfen. Ihr Computer startet in einer abgespeckten Umgebung neu und führt den Scan durch, bevor das vollständige Betriebssystem geladen wird.
Rootkits und Bootkits verbergen sich vor jedem Scanner, der in derselben, bereits infizierten Windows-Sitzung läuft. Ein Offline-Scan vor dem Systemstart sieht die Festplatte, bevor sich die Malware verstecken kann.
VB100-zertifiziert. Kombiniert Anti-Trojaner-Schutz, Registrierungs- und Persistenz-Scans sowie Anti-Spyware in einem Durchgang. Eine 7-tägige kostenlose Testversion ist verfügbar.
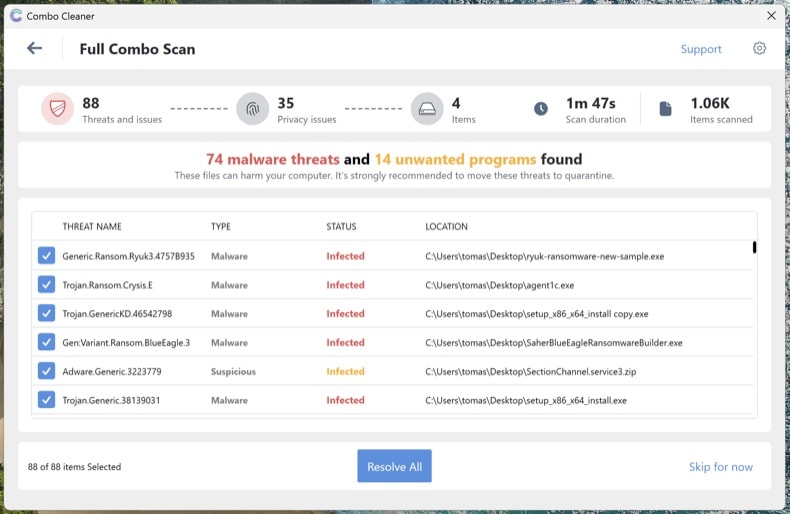
Combo Cleaner herunterladenVollständigen Systemscan mit Combo Cleaner durchführen
Installieren Sie Combo Cleaner und führen Sie einen vollständigen Systemscan durch (nicht den Schnellscan). Lassen Sie ihn vollständig durchlaufen, prüfen Sie die erkannten Bedrohungen und wenden Sie die empfohlenen Aktionen an. Combo Cleaner stellt bekannte Trojaner und deren Persistenzeinträge in der Registrierung unter Quarantäne.
Microsoft Safety Scanner als Zweitscan ausführen
Laden Sie Microsoft Safety Scanner (MSERT.exe) herunter, das kostenlose On-Demand-Tool von Microsoft. Die Programmdatei läuft nach 10 Tagen ab, sodass jeder Download die neuesten Signaturen enthält. Führen Sie nach Combo Cleaner einen vollständigen Scan durch, um alles zu erfassen, was eine einzelne Engine möglicherweise übersieht.
Unterschiedliche Scan-Engines erkennen unterschiedliche Bedrohungen. Ein zusätzlicher Microsoft-Scan nach Combo Cleaner ist der am meisten unterschätzte Überprüfungsschritt bei der Malware-Entfernung.
Alles, was noch in Autoruns aufgeführt ist, manuell entfernen
Öffnen Sie Autoruns erneut. Alles, was Sie in Schritt 4 markiert haben und noch vorhanden ist, wurde von den automatischen Scans nicht erfasst. Gehen Sie bei jedem verbliebenen verdächtigen Eintrag wie folgt vor: Rechtsklick → Delete in Autoruns (damit wird die Persistenzregistrierung entfernt), dann zum Dateipfad navigieren und die eigentliche Datei löschen. Leeren Sie den Papierkorb.
Manche Malware-Dateien tauchen nach dem Löschen wieder auf, weil etwas anderes im System sie neu erstellt. Wenn Sie eine Datei löschen und sie innerhalb weniger Minuten zurückkehrt, gibt es noch einen Persistenzpunkt, den Autoruns nicht angezeigt hat - meist einen Dienst oder eine geplante Aufgabe, die unter SYSTEM ausgeführt wird. Wiederholen Sie die Scans aus den Schritten 6-8 oder führen Sie eine Neuinstallation durch (siehe Ende der Anleitung).
Browser zurücksetzen und Benachrichtigungsberechtigungen entfernen
Trojaner und Adware entführen häufig Browser - sie ändern die Standardsuchmaschine, installieren betrügerische Erweiterungen oder verschaffen sich Benachrichtigungsberechtigungen, um auch nach der Entfernung der Malware weiterhin betrügerische Pop-ups anzuzeigen.
- Chrome: Rufen Sie
chrome://settings/resetauf und klicken Sie auf „Einstellungen auf ursprüngliche Standardwerte zurücksetzen“. Rufen Sie dannchrome://settings/content/notificationsauf und entfernen Sie alle unbekannten Websites. - Edge: Rufen Sie
edge://settings/resetauf. Prüfen Sie dannedge://settings/content/notifications. - Firefox: Öffnen Sie
about:supportund klicken Sie auf Firefox bereinigen (Firefox spricht hier von „Bereinigen“, nicht von „Zurücksetzen“). Prüfen Sie dann Einstellungen → Datenschutz & Sicherheit → Berechtigungen → Benachrichtigungen.
Überprüfen Sie in jedem Browser die installierten Erweiterungen und entfernen Sie alles, was Sie nicht kennen - insbesondere Erweiterungen, die Sie nicht selbst installiert haben.
Defender und Manipulationsschutz wieder aktivieren und alles aktualisieren
Viele Trojaner deaktivieren Sicherheitssoftware. Öffnen Sie und vergewissern Sie sich, dass Echtzeitschutz, Cloudbasierter Schutz und Manipulationsschutz aktiviert sind. Der Manipulationsschutz verhindert, dass Malware Defender unbemerkt deaktiviert.
Führen Sie anschließend Windows Update aus () und aktualisieren Sie Ihre Browser und Anwendungen. Der Infektionsweg, über den der Trojaner ursprünglich eingedrungen ist, hängt meist mit veralteter Software zusammen.
Passwörter von einem sauberen Gerät aus ändern
Wenn es sich bei dem Trojaner um einen Info-Stealer handelte (Lumma, RedLine, Vidar und ähnliche sind extrem verbreitet), gehen Sie davon aus, dass jedes in Ihrem Browser gespeicherte Passwort kompromittiert ist. Ändern Sie diese Passwörter von einem anderen, nachweislich sauberen Gerät aus - Ihr Smartphone eignet sich, sofern es nicht infiziert ist.
Empfohlene Reihenfolge:
- Primäre E-Mail-Adresse zuerst - sie ist die zentrale Wiederherstellungsstelle für alle anderen Konten
- Bank- und Finanzkonten
- Master-Passwort des Passwort-Managers (falls Sie einen verwenden)
- Soziale Medien, Online-Shopping und übrige Konten
Aktivieren Sie, wo verfügbar, eine phishing-resistente Multi-Faktor-Authentifizierung (Passkeys / FIDO2-Hardwareschlüssel / Authentifizierungs-Apps) - SMS-basierte MFA lässt sich von versierten Angreifern umgehen.
Bereinigung überprüfen und 7 Tage lang überwachen
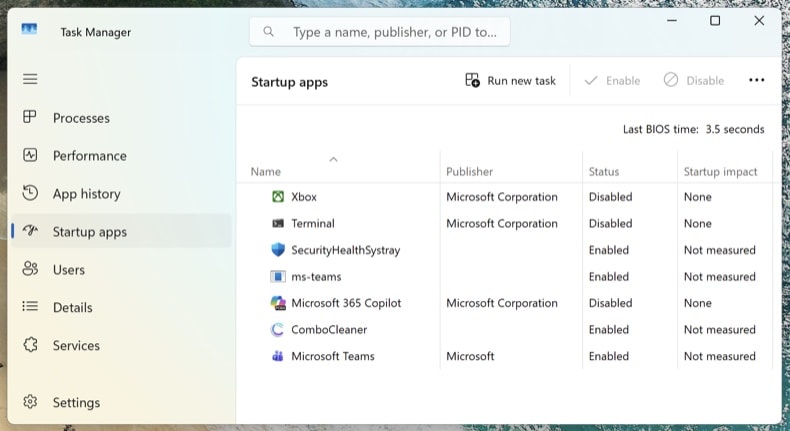
Stellen Sie die Netzwerkverbindung wieder her und führen Sie einen letzten vollständigen Scan mit Combo Cleaner durch. Öffnen Sie den Task-Manager (Strg + Umschalt + Esc) und wechseln Sie zur Registerkarte Autostart-Apps - vergewissern Sie sich, dass nichts Verdächtiges wieder aufgetaucht ist.
Achten Sie in den nächsten 7 Tagen darauf, ob Symptome zurückkehren: unerwartet hohe CPU-Auslastung, wieder auftauchende unbekannte Prozesse, Browser-Weiterleitungen oder Pop-ups. Wenn etwas zurückkehrt, haben Sie einen Persistenzpunkt übersehen und müssen die Vorgehensweise wiederholen - oder es liegt eine tiefergehende Kompromittierung vor, die eine Neuinstallation erfordert.
Wann Sie Windows stattdessen neu installieren sollten
Die manuelle Entfernung ist nicht immer die richtige Lösung. Eine komplette Neuinstallation von Windows ist der einzige Weg, um zu 100 % sicher zu sein, wenn:
- Die Malware nach jedem Entfernungsversuch wieder auftaucht
- Ein Bootkit oder UEFI-Rootkit erkannt wurde (diese Art von Bedrohung sitzt unterhalb des Betriebssystems und übersteht eine normale Windows-Neuinstallation)
- Nachweislich ein Trojaner zum Diebstahl von Zugangsdaten mit Administratorrechten lief (Lumma, RedLine, Vidar) - das System enthält dann wahrscheinlich mehrere unbekannte Payloads
- Der PC für Online-Banking, geschäftliche E-Mails oder andere Zwecke genutzt wird, bei denen auch nur geringe Zweifel nicht akzeptabel sind
Eine Neuinstallation dauert 30-60 Minuten: Windows 11 lässt sich über neu installieren. Sichern Sie Ihre Dokumente vorher auf einem externen Speicher, scannen Sie die Sicherung mit Combo Cleaner, bevor Sie sie wiederherstellen, und installieren Sie Ihre Anwendungen neu - stellen Sie sie niemals aus einer Sicherung des infizierten Systems wieder her.
Wichtig: Die manuelle Entfernung erfordert fortgeschrittene Computerkenntnisse. Wenn Sie sich nicht sicher sind, Systemdateien von bösartigen Dateien zu unterscheiden, führen Sie einen automatischen Scan mit Combo Cleaner und Windows Defender durch und belassen Sie es dabei - damit erfassen Sie die überwiegende Mehrheit der Trojaner, die Privatanwender treffen, ohne zu riskieren, Windows durch das Löschen der falschen Datei zu beschädigen.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden