
Was für ein E-Mail-Betrug ist „Employee Accounts Scheduled For Deletion“
Phishing/BetrugAuch bekannt als: Employee Accounts Scheduled For Deletion Phishing-Betrug

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was für eine E-Mail ist „Employee Accounts Scheduled For Deletion"?
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Die Nachricht gibt sich als IT-Support-Team aus und behauptet fälschlicherweise, dass das E-Mail-Konto des Empfängers zur dauerhaften Löschung vorgesehen ist. Ziel ist es, Benutzer dazu zu verleiten, ihre E-Mail-Anmeldedaten auf einer betrügerischen Website einzugeben.
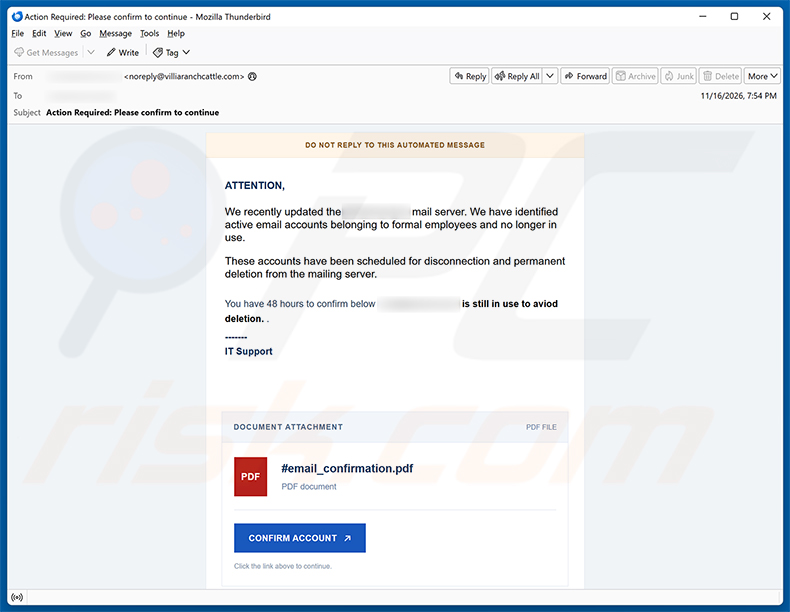
„Employee Accounts Scheduled For Deletion" E-Mail-Betrug Übersicht
Die E-Mail gibt sich als Mitteilung einer IT-Support-Abteilung aus. Sie behauptet, der Mailserver des Empfängers sei kürzlich aktualisiert worden und Konten ehemaliger Mitarbeiter seien zur Entfernung markiert worden. Die Empfänger werden gewarnt, dass sie nur 48 Stunden Zeit haben, um zu bestätigen, dass ihr Konto noch aktiv ist, da es andernfalls dauerhaft gelöscht wird.
Die Nachricht enthält einen gefälschten Abschnitt „Dokumentanhang", der wie eine PDF-Datei gestaltet ist, sowie eine Schaltfläche „CONFIRM ACCOUNT". Ein Klick darauf führt zu einer Phishing-Website unter ooctcla[.]com, die die Anmeldeseite eines legitimen E-Mail-Anbieters nachahmen soll.
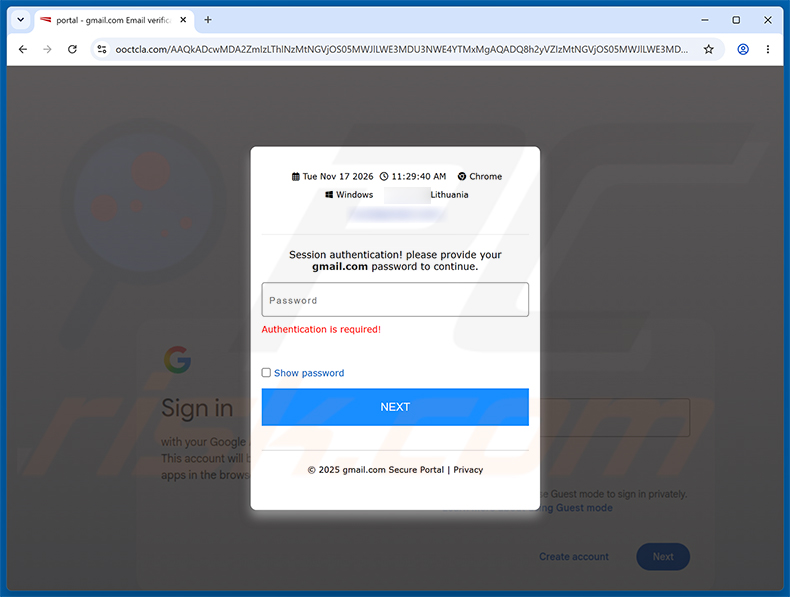
Als wir die Website untersuchten, zeigte sie eine gefälschte Seite im Gmail-Design an, die ein Passwort abfragte. Die Seite scheint ihr Erscheinungsbild an den E-Mail-Anbieter des Empfängers anzupassen. Ein Benutzer mit einer Yahoo-Adresse könnte beispielsweise eine Anmeldeseite im Yahoo-Design sehen, und Entsprechendes gilt für andere Dienste.
Bemerkenswert ist, dass die Website auch das aktuelle Datum, die Uhrzeit, den Browser, das Betriebssystem und den ungefähren Standort des Besuchers anzeigt. Dieses Detail wird vermutlich angezeigt, um die Seite glaubwürdiger wirken zu lassen und Besucher unter Druck zu setzen, ihre Anmeldedaten schnell preiszugeben.
Auf der Website eingegebene Anmeldedaten gelangen direkt zu den Betrügern. Mit der Kontrolle über ein E-Mail-Konto können Cyberkriminelle Passwörter für verknüpfte Dienste zurücksetzen, private Nachrichten abfangen und das Konto nutzen, um Betrugs-E-Mails an die Kontakte des Opfers zu senden.
Keine legitime IT-Abteilung und kein seriöser E-Mail-Dienst fordert Benutzer auf, ihr Konto über eine unbekannte externe Website zu verifizieren. Diese E-Mail steht in keiner Verbindung zu einer echten Organisation oder einem echten Dienstanbieter.
| Name | Employee Accounts Scheduled For Deletion Phishing-Betrug |
| Art Der Bedrohung | Phishing, Betrug, Social Engineering, Schwindel |
| Falsche Behauptung | Das E-Mail-Konto des Empfängers wurde zur Trennung und dauerhaften Löschung vom Mailserver vorgemerkt |
| Tarnung | IT-Support-Mitteilung zur Wartung von E-Mail-Konten |
| Zugehörige Domain | ooctcla[.]com |
| Bedrohungsstatus (Phishing-Website) | PCrisk Ergebnisse des Website-Scanners |
| Symptome | Nicht autorisierte Online-Käufe, geänderte Passwörter von Online-Konten, Identitätsdiebstahl, illegaler Zugriff auf den Computer. |
| Verbreitungsmethoden | Betrügerische E-Mails, betrügerische Online-Pop-up-Werbung, Techniken zur Vergiftung von Suchmaschinen, falsch geschriebene Domains. |
| Schaden | Verlust sensibler privater Informationen, finanzieller Verlust, Identitätsdiebstahl. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Ähnliche Betrugs-E-Mails im Allgemeinen
Die E-Mail „Employee Accounts Scheduled For Deletion" ist ein Phishing-Betrug zum Diebstahl von Anmeldedaten, der als IT-Support-Benachrichtigung getarnt ist. Ziel ist es, E-Mail-Passwörter zu stehlen, indem Empfänger auf eine gefälschte Anmeldeseite unter ooctcla[.]com geleitet werden. Es ist außerdem erwähnenswert, dass ähnliche Kampagnen manchmal auch zur Verbreitung von Malware genutzt werden, anstatt nur Anmeldedaten abzugreifen.
Weitere Beispiele für von uns analysierte E-Mail-Betrugsmaschen sind cPanel - SSL Certificate Expired, Webmail Account Termination Request und New Sign-In To Your Roundcube Account.
Wie infizieren Spam-Kampagnen Computer?
Cyberkriminelle verbreiten Malware häufig, indem sie bösartige Dateien an E-Mails anhängen oder Links einbetten, die schädliche Software herunterladen. Solche Dateien können viele Formen annehmen, darunter ausführbare Programme, Microsoft Office-Dokumente, Archive, PDFs und Skriptdateien. In der Regel wird die Infektion durch das Öffnen einer infizierten Datei oder das Aktivieren von Funktionen wie bösartigen Makrobefehlen ausgelöst.
E-Mails können auch Links zu kompromittierten oder bösartigen Websites enthalten. Einige dieser Websites lösen automatische Downloads aus, während andere den Benutzer auffordern, ein Programm manuell herunterzuladen und auszuführen. In den meisten Fällen ist irgendeine Form der Benutzerinteraktion erforderlich, bevor sich Malware auf dem Gerät festsetzen kann.
Wie lässt sich die Installation von Malware vermeiden?
Seien Sie vorsichtig bei unerwarteten E-Mails, insbesondere bei solchen, die Sie zu sofortigem Handeln drängen. Öffnen Sie keine Anhänge und klicken Sie nicht auf Links in Nachrichten von unbekannten oder unerwarteten Absendern. Überprüfen Sie im Zweifelsfall die Anfrage, indem Sie den angeblichen Absender über offizielle Kanäle kontaktieren.
Laden Sie Software nur von offiziellen Entwickler-Websites oder vertrauenswürdigen App-Stores herunter. Vermeiden Sie raubkopierte Software, inoffizielle Patches und Schlüsselgeneratoren, da diese häufig zur Verbreitung von Malware genutzt werden.
Halten Sie Ihr Betriebssystem und alle Anwendungen auf dem neuesten Stand und führen Sie regelmäßig Scans mit einem seriösen Antivirenprogramm durch. Wenn Sie vermuten, dass Sie bereits einen bösartigen Anhang geöffnet haben, führen Sie einen Scan mit Combo Cleaner Antivirus für Windows durch, um installierte Bedrohungen zu erkennen und zu entfernen.
Text in der E-Mail „Employee Accounts Scheduled For Deletion":
Subject: Action Required: Please confirm to continue
DO NOT REPLY TO THIS AUTOMATED MESSAGE
ATTENTION,
We recently updated the {********} mail server. We have identified active email accounts belonging to formal employees and no longer in use.
These accounts have been scheduled for disconnection and permanent deletion from the mailing server.
You have 48 hours to confirm below (********) is still in use to aviod deletion. .
-------
IT SupportDOCUMENT ATTACHMENT PDF FILE
#email_confirmation.pdfPDF document
[CONFIRM ACCOUNT]
Click the link above to continue.
PDF | Adobe Acrobat Reader
Eine gefälschte Anmeldeseite eines E-Mail-Anbieters, die bei diesem Betrug verwendet wird:
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist Employee Accounts Scheduled For Deletion Phishing-Betrug?
- Bösartige E-Mail-Arten.
- Wie entdeckt man eine bösartige E-Mail?
- Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
Bösartige E-Mail-Arten:
 Phishing E-Mails
Meistens verwenden Cyberkriminelle betrügerische E-Mails, um Internetnutzer dazu zu bringen, ihre sensiblen privaten Daten preiszugeben, z. B. Anmeldedaten für verschiedene Online-Dienste, E-Mail-Konten oder Online-Banking-Daten.
Solche Angriffe werden als Phishing bezeichnet. Bei einem Phishing-Angriff versenden Cyberkriminelle in der Regel eine E-Mail-Nachricht mit dem Logo eines beliebten Dienstes (z. B. Microsoft, DHL, Amazon, Netflix), erzeugen eine Dringlichkeit (falsche Lieferadresse, abgelaufenes Kennwort usw.) und platzieren einen Link, von dem sie hoffen, dass ihre potenziellen Opfer darauf klicken.
Nach dem Anklicken des Links in einer solchen E-Mail-Nachricht werden die Opfer auf eine gefälschte Website umgeleitet, die der Original-Webseite identisch oder sehr ähnlich aussieht. Die Opfer werden dann aufgefordert, ihr Passwort, ihre Kreditkartendaten oder andere Informationen einzugeben, die von den Cyberkriminellen gestohlen werden.
 E-Mails mit bösartigen Anhängen
Ein weiterer beliebter Angriffsvektor ist E-Mail-Spam mit bösartigen Anhängen, die die Computer der Benutzer mit Malware infizieren. Bösartige Anhänge enthalten in der Regel Trojaner, die Passwörter, Bankdaten und andere sensible Informationen stehlen können.
Bei solchen Angriffen besteht das Hauptziel der Cyberkriminellen darin, ihre potenziellen Opfer dazu zu bringen, einen infizierten E-Mail-Anhang zu öffnen. Um dieses Ziel zu erreichen, wird in den E-Mail-Nachrichten in der Regel über kürzlich erhaltene Rechnungen, Faxe oder Sprachnachrichten gesprochen.
Wenn ein potenzielles Opfer auf die Verlockung hereinfällt und den Anhang öffnet, wird sein Computer infiziert, und die Cyberkriminellen können eine Menge vertraulicher Informationen sammeln.
Es ist zwar eine kompliziertere Methode, um persönliche Daten zu stehlen (Spam-Filter und Antivirenprogramme erkennen solche Versuche in der Regel), aber wenn sie erfolgreich ist, können Cyberkriminelle eine viel breitere Palette von Daten erhalten und Informationen über einen langen Zeitraum sammeln.
 Sex-Erpressungs-E-Mails
Dies ist eine Art von Phishing. In diesem Fall erhalten die Nutzer eine E-Mail, in der behauptet wird, dass ein Cyberkrimineller auf die Webcam des potenziellen Opfers zugreifen konnte und ein Video von dessen Masturbation aufgenommen hat.
Um das Video loszuwerden, werden die Opfer aufgefordert, ein Lösegeld zu zahlen (normalerweise in Bitcoin oder einer anderen Kryptowährung). All diese Behauptungen sind jedoch falsch - Nutzer, die solche E-Mails erhalten, sollten sie ignorieren und löschen.
Wie entdeckt man eine bösartige E-Mail?
Während Cyberkriminelle versuchen, ihre Köder-E-Mails vertrauenswürdig aussehen zu lassen, gibt es einige Dinge, auf die Sie achten sollten, wenn Sie versuchen, eine Phishing-E-Mail zu erkennen:
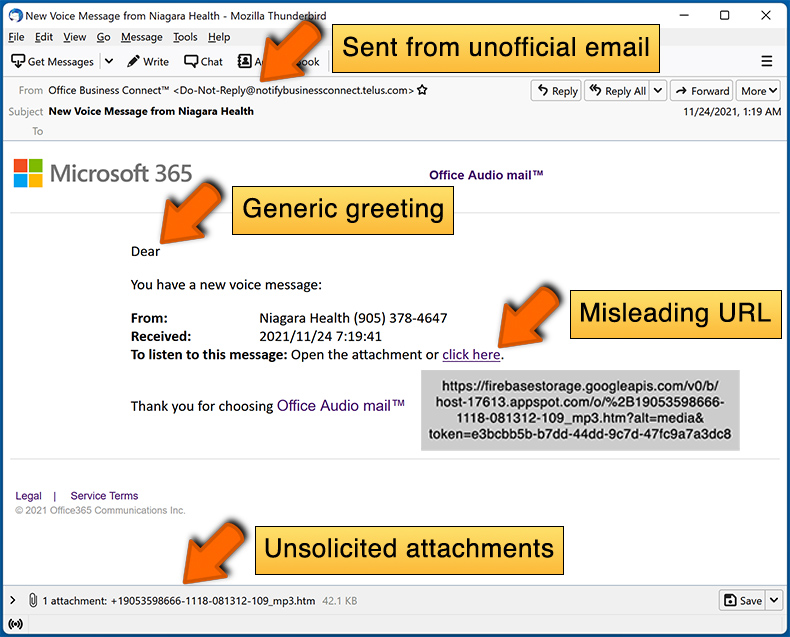
- Überprüfen Sie die ("von") E-Mail-Adresse des Absenders: Fahren Sie mit der Maus über die Absenderadresse und prüfen Sie, ob sie seriös ist. Wenn Sie beispielsweise eine E-Mail von Microsoft erhalten haben, sollten Sie überprüfen, ob die E-Mail-Adresse @microsoft.com lautet und nicht etwas Verdächtiges wie @m1crosoft.com, @microsfot.com, @account-security-noreply.com usw.
- Prüfen Sie auf allgemeine Begrüßungen: Wenn die Begrüßung in der E-Mail "Sehr geehrter Benutzer", "Sehr geehrter @youremail.com", "Sehr geehrter Kunde" lautet, sollte dies misstrauisch machen. In der Regel werden Sie von Unternehmen mit Ihrem Namen angesprochen. Das Fehlen dieser Information könnte ein Hinweis auf einen Phishing-Versuch sein.
- Überprüfen Sie die Links in der E-Mail: Fahren Sie mit der Maus über den Link in der E-Mail. Wenn Ihnen der Link verdächtig vorkommt, klicken Sie ihn nicht an. Wenn Sie zum Beispiel eine E-Mail von Microsoft erhalten haben und der Link in der E-Mail anzeigt, dass er zu firebasestorage.googleapis.com/v0... führt, sollten Sie ihm nicht trauen. Klicken Sie am besten nicht auf die Links in den E-Mails, sondern besuchen Sie die Webseite des Unternehmens, von dem Sie die E-Mail erhalten haben.
- Vertrauen Sie nicht blindlings auf E-Mail-Anhänge: In der Regel fordern seriöse Unternehmen Sie auf, sich auf ihrer Website anzumelden und dort Dokumente einzusehen. Wenn Sie eine E-Mail mit einem Anhang erhalten haben, sollten Sie diese mit einem Virenschutzprogramm überprüfen. Infizierte E-Mail-Anhänge sind ein gängiges Angriffsmittel von Cyberkriminellen.
Um das Risiko des Öffnens von Phishing- und bösartigen E-Mails zu minimieren, empfehlen wir die Verwendung von Combo Cleaner Antivirus für Windows.
Beispiel für eine Spam-E-Mail:
Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
- Wenn Sie auf einen Link in einer Phishing-E-Mail geklickt und Ihr Passwort eingegeben haben, sollten Sie Ihr Passwort so bald wie möglich ändern. Normalerweise sammeln Cyberkriminelle gestohlene Zugangsdaten und verkaufen sie dann an andere Gruppen, die sie für böswillige Zwecke verwenden. Wenn Sie Ihr Kennwort rechtzeitig ändern, haben die Kriminellen wahrscheinlich nicht genug Zeit, um Schaden anzurichten.
- Wenn Sie Ihre Kreditkartendaten eingegeben haben, wenden Sie sich so schnell wie möglich an Ihre Bank und erklären Sie die Situation. Es ist gut möglich, dass Sie Ihre kompromittierte Kreditkarte sperren und eine neue Karte beantragen müssen.
- Wenn Sie Anzeichen für einen Identitätsdiebstahl feststellen, sollten Sie sich umgehend an die Federal Trade Commission wenden. Diese Institution wird Informationen über Ihre Situation sammeln und einen persönlichen Wiederherstellungsplan erstellen.
- Wenn Sie einen bösartigen Anhang geöffnet haben, ist Ihr Computer wahrscheinlich infiziert. Sie sollten ihn mit einem seriösen Antivirenprogramm scannen. Zu diesem Zweck empfehlen wir die Anwendung Combo Cleaner Antivirus für Windows.
- Helfen Sie anderen Internetnutzern - melden Sie Phishing-E-Mails an die Anti-Phishing Arbeitsgruppe, das Beschwerdezentrum für Internetverbrechen des FBI, das nationale Betrugsinformationszentrum und das U.S. Justizministerium.
Häufig gestellte Fragen (FAQ)
Warum habe ich diese E-Mail erhalten?
Diese E-Mails richten sich nicht an bestimmte Personen. Cyberkriminelle versenden sie massenhaft an große Adresslisten, die durch Datenlecks, gefälschte Websites und ähnliche Quellen gesammelt wurden. Jedes E-Mail-Konto kann auf einer solchen Liste landen.
Ich habe meine persönlichen Daten preisgegeben, als ich von dieser E-Mail getäuscht wurde. Was soll ich tun?
Ändern Sie sofort Ihr E-Mail-Passwort und aktualisieren Sie es bei allen anderen Konten, bei denen Sie dasselbe Passwort verwendet haben. Wenden Sie sich an Ihren E-Mail-Anbieter, falls Sie ausgesperrt wurden. Wenn auch Finanz- oder Ausweisdaten weitergegeben wurden, informieren Sie so schnell wie möglich die zuständigen Institutionen.
Ich habe eine bösartige Datei aus einem E-Mail-Anhang heruntergeladen und geöffnet. Ist mein Computer infiziert?
Das hängt vom Dateityp ab. Ausführbare Dateien verursachen in der Regel eine Infektion, sobald sie ausgeführt werden. Dokumente wie PDFs oder Word-Dateien erfordern meist zusätzliche Schritte, etwa das Aktivieren von Makros, bevor die Malware aktiv wird. Wenn Sie unsicher sind, führen Sie einen vollständigen Systemscan durch.
Ich habe die E-Mail gelesen, aber den Anhang nicht geöffnet. Ist mein Computer infiziert?
Nein. Das bloße Lesen oder Anzeigen einer E-Mail infiziert Ihren Computer nicht. Eine Infektion tritt nur auf, wenn ein bösartiger Anhang geöffnet oder auf einen schädlichen Link geklickt wird.
Wird Combo Cleaner Malware-Infektionen entfernen, die sich in einem E-Mail-Anhang befanden?
Ja. Combo Cleaner kann die meisten bekannten Malware-Arten erkennen und entfernen. Es wird empfohlen, einen vollständigen Systemscan durchzuführen, da sich manche Bedrohungen tief im System verbergen und bei einem Schnellscan übersehen werden können.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden