
Was für eine Art von Malspam ist „Payment Has Been Processed“
Phishing/BetrugAuch bekannt als: Payment Has Been Processed Malspam

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was für eine E-Mail ist „Payment Has Been Processed"?
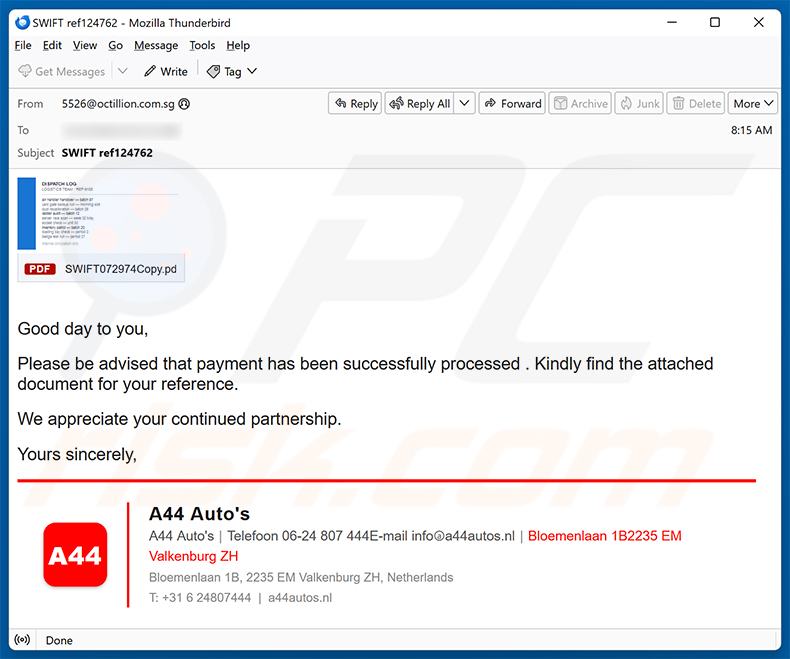
Unser Team hat diese E-Mail überprüft und festgestellt, dass es sich um Malspam handelt. Die Nachricht gibt sich als Zahlungsbestätigung von A44 Auto's aus, einem echten niederländischen Autohändler, um Empfänger dazu zu verleiten, die angehängte Datei zu öffnen. Ihr eigentlicher Zweck besteht darin, Computer mit Malware zu infizieren. Die E-Mail sollte gelöscht werden, ohne den Anhang zu öffnen.
Mehr über die „Payment Has Been Processed“ Spam-E-Mail
Die E-Mail behauptet, dass eine Zahlung erfolgreich verarbeitet wurde, und fordert den Empfänger auf, das angehängte Dokument zu prüfen. Sie verweist auf eine SWIFT-Transaktionsnummer („SWIFT ref124762“) und enthält eine scheinbar vollständige Geschäftssignatur von A44 Auto's, was der Nachricht einen falschen Anschein von Legitimität verleiht.
A44 Auto's ist ein legitimes Autohaus mit Sitz in Valkenburg ZH, Niederlande. Das Unternehmen steht in keiner Verbindung zu dieser E-Mail. Cyberkriminelle verwenden lediglich den Namen und die Kontaktdaten des Unternehmens, um ihre betrügerische Nachricht glaubwürdig erscheinen zu lassen.
Der Anhang ist als PDF-Datei (SWIFT072974Copy.pdf) bezeichnet, ist in Wirklichkeit jedoch ein ZIP-Archiv, das eine bösartige VBScript-Datei (.vbs) enthält. Das Ausführen des VBS-Skripts löst versteckten Code aus, der unbemerkt Malware auf den Computer des Opfers herunterladen und ausführen kann.
Welche Malware genau über diese Kampagne verbreitet wird, ist derzeit nicht bekannt. Spam-Mails werden zur Verbreitung vieler Arten von Bedrohungen eingesetzt, darunter Trojaner (Backdoors, Loader, Stealer, Spyware, Keylogger, Clipper, Kryptowährungs-Miner), Ransomware, Fernzugriffstrojaner und andere bösartige Software.
Das Öffnen der angehängten Datei kann zu Datendiebstahl, finanziellen Verlusten, Identitätsdiebstahl oder der Übernahme von Konten führen. Wer den Anhang bereits geöffnet hat, sollte unverzüglich einen vollständigen Antivirus-Scan durchführen.
| Name | Payment Has Been Processed Malspam |
| Art Der Bedrohung | Malspam, bösartiger Spam, Trojaner, passwortstehlender Virus, Banking-Malware, Spyware. |
| Falsche Behauptung | Eine Zahlung wurde erfolgreich verarbeitet; die E-Mail enthält eine SWIFT-Transaktionsreferenznummer. |
| Tarnung | Zahlungsbestätigung von A44 Auto's (einem legitimen niederländischen Autohaus). |
| Angehängte Datei | SWIFT072974Copy.pdf (ZIP-Archiv mit einer bösartigen VBScript-Datei) |
| Nutzlast | Unbekannte Malware |
| Symptome | Trojaner sind darauf ausgelegt, unbemerkt in den Computer des Opfers einzudringen und sich still zu verhalten, daher sind auf einem infizierten Gerät keine besonderen Symptome deutlich erkennbar. |
| Verbreitungsmethoden | Infizierte E-Mail-Anhänge, bösartige Online-Werbung, Social Engineering, Software-„Cracks“. |
| Schaden | Gestohlene Passwörter und Bankdaten, Identitätsdiebstahl, Einbindung des Computers des Opfers in ein Botnetz. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Beispiele für Spam-Kampagnen
Diese E-Mail ist ein Betrug, der darauf abzielt, Malware auf die Computer der Opfer zu bringen. Der Anhang gibt vor, ein SWIFT-Zahlungsdokument zu sein, verbirgt jedoch ein bösartiges VBScript in einem ZIP-Archiv. Solche Nachrichten sollten mit Misstrauen behandelt und gelöscht werden, ohne ihre Dateien zu öffnen.
DocuSign Document For Review, Payroll Update und Progress Claim For Review And Certification sind einige Beispiele für ähnlichen Malspam, den wir analysiert haben. Cyberkriminelle nutzen Spam-E-Mails, um alle Arten von Malware zu verbreiten, von Informationsdieben bis hin zu Ransomware.
Wie infizieren Spam-Kampagnen Computer?
Malspam-E-Mails verbreiten Malware in der Regel über zwei Kanäle: bösartige Dateianhänge und Links zu schädlichen Websites. Anhänge können wie gewöhnliche PDFs, Word-Dokumente, ZIP-Archive oder Skriptdateien aussehen, enthalten jedoch versteckte Malware, die aktiviert wird, sobald die Datei geöffnet oder ausgeführt wird.
Einige Dateiformate führen Malware sofort beim Öffnen aus. Andere erfordern einen zusätzlichen Schritt, z. B. das Aktivieren von Makrobefehlen in einem Office-Dokument oder das Ausführen einer extrahierten Skriptdatei. Links in E-Mails können Empfänger ebenso auf Seiten führen, die sie zum Herunterladen und Starten bösartiger Dateien auffordern.
Wie lässt sich die Installation von Malware vermeiden?
Seien Sie vorsichtig bei unerwarteten E-Mails, insbesondere bei solchen, die sich auf Zahlungen, Sendungen oder rechtliche Angelegenheiten beziehen und zu sofortigem Handeln drängen. Öffnen Sie keine Anhänge und folgen Sie keinen Links in Nachrichten von unbekannten oder verdächtigen Absendern. Überprüfen Sie die Nachricht im Zweifelsfall über einen separaten, vertrauenswürdigen Kanal.
Halten Sie Ihr Betriebssystem und alle installierten Programme auf dem neuesten Stand. Laden Sie Anwendungen nur von offiziellen Websites und legitimen Quellen herunter. Vermeiden Sie Raubkopien, Schlüsselgeneratoren und Cracks von Drittanbietern, da diese häufig zur Verbreitung von Malware verwendet werden.
Wenn Sie den bösartigen Anhang bereits geöffnet haben, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um eingedrungene Malware automatisch zu beseitigen.
Text in der „Payment Has Been Processed“ E-Mail:
Subject: SWIFT ref124762
Good day to you,
Please be advised that payment has been successfully processed . Kindly find the attached document for your reference.
We appreciate your continued partnership.
Yours sincerely,
A44 Auto's
A44 Auto's | Telefoon 06-24 807 444 | Bloemenlaan 1B2235 EM Valkenburg ZH
Bloemenlaan 1B, 2235 EM Valkenburg ZH, Netherlands
T: +31 6 24807444 | a44autos.nl
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist Payment Has Been Processed Malspam?
- Bösartige E-Mail-Arten.
- Wie entdeckt man eine bösartige E-Mail?
- Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
Bösartige E-Mail-Arten:
 Phishing E-Mails
Meistens verwenden Cyberkriminelle betrügerische E-Mails, um Internetnutzer dazu zu bringen, ihre sensiblen privaten Daten preiszugeben, z. B. Anmeldedaten für verschiedene Online-Dienste, E-Mail-Konten oder Online-Banking-Daten.
Solche Angriffe werden als Phishing bezeichnet. Bei einem Phishing-Angriff versenden Cyberkriminelle in der Regel eine E-Mail-Nachricht mit dem Logo eines beliebten Dienstes (z. B. Microsoft, DHL, Amazon, Netflix), erzeugen eine Dringlichkeit (falsche Lieferadresse, abgelaufenes Kennwort usw.) und platzieren einen Link, von dem sie hoffen, dass ihre potenziellen Opfer darauf klicken.
Nach dem Anklicken des Links in einer solchen E-Mail-Nachricht werden die Opfer auf eine gefälschte Website umgeleitet, die der Original-Webseite identisch oder sehr ähnlich aussieht. Die Opfer werden dann aufgefordert, ihr Passwort, ihre Kreditkartendaten oder andere Informationen einzugeben, die von den Cyberkriminellen gestohlen werden.
 E-Mails mit bösartigen Anhängen
Ein weiterer beliebter Angriffsvektor ist E-Mail-Spam mit bösartigen Anhängen, die die Computer der Benutzer mit Malware infizieren. Bösartige Anhänge enthalten in der Regel Trojaner, die Passwörter, Bankdaten und andere sensible Informationen stehlen können.
Bei solchen Angriffen besteht das Hauptziel der Cyberkriminellen darin, ihre potenziellen Opfer dazu zu bringen, einen infizierten E-Mail-Anhang zu öffnen. Um dieses Ziel zu erreichen, wird in den E-Mail-Nachrichten in der Regel über kürzlich erhaltene Rechnungen, Faxe oder Sprachnachrichten gesprochen.
Wenn ein potenzielles Opfer auf die Verlockung hereinfällt und den Anhang öffnet, wird sein Computer infiziert, und die Cyberkriminellen können eine Menge vertraulicher Informationen sammeln.
Es ist zwar eine kompliziertere Methode, um persönliche Daten zu stehlen (Spam-Filter und Antivirenprogramme erkennen solche Versuche in der Regel), aber wenn sie erfolgreich ist, können Cyberkriminelle eine viel breitere Palette von Daten erhalten und Informationen über einen langen Zeitraum sammeln.
 Sex-Erpressungs-E-Mails
Dies ist eine Art von Phishing. In diesem Fall erhalten die Nutzer eine E-Mail, in der behauptet wird, dass ein Cyberkrimineller auf die Webcam des potenziellen Opfers zugreifen konnte und ein Video von dessen Masturbation aufgenommen hat.
Um das Video loszuwerden, werden die Opfer aufgefordert, ein Lösegeld zu zahlen (normalerweise in Bitcoin oder einer anderen Kryptowährung). All diese Behauptungen sind jedoch falsch - Nutzer, die solche E-Mails erhalten, sollten sie ignorieren und löschen.
Wie entdeckt man eine bösartige E-Mail?
Während Cyberkriminelle versuchen, ihre Köder-E-Mails vertrauenswürdig aussehen zu lassen, gibt es einige Dinge, auf die Sie achten sollten, wenn Sie versuchen, eine Phishing-E-Mail zu erkennen:
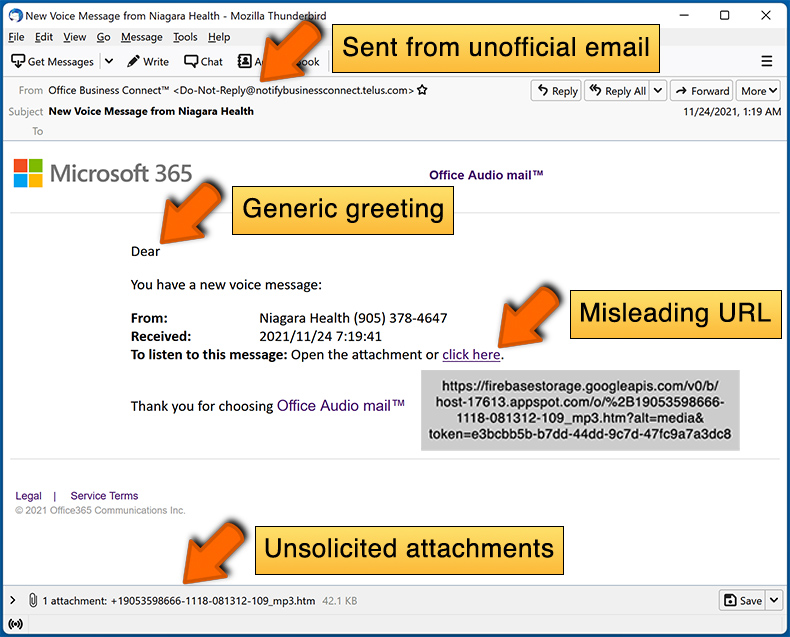
- Überprüfen Sie die ("von") E-Mail-Adresse des Absenders: Fahren Sie mit der Maus über die Absenderadresse und prüfen Sie, ob sie seriös ist. Wenn Sie beispielsweise eine E-Mail von Microsoft erhalten haben, sollten Sie überprüfen, ob die E-Mail-Adresse @microsoft.com lautet und nicht etwas Verdächtiges wie @m1crosoft.com, @microsfot.com, @account-security-noreply.com usw.
- Prüfen Sie auf allgemeine Begrüßungen: Wenn die Begrüßung in der E-Mail "Sehr geehrter Benutzer", "Sehr geehrter @youremail.com", "Sehr geehrter Kunde" lautet, sollte dies misstrauisch machen. In der Regel werden Sie von Unternehmen mit Ihrem Namen angesprochen. Das Fehlen dieser Information könnte ein Hinweis auf einen Phishing-Versuch sein.
- Überprüfen Sie die Links in der E-Mail: Fahren Sie mit der Maus über den Link in der E-Mail. Wenn Ihnen der Link verdächtig vorkommt, klicken Sie ihn nicht an. Wenn Sie zum Beispiel eine E-Mail von Microsoft erhalten haben und der Link in der E-Mail anzeigt, dass er zu firebasestorage.googleapis.com/v0... führt, sollten Sie ihm nicht trauen. Klicken Sie am besten nicht auf die Links in den E-Mails, sondern besuchen Sie die Webseite des Unternehmens, von dem Sie die E-Mail erhalten haben.
- Vertrauen Sie nicht blindlings auf E-Mail-Anhänge: In der Regel fordern seriöse Unternehmen Sie auf, sich auf ihrer Website anzumelden und dort Dokumente einzusehen. Wenn Sie eine E-Mail mit einem Anhang erhalten haben, sollten Sie diese mit einem Virenschutzprogramm überprüfen. Infizierte E-Mail-Anhänge sind ein gängiges Angriffsmittel von Cyberkriminellen.
Um das Risiko des Öffnens von Phishing- und bösartigen E-Mails zu minimieren, empfehlen wir die Verwendung von Combo Cleaner Antivirus für Windows.
Beispiel für eine Spam-E-Mail:
Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
- Wenn Sie auf einen Link in einer Phishing-E-Mail geklickt und Ihr Passwort eingegeben haben, sollten Sie Ihr Passwort so bald wie möglich ändern. Normalerweise sammeln Cyberkriminelle gestohlene Zugangsdaten und verkaufen sie dann an andere Gruppen, die sie für böswillige Zwecke verwenden. Wenn Sie Ihr Kennwort rechtzeitig ändern, haben die Kriminellen wahrscheinlich nicht genug Zeit, um Schaden anzurichten.
- Wenn Sie Ihre Kreditkartendaten eingegeben haben, wenden Sie sich so schnell wie möglich an Ihre Bank und erklären Sie die Situation. Es ist gut möglich, dass Sie Ihre kompromittierte Kreditkarte sperren und eine neue Karte beantragen müssen.
- Wenn Sie Anzeichen für einen Identitätsdiebstahl feststellen, sollten Sie sich umgehend an die Federal Trade Commission wenden. Diese Institution wird Informationen über Ihre Situation sammeln und einen persönlichen Wiederherstellungsplan erstellen.
- Wenn Sie einen bösartigen Anhang geöffnet haben, ist Ihr Computer wahrscheinlich infiziert. Sie sollten ihn mit einem seriösen Antivirenprogramm scannen. Zu diesem Zweck empfehlen wir die Anwendung Combo Cleaner Antivirus für Windows.
- Helfen Sie anderen Internetnutzern - melden Sie Phishing-E-Mails an die Anti-Phishing Arbeitsgruppe, das Beschwerdezentrum für Internetverbrechen des FBI, das nationale Betrugsinformationszentrum und das U.S. Justizministerium.
Häufig gestellte Fragen (FAQ)
Warum habe ich diese E-Mail erhalten?
Spam-E-Mails werden gleichzeitig an eine große Anzahl von Empfängern versendet. Diese Kampagnen sind nicht persönlich - Cyberkriminelle sammeln E-Mail-Adressen über Datenlecks, gefälschte Anmeldeseiten und ähnliche Methoden und verschicken dann dieselbe Nachricht an alle auf der Liste.
Ich habe meine persönlichen Daten preisgegeben, als ich von dieser E-Mail getäuscht wurde. Was soll ich tun?
Wenn Sie Kontozugangsdaten preisgegeben haben, ändern Sie sofort die Passwörter dieser Konten. Wenn finanzielle oder andere sensible persönliche Informationen weitergegeben wurden, wenden Sie sich so schnell wie möglich an Ihre Bank oder die zuständigen Behörden.
Ich habe eine an eine E-Mail angehängte Datei heruntergeladen und geöffnet. Ist mein Computer infiziert?
Ob eine Infektion stattgefunden hat, hängt vom Dateityp und den durchgeführten Aktionen ab. VBScript-Dateien (.vbs) können die Installation von Malware auslösen, sobald sie ausgeführt werden. Wenn Sie das Skript ausgeführt haben, ist Ihr Computer möglicherweise kompromittiert, und ein vollständiger Antivirus-Scan wird dringend empfohlen.
Ich habe die E-Mail gelesen, aber den Anhang nicht geöffnet. Ist mein Computer infiziert?
Nein. Das bloße Lesen einer E-Mail kann keine Infektion auslösen. Für die Installation von Malware muss der Benutzer den Anhang öffnen oder mit einem bösartigen Link interagieren. Wenn beides nicht geschehen ist, besteht für Ihren Computer durch diese E-Mail keine Gefahr.
Wird Combo Cleaner Malware-Infektionen entfernen, die in E-Mail-Anhängen enthalten waren?
Ja, Combo Cleaner kann die meisten bekannten Malware-Infektionen erkennen und entfernen. Allerdings verstecken sich manche hochentwickelte Bedrohungen tief im System, daher wird empfohlen, einen vollständigen Scan statt eines Schnellscans durchzuführen, um sicherzustellen, dass nichts übersehen wird.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden