
Welche Art von E-Mail-Betrug ist „Incoming Bitcoin Transaction"
Phishing/BetrugAuch bekannt als: Incoming Bitcoin Transaction Phishing-Betrug

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Um welche Art von E-Mail handelt es sich bei „Incoming Bitcoin Transaction"?
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um Betrug handelt. Sie ist als Benachrichtigung über eine Bitcoin-Transaktion getarnt und behauptet fälschlicherweise, dass ein großer Betrag an Kryptowährung in der Wallet des Empfängers eingegangen sei. Ziel ist es, Empfänger dazu zu verleiten, eine betrügerische Website zu besuchen, auf der ihre Kontozugangsdaten oder Gelder gestohlen werden könnten. Diese E-Mail sollte gelöscht werden, ohne mit ihr zu interagieren.
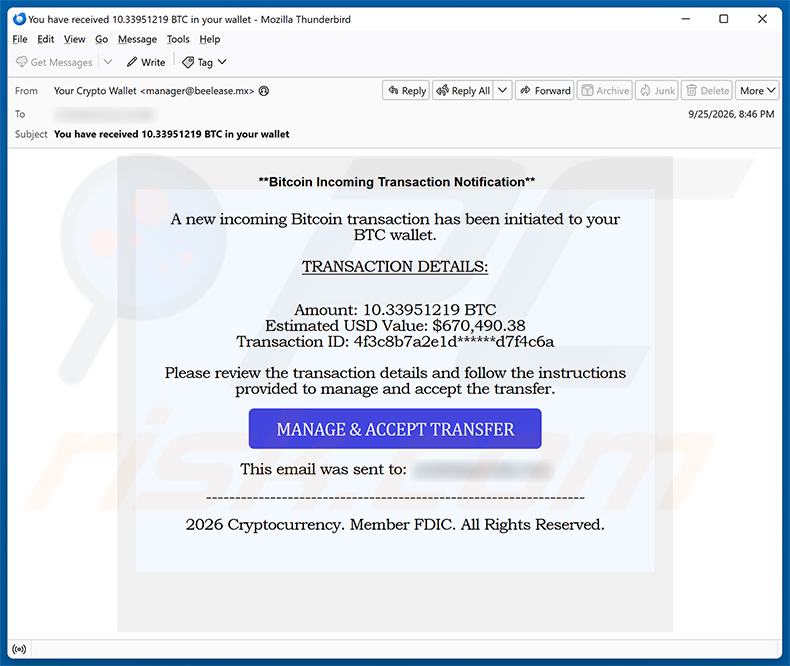
Übersicht über den „Incoming Bitcoin Transaction“ E-Mail-Betrug
Die E-Mail behauptet, dass 10,33951219 BTC im Wert von etwa 670.490 $ an die Kryptowährungs-Wallet des Empfängers gesendet wurden. Sie präsentiert gefälschte Transaktionsdetails, einschließlich einer Transaktions-ID, um authentisch zu wirken. Der Empfänger wird aufgefordert, auf eine Schaltfläche zu klicken, um die Überweisung zu „verwalten und anzunehmen“.
In der Fußzeile der E-Mail steht fälschlicherweise „Member FDIC“. Die FDIC ist eine Behörde der US-Regierung, die Bankeinlagen versichert, nicht jedoch Kryptowährungsdienste. Allein diese Behauptung entlarvt die Nachricht als Fälschung.
Obwohl die in dieser E-Mail verlinkte Website nicht mehr aktiv ist, war sie wahrscheinlich darauf ausgelegt, Besucher zu bestehlen. Solche Seiten zeigen in der Regel eine gefälschte Anmeldeseite einer Kryptowährungsplattform an, um Kontozugangsdaten abzugreifen, oder fungieren als Drainer für Kryptowährungs-Wallets, die Benutzer dazu auffordern, eine Wallet zu verbinden, und die Guthaben sofort abziehen.
Werden auf einer solchen Seite Anmeldedaten eingegeben, erhalten die Betrüger vollen Zugriff auf die Konten des Opfers. Wird eine Wallet mit einem Drainer verbunden, können sämtliche gespeicherten Guthaben sofort abgezogen werden, ohne dass eine Möglichkeit zur Wiederherstellung besteht.
Hinter dieser E-Mail steht kein echter „2026 Cryptocurrency“-Dienst. Keine seriöse Plattform benachrichtigt Benutzer auf diese Weise über eingehende Transaktionen, und keine würde fälschlicherweise behaupten, FDIC-versichert zu sein.
| Name | Incoming Bitcoin Transaction Phishing-Betrug |
| Bedrohungstyp | Phishing, Betrug, Social Engineering, Täuschung |
| Falsche Behauptung | Der Empfänger hat 10,33951219 Bitcoin (etwa 670.490 $) in seiner Kryptowährungs-Wallet erhalten |
| Tarnung | Legitime Benachrichtigung über eine Kryptowährungstransaktion |
| Symptome | Nicht autorisierte Online-Einkäufe, geänderte Passwörter von Online-Konten, Identitätsdiebstahl, unbefugter Zugriff auf den Computer. |
| Verbreitungsmethoden | Betrügerische E-Mails, betrügerische Online-Pop-up-Anzeigen, Techniken zur Suchmaschinenvergiftung, falsch geschriebene Domains. |
| Schaden | Verlust sensibler privater Informationen, finanzieller Verlust, Identitätsdiebstahl. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Ähnliche Betrugs-E-Mails im Allgemeinen
Zusammenfassend lässt sich sagen, dass die „Incoming Bitcoin Transaction“-E-Mail ein Phishing-Betrug ist, der als legitime Benachrichtigung über eine Kryptowährungstransaktion erscheinen soll. Empfänger sollten die E-Mail löschen und keine Links anklicken. Kampagnen wie diese werden manchmal auch zur Verbreitung von Malware genutzt.
Weitere Beispiele für ähnliche Betrugs-E-Mails sind You Are The Winner Of Grand Lotto Jackpot, Webmail Security Service System Update und Server Maintenance And Security Updates.
Wie infizieren Spam-Kampagnen Computer?
Cyberkriminelle verbreiten Malware häufig per E-Mail, indem sie bösartige Dateien an Nachrichten anhängen. Diese können viele Formen annehmen, darunter ausführbare Dateien, Archivdateien wie ZIP oder RAR, PDFs und Office-Dokumente.
Das Öffnen solcher Dateien - oder das Aktivieren von Funktionen wie bösartigen Makrobefehlen in Dokumentdateien - kann einen Malware-Download auf dem Gerät auslösen.
Spam-E-Mails können auch Links zu bösartigen Websites enthalten, die entweder automatisch Malware herunterladen oder Benutzer auf Seiten führen, auf denen sie dazu verleitet werden, schädliche Programme auszuführen. Eine Infektion erfordert in der Regel irgendeine Form der Interaktion mit dem Inhalt der E-Mail.
Wie lässt sich die Installation von Malware vermeiden?
Gehen Sie mit unerwarteten E-Mails vorsichtig um, insbesondere mit solchen, die dramatische Behauptungen über Geld oder Kontoaktivitäten aufstellen. Öffnen Sie keine Anhänge und klicken Sie nicht auf Links in Nachrichten von unbekannten Absendern.
Laden Sie Software nur von offiziellen Entwickler-Websites und vertrauenswürdigen App-Stores herunter. Meiden Sie raubkopierte Inhalte, Software-Cracks und Schlüsselgeneratoren, da diese häufig Malware enthalten. Halten Sie Ihr Betriebssystem und alle installierte Software stets auf dem neuesten Stand und verwenden Sie seriöse Antivirensoftware.
Wenn Sie bereits einen verdächtigen Anhang geöffnet haben, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um möglicherweise installierte Malware zu entfernen.
Text in der „Incoming Bitcoin Transaction“-E-Mail:
Subject: You have received 10.33951219 BTC in your wallet
Bitcoin Incoming Transaction Notification
A new incoming Bitcoin transaction has been initiated to your BTC wallet.
TRANSACTION DETAILS:
Amount: 10.33951219 BTC
Estimated USD Value: $670,490.38
Transaction ID: 4f3c8b7a2e1d******d7f4c6aPlease review the transaction details and follow the instructions provided to manage and accept the transfer.
[MANAGE & ACCEPT TRANSFER]
This email was sent to: ********
--------------------------------------------
2026 Cryptocurrency. Member FDIC. All Rights Reserved.
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist Incoming Bitcoin Transaction Phishing-Betrug?
- Bösartige E-Mail-Arten.
- Wie entdeckt man eine bösartige E-Mail?
- Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
Bösartige E-Mail-Arten:
 Phishing E-Mails
Meistens verwenden Cyberkriminelle betrügerische E-Mails, um Internetnutzer dazu zu bringen, ihre sensiblen privaten Daten preiszugeben, z. B. Anmeldedaten für verschiedene Online-Dienste, E-Mail-Konten oder Online-Banking-Daten.
Solche Angriffe werden als Phishing bezeichnet. Bei einem Phishing-Angriff versenden Cyberkriminelle in der Regel eine E-Mail-Nachricht mit dem Logo eines beliebten Dienstes (z. B. Microsoft, DHL, Amazon, Netflix), erzeugen eine Dringlichkeit (falsche Lieferadresse, abgelaufenes Kennwort usw.) und platzieren einen Link, von dem sie hoffen, dass ihre potenziellen Opfer darauf klicken.
Nach dem Anklicken des Links in einer solchen E-Mail-Nachricht werden die Opfer auf eine gefälschte Website umgeleitet, die der Original-Webseite identisch oder sehr ähnlich aussieht. Die Opfer werden dann aufgefordert, ihr Passwort, ihre Kreditkartendaten oder andere Informationen einzugeben, die von den Cyberkriminellen gestohlen werden.
 E-Mails mit bösartigen Anhängen
Ein weiterer beliebter Angriffsvektor ist E-Mail-Spam mit bösartigen Anhängen, die die Computer der Benutzer mit Malware infizieren. Bösartige Anhänge enthalten in der Regel Trojaner, die Passwörter, Bankdaten und andere sensible Informationen stehlen können.
Bei solchen Angriffen besteht das Hauptziel der Cyberkriminellen darin, ihre potenziellen Opfer dazu zu bringen, einen infizierten E-Mail-Anhang zu öffnen. Um dieses Ziel zu erreichen, wird in den E-Mail-Nachrichten in der Regel über kürzlich erhaltene Rechnungen, Faxe oder Sprachnachrichten gesprochen.
Wenn ein potenzielles Opfer auf die Verlockung hereinfällt und den Anhang öffnet, wird sein Computer infiziert, und die Cyberkriminellen können eine Menge vertraulicher Informationen sammeln.
Es ist zwar eine kompliziertere Methode, um persönliche Daten zu stehlen (Spam-Filter und Antivirenprogramme erkennen solche Versuche in der Regel), aber wenn sie erfolgreich ist, können Cyberkriminelle eine viel breitere Palette von Daten erhalten und Informationen über einen langen Zeitraum sammeln.
 Sex-Erpressungs-E-Mails
Dies ist eine Art von Phishing. In diesem Fall erhalten die Nutzer eine E-Mail, in der behauptet wird, dass ein Cyberkrimineller auf die Webcam des potenziellen Opfers zugreifen konnte und ein Video von dessen Masturbation aufgenommen hat.
Um das Video loszuwerden, werden die Opfer aufgefordert, ein Lösegeld zu zahlen (normalerweise in Bitcoin oder einer anderen Kryptowährung). All diese Behauptungen sind jedoch falsch - Nutzer, die solche E-Mails erhalten, sollten sie ignorieren und löschen.
Wie entdeckt man eine bösartige E-Mail?
Während Cyberkriminelle versuchen, ihre Köder-E-Mails vertrauenswürdig aussehen zu lassen, gibt es einige Dinge, auf die Sie achten sollten, wenn Sie versuchen, eine Phishing-E-Mail zu erkennen:
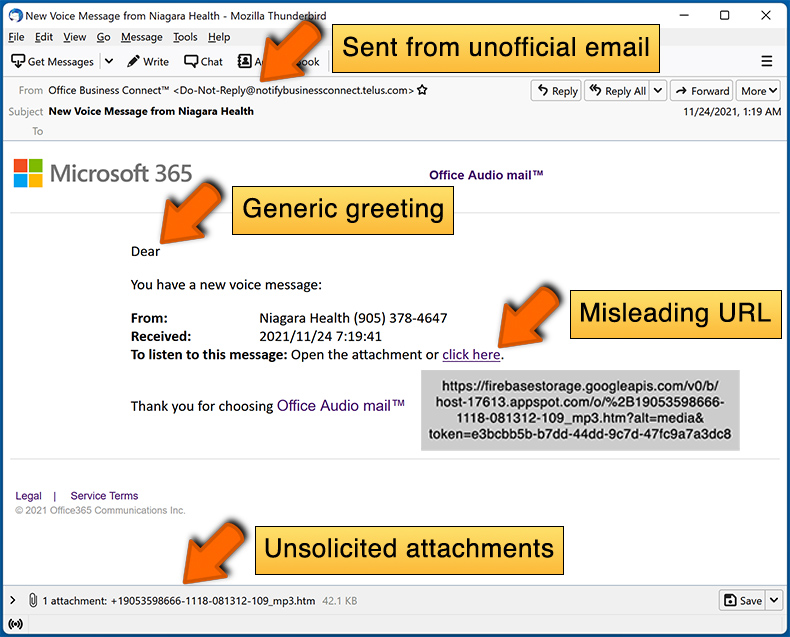
- Überprüfen Sie die ("von") E-Mail-Adresse des Absenders: Fahren Sie mit der Maus über die Absenderadresse und prüfen Sie, ob sie seriös ist. Wenn Sie beispielsweise eine E-Mail von Microsoft erhalten haben, sollten Sie überprüfen, ob die E-Mail-Adresse @microsoft.com lautet und nicht etwas Verdächtiges wie @m1crosoft.com, @microsfot.com, @account-security-noreply.com usw.
- Prüfen Sie auf allgemeine Begrüßungen: Wenn die Begrüßung in der E-Mail "Sehr geehrter Benutzer", "Sehr geehrter @youremail.com", "Sehr geehrter Kunde" lautet, sollte dies misstrauisch machen. In der Regel werden Sie von Unternehmen mit Ihrem Namen angesprochen. Das Fehlen dieser Information könnte ein Hinweis auf einen Phishing-Versuch sein.
- Überprüfen Sie die Links in der E-Mail: Fahren Sie mit der Maus über den Link in der E-Mail. Wenn Ihnen der Link verdächtig vorkommt, klicken Sie ihn nicht an. Wenn Sie zum Beispiel eine E-Mail von Microsoft erhalten haben und der Link in der E-Mail anzeigt, dass er zu firebasestorage.googleapis.com/v0... führt, sollten Sie ihm nicht trauen. Klicken Sie am besten nicht auf die Links in den E-Mails, sondern besuchen Sie die Webseite des Unternehmens, von dem Sie die E-Mail erhalten haben.
- Vertrauen Sie nicht blindlings auf E-Mail-Anhänge: In der Regel fordern seriöse Unternehmen Sie auf, sich auf ihrer Website anzumelden und dort Dokumente einzusehen. Wenn Sie eine E-Mail mit einem Anhang erhalten haben, sollten Sie diese mit einem Virenschutzprogramm überprüfen. Infizierte E-Mail-Anhänge sind ein gängiges Angriffsmittel von Cyberkriminellen.
Um das Risiko des Öffnens von Phishing- und bösartigen E-Mails zu minimieren, empfehlen wir die Verwendung von Combo Cleaner Antivirus für Windows.
Beispiel für eine Spam-E-Mail:
Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
- Wenn Sie auf einen Link in einer Phishing-E-Mail geklickt und Ihr Passwort eingegeben haben, sollten Sie Ihr Passwort so bald wie möglich ändern. Normalerweise sammeln Cyberkriminelle gestohlene Zugangsdaten und verkaufen sie dann an andere Gruppen, die sie für böswillige Zwecke verwenden. Wenn Sie Ihr Kennwort rechtzeitig ändern, haben die Kriminellen wahrscheinlich nicht genug Zeit, um Schaden anzurichten.
- Wenn Sie Ihre Kreditkartendaten eingegeben haben, wenden Sie sich so schnell wie möglich an Ihre Bank und erklären Sie die Situation. Es ist gut möglich, dass Sie Ihre kompromittierte Kreditkarte sperren und eine neue Karte beantragen müssen.
- Wenn Sie Anzeichen für einen Identitätsdiebstahl feststellen, sollten Sie sich umgehend an die Federal Trade Commission wenden. Diese Institution wird Informationen über Ihre Situation sammeln und einen persönlichen Wiederherstellungsplan erstellen.
- Wenn Sie einen bösartigen Anhang geöffnet haben, ist Ihr Computer wahrscheinlich infiziert. Sie sollten ihn mit einem seriösen Antivirenprogramm scannen. Zu diesem Zweck empfehlen wir die Anwendung Combo Cleaner Antivirus für Windows.
- Helfen Sie anderen Internetnutzern - melden Sie Phishing-E-Mails an die Anti-Phishing Arbeitsgruppe, das Beschwerdezentrum für Internetverbrechen des FBI, das nationale Betrugsinformationszentrum und das U.S. Justizministerium.
Häufig gestellte Fragen (FAQ)
Warum habe ich diese E-Mail erhalten?
Diese E-Mails richten sich nicht gezielt an einzelne Personen. Betrüger versenden sie massenhaft und nutzen dabei Adressen aus Datenlecks, gefälschten Anmeldeformularen und anderen Sammelmethoden. Der Erhalt einer solchen E-Mail bedeutet nicht, dass Sie persönlich ausgewählt wurden.
Ich habe meine persönlichen Daten preisgegeben, nachdem ich durch diese E-Mail getäuscht wurde. Was soll ich tun?
Ändern Sie die Passwörter aller Konten, die Ihrer Meinung nach kompromittiert worden sein könnten. Wenn Sie auch Finanzdaten wie Bankkonto- oder Kreditkarteninformationen weitergegeben haben, benachrichtigen Sie so schnell wie möglich die zuständigen Institute.
Ich habe eine bösartige Datei aus einem E-Mail-Anhang heruntergeladen und geöffnet. Ist mein Computer infiziert?
Das Risiko hängt vom Dateityp ab. Ausführbare Dateien aktivieren Malware in der Regel, sobald sie geöffnet werden. Dokumente wie PDFs oder Word-Dateien verursachen seltener sofortigen Schaden, erfordern jedoch möglicherweise das Aktivieren von Makros, bevor die Malware aktiv wird.
Ich habe die E-Mail gelesen, aber den Anhang nicht geöffnet. Ist mein Computer infiziert?
Nein. Das bloße Lesen oder Ansehen einer E-Mail führt nicht zu einer Infektion. Ihr Computer ist nur gefährdet, wenn Sie auf einen Link geklickt, einen Anhang geöffnet oder anderweitig auf den Inhalt der E-Mail reagiert haben.
Wird Combo Cleaner Malware-Infektionen entfernen, die sich in E-Mail-Anhängen befanden?
Ja, Combo Cleaner wurde entwickelt, um Malware zu erkennen und zu entfernen. Es wird empfohlen, einen vollständigen Systemscan durchzuführen, da sich einige raffinierte Bedrohungen tief im System verbergen können und nur durch einen gründlichen Scan erkannt werden.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden