
Um welche Art von Betrug handelt es sich bei „Vendor Registration And Partnership Process"
Phishing/BetrugAuch bekannt als: Vendor Registration And Partnership Process Phishing-Betrug

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Um welche Art von Betrug handelt es sich bei „Vendor Registration And Partnership Process"?
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um Betrug handelt. Sie ist als Einladung zur Lieferantenregistrierung der ExxonMobil Corporation getarnt und richtet sich an Unternehmen und Fachleute weltweit. Ziel ist es, die Empfänger in eine längere Korrespondenz zu verwickeln, die schließlich zu Forderungen nach Geld, sensiblen Dokumenten oder Geschäftsbankdaten führt. Diese E-Mail sollte vollständig ignoriert werden.
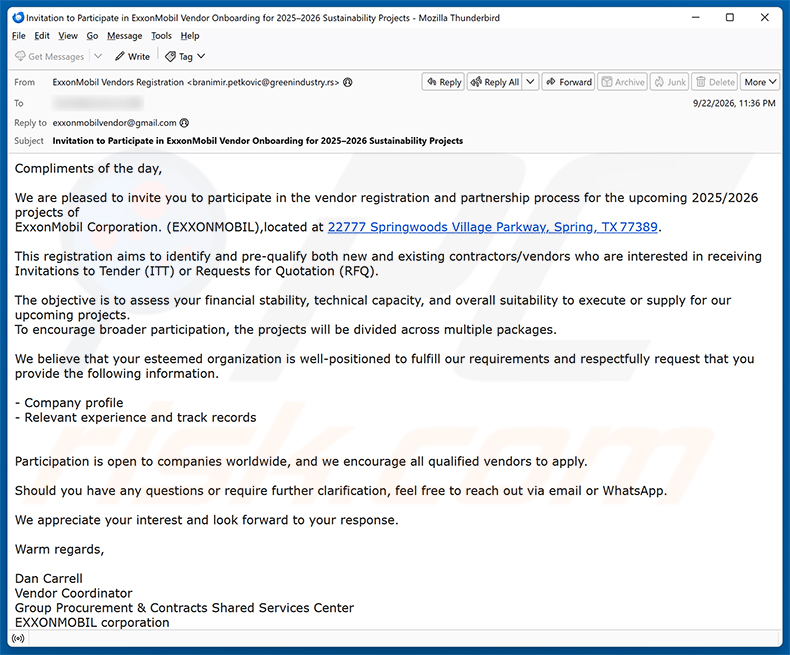
„Vendor Registration And Partnership Process“ E-Mail-Betrug - Übersicht
Die E-Mail gibt sich als offizielle Mitteilung der ExxonMobil Corporation aus und lädt das Unternehmen des Empfängers ein, sich als Lieferant für bevorstehende Nachhaltigkeitsprojekte 2025/2026 registrieren zu lassen. Sie fordert ein Unternehmensprofil sowie Angaben zu einschlägiger Erfahrung an und stellt dies als standardmäßiges Präqualifizierungsverfahren dar.
Es handelt sich um einen klassischen Vorschussbetrug. Sobald ein Empfänger antwortet, nehmen die Betrüger Kontakt auf und beginnen, Unterlagen, Compliance-Zertifikate, Registrierungsformulare oder im Voraus zu zahlende Bearbeitungsgebühren anzufordern. Mit jedem Schritt wird das Opfer tiefer hineingezogen, wobei die Forderungen immer weiter steigen, während der versprochene Vertrag nie zustande kommt.
Wer darauf eingeht, riskiert, Geld durch erfundene Gebühren zu verlieren. Neben dem finanziellen Schaden werden durch eine Antwort sensible Unternehmensdaten, personenbezogene Informationen oder Geschäftsbankdaten an die Betrüger preisgegeben, die diese für weiteren Betrug missbrauchen können.
Die ExxonMobil Corporation ist ein seriöses Unternehmen und steht in keinerlei Verbindung zu diesem Betrug. Cyberkriminelle nutzen lediglich ihren Namen und ihre reale Adresse, um glaubwürdig zu wirken. Die tatsächliche Absenderadresse und der Antwortkontakt in dieser E-Mail haben in keiner Weise etwas mit ExxonMobil zu tun.
| Name | Vendor Registration And Partnership Process Phishing-Betrug |
| Bedrohungstyp | Phishing, Abzocke, Social Engineering, Betrug |
| Falsche Behauptung | Die Organisation des Empfängers wurde ausgewählt, um am Lieferantenregistrierungs- und Präqualifizierungsverfahren der ExxonMobil Corporation für bevorstehende Nachhaltigkeitsprojekte 2025/2026 teilzunehmen |
| Tarnung | Offizielle Einladung zur Lieferantenaufnahme von der ExxonMobil Corporation |
| Symptome | Nicht autorisierte Online-Käufe, geänderte Passwörter von Online-Konten, Identitätsdiebstahl, illegaler Zugriff auf den Computer. |
| Verbreitungsmethoden | Betrügerische E-Mails, betrügerische Online-Pop-up-Werbung, Techniken zur Manipulation von Suchmaschinen, falsch geschriebene Domains. |
| Schaden | Verlust sensibler privater Informationen, finanzieller Verlust, Identitätsdiebstahl. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
E-Mail-Betrug im Allgemeinen
Zusammenfassend handelt es sich bei der „Vendor Registration And Partnership Process“-E-Mail um einen betrügerischen Vorschussbetrug, bei dem sich die Täter als ExxonMobil Corporation ausgeben. Ziel ist es, Unternehmen in ein gefälschtes Lieferantenregistrierungsverfahren zu locken, in dessen Verlauf letztlich Gebühren, sensible Dokumente oder Finanzinformationen verlangt werden. Empfänger sollten nicht antworten und die E-Mail umgehend löschen.
Betrugsmaschen dieser Art können auch zur Verbreitung von Malware genutzt werden, wobei Cyberkriminelle manchmal schädliche Anhänge oder Links in Folgenachrichten einfügen, sobald der Kontakt zu einem Ziel hergestellt ist.
Weitere Beispiele ähnlicher Betrugs-E-Mails sind Files Shared Using Google Drive Workspace, Pending Messages Awaiting Transfer und Clearing Inactive Email Accounts.
Wie infizieren Spam-Kampagnen Computer?
Cyberkriminelle verbreiten Malware häufig, indem sie schädliche Dateien an E-Mails anhängen. Diese Anhänge können viele Formen annehmen, darunter ausführbare Dateien, Microsoft Office-Dokumente, PDF-Dateien, Archive wie ZIP oder RAR, JavaScript und ähnliche Dateitypen. Das Öffnen einer solchen Datei oder das Aktivieren eingebetteter Funktionen wie schädlicher Makrobefehle kann eine Malware-Installation auslösen.
In manchen Fällen enthält die E-Mail statt eines Anhangs einen Link. Dieser Link kann direkt zu einem Datei-Download führen oder zu einer Webseite, die Besucher dazu verleiten soll, Malware manuell herunterzuladen und auszuführen. In beiden Fällen ist in der Regel eine Form der Benutzerinteraktion erforderlich, bevor die Infektion erfolgen kann.
Wie lässt sich die Installation von Malware vermeiden?
Seien Sie vorsichtig bei unaufgeforderten E-Mails, insbesondere von unbekannten Absendern. Öffnen Sie keine Anhänge und folgen Sie keinen Links in verdächtigen Nachrichten, unabhängig davon, ob die E-Mail angeblich von einer Einzelperson oder einer bekannten Organisation stammt.
Laden Sie Software und Updates nur aus offiziellen Quellen herunter, etwa von Entwickler-Websites oder seriösen App-Stores. Vermeiden Sie raubkopierte Software, inoffizielle Cracking-Tools und Schlüsselgeneratoren, da diese häufig zur Tarnung von Malware verwendet werden.
Halten Sie Ihr Betriebssystem und alle installierten Anwendungen auf dem neuesten Stand. Verwenden Sie ein seriöses Antivirenprogramm und scannen Sie Ihr Gerät regelmäßig. Falls Sie bereits einen verdächtigen Anhang geöffnet haben, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um alle Bedrohungen zu entfernen.
Text in der „Vendor Registration And Partnership Process“-E-Mail:
Subject: Invitation to Participate in ExxonMobil Vendor Onboarding for 2025–2026 Sustainability Projects
Compliments of the day,
We are pleased to invite you to participate in the vendor registration and partnership process for the upcoming 2025/2026 projects of ExxonMobil Corporation. (EXXONMOBIL), located at 22777 Springwoods Village Parkway, Spring, TX 77389.
This registration aims to identify and pre-qualify both new and existing contractors/vendors who are interested in receiving Invitations to Tender (ITT) or Requests for Quotation (RFQ).
The objective is to assess your financial stability, technical capacity, and overall suitability to execute or supply for our upcoming projects.
To encourage broader participation, the projects will be divided across multiple packages.We believe that your esteemed organization is well-positioned to fulfill our requirements and respectfully request that you provide the following information.
- Company profile
- Relevant experience and track recordsParticipation is open to companies worldwide, and we encourage all qualified vendors to apply.
Should you have any questions or require further clarification, feel free to reach out via email or WhatsApp.
We appreciate your interest and look forward to your response.
Warm regards,
Dan Carrell
Vendor Coordinator
Group Procurement & Contracts Shared Services Center
EXXONMOBIL corporation
22777 Springwoods Village Parkway, Spring, TX 77389
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist Vendor Registration And Partnership Process Phishing-Betrug?
- Bösartige E-Mail-Arten.
- Wie entdeckt man eine bösartige E-Mail?
- Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
Bösartige E-Mail-Arten:
 Phishing E-Mails
Meistens verwenden Cyberkriminelle betrügerische E-Mails, um Internetnutzer dazu zu bringen, ihre sensiblen privaten Daten preiszugeben, z. B. Anmeldedaten für verschiedene Online-Dienste, E-Mail-Konten oder Online-Banking-Daten.
Solche Angriffe werden als Phishing bezeichnet. Bei einem Phishing-Angriff versenden Cyberkriminelle in der Regel eine E-Mail-Nachricht mit dem Logo eines beliebten Dienstes (z. B. Microsoft, DHL, Amazon, Netflix), erzeugen eine Dringlichkeit (falsche Lieferadresse, abgelaufenes Kennwort usw.) und platzieren einen Link, von dem sie hoffen, dass ihre potenziellen Opfer darauf klicken.
Nach dem Anklicken des Links in einer solchen E-Mail-Nachricht werden die Opfer auf eine gefälschte Website umgeleitet, die der Original-Webseite identisch oder sehr ähnlich aussieht. Die Opfer werden dann aufgefordert, ihr Passwort, ihre Kreditkartendaten oder andere Informationen einzugeben, die von den Cyberkriminellen gestohlen werden.
 E-Mails mit bösartigen Anhängen
Ein weiterer beliebter Angriffsvektor ist E-Mail-Spam mit bösartigen Anhängen, die die Computer der Benutzer mit Malware infizieren. Bösartige Anhänge enthalten in der Regel Trojaner, die Passwörter, Bankdaten und andere sensible Informationen stehlen können.
Bei solchen Angriffen besteht das Hauptziel der Cyberkriminellen darin, ihre potenziellen Opfer dazu zu bringen, einen infizierten E-Mail-Anhang zu öffnen. Um dieses Ziel zu erreichen, wird in den E-Mail-Nachrichten in der Regel über kürzlich erhaltene Rechnungen, Faxe oder Sprachnachrichten gesprochen.
Wenn ein potenzielles Opfer auf die Verlockung hereinfällt und den Anhang öffnet, wird sein Computer infiziert, und die Cyberkriminellen können eine Menge vertraulicher Informationen sammeln.
Es ist zwar eine kompliziertere Methode, um persönliche Daten zu stehlen (Spam-Filter und Antivirenprogramme erkennen solche Versuche in der Regel), aber wenn sie erfolgreich ist, können Cyberkriminelle eine viel breitere Palette von Daten erhalten und Informationen über einen langen Zeitraum sammeln.
 Sex-Erpressungs-E-Mails
Dies ist eine Art von Phishing. In diesem Fall erhalten die Nutzer eine E-Mail, in der behauptet wird, dass ein Cyberkrimineller auf die Webcam des potenziellen Opfers zugreifen konnte und ein Video von dessen Masturbation aufgenommen hat.
Um das Video loszuwerden, werden die Opfer aufgefordert, ein Lösegeld zu zahlen (normalerweise in Bitcoin oder einer anderen Kryptowährung). All diese Behauptungen sind jedoch falsch - Nutzer, die solche E-Mails erhalten, sollten sie ignorieren und löschen.
Wie entdeckt man eine bösartige E-Mail?
Während Cyberkriminelle versuchen, ihre Köder-E-Mails vertrauenswürdig aussehen zu lassen, gibt es einige Dinge, auf die Sie achten sollten, wenn Sie versuchen, eine Phishing-E-Mail zu erkennen:
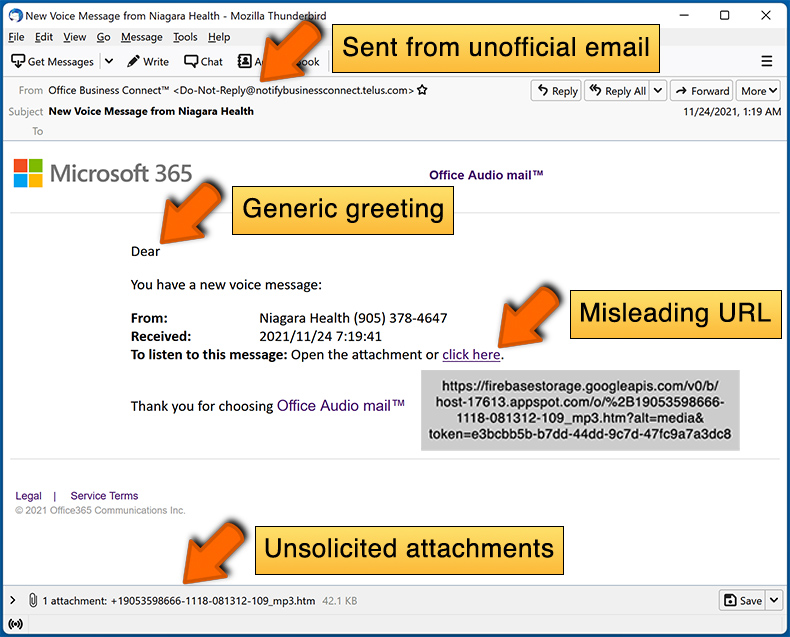
- Überprüfen Sie die ("von") E-Mail-Adresse des Absenders: Fahren Sie mit der Maus über die Absenderadresse und prüfen Sie, ob sie seriös ist. Wenn Sie beispielsweise eine E-Mail von Microsoft erhalten haben, sollten Sie überprüfen, ob die E-Mail-Adresse @microsoft.com lautet und nicht etwas Verdächtiges wie @m1crosoft.com, @microsfot.com, @account-security-noreply.com usw.
- Prüfen Sie auf allgemeine Begrüßungen: Wenn die Begrüßung in der E-Mail "Sehr geehrter Benutzer", "Sehr geehrter @youremail.com", "Sehr geehrter Kunde" lautet, sollte dies misstrauisch machen. In der Regel werden Sie von Unternehmen mit Ihrem Namen angesprochen. Das Fehlen dieser Information könnte ein Hinweis auf einen Phishing-Versuch sein.
- Überprüfen Sie die Links in der E-Mail: Fahren Sie mit der Maus über den Link in der E-Mail. Wenn Ihnen der Link verdächtig vorkommt, klicken Sie ihn nicht an. Wenn Sie zum Beispiel eine E-Mail von Microsoft erhalten haben und der Link in der E-Mail anzeigt, dass er zu firebasestorage.googleapis.com/v0... führt, sollten Sie ihm nicht trauen. Klicken Sie am besten nicht auf die Links in den E-Mails, sondern besuchen Sie die Webseite des Unternehmens, von dem Sie die E-Mail erhalten haben.
- Vertrauen Sie nicht blindlings auf E-Mail-Anhänge: In der Regel fordern seriöse Unternehmen Sie auf, sich auf ihrer Website anzumelden und dort Dokumente einzusehen. Wenn Sie eine E-Mail mit einem Anhang erhalten haben, sollten Sie diese mit einem Virenschutzprogramm überprüfen. Infizierte E-Mail-Anhänge sind ein gängiges Angriffsmittel von Cyberkriminellen.
Um das Risiko des Öffnens von Phishing- und bösartigen E-Mails zu minimieren, empfehlen wir die Verwendung von Combo Cleaner Antivirus für Windows.
Beispiel für eine Spam-E-Mail:
Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
- Wenn Sie auf einen Link in einer Phishing-E-Mail geklickt und Ihr Passwort eingegeben haben, sollten Sie Ihr Passwort so bald wie möglich ändern. Normalerweise sammeln Cyberkriminelle gestohlene Zugangsdaten und verkaufen sie dann an andere Gruppen, die sie für böswillige Zwecke verwenden. Wenn Sie Ihr Kennwort rechtzeitig ändern, haben die Kriminellen wahrscheinlich nicht genug Zeit, um Schaden anzurichten.
- Wenn Sie Ihre Kreditkartendaten eingegeben haben, wenden Sie sich so schnell wie möglich an Ihre Bank und erklären Sie die Situation. Es ist gut möglich, dass Sie Ihre kompromittierte Kreditkarte sperren und eine neue Karte beantragen müssen.
- Wenn Sie Anzeichen für einen Identitätsdiebstahl feststellen, sollten Sie sich umgehend an die Federal Trade Commission wenden. Diese Institution wird Informationen über Ihre Situation sammeln und einen persönlichen Wiederherstellungsplan erstellen.
- Wenn Sie einen bösartigen Anhang geöffnet haben, ist Ihr Computer wahrscheinlich infiziert. Sie sollten ihn mit einem seriösen Antivirenprogramm scannen. Zu diesem Zweck empfehlen wir die Anwendung Combo Cleaner Antivirus für Windows.
- Helfen Sie anderen Internetnutzern - melden Sie Phishing-E-Mails an die Anti-Phishing Arbeitsgruppe, das Beschwerdezentrum für Internetverbrechen des FBI, das nationale Betrugsinformationszentrum und das U.S. Justizministerium.
Häufig gestellte Fragen (FAQ)
Warum habe ich diese E-Mail erhalten?
Betrugs-E-Mails wie diese werden gleichzeitig an eine große Anzahl von Empfängern verschickt und richten sich nicht gezielt an einzelne Personen. Betrüger sammeln E-Mail-Adressen auf verschiedene Weise, unter anderem durch Datenlecks, gefälschte Websites und ähnliche Quellen.
Ich habe meine persönlichen Daten preisgegeben, als ich durch diese E-Mail getäuscht wurde. Was soll ich tun?
Ändern Sie alle Passwörter, die möglicherweise offengelegt wurden. Falls Sie Bankdaten, geschäftliche Finanzinformationen oder Ausweisdokumente weitergegeben haben, wenden Sie sich so schnell wie möglich an die zuständigen Institutionen oder Behörden.
Ich habe eine schädliche Datei, die an eine E-Mail angehängt war, heruntergeladen und geöffnet. Ist mein Computer infiziert?
Ausführbare Dateien können ein System in dem Moment kompromittieren, in dem sie geöffnet werden. Dokumenttypen wie PDF- oder Word-Dateien erfordern in der Regel eine zusätzliche Interaktion, etwa das Aktivieren von Makros oder das Ausführen eines eingebetteten Installationsprogramms, bevor Malware aktiv werden kann. Das Risiko hängt vom Dateiformat und den Handlungen des Benutzers ab.
Ich habe die E-Mail gelesen, aber den Anhang nicht geöffnet. Ist mein Computer infiziert?
Das bloße Lesen einer Nachricht ist sicher. Eine Infektion setzt eine Interaktion mit dem Inhalt der E-Mail voraus, etwa das Öffnen eines Anhangs oder das Anklicken eines schädlichen Links. Ihr Computer ist nicht gefährdet, wenn Sie nur den Text gelesen haben.
Wird Combo Cleaner Malware-Infektionen entfernen, die sich in E-Mail-Anhängen befanden?
Combo Cleaner kann die überwiegende Mehrheit bekannter Malware-Infektionen erkennen und entfernen. Es wird empfohlen, einen vollständigen Systemscan durchzuführen, da fortgeschrittene Bedrohungen möglicherweise eine tiefergehende Analyse erfordern, um vollständig erkannt und beseitigt zu werden.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden