
Was für ein Betrug ist die „Wire Transfer Payment Confirmation"-E-Mail
Phishing/BetrugAuch bekannt als: Wire Transfer Payment Confirmation Phishing-Betrug

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was für eine E-Mail ist „Wire Transfer Payment Confirmation"?
Wir haben diese E-Mail untersucht und festgestellt, dass es sich um einen Phishing-Betrug handelt. Die Nachricht ist als routinemäßige Benachrichtigung über eine Überweisungszahlung getarnt und fordert die Empfänger auf, auf eine Schaltfläche zu klicken und die angeblichen Transaktionsdetails zu überprüfen. Ihr eigentlicher Zweck besteht darin, die Anmeldedaten von E-Mail-Konten zu stehlen. Diese E-Mail sollte ignoriert werden.
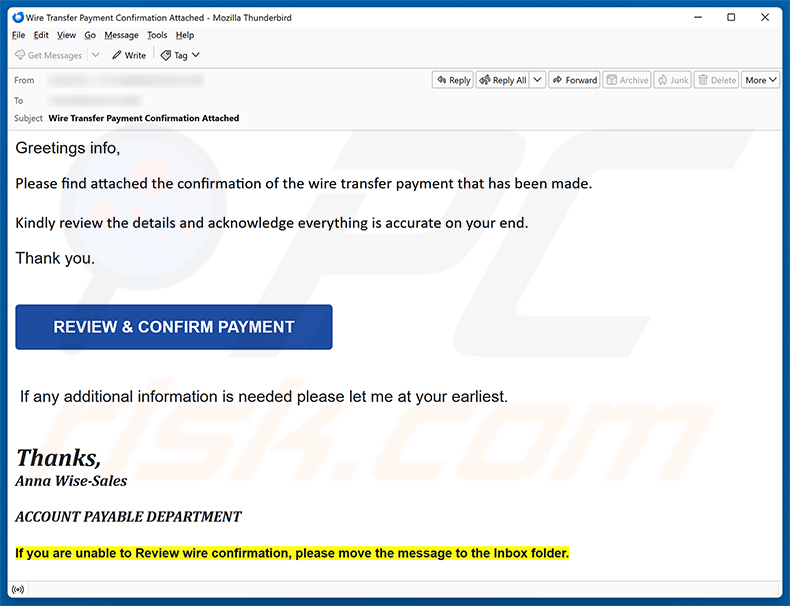
„Wire Transfer Payment Confirmation" E-Mail-Betrug im Detail
Die E-Mail trifft mit dem Betreff „Wire Transfer Payment Confirmation Attached" ein und gibt vor, von einer Person namens Anna Wise-Sales aus einer Kreditorenbuchhaltung (Account Payable Department) gesendet worden zu sein. Sie behauptet, dass eine Überweisungszahlung verarbeitet wurde, und bittet den Empfänger zu bestätigen, dass auf seiner Seite alles korrekt ist.
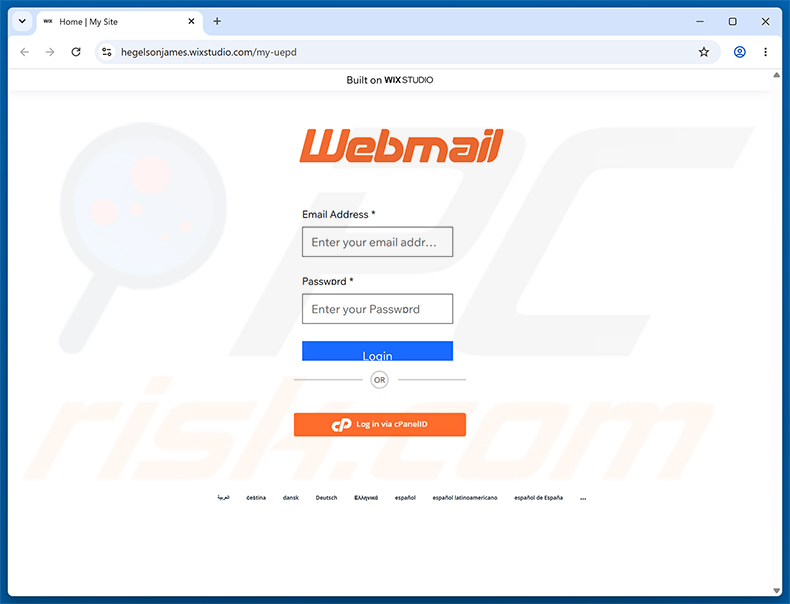
Ein Klick auf die Schaltfläche „REVIEW & CONFIRM PAYMENT" leitet Opfer zu einer gefälschten Webmail-Anmeldeseite weiter, die unter hegelsonjames.wixstudio[.]com gehostet wird. Die Seite präsentiert eine allgemeine „Webmail"-Oberfläche mit Feldern für eine E-Mail-Adresse und ein Passwort sowie einer Option zur Anmeldung über cPanelID, die auf Nutzer von cPanel-gehosteten E-Mail-Konten abzielt.
Die Seite steht in keiner Verbindung zu einem echten E-Mail-Dienst. Alle über sie eingegebenen Anmeldedaten gehen direkt an die Betrüger. Mit gestohlenen Anmeldedaten können sie auf den Posteingang des Opfers zugreifen, private Nachrichten lesen, betrügerische E-Mails im Namen des Opfers versenden und Passwörter für verbundene Konten zurücksetzen.
Der Zugriff auf ein gekapertes E-Mail-Konto kann die Tür zu Identitätsdiebstahl und umfassenderem finanziellen Schaden öffnen. Wix Studio, die Plattform, auf der diese betrügerische Seite erstellt wurde, ist an diesem Betrug nicht beteiligt - Cyberkriminelle haben sie dort ohne Wissen oder Genehmigung des Unternehmens eingerichtet.
| Name | Wire Transfer Payment Confirmation Phishing-Betrug |
| Bedrohungstyp | Phishing, Betrug, Social Engineering, Betrügerei |
| Falsche Behauptung | Eine Überweisungszahlung wurde getätigt und erfordert die Überprüfung und Bestätigung des Empfängers |
| Tarnung | Routinemäßige Zahlungsbestätigungsbenachrichtigung von einer Kreditorenbuchhaltung |
| Zugehörige Domain | hegelsonjames.wixstudio[.]com |
| Bedrohungsstatus (Phishing-Seite) | PCrisk Website-Scanner-Ergebnisse |
| Symptome | Nicht autorisierte Online-Käufe, geänderte Passwörter von Online-Konten, Identitätsdiebstahl, illegaler Zugriff auf den Computer. |
| Verbreitungsmethoden | Betrügerische E-Mails, betrügerische Online-Pop-up-Anzeigen, Techniken zur Vergiftung von Suchmaschinen, falsch geschriebene Domains. |
| Schaden | Verlust sensibler privater Informationen, finanzieller Verlust, Identitätsdiebstahl. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
E-Mail-Betrug im Allgemeinen
Zusammenfassend handelt es sich hierbei um einen Phishing-Betrug, der als routinemäßige Zahlungsbenachrichtigung von einem Ansprechpartner der Kreditorenbuchhaltung getarnt ist. Er führt Empfänger zu einer gefälschten Anmeldeseite, die darauf ausgelegt ist, E-Mail-Anmeldedaten zu stehlen. Manchmal werden solche E-Mails auch zur Verbreitung von Malware verwendet. In jedem Fall sollten Empfänger sie ignorieren und löschen.
Weitere Beispiele für ähnliche Betrugs-E-Mails, die von Cyberkriminellen verbreitet werden, sind Untrusted Device Was Added To Your Account, Password Reset Request und Shared Revised Proposal.
Wie infizieren Spam-Kampagnen Computer?
Malware wird häufig per E-Mail über schädliche Dateianhänge verbreitet. Diese können viele Formen annehmen, darunter ausführbare Programme, Microsoft Office-Dokumente, PDFs, komprimierte Archive wie ZIP- oder RAR-Dateien und JavaScript-Dateien. Das Öffnen einer solchen Datei - oder in einigen Fällen das Aktivieren von schädlichen Makrobefehlen - kann den Malware-Installationsprozess auslösen.
Andere schädliche E-Mails verzichten vollständig auf Anhänge und enthalten stattdessen Links zu schädlichen Websites. Das Folgen eines solchen Links kann einen automatischen Malware-Download auslösen, oder die Website kann den Nutzer anweisen, eine Datei manuell herunterzuladen und auszuführen. Die Infektion tritt nur ein, wenn der Nutzer mit dem Inhalt interagiert.
Wie kann man die Installation von Malware vermeiden?
Behandeln Sie unerwartete oder unaufgeforderte E-Mails mit Vorsicht, insbesondere solche, die Sie dazu auffordern, auf Links zu klicken oder angehängte Dateien zu öffnen. Wenn eine Nachricht scheinbar von einer bekannten Organisation stammt, aber ungewöhnlich wirkt, überprüfen Sie sie über offizielle Kanäle, anstatt mit irgendetwas in der E-Mail zu interagieren.
Laden Sie Software und Updates nur von offiziellen Websites und vertrauenswürdigen App-Stores herunter. Vermeiden Sie raubkopierte Programme, inoffizielle Schlüsselgeneratoren und Software-Cracks, da diese häufige Vehikel für versteckte Malware sind. Auch das Aktualisieren Ihres Betriebssystems und Ihrer installierten Anwendungen verringert die Anfälligkeit für bekannte Schwachstellen.
Der Einsatz eines seriösen Antivirenprogramms bietet eine starke zusätzliche Verteidigungsebene. Wenn Sie bereits einen verdächtigen Anhang geöffnet haben, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um eingedrungene Malware automatisch zu beseitigen.
Text, der in der „Wire Transfer Payment Confirmation" E-Mail präsentiert wird:
Subject: Wire Transfer Payment Confirmation Attached
Greetings info,
Please find attached the confirmation of the wire transfer payment that has been made.
Kindly review the details and acknowledge everything is accurate on your end.
Thank you.
[REVIEW & CONFIRM PAYMENT]
If any additional information is needed please let me at your earliest.
Thanks,
Anna Wise-SalesACCOUNT PAYABLE DEPARTMENT
If you are unable to Review wire confirmation, please move the message to the Inbox folder.
Eine gefälschte Webmail-Anmeldeseite, die bei diesem Betrug verwendet wird:
Umgehende automatische Entfernung von Malware:
Die manuelle Entfernung einer Bedrohung kann ein langer und komplizierter Prozess sein, der fortgeschrittene Computerkenntnisse voraussetzt. Combo Cleaner ist ein professionelles, automatisches Malware-Entfernungstool, das zur Entfernung von Malware empfohlen wird. Laden Sie es durch Anklicken der untenstehenden Schaltfläche herunter:
LADEN Sie Combo Cleaner herunterIndem Sie Software, die auf dieser Internetseite aufgeführt ist, herunterladen, stimmen Sie unseren Datenschutzbestimmungen und Nutzungsbedingungen zu. Der kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Schnellmenü:
- Was ist Wire Transfer Payment Confirmation Phishing-Betrug?
- Bösartige E-Mail-Arten.
- Wie entdeckt man eine bösartige E-Mail?
- Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
Bösartige E-Mail-Arten:
 Phishing E-Mails
Meistens verwenden Cyberkriminelle betrügerische E-Mails, um Internetnutzer dazu zu bringen, ihre sensiblen privaten Daten preiszugeben, z. B. Anmeldedaten für verschiedene Online-Dienste, E-Mail-Konten oder Online-Banking-Daten.
Solche Angriffe werden als Phishing bezeichnet. Bei einem Phishing-Angriff versenden Cyberkriminelle in der Regel eine E-Mail-Nachricht mit dem Logo eines beliebten Dienstes (z. B. Microsoft, DHL, Amazon, Netflix), erzeugen eine Dringlichkeit (falsche Lieferadresse, abgelaufenes Kennwort usw.) und platzieren einen Link, von dem sie hoffen, dass ihre potenziellen Opfer darauf klicken.
Nach dem Anklicken des Links in einer solchen E-Mail-Nachricht werden die Opfer auf eine gefälschte Website umgeleitet, die der Original-Webseite identisch oder sehr ähnlich aussieht. Die Opfer werden dann aufgefordert, ihr Passwort, ihre Kreditkartendaten oder andere Informationen einzugeben, die von den Cyberkriminellen gestohlen werden.
 E-Mails mit bösartigen Anhängen
Ein weiterer beliebter Angriffsvektor ist E-Mail-Spam mit bösartigen Anhängen, die die Computer der Benutzer mit Malware infizieren. Bösartige Anhänge enthalten in der Regel Trojaner, die Passwörter, Bankdaten und andere sensible Informationen stehlen können.
Bei solchen Angriffen besteht das Hauptziel der Cyberkriminellen darin, ihre potenziellen Opfer dazu zu bringen, einen infizierten E-Mail-Anhang zu öffnen. Um dieses Ziel zu erreichen, wird in den E-Mail-Nachrichten in der Regel über kürzlich erhaltene Rechnungen, Faxe oder Sprachnachrichten gesprochen.
Wenn ein potenzielles Opfer auf die Verlockung hereinfällt und den Anhang öffnet, wird sein Computer infiziert, und die Cyberkriminellen können eine Menge vertraulicher Informationen sammeln.
Es ist zwar eine kompliziertere Methode, um persönliche Daten zu stehlen (Spam-Filter und Antivirenprogramme erkennen solche Versuche in der Regel), aber wenn sie erfolgreich ist, können Cyberkriminelle eine viel breitere Palette von Daten erhalten und Informationen über einen langen Zeitraum sammeln.
 Sex-Erpressungs-E-Mails
Dies ist eine Art von Phishing. In diesem Fall erhalten die Nutzer eine E-Mail, in der behauptet wird, dass ein Cyberkrimineller auf die Webcam des potenziellen Opfers zugreifen konnte und ein Video von dessen Masturbation aufgenommen hat.
Um das Video loszuwerden, werden die Opfer aufgefordert, ein Lösegeld zu zahlen (normalerweise in Bitcoin oder einer anderen Kryptowährung). All diese Behauptungen sind jedoch falsch - Nutzer, die solche E-Mails erhalten, sollten sie ignorieren und löschen.
Wie entdeckt man eine bösartige E-Mail?
Während Cyberkriminelle versuchen, ihre Köder-E-Mails vertrauenswürdig aussehen zu lassen, gibt es einige Dinge, auf die Sie achten sollten, wenn Sie versuchen, eine Phishing-E-Mail zu erkennen:
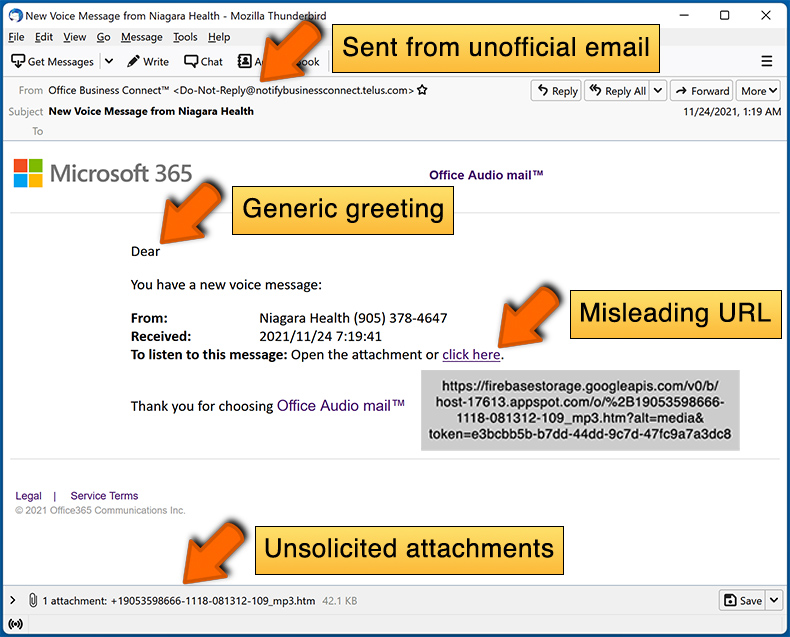
- Überprüfen Sie die ("von") E-Mail-Adresse des Absenders: Fahren Sie mit der Maus über die Absenderadresse und prüfen Sie, ob sie seriös ist. Wenn Sie beispielsweise eine E-Mail von Microsoft erhalten haben, sollten Sie überprüfen, ob die E-Mail-Adresse @microsoft.com lautet und nicht etwas Verdächtiges wie @m1crosoft.com, @microsfot.com, @account-security-noreply.com usw.
- Prüfen Sie auf allgemeine Begrüßungen: Wenn die Begrüßung in der E-Mail "Sehr geehrter Benutzer", "Sehr geehrter @youremail.com", "Sehr geehrter Kunde" lautet, sollte dies misstrauisch machen. In der Regel werden Sie von Unternehmen mit Ihrem Namen angesprochen. Das Fehlen dieser Information könnte ein Hinweis auf einen Phishing-Versuch sein.
- Überprüfen Sie die Links in der E-Mail: Fahren Sie mit der Maus über den Link in der E-Mail. Wenn Ihnen der Link verdächtig vorkommt, klicken Sie ihn nicht an. Wenn Sie zum Beispiel eine E-Mail von Microsoft erhalten haben und der Link in der E-Mail anzeigt, dass er zu firebasestorage.googleapis.com/v0... führt, sollten Sie ihm nicht trauen. Klicken Sie am besten nicht auf die Links in den E-Mails, sondern besuchen Sie die Webseite des Unternehmens, von dem Sie die E-Mail erhalten haben.
- Vertrauen Sie nicht blindlings auf E-Mail-Anhänge: In der Regel fordern seriöse Unternehmen Sie auf, sich auf ihrer Website anzumelden und dort Dokumente einzusehen. Wenn Sie eine E-Mail mit einem Anhang erhalten haben, sollten Sie diese mit einem Virenschutzprogramm überprüfen. Infizierte E-Mail-Anhänge sind ein gängiges Angriffsmittel von Cyberkriminellen.
Um das Risiko des Öffnens von Phishing- und bösartigen E-Mails zu minimieren, empfehlen wir die Verwendung von Combo Cleaner Antivirus für Windows.
Beispiel für eine Spam-E-Mail:
Was sollte man tun, wenn man auf einen E-Mail-Betrug hereingefallen ist?
- Wenn Sie auf einen Link in einer Phishing-E-Mail geklickt und Ihr Passwort eingegeben haben, sollten Sie Ihr Passwort so bald wie möglich ändern. Normalerweise sammeln Cyberkriminelle gestohlene Zugangsdaten und verkaufen sie dann an andere Gruppen, die sie für böswillige Zwecke verwenden. Wenn Sie Ihr Kennwort rechtzeitig ändern, haben die Kriminellen wahrscheinlich nicht genug Zeit, um Schaden anzurichten.
- Wenn Sie Ihre Kreditkartendaten eingegeben haben, wenden Sie sich so schnell wie möglich an Ihre Bank und erklären Sie die Situation. Es ist gut möglich, dass Sie Ihre kompromittierte Kreditkarte sperren und eine neue Karte beantragen müssen.
- Wenn Sie Anzeichen für einen Identitätsdiebstahl feststellen, sollten Sie sich umgehend an die Federal Trade Commission wenden. Diese Institution wird Informationen über Ihre Situation sammeln und einen persönlichen Wiederherstellungsplan erstellen.
- Wenn Sie einen bösartigen Anhang geöffnet haben, ist Ihr Computer wahrscheinlich infiziert. Sie sollten ihn mit einem seriösen Antivirenprogramm scannen. Zu diesem Zweck empfehlen wir die Anwendung Combo Cleaner Antivirus für Windows.
- Helfen Sie anderen Internetnutzern - melden Sie Phishing-E-Mails an die Anti-Phishing Arbeitsgruppe, das Beschwerdezentrum für Internetverbrechen des FBI, das nationale Betrugsinformationszentrum und das U.S. Justizministerium.
Häufig gestellte Fragen (FAQ)
Warum habe ich diese E-Mail erhalten?
Diese Nachrichten werden massenhaft verteilt und nicht persönlich gezielt gesendet. Betrüger erstellen umfangreiche Listen von E-Mail-Adressen durch Datenschutzverletzungen, gefälschte Websites und ähnliche Quellen und senden dann dieselbe betrügerische E-Mail auf einmal an alle.
Ich habe meine persönlichen Daten angegeben, als ich von dieser E-Mail getäuscht wurde. Was soll ich tun?
Wenn Sie Ihre E-Mail-Anmeldedaten eingegeben haben, ändern Sie dieses Passwort sofort, ebenso wie die Passwörter aller anderen Konten, bei denen Sie dieselben Anmeldedaten verwenden. Aktivieren Sie nach Möglichkeit die Zwei-Faktor-Authentifizierung. Wenn auch Finanzdaten weitergegeben wurden, kontaktieren Sie unverzüglich Ihre Bank.
Ich habe eine schädliche Datei, die an eine E-Mail angehängt war, heruntergeladen und geöffnet. Ist mein Computer infiziert?
Das hängt vom Dateityp ab. Ausführbare Dateien wie .exe-Programme können ein System fast unmittelbar nach dem Öffnen kompromittieren. Dokumentformate wie PDFs oder Word-Dateien erfordern in der Regel zusätzliche Benutzerinteraktion - zum Beispiel das Aktivieren von Makros - bevor Malware aktiviert wird.
Ich habe die E-Mail gelesen, aber den Anhang nicht geöffnet. Ist mein Computer infiziert?
Nein. Das bloße Lesen einer E-Mail richtet keinen Schaden an. Eine Infektion erfordert die aktive Interaktion mit schädlichen Inhalten - das Anklicken eines Links, das Öffnen einer angehängten Datei oder das Ausführen eines heruntergeladenen Programms.
Wird Combo Cleaner Malware-Infektionen entfernen, die im E-Mail-Anhang vorhanden waren?
Combo Cleaner ist in der Lage, die überwiegende Mehrheit bekannter Malware-Infektionen zu erkennen und zu entfernen. Das Durchführen eines vollständigen System-Scans ist wichtig, da sich anspruchsvolle Bedrohungen manchmal tief im System verbergen können und eine gründliche Durchsuchung erfordern, um gefunden zu werden.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden