So entfernen Sie den Dolphin X RAT-Trojaner vom Betriebssystem
TrojanerAuch bekannt als: Dolphin X Remote-Access-Trojaner

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was für eine Malware ist Dolphin X RAT?
Dolphin X RAT ist eine vielseitige Windows-Malware, die als Abonnementdienst an Cyberkriminelle verkauft wird. Sie vereint einen Remote Access Trojan (RAT), einen Informationsdieb, einen Kryptowährungs-Clipper und ein Distributed-Denial-of-Service-Tool (DDoS) in einem einzigen Paket.
Eine von Varonis Threat Labs veröffentlichte Untersuchung dokumentiert, dass Dolphin X über 300 Anwendungen aus zehn Kategorien ins Visier nimmt, wobei das Bedienfeld für Operatoren 329 Funktionen umfasst. Ein Cyberkrimineller mit dem Alias „Kontraktnik" verkauft den Zugang zu der Plattform in Untergrundforen für 69,95 Euro pro Monat.
Was Dolphin X von vielen ähnlichen Tools unterscheidet, ist ein integrierter KI-basierter Verhaltensprofiler. Er analysiert Daten von jedem infizierten Rechner und weist einen Risikowert zu, wodurch Operatoren die Opfer bewerten und sich zuerst auf die wertvollsten Ziele konzentrieren können. Auch BleepingComputer hat über diese KI-Bewertungsfunktion berichtet.
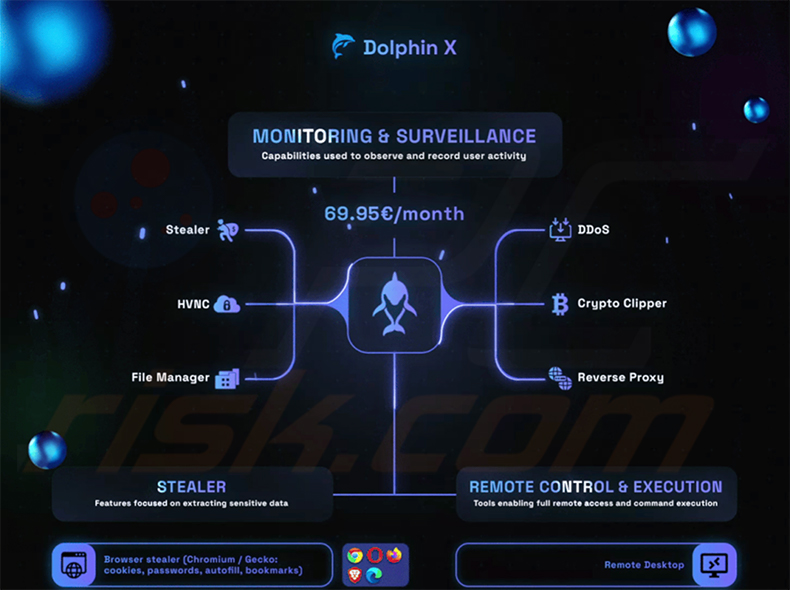
Dolphin X RAT Übersicht
Dolphin X arbeitet als Malware-as-a-Service (MaaS)-Plattform. Betreiber erwerben ein Abonnement, greifen auf ein Online-Kontrollpanel zu und erhalten Malware-Builds, die serverseitig in der Backend-Infrastruktur des Anbieters kompiliert werden. Dieses Modell der Remote-Kompilierung bedeutet, dass jeder Build auf den Servern des Anbieters und nicht auf dem Rechner des Betreibers zusammengestellt wird.
Der Forscher Daniel Kelley von Varonis Threat Labs untersuchte das Betreiberpanel, den Builder und den Netzwerkverkehr. Die Analyse identifizierte Zeichenfolgen, die einen aktiven KI-Profiling-Workflow bestätigen, einschließlich Verweisen auf Risikobewertung und den Abruf von Profiler-Daten.
Alle von einem infizierten Rechner gestohlenen Daten werden vor der Exfiltration in einem einzigen Archiv zusammengeführt. Die Malware ist darauf ausgelegt, still zu laufen und wenige sichtbare Anzeichen auf dem kompromittierten System zu hinterlassen.
Datendiebstahl-Fähigkeiten
Das Stealer-Modul von Dolphin X zielt auf neun Chromium- und Gecko-basierte Browser ab und extrahiert gespeicherte Passwörter, Cookies, Autofill-Einträge und Lesezeichen. Es erreicht außerdem 100 Kryptowährungs-Wallet-Browsererweiterungen und 65 Desktop-Wallet-Anwendungen, darunter Exodus und MetaMask.
Auf dem System gespeicherte WLAN-Passwörter werden gesammelt, und der Windows Credential Manager wird nach allen gespeicherten Anmeldedaten durchsucht. Ein Sensitive-File-Hunter durchsucht den Rechner nach Dokumenten und Dateien, die für den Betreiber von Interesse sein könnten.
Ein besonderer Fokus liegt auf Entwickler- und Cloud-Anmeldedaten. Der Stealer sammelt SSH-Schlüssel, .env-Dateien, Cloud-Zugriffstoken und Daten von über 30 Cloud-Kommandozeilen-Tools. Zehn Passwortmanager-Anwendungen fallen ebenfalls in den Erfassungsbereich.
Session-Daten von Discord, Telegram, Steam und Minecraft werden erfasst, ebenso Anmeldedaten von Sysadmin-Tools wie FileZilla, WinSCP und PuTTY.
Fernsteuerung, Überwachung und Clipping
Das Fernsteuerungsmodul gibt Betreibern Live-Zugriff auf den infizierten Rechner. Eine Remotedesktop-Funktion ermöglicht das Betrachten und Interagieren mit dem Bildschirm des Opfers in Echtzeit. Eine Reverse-Shell ermöglicht die direkte Befehlsausführung, und ein integrierter Dateimanager sowie ein Netzwerkscanner vervollständigen das Kern-Toolkit.
Ein HVNC (Hidden Virtual Network Computing)-Modul erstellt eine parallele Desktop-Sitzung, die für das Opfer unsichtbar ist. Betreiber können innerhalb dieser verborgenen Sitzung arbeiten, ohne dass ein sichtbares Anzeichen von Aktivität auf dem Bildschirm des Opfers ausgelöst wird.
Eine SOCKS5-Reverse-Proxy-Fähigkeit leitet den Datenverkehr des Betreibers über den infizierten Rechner. Der Kryptowährungs-Clipper überwacht die Windows-Zwischenablage und tauscht jede kopierte Wallet-Adresse stillschweigend gegen eine vom Angreifer kontrollierte aus, wodurch Kryptowährungszahlungen umgeleitet werden, ohne dass das Opfer es bemerkt.
Persistenz, Umgehung von Abwehrmaßnahmen und offensive Fähigkeiten
Dolphin X erreicht Persistenz durch Windows-Registry-Run-Key-Einträge, den Windows-Autostart-Ordner, geplante Aufgaben und die Installation von Windows-Diensten. Ein UEFI-Bootkit-Modul ist ebenfalls unter den Persistenzoptionen aufgeführt, das sogar eine vollständige Neuinstallation des Betriebssystems überstehen kann.
Die Umgehung von Abwehrmaßnahmen ist eine Kernstärke. Die Malware patcht AMSI und ETW - zwei Windows-Schnittstellen, die von Sicherheitssoftware verwendet werden - und nutzt direkte Systemaufrufe, um User-Mode-API-Hooks zu umgehen. Sie kann außerdem die Benutzerkontensteuerung (UAC) mit acht verschiedenen Methoden umgehen.
Eine dreistufige Mutations-Engine lässt jeden Build einzigartig erscheinen. Die erste Stufe schreibt den Kontrollfluss um und verschlüsselt eingebettete Zeichenfolgen neu. Die zweite mischt Import-Tabellen. Die dritte modifiziert PE-Zeitstempel, Rich-Header und Section-Padding.
Zu den zusätzlichen Fähigkeiten gehören die Manipulation von Windows Defender, das Bearbeiten der Firewall und der Hosts-Datei, die Anwendung von Anti-Forensik-Techniken und die Verbreitung auf angeschlossene USB-Laufwerke. Das DDoS-Modul unterstützt über 20 Angriffsmethoden, und Botnet-artiges Proxying und Steuerung sind ebenfalls verfügbar.
Funktionen zur Systemmanipulation erlauben es der Malware, Windows-Updates zu blockieren, den Zugriff auf den Task-Manager und den Registrierungs-Editor einzuschränken, Code per DLL-Injection und Shellcode-Injection einzuschleusen und auf Abruf einen Blue Screen of Death auszulösen.
KI-gestütztes Opfer-Profiling
Der KI-Verhaltensprofiler ist eine der markantesten Funktionen von Dolphin X RAT. Er analysiert automatisch Daten von jedem infizierten Rechner - einschließlich installierter Anwendungen, Browsing-Aktivität und Software-Nutzungsmuster - und generiert eine Risikobewertung sowie eine tägliche Zusammenfassung für jedes Opfer.
Diese Bewertungen ermöglichen es Betreibern, infizierte Rechner zu rangieren und sich zuerst auf die wertvollsten zu konzentrieren. Laut Varonis hilft der Profiler Angreifern dabei, Rechner zu identifizieren, die wahrscheinlich Zugriff auf Unternehmensnetzwerke, Cloud-Umgebungen, Kryptowährungsbestände oder Finanzkonten bieten.
Die spezifische KI-Engine, die diese Funktion antreibt, wurde ohne Ausführung eines Live-Samples nicht bestätigt. Dennoch deuten während der Varonis-Analyse gefundene Zeichenfolgen - einschließlich Verweisen auf Risikobewertung und Profiler-Startroutinen - darauf hin, dass die Komponente voll funktionsfähig ist.
| Name | Dolphin X Remote-Access-Trojaner |
| Bedrohungstyp | RAT, Information Stealer, Clipper, Trojaner |
| Symptome | Remote Access Trojaner sind darauf ausgelegt, heimlich in den Computer des Opfers einzudringen und still zu bleiben, weshalb keine besonderen Symptome auf einem infizierten Rechner deutlich sichtbar sind. |
| Verbreitungsmethoden | Infizierte E-Mail-Anhänge, bösartige Online-Werbung, Social Engineering, Software-„Cracks", gefälschte Websites. |
| Schaden | Gestohlene Passwörter und Bankdaten, Identitätsdiebstahl, Kryptowährungsdiebstahl, der Computer des Opfers wird einem Botnet hinzugefügt, zusätzliche Infektionen, finanzieller Verlust, Konto-Hijacking, Fernsteuerung des infizierten Geräts. |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Fazit
Dolphin X RAT bietet Cyberkriminellen ein umfassendes Toolkit zum Stehlen von Daten, zur Fernsteuerung infizierter Rechner und zum Clipping von Kryptowährungstransfers. Der KI-gestützte Opfer-Profiler fügt eine Targeting-Ebene hinzu, die bei Malware dieser Art normalerweise nicht zu finden ist, und hilft Betreibern, sich auf die wertvollsten kompromittierten Systeme zu konzentrieren.
Opfer können mit gestohlenen Passwörtern, gehijackten Konten, verlorener Kryptowährung und unbefugtem Fernzugriff auf ihre Geräte konfrontiert werden. Die tiefgreifenden Persistenzoptionen der Malware - einschließlich eines UEFI-Bootkits - machen sie ohne spezielle Sicherheitstools besonders schwer zu entfernen. Sie sollte unverzüglich vom System beseitigt werden.
Weitere Beispiele für Malware, die als RAT klassifiziert wird, sind MarkiRAT, Starland und DenoRAT.
Wie ist Dolphin X RAT in meinen Computer eingedrungen?
Dolphin X RAT wird als Abonnementdienst an Cyberkriminelle verkauft, von denen jeder es über seine eigenen gewählten Kanäle einsetzt. Der Entwickler, bekannt als „Kontraktnik", betreibt die Backend-Infrastruktur und kompiliert Builds serverseitig, wodurch Abonnenten ein einsatzbereites Tool erhalten, das minimale technische Kenntnisse erfordert.
Zu den gängigen Verbreitungsmethoden von MaaS-Betreibern gehören Phishing-E-Mails mit bösartigen Anhängen oder Links, gefälschte Software-Download-Websites, raubkopierte Software und Cracks sowie Malvertising.
Angreifer verlassen sich möglicherweise auch auf gefälschte Installer-Seiten, die legitime Software imitieren. Zu den in solchen Kampagnen verwendeten gängigen Dateitypen gehören ausführbare Installer, Archivpakete und bösartige Dokumentanhänge. Vorsicht bei unerwarteten Download-Links und unaufgeforderten E-Mail-Anhängen ist eine der zuverlässigsten Verteidigungsmaßnahmen.
Wie kann man die Installation von Malware vermeiden?
Laden Sie Software nur von offiziellen Entwickler-Websites und verifizierten Plattform-Stores herunter. Vermeiden Sie Cracks, Key-Generatoren und raubkopierte Inhalte, da diese gängige Verbreitungswege für Malware sind. Seien Sie vorsichtig bei unerwarteten E-Mails, insbesondere solchen mit Anhängen oder Links, selbst wenn der Absender jemand zu sein scheint, den Sie kennen.
Halten Sie Ihr Betriebssystem und alle Anwendungen auf dem neuesten Stand, da Angreifer häufig Schwachstellen in veralteter Software ausnutzen. Verwenden Sie eine seriöse Sicherheitslösung und führen Sie regelmäßige Systemscans durch. Wenn Sie glauben, dass Ihr Computer bereits infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um eingedrungene Malware automatisch zu beseitigen.
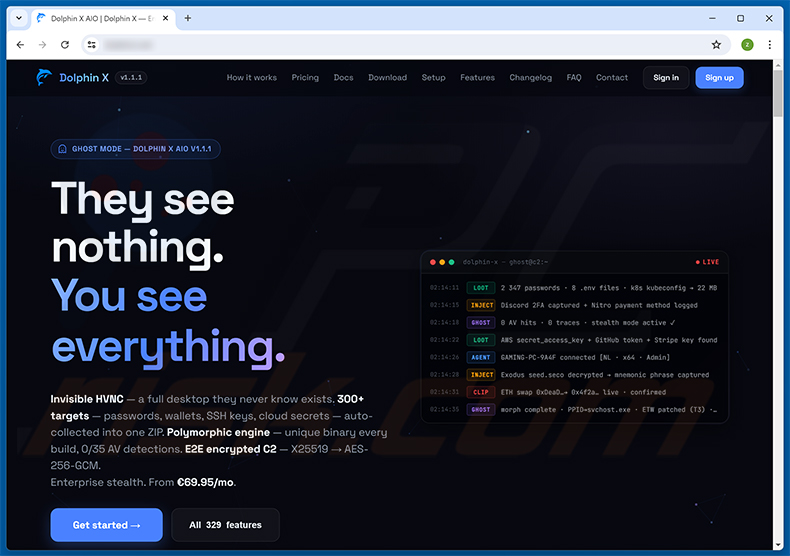
Website, die Dolphin X RAT bewirbt:
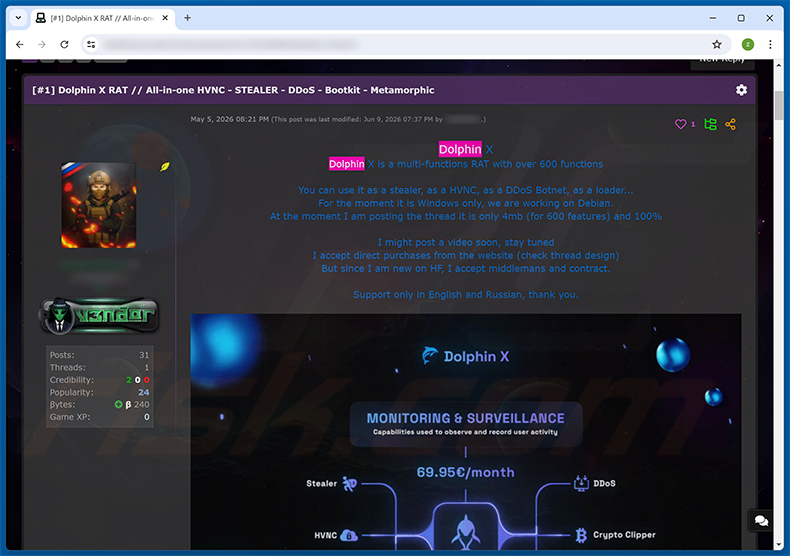
Beitrag in einem Hackerforum, der Dolphin X RAT bewirbt:
Wie lässt sich Malware manuell entfernen?
Die meisten Trojaner-Infektionen lassen sich mit einem vollständigen Systemscan mit Combo Cleaner entfernen. Die folgende vollständige manuelle Vorgehensweise ist für Fälle gedacht, in denen die automatische Entfernung fehlgeschlagen ist, Sie überprüfen möchten, ob ein Scan wirklich alles erfasst hat, oder die Bedrohung mehrere Persistenzpunkte angelegt hat.
Vom Netzwerk trennen
Ziehen Sie Ihr Ethernet-Kabel ab und schalten Sie das WLAN aus. Auf einem Laptop geht es mit der Flugmodus-Taste am schnellsten.
Viele Trojaner schleusen Daten aus - im Browser gespeicherte Passwörter, Banking-Sitzungen, Screenshots - und nehmen Fernbefehle entgegen. Das Trennen des Netzwerks stoppt beides sofort. Lassen Sie die Verbindung bis Phase 4 getrennt.
Im abgesicherten Modus mit Netzwerktreibern starten
Der abgesicherte Modus lädt nur einen minimalen Satz an Treibern und verhindert, dass die meiste Malware automatisch startet. Mit „Netzwerktreibern“ können Sie Tools herunterladen - aktivieren Sie das WLAN erst wieder, nachdem der Rechner gestartet ist.
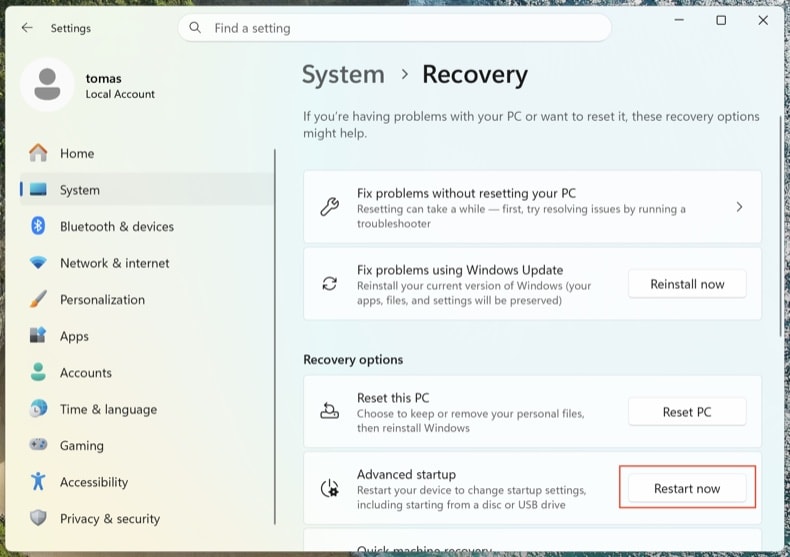
Öffnen Sie . Klicken Sie neben Erweiterter Start auf Jetzt neu starten.
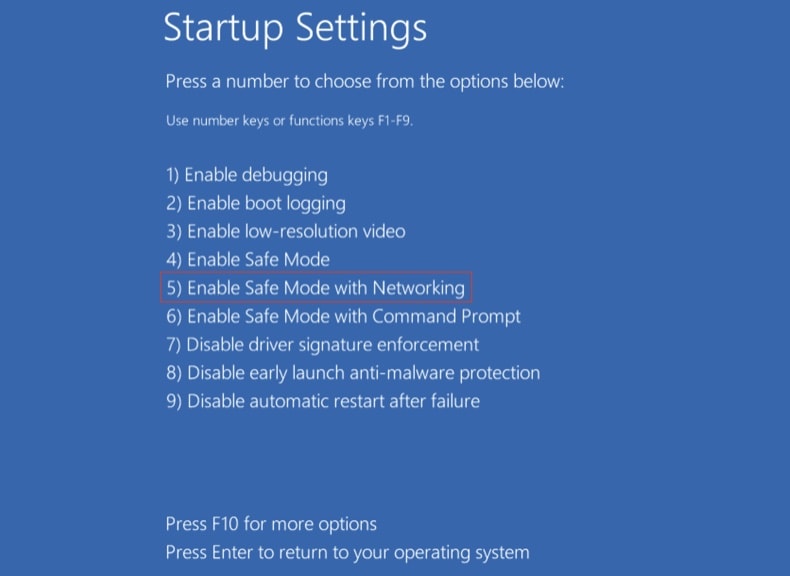
Ihr Computer startet neu und zeigt das Menü „Option auswählen“ an. Klicken Sie auf . Drücken Sie nach dem zweiten Neustart 5 oder F5.
Klicken Sie auf das Windows-Logo, halten Sie Umschalt gedrückt, klicken Sie auf das Ein/Aus-Symbol und wählen Sie Neu starten. Klicken Sie im Bildschirm „Option auswählen“ auf . Drücken Sie F5.
Windows 8
Öffnen Sie den Startbildschirm, geben Sie erweitert ein und wählen Sie Einstellungen → Erweiterte Startoptionen → Jetzt neu starten → Problembehandlung → Erweiterte Optionen → Starteinstellungen → Neu starten → F5.
Hinweis: Der Support für Windows 8 endete im Januar 2023 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Windows 7
Klicken Sie auf Start → Herunterfahren → Neu starten → OK. Drücken Sie während des Systemstarts wiederholt F8, bis das Menü „Erweiterte Startoptionen“ erscheint, und wählen Sie dann „Abgesicherter Modus mit Netzwerktreibern“.
Hinweis: Der Support für Windows 7 endete im Januar 2020 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Laufende Prozesse mit Process Explorer überprüfen
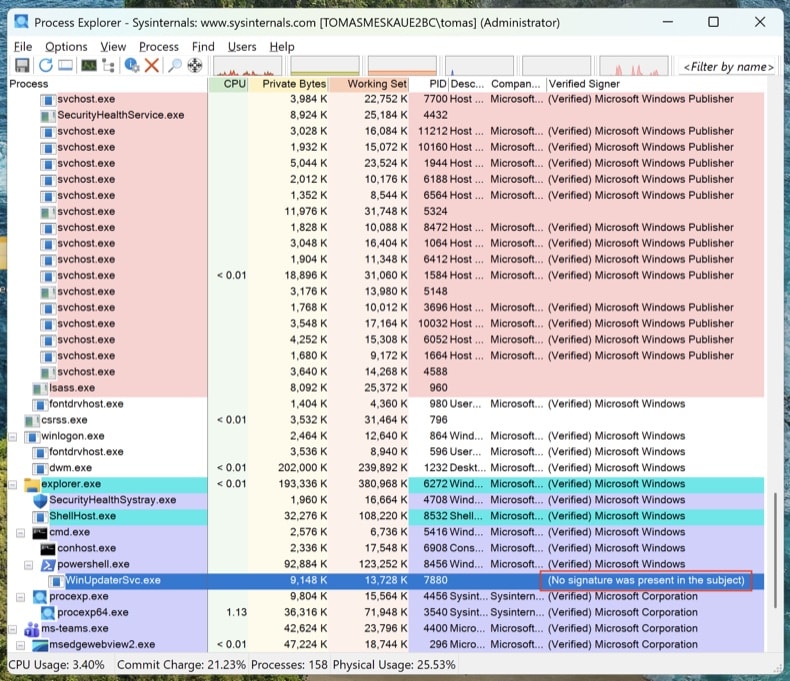
Laden Sie Process Explorer von Microsoft Sysinternals herunter. Führen Sie das Programm als Administrator aus. Klicken Sie auf und .
Sortieren Sie nach „Verified Signer“. Alles, was unsigniert aus %AppData%, %LocalAppData%, %Temp% oder %ProgramData% läuft, ist verdächtig. Rechtsklick → Properties zeigt den vollständigen Pfad der Programmdatei an. Mit Rechtsklick → „Search Online“ können Sie unbekannte Prozessnamen nachschlagen.
Der Task-Manager blendet vollständige Dateipfade aus, zeigt keine digitalen Signaturen an und gruppiert Prozesse so, dass Malware leicht übersehen wird. Process Explorer ist dasselbe Tool, das auch Microsoft-Techniker verwenden.
Alle Persistenzpunkte mit Autoruns erfassen
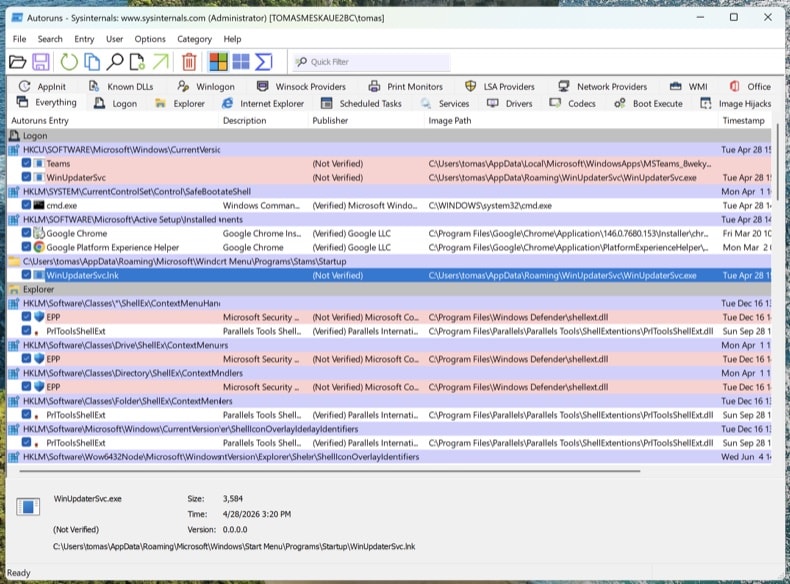
Laden Sie Autoruns herunter. Klicken Sie mit der rechten Maustaste auf Autoruns.exe und wählen Sie Als Administrator ausführen - ohne erhöhte Rechte kann Autoruns geschützte Registrierungsstrukturen nicht untersuchen.
Öffnen Sie im Menü und und klicken Sie dann auf Refresh.
Moderne Trojaner nisten sich nicht nur im Autostart ein. Gehen Sie diese Registerkarten durch und suchen Sie nach unsignierten oder unbekannten Einträgen:
- Logon - klassische Run-/RunOnce-Schlüssel
- Scheduled Tasks - ein häufiges Versteck, insbesondere Aufgaben mit PowerShell-, MSHTA- oder rundll32-Aktionen
- Services - unsignierte Dienste in Ordnern, die nicht zu Microsoft gehören
- WMI - Ereignisabonnements sind ein unauffälliger Persistenzmechanismus (MITRE T1546.003)
- Image Hijacks - Missbrauch des „Debugger“-Werts in den Image File Execution Options
- AppInit - DLLs, die in jeden Prozess mit grafischer Oberfläche geladen werden
- Browser plug-ins - unsignierte Add-ons in allen installierten Browsern
Rechtsklick auf einen verdächtigen Eintrag → „Jump to Image“ zeigt die tatsächliche Datei. Rechtsklick → „Search Online“ öffnet VirusTotal für den Hash der Datei. Noch nicht löschen - notieren Sie sich nur die Dateipfade und Eintragsnamen. Wir entfernen sie nach den Scans.
Hosts-Datei und DNS-Einstellungen prüfen
Trojaner leiten Domains von Banken, Antivirenherstellern und Update-Diensten oft auf Server der Angreifer weiter, indem sie die hosts-Datei oder die DNS-Einstellungen ändern.
Hosts-Datei: Öffnen Sie den Editor als Administrator und öffnen Sie C:\Windows\System32\drivers\etc\hosts. Legitime Einträge sind mit # auskommentiert. Jede nicht auskommentierte Zuordnung von IP-Adresse zu Domain ist verdächtig - insbesondere Weiterleitungen für microsoft.com, windowsupdate oder Ihre Bank.
DNS-Einstellungen: Öffnen Sie die Eingabeaufforderung als Administrator und führen Sie ipconfig /all aus. Vergewissern Sie sich, dass Ihre DNS-Server auf Ihren Internetanbieter, Ihren Router oder einen bekannten öffentlichen Resolver (Cloudflare 1.1.1.1, Google 8.8.8.8) verweisen. Öffnen Sie dann und prüfen Sie, dass weder die DNS- noch die DNS-über-HTTPS-Einstellungen (DoH) manipuliert wurden.
Ein bereinigter PC mit manipuliertem DNS ist immer noch ein kompromittierter PC. Sie glauben, Sie seien auf chase.com, landen aber auf dem Klon des Angreifers.
Kein einzelnes Antivirenprogramm erkennt alles. Die folgende Reihenfolge ist beabsichtigt: zuerst der Offline-Scan (erkennt Rootkits, bevor Windows vollständig geladen ist), dann On-Demand-Scanner im laufenden System und schließlich die manuelle Bereinigung von allem, was übersehen wurde.
Microsoft Defender Offline ausführen
Starten Sie Windows im normalen Modus neu. Öffnen Sie . Wählen Sie Microsoft Defender Antivirus (Offlineüberprüfung) und klicken Sie auf Jetzt überprüfen. Ihr Computer startet in einer abgespeckten Umgebung neu und führt den Scan durch, bevor das vollständige Betriebssystem geladen wird.
Rootkits und Bootkits verbergen sich vor jedem Scanner, der in derselben, bereits infizierten Windows-Sitzung läuft. Ein Offline-Scan vor dem Systemstart sieht die Festplatte, bevor sich die Malware verstecken kann.
VB100-zertifiziert. Kombiniert Anti-Trojaner-Schutz, Registrierungs- und Persistenz-Scans sowie Anti-Spyware in einem Durchgang. Eine 7-tägige kostenlose Testversion ist verfügbar.
Combo Cleaner herunterladenVollständigen Systemscan mit Combo Cleaner durchführen
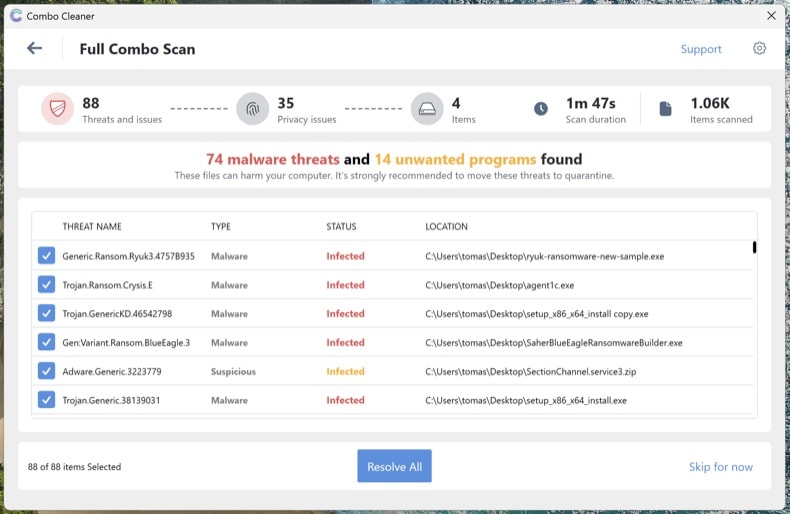
Installieren Sie Combo Cleaner und führen Sie einen vollständigen Systemscan durch (nicht den Schnellscan). Lassen Sie ihn vollständig durchlaufen, prüfen Sie die erkannten Bedrohungen und wenden Sie die empfohlenen Aktionen an. Combo Cleaner stellt bekannte Trojaner und deren Persistenzeinträge in der Registrierung unter Quarantäne.
Microsoft Safety Scanner als Zweitscan ausführen
Laden Sie Microsoft Safety Scanner (MSERT.exe) herunter, das kostenlose On-Demand-Tool von Microsoft. Die Programmdatei läuft nach 10 Tagen ab, sodass jeder Download die neuesten Signaturen enthält. Führen Sie nach Combo Cleaner einen vollständigen Scan durch, um alles zu erfassen, was eine einzelne Engine möglicherweise übersieht.
Unterschiedliche Scan-Engines erkennen unterschiedliche Bedrohungen. Ein zusätzlicher Microsoft-Scan nach Combo Cleaner ist der am meisten unterschätzte Überprüfungsschritt bei der Malware-Entfernung.
Alles, was noch in Autoruns aufgeführt ist, manuell entfernen
Öffnen Sie Autoruns erneut. Alles, was Sie in Schritt 4 markiert haben und noch vorhanden ist, wurde von den automatischen Scans nicht erfasst. Gehen Sie bei jedem verbliebenen verdächtigen Eintrag wie folgt vor: Rechtsklick → Delete in Autoruns (damit wird die Persistenzregistrierung entfernt), dann zum Dateipfad navigieren und die eigentliche Datei löschen. Leeren Sie den Papierkorb.
Manche Malware-Dateien tauchen nach dem Löschen wieder auf, weil etwas anderes im System sie neu erstellt. Wenn Sie eine Datei löschen und sie innerhalb weniger Minuten zurückkehrt, gibt es noch einen Persistenzpunkt, den Autoruns nicht angezeigt hat - meist einen Dienst oder eine geplante Aufgabe, die unter SYSTEM ausgeführt wird. Wiederholen Sie die Scans aus den Schritten 6-8 oder führen Sie eine Neuinstallation durch (siehe Ende der Anleitung).
Browser zurücksetzen und Benachrichtigungsberechtigungen entfernen
Trojaner und Adware entführen häufig Browser - sie ändern die Standardsuchmaschine, installieren betrügerische Erweiterungen oder verschaffen sich Benachrichtigungsberechtigungen, um auch nach der Entfernung der Malware weiterhin betrügerische Pop-ups anzuzeigen.
- Chrome: Rufen Sie
chrome://settings/resetauf und klicken Sie auf „Einstellungen auf ursprüngliche Standardwerte zurücksetzen“. Rufen Sie dannchrome://settings/content/notificationsauf und entfernen Sie alle unbekannten Websites. - Edge: Rufen Sie
edge://settings/resetauf. Prüfen Sie dannedge://settings/content/notifications. - Firefox: Öffnen Sie
about:supportund klicken Sie auf Firefox bereinigen (Firefox spricht hier von „Bereinigen“, nicht von „Zurücksetzen“). Prüfen Sie dann Einstellungen → Datenschutz & Sicherheit → Berechtigungen → Benachrichtigungen.
Überprüfen Sie in jedem Browser die installierten Erweiterungen und entfernen Sie alles, was Sie nicht kennen - insbesondere Erweiterungen, die Sie nicht selbst installiert haben.
Defender und Manipulationsschutz wieder aktivieren und alles aktualisieren
Viele Trojaner deaktivieren Sicherheitssoftware. Öffnen Sie und vergewissern Sie sich, dass Echtzeitschutz, Cloudbasierter Schutz und Manipulationsschutz aktiviert sind. Der Manipulationsschutz verhindert, dass Malware Defender unbemerkt deaktiviert.
Führen Sie anschließend Windows Update aus () und aktualisieren Sie Ihre Browser und Anwendungen. Der Infektionsweg, über den der Trojaner ursprünglich eingedrungen ist, hängt meist mit veralteter Software zusammen.
Passwörter von einem sauberen Gerät aus ändern
Wenn es sich bei dem Trojaner um einen Info-Stealer handelte (Lumma, RedLine, Vidar und ähnliche sind extrem verbreitet), gehen Sie davon aus, dass jedes in Ihrem Browser gespeicherte Passwort kompromittiert ist. Ändern Sie diese Passwörter von einem anderen, nachweislich sauberen Gerät aus - Ihr Smartphone eignet sich, sofern es nicht infiziert ist.
Empfohlene Reihenfolge:
- Primäre E-Mail-Adresse zuerst - sie ist die zentrale Wiederherstellungsstelle für alle anderen Konten
- Bank- und Finanzkonten
- Master-Passwort des Passwort-Managers (falls Sie einen verwenden)
- Soziale Medien, Online-Shopping und übrige Konten
Aktivieren Sie, wo verfügbar, eine phishing-resistente Multi-Faktor-Authentifizierung (Passkeys / FIDO2-Hardwareschlüssel / Authentifizierungs-Apps) - SMS-basierte MFA lässt sich von versierten Angreifern umgehen.
Bereinigung überprüfen und 7 Tage lang überwachen
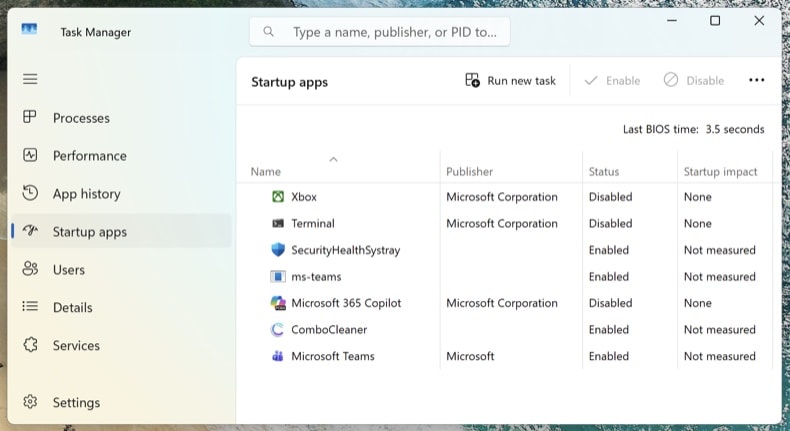
Stellen Sie die Netzwerkverbindung wieder her und führen Sie einen letzten vollständigen Scan mit Combo Cleaner durch. Öffnen Sie den Task-Manager (Strg + Umschalt + Esc) und wechseln Sie zur Registerkarte Autostart-Apps - vergewissern Sie sich, dass nichts Verdächtiges wieder aufgetaucht ist.
Achten Sie in den nächsten 7 Tagen darauf, ob Symptome zurückkehren: unerwartet hohe CPU-Auslastung, wieder auftauchende unbekannte Prozesse, Browser-Weiterleitungen oder Pop-ups. Wenn etwas zurückkehrt, haben Sie einen Persistenzpunkt übersehen und müssen die Vorgehensweise wiederholen - oder es liegt eine tiefergehende Kompromittierung vor, die eine Neuinstallation erfordert.
Wann Sie Windows stattdessen neu installieren sollten
Die manuelle Entfernung ist nicht immer die richtige Lösung. Eine komplette Neuinstallation von Windows ist der einzige Weg, um zu 100 % sicher zu sein, wenn:
- Die Malware nach jedem Entfernungsversuch wieder auftaucht
- Ein Bootkit oder UEFI-Rootkit erkannt wurde (diese Art von Bedrohung sitzt unterhalb des Betriebssystems und übersteht eine normale Windows-Neuinstallation)
- Nachweislich ein Trojaner zum Diebstahl von Zugangsdaten mit Administratorrechten lief (Lumma, RedLine, Vidar) - das System enthält dann wahrscheinlich mehrere unbekannte Payloads
- Der PC für Online-Banking, geschäftliche E-Mails oder andere Zwecke genutzt wird, bei denen auch nur geringe Zweifel nicht akzeptabel sind
Eine Neuinstallation dauert 30-60 Minuten: Windows 11 lässt sich über neu installieren. Sichern Sie Ihre Dokumente vorher auf einem externen Speicher, scannen Sie die Sicherung mit Combo Cleaner, bevor Sie sie wiederherstellen, und installieren Sie Ihre Anwendungen neu - stellen Sie sie niemals aus einer Sicherung des infizierten Systems wieder her.
Wichtig: Die manuelle Entfernung erfordert fortgeschrittene Computerkenntnisse. Wenn Sie sich nicht sicher sind, Systemdateien von bösartigen Dateien zu unterscheiden, führen Sie einen automatischen Scan mit Combo Cleaner und Windows Defender durch und belassen Sie es dabei - damit erfassen Sie die überwiegende Mehrheit der Trojaner, die Privatanwender treffen, ohne zu riskieren, Windows durch das Löschen der falschen Datei zu beschädigen.
Häufig gestellte Fragen (FAQ)
Mein Computer ist mit der Dolphin X RAT-Malware infiziert, sollte ich mein Speichergerät formatieren, um sie loszuwerden?
Die Formatierung löscht Dolphin X RAT zusammen mit allen Daten auf dem Laufwerk. Das ist ein letztes Mittel. Das Ausführen eines seriösen Sicherheitstools wie Combo Cleaner ist der empfohlene erste Schritt und sollte die Infektion entfernen, ohne Ihre Dateien zu zerstören.
Was sind die größten Probleme, die die Dolphin X RAT-Malware verursachen kann?
Dolphin X RAT kann Passwörter, Session-Token und Kryptowährung aus Hunderten von Anwendungen stehlen, Angreifern das Fernbetrachten und Steuern des Desktops ermöglichen und den Rechner zu einem DDoS-Botnet hinzufügen.
Opfer können mit Identitätsdiebstahl, leergeräumten Kryptowährungs-Wallets, unbefugtem Zugriff auf Unternehmens- oder Cloud-Konten und Finanzbetrug konfrontiert werden - alles ohne sichtbares Anzeichen, dass der Rechner kompromittiert ist.
Was ist der Zweck der Dolphin X RAT-Malware?
Der Zweck von Dolphin X RAT besteht darin, Cyberkriminellen eine umfassende Plattform zum Stehlen sensibler Daten, zur Fernsteuerung infizierter Rechner und zum Clipping von Kryptowährungstransaktionen zu bieten. Ein KI-Profiler rangiert Opfer außerdem nach Wert, sodass sich Betreiber auf die Ziele mit der höchsten Priorität konzentrieren können.
Wie ist die Dolphin X RAT-Malware in meinen Computer eingedrungen?
Dolphin X RAT wird als Abonnementdienst an Cyberkriminelle verkauft, die es über ihre eigenen Kanäle einsetzen. Zu den gängigen Infektionsmethoden gehören Phishing-E-Mails, gefälschte Software-Download-Seiten, raubkopierte Software-Pakete und Malvertising-Kampagnen.
Wird Combo Cleaner mich vor Malware schützen?
Ja. Combo Cleaner kann Dolphin X RAT und die meisten anderen bekannten Malware erkennen und entfernen. Da fortgeschrittene Bedrohungen sich tief im System verstecken können, ist das Ausführen eines vollständigen Scans der zuverlässigste Weg, um sicherzustellen, dass der Rechner vollständig sauber ist.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden