
So entfernen Sie MODBEACON RAT vom Betriebssystem
TrojanerAuch bekannt als: MODBEACON Remote-Access-Trojaner

Der kostenlose Scanner prüft, ob Ihr Computer infiziert ist.
JETZT ENTFERNENUm das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk.
Was für eine Malware ist MODBEACON RAT?
MODBEACON ist ein Remote Access Trojan (RAT), der einem entfernten Angreifer heimlichen Zugriff auf einen infizierten Windows-Computer ermöglicht, Befehle ausführt und zusätzliche Plugins lädt, während er im Speicher verborgen bleibt.
Laut Untersuchungen, die vom Qianxin Threat Intelligence Center veröffentlicht wurden, wird MODBEACON in einer Kampagne eingesetzt, die die Forscher „Operation Phnom Penh" nennen und die von einem hybriden Bedrohungsakteur betrieben wird, der als Silver Fox verfolgt wird und auch als „Ghost Distributor" bezeichnet wird.
Diese Gruppe kombiniert groß angelegte Softwarefälschung mit gezielteren Operationen, darunter Kampagnen gegen den Online-Glücksspielsektor Kambodschas, die Köder in Khmer-Sprache verwenden.
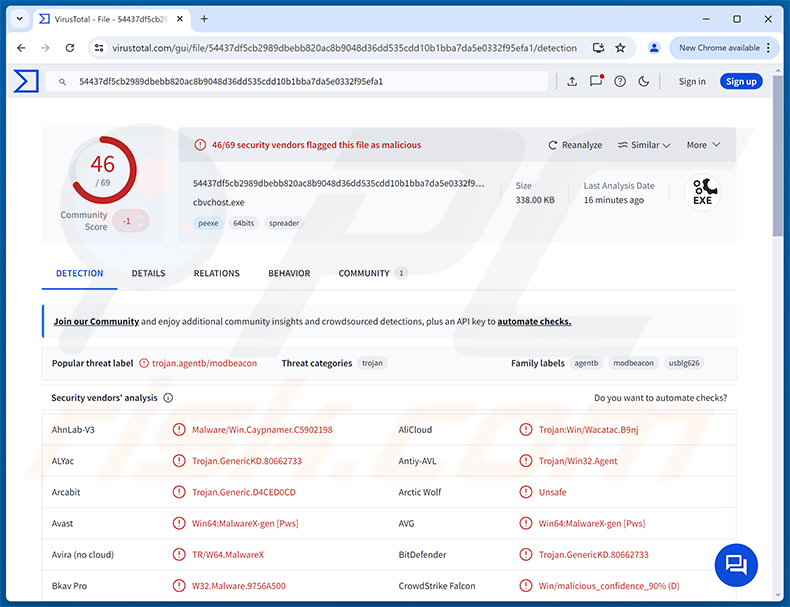
Mehr über MODBEACON
MODBEACON ist in Rust geschrieben und läuft vollständig im Arbeitsspeicher von 64-Bit-Windows-Systemen, was es für Antivirenprogramme schwieriger macht, es auf der Festplatte zu erkennen. Sobald es aktiv ist, kommuniziert es mit seinem Command-and-Control-Server über gRPC, das über HTTP/2 übertragen wird, und der gesamte Kanal ist in TLS-Verschlüsselung gehüllt, ähnlich wie normaler sicherer Web-Datenverkehr.
Bevor es Befehle entgegennimmt, erstellt MODBEACON einen Fingerabdruck des Hosts, baut ein Profil der Maschine auf, auf der es gelandet ist, und authentifiziert sich beim C2-Server mit einem langen Agent-Token. Dies ermöglicht es dem Betreiber, genau zu bestätigen, mit welchem Opfer er kommuniziert, und Anweisungen zu senden, die für dieses bestimmte Gerät gedacht sind.
Plugin-basiertes Design und Fernbefehle
MODBEACON enthält nicht von Anfang an jede Fähigkeit. Stattdessen verwendet es eine Plugin-basierte Architektur, und seine Betreiber können zusätzliche native Module in den Arbeitsspeicher laden, sie laden und wieder entladen, wenn sie fertig sind.
Dies hält den Kern-Trojaner klein, während es einem Angreifer dennoch ermöglicht, bei Bedarf neue Funktionen hinzuzufügen, wie weitere Aufklärung, Dateizugriff oder zusätzliche Payloads. Die Malware sendet außerdem regelmäßige Heartbeat- und Statusberichte, um den C2-Server darüber zu informieren, dass die infizierte Maschine online und bereit für neue Befehle ist.
Persistenz und Umgehung von Abwehrmechanismen
Um einen Neustart zu überstehen, richtet MODBEACON ein WMI-Ereignisabonnement ein, das ein verstecktes Timer-Objekt erstellt, zusammen mit geplanten Aufgaben und einem Windows-Dienst, sodass mindestens ein Mechanismus die Malware neu startet, wenn ein anderer entfernt wird.
Es erstellt außerdem einen globalen Mutex, sodass immer nur eine Kopie von sich selbst gleichzeitig läuft. Auf der Netzwerkseite tarnt MODBEACON seinen C2-Datenverkehr mithilfe einer Transportschicht, die nach Anti-Zensur-Proxy-Tools modelliert ist, wodurch der bösartige HTTP/2- und gRPC-Datenverkehr ähnlich wie legitimer verschlüsselter Datenverkehr aussieht und ihm hilft, an netzwerkbasierter Erkennung vorbeizukommen.
| Name | MODBEACON Remote-Access-Trojaner |
| Bedrohungstyp | Remote Access Trojaner (RAT) |
| Erkennungsnamen | Avast (Win64:MalwareX-gen [Pws]), Combo Cleaner (Trojan.GenericKD.80662733), ESET-NOD32 (Win64/Kryptik.HEH Trojan), Kaspersky (Backdoor.Win64.Agentb.aq), Microsoft (Trojan:Win64/ModBeacon.RV!MTB), Vollständige Liste (VirusTotal) |
| Symptome | Remote Access Trojaner sind darauf ausgelegt, den Computer des Opfers heimlich zu infiltrieren und still zu bleiben, sodass auf einer infizierten Maschine keine besonderen Symptome deutlich sichtbar sind. |
| Verbreitungsmethoden | Gefälschte Websites, bösartige Software-Installationsprogramme. |
| Schaden | Gestohlene Passwörter und Bankdaten, Identitätsdiebstahl, Hinzufügen des Computers des Opfers zu einem Botnetz, zusätzliche Infektionen, finanzieller Verlust, Kontoübernahme. |
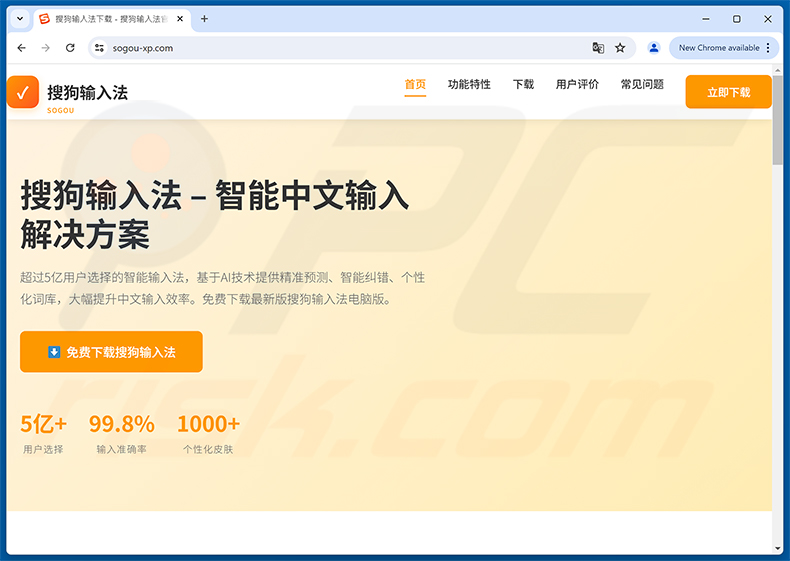
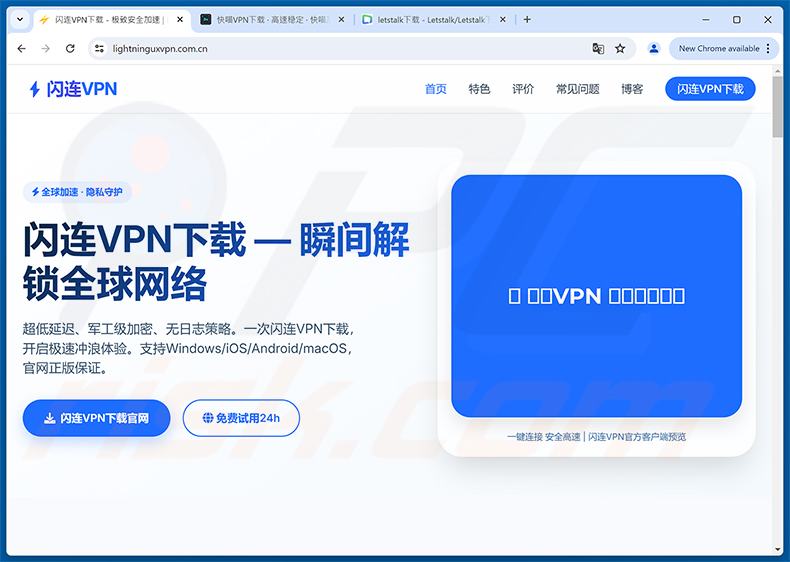
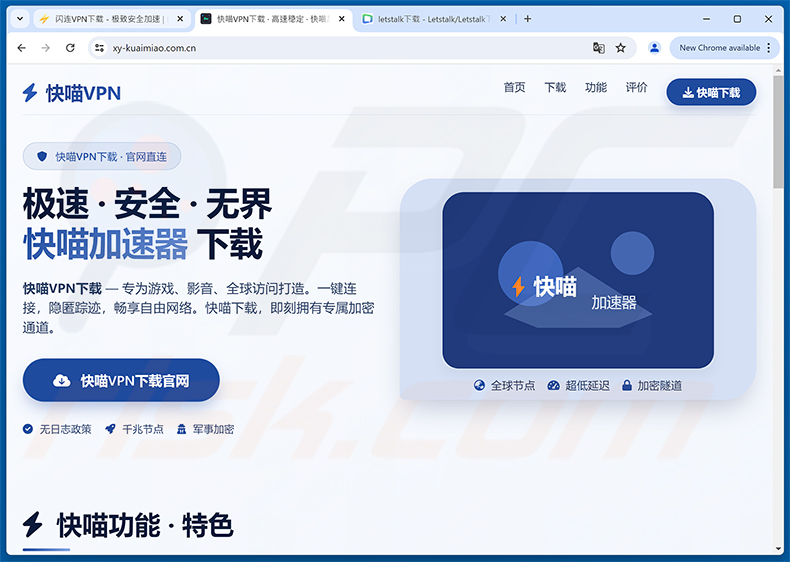
| Verwandte Gefälschte Domains | sogou-xp.com, sogou-pv.top, sogou-xp.top, sosou-win.top, lightninguxvpn.com.cn, xy-kuaimiao.com.cn, win-letstalk.com.cn, cn-mumu.com.cn, win-yifanyi.com.cn, winmumu.com.cn, i4as-cn.com.cn, lightningxanx.com.cn, cmumu.cn, kuaimiao-kv.com.cn, kuaimiao-vs.com.cn, lightninshanlian.com.cn |
| Malware-Entfernung (Windows) |
Um mögliche Malware-Infektionen zu entfernen, scannen Sie Ihren Computer mit einer legitimen Antivirus-Software. Unsere Sicherheitsforscher empfehlen die Verwendung von Combo Cleaner. Combo Cleaner herunterladenDer kostenlose Scanner überprüft, ob Ihr Computer infiziert ist. Um das Produkt mit vollem Funktionsumfang nutzen zu können, müssen Sie eine Lizenz für Combo Cleaner erwerben. Auf 7 Tage beschränkte kostenlose Testversion verfügbar. Eigentümer und Betreiber von Combo Cleaner ist RCS LT, die Muttergesellschaft von PCRisk. |
Fazit
MODBEACON verschafft seinen Betreibern fortlaufenden, verborgenen Zugriff auf einen infizierten Computer, die Möglichkeit, nach Belieben neue Plugins zu übertragen, und einen Netzwerkkanal, der darauf ausgelegt ist, der Sicherheitsüberwachung auszuweichen. Mit dieser RAT infizierte Computer sind dem Risiko weiterer Payloads, Datendiebstahl und langfristiger verdeckter Überwachung ausgesetzt, daher sollte sie entfernt werden, sobald sie entdeckt wird.
Weitere Beispiele für RATs sind RemotePE, Navi und Banana.
Wie hat MODBEACON RAT meinen Computer infiltriert?
Gemäß der Forschung des Qianxin Threat Intelligence Center wird MODBEACON von der Silver-Fox-Gruppe verbreitet, auch „Ghost Distributor" genannt, die SEO-Poisoning-Kampagnen verwendet, die gefälschte Download-Seiten für beliebte Software des chinesischen Marktes hoch in den Suchergebnissen platzieren, sodass Opfer, die nach einem legitimen Programm suchen, stattdessen auf einer gefälschten Website landen.
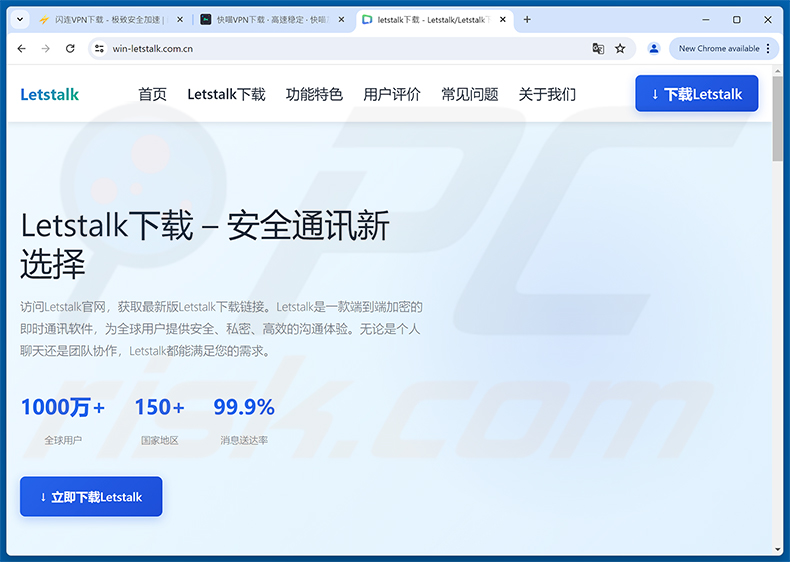
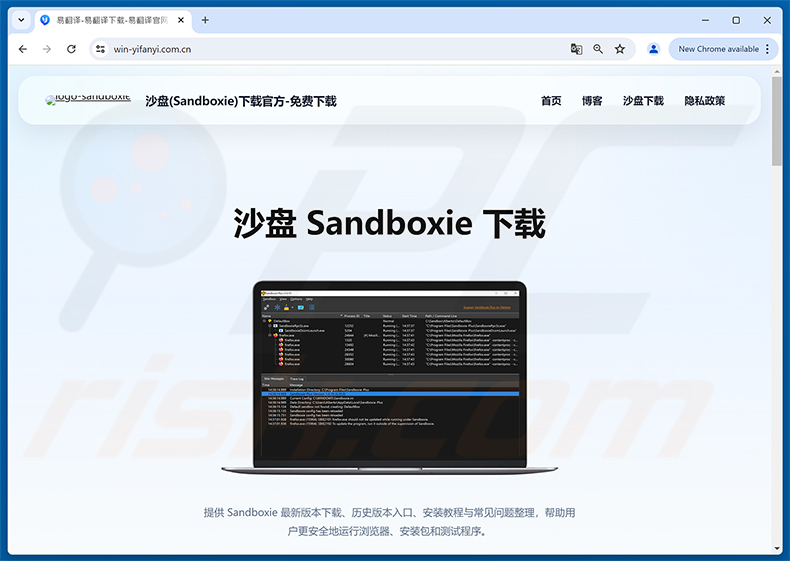
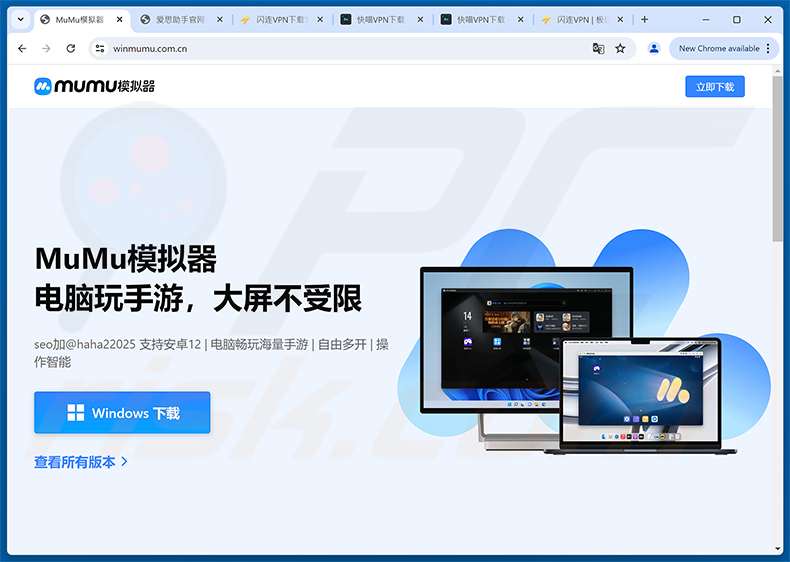
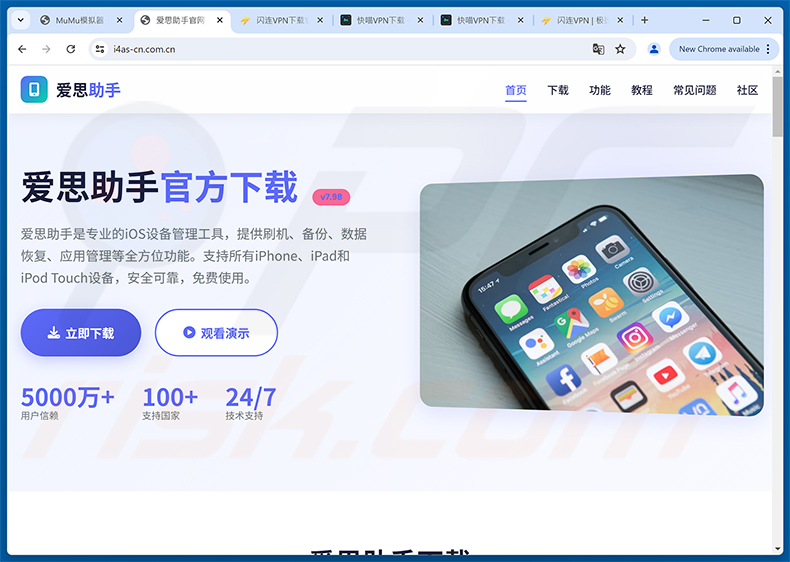
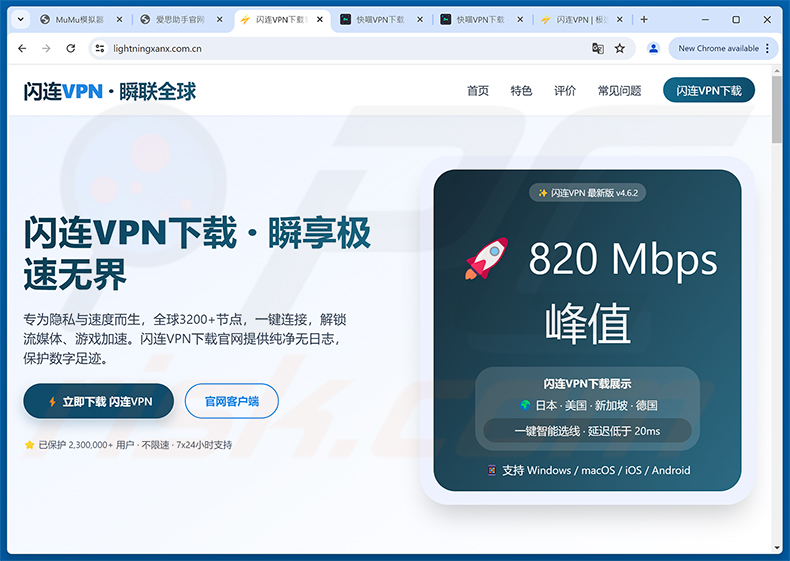
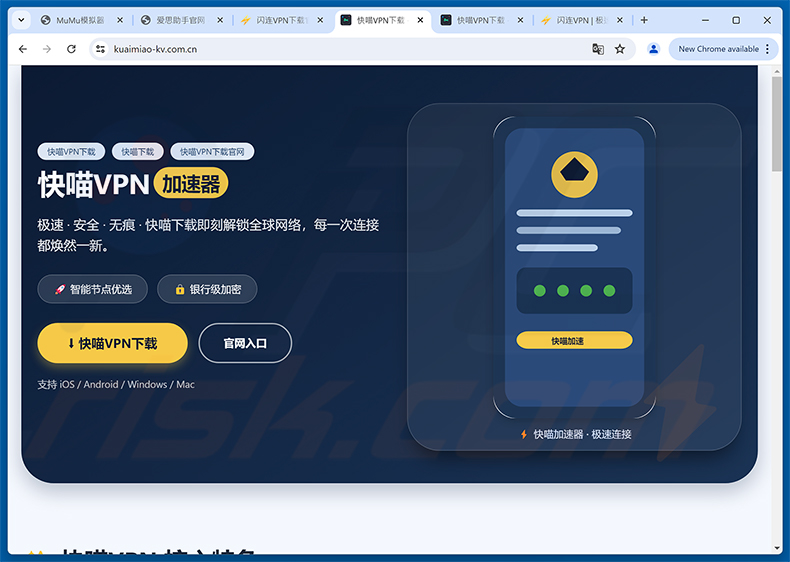
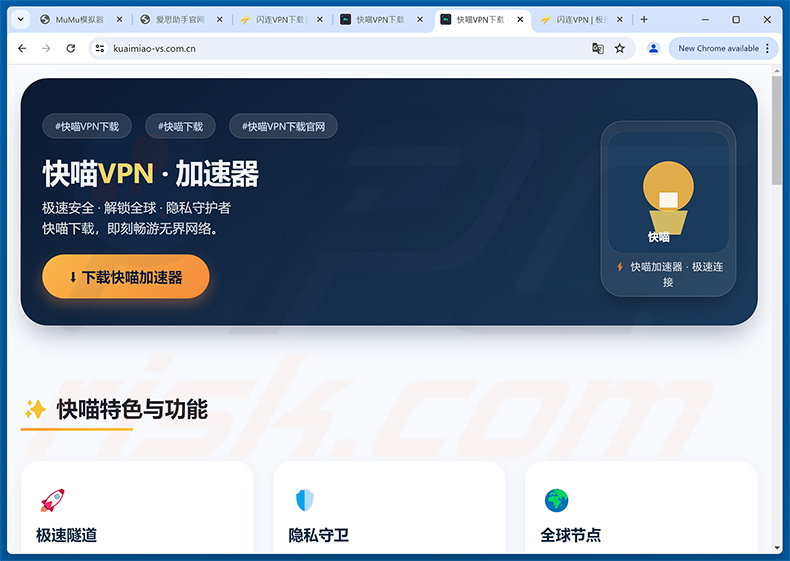
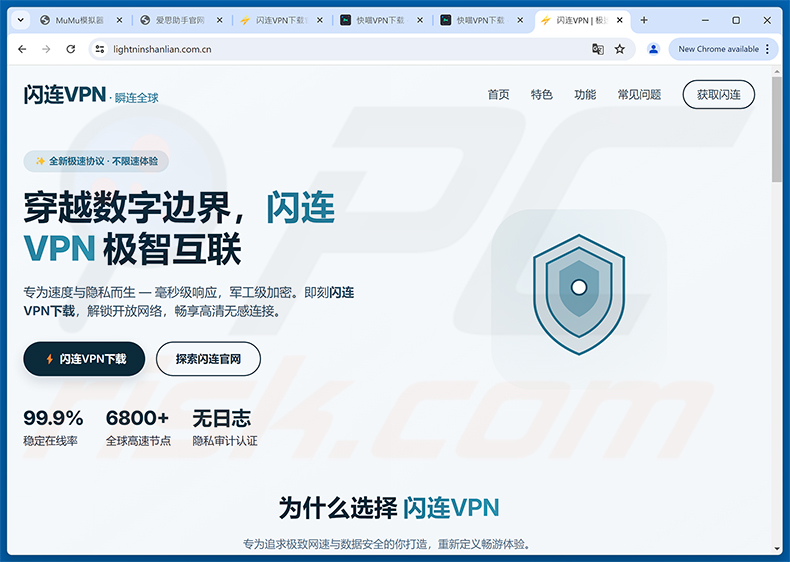
Die beobachteten gefälschten Seiten geben sich als eine breite Palette alltäglicher Tools aus, darunter die Sogou-Eingabemethode, VPN-Apps, die unter Namen wie „闪连VPN" und „快喵VPN" verkauft werden, die Letstalk-Messaging-App, der MuMu-Android-Emulator, das 爱思助手 (i4Tools) iOS-Verwaltungsprogramm und sogar das Sandboxie-Sandbox-Tool, das fälschlicherweise als Übersetzungsprogramm bezeichnet wird. Jedes Installationsprogramm liefert MODBEACON anstelle der beworbenen Software oder zusätzlich zu ihr.
Derselbe Akteur hat separat Kampagnen gegen Kambodschas Online-Glücksspielsektor mithilfe von Phishing-Ködern in Khmer-Sprache durchgeführt, was zeigt, dass die Gruppe ihre Vorgehensweise an verschiedene Opfergruppen anpasst. Allgemeiner gesagt erreichen Bedrohungen wie MODBEACON Opfer auch über infizierte E-Mail-Anhänge, bösartige Werbeanzeigen und andere nicht vertrauenswürdige Download-Kanäle.
Wie kann man die Installation von Malware vermeiden?
Laden Sie Software immer direkt von der offiziellen Website des Anbieters herunter, anstatt Suchmaschinenergebnissen zu vertrauen, da SEO-vergiftete Seiten über der echten Download-Seite ranken und ihr fast identisch aussehen können. Seien Sie vorsichtig bei unerwarteten E-Mail-Anhängen und Links, und überprüfen Sie den Domainnamen einer Website doppelt, bevor Sie etwas herunterladen.
Halten Sie Ihr Betriebssystem und Ihre Anwendungen aktuell und verlassen Sie sich auf ein seriöses Sicherheitstool, anstatt anzunehmen, dass ein Programm sicher ist, nur weil es nahe der Spitze einer Suche erschienen ist. Wenn Sie glauben, dass Ihr Computer bereits infiziert ist, empfehlen wir, einen Scan mit Combo Cleaner Antivirus für Windows durchzuführen, um infiltrierte Malware automatisch zu beseitigen.
Gefälschte Websites, die bösartige Installationsprogramme mit MODBEACON RAT verbreiten:
Wie lässt sich Malware manuell entfernen?
Die meisten Trojaner-Infektionen lassen sich mit einem vollständigen Systemscan mit Combo Cleaner entfernen. Die folgende vollständige manuelle Vorgehensweise ist für Fälle gedacht, in denen die automatische Entfernung fehlgeschlagen ist, Sie überprüfen möchten, ob ein Scan wirklich alles erfasst hat, oder die Bedrohung mehrere Persistenzpunkte angelegt hat.
Vom Netzwerk trennen
Ziehen Sie Ihr Ethernet-Kabel ab und schalten Sie das WLAN aus. Auf einem Laptop geht es mit der Flugmodus-Taste am schnellsten.
Viele Trojaner schleusen Daten aus - im Browser gespeicherte Passwörter, Banking-Sitzungen, Screenshots - und nehmen Fernbefehle entgegen. Das Trennen des Netzwerks stoppt beides sofort. Lassen Sie die Verbindung bis Phase 4 getrennt.
Im abgesicherten Modus mit Netzwerktreibern starten
Der abgesicherte Modus lädt nur einen minimalen Satz an Treibern und verhindert, dass die meiste Malware automatisch startet. Mit „Netzwerktreibern“ können Sie Tools herunterladen - aktivieren Sie das WLAN erst wieder, nachdem der Rechner gestartet ist.
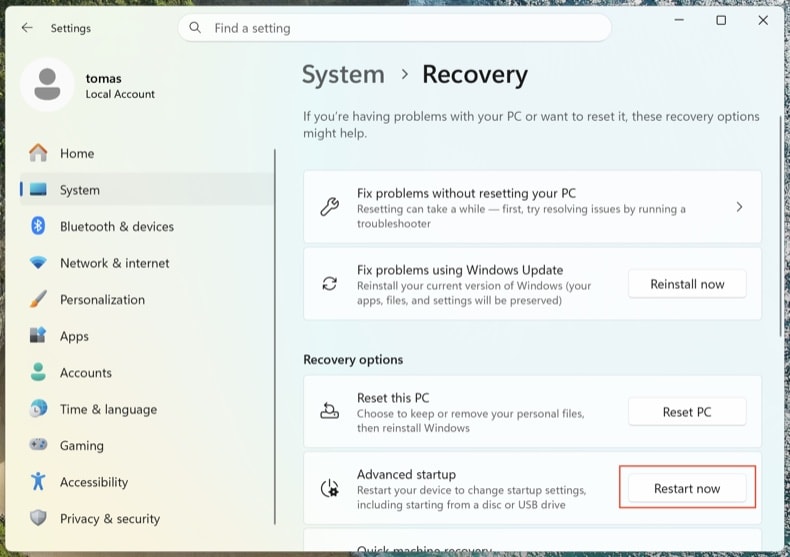
Öffnen Sie . Klicken Sie neben Erweiterter Start auf Jetzt neu starten.
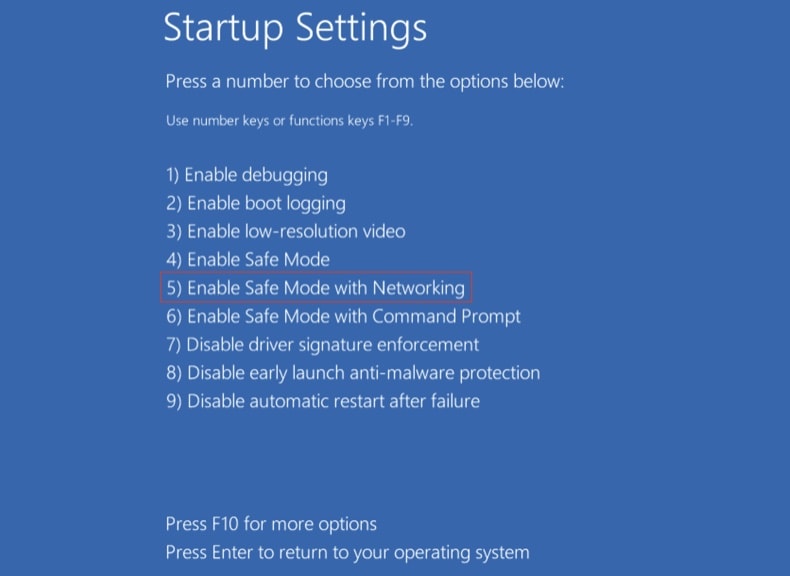
Ihr Computer startet neu und zeigt das Menü „Option auswählen“ an. Klicken Sie auf . Drücken Sie nach dem zweiten Neustart 5 oder F5.
Klicken Sie auf das Windows-Logo, halten Sie Umschalt gedrückt, klicken Sie auf das Ein/Aus-Symbol und wählen Sie Neu starten. Klicken Sie im Bildschirm „Option auswählen“ auf . Drücken Sie F5.
Windows 8
Öffnen Sie den Startbildschirm, geben Sie erweitert ein und wählen Sie Einstellungen → Erweiterte Startoptionen → Jetzt neu starten → Problembehandlung → Erweiterte Optionen → Starteinstellungen → Neu starten → F5.
Hinweis: Der Support für Windows 8 endete im Januar 2023 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Windows 7
Klicken Sie auf Start → Herunterfahren → Neu starten → OK. Drücken Sie während des Systemstarts wiederholt F8, bis das Menü „Erweiterte Startoptionen“ erscheint, und wählen Sie dann „Abgesicherter Modus mit Netzwerktreibern“.
Hinweis: Der Support für Windows 7 endete im Januar 2020 - wenn Sie es weiterhin verwenden, ist Ihr Risiko einer erneuten Infektion deutlich höher.
Laufende Prozesse mit Process Explorer überprüfen
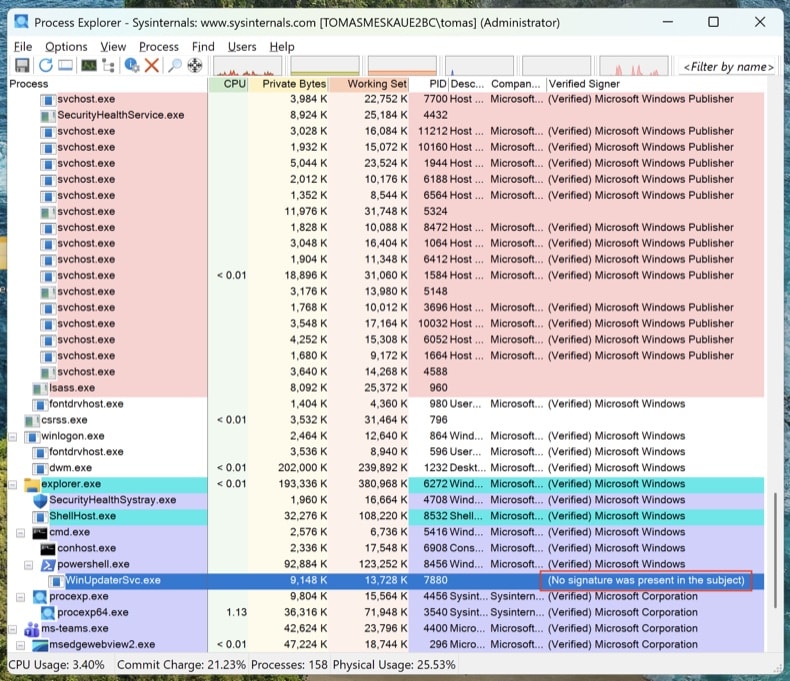
Laden Sie Process Explorer von Microsoft Sysinternals herunter. Führen Sie das Programm als Administrator aus. Klicken Sie auf und .
Sortieren Sie nach „Verified Signer“. Alles, was unsigniert aus %AppData%, %LocalAppData%, %Temp% oder %ProgramData% läuft, ist verdächtig. Rechtsklick → Properties zeigt den vollständigen Pfad der Programmdatei an. Mit Rechtsklick → „Search Online“ können Sie unbekannte Prozessnamen nachschlagen.
Der Task-Manager blendet vollständige Dateipfade aus, zeigt keine digitalen Signaturen an und gruppiert Prozesse so, dass Malware leicht übersehen wird. Process Explorer ist dasselbe Tool, das auch Microsoft-Techniker verwenden.
Alle Persistenzpunkte mit Autoruns erfassen
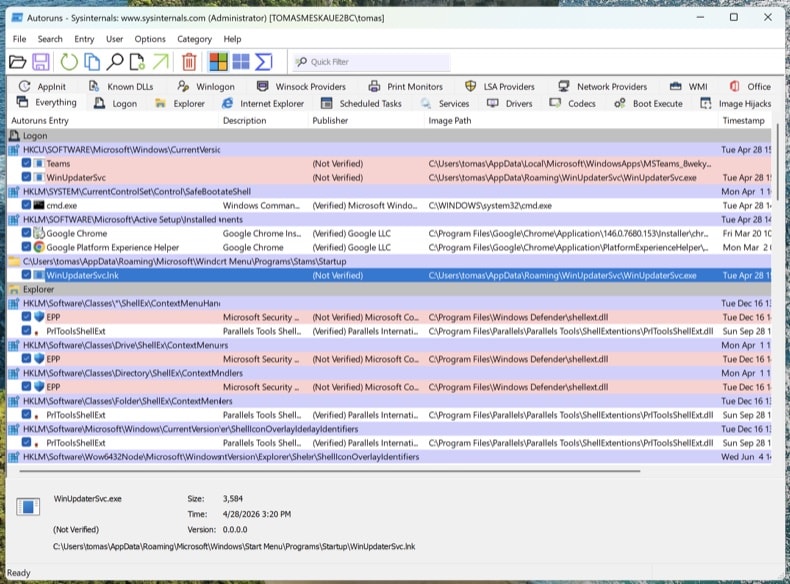
Laden Sie Autoruns herunter. Klicken Sie mit der rechten Maustaste auf Autoruns.exe und wählen Sie Als Administrator ausführen - ohne erhöhte Rechte kann Autoruns geschützte Registrierungsstrukturen nicht untersuchen.
Öffnen Sie im Menü und und klicken Sie dann auf Refresh.
Moderne Trojaner nisten sich nicht nur im Autostart ein. Gehen Sie diese Registerkarten durch und suchen Sie nach unsignierten oder unbekannten Einträgen:
- Logon - klassische Run-/RunOnce-Schlüssel
- Scheduled Tasks - ein häufiges Versteck, insbesondere Aufgaben mit PowerShell-, MSHTA- oder rundll32-Aktionen
- Services - unsignierte Dienste in Ordnern, die nicht zu Microsoft gehören
- WMI - Ereignisabonnements sind ein unauffälliger Persistenzmechanismus (MITRE T1546.003)
- Image Hijacks - Missbrauch des „Debugger“-Werts in den Image File Execution Options
- AppInit - DLLs, die in jeden Prozess mit grafischer Oberfläche geladen werden
- Browser plug-ins - unsignierte Add-ons in allen installierten Browsern
Rechtsklick auf einen verdächtigen Eintrag → „Jump to Image“ zeigt die tatsächliche Datei. Rechtsklick → „Search Online“ öffnet VirusTotal für den Hash der Datei. Noch nicht löschen - notieren Sie sich nur die Dateipfade und Eintragsnamen. Wir entfernen sie nach den Scans.
Hosts-Datei und DNS-Einstellungen prüfen
Trojaner leiten Domains von Banken, Antivirenherstellern und Update-Diensten oft auf Server der Angreifer weiter, indem sie die hosts-Datei oder die DNS-Einstellungen ändern.
Hosts-Datei: Öffnen Sie den Editor als Administrator und öffnen Sie C:\Windows\System32\drivers\etc\hosts. Legitime Einträge sind mit # auskommentiert. Jede nicht auskommentierte Zuordnung von IP-Adresse zu Domain ist verdächtig - insbesondere Weiterleitungen für microsoft.com, windowsupdate oder Ihre Bank.
DNS-Einstellungen: Öffnen Sie die Eingabeaufforderung als Administrator und führen Sie ipconfig /all aus. Vergewissern Sie sich, dass Ihre DNS-Server auf Ihren Internetanbieter, Ihren Router oder einen bekannten öffentlichen Resolver (Cloudflare 1.1.1.1, Google 8.8.8.8) verweisen. Öffnen Sie dann und prüfen Sie, dass weder die DNS- noch die DNS-über-HTTPS-Einstellungen (DoH) manipuliert wurden.
Ein bereinigter PC mit manipuliertem DNS ist immer noch ein kompromittierter PC. Sie glauben, Sie seien auf chase.com, landen aber auf dem Klon des Angreifers.
Kein einzelnes Antivirenprogramm erkennt alles. Die folgende Reihenfolge ist beabsichtigt: zuerst der Offline-Scan (erkennt Rootkits, bevor Windows vollständig geladen ist), dann On-Demand-Scanner im laufenden System und schließlich die manuelle Bereinigung von allem, was übersehen wurde.
Microsoft Defender Offline ausführen
Starten Sie Windows im normalen Modus neu. Öffnen Sie . Wählen Sie Microsoft Defender Antivirus (Offlineüberprüfung) und klicken Sie auf Jetzt überprüfen. Ihr Computer startet in einer abgespeckten Umgebung neu und führt den Scan durch, bevor das vollständige Betriebssystem geladen wird.
Rootkits und Bootkits verbergen sich vor jedem Scanner, der in derselben, bereits infizierten Windows-Sitzung läuft. Ein Offline-Scan vor dem Systemstart sieht die Festplatte, bevor sich die Malware verstecken kann.
VB100-zertifiziert. Kombiniert Anti-Trojaner-Schutz, Registrierungs- und Persistenz-Scans sowie Anti-Spyware in einem Durchgang. Eine 7-tägige kostenlose Testversion ist verfügbar.
Combo Cleaner herunterladenVollständigen Systemscan mit Combo Cleaner durchführen
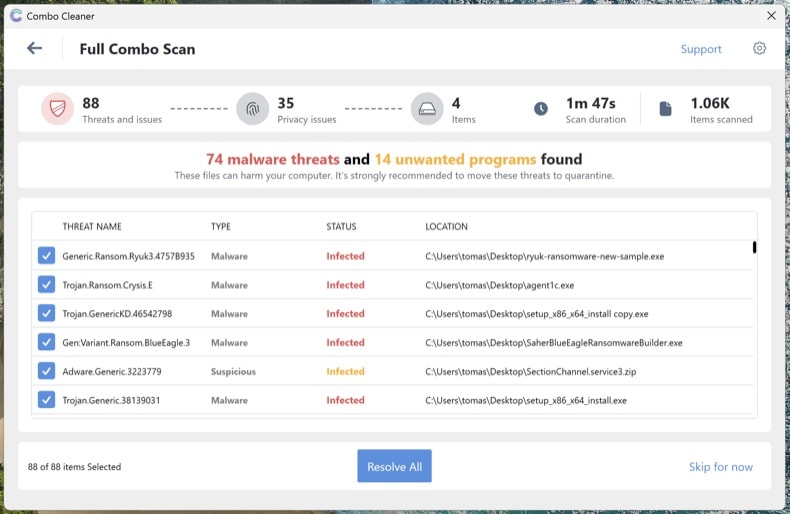
Installieren Sie Combo Cleaner und führen Sie einen vollständigen Systemscan durch (nicht den Schnellscan). Lassen Sie ihn vollständig durchlaufen, prüfen Sie die erkannten Bedrohungen und wenden Sie die empfohlenen Aktionen an. Combo Cleaner stellt bekannte Trojaner und deren Persistenzeinträge in der Registrierung unter Quarantäne.
Microsoft Safety Scanner als Zweitscan ausführen
Laden Sie Microsoft Safety Scanner (MSERT.exe) herunter, das kostenlose On-Demand-Tool von Microsoft. Die Programmdatei läuft nach 10 Tagen ab, sodass jeder Download die neuesten Signaturen enthält. Führen Sie nach Combo Cleaner einen vollständigen Scan durch, um alles zu erfassen, was eine einzelne Engine möglicherweise übersieht.
Unterschiedliche Scan-Engines erkennen unterschiedliche Bedrohungen. Ein zusätzlicher Microsoft-Scan nach Combo Cleaner ist der am meisten unterschätzte Überprüfungsschritt bei der Malware-Entfernung.
Alles, was noch in Autoruns aufgeführt ist, manuell entfernen
Öffnen Sie Autoruns erneut. Alles, was Sie in Schritt 4 markiert haben und noch vorhanden ist, wurde von den automatischen Scans nicht erfasst. Gehen Sie bei jedem verbliebenen verdächtigen Eintrag wie folgt vor: Rechtsklick → Delete in Autoruns (damit wird die Persistenzregistrierung entfernt), dann zum Dateipfad navigieren und die eigentliche Datei löschen. Leeren Sie den Papierkorb.
Manche Malware-Dateien tauchen nach dem Löschen wieder auf, weil etwas anderes im System sie neu erstellt. Wenn Sie eine Datei löschen und sie innerhalb weniger Minuten zurückkehrt, gibt es noch einen Persistenzpunkt, den Autoruns nicht angezeigt hat - meist einen Dienst oder eine geplante Aufgabe, die unter SYSTEM ausgeführt wird. Wiederholen Sie die Scans aus den Schritten 6-8 oder führen Sie eine Neuinstallation durch (siehe Ende der Anleitung).
Browser zurücksetzen und Benachrichtigungsberechtigungen entfernen
Trojaner und Adware entführen häufig Browser - sie ändern die Standardsuchmaschine, installieren betrügerische Erweiterungen oder verschaffen sich Benachrichtigungsberechtigungen, um auch nach der Entfernung der Malware weiterhin betrügerische Pop-ups anzuzeigen.
- Chrome: Rufen Sie
chrome://settings/resetauf und klicken Sie auf „Einstellungen auf ursprüngliche Standardwerte zurücksetzen“. Rufen Sie dannchrome://settings/content/notificationsauf und entfernen Sie alle unbekannten Websites. - Edge: Rufen Sie
edge://settings/resetauf. Prüfen Sie dannedge://settings/content/notifications. - Firefox: Öffnen Sie
about:supportund klicken Sie auf Firefox bereinigen (Firefox spricht hier von „Bereinigen“, nicht von „Zurücksetzen“). Prüfen Sie dann Einstellungen → Datenschutz & Sicherheit → Berechtigungen → Benachrichtigungen.
Überprüfen Sie in jedem Browser die installierten Erweiterungen und entfernen Sie alles, was Sie nicht kennen - insbesondere Erweiterungen, die Sie nicht selbst installiert haben.
Defender und Manipulationsschutz wieder aktivieren und alles aktualisieren
Viele Trojaner deaktivieren Sicherheitssoftware. Öffnen Sie und vergewissern Sie sich, dass Echtzeitschutz, Cloudbasierter Schutz und Manipulationsschutz aktiviert sind. Der Manipulationsschutz verhindert, dass Malware Defender unbemerkt deaktiviert.
Führen Sie anschließend Windows Update aus () und aktualisieren Sie Ihre Browser und Anwendungen. Der Infektionsweg, über den der Trojaner ursprünglich eingedrungen ist, hängt meist mit veralteter Software zusammen.
Passwörter von einem sauberen Gerät aus ändern
Wenn es sich bei dem Trojaner um einen Info-Stealer handelte (Lumma, RedLine, Vidar und ähnliche sind extrem verbreitet), gehen Sie davon aus, dass jedes in Ihrem Browser gespeicherte Passwort kompromittiert ist. Ändern Sie diese Passwörter von einem anderen, nachweislich sauberen Gerät aus - Ihr Smartphone eignet sich, sofern es nicht infiziert ist.
Empfohlene Reihenfolge:
- Primäre E-Mail-Adresse zuerst - sie ist die zentrale Wiederherstellungsstelle für alle anderen Konten
- Bank- und Finanzkonten
- Master-Passwort des Passwort-Managers (falls Sie einen verwenden)
- Soziale Medien, Online-Shopping und übrige Konten
Aktivieren Sie, wo verfügbar, eine phishing-resistente Multi-Faktor-Authentifizierung (Passkeys / FIDO2-Hardwareschlüssel / Authentifizierungs-Apps) - SMS-basierte MFA lässt sich von versierten Angreifern umgehen.
Bereinigung überprüfen und 7 Tage lang überwachen
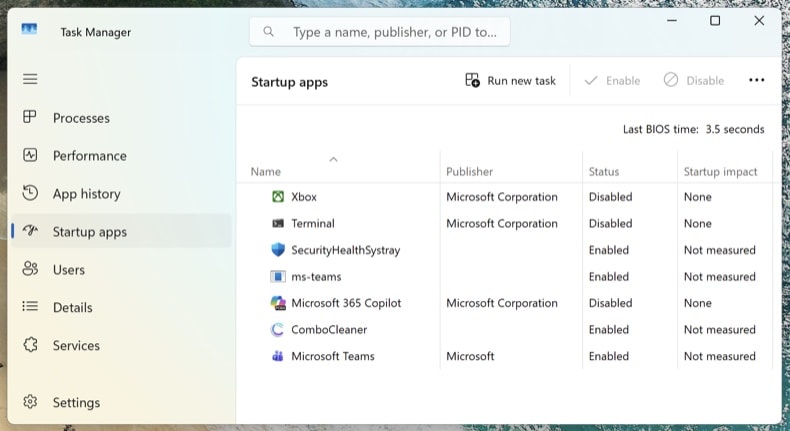
Stellen Sie die Netzwerkverbindung wieder her und führen Sie einen letzten vollständigen Scan mit Combo Cleaner durch. Öffnen Sie den Task-Manager (Strg + Umschalt + Esc) und wechseln Sie zur Registerkarte Autostart-Apps - vergewissern Sie sich, dass nichts Verdächtiges wieder aufgetaucht ist.
Achten Sie in den nächsten 7 Tagen darauf, ob Symptome zurückkehren: unerwartet hohe CPU-Auslastung, wieder auftauchende unbekannte Prozesse, Browser-Weiterleitungen oder Pop-ups. Wenn etwas zurückkehrt, haben Sie einen Persistenzpunkt übersehen und müssen die Vorgehensweise wiederholen - oder es liegt eine tiefergehende Kompromittierung vor, die eine Neuinstallation erfordert.
Wann Sie Windows stattdessen neu installieren sollten
Die manuelle Entfernung ist nicht immer die richtige Lösung. Eine komplette Neuinstallation von Windows ist der einzige Weg, um zu 100 % sicher zu sein, wenn:
- Die Malware nach jedem Entfernungsversuch wieder auftaucht
- Ein Bootkit oder UEFI-Rootkit erkannt wurde (diese Art von Bedrohung sitzt unterhalb des Betriebssystems und übersteht eine normale Windows-Neuinstallation)
- Nachweislich ein Trojaner zum Diebstahl von Zugangsdaten mit Administratorrechten lief (Lumma, RedLine, Vidar) - das System enthält dann wahrscheinlich mehrere unbekannte Payloads
- Der PC für Online-Banking, geschäftliche E-Mails oder andere Zwecke genutzt wird, bei denen auch nur geringe Zweifel nicht akzeptabel sind
Eine Neuinstallation dauert 30-60 Minuten: Windows 11 lässt sich über neu installieren. Sichern Sie Ihre Dokumente vorher auf einem externen Speicher, scannen Sie die Sicherung mit Combo Cleaner, bevor Sie sie wiederherstellen, und installieren Sie Ihre Anwendungen neu - stellen Sie sie niemals aus einer Sicherung des infizierten Systems wieder her.
Wichtig: Die manuelle Entfernung erfordert fortgeschrittene Computerkenntnisse. Wenn Sie sich nicht sicher sind, Systemdateien von bösartigen Dateien zu unterscheiden, führen Sie einen automatischen Scan mit Combo Cleaner und Windows Defender durch und belassen Sie es dabei - damit erfassen Sie die überwiegende Mehrheit der Trojaner, die Privatanwender treffen, ohne zu riskieren, Windows durch das Löschen der falschen Datei zu beschädigen.
Häufig gestellte Fragen (FAQ)
Mein Computer ist mit der MODBEACON RAT-Malware infiziert, sollte ich mein Speichergerät formatieren, um sie loszuwerden?
Das Formatieren wird MODBEACON RAT entfernen, aber es löscht auch jede Datei auf dem Laufwerk. Ein seriöses Sicherheitstool wie Combo Cleaner sollte in der Regel zuerst ausprobiert werden.
Was sind die größten Probleme, die die MODBEACON RAT-Malware verursachen kann?
MODBEACON RAT kann Angreifern fortlaufenden Fernzugriff auf Ihren Computer verschaffen und ihnen ermöglichen, nach Belieben zusätzliche bösartige Plugins zu laden. Dies kann zu Datendiebstahl, weiteren Infektionen und langfristiger verdeckter Überwachung führen.
Was ist der Zweck der MODBEACON RAT-Malware?
Der Zweck von MODBEACON RAT besteht darin, seinen Betreibern verdeckten, dauerhaften Fernzugriff auf infizierte Windows-Computer zu verschaffen, sodass sie Befehle erteilen und zusätzliche Plugins laden können, während sie einer Erkennung entgehen.
Wie hat die MODBEACON RAT-Malware meinen Computer infiltriert?
MODBEACON RAT wurde über gefälschte Installationsprogramme beliebter Software wie VPN-Apps, Eingabemethoden, Emulatoren und iOS-Verwaltungstools verbreitet, die den Opfern über SEO-vergiftete Suchergebnisse zugeschoben wurden.
Wird Combo Cleaner mich vor Malware schützen?
Ja. Combo Cleaner kann die meisten bekannten Malware erkennen und entfernen. Da Bedrohungen wie MODBEACON RAT darauf ausgelegt sind, sich tief im System zu verstecken, wird empfohlen, einen vollständigen Systemscan durchzuführen, um sicherzustellen, dass nichts übersehen wird.
Teilen:
 Facebook
 X.com
 LinkedIn
 Link kopieren
Tomas Meskauskas
Erfahrener Sicherheitsforscher, professioneller Malware-Analyst
Meine Leidenschaft gilt der Computersicherheit und -technologie. Ich habe mehr als 10 Jahre Erfahrung in verschiedenen Unternehmen im Zusammenhang mit der Lösung computertechnischer Probleme und der Internetsicherheit. Seit 2010 arbeite ich als Autor und Redakteur für PCrisk. Folgen Sie mir auf Twitter und LinkedIn, um über die neuesten Bedrohungen der Online-Sicherheit informiert zu bleiben.
Das Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
SpendenDas Sicherheitsportal PCrisk wird von der Firma RCS LT bereitgestellt.
Gemeinsam klären Sicherheitsforscher Computerbenutzer über die neuesten Online-Sicherheitsbedrohungen auf. Weitere Informationen über das Unternehmen RCS LT.
Unsere Anleitungen zur Entfernung von Malware sind kostenlos. Wenn Sie uns jedoch unterstützen möchten, können Sie uns eine Spende schicken.
Spenden
▼ Diskussion einblenden