Ransomware
Phoenix-Phobos Ransomware
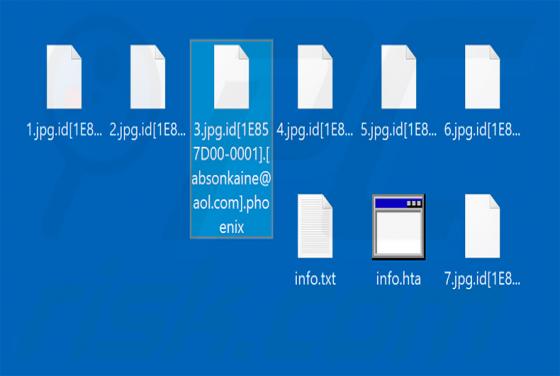
Phoenix-Phobos wurde zunächst von GrujaRS entdeckt und gehört zur Phobos Ransomware-Familie. Sie ist eine hochriskante Ransomware, die Daten verschlüsseln und Lösegeldforderungen stellen soll. Während der Verschlüsselung nennt Phoenix-Phobos jede Datei um, indem sie Dateinamen mit der Erweiterung